Monitoreo de paquetes de código abierto en tiempo de ejecución: ahora en beta abierta

Aner Mazur
30 de enero de 2019
0 minutos de lecturaHoy nos complace anunciar el lanzamiento en beta de nuestra solución de Monitoreo de seguridad de código abierto en tiempo de ejecución para todos los usuarios, sin límites de uso.
Aunque Snyk invierte mucho en hacer que corregir vulnerabilidades sea increíblemente fácil al integrarlo en el flujo de trabajo de desarrollo, gestionar una gran acumulación de problemas puede llevar tiempo.
Durante los últimos meses, hemos desarrollado el monitoreo en tiempo de ejecución, una solución que te ayudará a priorizar estas vulnerabilidades automáticamente. Ahora, Snyk determina si una dependencia vulnerable se está usando en tiempo de ejecución de una manera que pueda explotarse.
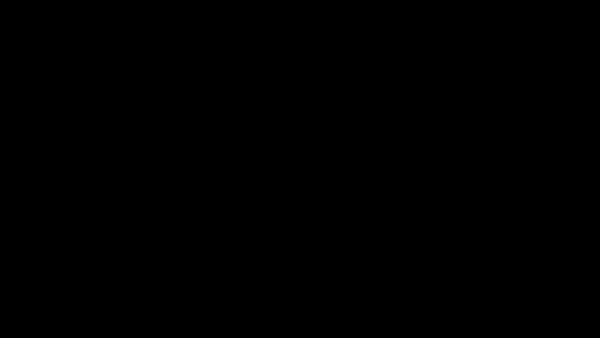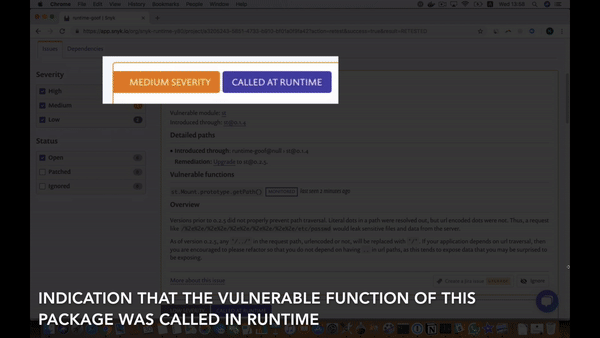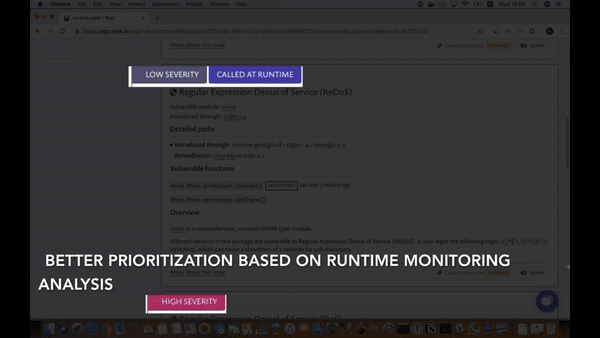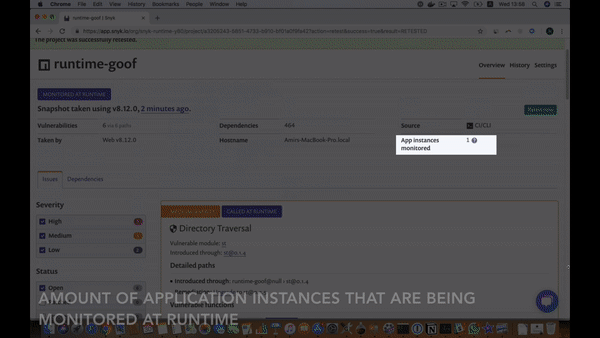
Echa un vistazo rápido a la información que verás en la interfaz cuando Snyk termine de analizar tu proyecto en busca de funciones vulnerables:
Cómo funciona el monitoreo en tiempo de ejecución
Un agente de bajo impacto instrumenta todas las funciones vulnerables de las dependencias del proyecto y detecta las invocaciones reales de esas funciones en tiempo de ejecución.
Puedes tener la tranquilidad de que, durante todo el desarrollo de esta función, nuestra prioridad ha sido reducir al mínimo cualquier impacto en el rendimiento, y seguimos haciéndole pruebas. Para ser totalmente transparentes sobre lo que ejecutarás en tiempo de ejecución, publicamos los agentes como código abierto. Consulta el código de nuestro agente de Node y nuestro agente de Java.
Más información
Para obtener más información sobre nuestra solución de monitoreo en tiempo de ejecución y las instrucciones para comenzar, visita nuestra publicación anterior del blog sobre el monitoreo en tiempo de ejecución y consulta la documentación.
La instrumentación de la aplicación en tiempo de ejecución abre muchas más posibilidades de seguridad, además de la priorización de vulnerabilidades basada en el uso en tiempo de ejecución que lanzamos hoy. Compartiremos estas novedades en los próximos meses. ¡Sigue pendiente! :)