Una mirada retrospectiva a Black Hat USA 2022

21 de septiembre de 2022
0 minutos de lecturaEn los últimos días, he recibido muchos mensajes preguntándome cómo fue mi experiencia en Black Hat USA este año. En esta publicación, haré un repaso de la conferencia para contarte de primera mano qué se presentó y ofrecerte una perspectiva útil.
Black Hat es una de las conferencias de ciberseguridad más grandes y comentadas. Sus orígenes se remontan a 1997. Actualmente, se realizan conferencias Black Hat en todo el mundo —incluidos Estados Unidos, Asia, Europa, Medio Oriente y África—, donde se ofrecen sesiones informativas y capacitaciones sobre distintos aspectos de la ciberseguridad. Es una de esas conferencias imprescindibles para investigadores de todo el mundo, incluidos estudiantes universitarios y profesionales.
Asistir en persona a Black Hat USA después de tres años de distanciamiento social fue una experiencia totalmente serena. Fue el 25.º aniversario de Black Hat USA y combinó capacitaciones con los eventos tradicionales de la conferencia. Black Hat ofreció capacitaciones durante los primeros cuatro días, del 6 al 9 de agosto, y luego celebró la conferencia los días 10 y 11 de agosto.
Llegué a Las Vegas el 5 de agosto y asistí a la capacitación el día 6. Este año pude participar en Hacking and Securing Cloud Infrastructure, una capacitación intensiva de cuatro días que abarcó conceptos básicos de la nube, arquitectura de la nube, medidas de seguridad en la nube, ataques en entornos de nube (Azure, AWS y GCP) y seguridad de Kubernetes.
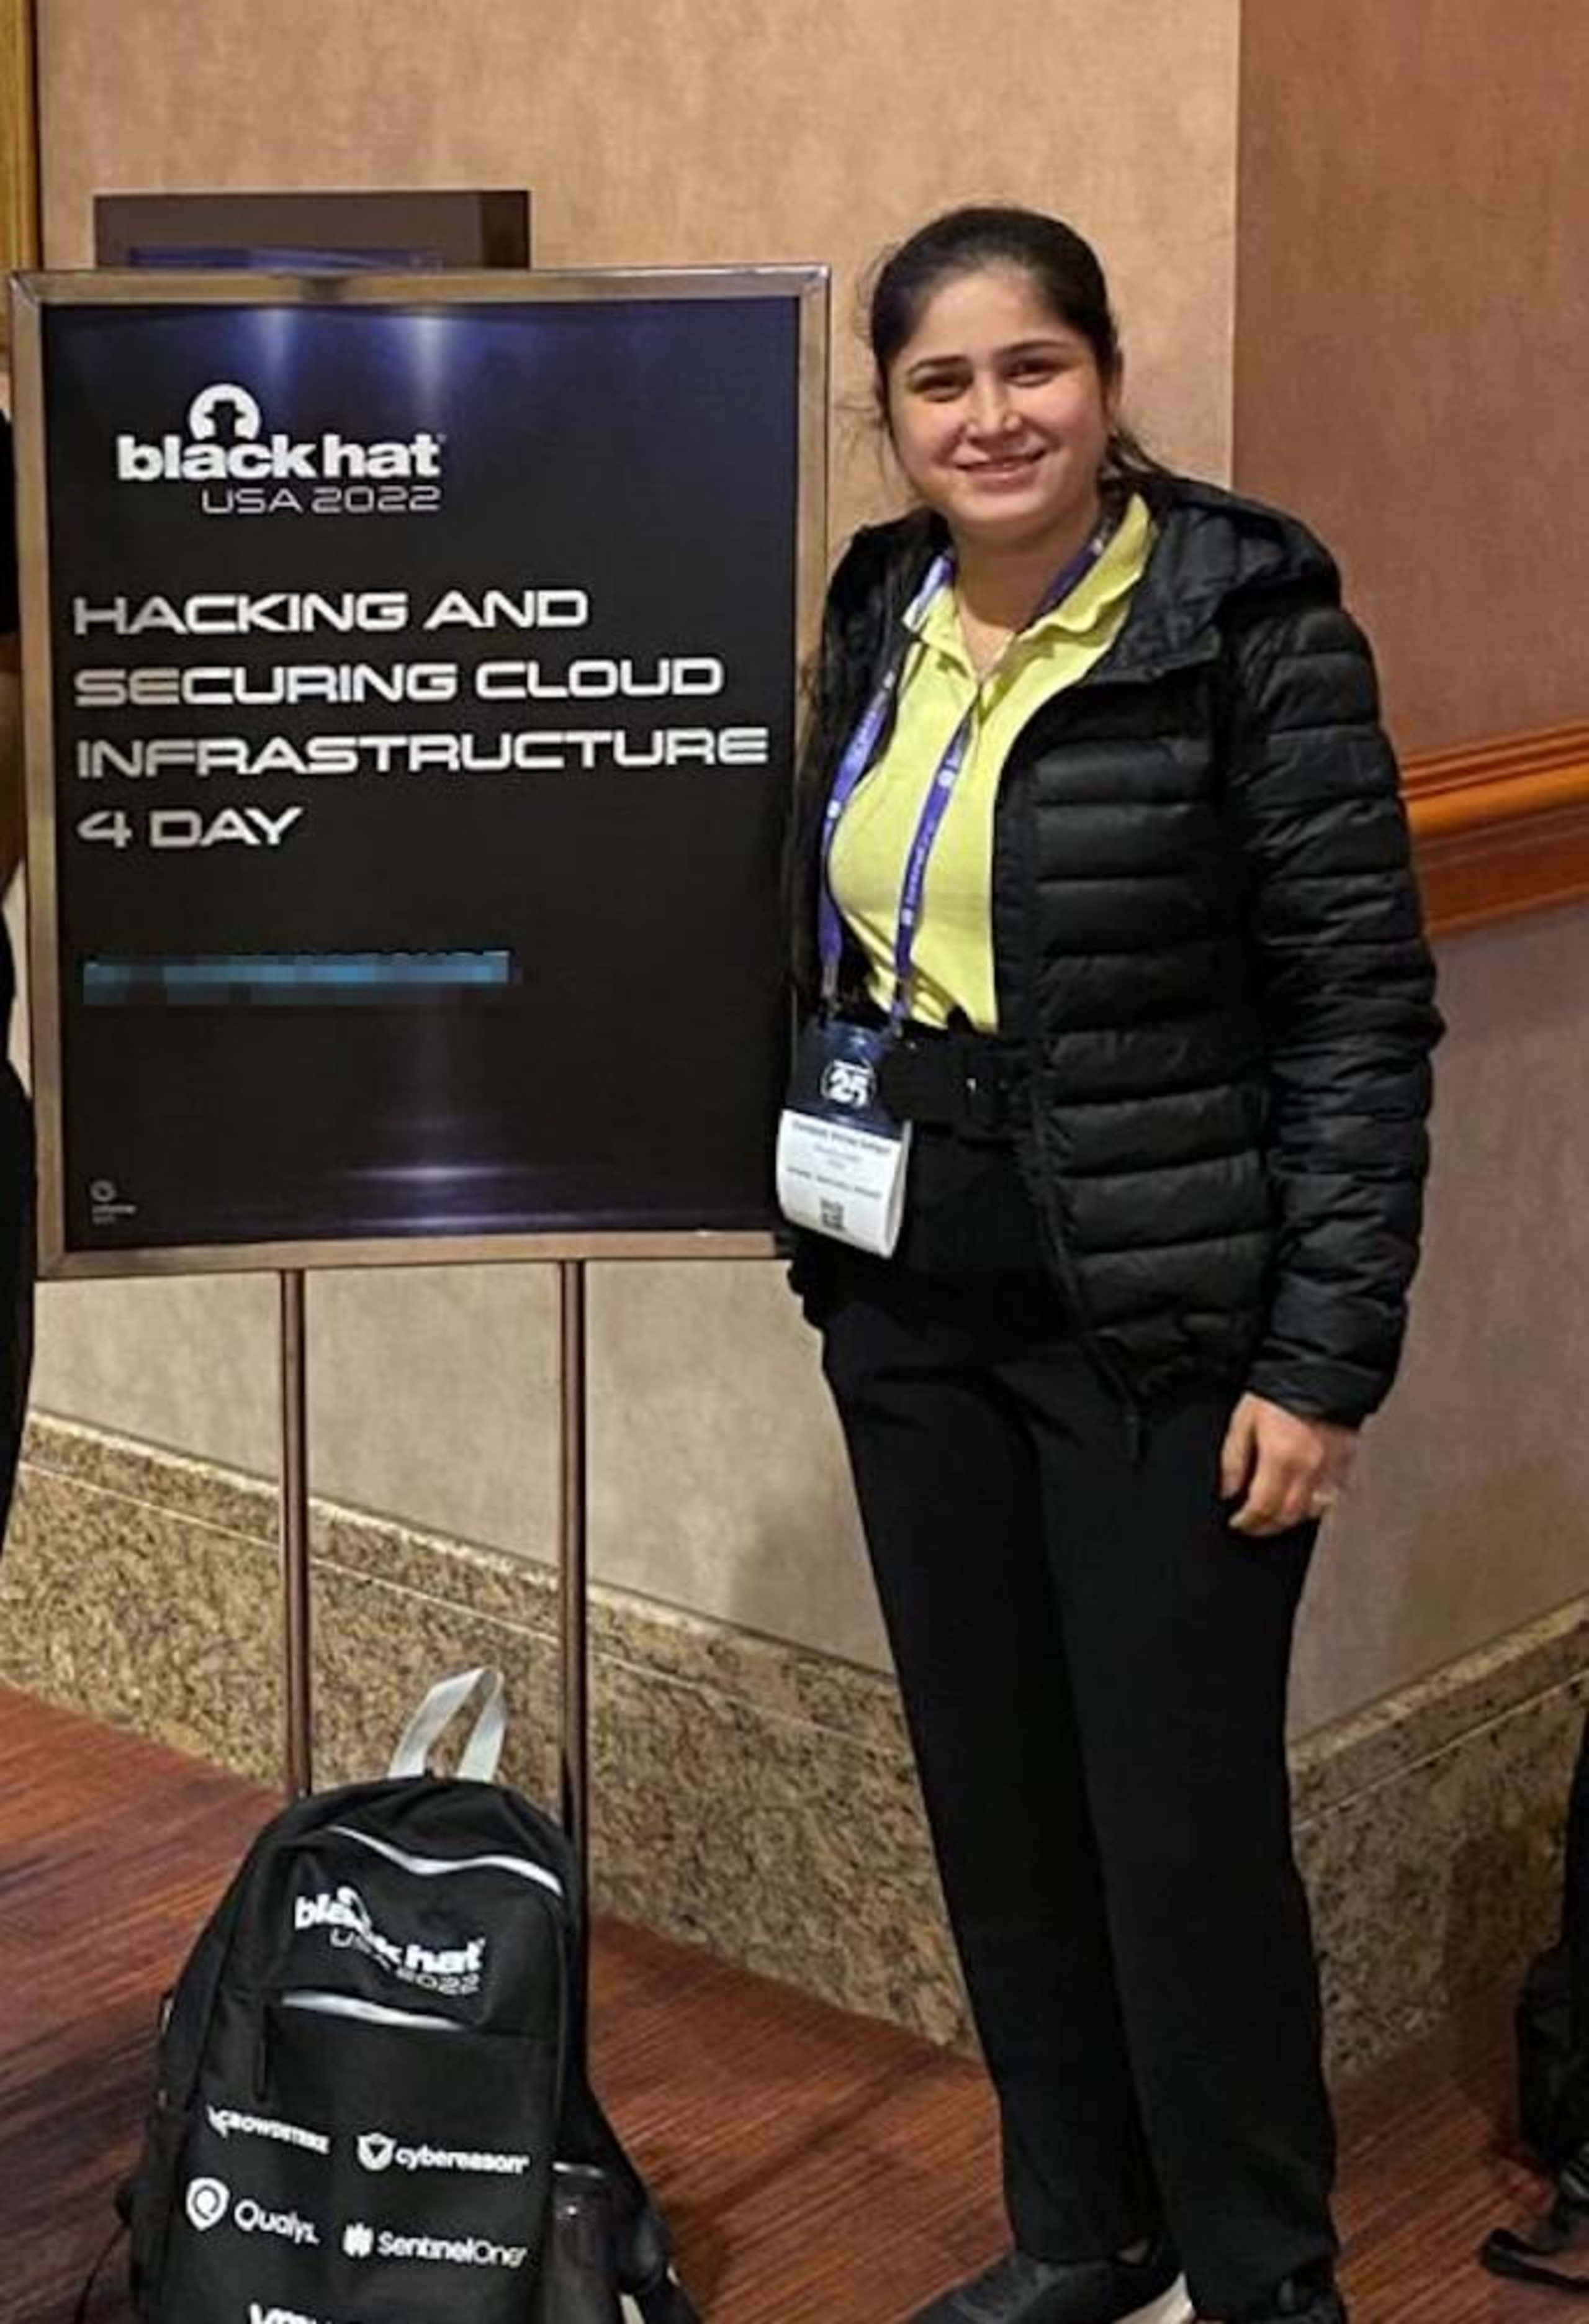
La experiencia de capacitación fue increíble y aprendí mucho. Black Hat ofreció una gran variedad de capacitaciones en distintas áreas, desde AppSec y criptografía hasta defensa, IoT y malware, por mencionar algunas.
El último día de capacitación, o Día 0 de la conferencia, se realizó la CISO Summit, a la que asistieron líderes de ciberseguridad de toda la industria y que contó con una increíble lista de ponentes.
La CISO Summit comenzó con la bienvenida y las presentaciones de Jeff Moss (fundador de Black Hat + DEFCON) y Steve Wylie (gerente general de Black Hat). También hubo otras charlas interesantes, como Cyber War 2022, de Kenneth Geers; When Your Kinetic War Gets into My Cybernetic Defenses, de Frank Artes; Building (Zero) Trust Starts with HardFirmware, de Yuriy Bulygin; Why Cybersecurity is a Key Pillar of ESG: What this means to you as a CISO, de Joanna Burkey; y People Shortage - Skills Gap, de Dave Kennedy, por mencionar algunas.
El evento cerró con las palabras finales del panel asesor, integrado por:
Wendy Nather
Saša Zdjelar
Justine Bone
Trey Ford

El panel planteó temas de discusión muy interesantes sobre los seguros cibernéticos, la seguridad en el sector salud y los errores y descuidos más comunes de la industria actual.
Las sesiones informativas de Black Hat comenzaron el 10 de agosto con unas increíbles palabras de apertura de Jeff Moss, quien compartió la historia de Black Hat y sus logros durante 25 años en el ámbito de la ciberseguridad.
A la introducción de Jess Moss le siguió Chris Crebs, quien, como parte de CISA, no necesita presentación. Habló sobre la perspectiva del gobierno y cómo el cumplimiento basado en listas de verificación funciona mejor que centrarse en mejorar los resultados.
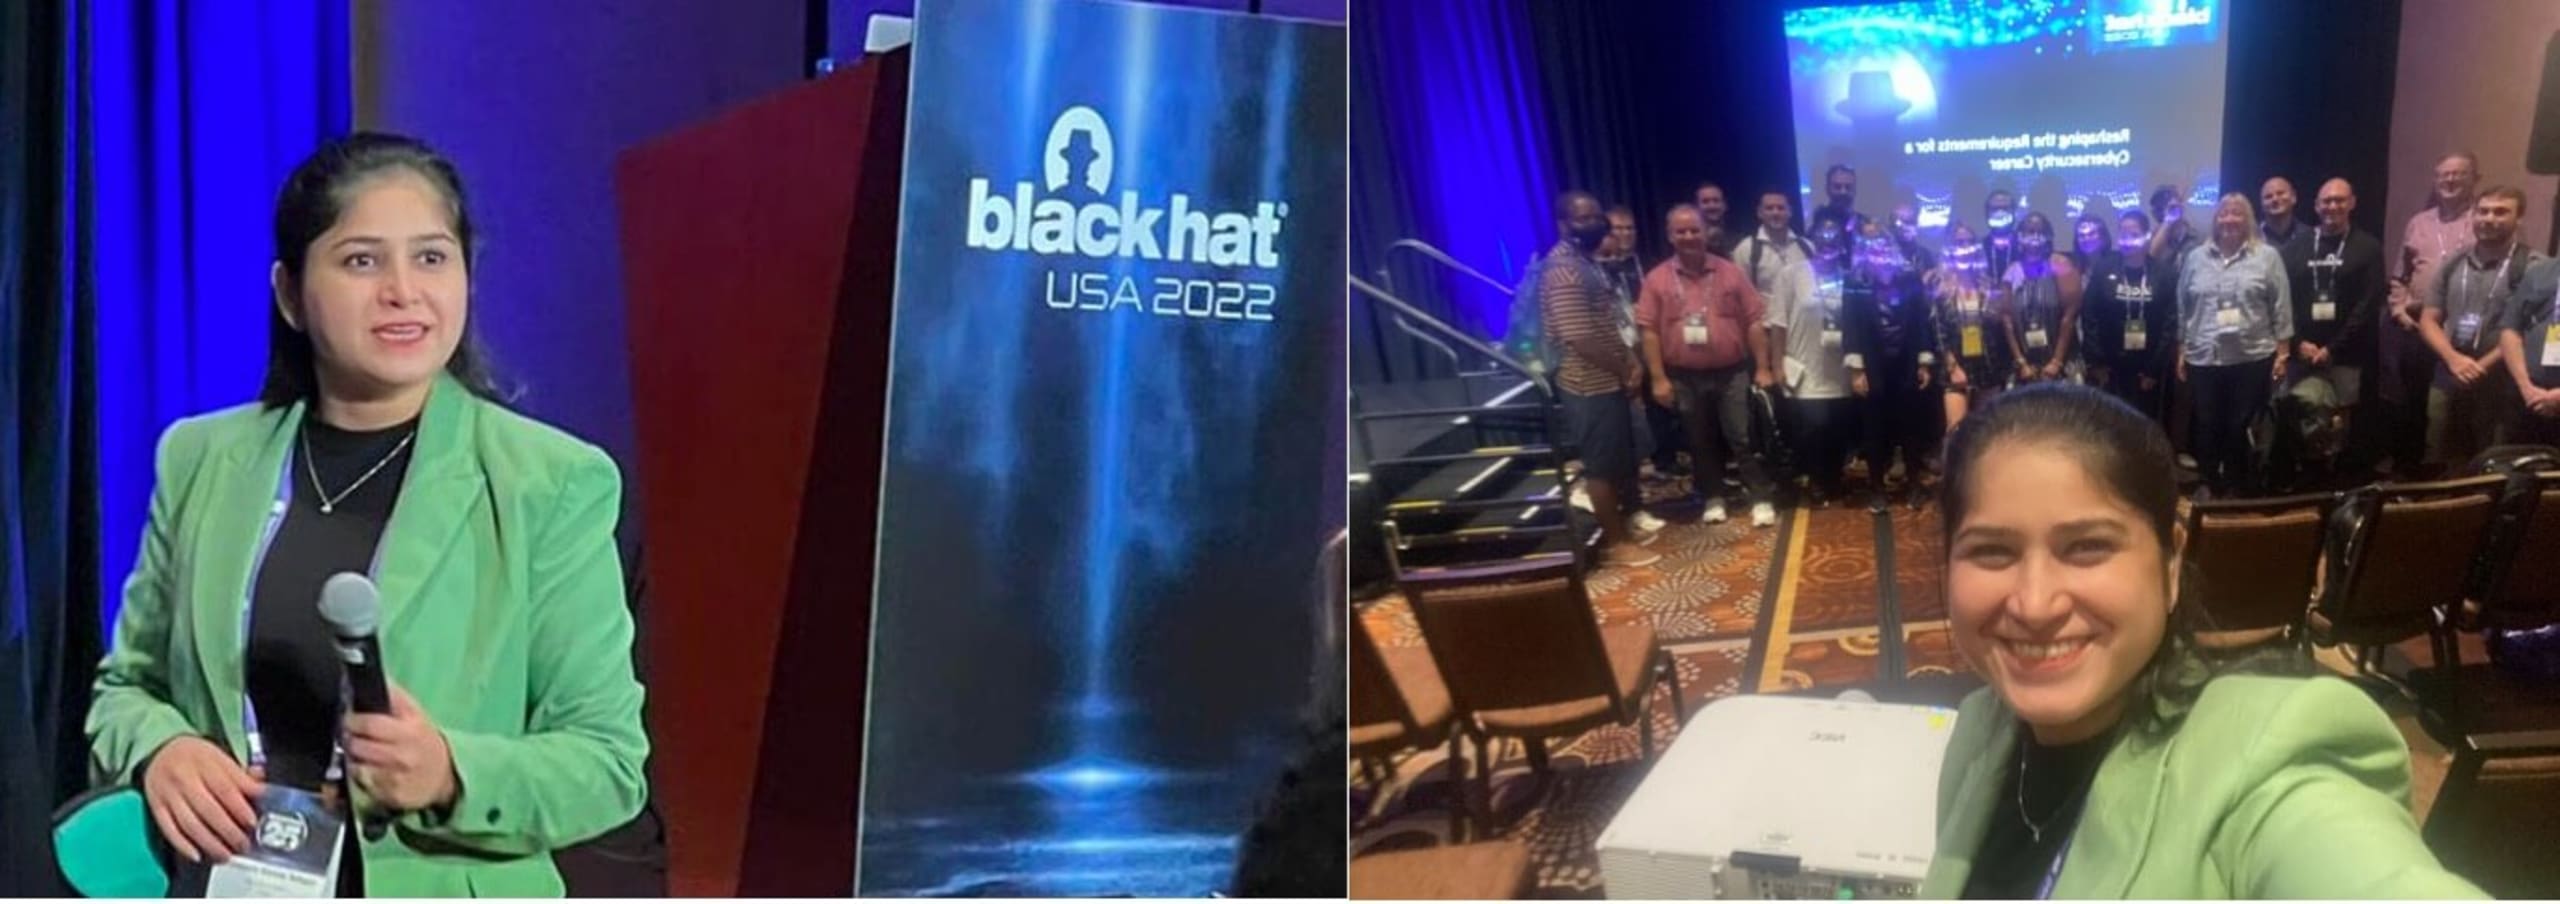
Este año tuve la oportunidad de hablar en vivo el Día 1. En mi presentación, Reshaping the Requirements for a Cybersecurity Career, hablé sobre la ciberseguridad como carrera, el panorama laboral actual, cómo podemos redefinir los requisitos para una carrera en ciberseguridad y algunas recomendaciones prácticas para avanzar en este campo. La charla ofreció algo para todos: desde gerentes de contratación y altos directivos hasta estudiantes que buscan abrirse camino en la ciberseguridad.
En ciberseguridad siempre ha habido más oportunidades y puestos de trabajo que personas para ocuparlos. Hablamos sobre cómo las organizaciones pueden animar a más personas a sumarse a los equipos de ciberseguridad, ofreciéndoles la capacitación técnica que necesitan para tener éxito en este campo.
También me invitaron al pódcast Hacker Valley Studio, presentado por los increíbles Chris Cochran y Ronald Eddings, donde hablamos sobre mi trayectoria en la ciberseguridad y mi cargo actual en Snyk.
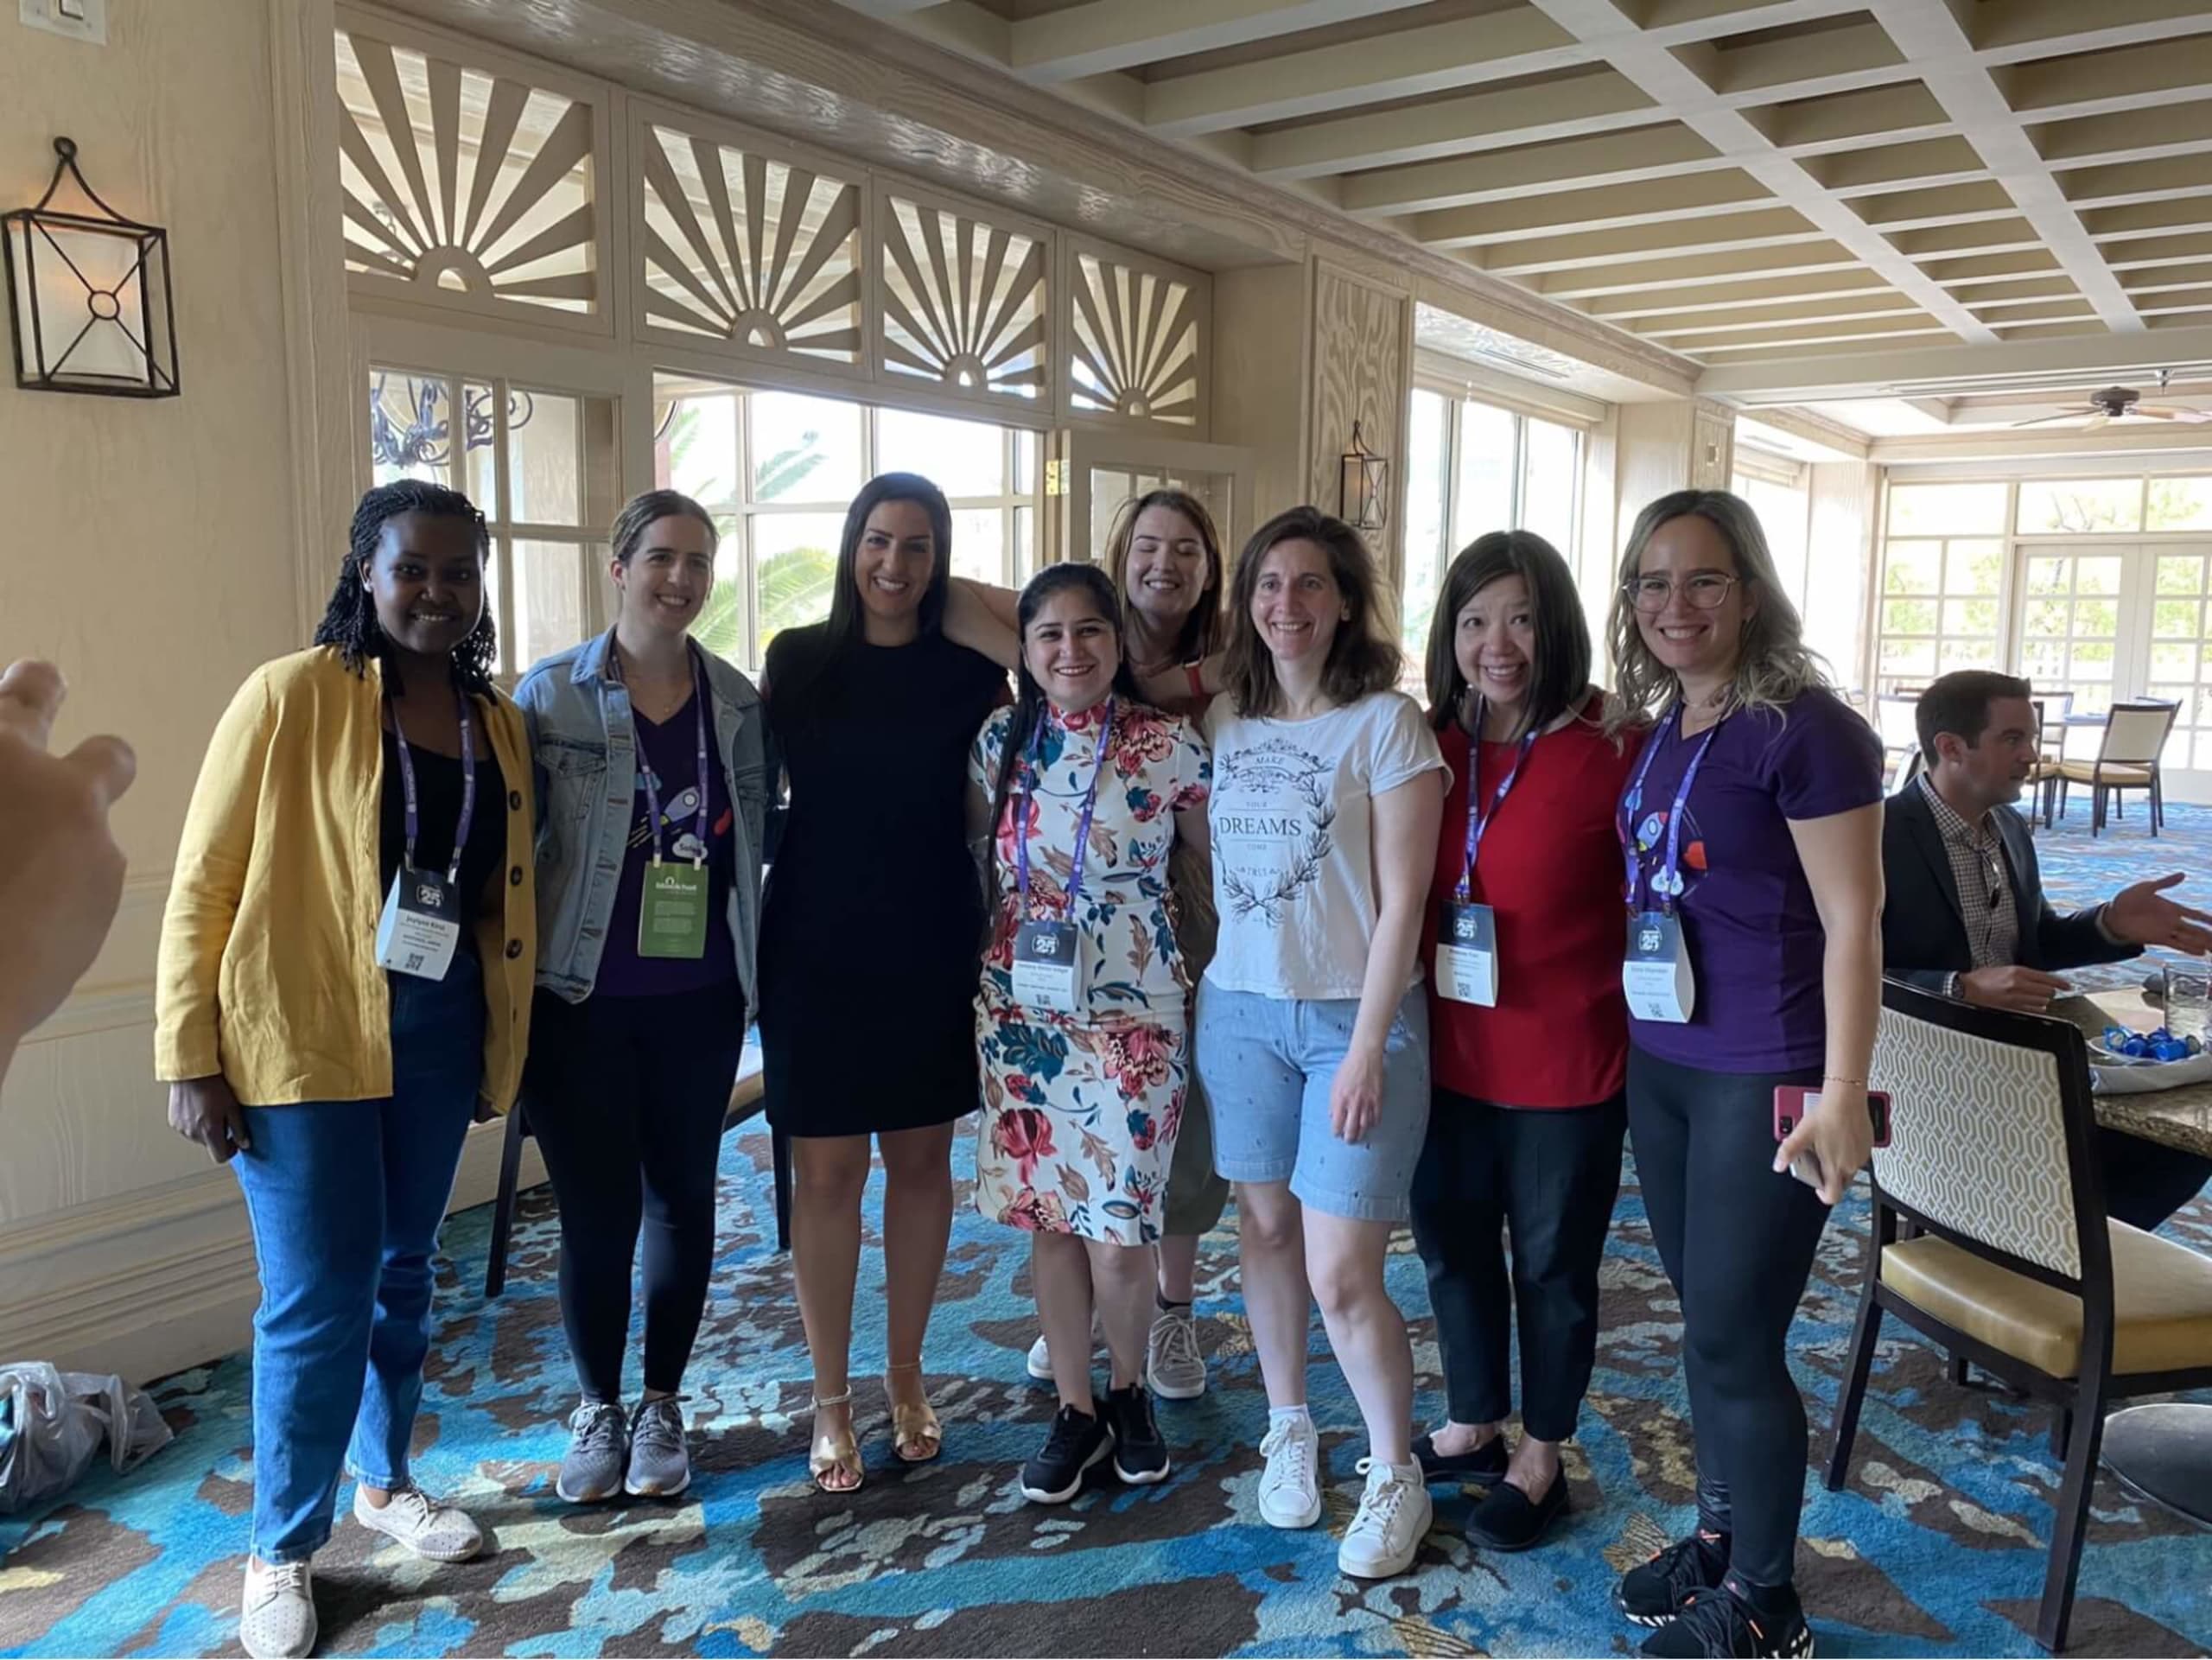
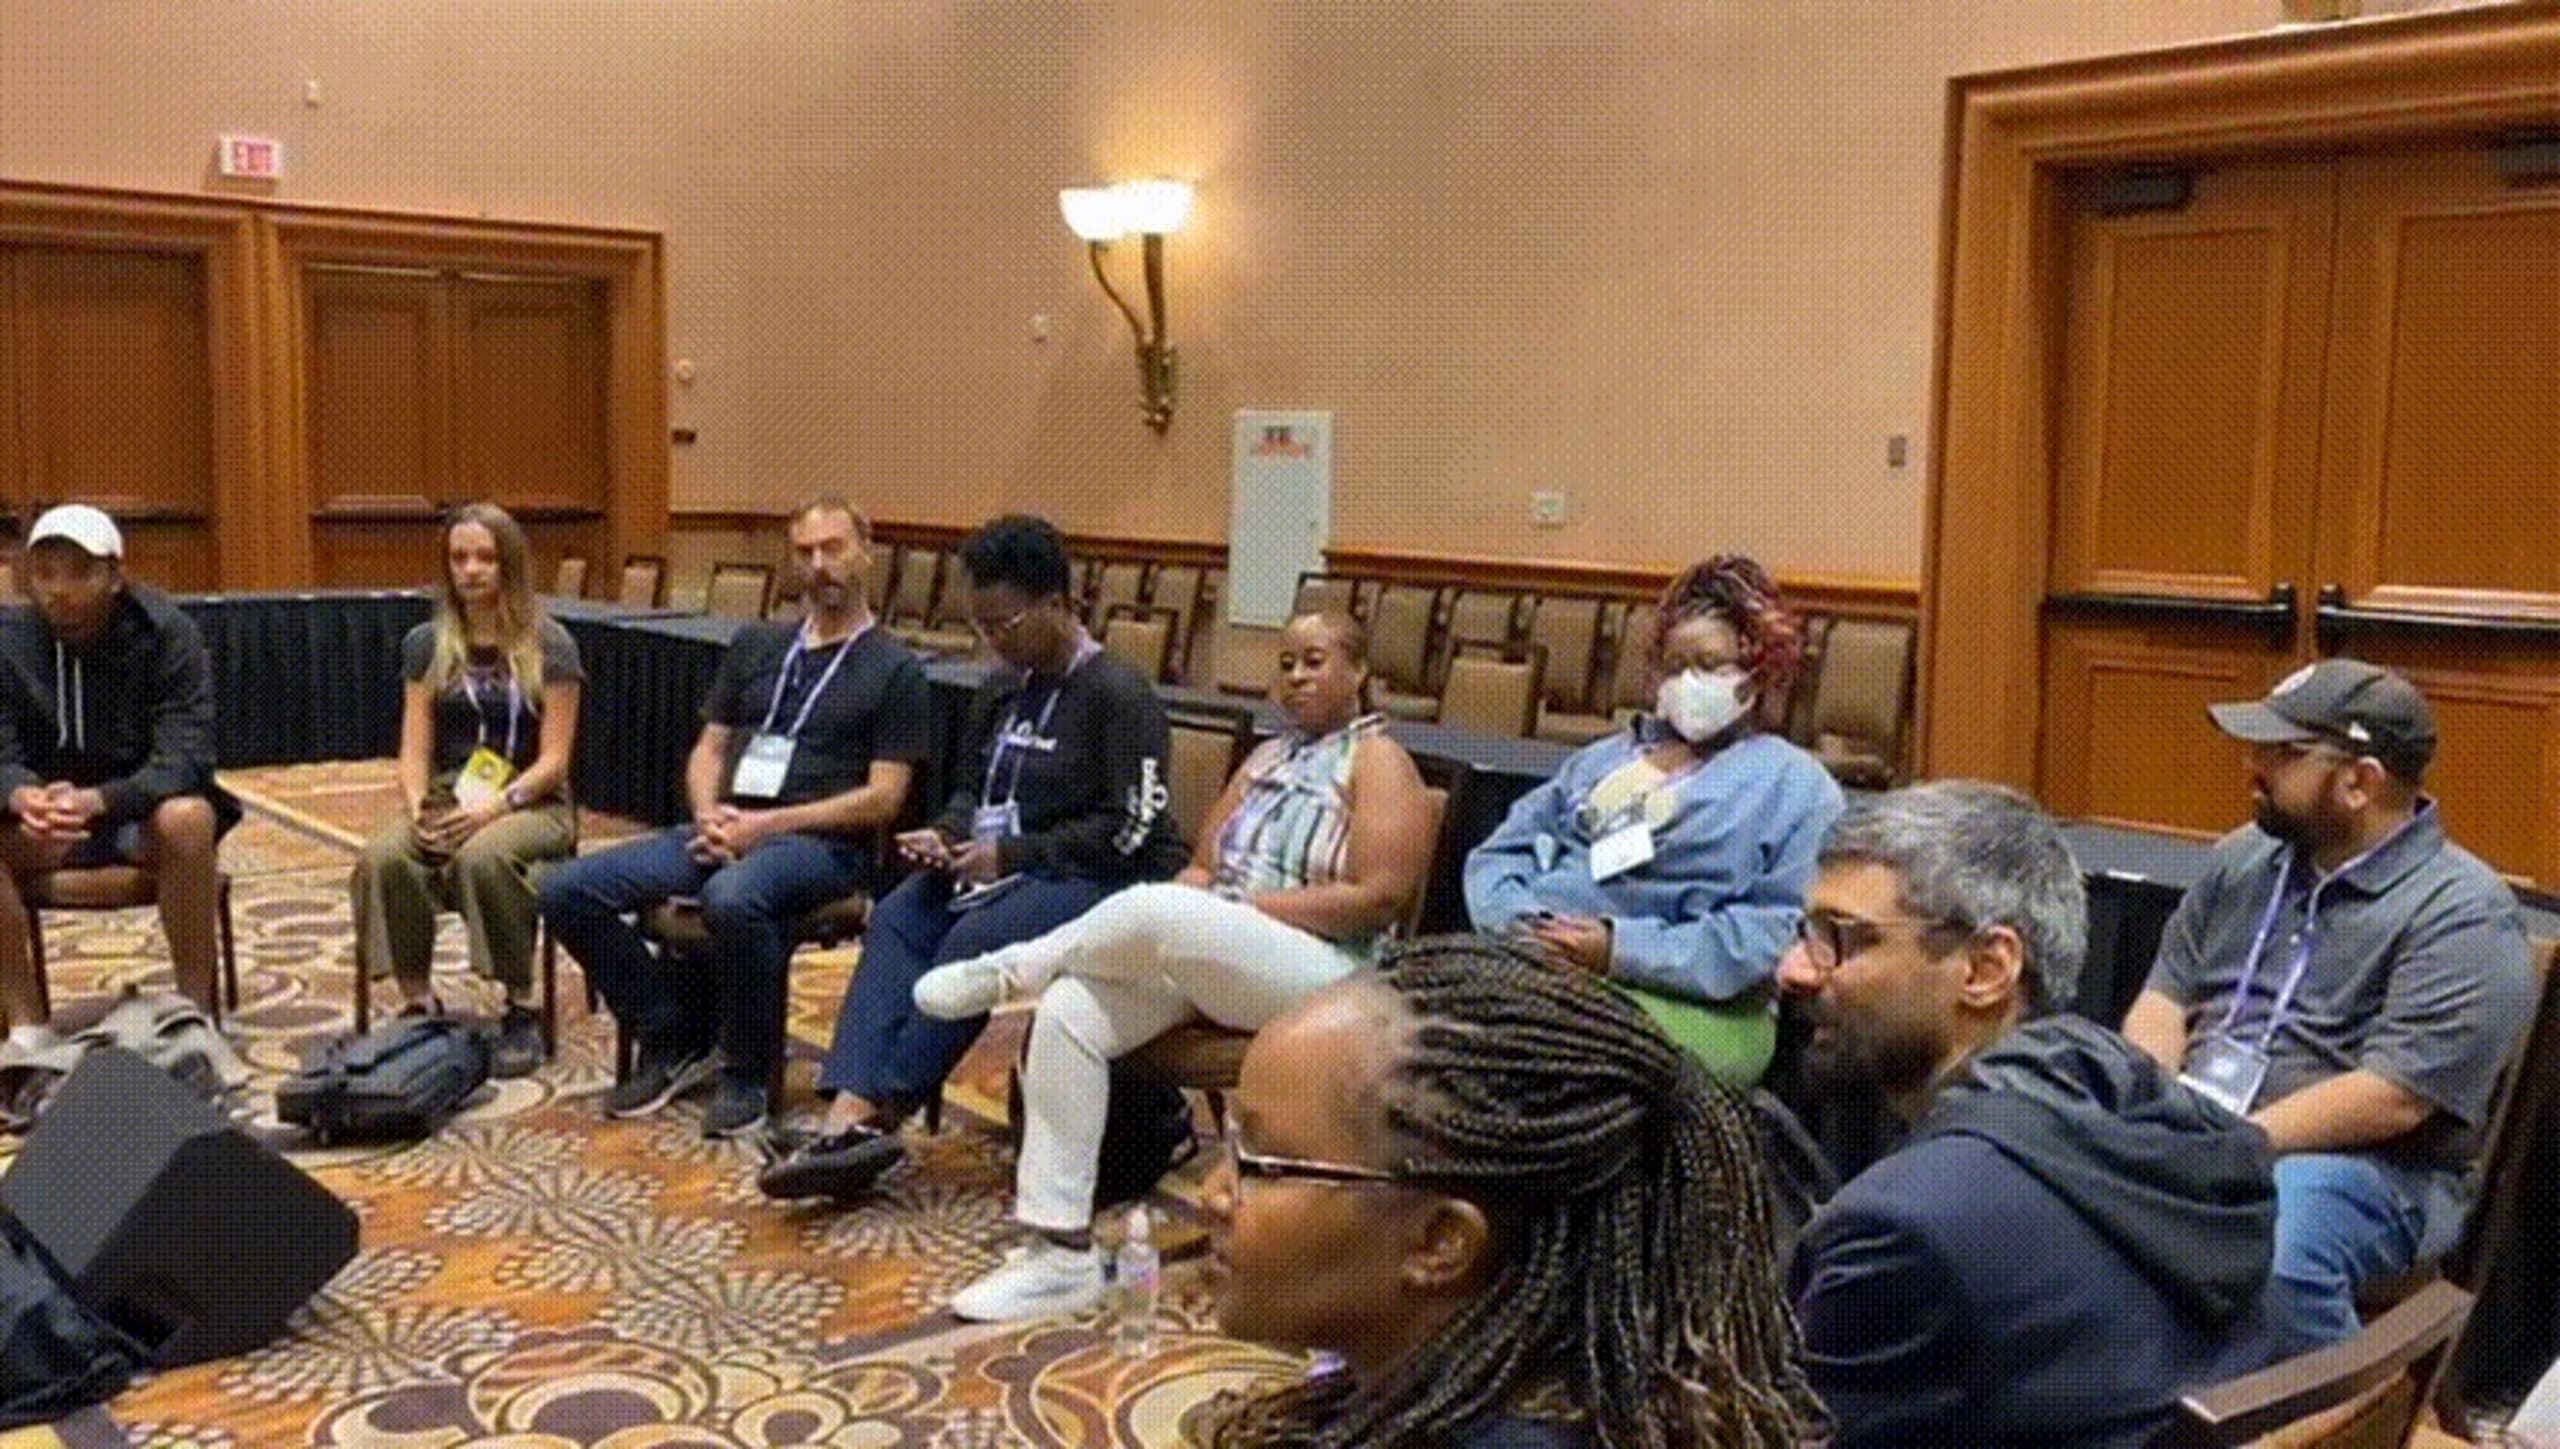
El Día 2 fue aún más divertido: comenzó con el desayuno sobre diversidad organizado por mi muy buena amiga Shira Shamban. En la mesa tuvimos una conversación muy enriquecedora sobre seguridad en la nube y conocí a personas muy curiosas e interesadas en el tema.
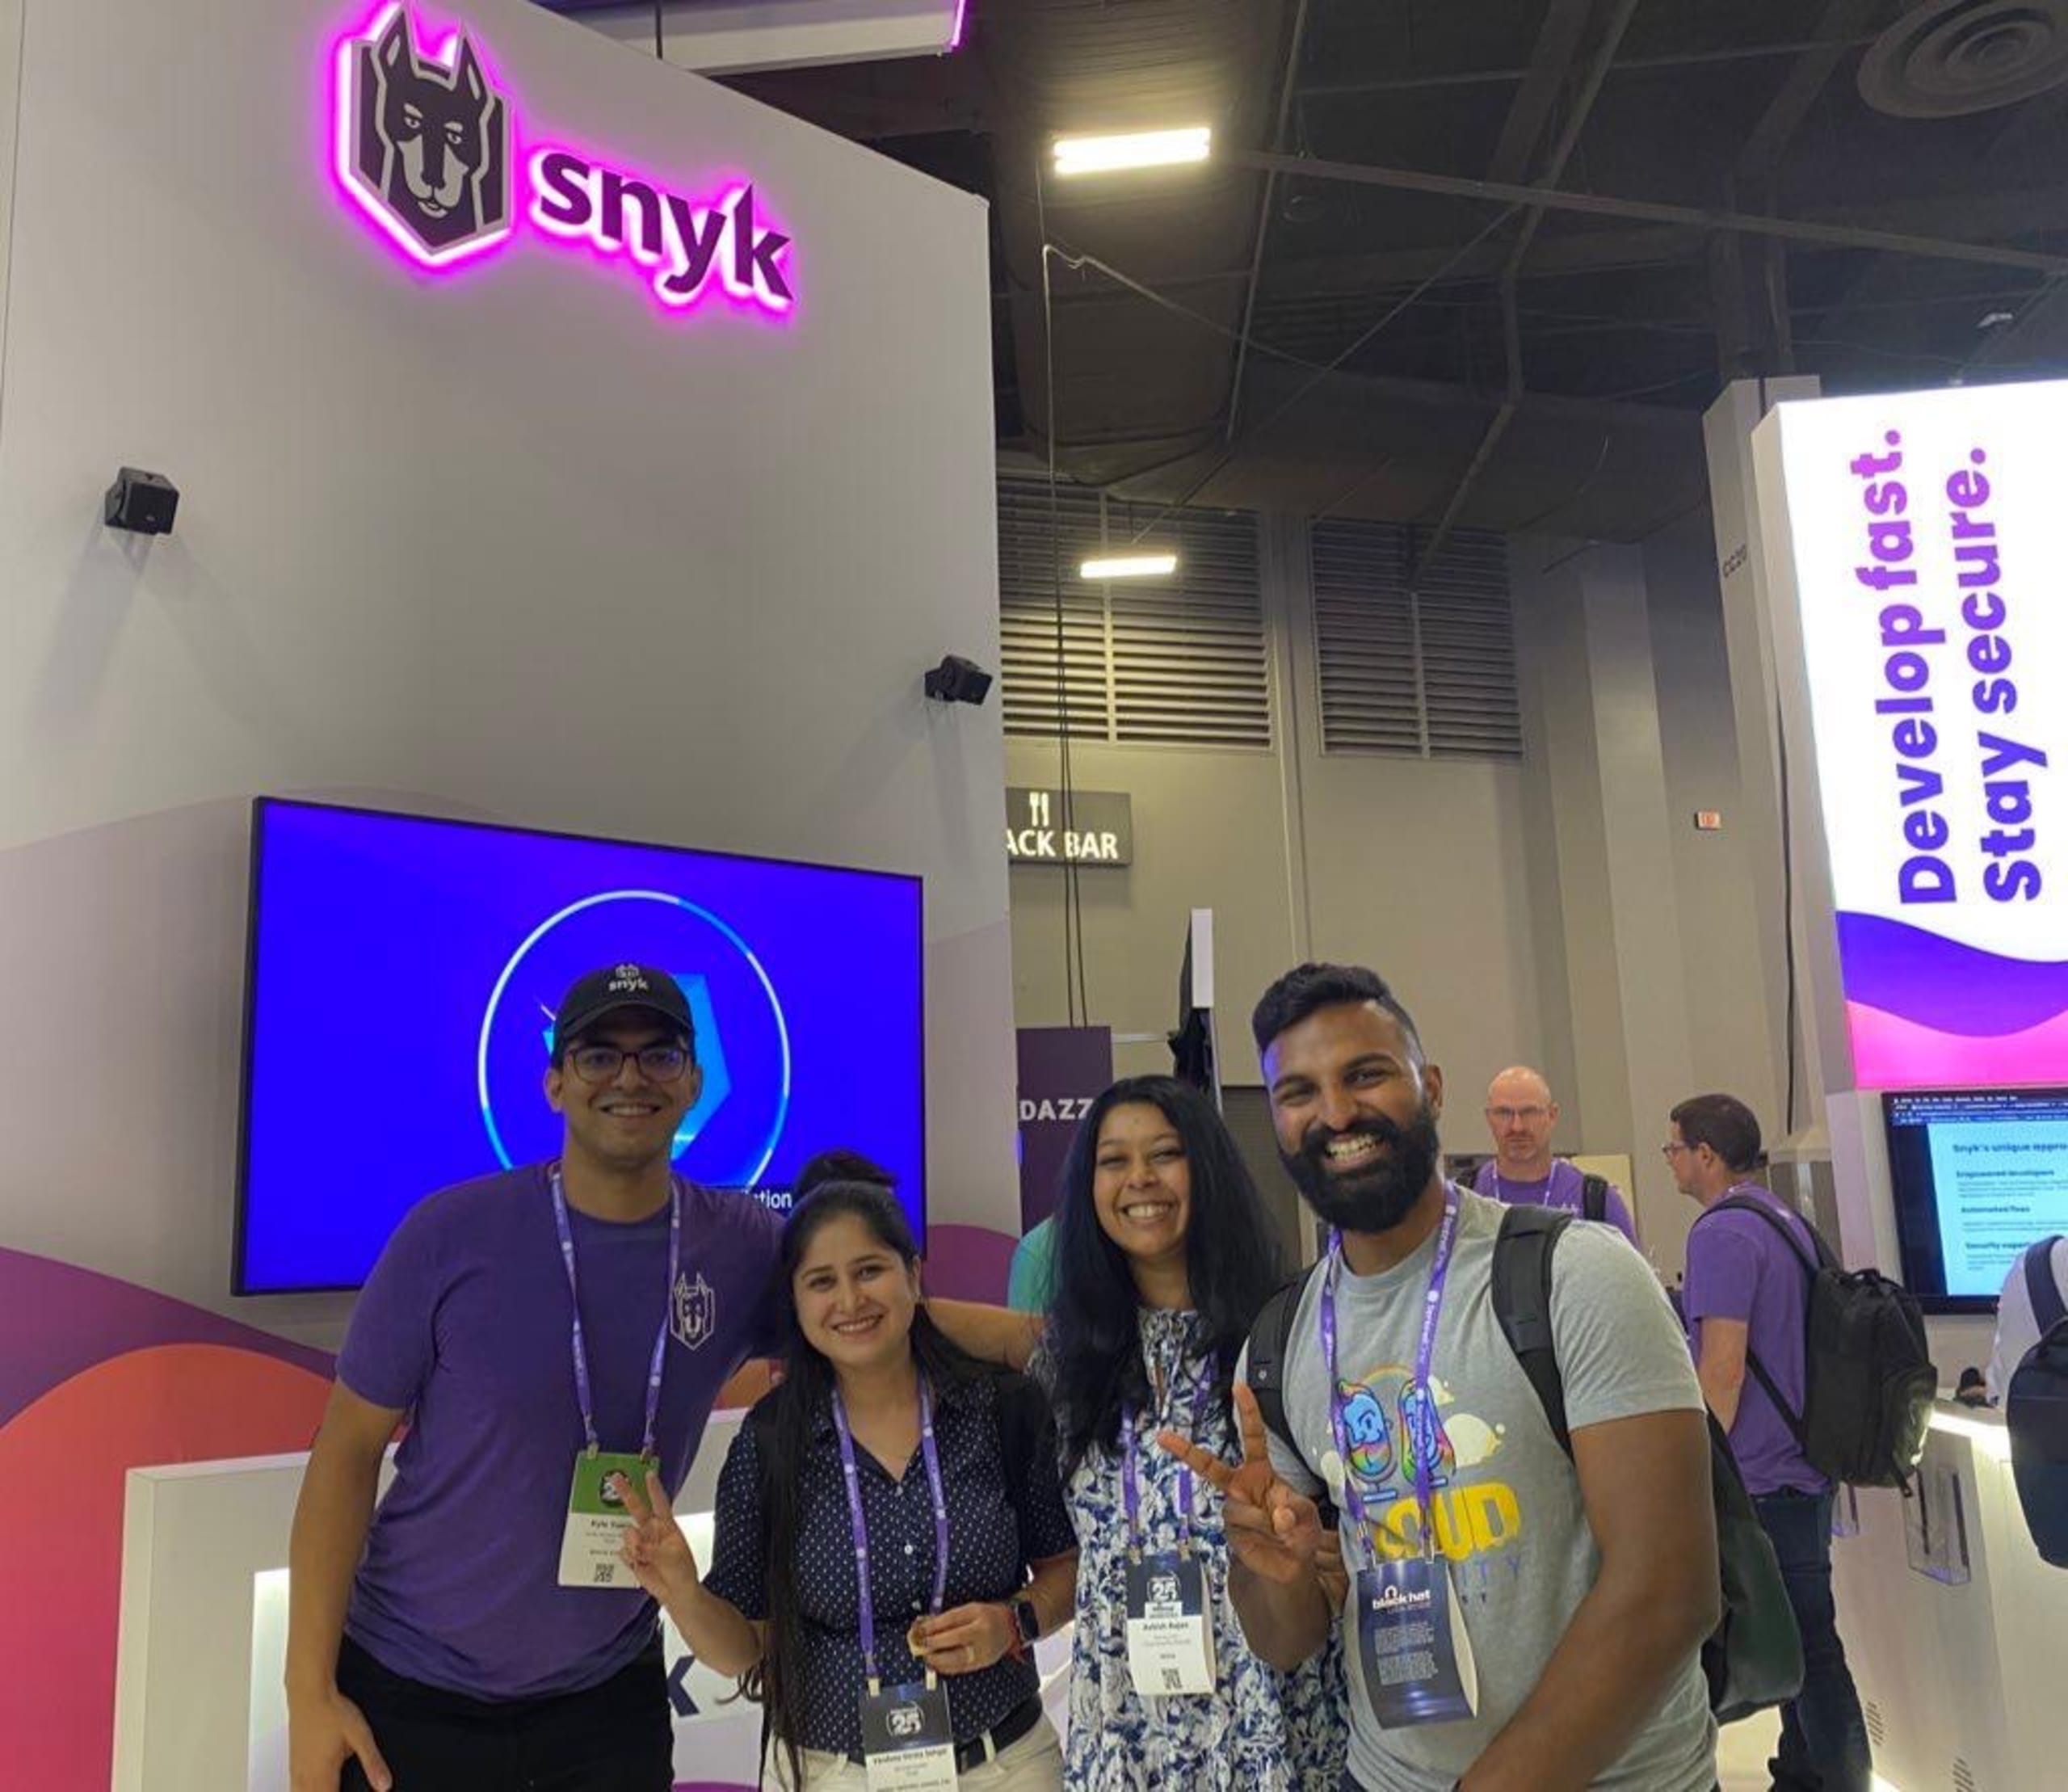
Snyk tuvo un enorme stand en Black Hat USA, donde me reuní con mi increíble equipo. Las conversaciones con ellos son el broche de oro. Conocí a Kyle, Ashish y Shilpi, y pasé todo el día en el stand conversando con todo tipo de personas, desde posibles clientes hasta estudiantes y CISOs. Todos querían saber más sobre Snyk y nuestra mascota, Patch.
Empecé con algo ligero: mi propia charla, Diverse Founders Building Cybersecurity Businesses. Las startups evolucionan constantemente, y es hora de reevaluar qué significa ser una fundadora diversa. En el encuentro, profundizamos en el proceso, las ideas de negocio y las estrategias de las startups dirigidas por mujeres, así como en la importancia de crear culturas laborales inclusivas, equitativas y diversas.
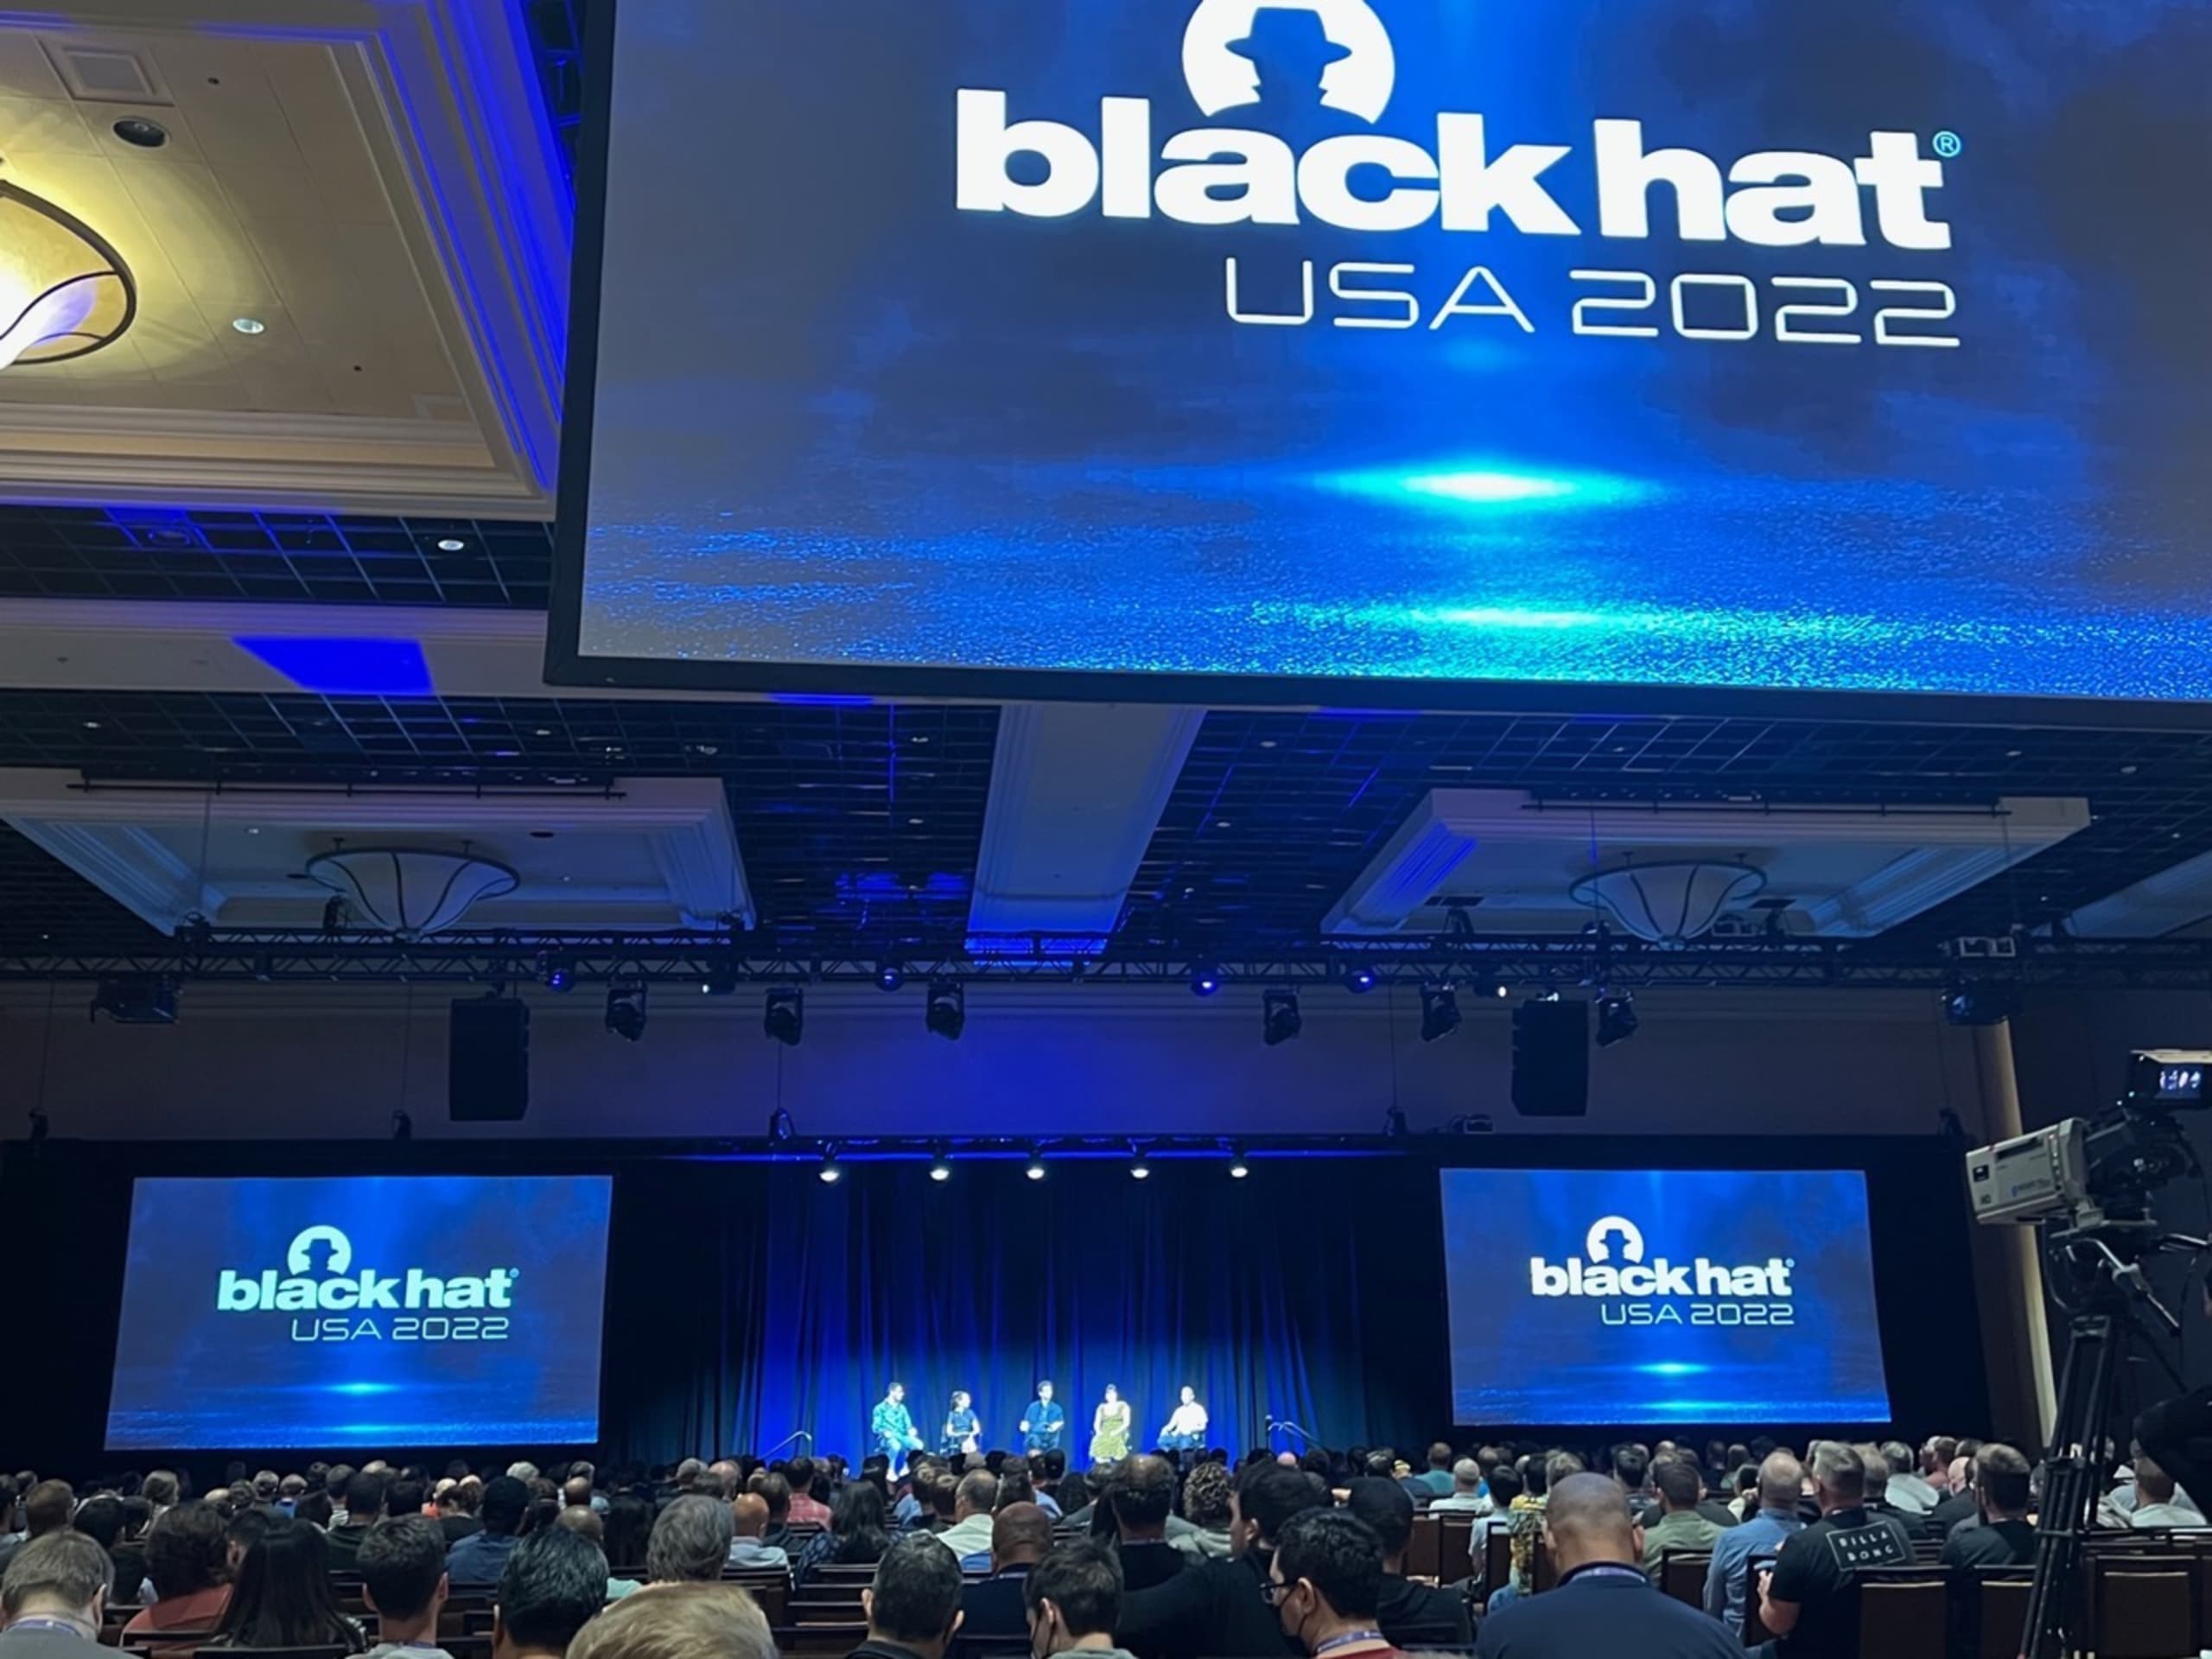
El último evento de Black Hat fue el panel de cierre de los miembros del comité de revisión, que compartieron conclusiones clave e información sobre la evaluación de propuestas.
Cerré mi visita a Las Vegas reuniéndome con personas increíbles que siempre había querido conocer, como Wendy Nather, Mikko Hypponen, Tanya Janca, Katie Missouries y Lynn Dohm, por mencionar algunas.
Por último, pero no menos importante, me reuní con nuestra comunidad Indian Hackers Tribe en Black Hat. El ritual de formar parte de esta foto siempre ocupa un lugar especial en mi corazón.

En general, BHUSA 2022 fue increíble y ya espero con ansias 2023. ¡Espero verte allí!