Cómo integrar ASPM en tu programa de seguridad de aplicaciones

28 de noviembre de 2023
0 minutos de lecturaLa gestión de la postura de seguridad de las aplicaciones (ASPM) permite a los equipos de AppSec monitorear, gestionar y mejorar continuamente el estado de seguridad de las aplicaciones de software durante todo su ciclo de vida. Ofrece un marco para garantizar que las aplicaciones se desarrollen de forma segura desde el principio, se mantengan teniendo en cuenta la seguridad y se monitoreen continuamente para detectar vulnerabilidades que representen un riesgo significativo para el negocio. Con ASPM, obtenemos datos consolidados en un panel unificado. Este vigila constantemente y garantiza que las aplicaciones sean seguras desde su creación hasta su uso diario. Consulta nuestro artículo explicativo para conocer los conceptos básicos de ASPM.
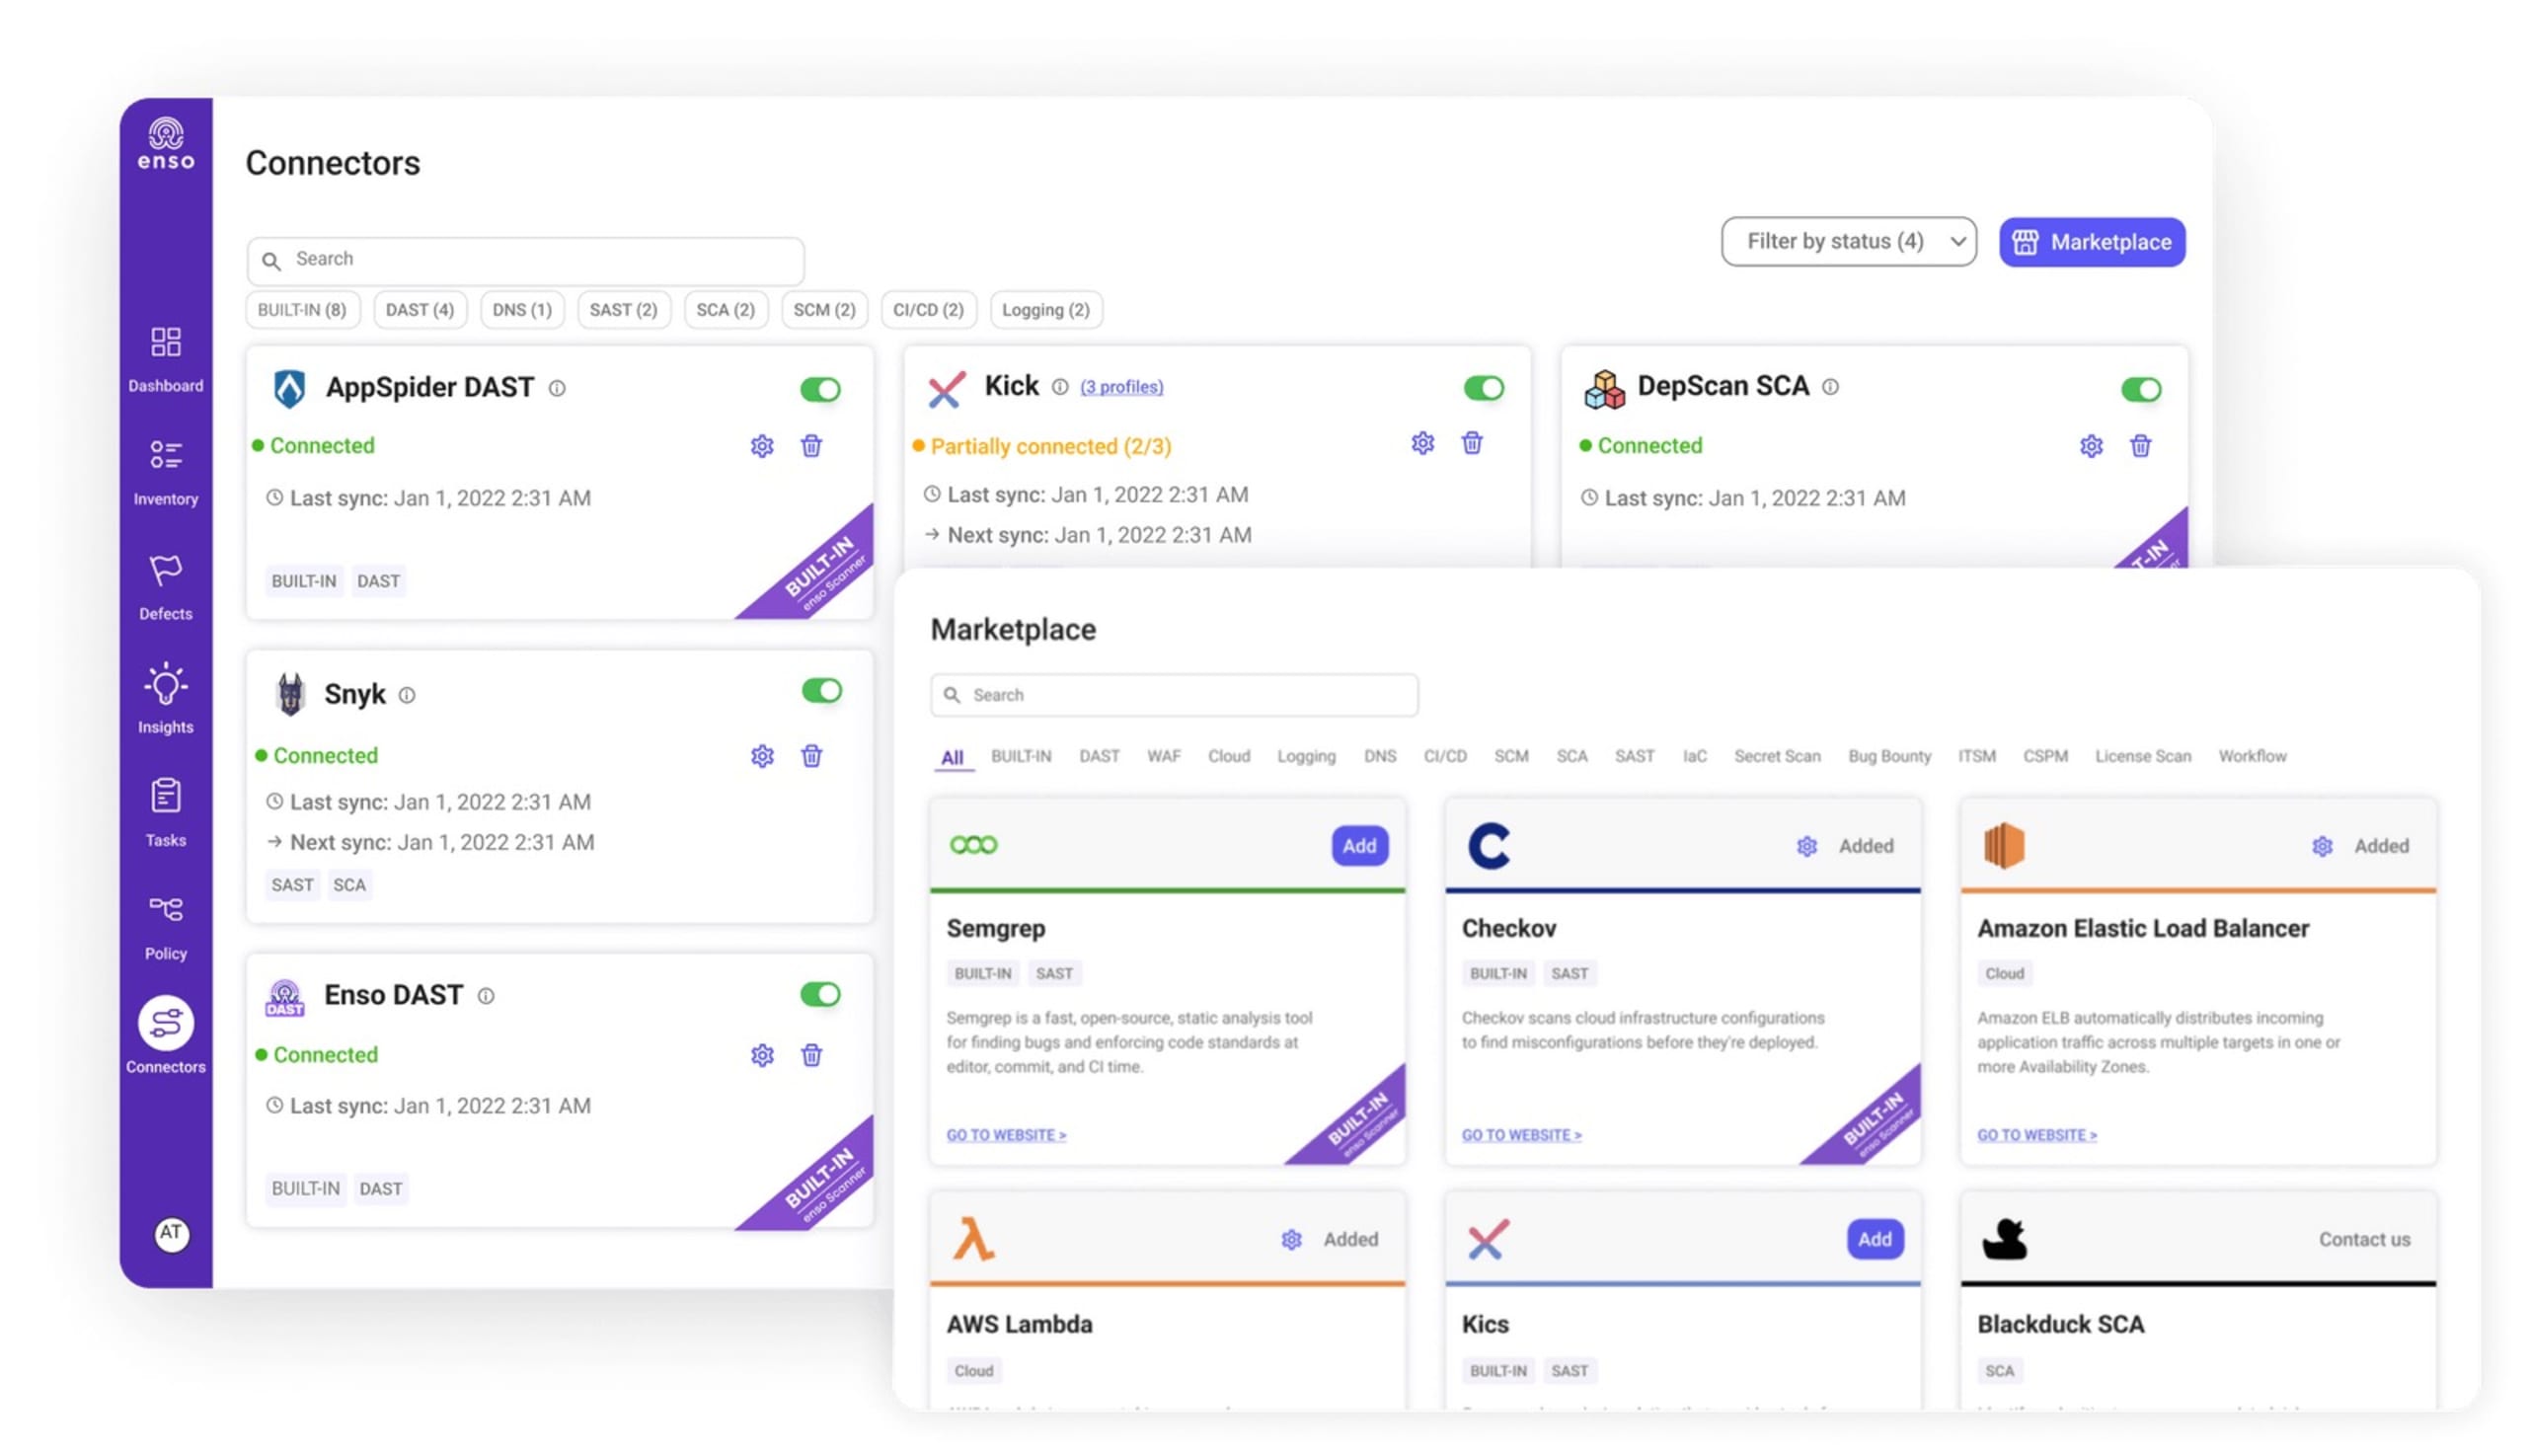
ASPM puede consolidar una gran cantidad de datos relacionados con la seguridad en un único panel accesible. Ayuda a las organizaciones a priorizar y gestionar eficazmente los recursos de AppSec. Las organizaciones pueden obtener fácilmente una visión general del estado de seguridad de su software sin tener que revisar información fragmentada de los distintos grupos de I+D. Como un centinela vigilante, ASPM nunca pierde de vista las aplicaciones y garantiza que, en cada etapa de su ciclo de vida, desde su creación hasta las operaciones diarias, estén protegidas contra posibles brechas de seguridad.
ASPM es mucho más que jerga del sector o una palabra de moda en reuniones ejecutivas. Representa un cambio de paradigma en la forma en que trabajan los equipos de seguridad. En lugar de usar términos de seguridad para intimidar o crear una sensación de urgencia, ASPM ofrece un plan estructurado y práctico. Permite a los profesionales de seguridad definir, implementar y gestionar estándares de seguridad de forma proactiva. Así, el proceso de desarrollo de software no solo se vuelve más seguro, sino también más eficiente, y ayuda a cerrar la brecha, tan comentada, entre los equipos de desarrollo y seguridad.
Componentes clave de ASPM
Visibilidad durante todo el ciclo de vida de las aplicaciones
ASPM ofrece una vista completa de cada activo de software, desde el código hasta la nube, al integrar datos de herramientas de seguridad y entornos de ejecución. Los equipos de AppSec, los desarrolladores y los líderes empresariales pueden compartir una visión común de las aplicaciones y su importancia para el negocio. Esto se traduce en una comprensión compartida del riesgo de seguridad y, en última instancia, permite liderar un programa de AppSec eficaz.
Gobernar y gestionar la cobertura de seguridad
Con ASPM, los equipos de AppSec pueden definir los controles necesarios para cada aplicación según su importancia para el negocio y su perfil de amenazas, e implementar políticas automatizadas para garantizar que esos controles se apliquen de forma coherente y correcta en todas las aplicaciones de la organización. También pueden establecer límites de seguridad para los desarrolladores, asegurarse de que cuenten con las herramientas adecuadas y guiarlos para prevenir problemas al inicio del desarrollo, así como identificar y corregir problemas graves cuando se divulguen.
Priorizar según el riesgo
La visibilidad de la aplicación desde el código hasta la nube, junto con la integración de datos adicionales del entorno de ejecución y los controles, ofrece al equipo de AppSec una visión completa del riesgo de todas sus aplicaciones. Con esta información, ASPM permite a los equipos de AppSec orientar a los desarrolladores y ayudarlos a enfocarse en los pocos problemas que realmente importan.
Snyk, en colaboración con Enso, ahora ofrece un centro de control de ASPM que brinda a los equipos de AppSec mayor visibilidad de los activos, más control sobre las vulnerabilidades y herramientas de gobernanza para garantizar que sus programas reduzcan el riesgo eficazmente. Obtén más información en nuestra página de soluciones de ASPM.
Cómo se integra ASPM en el ciclo de vida de la seguridad de las aplicaciones
El desarrollo de software no consiste solo en escribir código e implementarlo. Tiene todo un ciclo de vida: desde que surge una idea hasta que las personas la usan activamente. La seguridad desempeña un papel fundamental en cada una de estas etapas.
Analicemos el ciclo de vida del desarrollo de software (SDLC) y veamos cómo interviene la gestión de la postura de seguridad de las aplicaciones (ASPM).
Planificación y análisis: Los equipos de seguridad pueden trazar los activos previstos e identificar posibles riesgos desde el inicio. También pueden establecer los requisitos de seguridad que debe cumplir el software.
Diseño: La seguridad debe integrarse desde el diseño. En esta fase se definen prácticas de codificación segura, se consideran las posibles vulnerabilidades de la arquitectura y sus activos asociados, y se planifican interacciones seguras con los usuarios.
Implementación (o codificación): A medida que se escribe el código, se debe analizar regularmente en busca de vulnerabilidades. Las herramientas de ASPM pueden detectar problemas como un cifrado débil o posibles puntos de acceso no autorizados. La ventaja de ASPM radica en su capacidad para identificar los activos críticos para el negocio y priorizar las vulnerabilidades que los afectan.
Pruebas: Además de las pruebas funcionales, las pruebas de seguridad son fundamentales. ASPM puede ayudar a consolidar datos de herramientas de pruebas específicas de seguridad para detectar vulnerabilidades en activos críticos para el negocio que podrían haber pasado inadvertidas durante la codificación.
Cómo ASPM hace que las organizaciones sean más seguras
Defensa proactiva
En lugar de limitarse a encontrar vulnerabilidades, ASPM se enfoca en mantener una sólida postura de seguridad. Las soluciones de ASPM monitorean constantemente las aplicaciones para garantizar que cumplan con las mejores prácticas de seguridad. En lugar de esperar a las auditorías o los análisis de seguridad periódicos, ASPM garantiza la supervisión en tiempo real de la seguridad de las aplicaciones. Esta vigilancia constante permite identificar y neutralizar posibles amenazas antes de que se conviertan en problemas mayores.
Por ejemplo, supongamos que un equipo de desarrollo usa sin darse cuenta una biblioteca con vulnerabilidades conocidas. En un modelo reactivo, esta vulnerabilidad quizá no se descubra hasta la siguiente auditoría de seguridad programada, que podría realizarse semanas o incluso meses después. Sin embargo, con ASPM, el uso de esta biblioteca vulnerable podría detectarse de inmediato, lo que permitiría al equipo reemplazarla o aplicar un parche antes de que se convierta en una debilidad explotable.
Reducción de la superficie de ataque
Al identificar y corregir vulnerabilidades o errores de configuración desde el principio, ASPM ayuda a detectarlos en cuanto aparecen y permite solucionarlos de inmediato. Esta respuesta rápida reduce al mínimo los posibles puntos de entrada para los atacantes.
Imagina una aplicación basada en la nube que expone por error una base de datos al público debido a un error de configuración. En una configuración tradicional, el problema podría pasar inadvertido hasta que ocurriera una brecha o una revisión de seguridad rutinaria lo detectara. Con ASPM, el error de configuración se identifica en cuanto ocurre y se alerta a los equipos responsables para que lo corrijan, lo que reduce el tiempo durante el cual la base de datos permanece expuesta.
Toma de decisiones informada
ASPM ofrece a quienes toman decisiones información clara sobre el panorama de seguridad de las aplicaciones, lo que facilita decisiones conscientes del riesgo. Con una comprensión clara de este panorama, las organizaciones pueden mitigar riesgos, priorizar correcciones y asignar recursos de forma más eficaz. No se trata solo de identificar debilidades, sino de comprender el contexto de seguridad general, incluidas las posibles amenazas, la relevancia y criticidad de las vulnerabilidades identificadas y las implicaciones de los cambios o las incorporaciones propuestos para la aplicación.
Por ejemplo, al integrar un nuevo servicio de terceros en una aplicación, quienes toman decisiones pueden usar la información de ASPM para comprender las posibles implicaciones de seguridad. Si la herramienta de ASPM indica que el servicio ha sufrido varios incidentes de seguridad o que su integración ampliaría considerablemente la superficie de ataque de la aplicación, la organización puede sopesar estos factores frente a los beneficios de la integración y tomar una decisión más informada, considerando los riesgos.
Lleva tu seguridad al siguiente nivel con ASPM
La gestión de la postura de seguridad de las aplicaciones (ASPM) es fundamental, ya que el software impulsa la mayoría de las funciones del negocio. Una estrategia sólida de ASPM no solo protege al negocio de posibles ciberamenazas, sino que también garantiza la continuidad, fortalece la confianza de los clientes y ayuda a cumplir con las normativas. A medida que las amenazas evolucionan, ASPM cobra aún más importancia para proteger las aplicaciones.
ASPM es como un guardaespaldas digital para todas las aplicaciones y el software de los que dependemos. Garantiza que todo funcione correctamente, mantiene alejados a los atacantes y nos ayuda a cumplir las normas específicas de cada sector. A medida que el mundo digital sigue creciendo, el papel de ASPM en la protección de nuestras aplicaciones es cada vez más importante. ASPM no es una herramienta que se usa en un solo momento del SDLC. Es un aliado constante que garantiza que la seguridad siga siendo una prioridad en cada etapa.
Impulsa DevSecOps con Snyk
Supera la complejidad de las aplicaciones y las alucinaciones de la IA, y fomenta la colaboración entre los equipos de desarrollo y seguridad con las perspectivas de Snyk y Accenture.