Resumen del InCyber Forum Europe: 4 consejos de expertos en DevSecOps

14 de agosto de 2024
0 minutos de lectura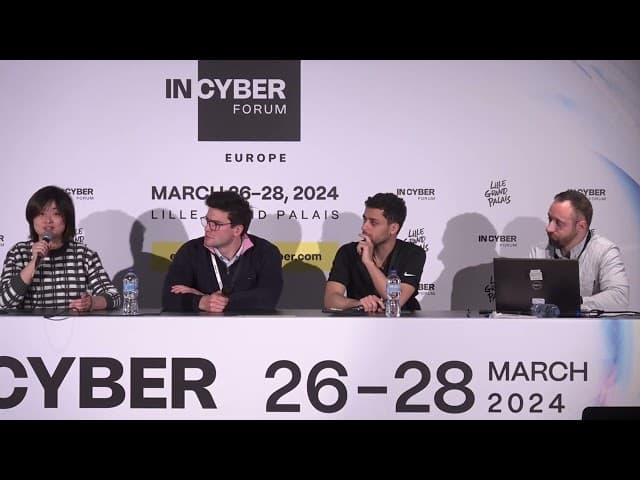
Cuando tu organización evalúa cómo cambiar la seguridad hacia la izquierda y fomentar la responsabilidad compartida para corregir problemas, puede ser difícil saber por dónde empezar. ¿Qué herramientas funcionarán mejor con tus procesos actuales? ¿Cuáles son las mejores maneras de difundir la importancia de la seguridad de las aplicaciones? Y una vez que hayas elegido las herramientas, ¿cómo logras que los desarrolladores realmente las usen?
Tres expertos se reunieron para responder estas preguntas en el InCyber Forum Europe. Entre los ponentes estuvieron Grace Law, de Manulife, cliente de Snyk; Eric Fourrier, de GitGuardian, socio de Snyk; y Chaaban Barakat, de Snyk. Cada experto aportó una perspectiva única sobre cómo elegir las herramientas y los procesos adecuados, generar conciencia e impulsar una adopción práctica de DevSecOps. Estos son sus principales consejos y recomendaciones para las organizaciones que quieren convertir DevSecOps de una idea en realidad.
Elige herramientas de seguridad que encajen con la cultura de tu organización
Elegir las herramientas adecuadas es uno de
los desafíos más importantes para las organizaciones que quieren habilitar un enfoque DevSecOps. Como saben muchos equipos de seguridad, adquirir herramientas de seguridad de aplicaciones es una cosa, pero lograr que los equipos de desarrollo las usen realmente es un desafío completamente distinto.
Según Chaaban Barakat, la adopción por parte de los desarrolladores se convierte en un gran desafío cuando las herramientas no encajan con la cultura de la organización y no fomentan la responsabilidad por las tareas relacionadas con la seguridad. Dijo: “Muy a menudo, ya hay herramientas [de seguridad] implementadas, pero no se adoptan… y hay dos razones por las que no se adoptan. O es un problema de la herramienta: es demasiado difícil de integrar o de usar, demasiado lenta, genera demasiados falsos positivos o dificulta la corrección… o es un problema de cultura o de personas, en el sentido de que nadie se hace responsable de DevSecOps”.
Para responder a este desafío, las organizaciones deben elegir estratégicamente herramientas que funcionen con los flujos de trabajo actuales y no generen ruido innecesario. En palabras de Grace Law: “Hay muchas herramientas que pueden identificar 100 vulnerabilidades, pero también generar 1000 falsos positivos. Al final, esto significa que nadie tomará el informe en serio. Además, añade mucha presión a los equipos de seguridad, que deben validar las vulnerabilidades una por una”.
Las herramientas no solo deben ser precisas, sino también integrarse sin problemas con los flujos de trabajo actuales para fomentar la responsabilidad. Según Eric Fourrier, la compatibilidad con los flujos de trabajo de desarrollo es fundamental para promover un enfoque de responsabilidad compartida. Cuando una herramienta se integra sin problemas en los pipelines de desarrollo actuales, los desarrolladores no tienen que interrumpir su estado de concentración para ejecutar pruebas de seguridad.
Dijo: “Hoy, los desarrolladores deben dominar muchas tecnologías: front-end, back-end e infraestructura. Además, les pedimos que sean ingenieros y referentes de seguridad. Y en el otro extremo, hay un ingeniero de seguridad por cada 100 desarrolladores. Por eso, realmente necesitamos hacer que trabajen en conjunto… [coordinando] las políticas de seguridad y dando a los desarrolladores herramientas que puedan incorporar a sus flujos de trabajo”.
Las soluciones de Snyk ejemplifican estos principios: ofrecen herramientas de seguridad pensadas primero para los desarrolladores que se integran fácilmente en los entornos de desarrollo actuales. La adopción de Snyk por parte de Manulife demuestra cómo elegir la herramienta adecuada puede mejorar significativamente las prácticas de seguridad sin interrumpir los flujos de trabajo.
Comunica, comunica, comunica
Después de elegir una herramienta de seguridad, es fundamental implementar estratégicamente iniciativas de concientización y capacitación sobre seguridad para los equipos de desarrollo de toda tu organización. En palabras de Law: “La concientización es sumamente importante. La comunicación es sumamente importante. Tenemos que cambiar la mentalidad de los desarrolladores y recordarles que la seguridad está aquí para ayudar. La seguridad no está para impedirte implementar tu aplicación… por eso, nos comunicamos mucho con ellos con anticipación. Y nos presentamos como un equipo que realmente puede trabajar con ellos”.
Sin embargo, tus planes específicos para capacitar y concientizar a los equipos de desarrollo deben depender del historial de tu organización con las herramientas de seguridad. Barakat dijo: “Depende de la madurez de la empresa. A veces trabajamos con empresas acostumbradas a usar herramientas de seguridad… [la comunicación] es más difícil cuando los desarrolladores no están acostumbrados a corregir problemas ni a trabajar con herramientas de seguridad. En ese caso, tenemos que presentarles algo nuevo y generar conciencia. Esto se puede impulsar dentro de la propia empresa. Puedes tener referentes de seguridad que lideren los programas.
También nos gusta generar conciencia mediante el hacking en vivo”.
Snyk facilita estas iniciativas de comunicación al proporcionar información clara y práctica sobre las vulnerabilidades. Este enfoque ayuda a equipos como el de Manulife a explicar a sus desarrolladores la importancia de la seguridad y cómo abordar los problemas de manera eficaz, para que la seguridad se convierta en una responsabilidad compartida en toda la organización.
Mide los KPI adecuados
Los ponentes también destacaron la importancia de hacer seguimiento de los KPI adecuados al iniciar tu recorrido con DevSecOps. Fourrier recomendó comenzar con un enfoque de “detener la hemorragia”, que se centra en evitar que “nuevos secretos y nuevas vulnerabilidades lleguen a tu base de código. Y puedes lograrlo con lo que mencionamos: cambiar la seguridad hacia la izquierda, impulsar la adopción entre los desarrolladores y capacitarlos. Ese es el primer KPI que intentamos optimizar”.
Pero, al final, las métricas de seguridad clave de tu organización deben reflejar sus prioridades y estructura particulares. Barakat dijo: “Cada empresa tiene sus propios objetivos iniciales. Si tu empresa nunca ha logrado analizar todos sus repositorios porque la herramienta que tenía era demasiado lenta o difícil de implementar… quizás el primer objetivo sea analizar todos los repositorios que tienes”.
Mantente al tanto de las nuevas tendencias en AppSec
La realidad de DevSecOps es que el trabajo nunca termina. Constantemente surgen tecnologías y procesos que puedes aprovechar para mejorar tu enfoque general. Los ponentes hablaron de algunas de las principales tendencias que, según ellos, cambiarán para bien la seguridad de las aplicaciones, entre ellas:
Gestión de la postura de seguridad de las aplicaciones (ASPM), que ofrece a los líderes una visión general de cómo se mitiga el riesgo en toda la organización
Mayor atención a la experiencia de los desarrolladores: las organizaciones analizan cómo los controles de seguridad afectan los flujos de trabajo diarios de los equipos de desarrollo y se aseguran de que la seguridad interfiera lo menos posible con las prácticas actuales.
Corrección en lugar de limitarse a informar: las organizaciones dan a los desarrolladores la capacidad de corregir los problemas del código de forma práctica, en vez de limitarse a compilar una lista de vulnerabilidades para cumplir con un requisito de cumplimiento.
Cómo Snyk impulsa la adopción de DevSecOps
Manulife usa Snyk Open Source, Snyk Code y Snyk Container para mejorar sus prácticas de DevSecOps. El enfoque de seguridad de Snyk, pensado primero para los desarrolladores, ayuda a las organizaciones a implementar herramientas que funcionan junto con sus prácticas de desarrollo actuales y reducen el riesgo a gran escala. Nuestras soluciones se integran fácilmente con los IDE, los repositorios y los pipelines de CI/CD actuales, lo que permite a los desarrolladores analizar y corregir su propio código en un pull request. Ofrecemos recomendaciones prácticas para corregir problemas desde la CLI, para que los desarrolladores puedan remediar vulnerabilidades en cuestión de minutos.
Con Snyk Open Source, Manulife puede identificar y corregir vulnerabilidades en sus dependencias de código abierto. Snyk Code permite a sus desarrolladores detectar problemas de seguridad en su código propietario al inicio del ciclo de desarrollo, mientras que Snyk Container garantiza que sus aplicaciones en contenedores sean seguras desde el principio.
Además, nuestra solución ASPM, Snyk AppRisk, ofrece a los líderes una visión completa del riesgo de las aplicaciones, para que puedan mitigar proactivamente las amenazas más urgentes para las aplicaciones y operaciones críticas de su negocio.
Mira la presentación completa de InCyber para obtener más información sobre cómo iniciar un programa DevSecOps eficaz.