Cómo evitar los ataques de envenenamiento de caché web

Najia Gul
11 de septiembre de 2023
0 minutos de lecturaEl envenenamiento de caché web es un ciberataque que causa estragos en sitios web desprevenidos. Aprovecha las vulnerabilidades de los mecanismos de almacenamiento en caché que utilizan los servidores web, los proxies y las redes de distribución de contenido (CDN), y compromete la integridad de los datos. Los actores maliciosos pueden usar el envenenamiento de caché para distribuir cargas maliciosas, manipular información confidencial o redirigir a los usuarios a sitios web fraudulentos.
En este artículo, exploraremos a fondo los ataques de envenenamiento de caché web y cómo funcionan. También analizaremos las estrategias de mitigación más eficaces para ayudar a proteger nuestras aplicaciones web.
Cómo funciona el almacenamiento en caché web y por qué es importante
El almacenamiento en caché web es un proceso fundamental para mejorar el rendimiento de un sitio web. Consiste en guardar contenido web, como archivos HTML, imágenes, scripts y hojas de estilo, en ubicaciones temporales llamadas cachés. Estas cachés permiten acceder a ese contenido de forma más rápida y sencilla cuando se reciben solicitudes posteriores de los usuarios.
Hay varios tipos de mecanismos de almacenamiento en caché, según dónde se guarden las cachés web. Entre ellos se incluyen:
Almacenamiento en caché del navegador: Los navegadores web guardan copias de recursos estáticos en el dispositivo del usuario. Cuando vuelve a visitar un sitio web, el navegador revisa su caché para buscar archivos descargados anteriormente. Si esos archivos aún son válidos, el navegador los recupera en lugar de enviar una nueva solicitud al servidor.
Almacenamiento en caché del servidor: Mientras que el almacenamiento en caché del navegador ocurre en el lado del cliente, el del servidor guarda contenido en el propio servidor para reutilizarlo más adelante. Cuando un usuario envía una solicitud al servidor de origen, la caché guarda una copia de la respuesta generada. Luego, ante cualquier solicitud posterior del mismo contenido, la caché entrega esa copia en lugar de recurrir al servidor de origen.
Almacenamiento en caché de una red de distribución de contenido (CDN): Las CDN son redes de servidores distribuidos geográficamente que almacenan en caché y entregan contenido web estático. Cuando un usuario quiere volver a acceder a ese contenido, el servidor perimetral más cercano a su ubicación gestiona la solicitud. Así, el servidor de origen no tiene que gestionar todas las solicitudes.
El almacenamiento en caché reduce el tiempo y los recursos necesarios para recuperar contenido web, lo que permite que las páginas carguen más rápido y mejora la experiencia del usuario. También reduce la carga del servidor, lo que le permite gestionar un mayor volumen de solicitudes.
Sin embargo, el almacenamiento en caché también implica varios riesgos potenciales, sobre todo si no se implementa o administra correctamente. El contenido almacenado puede quedar desactualizado o ser incorrecto si no se actualiza a tiempo, lo que puede generar inconsistencias o vulnerabilidades de seguridad que los atacantes pueden aprovechar.
El almacenamiento en caché de información confidencial también puede plantear riesgos para la privacidad. Por ejemplo, si la caché contiene datos personales o credenciales de cuenta de un usuario, el acceso no autorizado puede provocar filtraciones de datos y violaciones de la privacidad.
Cómo funcionan los ataques de envenenamiento de caché web
El objetivo del envenenamiento de caché web es engañar a la infraestructura de almacenamiento en caché para que entregue contenido comprometido o no autorizado a los usuarios. Este proceso suele seguir cuatro pasos:
Identificar un objetivo vulnerable: El atacante busca un sitio web con posibles fallas en sus mecanismos de almacenamiento en caché, como configuraciones incorrectas o una validación inadecuada de las entradas.
Manipular solicitudes HTTP: El atacante envía al sitio web objetivo solicitudes HTTP diseñadas para aprovechar esas vulnerabilidades.
Aprovechar los mecanismos de almacenamiento en caché: El atacante emplea diversas técnicas para inyectar su propio contenido malicioso o manipular el contenido existente en la caché.
Entregar contenido comprometido: Una vez que el ataque se completa, las solicitudes posteriores a la caché recuperan el contenido envenenado en lugar del contenido legítimo.
Los ataques de envenenamiento de caché web exitosos pueden exponer información confidencial o sensible. Luego, los atacantes pueden manipular el contenido almacenado para alterar la apariencia del sitio web objetivo, difundir información falsa o distribuir enlaces maliciosos.
Peor aún, los atacantes suelen combinar el envenenamiento de caché web con otros ciberataques para aumentar el daño que pueden causar. Por ejemplo, en 2018, los atacantes envenenaron con éxito la caché del sitio web de British Airways. Inyectaron una carga maliciosa que redirigía a los usuarios a un sitio web fraudulento. Como resultado, pudieron robar las direcciones de correo electrónico y la información de tarjetas de crédito de más de 40.000 usuarios del Reino Unido.
Vectores comunes de los ataques de envenenamiento de caché web
Para protegernos de los ataques de envenenamiento de caché, debemos identificar y mitigar las posibles vulnerabilidades de los sitios web. Estos son algunos de los vectores de ataque más comunes y las formas en que los actores maliciosos pueden aprovecharlos:
Manipulación de encabezados HTTP: Los atacantes suelen modificar los encabezados HTTP para asociar su contenido malicioso con URL o claves de caché legítimas. Por ejemplo, pueden manipular el encabezado HTTP
Cache-Controlpara indicarle al sistema de almacenamiento en caché que guarde el contenido del atacante. Esto le permite entregar su carga maliciosa a los usuarios posteriores que soliciten el mismo recurso, incluso si el contenido legítimo ha cambiado.Manipulación de cadenas de consulta: Los atacantes pueden aprovechar la forma en que las aplicaciones web gestionan las cadenas de consulta. Manipulan los parámetros de consulta que se agregan a la URL para crear varias versiones en caché del mismo recurso, que podrían incluir una carga maliciosa.
Manipulación de cookies: Los atacantes también pueden envenenar la caché al modificar los valores y atributos de las cookies. Lo hacen para engañar al sistema de almacenamiento en caché y lograr que guarde el contenido del atacante en la caché dentro del contexto de una sesión legítima del usuario.
Sin embargo, ten en cuenta que estos son solo algunos ejemplos. Los atacantes exploran constantemente nuevas técnicas y vulnerabilidades para alcanzar sus objetivos. Vigilar únicamente estos vectores comunes no basta para proteger los datos web.
Ataque de envenenamiento de caché mediante la manipulación de encabezados HTTP
Veamos un ejemplo de envenenamiento de caché web en el que un atacante aprovecha una vulnerabilidad de un sitio web mediante encabezados HTTP. El encabezado X-Forwarded-Host (XFH) es un objetivo común. Este encabezado, que se ha convertido en un estándar de facto, se usa para identificar el host original solicitado por el cliente en la solicitud HTTP/HTTPS a tu aplicación o API. El valor de este encabezado suele ser un nombre de host que representa el objetivo original de la solicitud del cliente.
Aunque este encabezado está diseñado para ser útil en entornos que usan un proxy inverso o un balanceador de carga, un atacante podría aprovecharlo si no se valida correctamente. Sin embargo, es importante tener en cuenta que un atacante podría usar muchos otros encabezados para llevar a cabo un ataque similar.
Ahora veamos nuestro ejemplo, que destaca una posible vulnerabilidad en código JavaScript que usa un servicio de almacenamiento en caché. Para esta demostración, usaremos Redis.
El middleware de almacenamiento en caché usa la URL original como clave para guardar respuestas en Redis. originalURL se refiere a todo lo que aparece después del nombre de host (por ejemplo, /user?userId=1 en http://example.com/user?userId=1). Si la respuesta asociada a esta URL existe en la caché, se envía de inmediato. De lo contrario, la solicitud continúa hasta el controlador de ruta correspondiente, que en nuestro caso genera un saludo personalizado para el usuario y lo guarda en la caché.
Sin embargo, esta implementación puede provocar ataques de envenenamiento de caché. Un atacante podría aprovechar el hecho de que guardamos las respuestas en caché según las URL. Pensemos en una situación en la que se usa el encabezado X-Forwarded-Host, una entrada controlada por el usuario, para generar la respuesta. El código muestra el saludo al usuario en función del valor de X-Forwarded-Host (por ejemplo, “Hola, usuario ${req.query.userId}, accedes desde ${req.headers['x-forwarded-host']}!”). Si este valor no se valida correctamente, un atacante podría incluir scripts maliciosos en este encabezado, que luego se guardarían en la caché y se entregarían a otros usuarios.
Así podría ocurrir:
El atacante envía una solicitud
GETa/user?userId=1con el encabezadoX-Forwarded-Hostconfigurado comofoo."><script>alert(document.cookie)</script>.El servidor genera un saludo que incluye el valor del encabezado, lo guarda en caché con la clave
/user?userId=1y se lo envía al atacante.A partir de ese momento, cada solicitud posterior a
/user?userId=1entrega desde la caché un saludo malicioso.
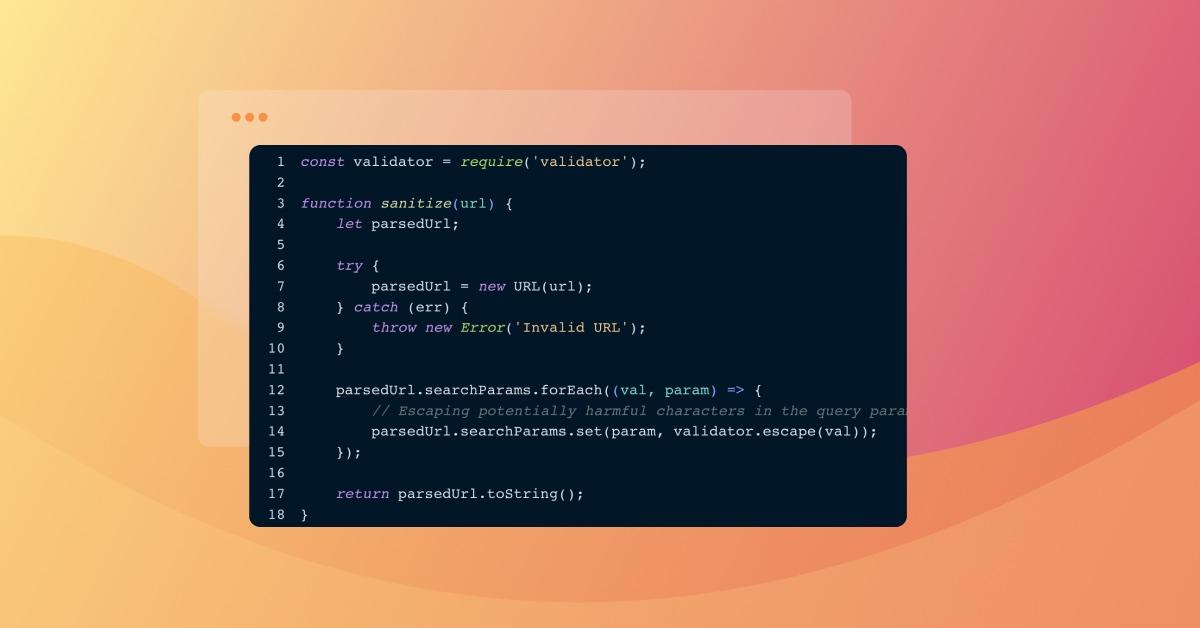
Una estrategia para reforzar la seguridad del código anterior es depurar la URL que se usa como clave de caché. A continuación, te mostramos cómo podrías implementar una función básica de depuración que use el método escape del módulo validator:
La función sanitize que implementamos puede usarse eficazmente para eliminar cualquier carácter de req.originalUrl que pueda representar una amenaza:
Además, es posible garantizar la validez de las entradas del usuario mediante la ejecución de una función de middleware en nuestro servidor Express. El siguiente ejemplo muestra un método básico para validar los encabezados:
Aquí aprovechamos la función isFQDN del módulo validator para comprobar si el encabezado X-Forwarded-Host contiene un nombre de dominio válido. Si no es así, la función de middleware rechaza la solicitud y devuelve el estado 400 Bad Request.
Implementar este paso de validación es fundamental para detener la inyección de scripts dañinos mediante el encabezado X-Forwarded-Host header. Como explicamos antes, esta situación podría provocar un ataque de envenenamiento de caché.
Prácticas recomendadas para mitigar el envenenamiento de caché web
Establecer una política sólida de almacenamiento en caché es la forma más eficaz de prevenir el envenenamiento de caché web. Esta política define con claridad qué contenido se debe guardar en caché, durante cuánto tiempo y en qué condiciones. Al definirla, debemos considerar factores como el tipo de datos, los requisitos de autenticación y el contenido dinámico que no se debe almacenar en caché.
Otras técnicas que pueden ayudar a proteger los mecanismos de almacenamiento en caché incluyen:
Normalización de claves de caché: Normalizar las claves de caché puede ayudar a evitar variaciones causadas por el formato de las entradas o la distinción entre mayúsculas y minúsculas.
Validar las entradas del usuario: Implementar técnicas estrictas de validación y depuración de entradas puede prevenir ataques de inyección que provoquen el envenenamiento de caché. Entre estas técnicas se incluyen el filtrado de entradas, las listas de parámetros permitidos y las comprobaciones con expresiones regulares.
Encabezados de control de caché: Los encabezados de control de caché ayudan a aplicar el comportamiento de almacenamiento en caché y mitigar los riesgos. Por ejemplo, el uso de encabezados como “no-store” y “no-cache” puede impedir que se almacenen datos confidenciales en la caché.
No confíes en entradas de terceros: Ten cuidado al depender de entradas de terceros, como encabezados, cookies o cadenas de consulta. Valida y depura minuciosamente todas las entradas externas antes de usarlas en operaciones relacionadas con la caché. Trata todos los datos proporcionados por los usuarios como potencialmente maliciosos y aplica una validación y un filtrado estrictos para evitar que los atacantes inyecten contenido manipulado en la caché.
Usa firewalls de aplicaciones web (WAF): Implementar un WAF sólido puede ayudar a detectar y bloquear intentos de envenenamiento de caché. Los WAF analizan las solicitudes entrantes e identifican patrones sospechosos que indican un envenenamiento de caché. Podemos configurar el WAF para que genere alertas o bloquee estas solicitudes y así proporcionar una capa adicional de defensa contra este tipo de ataques.
Monitoreo y detección de ataques de envenenamiento de caché web
Incluso con las estrategias de mitigación adecuadas, aún pueden ocurrir ataques de envenenamiento de caché web. Por eso, es esencial monitorear regularmente el tráfico web y analizar los registros para detectar posibles ataques. Busca actividad inusual o sospechosa, como anomalías en los patrones de solicitudes, variaciones inesperadas de la caché o contenido inusual que la caché está entregando
Otra buena práctica es realizar pruebas de seguridad y de penetración con regularidad. Estas evaluaciones ayudan a identificar debilidades que pueden dar lugar a ataques de envenenamiento de caché. Las pruebas de seguridad incluyen análisis de vulnerabilidades y auditorías de seguridad. Las pruebas de penetración van un paso más allá y simulan escenarios de ataque del mundo real. Replican las técnicas y la mentalidad de un atacante para detectar debilidades específicas que podrían pasar desapercibidas en las pruebas de seguridad habituales.
Muchas herramientas y recursos pueden ayudar a detectar y prevenir ataques de envenenamiento de caché web. Por ejemplo, podemos implementar:
Escáneres de vulnerabilidades, como Snyk, que podemos usar para identificar automáticamente vulnerabilidades comunes de envenenamiento de caché.
Herramientas de diagnóstico y análisis de caché para analizar las configuraciones de caché, monitorear su comportamiento y detectar anomalías.
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.
Resumen
Los ataques de envenenamiento de caché web obligan a las cachés a mostrar contenido desactualizado o manipulado sin que el usuario lo sepa. Pueden provocar filtraciones de datos y violaciones de la privacidad, lo que, en última instancia, perjudica la reputación de un sitio web.
Nuestra mejor defensa contra estos ataques es establecer una política de caché sólida y mantenernos al tanto de las últimas tendencias de seguridad para aplicaciones web. También debemos seguir las prácticas recomendadas de seguridad, como implementar una validación adecuada de las entradas y normalizar las claves de caché.
Seguir estas prácticas de desarrollo seguro puede ayudarnos a aprovechar los beneficios del almacenamiento en caché web y, al mismo tiempo, minimizar el riesgo de una caché envenenada.