Encuentra vulnerabilidades de código abierto en el flujo de trabajo de Bitbucket

Noa Korem
22 de enero de 2019
0 minutos de lecturaSnyk se complace en implementar Code Insights, una nueva funcionalidad de Bitbucket que permite a los usuarios de Bitbucket Server consultar los resultados detallados del análisis de vulnerabilidades de Snyk directamente en Bitbucket.
Mira una breve demostración de la nueva integración:
La integración de Snyk con Bitbucket Server permite a los desarrolladores proteger su código frente a vulnerabilidades de código abierto como parte de su flujo de trabajo diario. Snyk analiza todos los pull request abiertos para garantizar que no introduzcan nuevas vulnerabilidades de código abierto y puede bloquearlos para evitar que se fusionen. Además, Snyk analiza los repositorios a diario para detectar vulnerabilidades recién divulgadas.
Si se encuentra una nueva vulnerabilidad, Snyk no solo te alertará, sino que también abrirá un pull request de corrección con actualizaciones sugeridas o parches de precisión de Snyk para resolverla.
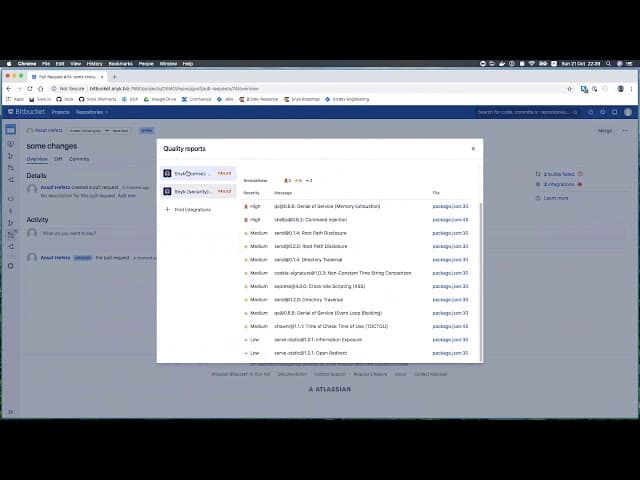
Con la implementación de Code Insights, los desarrolladores pueden analizar los resultados del escaneo dentro de su flujo de trabajo habitual en Bitbucket, sin tener que salir de la plataforma para obtener un análisis más detallado en Snyk. En la interfaz de pull request de Bitbucket, Snyk analiza los cambios para detectar nuevas vulnerabilidades y puedes consultar anotaciones detalladas en línea junto a cada cambio que introduce un nuevo problema. Estas anotaciones facilitan la comprensión de los resultados del análisis de Snyk y ayudan a tomar decisiones informadas, como se muestra en las siguientes imágenes.
La siguiente imagen muestra los resultados detallados del análisis de un nuevo pull request, incluidos los detalles de las vulnerabilidades encontradas:

La siguiente imagen muestra las anotaciones en línea de las vulnerabilidades:

Con Code Insights, Snyk ya está totalmente preparado para integrarse con tu ciclo de trabajo de Atlassian. Snyk comienza por proteger el proceso de administración de código: analiza, corrige y monitorea tus proyectos en Bitbucket Server (consulta más información aquí sobre Cómo instalar Snyk con Bitbucket Server). También puedes proteger los procesos de compilación e implementación con la integración de Snyk con Bitbucket Pipelines. ¡Mantente protegido!

