Encuentra y corrige vulnerabilidades en repositorios de contenedores de Artifactory

8 de febrero de 2020
0 minutos de lecturaNos entusiasma anunciar que ahora puedes analizar imágenes de contenedores almacenadas en JFrog Artifactory con Snyk Container. Snyk Container te ayuda a encontrar y corregir vulnerabilidades en tus imágenes de contenedores y se integra con Artifactory como registro de contenedores para que puedas importar tus proyectos y supervisar tus contenedores en busca de vulnerabilidades, tal como se describe en detalle en nuestra documentación sobre administración de vulnerabilidades en contenedores. Snyk analiza los proyectos que importaste para detectar vulnerabilidades de seguridad conocidas, con la frecuencia que tú determines. La integración con Artifactory está disponible en nuestros planes Pro y Enterprise.
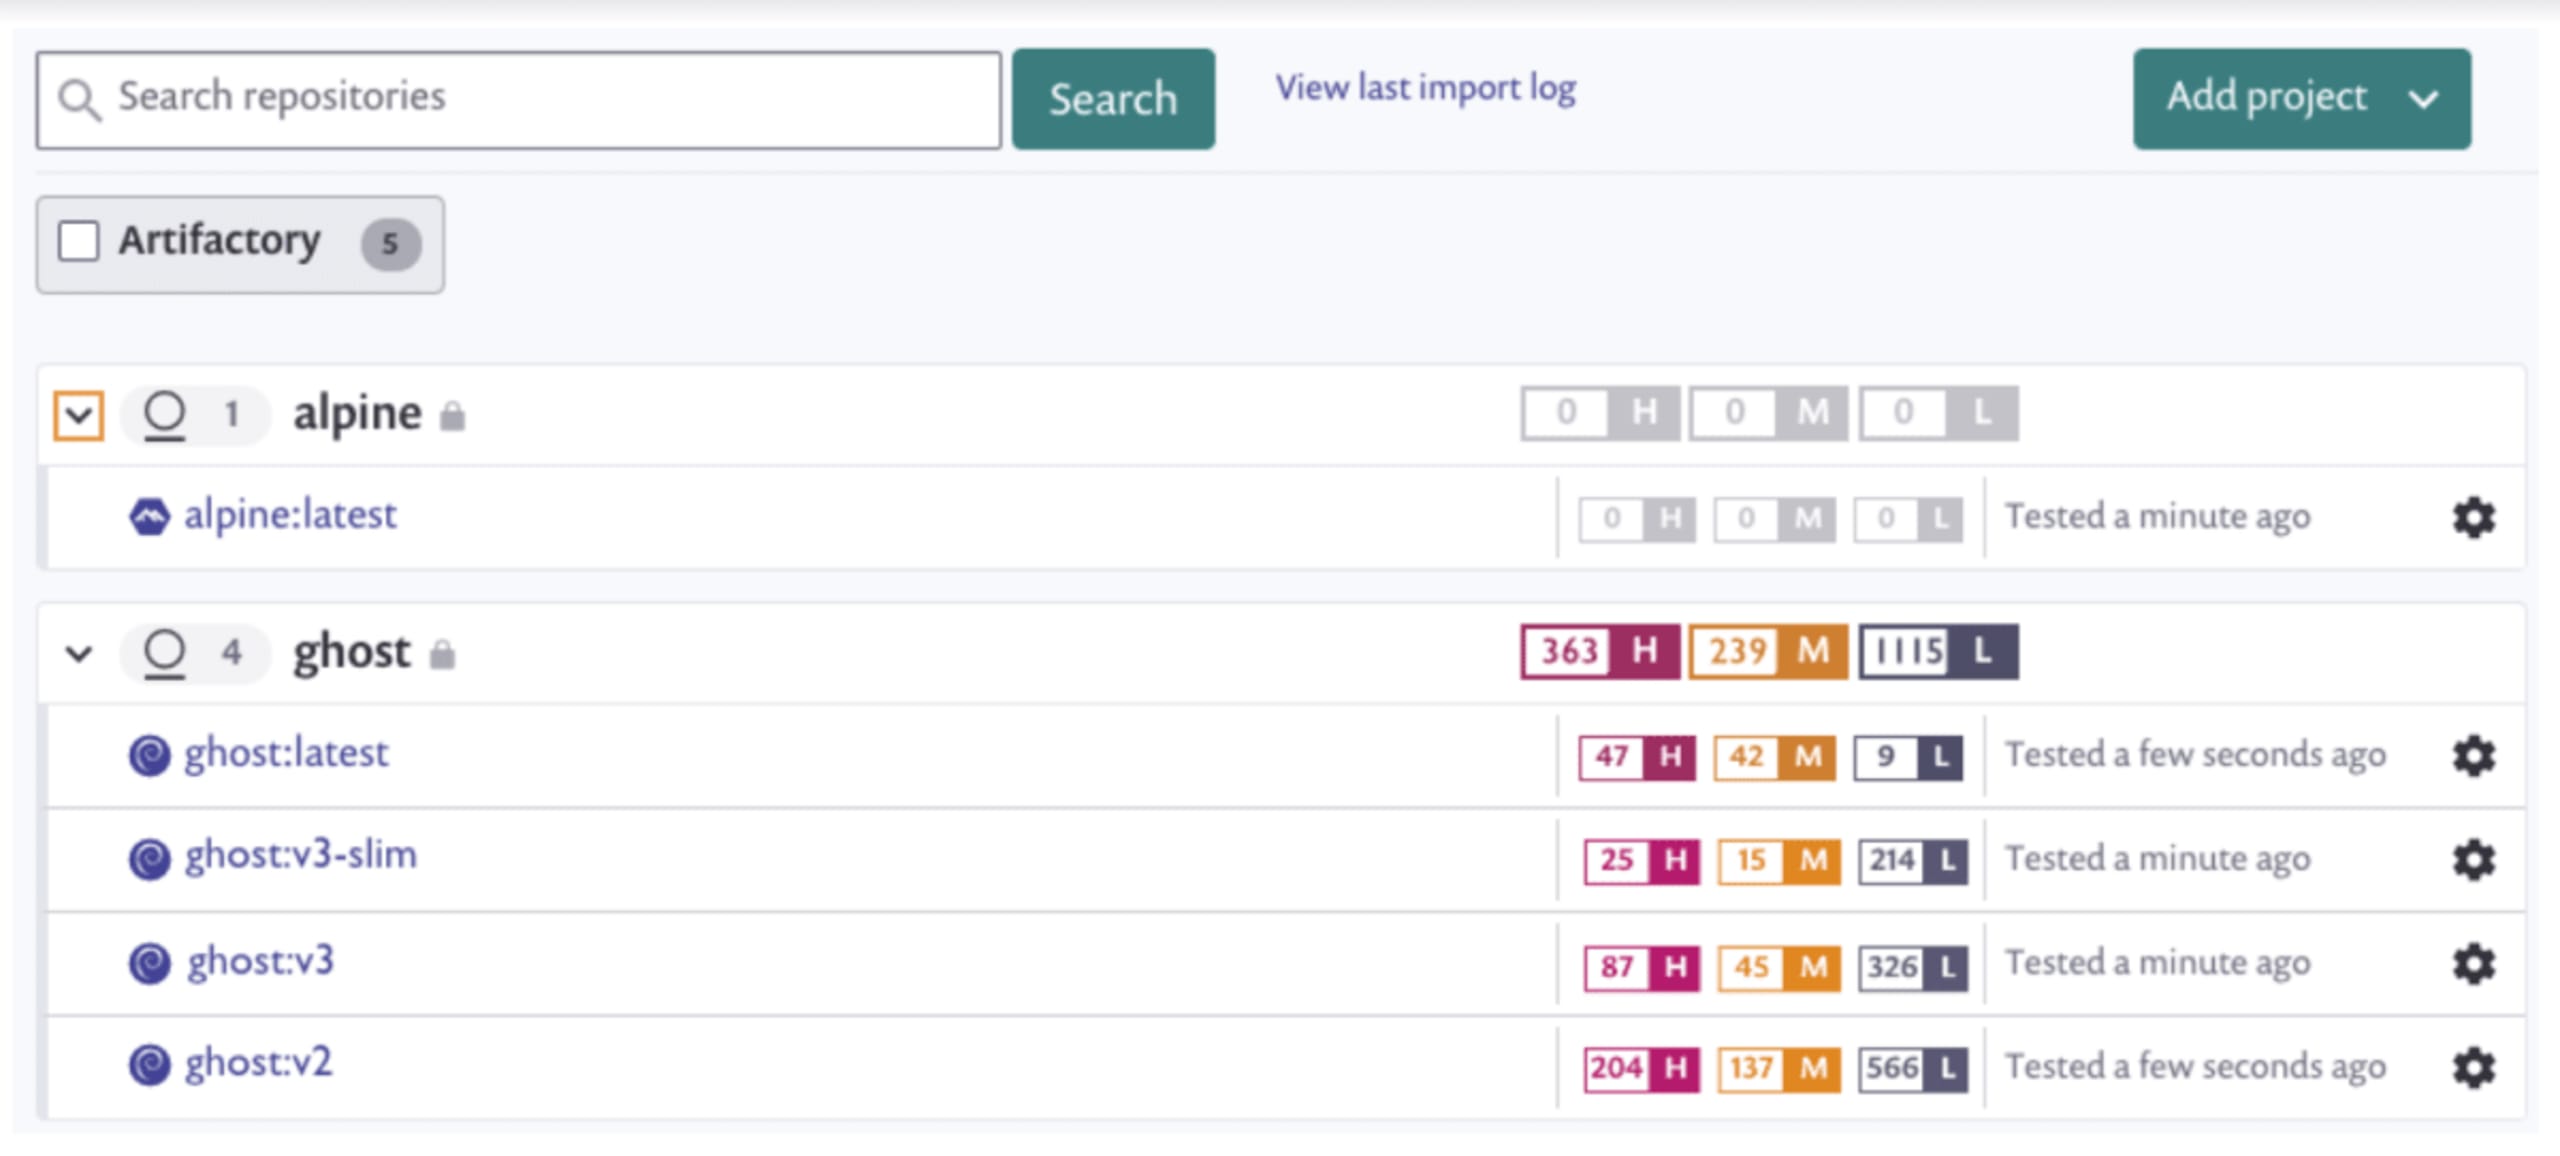
Snyk Container ofrece recomendaciones para actualizar las imágenes base, que te ayudan a optimizar rápidamente la forma en que compilas tus contenedores. También incluye funciones para identificar capas, lo que te permite centrar tus esfuerzos en las líneas problemáticas de tu Dockerfile.
Optimiza las imágenes base
Snyk te ayuda a identificar y seleccionar imágenes base alternativas para reducir la cantidad total de vulnerabilidades en tus imágenes de contenedores. A menudo hay varias alternativas de imágenes base, especialmente para las imágenes oficiales populares de Docker. Snyk Container puede determinar qué imagen base usas actualmente y recomendarte actualizaciones con menos vulnerabilidades.
A continuación se muestran recomendaciones de imágenes base para la imagen `node:10.4.0`:
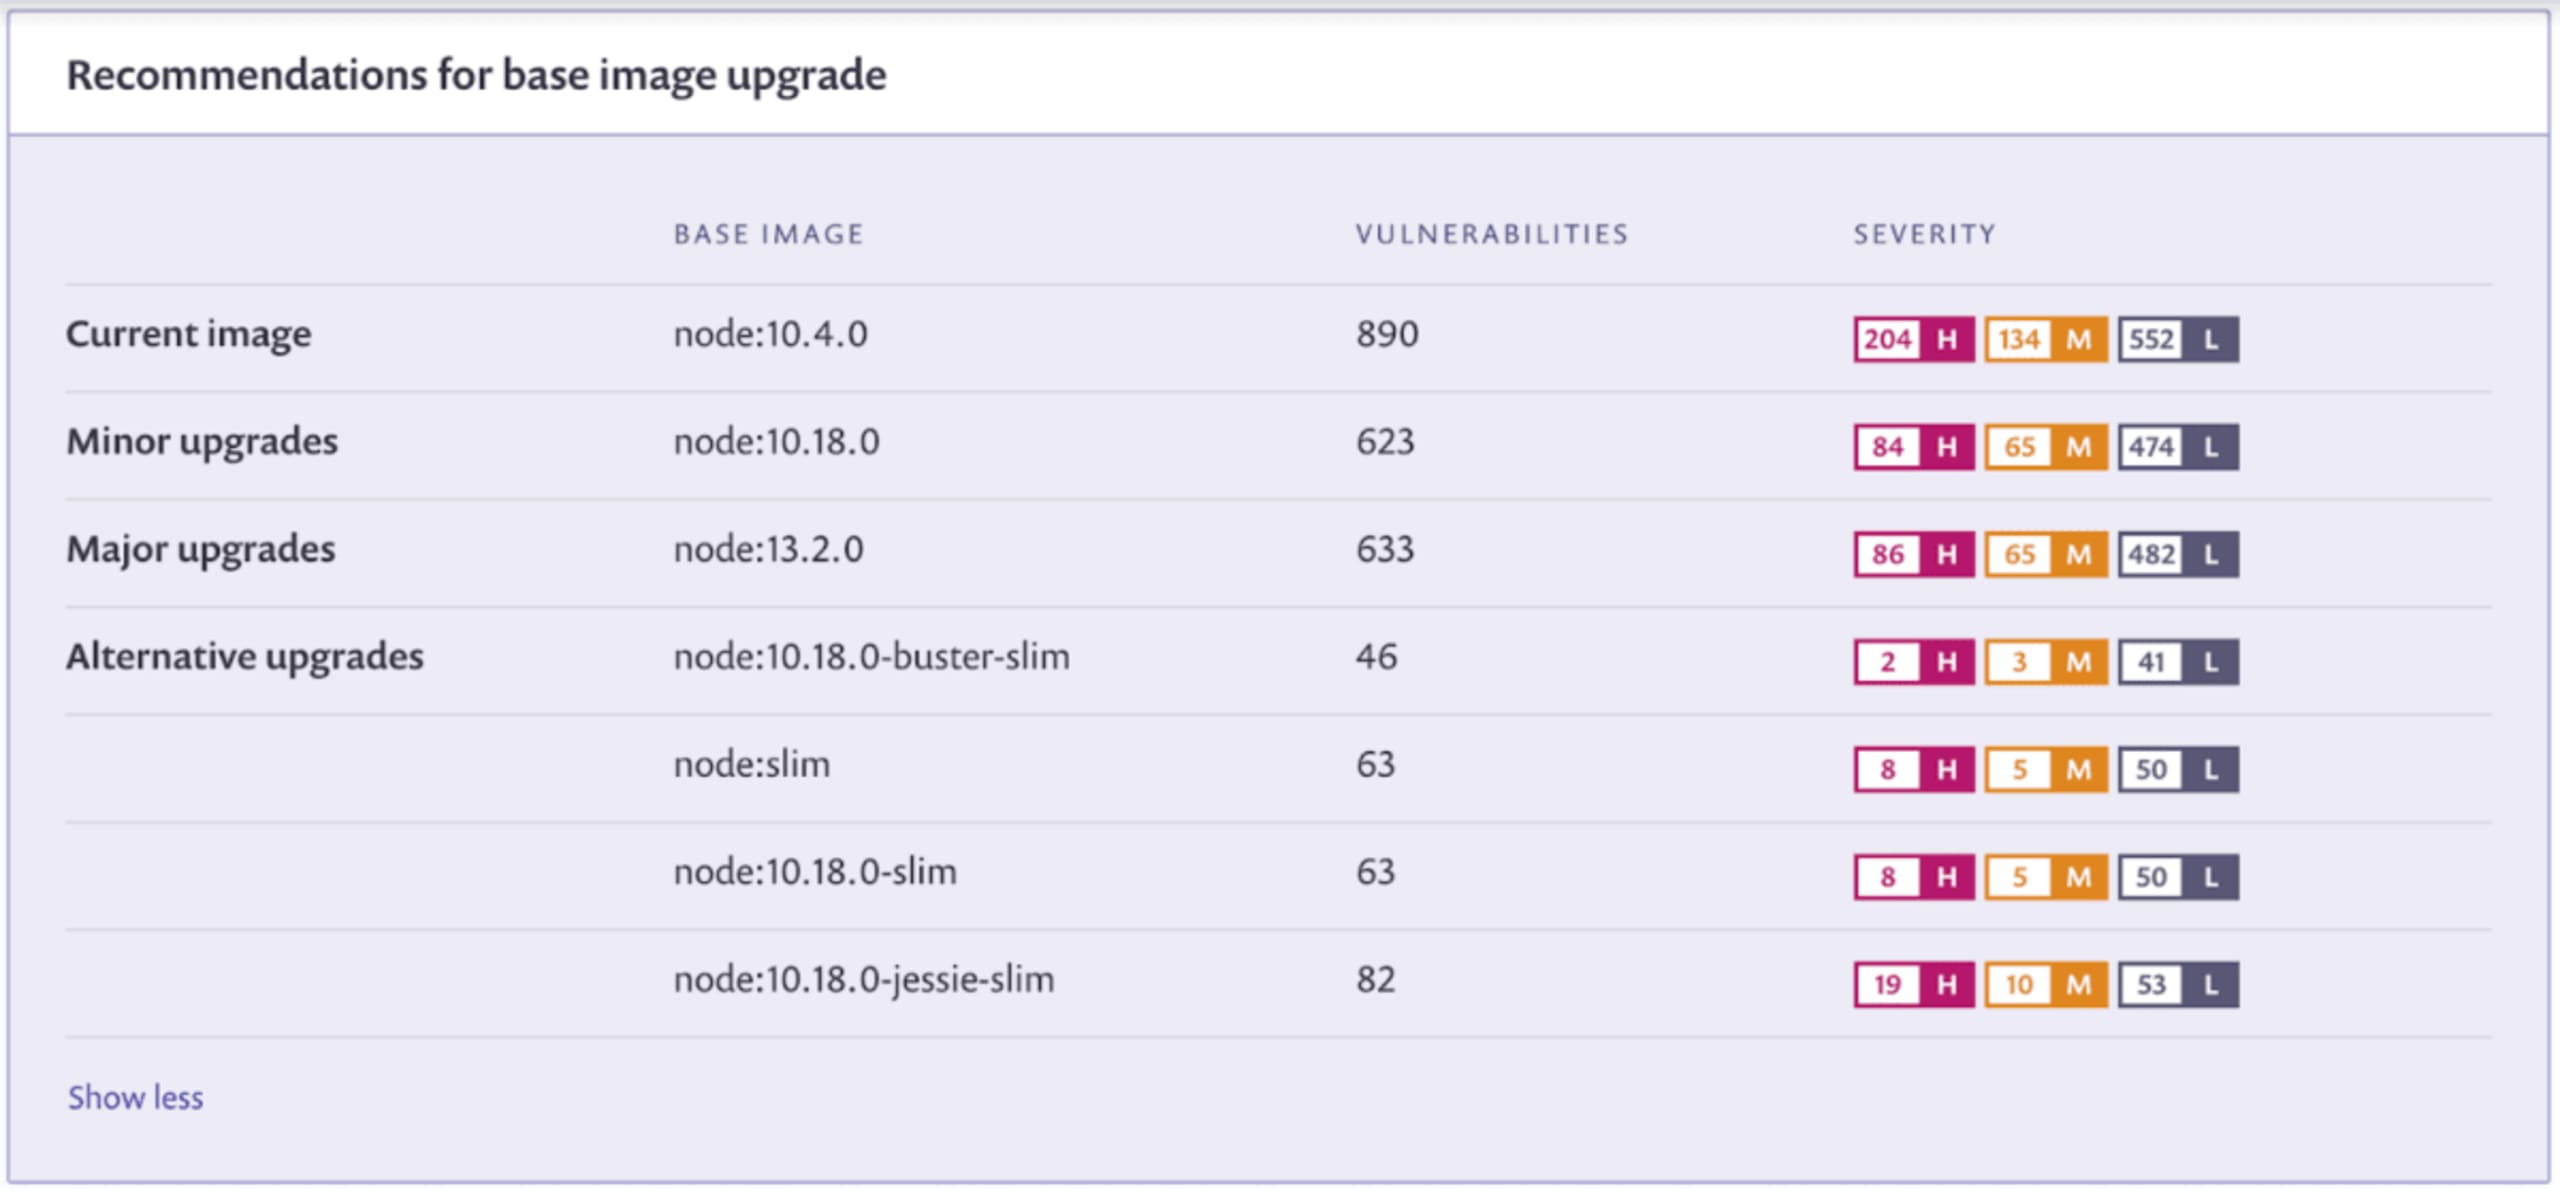
Snyk Container ofrece distintas recomendaciones según tu proyecto para que puedas controlar cómo corriges las vulnerabilidades:
Actualizaciones menores: como regla general, las actualizaciones más pequeñas son más rápidas y fáciles de usar, y es menos probable que interrumpan tu compilación. Estas recomendaciones te permiten mantener las mismas versiones principales del framework (node, en este ejemplo) y la misma distribución del sistema operativo.
Actualizaciones mayores: requieren cambiar a una versión principal más reciente del framework o de la distribución del sistema operativo.
Actualizaciones alternativas: ofrecen sugerencias de otras imágenes que puedes usar, pero que podrían cambiar tanto el framework como la distribución. Aunque estas alternativas pueden reducir considerablemente la cantidad de vulnerabilidades, como en el ejemplo anterior, también podrían requerir más pruebas y análisis para asegurarte de que no afecten tu código.
Identifica instrucciones problemáticas en Dockerfile
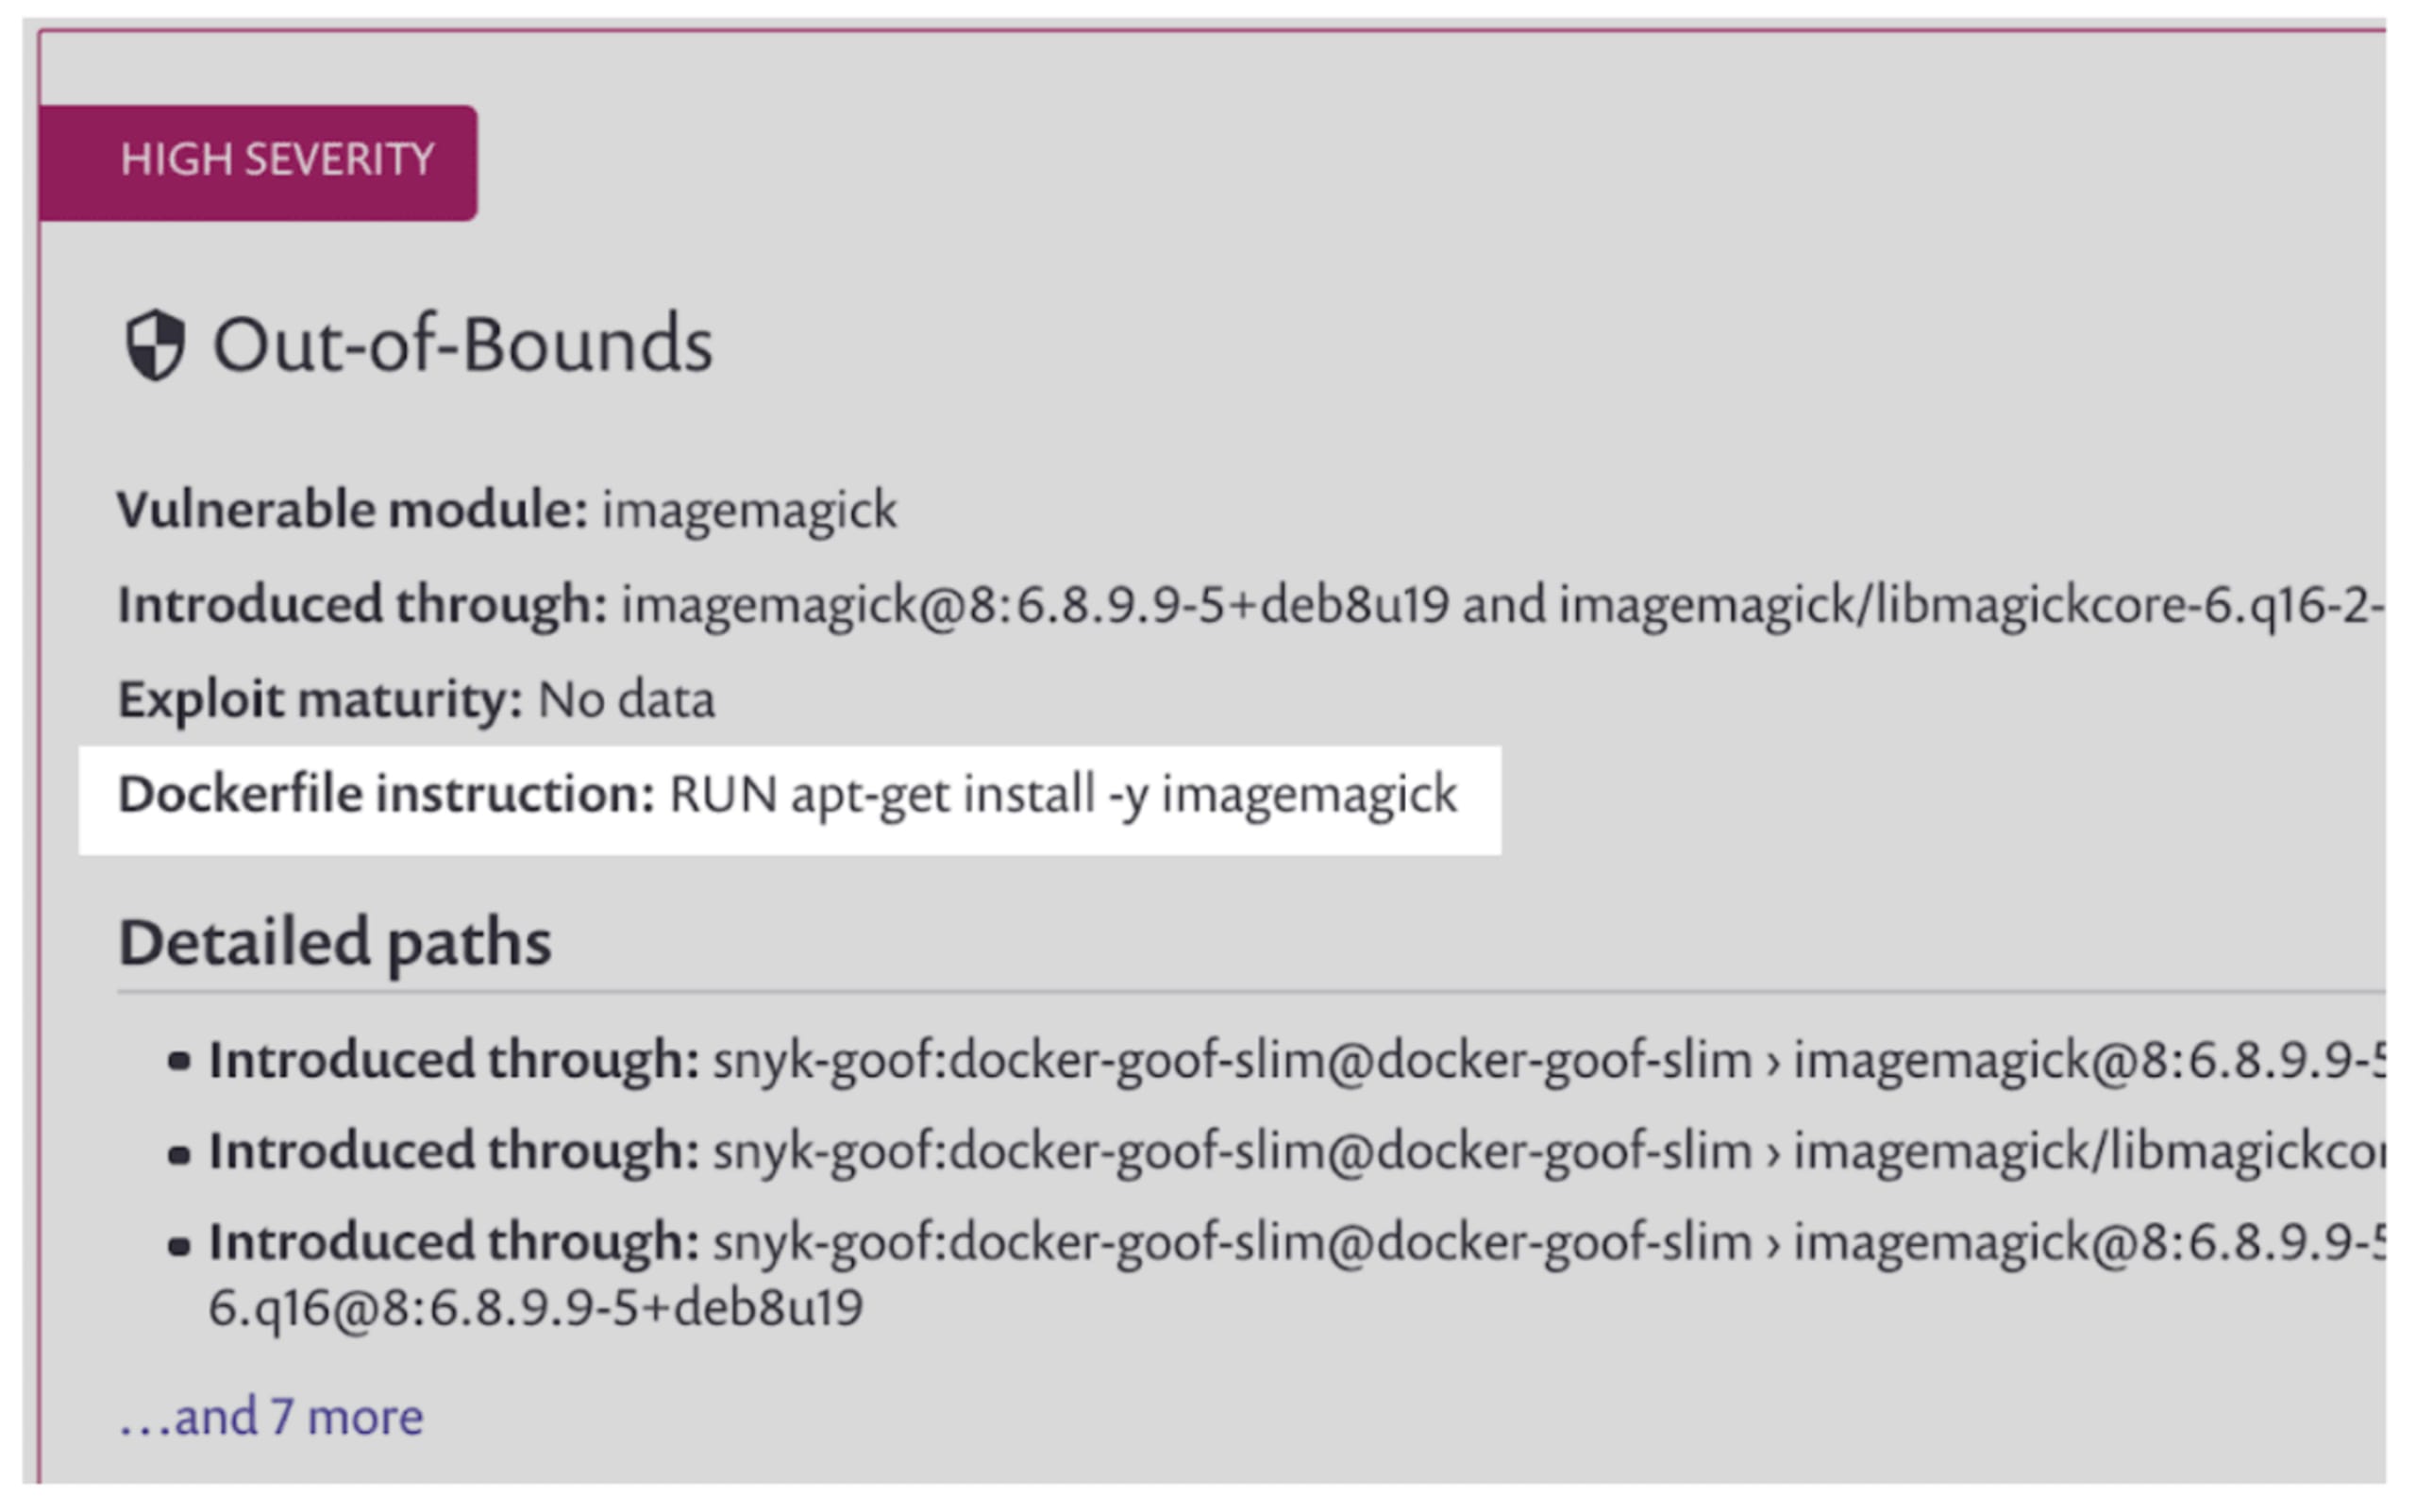
Snyk Container también te ayuda a descubrir dónde podrías estar introduciendo vulnerabilidades en tus contenedores: analiza las instrucciones de tu Dockerfile y señala las rutas específicas por las que se introducen. Usa esta información para decidir si debes instalar paquetes más recientes o, cuando sea posible, optimizar aún más la imagen del contenedor eliminando instrucciones por completo.
Por ejemplo, en la siguiente imagen puedes ver una vulnerabilidad introducida en el Dockerfile por la instrucción `RUN apt-get install -y imagemagick`. Con esta información, puedes determinar si realmente necesitas `imagemagick` en este contenedor. Si lo necesitas, instala una versión posterior para corregir la vulnerabilidad.
Snyk Container y JFrog Artifactory: análisis centralizado de vulnerabilidades en código y contenedores
La integración de Snyk con Artifactory te permite encontrar y corregir vulnerabilidades tanto en tus dependencias de código abierto como en tus imágenes de contenedores, directamente en los repositorios de Artifactory. Además de informar la cantidad de vulnerabilidades, Snyk Container acelera su corrección al ofrecer opciones recomendadas y detalles priorizados sobre las vulnerabilidades.
Comienza ahora
La integración con JFrog Artifactory ya está disponible en los planes Snyk Pro y Enterprise, y funciona con repositorios de Artifactory locales y en la nube. Es fácil comenzar. Empieza a analizar tus imágenes de contenedores con solo configurar la información de integración en la consola de la aplicación Snyk. Después, podrás encontrar y corregir vulnerabilidades en tus imágenes de contenedores.
Snyk estará en KubeCon EU del 30 de marzo al 2 de abril, y un par de integrantes de Snyk participarán en las presentaciones de KubeCon:
Hayley Denbraver presentará una charla sobre la seguridad de Helm Chart, Territorios inexplorados:__descubrir vulnerabilidades en Helm Charts públicos, el 1 de abril a las 10:55.
Y Gareth Rushgrove participará en el panel Seguridad de Kubernetes y la nube nativa: estado de la situación el 1 de abril a las 14:55.
¡Esperamos verte allí! ¡Mantente protegido!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.