Snyk AppRisk Pro: un enfoque integral para la gestión del riesgo de las aplicaciones

1 de mayo de 2024
0 minutos de lectura¡Nos complace anunciar la disponibilidad de Snyk AppRisk Pro, nuestra más reciente solución de gestión de la postura de seguridad de las aplicaciones (ASPM), diseñada para ayudar a las empresas a gestionar y ampliar sus programas de seguridad de aplicaciones con Snyk!
Snyk AppRisk Pro incluye una variedad de capacidades innovadoras basadas en el ecosistema, junto con nuevas herramientas de análisis, que ofrecen una gestión integral del riesgo de las aplicaciones con Snyk. Estas capacidades potencian los tres pilares fundamentales de Snyk AppRisk: visibilidad y descubrimiento de aplicaciones, gestión de la cobertura de seguridad y priorización basada en el riesgo. En conjunto, permiten que los equipos de seguridad y desarrollo colaboren de forma más eficaz para gestionar el riesgo de las aplicaciones de su empresa:
Inteligencia en tiempo de ejecución: Snyk se asoció con soluciones líderes de seguridad y observabilidad como Dynatrace, SentinelOne y Sysdig para que los equipos de seguridad puedan aprovechar el contexto de tiempo de ejecución para evaluar y gestionar el riesgo.
Contexto de desarrollo: Los usuarios de Snyk AppRisk ahora pueden aprovechar el contexto único del desarrollo para agilizar la gestión de la cobertura y la priorización, gracias a integraciones pioneras en el sector con plataformas de desarrollo como Backstage y Roadie.
Ampliación de la cobertura de seguridad: Las nuevas integraciones con herramientas de detección de secretos como GitGuardian y Nightfall AI, además de otras herramientas AST, amplían la visibilidad de Snyk AppRisk en los programas de seguridad de aplicaciones.
Analítica de aplicaciones: Una nueva capacidad de análisis de datos que ofrece a los equipos de AppSec una visión general integral de su programa de AppSec, facilitando el seguimiento, la medición y la elaboración de informes sobre el rendimiento del programa y los KPI de riesgo.
¡Estas capacidades ya están disponibles en Snyk AppRisk Pro! Para obtener más información, únete a nuestro seminario web en vivo o consulta nuestra documentación del producto.
Cerrar la brecha entre las perspectivas sobre las aplicaciones
Aunque adoptar el enfoque de «shift left» con Snyk ha generado un ROI significativo para nuestros clientes al reducir el riesgo de las aplicaciones y mejorar la productividad de los desarrolladores, reconocemos que todavía hay muchas oportunidades para mejorar la colaboración entre los equipos de seguridad y desarrollo y fomentar una comprensión compartida del riesgo de las aplicaciones.
Por lo general, los desarrolladores conocen a fondo su propio código y sus dependencias, pero suelen enfocarse solo en las partes específicas de la aplicación en las que trabajan, como una API o un servicio. En cambio, los equipos de seguridad tienen una perspectiva más amplia y son responsables de proteger todas las aplicaciones en desarrollo. Sin embargo, no tienen la certeza de que los desarrolladores analicen estas aplicaciones de forma constante, y pueden pasar por alto áreas críticas.
Aunque las aplicaciones se analicen de forma continua a lo largo del SDLC, ambos equipos carecen del contexto necesario para comprender plenamente su perfil de riesgo. Surgen preguntas clave sobre la arquitectura, el entorno y la importancia comercial de la aplicación, que influyen en las decisiones de priorización.
La falta de contexto, sumada a los atrasos acumulados de vulnerabilidades, suele llevar a implementar medidas de seguridad rígidas que obstaculizan el progreso del desarrollo y frustran a los desarrolladores. Este enfoque crea puntos ciegos en la cobertura de seguridad y expone a las empresas a riesgos desconocidos.
Para ampliar de manera eficaz los programas de seguridad de aplicaciones, los equipos de seguridad y desarrollo deben alinear sus perspectivas sobre las aplicaciones. Así podrán colaborar de manera eficaz para identificar, priorizar y reducir los riesgos reales para la empresa.
Precisamente por eso nos entusiasman las nuevas capacidades de Snyk AppRisk Pro, que incorporan una variedad de integraciones con el ecosistema, pioneras en el sector, diseñadas para brindar este contexto.
Descubre la inteligencia en tiempo de ejecución
No todo el código que escriben los desarrolladores se usa realmente cuando la aplicación está en funcionamiento. Por ejemplo, es posible que un paquete de código abierto agregado como dependencia durante el desarrollo no se cargue en la memoria de la aplicación durante el tiempo de ejecución. Desde una perspectiva de seguridad, este contexto de tiempo de ejecución es fundamental, ya que permite determinar el nivel de riesgo que presenta una vulnerabilidad. Puede influir significativamente en la experiencia del desarrollador, al distinguir entre una situación en la que tiene que resolver un falso positivo y otra en la que cuenta con la información y la confianza necesarias para comprender qué debe priorizar.
¡Ahora Snyk AppRisk brinda a sus clientes este contexto esencial de tiempo de ejecución!
A partir de la adquisición en enero de Helios, pionera en datos de tiempo de ejecución, Snyk AppRisk ahora se integra con soluciones líderes de seguridad y observabilidad, como Dynatrace, SentinelOne y Sysdig, para que los equipos de seguridad puedan evaluar con precisión el riesgo que presentan las vulnerabilidades. Por ejemplo, gracias a este contexto de tiempo de ejecución, los equipos de seguridad ahora pueden distinguir entre las vulnerabilidades de código abierto implementadas o cargadas en la memoria durante el tiempo de ejecución y aquellas que no lo están. Con una comprensión más clara del comportamiento de una aplicación durante el tiempo de ejecución, los equipos de seguridad pueden colaborar mejor con los desarrolladores para enfocar sus recursos en las vulnerabilidades que representan el mayor riesgo para la empresa y garantizar un programa de AppSec más eficiente y eficaz, que prioriza a los desarrolladores.
En Snyk AppRisk, este contexto de tiempo de ejecución se ofrece en la página Insights, donde los equipos de seguridad pueden usar la vista de embudo y los filtros flexibles para identificar rápidamente los principales riesgos para la empresa:
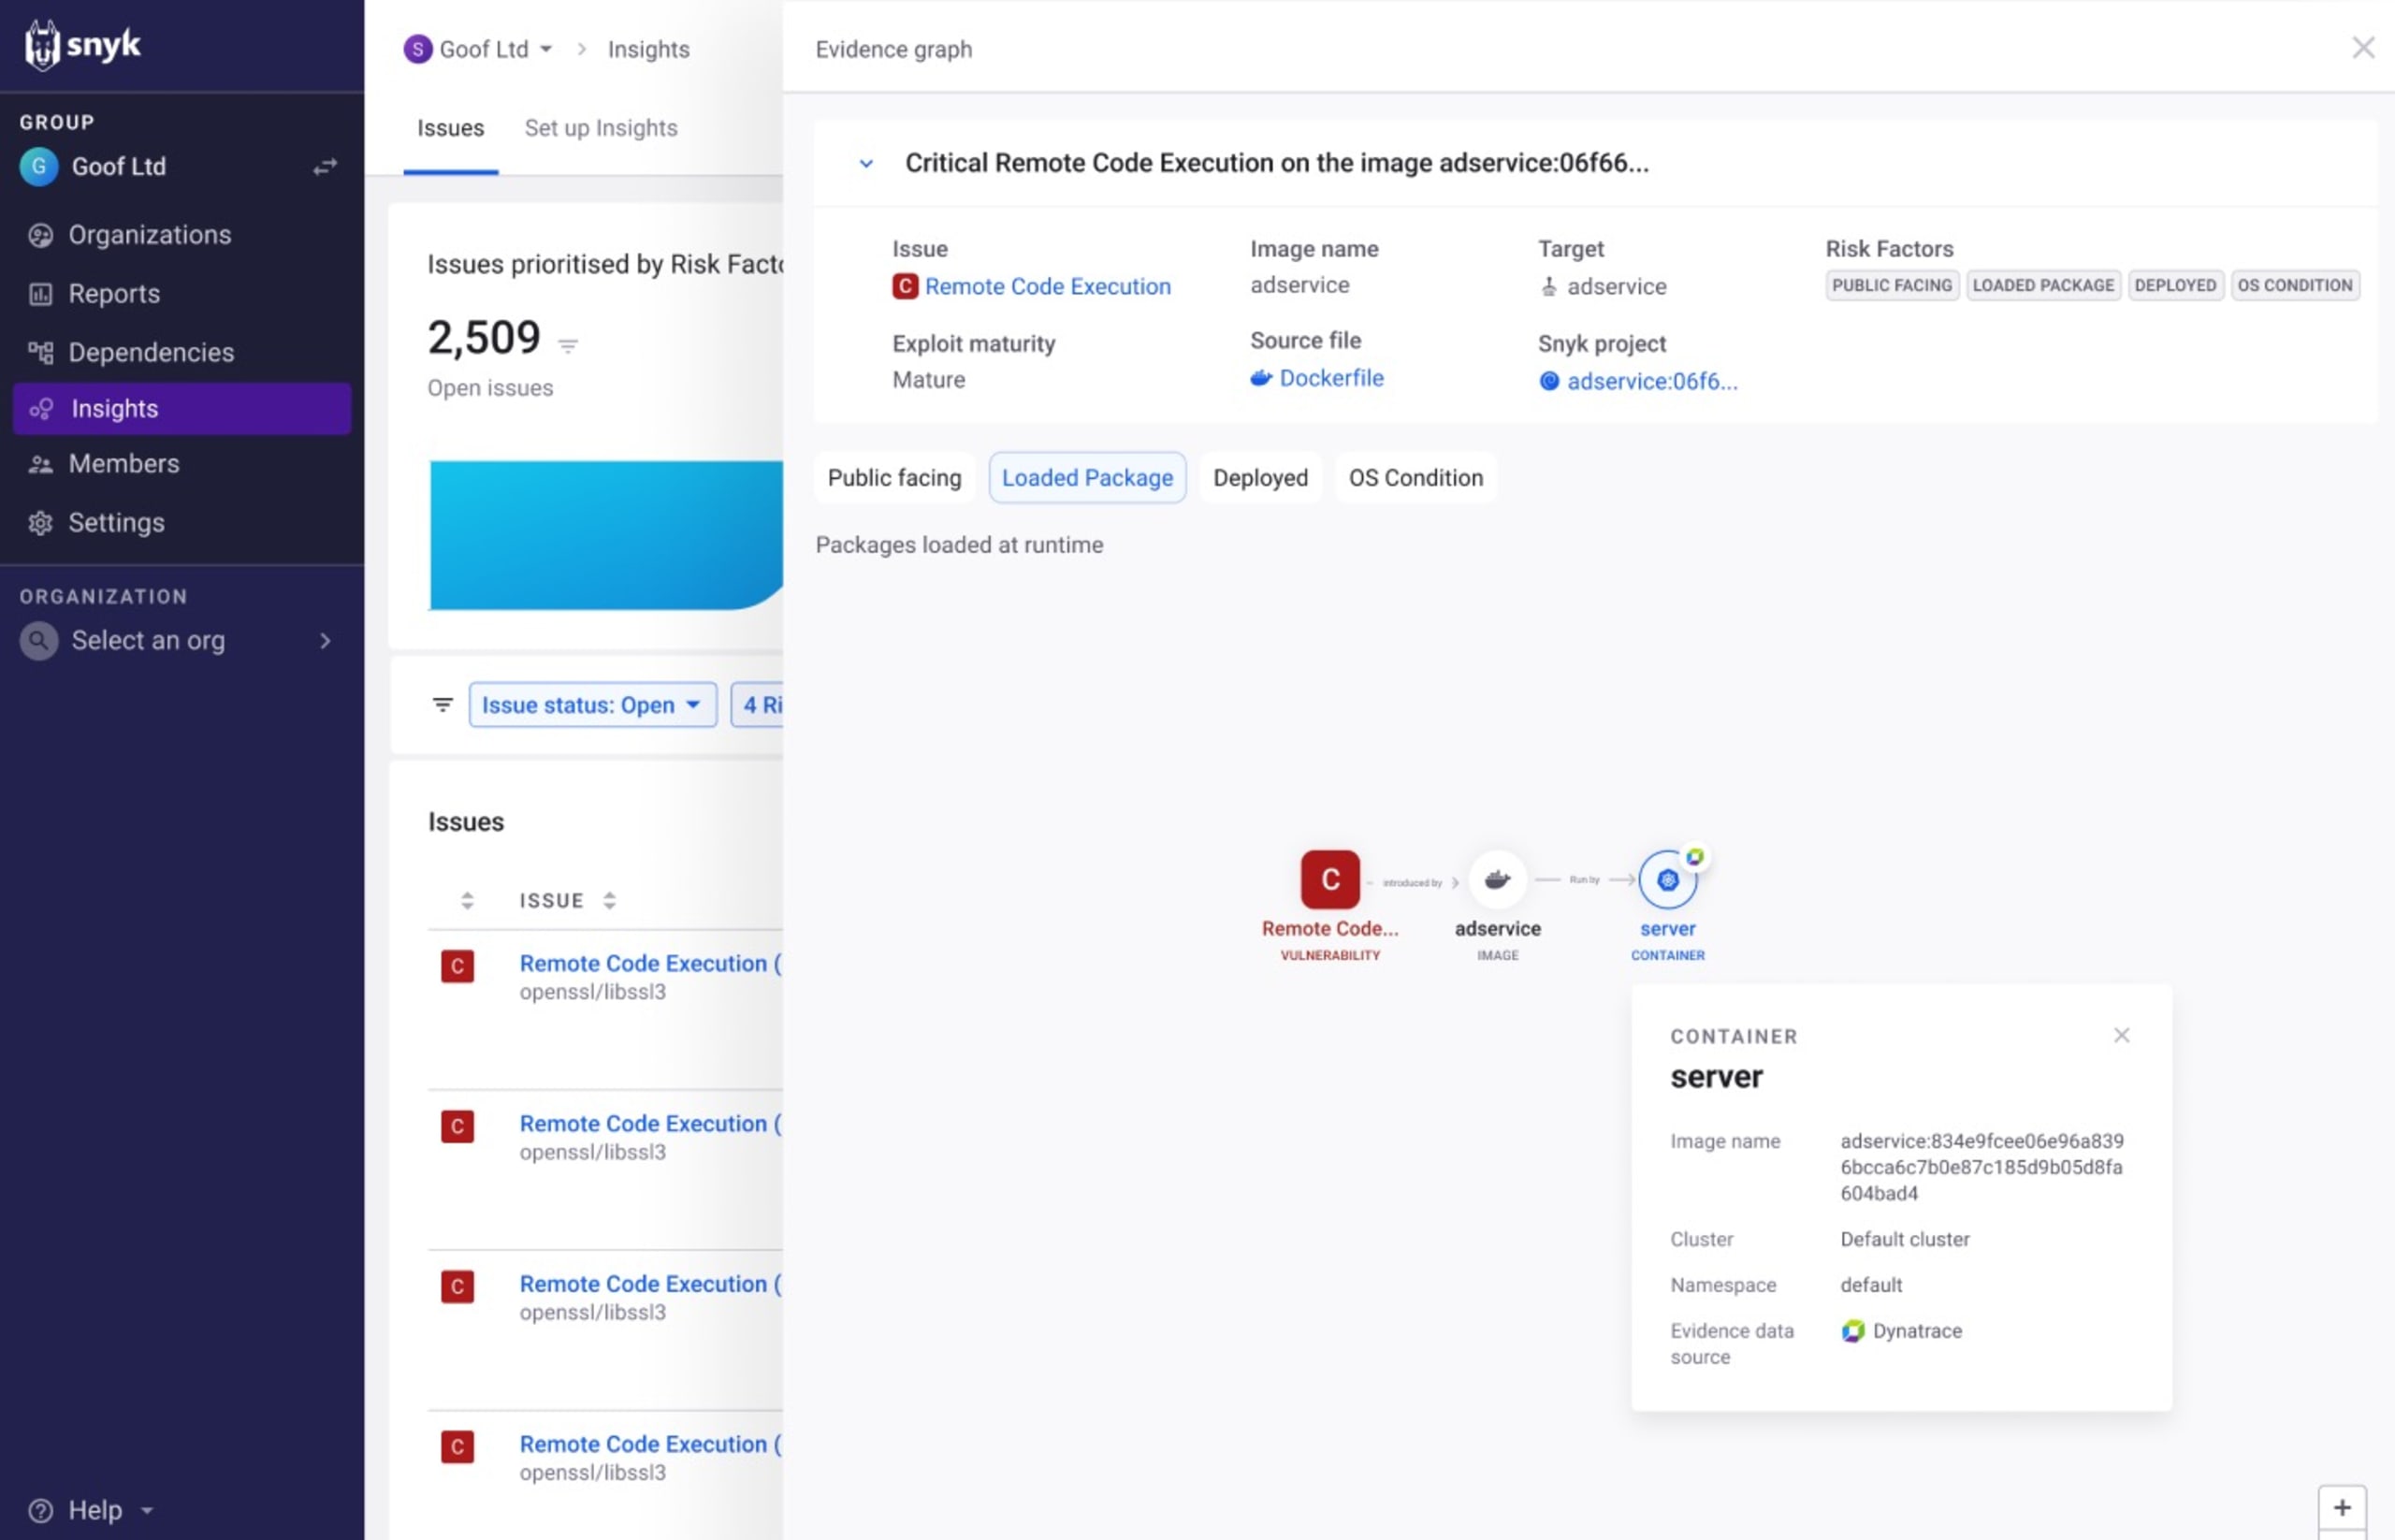
Estas integraciones con socios se diseñaron para adaptarse a distintas configuraciones empresariales de seguridad y observabilidad. Si no puedes utilizar estas integraciones, puedes usar el nuevo sensor de tiempo de ejecución de Snyk basado en eBPF para extraer contexto de tiempo de ejecución en Snyk AppRisk. Encontrarás más información sobre este sensor aquí.
Descubre el contexto de desarrollo
Para ayudar a sus clientes a gestionar el riesgo de forma eficaz, Snyk AppRisk descubre todos los recursos que se utilizan para crear, implementar y ejecutar sus aplicaciones. Esto incluye repositorios, dependencias, contenedores, desarrolladores y más. Estos recursos se organizan en un inventario y se enriquecen con contexto adicional de diversas integraciones.
¡Nos complace anunciar que Snyk AppRisk ahora se integra de manera única con Backstage y Roadie para enriquecer aún más estos recursos con un valioso contexto de desarrollo!
Con el auge de la ingeniería de plataformas, las plataformas para desarrolladores están ganando cada vez más terreno. Según Gartner, cerca del 75 % del mercado participa actualmente en un programa piloto, lanzamiento o implementación activa de una plataforma para desarrolladores. Estas plataformas, también conocidas como portales para desarrolladores, son utilizadas principalmente por equipos de plataforma, DevOps y desarrollo para agilizar los flujos de trabajo, fomentar la colaboración y mejorar la productividad a lo largo del ciclo de vida del desarrollo. Por eso, contienen una gran cantidad de información sobre las aplicaciones y el entorno de desarrollo de la organización, que también puede contribuir a los procesos de gestión del riesgo de las aplicaciones.
Los clientes de Snyk AppRisk ahora pueden aprovechar este contexto de desarrollo —como el tipo de servicio, la propiedad del código y la etapa del ciclo de vida— para comprender mejor sus aplicaciones y alinearse con las perspectivas de los equipos de plataforma y desarrollo, mejorar la cobertura de seguridad y priorizar las correcciones.
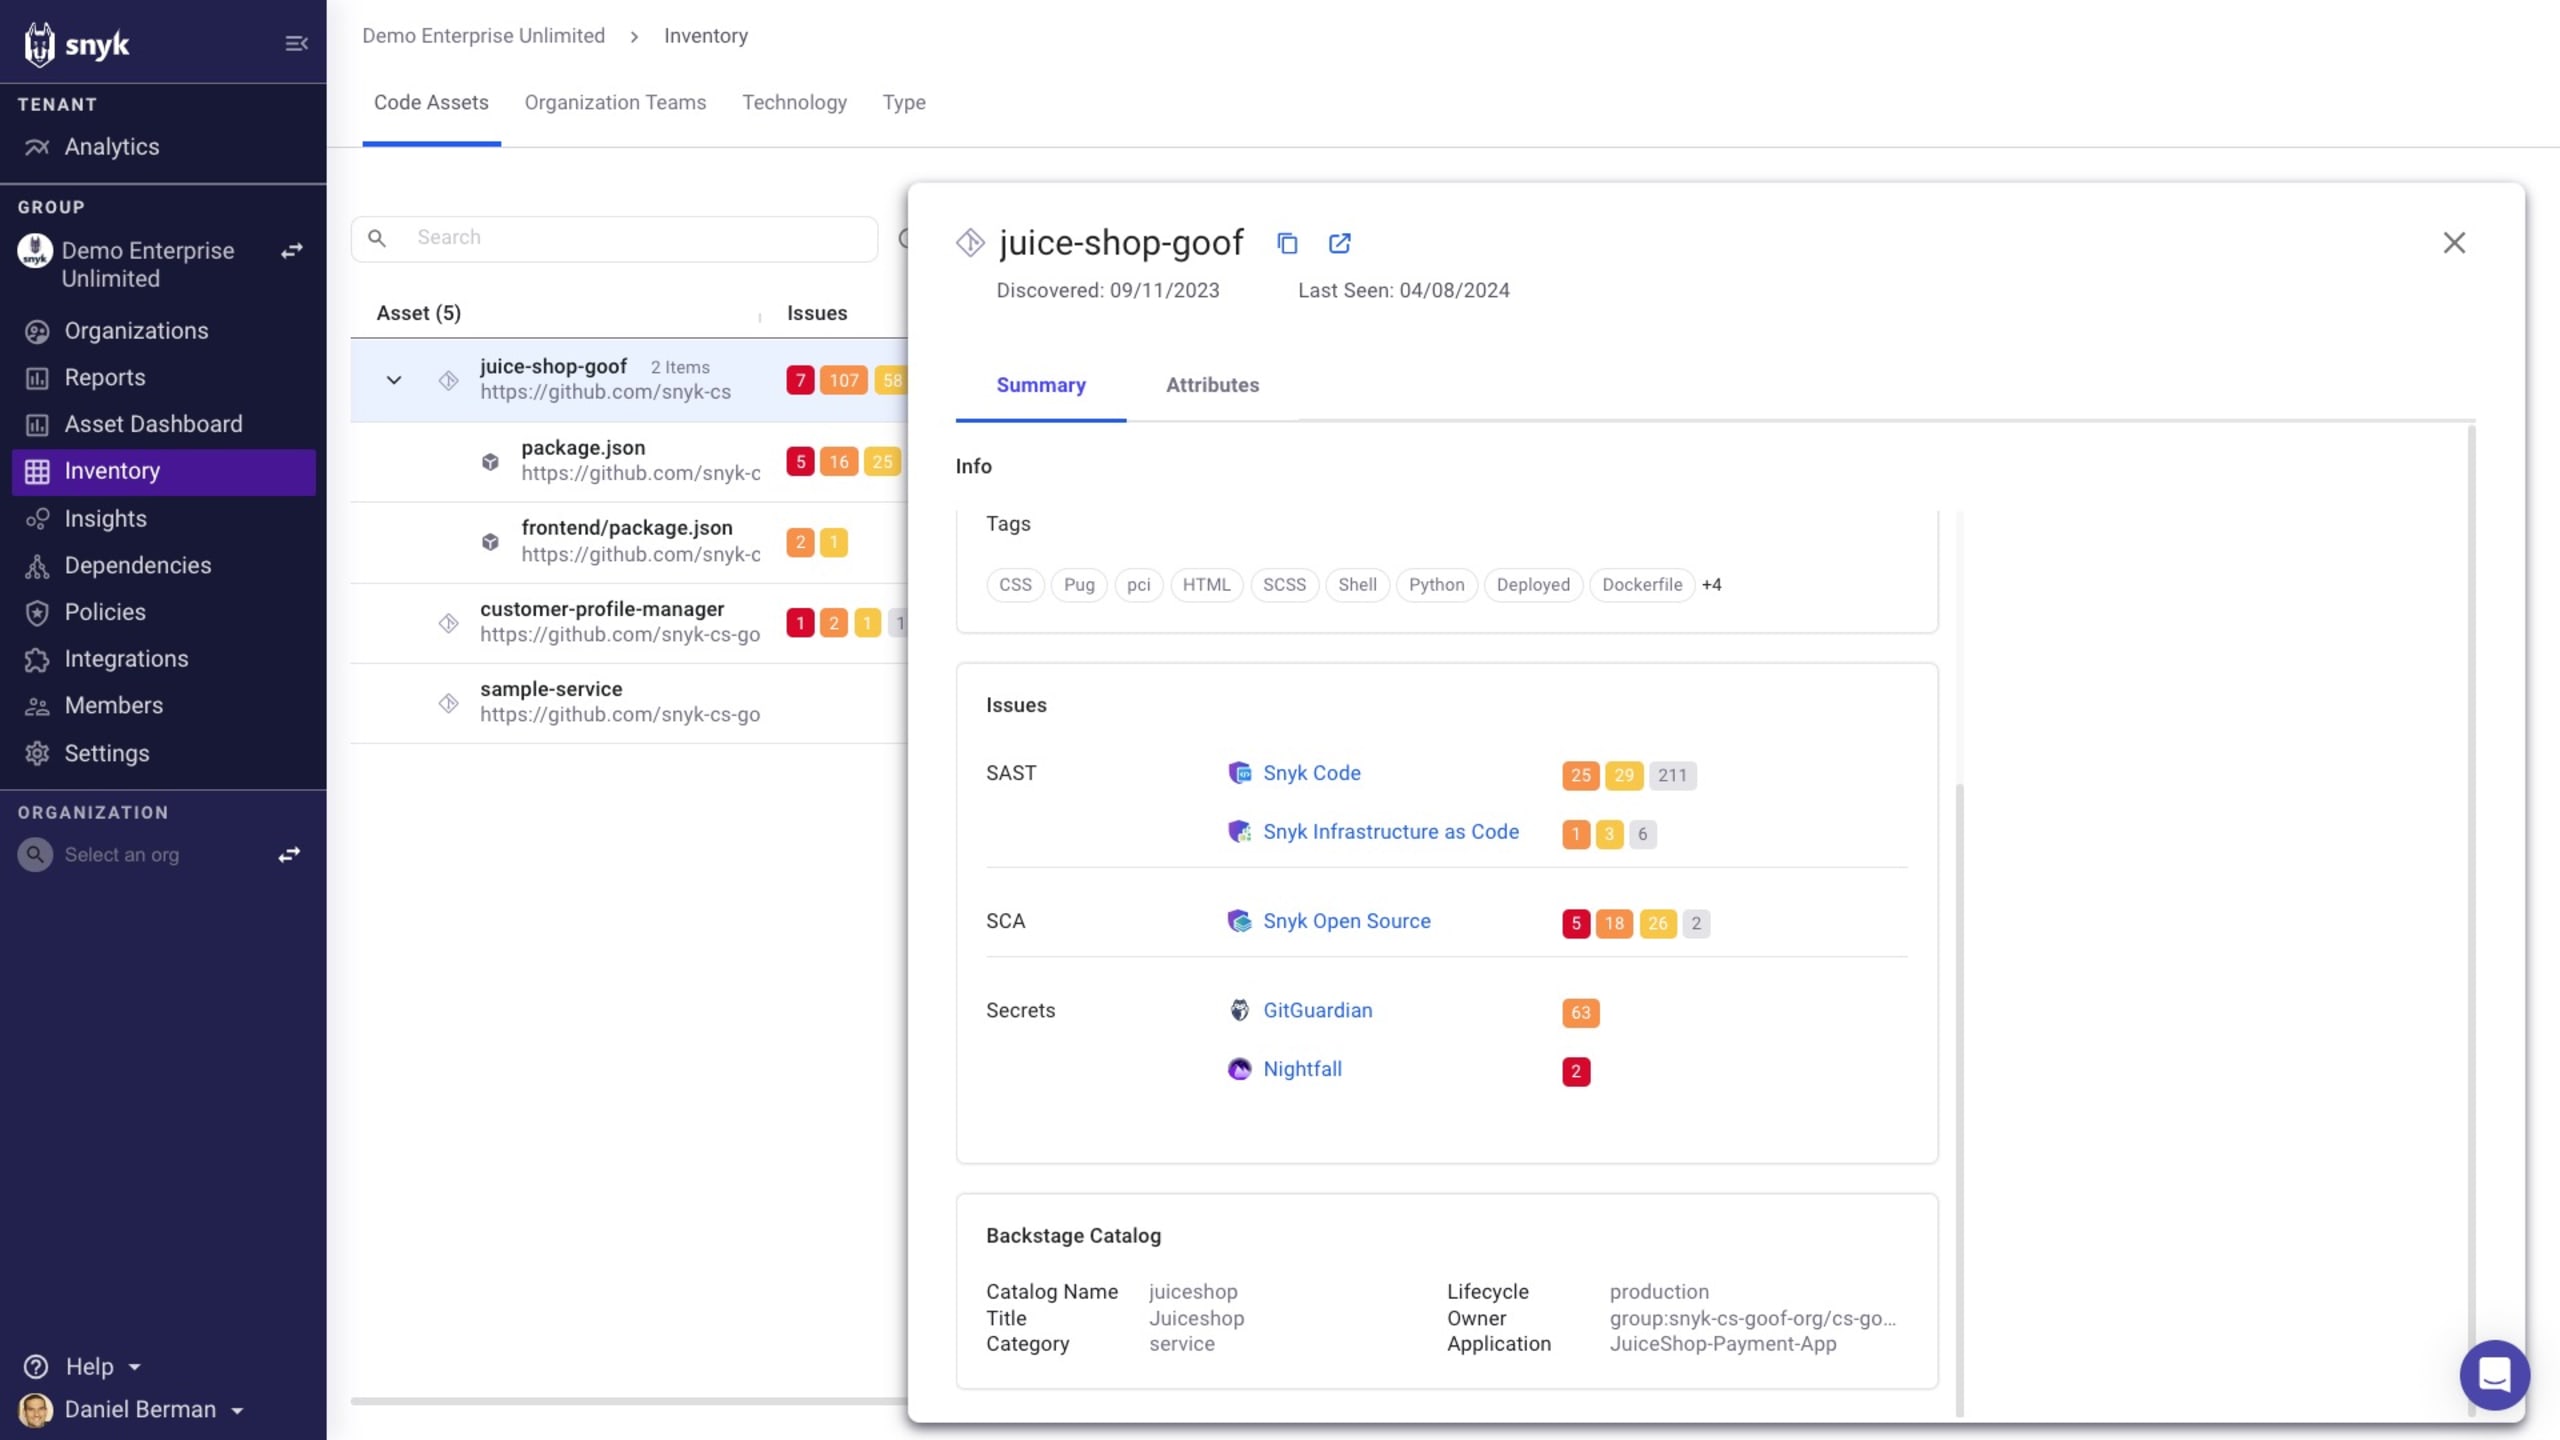
Nota: El contexto de desarrollo está disponible tanto en Snyk AppRisk Essentials como en Snyk AppRisk Pro.
Ampliar la gestión de la cobertura de seguridad
Nos complace anunciar nuevas integraciones con GitGuardian y Nightfall AI, que amplían la visibilidad de Snyk AppRisk sobre la cobertura de las herramientas de detección de secretos y permiten una gestión del riesgo más integral.
Snyk AppRisk funciona como una capa de gobernanza sobre las herramientas AST de Snyk, diseñadas primero para desarrolladores: Snyk Open Source, Snyk Container, Snyk Code y Snyk Infrastructure as Code . Así, los equipos de AppSec pueden verificar que los recursos esenciales de las aplicaciones reciban medidas de seguridad adecuadas y constantes.
Sin embargo, sabemos que los programas de seguridad de aplicaciones, especialmente en las grandes empresas, pueden incorporar otras herramientas de seguridad además de las soluciones de Snyk para obtener visibilidad del riesgo. Con nuestras más recientes integraciones con GitGuardian y Nightfall AI, Snyk AppRisk amplía sus capacidades para adaptarse a los diversos requisitos de estos programas. Esta mejora permite que nuestros clientes en común gestionen la cobertura de seguridad de forma más integral, al verificar que sus herramientas de detección de secretos estén implementadas correctamente.
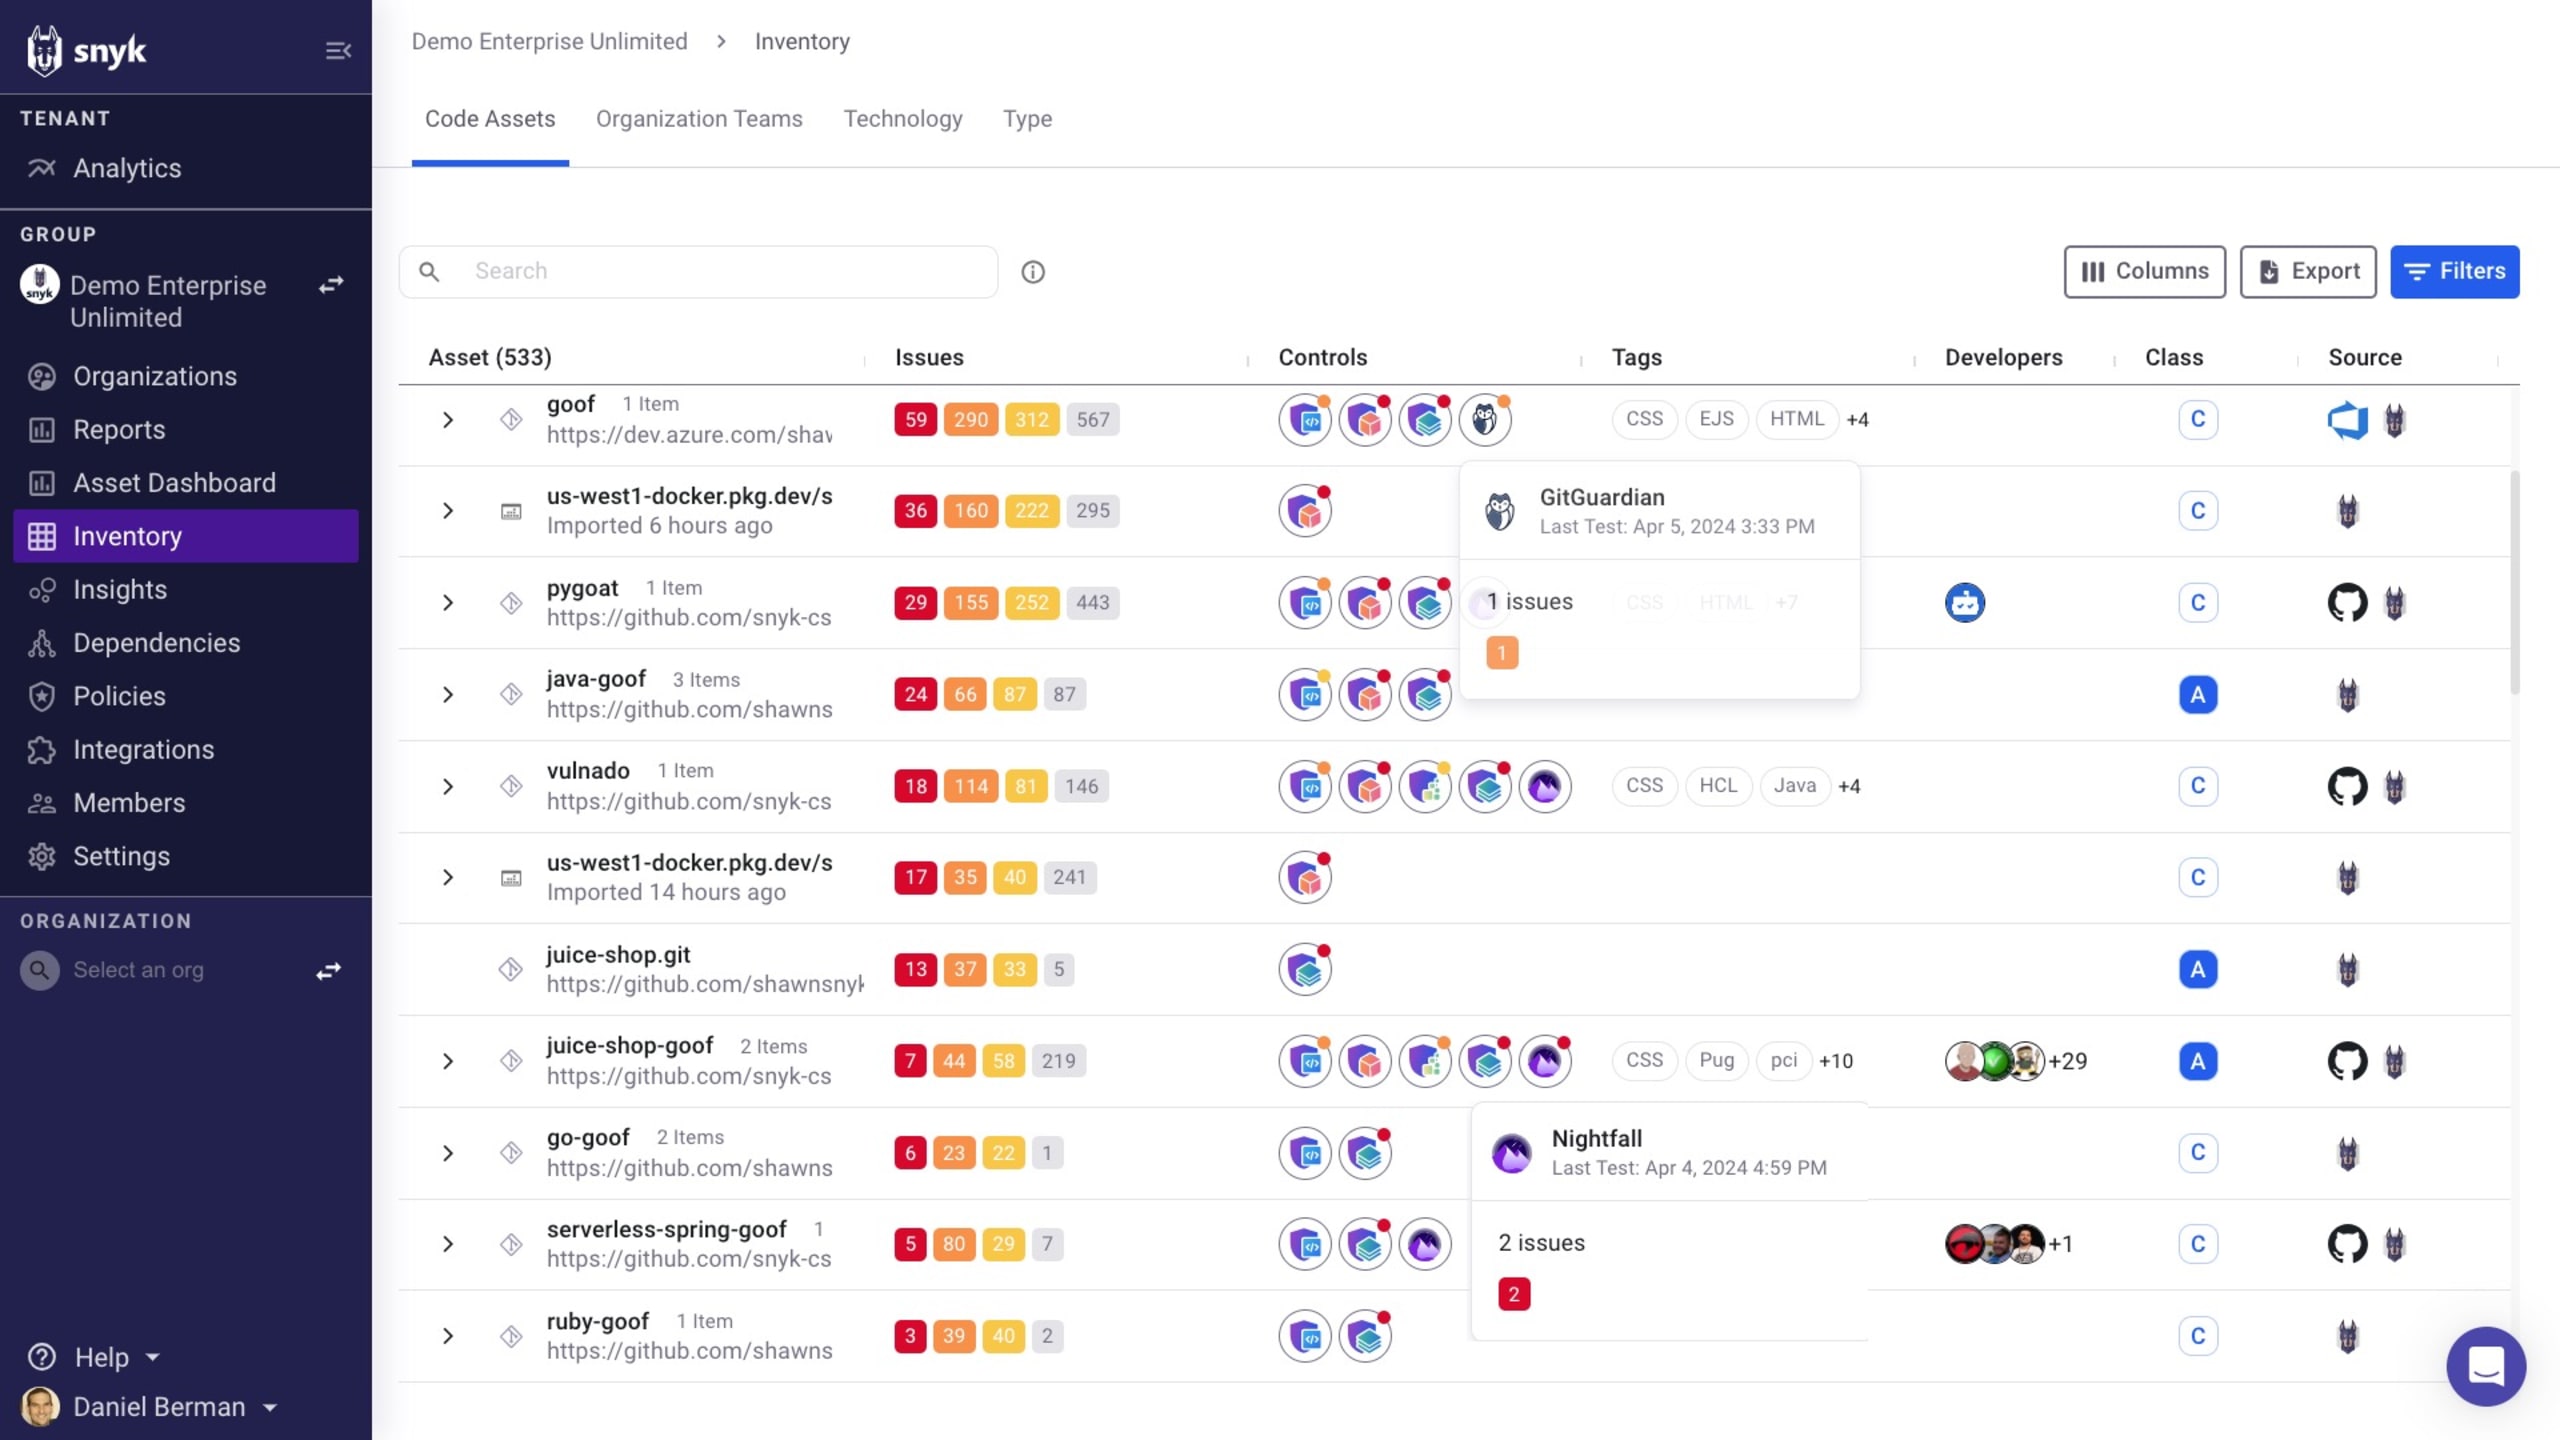
Para ver la lista completa de herramientas AST compatibles con Snyk AppRisk, consulta nuestra documentación del producto.
Medir el éxito del programa
Nos complace anunciar la disponibilidad de Application Analytics en Snyk AppRisk, una nueva capacidad avanzada de generación de informes que ofrece a los equipos de AppSec una visión general integral de su programa a nivel macro y facilita el seguimiento, la medición y la elaboración de informes sobre el rendimiento del programa y los KPI de riesgo.
Uno de los principales desafíos de los equipos de AppSec es evaluar la eficacia de su programa para reducir el riesgo de las aplicaciones. Muchos equipos se enfocan en contar e informar la cantidad de vulnerabilidades corregidas a lo largo del tiempo y el tiempo medio de resolución. Sin embargo, estas métricas no siempre cuentan toda la historia. Aunque registran las acciones realizadas en las partes de la aplicación que los equipos conocen, ¿qué pasa con aquellas que desconocen y no protegen? Además, contar simplemente las vulnerabilidades corregidas no permite medir la reducción real del riesgo.
Con Application Analytics, los equipos de AppSec pueden acceder a una amplia variedad de indicadores clave de rendimiento (KPI) relacionados con los problemas, la cobertura y los recursos. Estos KPI se pueden analizar desde dos perspectivas: la de los recursos o la de las aplicaciones. Así, los equipos de AppSec obtienen una comprensión integral de la eficacia de su programa. Al complementarse con el contexto de las aplicaciones y del negocio, estos KPI ayudan a los equipos a evaluar el éxito del programa con mayor precisión, ajustar sus estrategias y ofrecer a los directivos una visión más clara del ROI general.
Por ejemplo, los usuarios de Snyk AppRisk pueden identificar rápidamente los recursos clave que requieren atención, teniendo en cuenta su importancia para la empresa, los niveles de riesgo asociados y la cantidad de problemas sin resolver. También pueden evaluar las brechas de cobertura en distintos recursos y analizar la eficacia del programa para mitigarlas. Al supervisar la incorporación de recursos a lo largo del tiempo, los usuarios de Snyk AppRisk pueden determinar si una disminución en la cobertura o un aumento de los problemas detectados se debe a esos cambios.
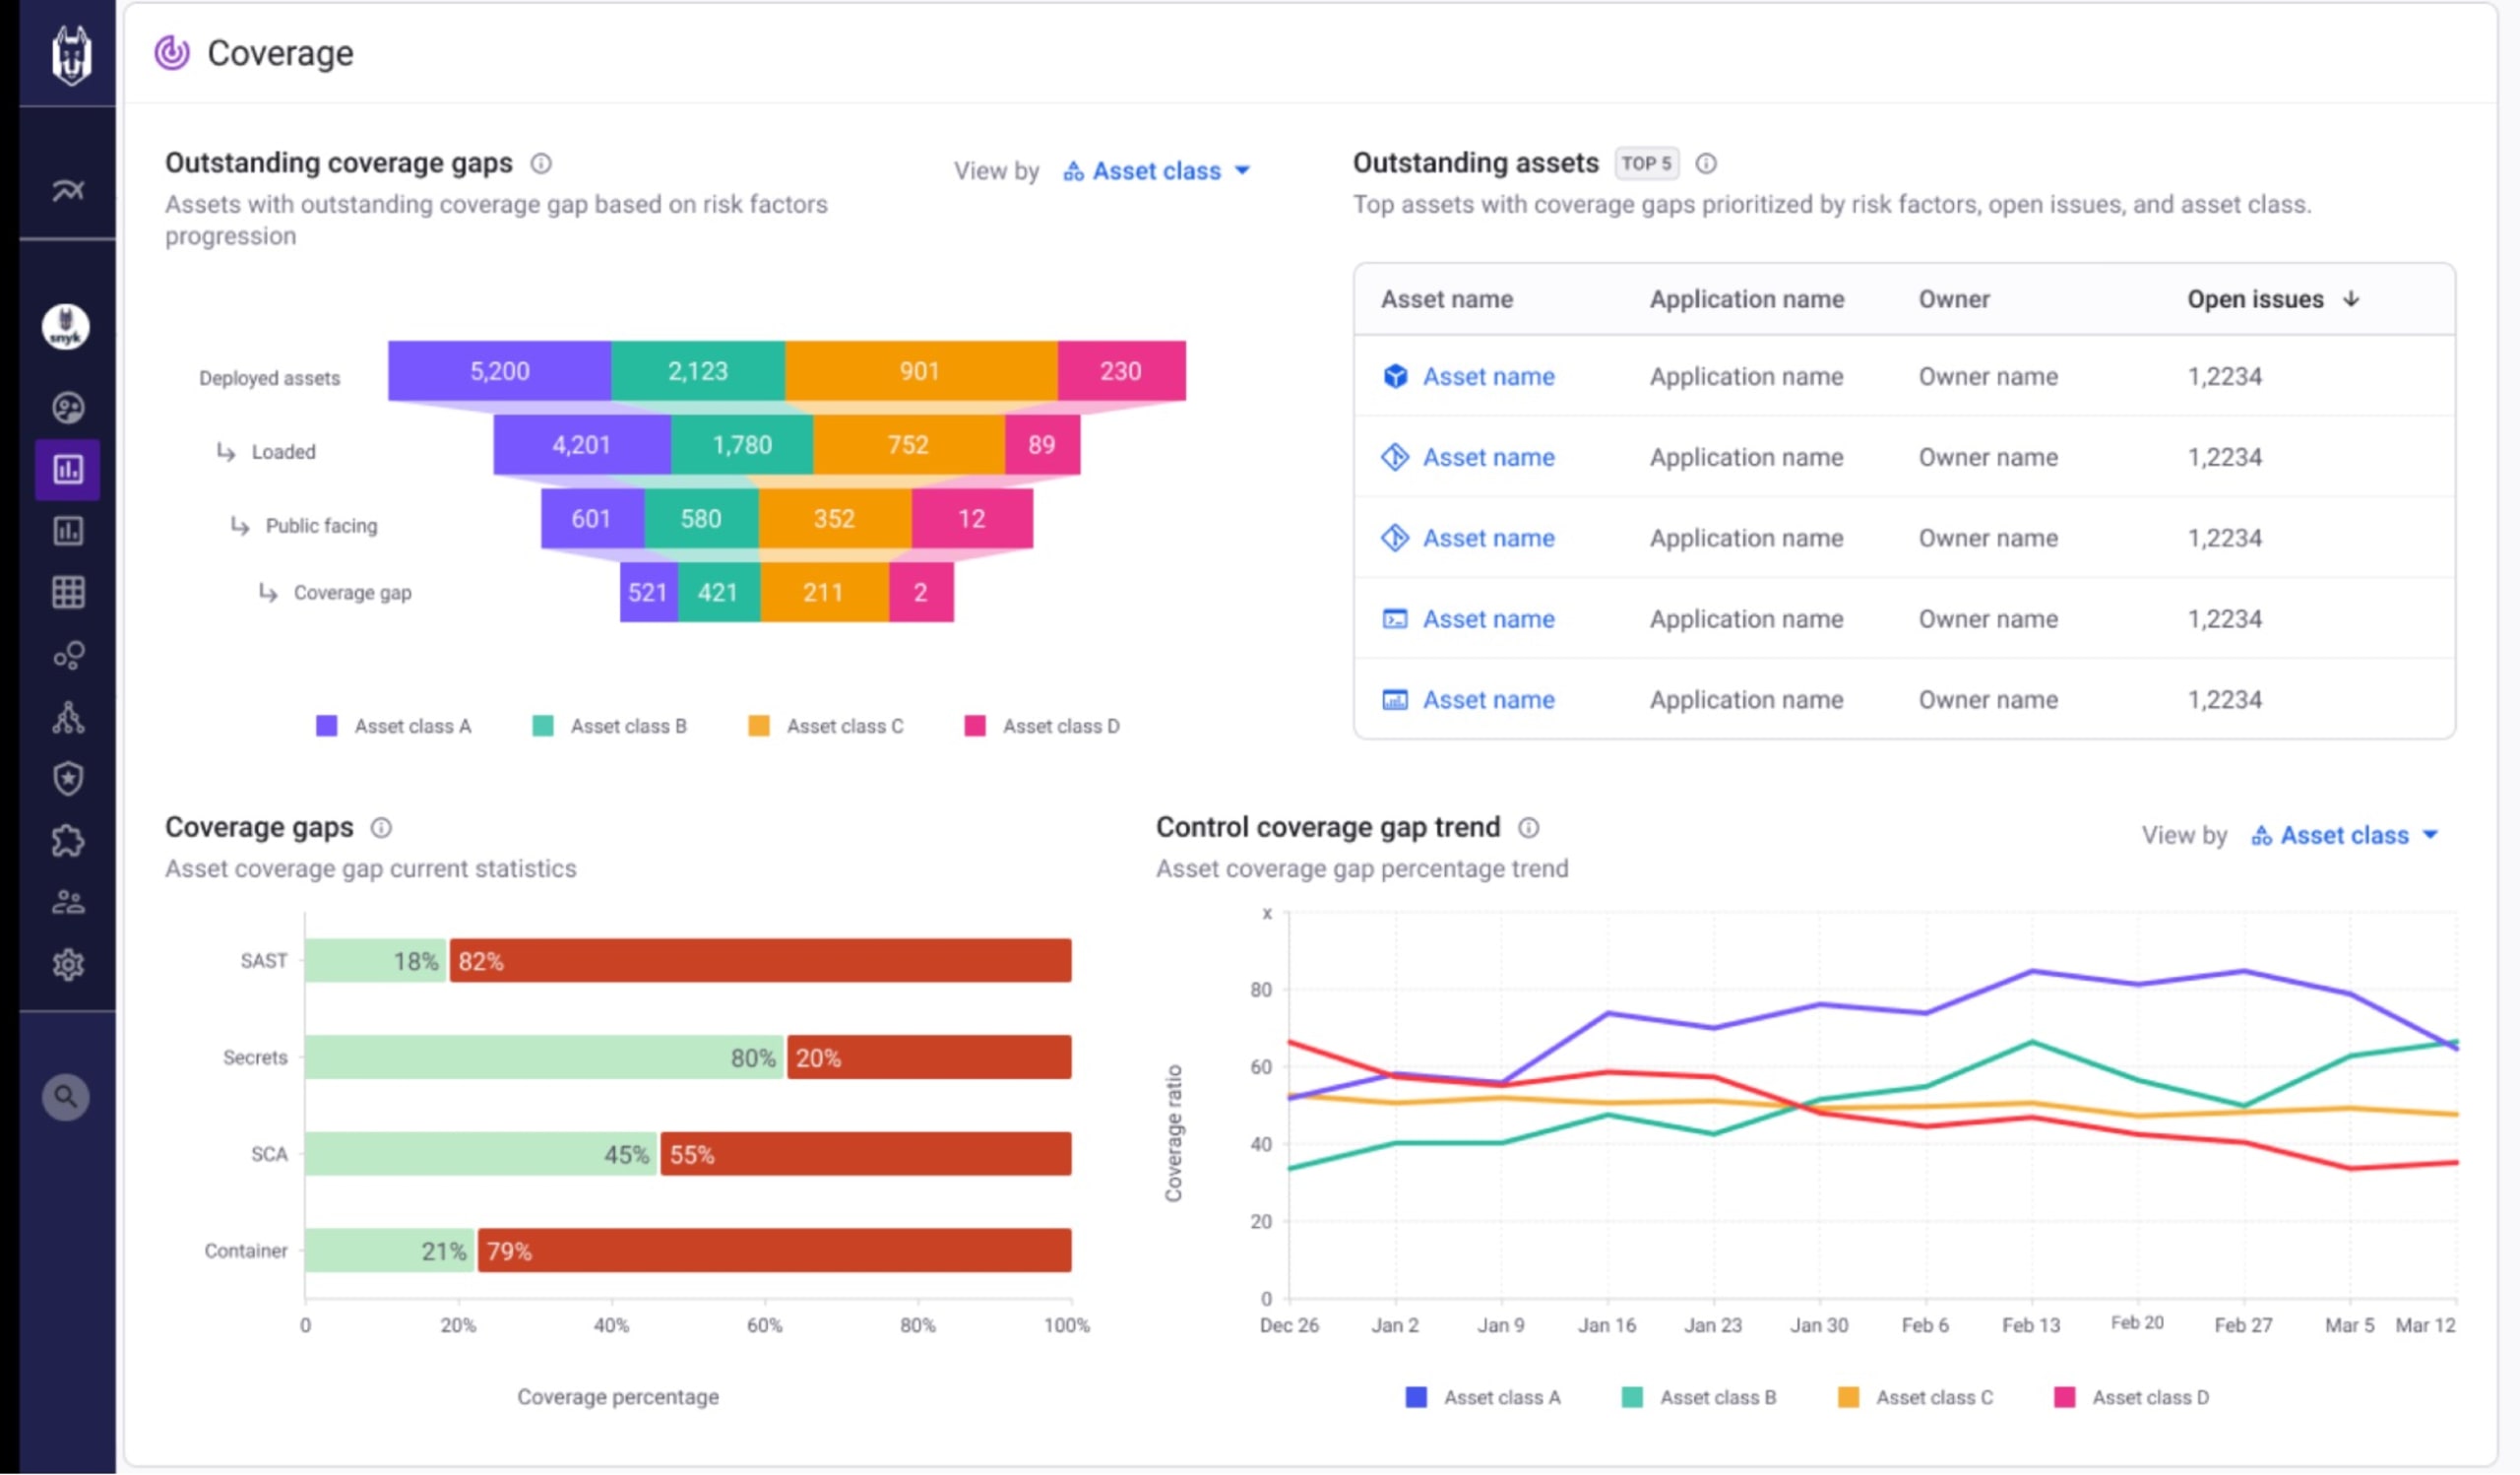
Para obtener más información sobre Application Analytics, consulta nuestra documentación del producto.
El impulso continuo de Snyk AppRisk
Snyk AppRisk se creó para fomentar una mayor colaboración entre los equipos de seguridad y los desarrolladores, alineando sus perspectivas sobre las aplicaciones, el riesgo y el proceso de corrección. Las innovadoras mejoras que presentamos hoy aumentan significativamente la visibilidad necesaria para desarrollar esta comprensión compartida.
De cara al futuro, seguiremos enfocándonos en mejorar esta visibilidad, incorporando más contexto, integrando nuevas fuentes de datos y desarrollando herramientas que permitan a ambos equipos aprovechar el contexto disponible para mejorar los flujos de trabajo de prevención del riesgo y corrección. Para cumplir realmente la promesa de ASPM, el contexto debe integrarse en los flujos de trabajo de desarrollo para orientar las acciones de los desarrolladores sin alterar demasiado el ritmo de desarrollo. ¡Pronto compartiremos más novedades sobre este tema!
¡Snyk AppRisk Pro ya está disponible! Visita nuestra página del producto Snyk AppRisk, consulta la documentación del producto o regístrate en nuestro seminario web en vivo para obtener más información.
Impulsa DevSecOps con Snyk
Supera la complejidad de las aplicaciones y las alucinaciones de la IA, y fomenta la colaboración entre los equipos de desarrollo y seguridad con las perspectivas de Snyk y Accenture.