DevOpsDays Singapore 2024: cómo descubrir los riesgos de seguridad del código generado por IA

23 de abril de 2024
0 minutos de lecturaEn DevOpsDays Singapore 2024, Lawrence Crowther fue uno de los oradores principales, seleccionado mediante una convocatoria de ponencias. En su presentación, profundizó en la integración fundamental de la seguridad en los procesos de DevOps, con énfasis en el código generado por IA y su potencial para revolucionar el desarrollo de software, a la vez que expone vulnerabilidades. Aquí encontrarás algunos puntos destacados de su presentación sobre la evolución de DevOps y los nuevos desafíos y soluciones en seguridad del software.
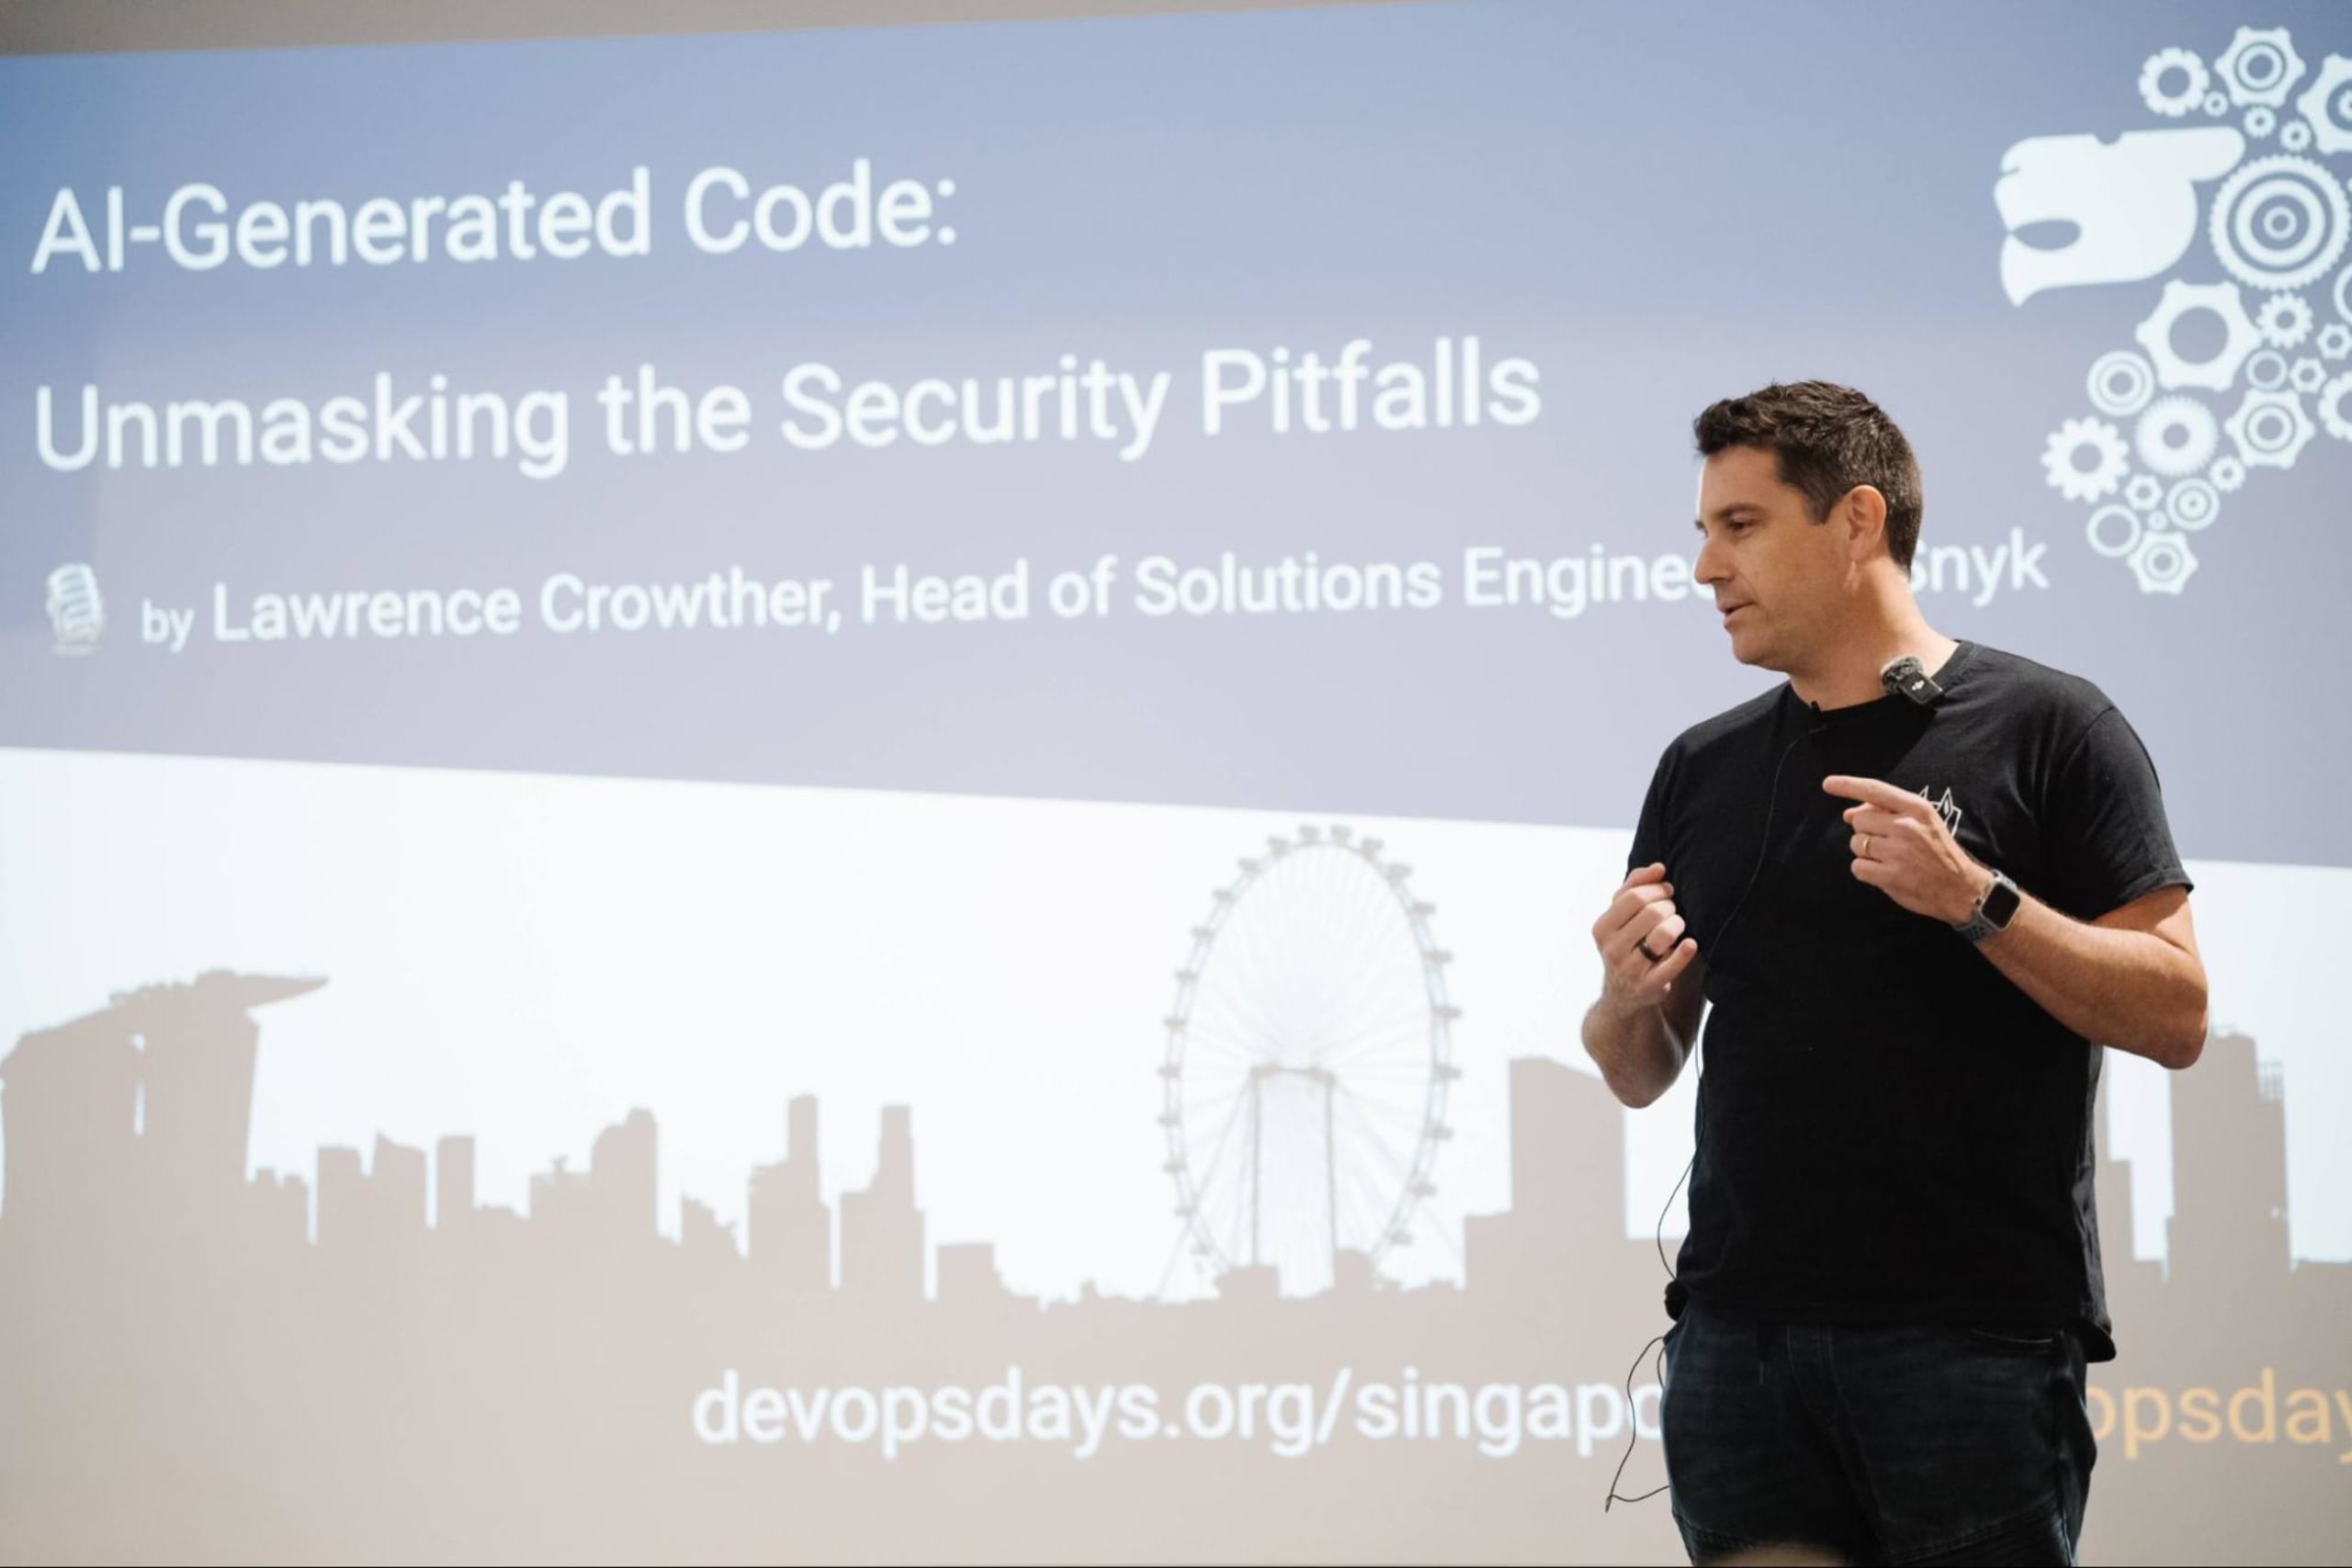
En el vertiginoso mundo del desarrollo de software, las herramientas de IA como Copilot, AWS Code Whisperer y Gemini de Google están revolucionando la forma en que los desarrolladores escriben código. Estas herramientas prometen acelerar el proceso de desarrollo y aumentar la productividad. Sin embargo, como ocurre con cualquier tecnología que avanza rápidamente, también presentan desafíos, en especial en materia de seguridad.
El potencial de la IA en el desarrollo
Las herramientas basadas en IA se están integrando en el pipeline de desarrollo y tienen un impacto considerable. Por ejemplo, algunos estudios indican que pueden ayudar a completar tareas un 57 % más rápido y aumentar las tasas de finalización un 27 %. Estas herramientas no solo automatizan tareas de programación rutinarias, sino que también ayudan a interpretar grandes volúmenes de datos y a mejorar la postura de seguridad de las aplicaciones.
Los desafíos de seguridad y la IA
A pesar de sus beneficios, las herramientas de IA también introducen nuevas vulnerabilidades. El código generado por IA puede incluir, sin que nadie lo advierta, fallas de seguridad como inyecciones SQL y XSS, o bibliotecas desactualizadas que ponen en riesgo la seguridad de las aplicaciones. Por ejemplo, un análisis de repositorios que usaban Copilot de GitHub mostró que el 40 % del código generado tenía vulnerabilidades.
Demostraciones en vivo: de los problemas a las soluciones
Durante su charla, Lawrence Crowther hizo una demostración en vivo para mostrarle al público cómo podían aparecer estas vulnerabilidades y cómo mitigarlas en tiempo real. La demostración consistió en agregar una función de búsqueda a una aplicación Java. Copilot sugirió por error una consulta SQL vulnerable a una inyección SQL. Luego, mostró cómo la IA podía ayudar a corregir estos problemas y generar fragmentos de código seguro al recibir las instrucciones adecuadas.
El papel de las herramientas de seguridad en la era de la IA
A medida que la IA se integra en las herramientas de desarrollo, las medidas de seguridad sólidas se vuelven cada vez más necesarias. Herramientas como Snyk se integran directamente en los entornos de desarrollo y en GitHub para detectar y corregir vulnerabilidades antes de que se combine el código, como si fueran un «Grammarly para código». Estas herramientas de seguridad son esenciales para mantener la integridad y la seguridad del software en un entorno de desarrollo potenciado por IA.
Conclusiones clave: un llamado a la acción para los desarrolladores
La integración de la IA en el desarrollo es inevitable y beneficiosa, pero conlleva la responsabilidad de priorizar la seguridad. Los desarrolladores deben revisar con atención el código generado por IA, como lo harían con el trabajo de un desarrollador junior. Implementar herramientas de seguridad desde las primeras etapas del proceso de desarrollo puede proteger contra posibles vulnerabilidades y garantizar que la innovación no se produzca a costa de la seguridad.
La charla de Lawrence Crowther en DevOpsDays Singapore 2024 ofreció una perspectiva profunda sobre las intersecciones clave entre la IA, la seguridad y DevOps. A medida que el código generado por IA se vuelve más común, debemos priorizar la cobertura de las pruebas de seguridad de aplicaciones estáticas (SAST) y el análisis de composición de software (SCA) en todo el ciclo de vida del desarrollo de software (SDLC). La charla analiza las prácticas actuales y ofrece una hoja de ruta hacia un futuro del desarrollo de software más seguro y eficiente.
Si quieres profundizar en el tema y conocer de primera mano las ideas de Lawrence, te recomiendo ver la grabación de su presentación en YouTube. Ver su charla te dará más contexto y matices que se aprecian mejor directamente. Mira el video para obtener más información y descubrir cómo mejorar tus prácticas de DevOps.