Empoderar a los desarrolladores en seguridad de software con los plugins de Snyk para IDE

Soumen Mukherjee
23 de junio de 2022
0 minutos de lecturaEsta publicación fue escrita por un Snyk Ambassador, Soumen Mukherjee. A los Snyk Ambassadors les apasiona compartir su experiencia en seguridad. Conviértete en uno hoy regístrate.
En seguridad de aplicaciones, hoy todas las empresas están adoptando la estrategia de desplazar la seguridad hacia la izquierda, que básicamente consiste en implementar los controles de seguridad en las primeras etapas del desarrollo.
Es una estrategia que busca “atajar el problema de raíz”: los controles de seguridad de cada área detectan posibles debilidades relacionadas con vulnerabilidades en el código, vulnerabilidades en paquetes de terceros y problemas de calidad del código. Hoy existe una gran variedad de herramientas que aplican estos controles mediante sus propios algoritmos y motores, y presentan los resultados en tableros que brindan transparencia y visibilidad a los equipos técnicos y a los gerentes para que puedan decidir qué medidas correctivas tomar. Sin embargo, la mayoría de las herramientas solo resuelve algunos problemas, no todos. En cambio, lo que hoy destaca en el sector es Snyk. Sin duda, Snyk es mi herramienta preferida para desplazar la seguridad hacia la izquierda, porque lo hace todo de forma clara, elegante y fluida.
También es bien sabido que, desde el punto de vista económico, es mucho más barato resolver los problemas en las primeras etapas. Cuanto antes se corrige el problema, menor es el costo. Aun así, el sector todavía tiene dificultades para llevar este principio a la práctica. Incluso hoy, con la variedad de herramientas que se usan y se integran en distintos pipelines de compilación, todavía no desplazamos la seguridad lo suficiente hacia la izquierda como para reducir el costo de las correcciones. Además, en general, reaccionamos a los problemas en lugar de anticiparnos a ellos. Lo que les falta a estas herramientas es la capacidad de empoderar a los desarrolladores para que tomen medidas proactivas en lugar de reactivas. Por ejemplo, integrar la seguridad en los pipelines de compilación es una forma de desplazarla hacia la izquierda, pero hay mejores maneras de incorporarla a los flujos de trabajo de desarrollo (en lugar de los de operaciones) y hacerlo mucho antes.
DevSecOps vs. SecDevOps: ¿cuál desplaza más la seguridad hacia la izquierda?
Hoy, mientras el mundo avanza hacia DevSecOps, también crece el interés por adoptar SecDevOps.
«DevSecOps se centra principalmente en integrar procesos de seguridad en los ciclos de DevOps sin perder eficiencia, mientras que SecDevOps da la misma prioridad a la seguridad que a los pasos necesarios para integrarla en el proceso de DevOps. En esencia, SecDevOps significa tomar cada decisión con la seguridad como prioridad.»
Security magazine
En mi opinión, cuando hablamos de una mentalidad que prioriza la seguridad, los desarrolladores son una parte fundamental del proceso. Para desplazar realmente la seguridad hacia la izquierda, los equipos de desarrollo deben tener acceso a todos los controles de seguridad que hoy se incorporan al pipeline. Sin embargo, en la práctica, los controles de seguridad (SAST, SCA y calidad del código) son reactivos: para cuando los desarrolladores se enteran de qué está mal, ya han hecho lo siguiente.
Implementaron una parte considerable del código o de los stubs usando paquetes de terceros.
Se hizo commit del código en una rama de funcionalidades después de invertir mucho esfuerzo en escribir pruebas unitarias y funcionales.
En algunos entornos o configuraciones menos maduros, ya integraron el código en la rama de integración.
Por eso, cualquier alerta sobre una vulnerabilidad o un problema de calidad del código en esta etapa provoca una respuesta reactiva y termina siendo una operación costosa.
Entonces, ¿cuál es la solución? Como dije antes, atajar el problema de raíz.
¡Lleva la seguridad al IDE!
Ahí es donde los plugins de Snyk para IDE vienen al rescate. Snyk ofrece una amplia variedad de plugins y extensiones para IDE que permiten analizar código abierto y aplicar SAST. En el trabajo cotidiano, notifican a los desarrolladores sobre posibles alertas relacionadas con vulnerabilidades en dependencias de terceros, problemas de calidad del código y vulnerabilidades en el código que están escribiendo.
Así, se cambia por completo la mentalidad: en lugar de ejecutar análisis en CI y los fines de semana, y reaccionar después, recibes alertas y recomendaciones sobre el código inseguro que escribes, mientras lo escribes, directamente en el IDE y de forma proactiva. Creo que es un ejemplo magistral de lo que realmente significa “desplazar la seguridad hacia la izquierda”.
Los plugins de Snyk para IDE realmente permiten que los desarrolladores visualicen las tres áreas mencionadas mientras trabajan y los empoderan para actuar de manera proactiva en lugar de reactiva.
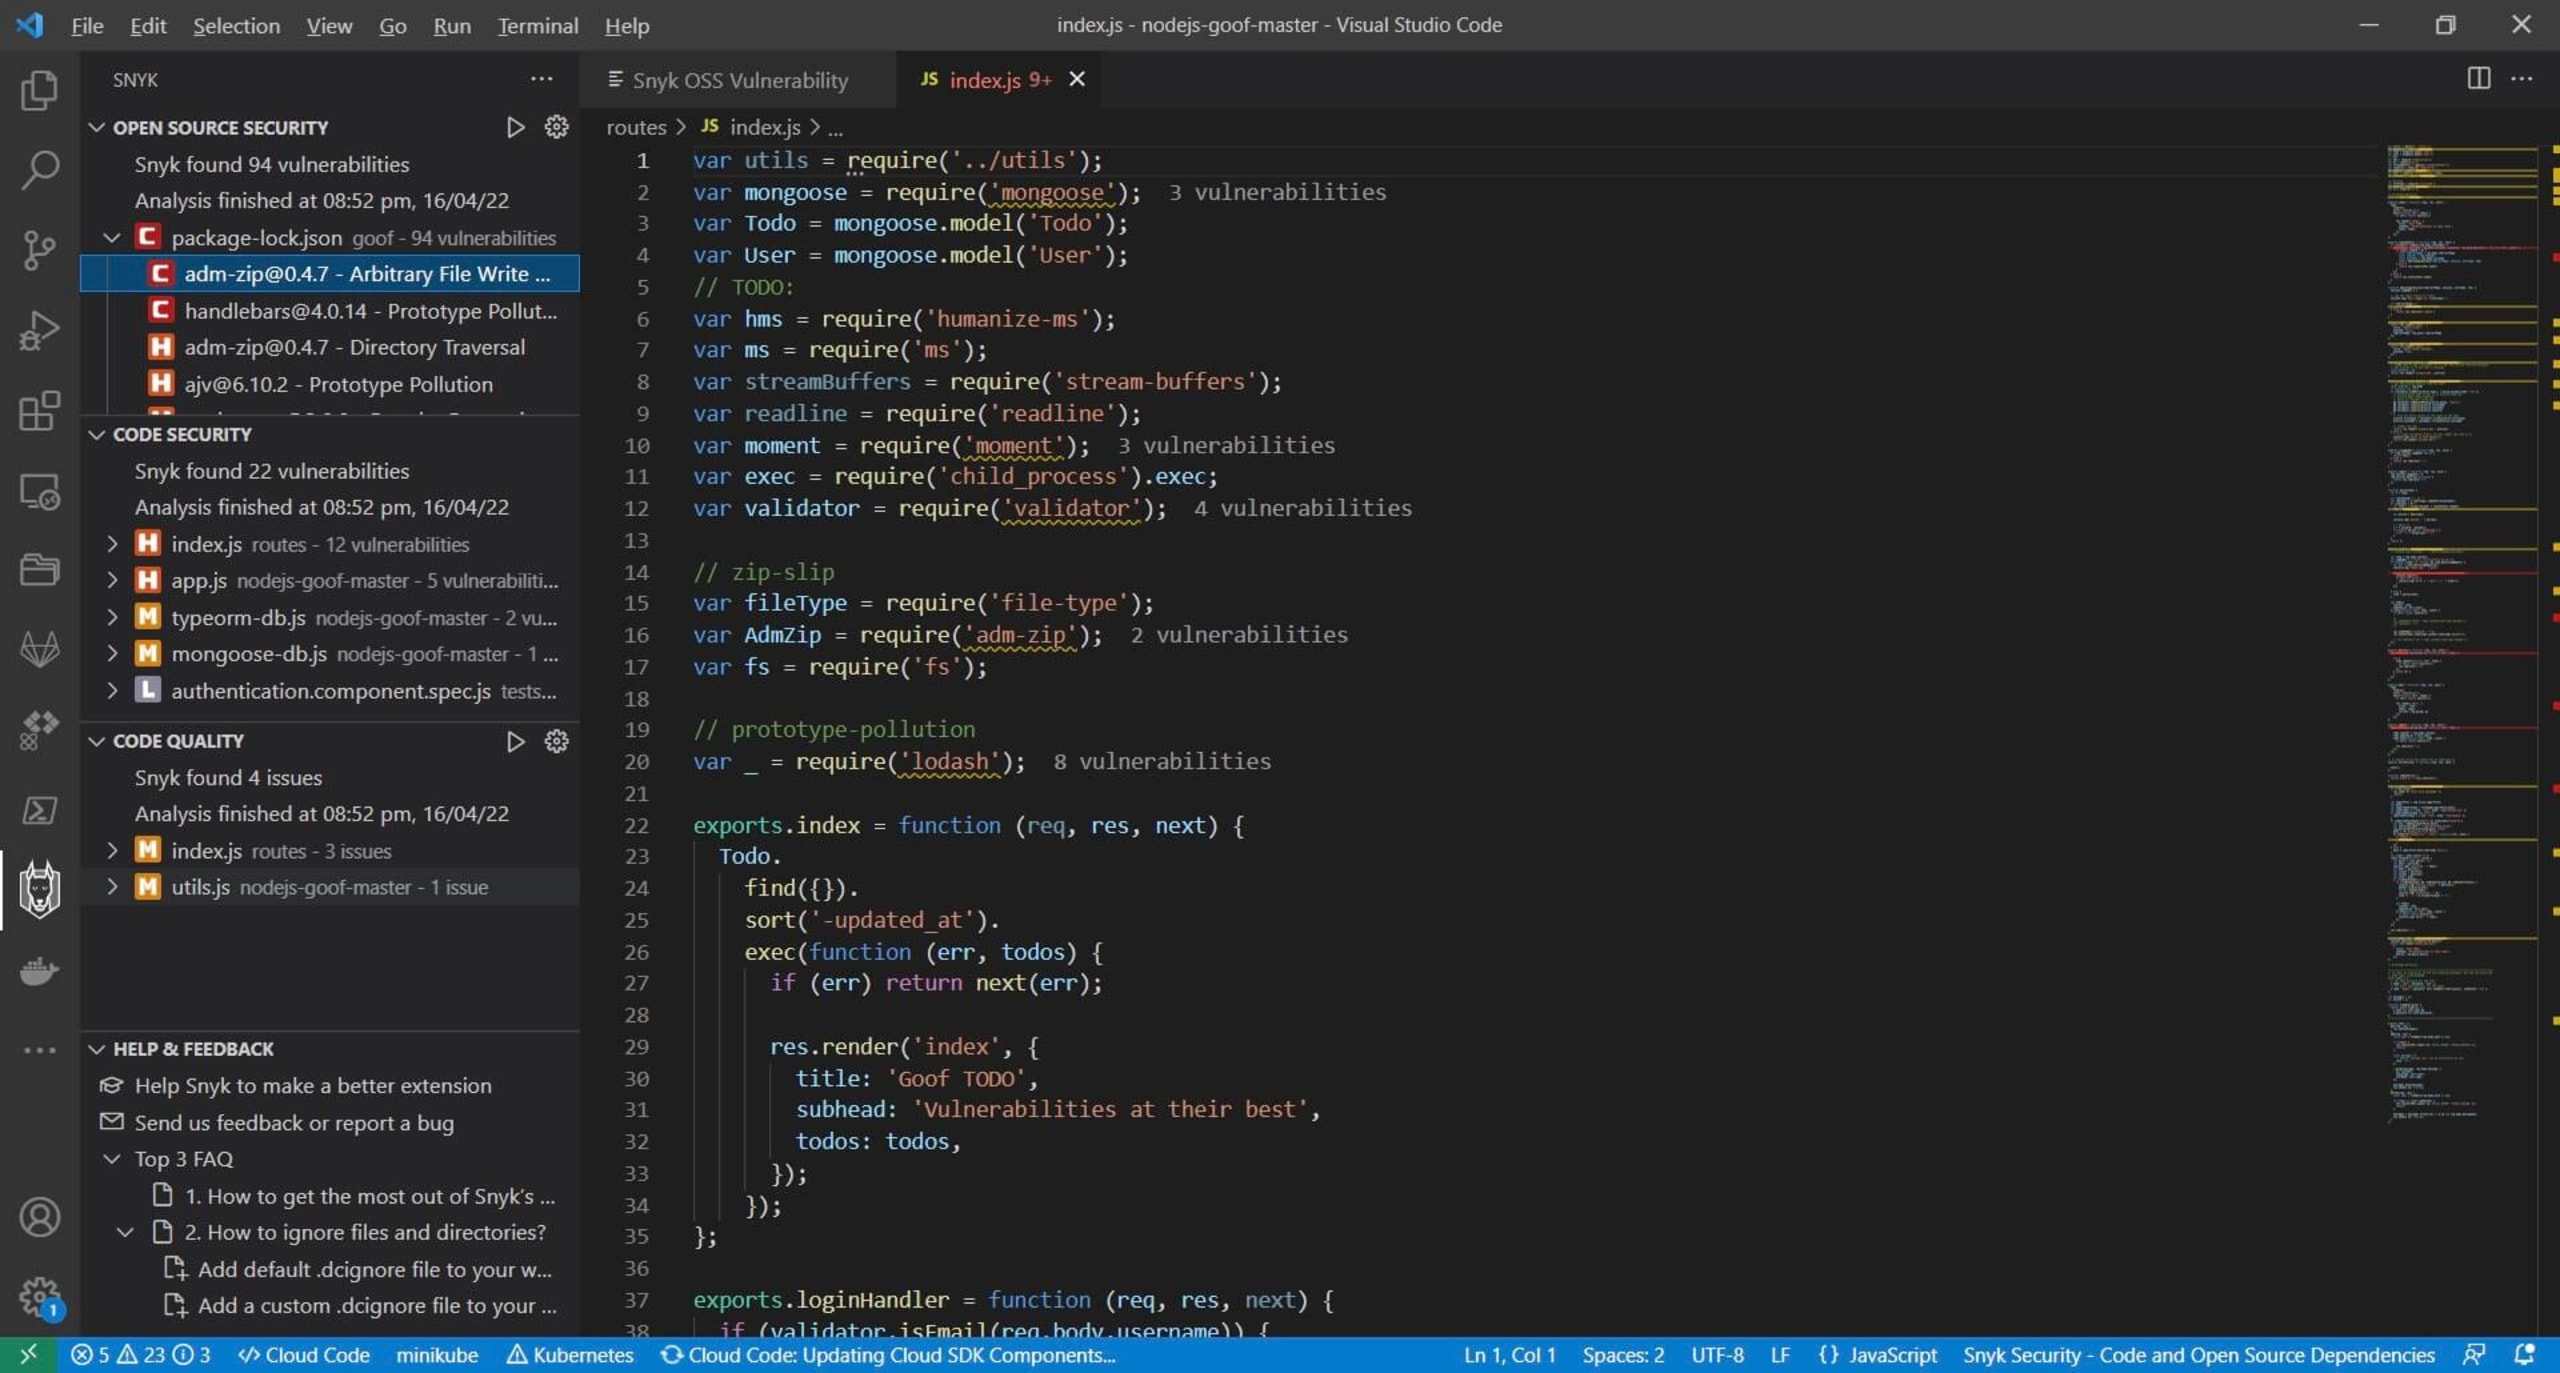
Beneficios de los plugins de Snyk para IDE
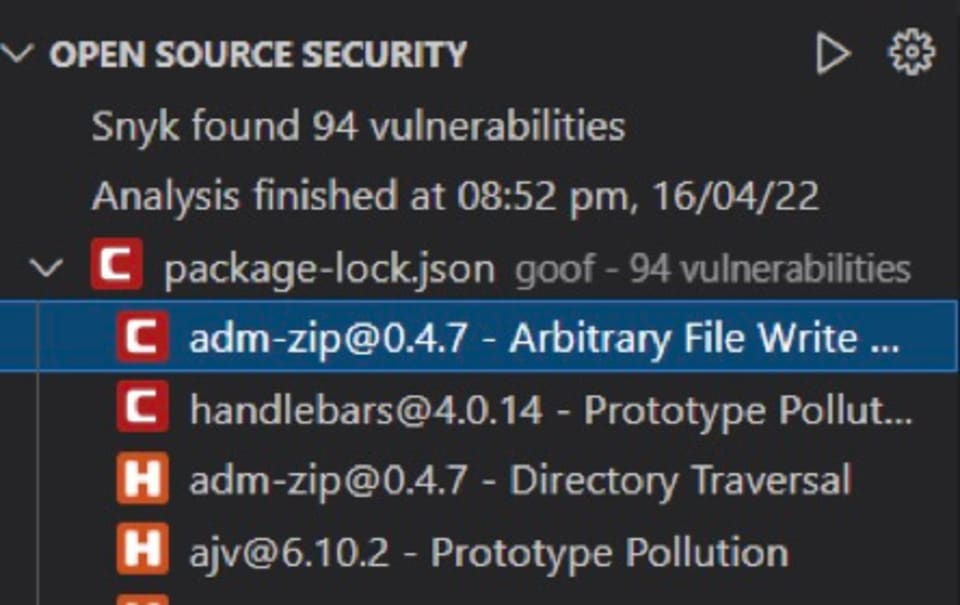
En primer lugar, ofrecen una lista seleccionada de problemas de seguridad de código abierto, ordenados según su gravedad. Al hacer clic en cualquiera de ellos, también se muestran todos los detalles de la base de datos de vulnerabilidades:
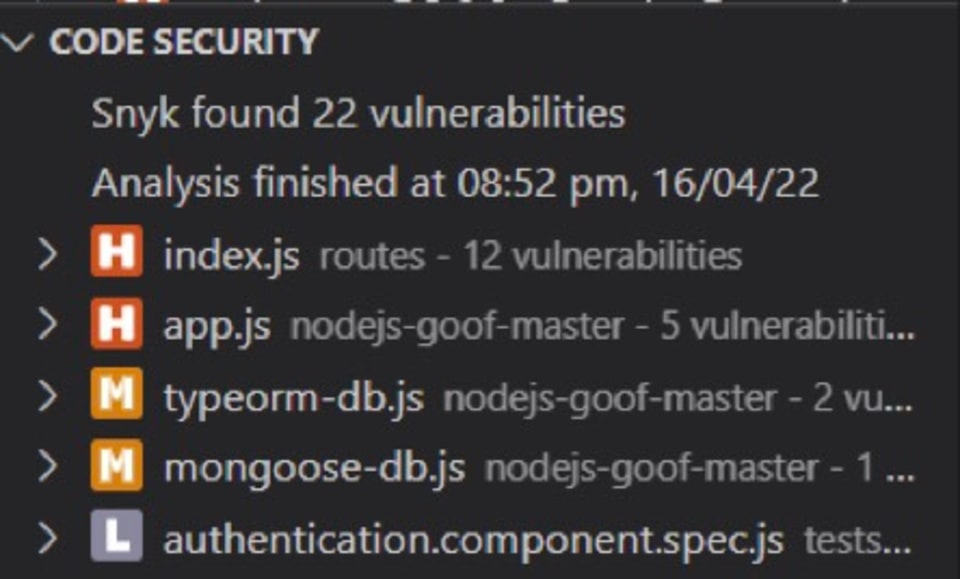
En cuanto a la seguridad del código, se señalan las posibles vulnerabilidades presentes en el código escrito:
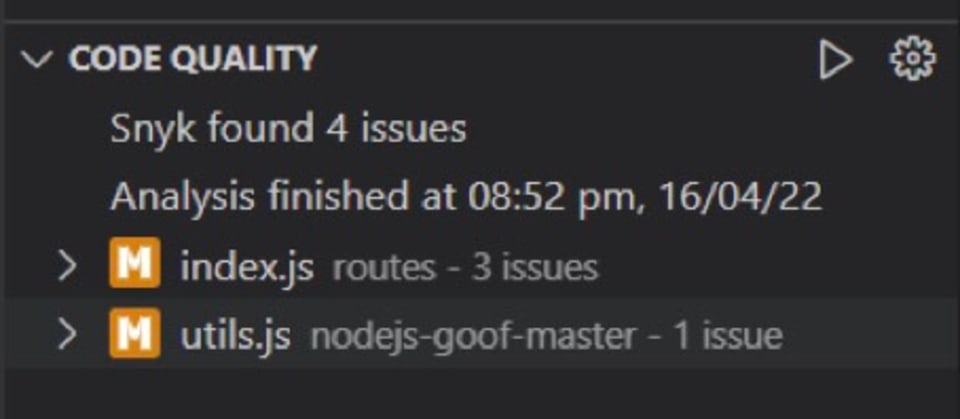
Para quienes todavía priorizan la calidad del código, la tercera parte del plugin para IDE muestra los problemas de calidad del código del proyecto:
Empodera a tu equipo con Snyk
Por eso, recomiendo desplazar la seguridad lo más posible hacia la izquierda y darles a los desarrolladores todo lo que necesitan para identificar, corregir y validar las soluciones a las vulnerabilidades del código antes de confirmarlo en cualquier rama. Los plugins de Snyk para IDE hacen exactamente eso. Si los combinas con todo el potencial de Snyk como plataforma, tienes una estrategia magistral para la seguridad de las aplicaciones.
Puedes encontrar más información sobre los IDE compatibles con Snyk en la página de plugins de Snyk y usarlos directamente desde tu cuenta gratuita de Snyk.
Protege tu código con información de vanguardia
Conoce todas las funcionalidades de SAST de Snyk Code en solo 30 minutos.