Asignación de vulnerabilidades a microservicios con Snyk y OpsLevel

John Laban

21 de octubre de 2021
0 minutos de lecturaJohn Laban es fundador y director ejecutivo de OpsLevel. Esta publicación apareció originalmente en el blog de OpsLevel.
Snyk se está convirtiendo rápidamente en el estándar de facto para las empresas que quieren incorporar la seguridad continua en sus procesos de desarrollo de software. Y no es de extrañar, gracias a sus herramientas pensadas primero para desarrolladores y su inteligencia de seguridad líder en el sector.
Desde el código abierto y los contenedores hasta el código de tus aplicaciones y la infraestructura como código, Snyk ofrece soluciones para encontrar y corregir vulnerabilidades de seguridad en toda tu pila tecnológica. En cualquier contexto, la información que Snyk pone a tu disposición es valiosa, tanto si se encuentran vulnerabilidades críticas como si no (nos parece fantástico tener la tranquilidad de que no se detectaron vulnerabilidades).
La complejidad de los microservicios
Sin embargo, un desafío recurrente en los entornos de microservicios es conectar los puntos para que los responsables adecuados de cada servicio puedan revisar rápidamente los resultados de los análisis de Snyk y tomar medidas. El objetivo siempre es ofrecer servicios de calidad y seguros, pero, entre tantas preocupaciones operativas, algunas vulnerabilidades pueden pasar desapercibidas.
Además, los equipos de plataforma, seguridad o SRE que se enfocan en la postura de seguridad y las prácticas recomendadas suelen tener dificultades para evaluar el estado general de su arquitectura. Con miles de análisis y cientos de servicios, ¿cómo pueden identificar fácilmente qué servicios y equipos no cumplen con los requisitos y se están quedando atrás?
Combinar los resultados de los análisis de Snyk con las comprobaciones de OpsLevel permite superar estos desafíos.
Snyk + OpsLevel
Combinar estas dos soluciones ofrece muchos beneficios:
Es fácil identificar si un servicio no se analiza según lo previsto
Quienes crean comprobaciones (por ejemplo, los equipos de plataforma o SRE) tienen controles detallados para evaluar los resultados de los análisis
Informes automáticos sobre qué servicios y equipos no cumplen con los requisitos
Los responsables de los servicios siempre tienen presentes los resultados de sus análisis y saben con qué urgencia deben abordar las vulnerabilidades abiertas
Además, para todos los usuarios, revisar los resultados de los análisis es más fácil y significativo gracias al contexto completo que ofrece el catálogo de servicios de OpsLevel.
Asignación de vulnerabilidades a servicios
Para integrar Snyk con OpsLevel, puedes consultar la documentación aquí. Usa el framework de comprobaciones de eventos personalizados extensible de OpsLevel para recibir cargas útiles JSON. Para enviar las cargas útiles JSON con los resultados de los análisis, recomendamos usar la herramienta de CLI de Snyk. En la documentación de OpsLevel encontrarás un script de ejemplo.
Los resultados de los análisis se asignan a los servicios mediante la configuración de una comprobación. OpsLevel ofrece plantillas específicas para Snyk (por ejemplo, Sin vulnerabilidades críticas o Menos de 5 vulnerabilidades bajas) que puedes usar como punto de partida.
También puedes escribir las tuyas con jq —para analizar las cargas útiles y definir la lógica de aprobación o rechazo— y Markdown, además de Liquid, para dar formato y crear plantillas de los mensajes de resultados.
Orientación y priorización
Todas las comprobaciones de OpsLevel ofrecen un espacio específico para que quienes las crean expliquen a los responsables de los servicios qué pasos deben seguir para aprobarlas y por qué es importante cada comprobación.
Incorporar los resultados de los análisis de Snyk al modelo de madurez de servicios de OpsLevel también ayuda a los responsables de los servicios a priorizar. Además de ofrecer contexto completo en el mensaje de resultados y las notas de una comprobación, quienes las crean pueden usar los filtros y niveles de la rúbrica de OpsLevel para adoptar un enfoque gradual y específico que permita ofrecer servicios más seguros y maduros.
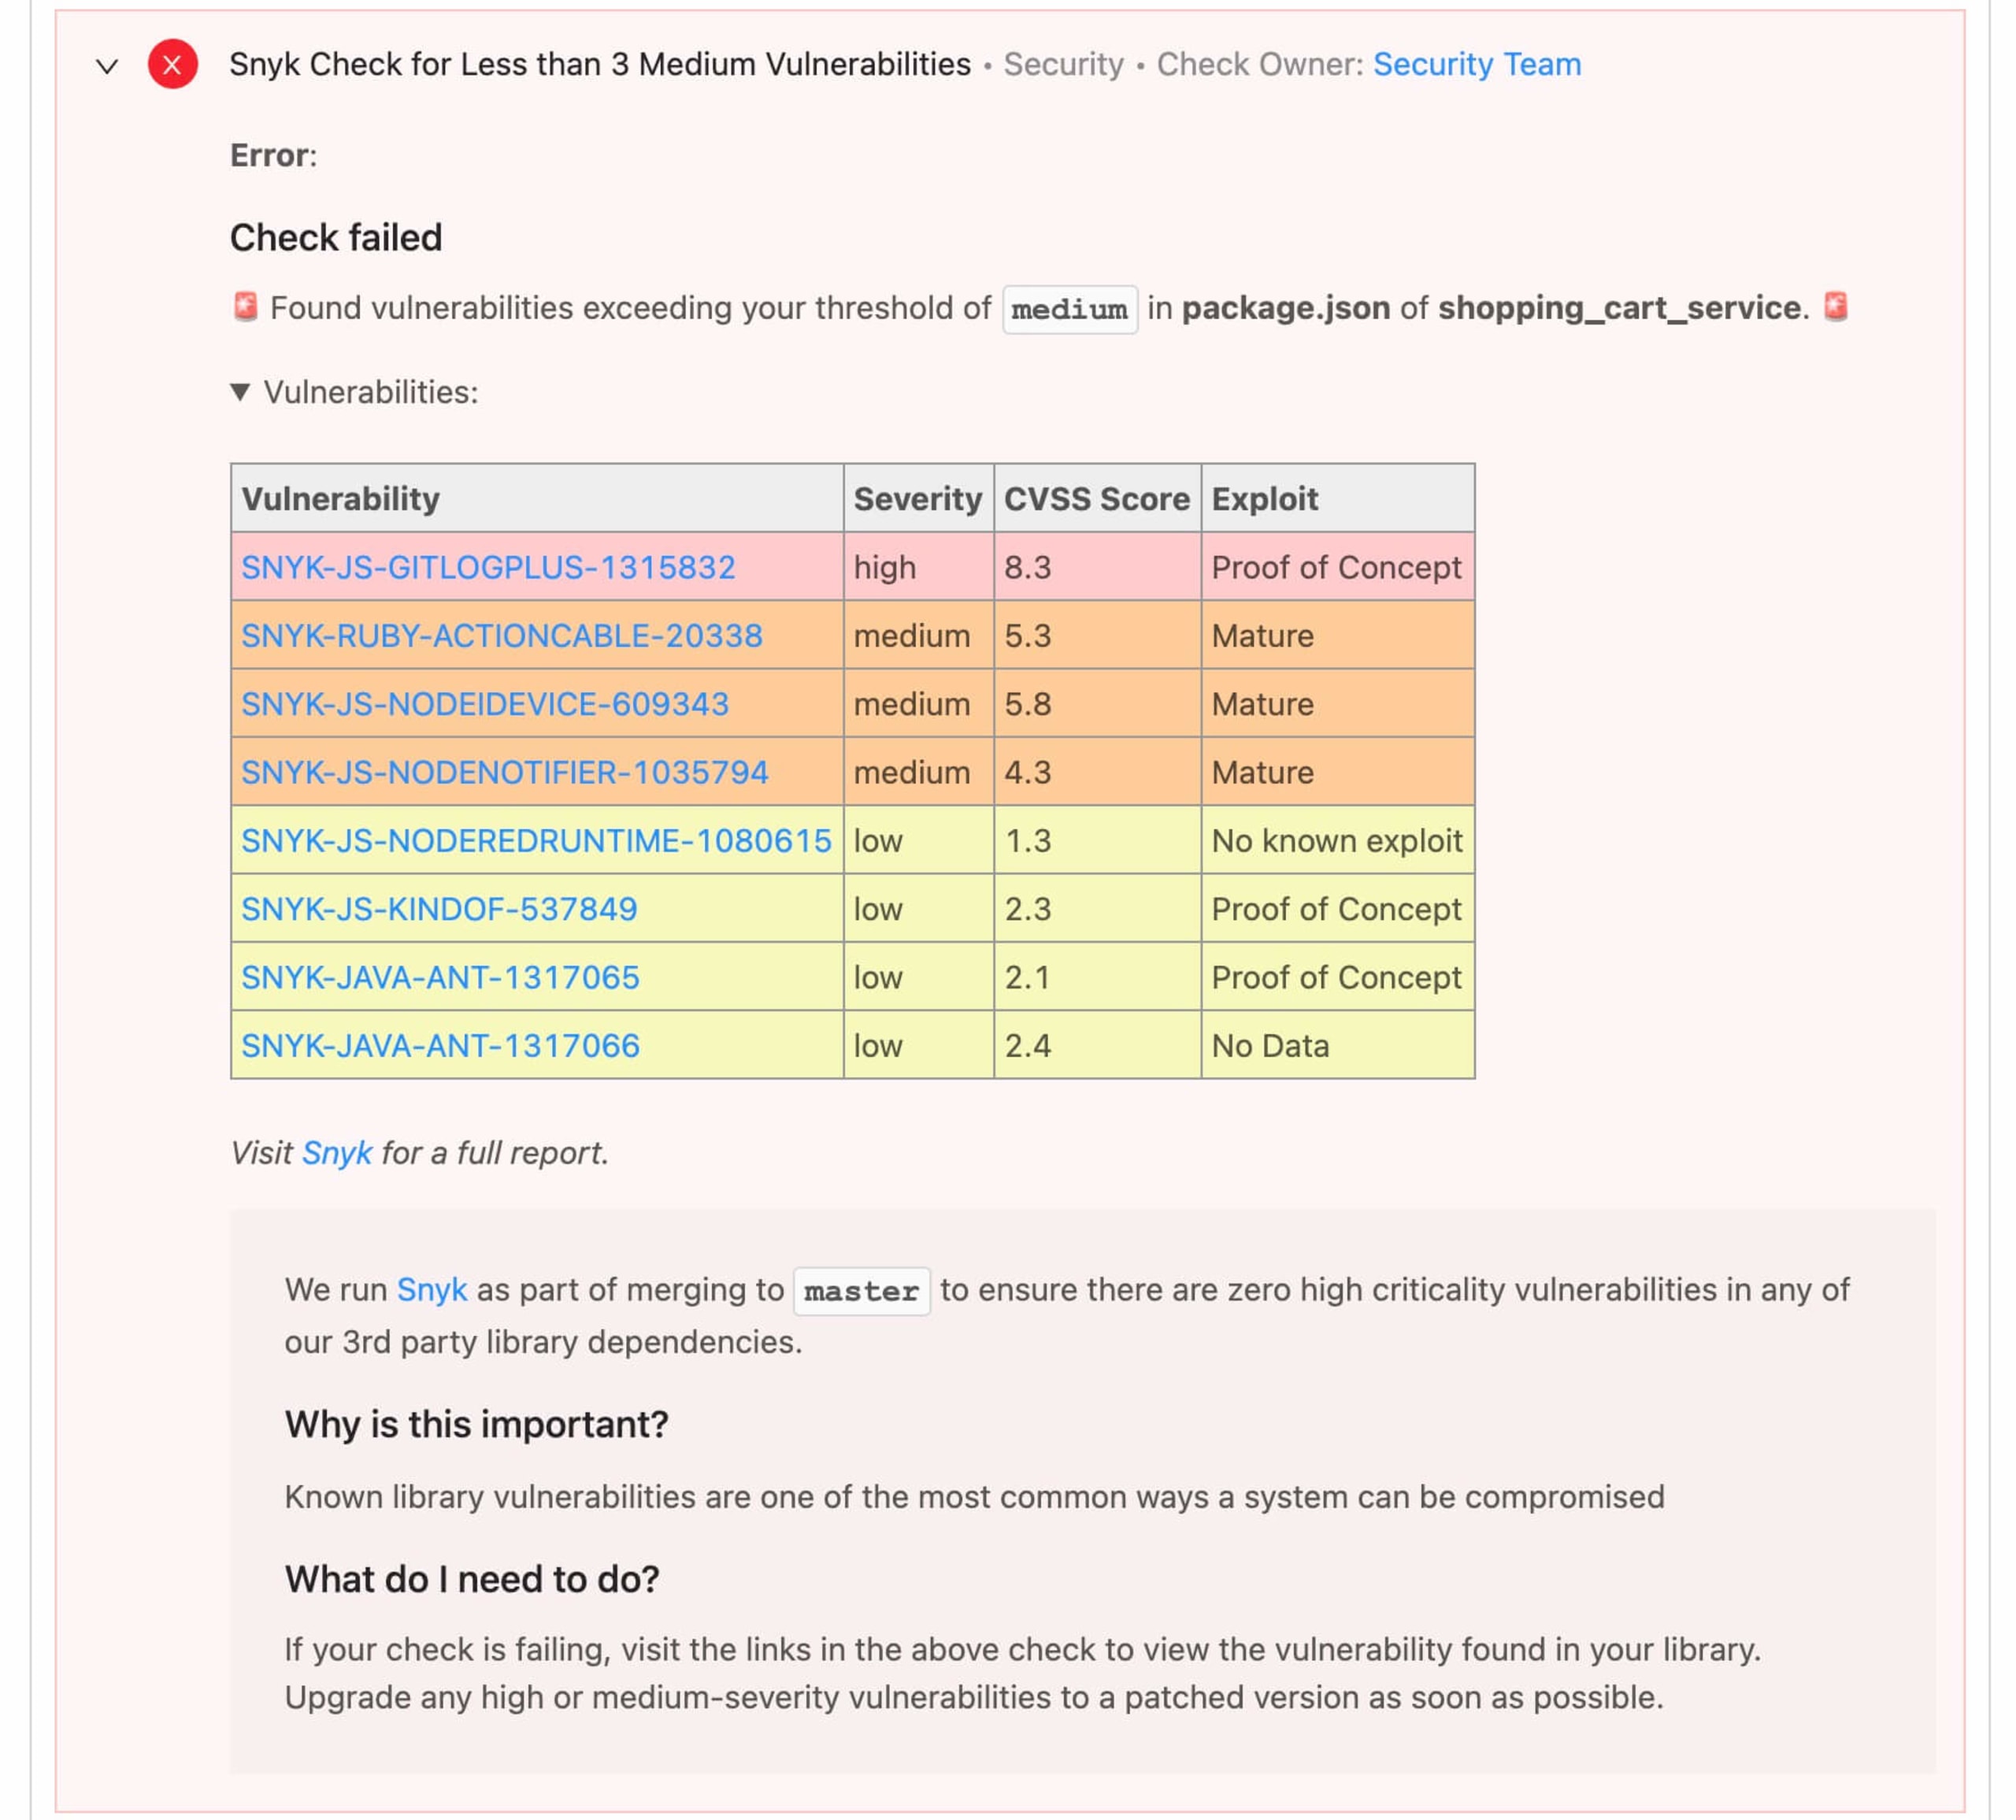
Vista de los resultados de los análisis para el responsable de un servicio, con más de 3 vulnerabilidades medias
Por ejemplo, la presencia de vulnerabilidades altas en los resultados de los análisis puede ser un impedimento para los servicios de cara al cliente, pero mucho menos preocupante en los servicios de uso interno exclusivo. Estas distinciones se configuran rápidamente en OpsLevel y luego los responsables de los servicios pueden revisarlas con facilidad, para que siempre dediquen su tiempo a las tareas operativas o de seguridad adecuadas.
Informes automatizados
Los resultados de cada comprobación orientan a los responsables de los servicios sobre los pasos que deben seguir para mejorar y proteger sus servicios. En conjunto, pueden informar a las partes interesadas clave —como los equipos de plataforma o la gerencia de ingeniería— sobre la postura de seguridad actual de su organización.
Responder preguntas como ¿qué parte de mi aplicación está más en riesgo? o ¿qué equipo se está quedando atrás? es sencillo con los informes de comprobaciones de OpsLevel.
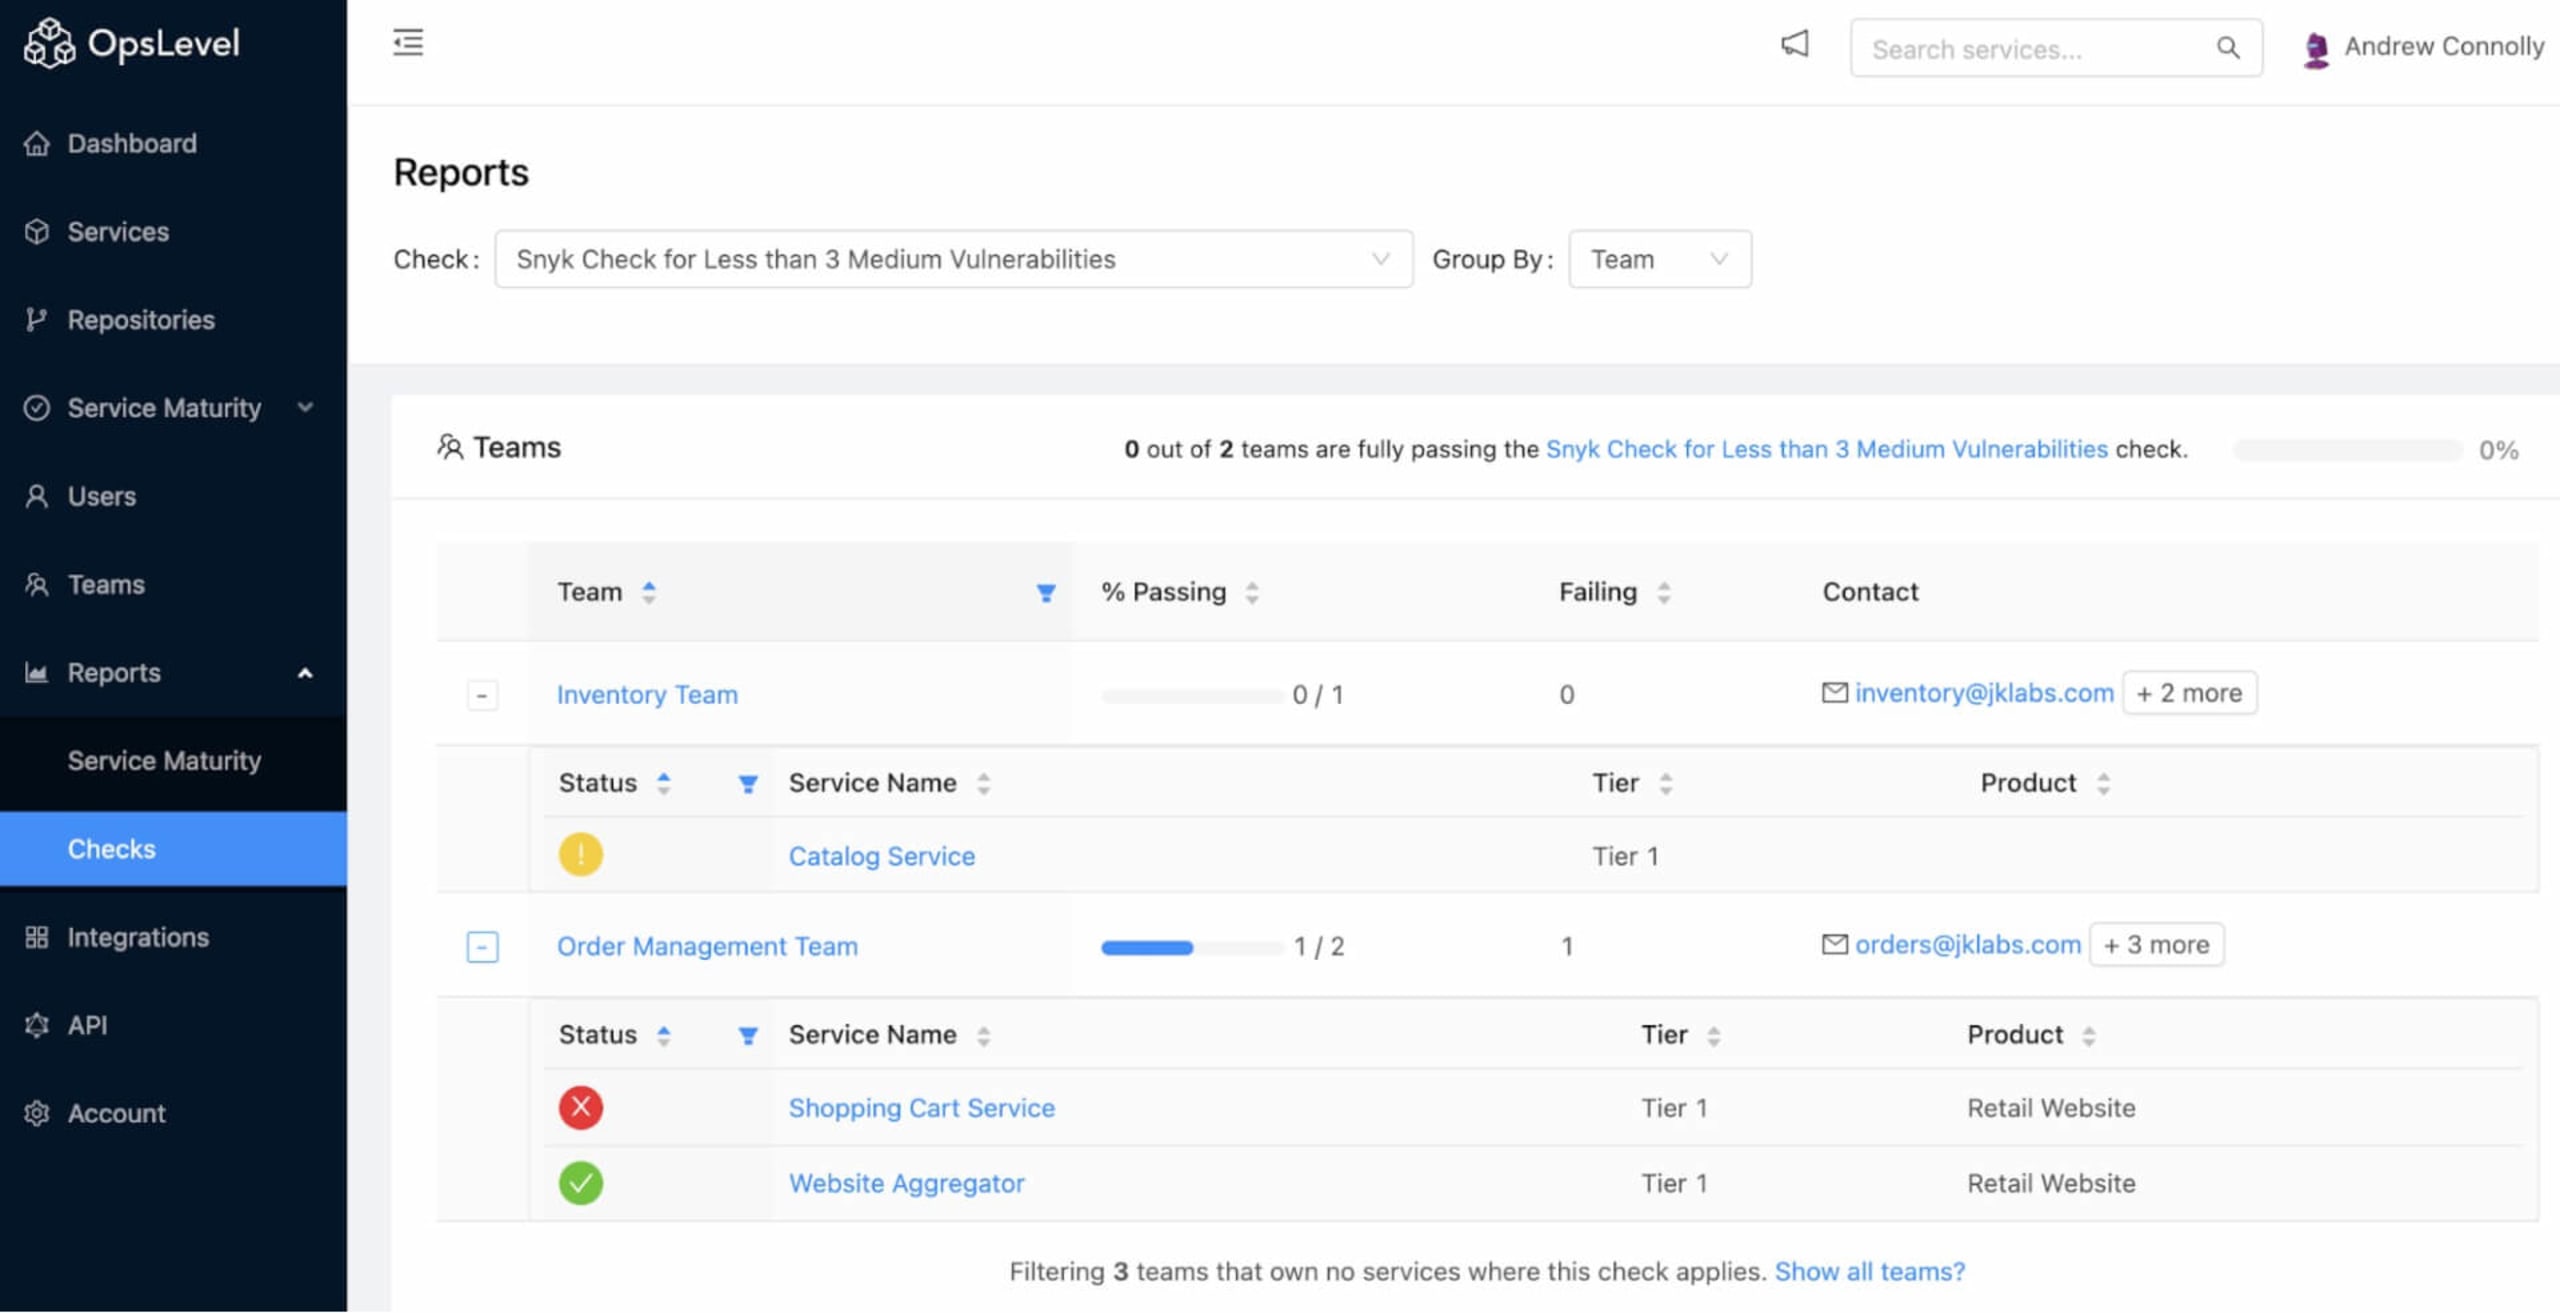
Vista general del estado de todos los servicios relevantes para esta comprobación: 1 aprobada, 1 reprobada y 1 sin resultados de análisis.
Prueba OpsLevel + Snyk
Si ya usas Snyk, vas por buen camino para ofrecer servicios más seguros. Acelera ese proceso incorporando los resultados de tus análisis a un catálogo de servicios integral. Para obtener más información sobre OpsLevel o solicitar una demostración, haz clic aquí. Si aún no probaste Snyk, puedes empezar a usarlo gratis.
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.