Cómo Axel Springer National Media and Tech logró la seguridad continua con Snyk

3 de septiembre de 2024
0 minutos de lectura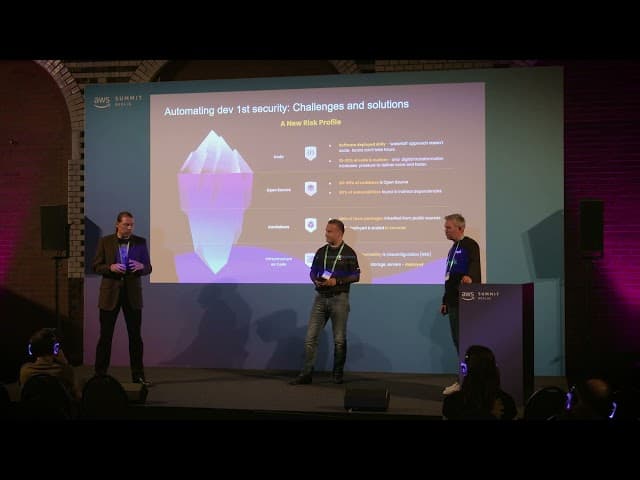
En el AWS Summit de este año en Berlín, el equipo de Snyk tuvo la oportunidad de conversar con Michael Steiner, cliente de Snyk y CISO de Axel Springer National Media and Tech. Hablaron sobre nuestra colaboración con el equipo de Steiner, incluida su decisión de usar Snyk después de Log4Shell, la implementación de Snyk Code y Snyk Open Source en los procesos de desarrollo existentes y los resultados específicos que el equipo mide actualmente. Sigue leyendo para conocer más sobre el camino de Axel Springer hacia la seguridad shift-left.
Acerca de Axel Springer National Media and Tech
Axel Springer es una de las principales editoriales digitales de Europa. Su unidad de negocio National Media and Tech ofrece servicios tecnológicos y productos digitales para periódicos y otras marcas de medios. Más de 600 marcas usan las soluciones de periodismo digital de Axel Springer, y más de 3 millones de usuarios únicos utilizan sus productos y aplicaciones digitales.
El equipo de Axel Springer implementó una estructura organizativa horizontal y asignó a los equipos de desarrollo la responsabilidad compartida de garantizar la calidad, la TI y la seguridad. Consideran que, como los desarrolladores son quienes mejor conocen sus productos, saben cómo integrar estos pasos sin contratiempos. Como parte de este modelo horizontal, los desarrolladores de Axel Springer ejecutan principalmente su propia infraestructura como código (IaC) en AWS.
“No tenemos un gran equipo de seguridad ni un SOC”, explicó Steiner. “Creemos que los desarrolladores pueden hacer este trabajo. La idea es contar con herramientas que les ayuden a corregir vulnerabilidades lo antes posible y de la manera más eficiente, además de respaldar los procesos automatizados”.
El desafío de los procesos y las herramientas de seguridad inconsistentes
Antes de implementar Snyk, Axel Springer no tenía un proceso uniforme en toda la empresa para encontrar y corregir vulnerabilidades en el código. El equipo usaba algunas herramientas de AppSec de código abierto, como SonarCloud, pero no las implementó en toda la empresa. Además, este enfoque solo permitía el análisis estático del código en algunos equipos y dejaba de lado otros aspectos importantes de la estructura de desarrollo de aplicaciones de la organización, como IaC, el código abierto y los contenedores.
Además, el equipo de Axel Springer no tenía visibilidad integral de sus aplicaciones, lo que dificultaba que los equipos entendieran qué vulnerabilidades había en sus repositorios. Los equipos de desarrollo también gestionaban manualmente todos los procesos de seguridad, lo que requería mucho tiempo y esfuerzo. Por ejemplo, respondieron a Log4Shell recopilando manualmente en una hoja de cálculo los datos de uso en toda la organización y, luego, tomando medidas de corrección según sus hallazgos.
“No teníamos un proceso real, al menos no en toda la empresa… Tampoco teníamos visibilidad de las vulnerabilidades. Ni siquiera los propios equipos sabían cuántas vulnerabilidades tenían en sus repositorios”.
- Michael Steiner, CISO, director del Centro de Competencia de Calidad y Seguridad de TI, Axel Springer
Adoptar un enfoque shift-left con Snyk Code y Snyk Open Source
Mientras la mayoría de los equipos de Axel Springer National Media and Tech usaban procesos manuales para encontrar casos de la vulnerabilidad Log4Shell, un equipo estaba realizando una prueba de concepto (POC) con Snyk. Este equipo pudo ver Snyk en acción: identificó rápidamente el uso de Log4Shell en sus repositorios y tomó medidas en una fracción del tiempo.
Según Steiner: “Con la [POC] de Snyk, fue bastante fácil descubrir cómo afectaba la vulnerabilidad a este equipo. Ese fue nuestro caso de uso para mostrárselo a la gerencia y decirle: ‘Necesitamos este tipo de herramientas para tener esta transparencia, sobre todo cuando surge una vulnerabilidad’”.
Después de este incidente, el equipo de Axel Springer implementó Snyk Code y Snyk Open Source para que sus desarrolladores pudieran encontrar y corregir vulnerabilidades lo más pronto posible en el pipeline.
“Actualmente usamos Snyk Code y Snyk Open Source en más de 700 repositorios… y 300 desarrolladores usan estas herramientas. Las tenemos implementadas en los IDE, en los pipelines y con integraciones con Jira, además de mucha automatización, todo gracias a Snyk”.
- Michael Steiner, CISO, director del Centro de Competencia de Calidad y Seguridad de TI, Axel Springer
El equipo de Snyk se integró en todo el ciclo de vida de desarrollo de software de Axel Springer mediante los siguientes pasos:
Análisis desde el entorno de desarrollo integrado (IDE) y sugerencias de corrección en los pull request
Análisis en el pipeline de CI/CD con un escáner de interfaz de línea de comandos (CLI)
Sincronización de todos los repositorios existentes con Snyk para identificar vulnerabilidades más adelante en el pipeline y alertar a los equipos responsables
Identificación de vulnerabilidades en producción (por ejemplo, vulnerabilidades de día cero y nuevas amenazas)
Transparencia total en seguridad para Axel Springer
Hoy, el equipo de Axel Springer National Media and Tech tiene una cobertura de análisis de seguridad superior al 90 % en sus repositorios relevantes. Gracias a esta amplia cobertura de seguridad, el equipo ahora tiene visibilidad completa de las vulnerabilidades en su código existente y en el código abierto, y puede corregir continuamente las nuevas vulnerabilidades durante todo el SDLC.
Steiner comentó: “Ahora tenemos esta transparencia y podemos motivar a los equipos para que implementen procesos que corrijan las vulnerabilidades de forma continua. Esto es importante porque revisar las vulnerabilidades de vez en cuando no es suficiente. Esta transparencia también nos ayuda a plantear estos temas ante la gerencia. Creo que contar con esta transparencia es el valor más importante que vemos, y Snyk nos la proporciona”.
De cara al futuro, el equipo espera usar con más frecuencia las funciones de cumplimiento de licencias de Snyk Open Source, que les ayudarán a decidir qué productos o repositorios vender a otras empresas según los requisitos de licencia de sus posibles clientes.
Además, en el futuro el equipo adoptará un enfoque más basado en el riesgo. Su objetivo es comenzar a etiquetar los proyectos según su criticidad para el negocio y priorizar las vulnerabilidades según una puntuación de riesgo que clasifique con precisión el posible impacto en la organización. Esto les permitirá priorizar las correcciones más importantes según la ubicación exacta de cada vulnerabilidad. Planean adoptar Snyk AppRisk para respaldar estas iniciativas.


