Cuatro formas sencillas de analizar tu código Java y Kotlin


13 de agosto de 2024
0 minutos de lecturaHoy en día, la seguridad de tus aplicaciones es tan importante como las funcionalidades que ofrecen. Por eso, analizar tu código en busca de vulnerabilidades de seguridad es fundamental para mantener la integridad de tus aplicaciones y proteger los datos de tus usuarios. Como desarrolladores, estamos en la primera línea de esta batalla. Es nuestra responsabilidad asegurarnos de que el código que escribimos no solo sea funcional y eficiente, sino también seguro.
Las pruebas estáticas de seguridad de aplicaciones (SAST) son un método para detectar vulnerabilidades de seguridad en el código de las aplicaciones. Consisten en analizar el código fuente o el bytecode de una aplicación para buscar fallas de seguridad y otros problemas que podrían provocar incidentes. Snyk Code es una excelente herramienta para este tipo de análisis: permite a los desarrolladores detectar posibles vulnerabilidades de forma rápida y sencilla, y corregirlas antes de que se conviertan en un problema.
No usar herramientas SAST como Snyk Code en tu ciclo de desarrollo puede tener consecuencias importantes. Esperar hasta las últimas etapas del ciclo de desarrollo para abordar los problemas de seguridad puede ser costoso y llevar mucho tiempo. Y, lo que es más importante, también puede hacer que algunas vulnerabilidades pasen inadvertidas y lleguen al producto final. Si adoptas un enfoque proactivo de seguridad e incorporas SAST a tu proceso de desarrollo habitual, puedes ahorrar tiempo y dinero y evitar posibles incidentes de seguridad perjudiciales.
Usar Snyk Code en proyectos Java
Snyk ofrece una variedad de herramientas de seguridad enfocadas en los desarrolladores que te ayudan a encontrar y corregir vulnerabilidades en el código fuente, los paquetes de código abierto, las imágenes de contenedores y las configuraciones incorrectas de la infraestructura en la nube. Una de las funciones más potentes de Snyk es Snyk Code, diseñada específicamente para analizar tu código en busca de vulnerabilidades de seguridad. Snyk Code admite varios lenguajes de programación, incluidos Java y Kotlin, por lo que es una opción ideal para proyectos de JVM.
Snyk Code es una herramienta SAST basada en aprendizaje automático que detecta posibles vulnerabilidades de seguridad en tu código. Puede identificar diversos problemas, desde fallas de inyección hasta deserialización insegura. Muestra el flujo del código vulnerable en tu sistema para que entiendas mejor qué está ocurriendo. También ofrece recomendaciones detalladas para corregir estos problemas y reforzar la seguridad de tu aplicación.
Además, no tienes que limitarte a una sola forma de trabajar. Snyk te ofrece esta capacidad de distintas maneras, para que elijas la opción que mejor se adapte a tu forma de trabajar.
Opción 1: análisis del código fuente con Snyk CLI
En esta sección, veremos cómo analizar el código fuente Java en busca de vulnerabilidades de seguridad con la interfaz de línea de comandos de Snyk (CLI). Con Snyk CLI, puedes integrar fácilmente las potentes capacidades de análisis de seguridad de Snyk en tus flujos de trabajo de desarrollo, para identificar y abordar vulnerabilidades antes en el proceso.
Snyk CLI es una interfaz de línea de comandos para la plataforma Snyk. Al usar Snyk CLI, puedes incorporar el análisis de seguridad de Snyk directamente en tu proceso de desarrollo local, tus pipelines de CI/CD y otros flujos de trabajo de automatización.
Para realizar pruebas estáticas de seguridad de aplicaciones (SAST) con Snyk CLI, debes instalar la CLI y autenticarla con tu cuenta de Snyk. Así puedes hacerlo:
Una vez instalada y autenticada, puedes usar el comando `snyk code test` para analizar tu código fuente Java:
Este comando analizará tu código fuente en busca de vulnerabilidades y generará un informe detallado de los problemas que encuentre.
Snyk CLI es versátil y puedes usarla de distintas maneras según tus necesidades. Por ejemplo, si quieres analizar tu código cada vez que confirmas cambios, puedes integrar los comandos de la CLI en tus hooks de pre-commit. También puedes incluirlos en tus pipelines de integración continua y entrega continua (CI/CD) para asegurarte de que se analice tu código en busca de vulnerabilidades antes de implementarlo.
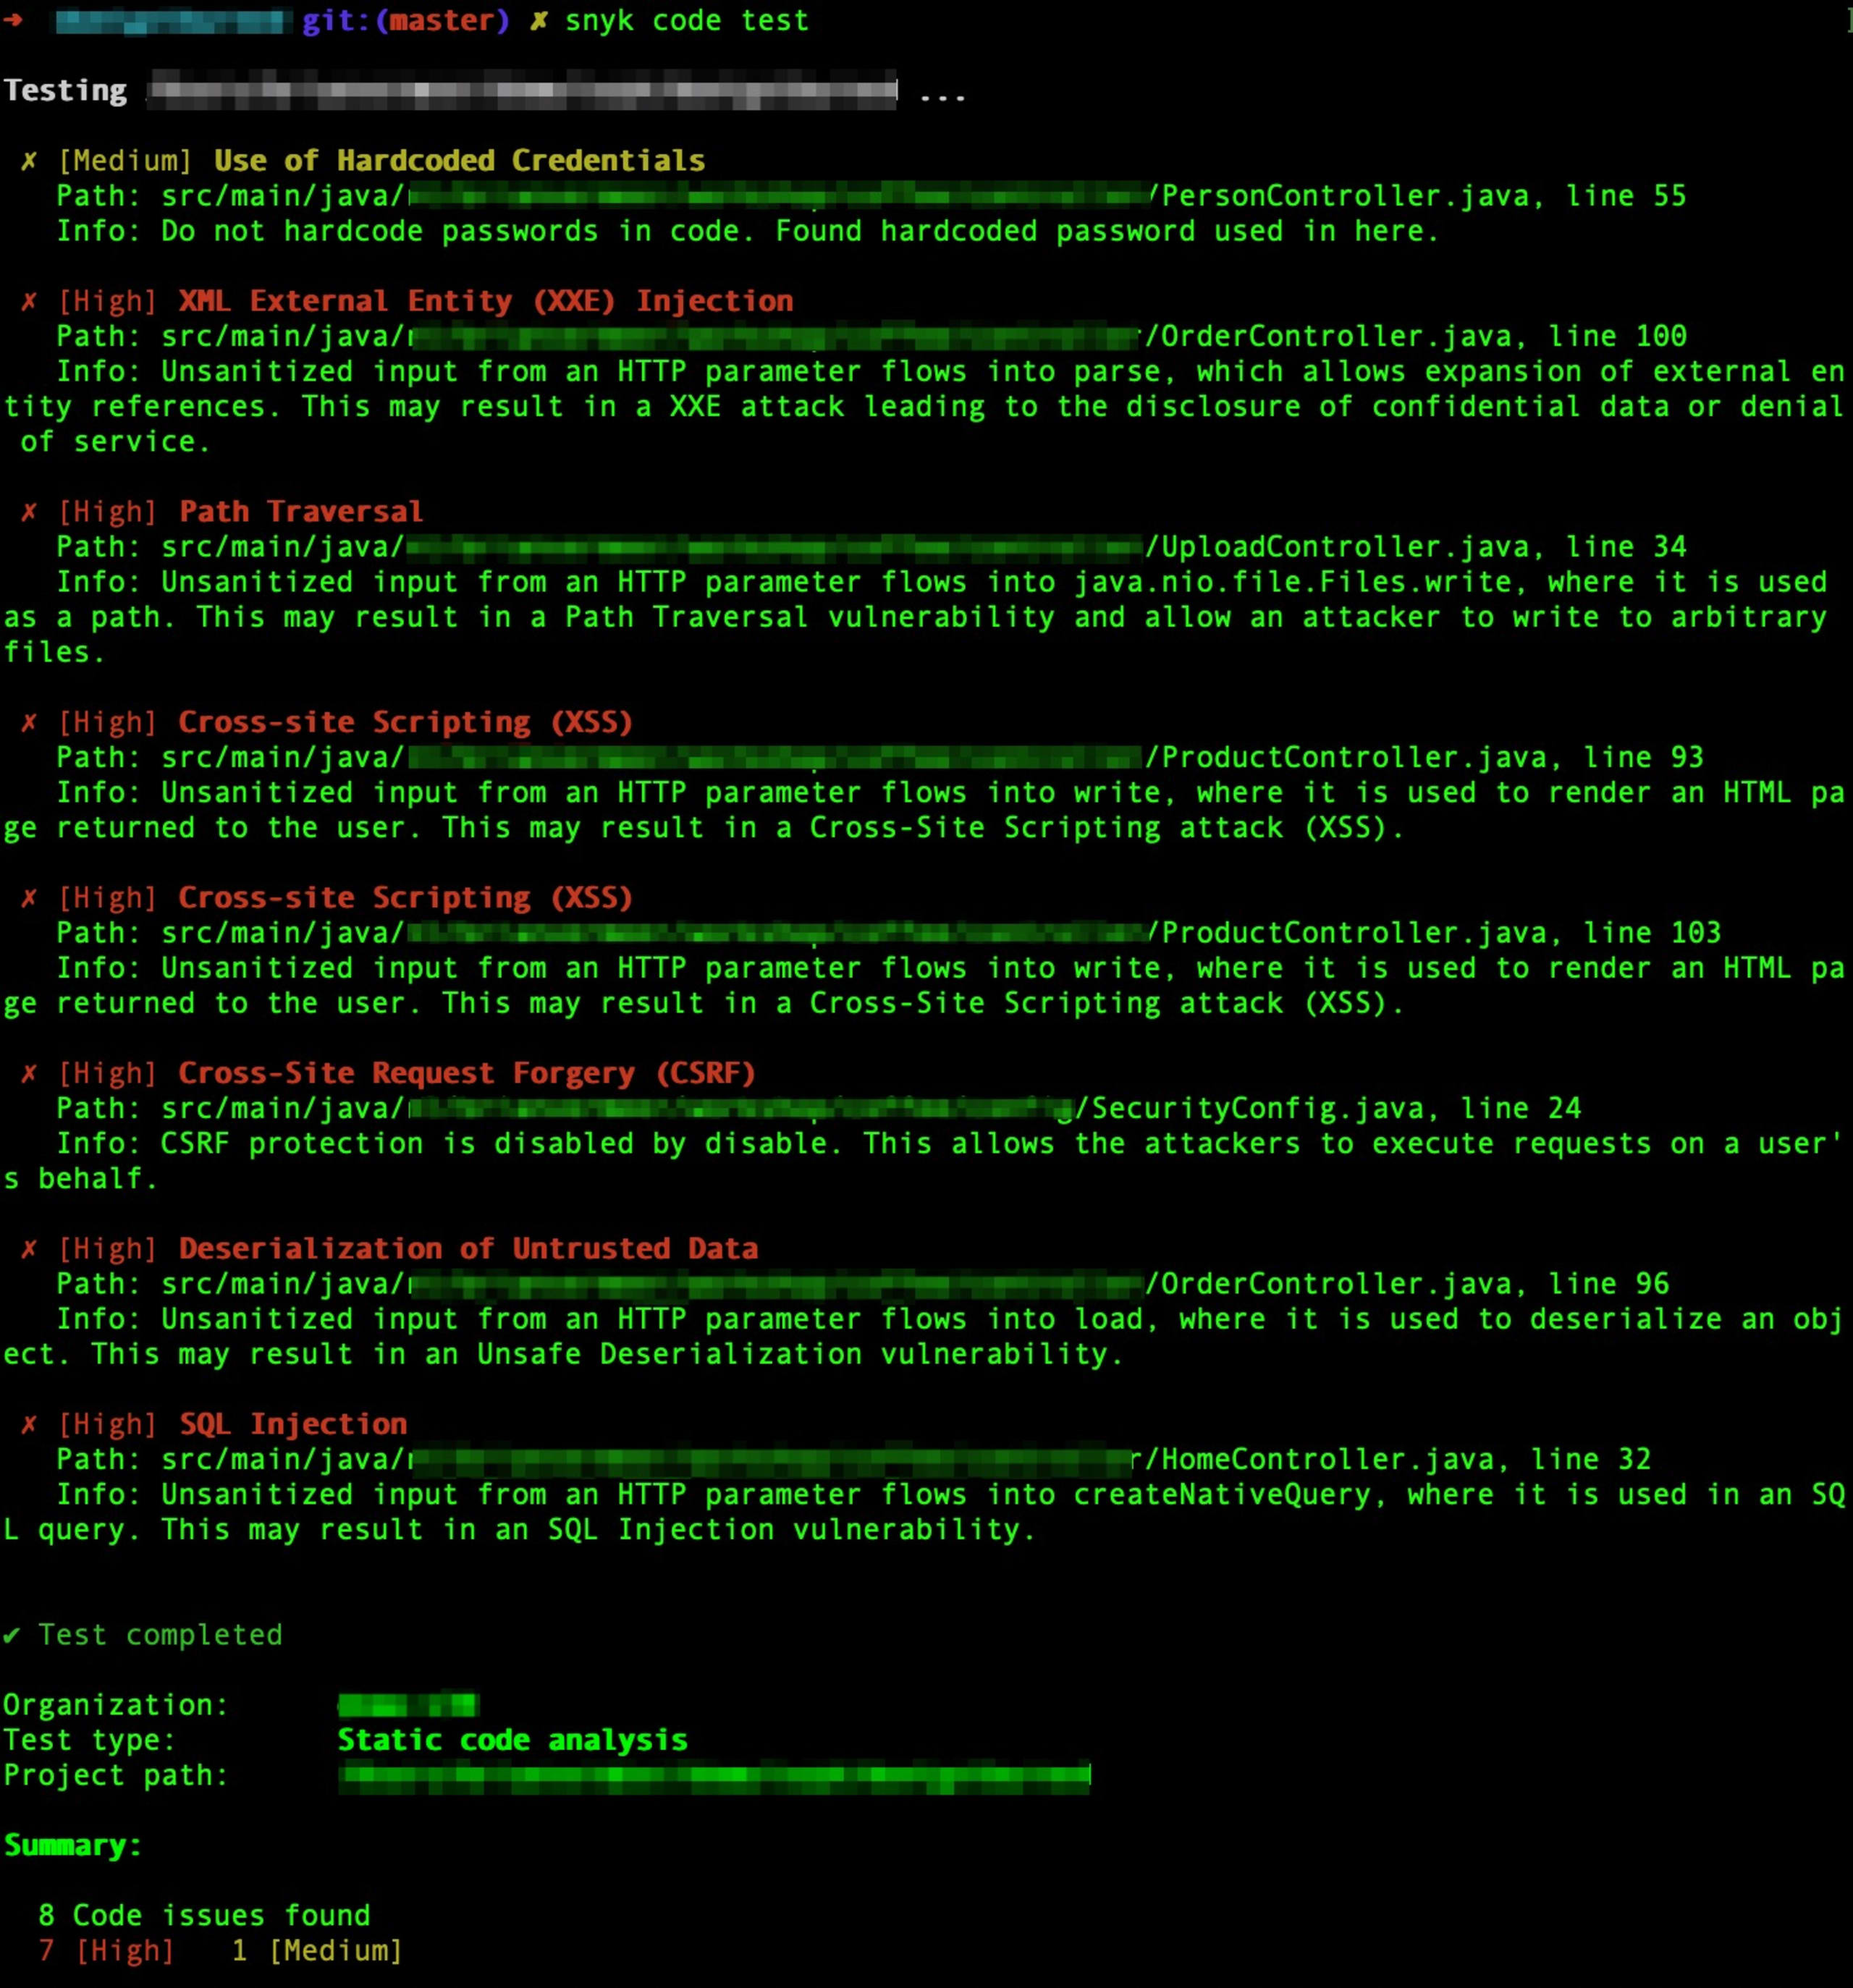
Recuerda: cuanto antes encuentres y corrijas las vulnerabilidades de seguridad, más segura será tu aplicación. Entonces, ¿por qué no empezar en tu máquina local, antes incluso de confirmar el código? Solo tienes que crear una cuenta gratuita de Snyk e instalar Snyk CLI.
¿Todavía no tienes una cuenta de Snyk? Regístrate en Snyk hoy y empieza a proteger tu código.
Opción 2: usar Snyk Code mediante integraciones con IDE
Como desarrollador, tu entorno de desarrollo integrado (IDE) es tu espacio de trabajo principal. Integrar la seguridad en tu IDE de forma fluida puede ahorrarte tiempo y proteger tu código de las vulnerabilidades. Snyk ofrece integraciones con IntelliJ y Visual Studio Code que te permiten analizar el código Java en busca de vulnerabilidades de seguridad directamente desde tu IDE.
Plugin de Snyk para IntelliJ
El plugin de Snyk para IntelliJ es una potente herramienta que ofrece comentarios en tiempo real sobre la seguridad de tu código Java. Una vez instalado el plugin, puedes analizar tu proyecto haciendo clic derecho sobre él y seleccionando Snyk y luego Scan Project. El plugin analizará tu código y mostrará una lista de posibles vulnerabilidades, su gravedad e incluso sugerencias para corregirlas.
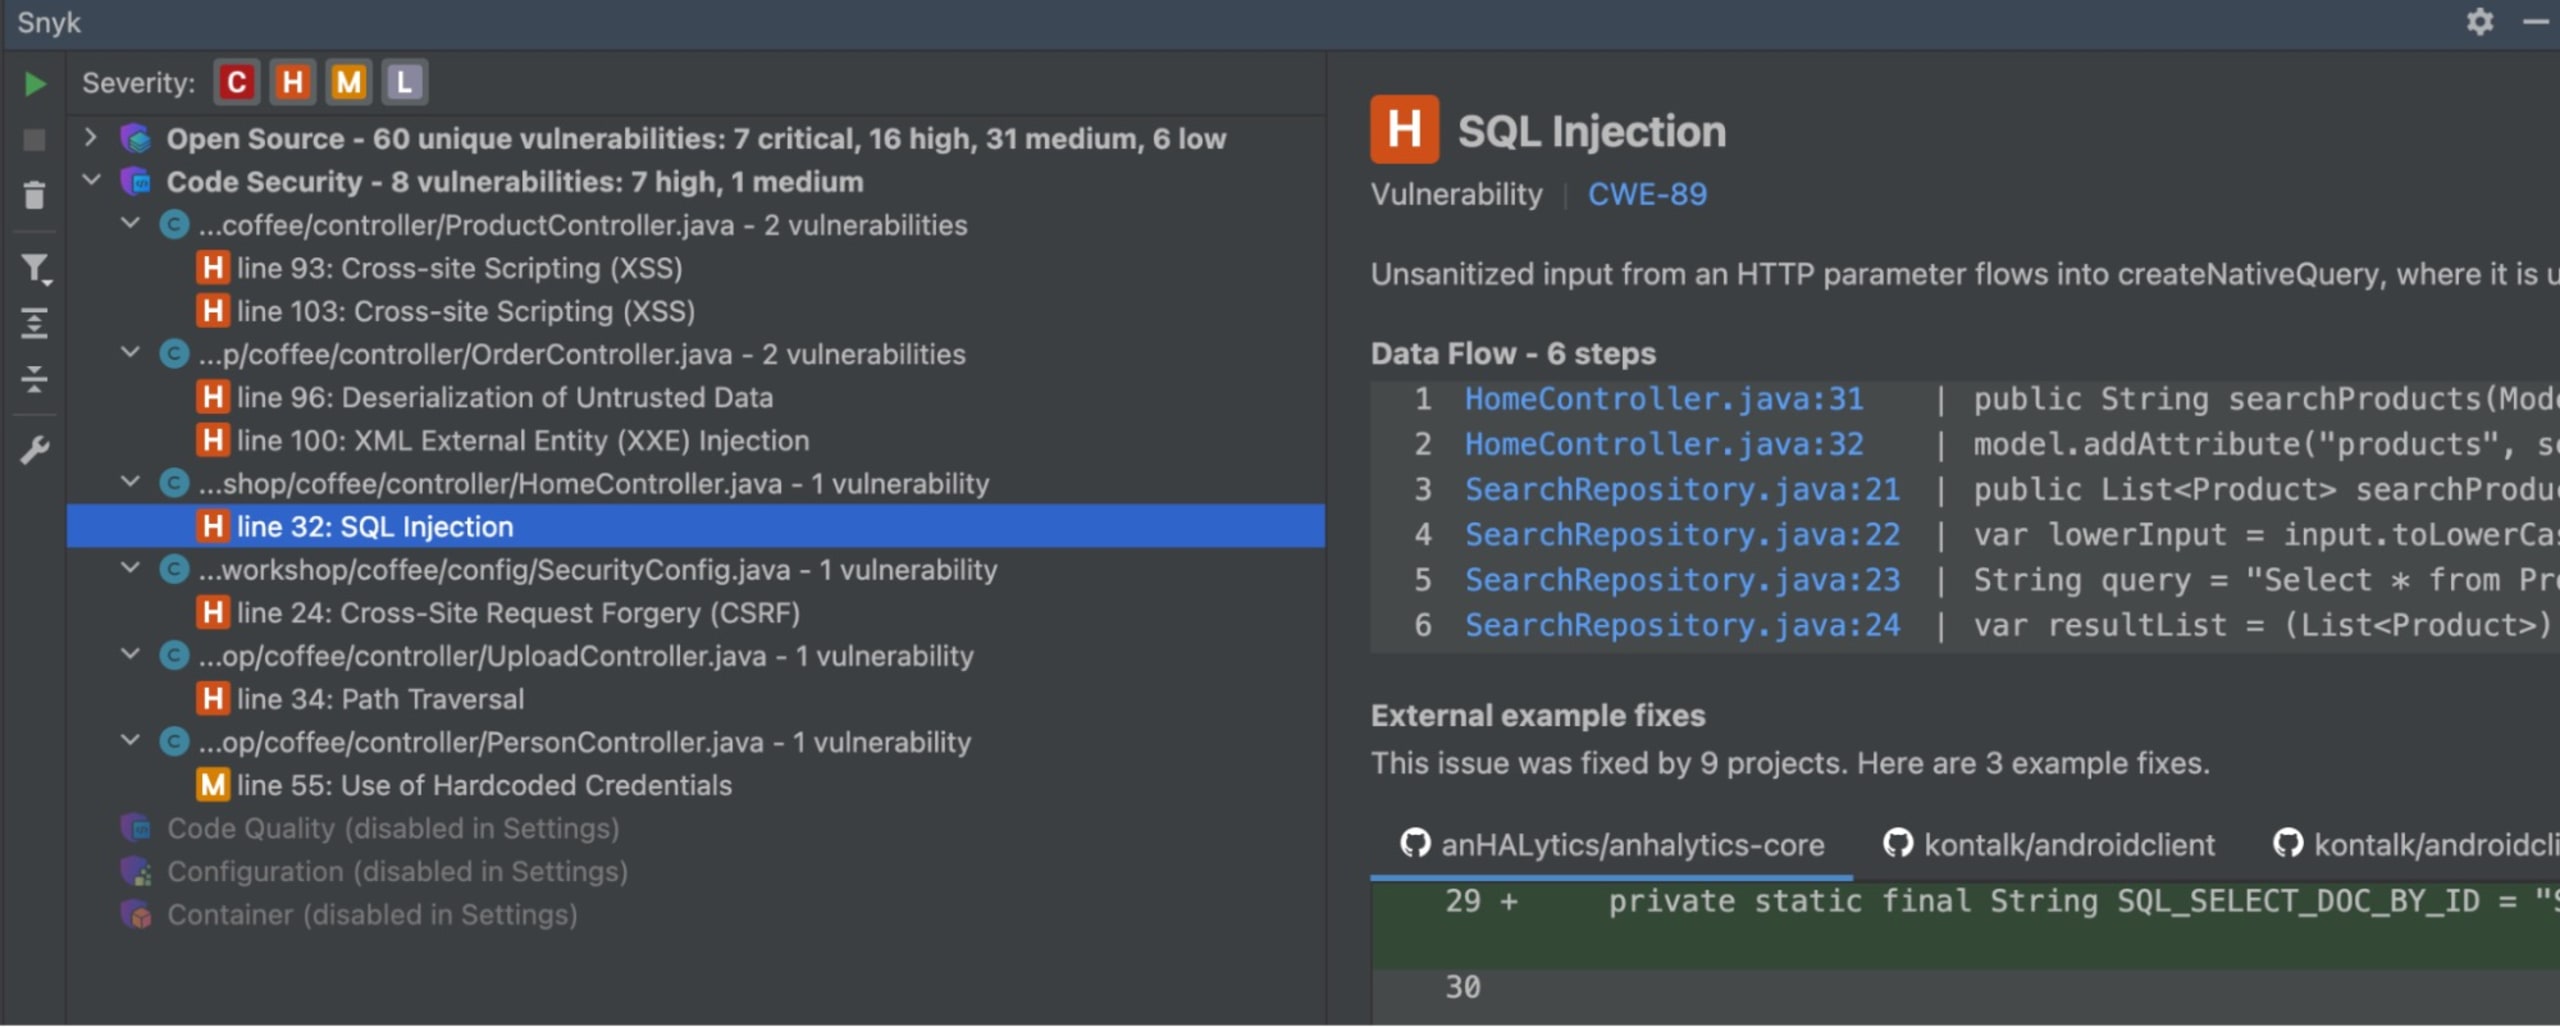
En el ejemplo anterior, el plugin de Snyk para IntelliJ detectaría que la consulta SQL es susceptible a ataques de inyección SQL.
Plugin de Snyk para VS Code
El plugin de Snyk para VS Code es otra excelente herramienta para analizar código Java en busca de vulnerabilidades de seguridad. Para usarlo, instala la extensión de Snyk desde el marketplace de VS Code. Una vez instalada, haz clic derecho sobre tu proyecto en la vista Explorer y selecciona Scan with Snyk. El plugin realizará un análisis detallado de tu código Java y Kotlin para encontrar vulnerabilidades de seguridad conocidas, y te mostrará una lista de problemas y pasos recomendados para corregirlos.
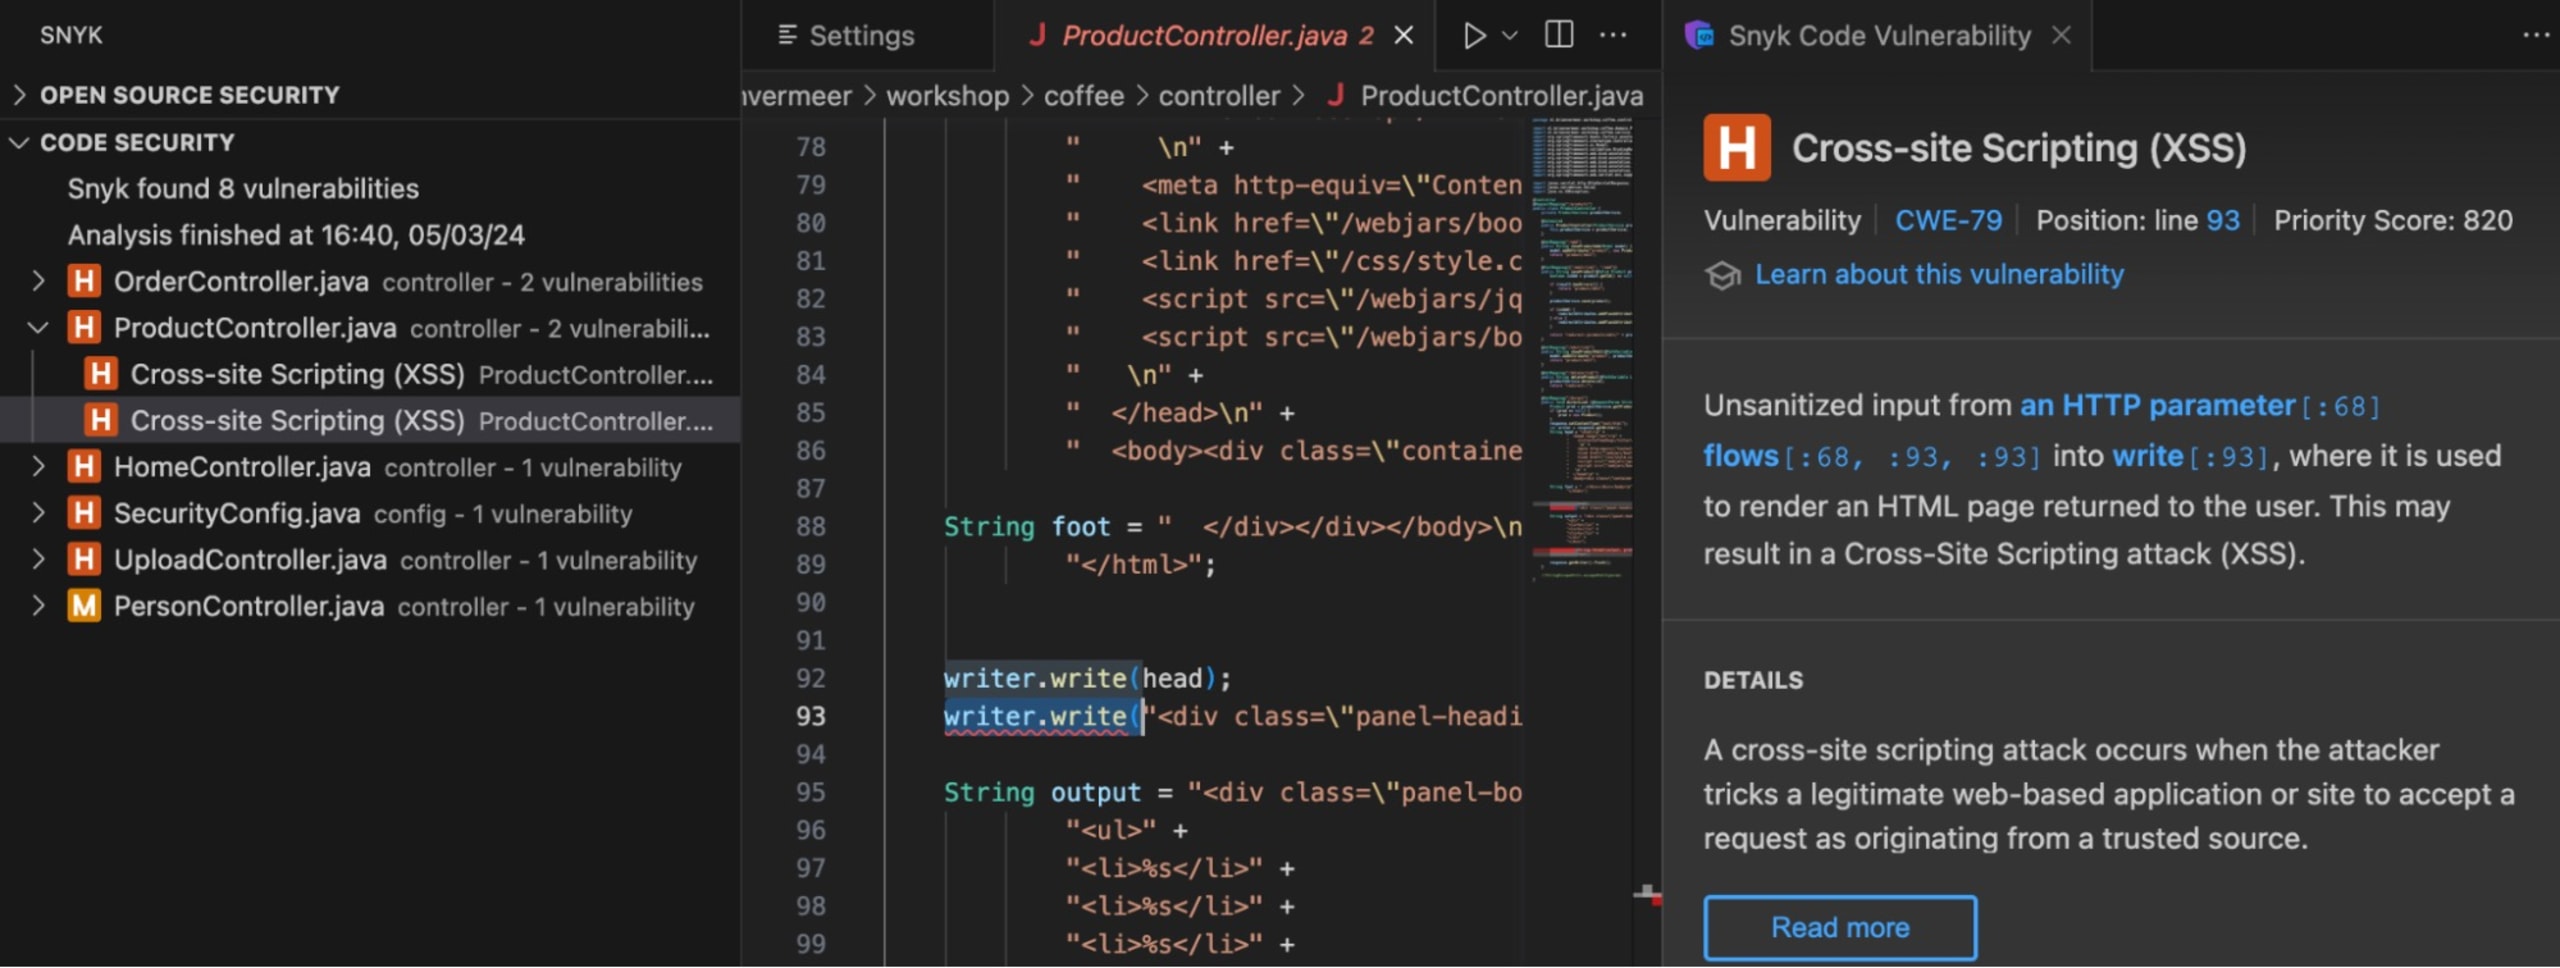
En el ejemplo anterior, el plugin de Snyk para VS Code detectaría que el resultado HTML es vulnerable a ataques de cross-site scripting (XSS).
Al integrar Snyk en tu IDE, puedes proteger tu código Java desde el principio. No esperes hasta la implementación para pensar en la seguridad.
Opción 3: conectar tu repositorio de Git con Snyk y habilitar el análisis de código
Conectar tu repositorio de Git con Snyk es un paso fundamental para mejorar la seguridad de tu código Java y de tus aplicaciones. Por suerte, Snyk se integra fácilmente con repositorios de control de código fuente populares, como GitHub, GitLab, Azure Repo y BitBucket. Esta integración permite analizar continuamente tu código Java en busca de vulnerabilidades y mejorar la seguridad de tus aplicaciones.
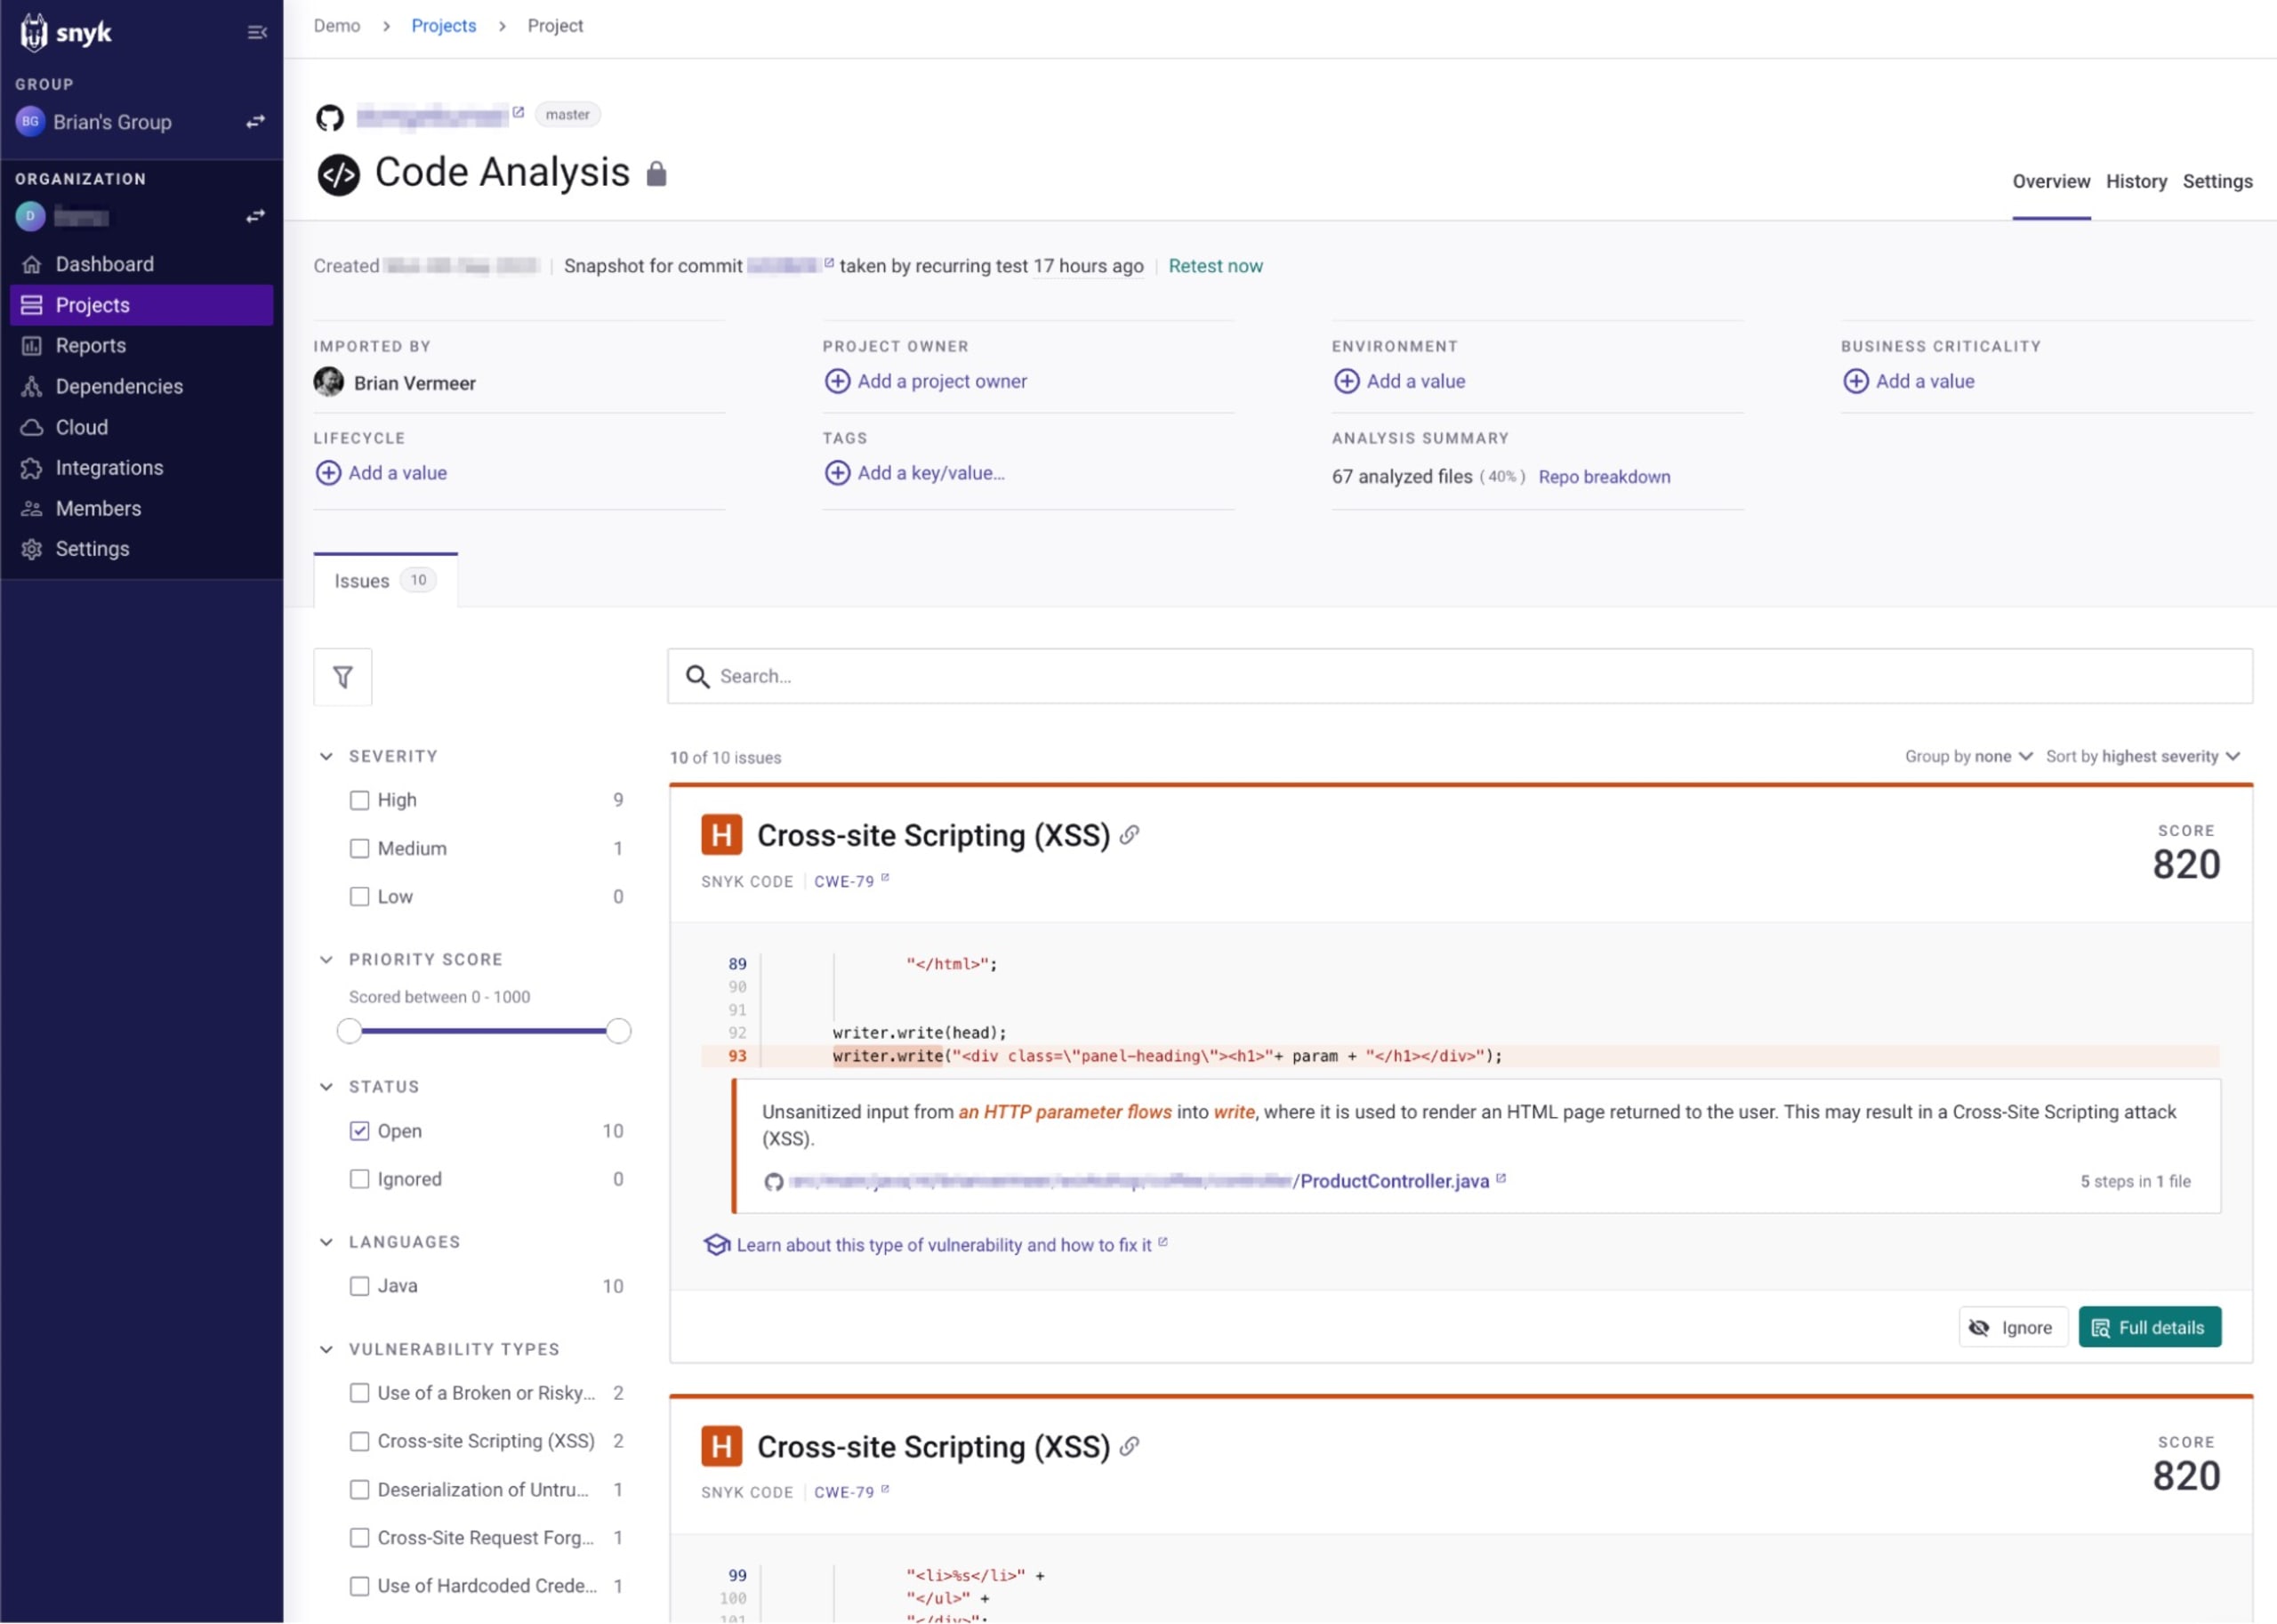
Como ejemplo, una vez que vincules con Snyk el repositorio de Git que contiene el fragmento de código Java anterior, Snyk Code analizará automáticamente el código mediante pruebas estáticas de seguridad de aplicaciones (SAST). Este análisis detecta vulnerabilidades de seguridad como inyección SQL, cross-site scripting (XSS) y deserialización insegura, entre otras, y las muestra en la interfaz de usuario (UI) de Snyk.
Una de las ventajas distintivas de Snyk es que no solo identifica vulnerabilidades, sino que también ofrece recomendaciones para corregirlas. Desde la UI de Snyk, puedes consultar los detalles de las vulnerabilidades identificadas, entender su posible impacto y recibir consejos para corregirlas. Esta función diferencia a Snyk de otras herramientas de seguridad y lo convierte en un recurso valioso para los desarrolladores que buscan reforzar la seguridad de sus aplicaciones.
Revisar los pull request para detectar cambios de código vulnerables
Otra excelente función de Snyk es su capacidad para revisar los pull request y detectar cambios de código que podrían introducir vulnerabilidades. Así puedes detectar posibles problemas de seguridad antes de que los cambios se integren en la base de código principal. Este enfoque preventivo es fundamental para mantener la integridad y la seguridad de tu aplicación Java.
Opción 4: integrar Snyk Code en tu pipeline de CI
Integrar Snyk Code en tu pipeline de CI/CD es una excelente forma de automatizar el análisis de seguridad del código y asegurarte de que tu código Java no tenga vulnerabilidades. Al aprovechar las capacidades de Snyk Code, puedes detectar y corregir problemas de seguridad en tu código antes de que amenacen la seguridad de tu aplicación.
En esta sección, veremos cómo integrar Snyk Code en tu pipeline mediante plugins, usar las acciones de GitHub que ofrece Snyk para realizar análisis SAST y crear una integración personalizada para Snyk Code con la CLI y los resultados en JSON.
Snyk ofrece plugins para diversas herramientas de CI/CD, como Jenkins, CircleCI y Azure Pipelines, entre otras. Al integrar Snyk Code en tu pipeline con estos plugins, puedes automatizar la detección y corrección de vulnerabilidades de seguridad en tu código Java.
Usar las acciones de GitHub de Snyk para realizar análisis SAST
Snyk también ofrece acciones de GitHub para realizar análisis SAST. Al usarlas, puedes automatizar el análisis de tu código Java en busca de vulnerabilidades de seguridad dentro de tus repositorios de GitHub.
Aquí tienes un ejemplo de cómo usar una acción de GitHub de Snyk para analizar tu código Java:
En este ejemplo, se usa la acción de Snyk para Java para analizar el código cada vez que se hace un push o se crea un pull request dirigido a la rama master.
Crear una integración personalizada para Snyk Code con la CLI y los resultados en JSON
También puedes crear una integración personalizada para Snyk Code con la CLI y los resultados en JSON. Esto puede ser útil si quieres personalizar el proceso de análisis de tu código Java en busca de vulnerabilidades de seguridad.
Aquí tienes un ejemplo de cómo hacerlo:
En este ejemplo, se usa Snyk CLI para ejecutar Snyk test y generar los resultados en formato JSON. Después, puedes usar estos resultados para procesarlos o analizarlos.
Al integrar Snyk Code en tu pipeline de CI/CD, puedes asegurarte de que tu código Java se analice continuamente en busca de vulnerabilidades de seguridad y reforzar así la seguridad de tu aplicación.
Analiza tu código en todas las etapas del desarrollo
En resumen, destaquemos una idea fundamental para los desarrolladores de Java y Kotlin: es indispensable analizar el código de nuestras aplicaciones de forma constante durante todas las etapas del desarrollo. Detectar los problemas pronto y con frecuencia no se trata solo de corregir errores. Se trata de crear una cultura de calidad y seguridad desde el principio. Usar una herramienta SAST como Snyk Code no es simplemente sumar otro dispositivo a nuestro kit de herramientas de desarrollo. Se trata de establecer un hábito básico en nuestra forma de trabajar, sin importar cómo hayamos configurado nuestro entorno. Si lo incorporamos correctamente al proceso, parecerá que siempre estuvo ahí, ayudándonos a detectar problemas sin estorbar.
Como desarrolladores, solemos ocuparnos de muchas tareas, desde escribir la lógica de negocio hasta asegurarnos de que nuestra base de código sea segura y eficiente. Incorporar un analizador SAST que se adapte a nuestra forma particular de trabajar —ya sea mediante plugins para IDE, pipelines de CI/CD o integraciones directas con Git— nos permite integrar las comprobaciones de seguridad y calidad de manera intuitiva en nuestro proceso de desarrollo, en lugar de convertirlas en una tarea que interrumpe el trabajo. Esta adaptabilidad nos permite concentrarnos en crear excelentes aplicaciones Java y Kotlin, con la tranquilidad de saber que nuestro código se evalúa continuamente para detectar vulnerabilidades y patrones no recomendados.
Adoptar una herramienta como Snyk Code en todas las etapas del desarrollo mejora la calidad y la seguridad de nuestros proyectos. Si hacemos que el análisis sea una parte integral y sencilla de nuestra rutina de desarrollo, podremos detectar y abordar problemas mucho antes de que se conviertan en preocupaciones importantes. Así que promovamos la práctica de realizar análisis de forma temprana y frecuente. Es una decisión que trae grandes beneficios en cuanto a calidad del código, seguridad y tranquilidad, ventajas que todos podemos apreciar como desarrolladores.
Protege tu código mientras desarrollas
Snyk analiza tu código para detectar problemas de calidad y seguridad, y te ofrece recomendaciones para corregirlos directamente en tu IDE.
