6 pasos para escalar programas de AppSec basados en riesgos

13 de octubre de 2023
0 minutos de lecturaEscalar un programa de AppSec basado en riesgos implica adaptar tus prácticas de seguridad para responder al crecimiento y a las necesidades cambiantes de tu negocio, mientras gestionas y mitigas los riesgos de seguridad de forma eficaz.
Sin importar el nivel de madurez o el tipo de organización, escalar un programa de AppSec que gestione tanto los riesgos de seguridad como el crecimiento del negocio implica incorporar las herramientas existentes y combinarlas con nuevas soluciones, servicios y contexto para crear una máquina de seguridad ágil y eficaz, que no deje nada sin revisar ni dé lugar a dudas. Crear un programa de seguridad de este tipo no ocurre de la noche a la mañana: es un proceso paso a paso que evoluciona junto con los procesos dinámicos del negocio y a medida que la organización crece.
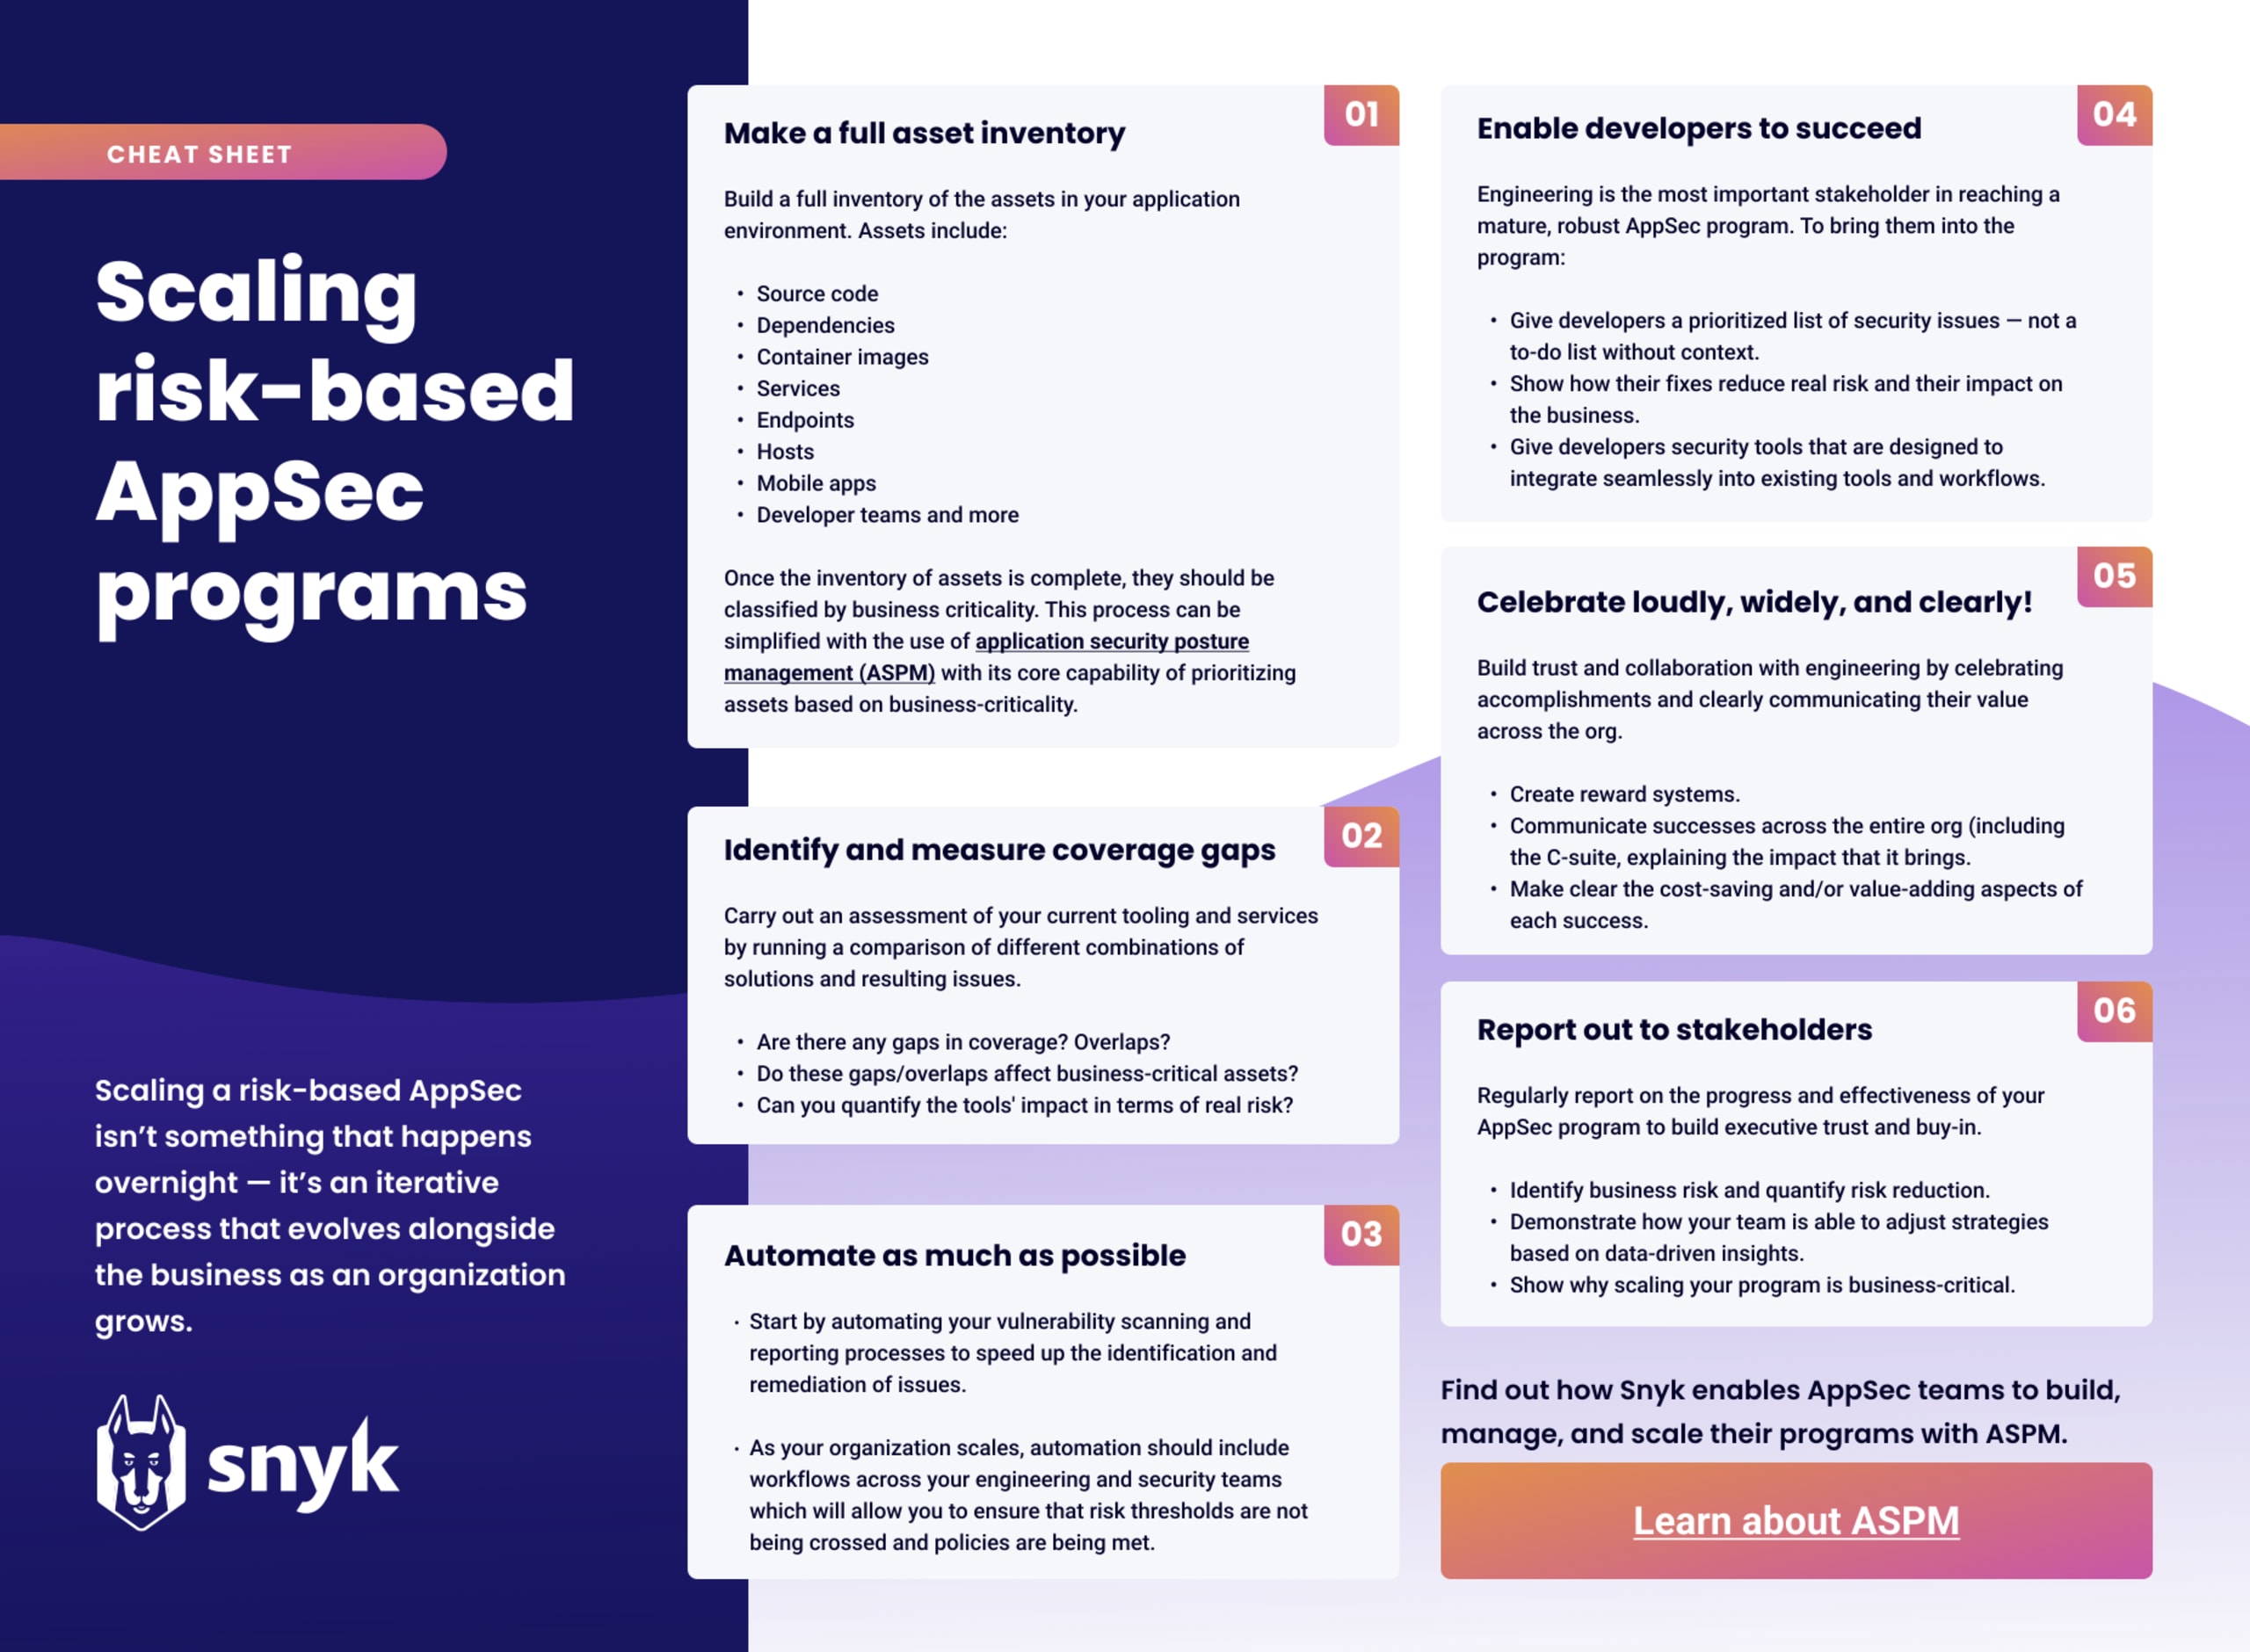
Estos son 6 pasos que te ayudarán a escalar tu programa de AppSec basado en riesgos, además de una práctica guía de consulta rápida:
1. Haz un inventario completo de los activos
Para crear un programa de AppSec basado en riesgos, necesitas saber dónde están los riesgos. El primer paso es crear un inventario completo de los activos de tu entorno de aplicaciones. Definimos los activos como todos los componentes que intervienen en la creación, implementación y ejecución de la aplicación: código fuente, dependencias, imágenes de contenedores, servicios, endpoints, hosts, aplicaciones móviles, equipos de desarrollo y más.
Una vez que completes el inventario de activos, clasifícalos según su importancia para el negocio. Sabemos que esto no es una tarea sencilla ni algo que se logre de la noche a la mañana, y te recomendamos obtener más información sobre la gestión de la postura de seguridad de las aplicaciones (ASPM) y su capacidad principal para priorizar los activos según su importancia para el negocio.
Para las organizaciones que tienen al menos visibilidad parcial (o no saben si cuentan con un inventario completo), seguir confiando en una visión fragmentada de tu entorno representa un riesgo inherente para el negocio. Sin un inventario completo de tus activos, tu organización no podrá identificar los riesgos correctamente ni gestionar la seguridad de forma eficaz.
2. Identifica y mide las brechas de cobertura
Mejorar la eficiencia al instrumentar herramientas y servicios es un paso fundamental para crear un programa de seguridad escalable. Evaluar, optimizar y maximizar el uso de herramientas y servicios analizados minuciosamente ayudará a las empresas a desarrollar una postura de seguridad de las aplicaciones sólida.
Evalúa tus herramientas y servicios actuales comparando distintas combinaciones de soluciones y los problemas que generan. ¿Hay brechas de cobertura? ¿Hay superposiciones? ¿Estas brechas o superposiciones afectan a activos críticos para el negocio? ¿Puedes cuantificar el impacto de las herramientas en términos de riesgo real?
3. Automatiza todo lo posible
Quizás todavía te las arreglas con hojas de cálculo, pero tu organización debe alcanzar un mayor nivel de madurez mediante la automatización de la gestión de las tareas diarias. Si aún no estableciste un flujo de trabajo automatizado para gestionar la seguridad a escala en todas las áreas del negocio, hacerlo es ahora una prioridad crítica.
Automatizar el análisis de vulnerabilidades y la generación de informes para acelerar la identificación y corrección de problemas es un buen punto de partida. Sin embargo, a medida que tu organización crece, la automatización debe incluir flujos de trabajo para los equipos de ingeniería y seguridad, que te permitan garantizar que no se superen los umbrales de riesgo y que se cumplan las políticas. Recuerda: si algo sucede automáticamente, no puedes olvidarte de hacerlo.
4. Ayuda a los desarrolladores a tener éxito
El equipo de ingeniería es el stakeholder más importante para lograr un programa de AppSec maduro y sólido. Sin su apoyo, alcanzar la máxima eficiencia seguirá siendo una ilusión.
AppSec debe guiar a los desarrolladores para que tomen buenas decisiones desde el principio. Por ejemplo, deben recibir una lista priorizada de problemas de seguridad y ver cómo sus soluciones reducen los riesgos reales, en lugar de recibir una lista de tareas sin contexto. Además, deben contar con herramientas de seguridad diseñadas para integrarse sin problemas con las herramientas existentes y los flujos de trabajo.
5. ¡Celebra los logros con entusiasmo, en grande y con claridad!
Una forma de generar confianza y colaboración con el equipo de ingeniería es celebrar los logros y comunicar claramente su valor en toda la organización. Crea un sistema de recompensas, comparte los elogios ampliamente y explica con precisión lo que significa cada logro para la organización (por ejemplo: «Esta corrección temprana nos ahorró $5 millones en deuda futura»).
Si la organización ve que corregir vulnerabilidades tiene un impacto real en el negocio, será fácil lograr que se sume. Si es posible, intenta demostrar el valor de un programa de AppSec en términos de ganancias, no solo de ahorros. Por ejemplo, una mayor seguridad puede mejorar el cumplimiento y ampliar tu mercado total direccionable (TAM).
Y recuerda que los valores de la organización empiezan desde arriba. Si los logros en seguridad se celebran en la alta dirección con el mismo entusiasmo que en los equipos de ingeniería, toda la organización verá la seguridad como un valor agregado, no como una casilla más que marcar.
6. Informa a las partes interesadas
Escalar correctamente un programa de AppSec requiere recursos, y para obtenerlos se necesita aprobación. Informa periódicamente a las partes interesadas sobre el progreso y la eficacia de tu programa de AppSec para generar confianza y apoyo en la dirección ejecutiva. Demuestra que puedes identificar los riesgos para el negocio y cuantificar su reducción. Explica cómo tu equipo puede ajustar las estrategias a partir de información basada en datos y por qué escalar el programa es una prioridad crítica para el negocio.
Empieza a escalar
Escalar un programa de AppSec basado en riesgos es un proceso continuo que requiere capacidad de adaptación, dedicación y el compromiso de facilitar al máximo el trabajo de los desarrolladores. Con los pasos recomendados, dedica tiempo próximamente a evaluar tus procesos actuales de AppSec e identificar oportunidades de mejora en cualquiera de estas seis áreas. Luego, revisa y actualiza tu estrategia con regularidad para responder a nuevos desafíos y oportunidades de mejora.
Protege lo que más importa para tu negocio
Descubre cómo Snyk ayuda a los equipos de AppSec a crear, gestionar y escalar un programa moderno de AppSec con Snyk AppRisk ASPM