Detecta vulnerabilidades a tiempo: tu guía rápida de Snyk MCP
Escrito por

0 minutos de lectura
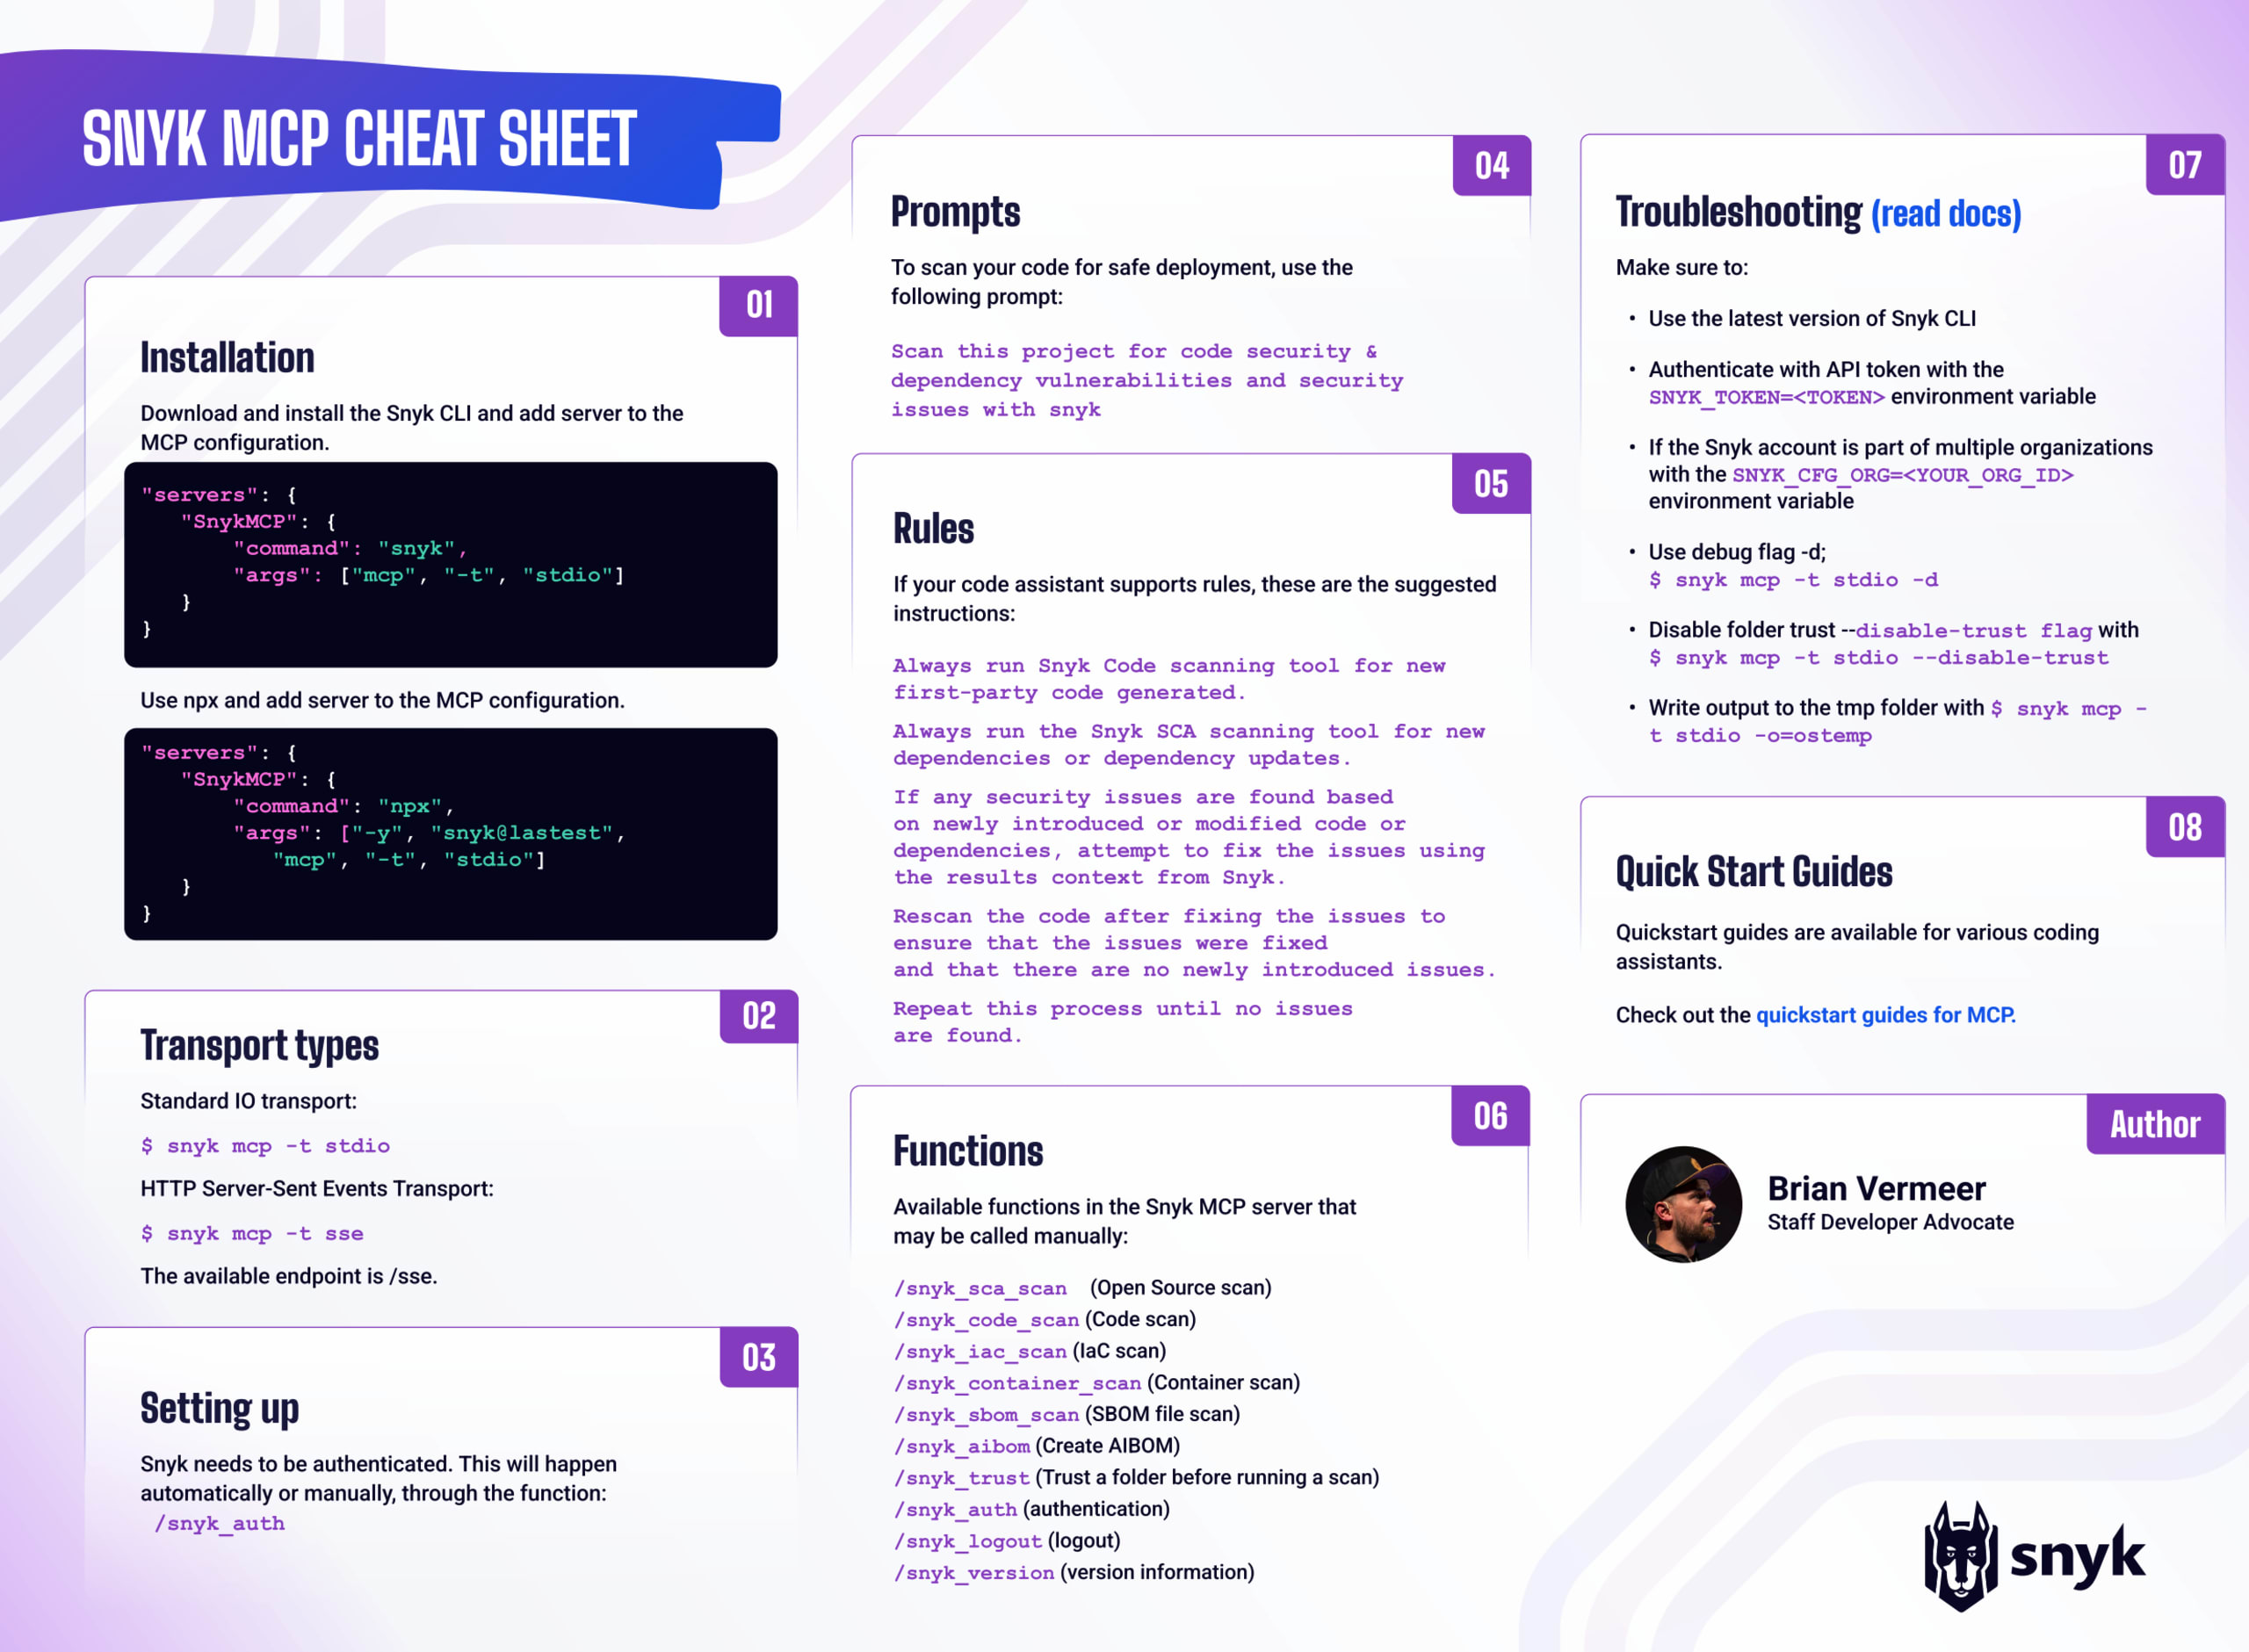
Descarga la hoja de trucos
Snyk MCP Server es una herramienta sólida de Snyk Studio que integra el análisis de seguridad en los flujos de trabajo de IA. Los modelos de IA suelen generar código con vulnerabilidades, bibliotecas obsoletas o prácticas inseguras. Si no se detectan, estos problemas podrían llegar a tus aplicaciones, aumentar los riesgos de seguridad o hacer que los desarrolladores pierdan tiempo corrigiéndolos. Snyk ayuda a prevenirlo al integrar la seguridad en los procesos asistidos por IA.
MCP es un estándar abierto que permite que las herramientas de IA se comuniquen con plataformas como Snyk para obtener contexto y ejecutar acciones. Snyk MCP Server, incluido en Snyk CLI, permite que los agentes de IA accedan directamente a las funciones de análisis de Snyk. Con esta configuración, los asistentes de IA pueden ejecutar análisis de seguridad de forma autónoma e identificar vulnerabilidades a medida que se genera o sugiere código. Incorporar verificaciones de seguridad al inicio del desarrollo con IA ayuda a detectar problemas antes de que se vuelvan graves. Además, Snyk MCP Server admite flujos de trabajo de seguridad para corregir vulnerabilidades a escala.
La compatibilidad de Snyk con MCP se integra sin problemas con los complementos de Snyk para IDE existentes. Mientras que estos complementos ofrecen comentarios en tiempo real a los desarrolladores durante la programación, MCP Server amplía la cobertura de seguridad para incluir el código generado por IA. Esta potente combinación garantiza que se analice minuciosamente tanto el código escrito manualmente como el generado por IA, lo que proporciona una base segura para el desarrollo impulsado por IA.
Mejoramos continuamente nuestro MCP Server, que tiene muchas más capacidades de las que podemos abordar en una sola guía rápida. Para obtener una descripción más detallada de nuestro MCP Server, consulta la documentación de Snyk MCP Server.
Instalación
Snyk MCP Server está incluido en Snyk CLI. Para usarlo, descarga e instala Snyk CLI v1.1298.0 o posterior siguiendo los pasos de la página de instalación. No se necesitan dependencias adicionales. Snyk recomienda usar siempre la versión más reciente de CLI.
Después de instalar Snyk CLI, puedes iniciar MCP Server con: snyk mcp -t <transport type>
Para configurar MCP Server en tu herramienta de IA asistente de programación, agrega los detalles de MCP Server a la configuración JSON.
Te recomendamos usar la ruta completa de Snyk CLI en el comando siguiente.
Como alternativa, si npm (Node Package Manager) está instalado en tu sistema, también puedes usar npx (Node Package eXecute) para ejecutar Snyk MCP Server.
Snyk MCP Server está diseñado como un servidor MCP local que se ejecuta en tu sistema mediante Snyk CLI para garantizar el acceso a los archivos locales. Por eso, Snyk no ofrece una versión remota alojada de MCP Server.
Tipos de transporte
Snyk MCP admite dos tipos de transporte: stdio y SSE. El primero, stdio (entrada/salida estándar), utiliza los flujos estándar de entrada y salida del proceso, y ofrece un método rápido, ligero y directo para que MCP Server y el host se comuniquen localmente. SSE (Server-Sent Events) usa un flujo local de eventos HTTP —diseñado normalmente para comunicaciones remotas o en red—, pero en este caso funciona íntegramente en la misma máquina. La principal diferencia es que stdio es más sencillo y eficiente para las interacciones locales, mientras que SSE incorpora una capa HTTP. Como Snyk MCP está pensado para uso local, se recomienda el modo de transporte stdio.
Para stdio:$ snyk mcp -t stdio
Para sse: $ snyk mcp -t sse
Configuración
Antes de usar Snyk MCP, debes autenticarte iniciando sesión en tu cuenta de Snyk. Si no tienes una cuenta, puedes crear una gratis aquí. Una vez completada la autenticación, las funciones de Snyk MCP estarán disponibles para tu asistente de programación o agente.
Si ya te autenticaste con Snyk CLI, eso debería ser suficiente. De lo contrario, Snyk MCP Server llamará automáticamente a la función /snyk_auth y abrirá una ventana del navegador para que inicies sesión en tu cuenta.
También puedes llamar manualmente a la función de autenticación de Snyk MCP en muchos asistentes de programación mediante:
/snyk_auth
Prompts
Para analizar tu código y comprobar que se pueda implementar de forma segura, puedes usar el siguiente prompt.
Scan this project for code security & dependency vulnerabilities and security issues
Según el modelo que use tu asistente de programación o agente, reconocerá Snyk MCP de inmediato e iniciará los análisis adecuados en función de la base de código proporcionada. Esto incluirá principalmente análisis de Snyk Code (SAST), análisis de dependencias de Snyk Open Source (SCA) y, en ocasiones, análisis de Snyk Container.
Sin embargo, algunos asistentes podrían intentar analizar el código con sus propios datos de entrenamiento en lugar de usar Snyk MCP. Para evitarlo, te recomendamos que incluyas específicamente “con Snyk” en el prompt.
Scan this project for code security & dependency vulnerabilities and security issues with Snyk
Reglas
En algunos asistentes de programación, es posible agregar reglas o instrucciones adicionales de forma global o por proyecto. Por ejemplo, Claude Code, Amazon Q, GitHub Copilot y Cursor ofrecen esta función. Te recomendamos agregar reglas al sistema agéntico para indicarle que use el analizador de Snyk MCP cada vez que genere código.
Las reglas pueden ser similares a las siguientes:
- Always run Snyk Code scanning tool for new first-party code generated.
- Always run the Snyk SCA scanning tool for new dependencies or dependency updates.
- If any security issues are found based on newly introduced or modified code or dependencies, attempt to fix the issues using the results context from Snyk.
- Rescan the code after fixing the issues to ensure that the issues were fixed and that there are no newly introduced issues.
- Repeat this process until no issues are found.
Please note that all systems describe the rules slightly differently. Check our quick guides and your system's documentation for more detailed information.
Funciones
Snyk MCP Server amplía las capacidades de tus agentes de IA mediante Snyk CLI. Para obtener una descripción completa de todas las funciones, consulta la documentación de Snyk Studio, donde encontrarás la información más reciente sobre las funciones de MCP.
El análisis de seguridad principal incluye snyk_sca_scan, que detecta vulnerabilidades en dependencias de código abierto, y snyk_code_scan, que evalúa fallas de seguridad en código propietario. Para proteger la infraestructura y los contenedores, snyk_iac_scan examina configuraciones de Infraestructura como Código, mientras que snyk_container_scan identifica vulnerabilidades en imágenes de contenedor.
MCP también ofrece herramientas de administración de la cadena de suministro de software, como snyk_sbom_scan, para analizar archivos existentes de lista de materiales de software (SBOM), y snyk_aibom, para crear una lista de materiales de IA. Las funciones de utilidad, como snyk_version, muestran información de la versión, y snyk_logout finaliza las sesiones.
Aunque funciones como snyk_trust (para confiar en una carpeta antes del análisis) y snyk_auth (para iniciar sesión) se pueden ejecutar manualmente, suelen funcionar automáticamente cuando es necesario, aunque pueden abrir un navegador web y requerir que ingreses información.
También es importante tener en cuenta que para ejecutar snyk_sca_scan es posible que debas usar herramientas de terceros, como Gradle o Maven, directamente en tu máquina para obtener con precisión el árbol de dependencias del proyecto.
Solución de problemas
Para que Snyk MCP funcione sin problemas y resolver rápidamente las dificultades más comunes, estas son las verificaciones de solución de problemas y configuraciones más importantes:
Usa la versión más reciente de Snyk CLI: La integración con MCP está en desarrollo activo. Asegúrate siempre de usar la versión más reciente de Snyk CLI; la compatibilidad requiere la versión v1.1298.0 o posterior.
Análisis básico del repositorio (diagnóstico fundamental): Antes de suponer que hay un problema con MCP, confirma que Snyk CLI pueda analizar tu proyecto directamente desde la terminal. Si falla un análisis directo (por ejemplo,
/path/to/your/snykClitest), primero resuelve el problema subyacente de autenticación o configuración.Autentícate con un token de API: Si el inicio de sesión desde el navegador falla debido a restricciones del entorno, autentícate configurando tu token de API como variable de entorno:
SNYK_TOKEN=<TOKEN>Especifica el ID de la organización: Si tu cuenta de Snyk pertenece a varias organizaciones, configura explícitamente el ID de la organización de destino para que los análisis aparezcan en el lugar correcto:
SNYK_CFG_ORG=<YOUR_ORG_ID>Habilita el registro de depuración: Para obtener resultados detallados que ayuden a diagnosticar problemas, ejecuta MCP Server con la opción de depuración (
-do --debug):$ snyk mcp -t stdio -dDeshabilita la confianza en carpetas: Si el mecanismo automático de confianza en carpetas (
snyk_trust) interfiere con un flujo de trabajo sin interfaz gráfica o interactivo, deshabilita la función con la siguiente opción:$ snyk mcp -t stdio --disable-trustVerifica la propagación del entorno: Asegúrate de que todas las variables de entorno necesarias, incluidas
SNYK_TOKEN,SNYK_CFG_ORGy la configuración del proxy, se propaguen correctamente al proceso de Snyk MCP Server.Escribe la respuesta de MCP en un archivo temporal: Algunos clientes tienen problemas con respuestas extensas, así que MCP Server puede guardar la respuesta en un archivo temporal y pedirle al LLM que la lea mediante la opción
-o. Por ejemplo:$ snyk mcp -t stdio -o=ostemp or $ snyk mcp -t stdio -o=/path/to/absolute/folder.
Para obtener información detallada, incluida la configuración avanzada del transporte SSE y los permisos de ruta de CLI, consulta la guía oficial Solución de problemas de Snyk MCP Server.
Guías de inicio rápido
Para ayudarte a comenzar rápidamente con las integraciones MCP de Snyk, ofrecemos una serie de guías prácticas de inicio rápido para los asistentes de programación con IA y las herramientas de desarrollo agéntico más populares en la actualidad. Estas guías te explican cómo conectar cada asistente a Snyk Developer Guardrails para que puedas aplicar flujos de trabajo seguros sin importar qué herramienta prefiera tu equipo.
Ofrecemos guías de inicio rápido para muchas herramientas, entre ellas:
Amazon Q
Claude Code
Cursor
Gemini Code Assist
GitHub Copilot
JetBrains AI Assistant
Qodo
Windsurf
y muchas más …
Cada guía explica cómo configurar la integración MCP, validar la conexión y empezar a recibir resultados que toman en cuenta la seguridad de inmediato. Explora la colección completa de guías en la documentación de Snyk Studio.
¿Quieres saber más sobre cómo coordinar controles de seguridad coherentes en todo tu pipeline impulsado por IA y llevar tu programa AppSec a un mayor nivel con este marco estratégico? Descarga la guía rápida hoy mismo.
GUÍA PRÁCTICA
Orquesta, gobierna y crea informes: madura la seguridad de las aplicaciones en la era de la IA con Snyk
Aprende a orquestar controles de seguridad coherentes en todo tu pipeline impulsado por IA y a madurar tu programa de seguridad de aplicaciones con este marco estratégico.