Cómo ayuda Snyk con el Software Assurance Maturity Model de OWASP
Escrito por 

Oliver Dombai
Mathias Conradt
0 minutos de lectura
El OWASP Software Assurance Maturity Model (SAMM) se ha convertido en un pilar fundamental para las organizaciones que buscan medir y fortalecer sus programas de seguridad de aplicaciones (AppSec). Como marco ampliamente reconocido, OWASP SAMM ayuda a las organizaciones a estructurar y evaluar sus iniciativas de seguridad, y ofrece una hoja de ruta para la mejora continua. Comprender su importancia y cómo implementarlo es fundamental para cualquier empresa que se tome en serio la seguridad de su software.
El marco OWASP SAMM, presentado originalmente como OpenSAMM en 2009 y actualizado posteriormente en 2016, ha evolucionado hasta convertirse en un proyecto insignia de OWASP. Se centra en la seguridad de las aplicaciones y ofrece un enfoque prescriptivo para crear, gestionar y mejorar las prácticas de seguridad del software. A diferencia de modelos descriptivos como BSIMM, que observan las prácticas actuales, OWASP SAMM está diseñado para guiar a las organizaciones en la adopción de medidas de seguridad específicas y prácticas.
La misión de OWASP SAMM es clara: ser el modelo de madurez líder para la garantía de software y ofrecer a organizaciones de todos los tamaños y tipos una forma medible y eficaz de analizar y mejorar la seguridad de su software. Este modelo integral abarca todo el ciclo de vida del software, incluido el desarrollo y la adquisición, y está diseñado para adaptarse y basarse en los riesgos. Esta versatilidad permite que OWASP SAMM siga siendo relevante en distintos sectores y tecnologías.
Pero ¿por qué se necesita un marco de madurez de DevSecOps? En una época en la que las amenazas de seguridad son cada vez más sofisticadas, las organizaciones ya no pueden permitirse un enfoque desorganizado o reactivo. Un marco de madurez como OWASP SAMM ofrece la estructura necesaria para gestionar la seguridad de forma eficaz. Permite medir el progreso, establecer puntos de referencia y seguir las mejores prácticas comprobadas en el sector sin tener que reinventar la rueda. Al aprender de otras organizaciones y aprovechar un enfoque impulsado por la comunidad, es posible adoptar prácticas que se han probado y perfeccionado con el tiempo.
OWASP SAMM destaca como marco de referencia por varios motivos. Es:
Medible, con niveles de madurez definidos para las prácticas de seguridad que permiten a las organizaciones mejorar con el tiempo
Práctico, ya que ofrece rutas claras para mejorar estos niveles de madurez.
Versátil, porque no depende de una tecnología, un proceso ni una organización en particular, por lo que es adecuado tanto para startups como para grandes empresas
Abierto, con recursos disponibles de forma gratuita y un enfoque de intercambio de conocimientos impulsado por la comunidad, a diferencia de los marcos propietarios que restringen el acceso a la información mediante muros de pago
Relevante en todo el mundo, ya que se centra específicamente en la seguridad de las aplicaciones y DevSecOps, en lugar de adoptar un enfoque amplio de seguridad de la información empresarial.
La estructura de OWASP SAMM está diseñada para facilitar varias actividades clave:
Evaluar la postura actual de seguridad del software
Definir una estrategia de mejora
Formular una hoja de ruta de implementación
Ofrecer orientación prescriptiva sobre cómo llevar a cabo actividades específicas.
Sin embargo, para implementarlo con éxito se necesita más que una estrategia bien definida. Los recursos humanos, los procesos y las herramientas son fundamentales para poner en práctica estas medidas de seguridad.
Snyk, una plataforma de seguridad enfocada en desarrolladores
Aquí es donde entra en juego Snyk, una plataforma de seguridad enfocada en desarrolladores. Snyk ofrece herramientas que se ajustan estrechamente a las prácticas de seguridad definidas en OWASP SAMM, lo que facilita que las organizaciones implementen y mantengan su postura de seguridad. Snyk ofrece cuatro módulos que realizan análisis estáticos del código de una aplicación en varias capas.
Snyk Code: una herramienta de pruebas estáticas de seguridad de aplicaciones (SAST) que analiza el código propio de los desarrolladores para detectar vulnerabilidades.
Snyk Open Source: una herramienta de análisis de composición de software (SCA) que busca vulnerabilidades en las dependencias de código abierto a nivel de aplicación.
Snyk Container: analiza las dependencias de código abierto a nivel de imagen de contenedor y garantiza que lo que se incorpora al registro de paquetes de la imagen sea seguro.
Snyk IaC: analiza archivos de infraestructura como código para detectar errores de configuración, por ejemplo, en Terraform y CloudFormation, y aborda los posibles riesgos de seguridad de la infraestructura subyacente.
La filosofía de Snyk es dar a los desarrolladores las herramientas para que se hagan cargo de la seguridad, integrándola en las herramientas que ya usan a lo largo de todo el ciclo de vida del desarrollo de software (SDLC). Este enfoque de seguridad desde las primeras etapas del desarrollo se alinea perfectamente con la naturaleza prescriptiva de OWASP SAMM y permite que las organizaciones implementen prácticas de seguridad desde el inicio del proceso de desarrollo y mantengan una postura de seguridad sólida en todo momento.
Para fortalecer aún más las iniciativas de seguridad, Snyk AppRisk ofrece una forma de gestionar y priorizar los riesgos en todos los activos de la organización, asegurando que las medidas correctivas se enfoquen donde más importan. Este enfoque integral de la seguridad, junto con la orientación estructurada de OWASP SAMM, permite a las organizaciones crear y mantener un programa de seguridad de software maduro, eficaz y medible.
SAMM y Snyk
Veamos en detalle cada función de negocio y práctica de seguridad, y cómo puede ayudar Snyk. El diagrama a continuación destaca las prácticas de seguridad que Snyk puede respaldar, marcadas en morado.
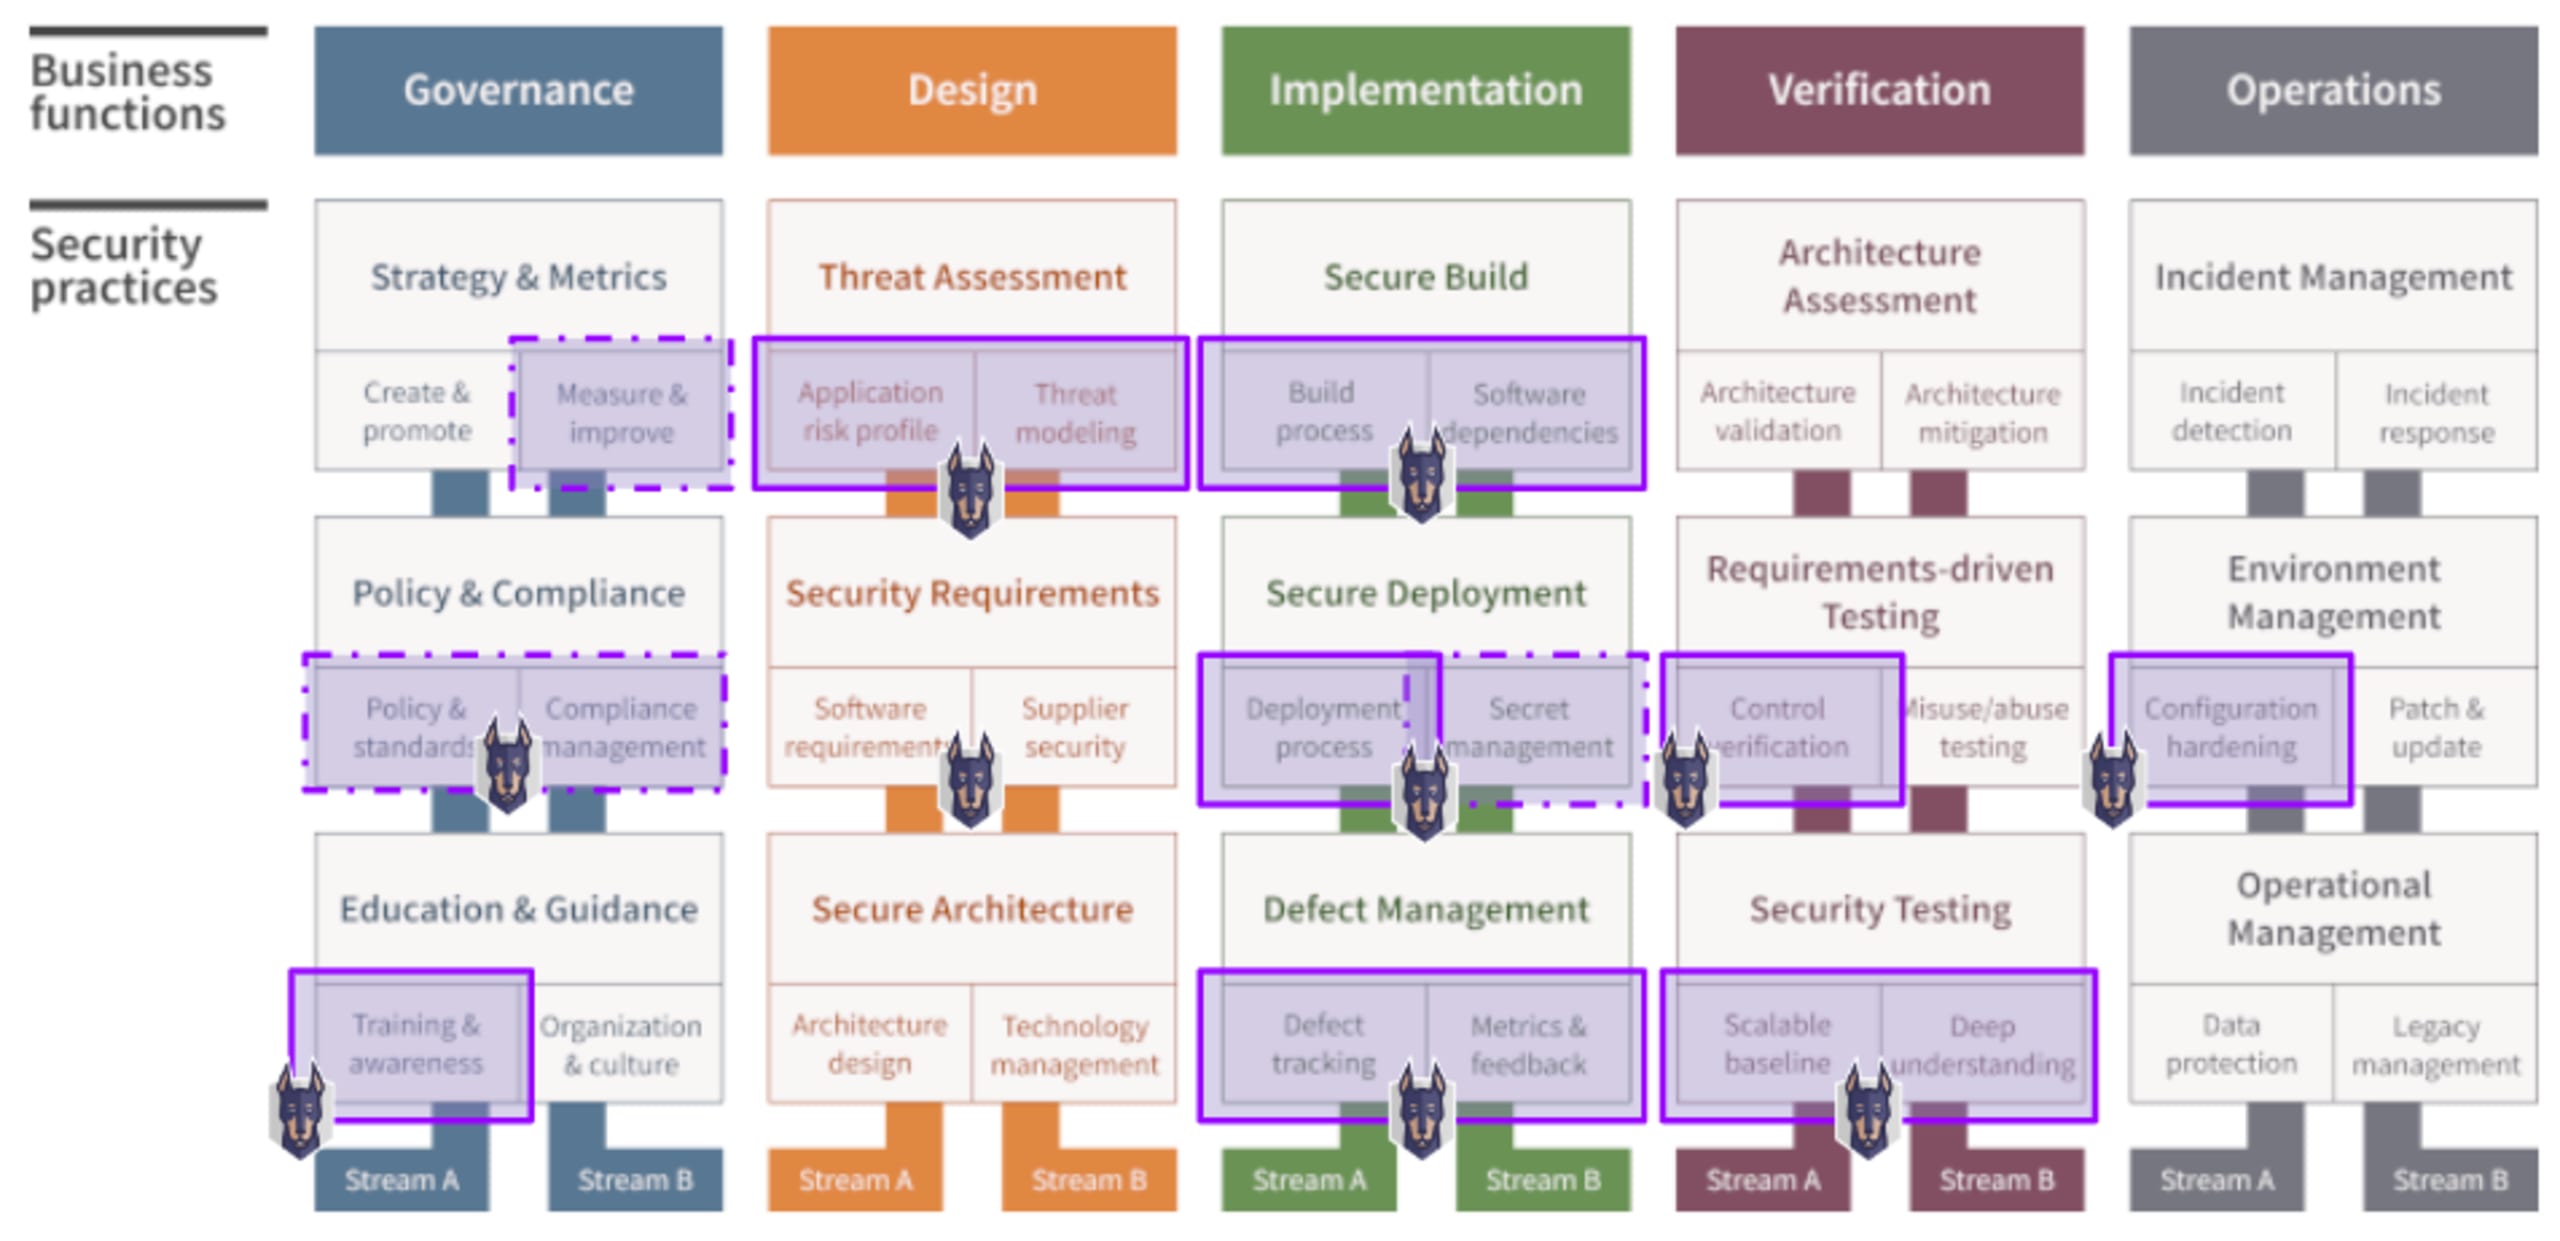
Función de negocio: Gobernanza
Práctica de seguridad: Estrategia y métricas
La práctica de Estrategia y métricas dentro de la función de negocio de Gobernanza del modelo OWASP SAMM se centra en crear y mantener un plan coherente y eficaz para alcanzar los objetivos de seguridad del software en toda la organización. Esta práctica garantiza que todas las actividades de seguridad se alineen con los objetivos de la organización y evita ineficiencias o esfuerzos contraproducentes. Al desarrollar un programa de seguridad de software bien definido, esta práctica ayuda a priorizar las iniciativas de seguridad y a asignar los recursos de forma eficaz.
Además de la planificación, la práctica de Estrategia y métricas destaca la importancia de dar seguimiento a la eficacia del programa de seguridad mediante un enfoque basado en métricas. Esto implica definir y monitorear indicadores clave de rendimiento (KPI) y otras métricas que permitan conocer en qué medida las iniciativas de seguridad cumplen los objetivos de la organización. Este enfoque facilita la mejora continua y la alineación de la estrategia de seguridad con las metas generales de la organización.
Cómo puede ayudar Snyk con la estrategia y las métricas
Snyk ofrece sólidas capacidades de Reporting y Enterprise Analytics. Estas herramientas ayudan a las organizaciones a definir y dar seguimiento a las métricas y los KPI relacionados con sus iniciativas de seguridad del software, en particular en las pruebas estáticas de seguridad de aplicaciones (SAST) y el análisis de composición de software (SCA). Los análisis de Snyk ofrecen información detallada sobre la eficacia de los programas de seguridad, lo que permite tomar decisiones fundamentadas y ayuda a perfeccionar y mejorar la estrategia de seguridad general.
Al aprovechar las capacidades de generación de informes de Snyk, las organizaciones pueden comprender claramente su postura de seguridad, medir el impacto de sus iniciativas y asegurarse de que su programa de seguridad de software esté alineado con sus objetivos.
Práctica de seguridad: Políticas y cumplimiento
La práctica de Políticas y cumplimiento dentro de la función de Gobernanza del modelo OWASP SAMM está diseñada para garantizar que una organización cumpla con sus estándares internos de seguridad y los requisitos normativos externos. Esta práctica implica alinear las políticas de seguridad con los objetivos de negocio de la organización, crear líneas base de seguridad específicas para cada aplicación y habilitar auditorías automatizadas que monitoreen el cumplimiento durante todo el ciclo de vida del desarrollo de software (SDLC).
El flujo A se centra en establecer y hacer cumplir políticas y estándares de seguridad en todas las aplicaciones, para garantizar su cumplimiento y monitoreo consistentes.
El flujo B destaca la medición y la generación de informes sobre el cumplimiento de los requisitos de terceros, para garantizar que cada aplicación cumpla con las obligaciones externas y que estas se documenten y mantengan.
Cómo puede ayudar Snyk con las políticas y el cumplimiento
Snyk Security Policies y License Policies permiten a las organizaciones definir y hacer cumplir lineamientos para el uso de bibliotecas de código abierto. Esto ayuda a mantener el cumplimiento tanto de los estándares internos de seguridad como de los requisitos de terceros.
Además, Snyk AppRisk garantiza que todos los controles de seguridad definidos por las políticas de gobernanza de la organización estén implementados y se ejecuten de manera eficaz. También ayuda a monitorear y reportar los requisitos de seguridad específicos de cada aplicación. Al integrar estas herramientas en el SDLC, Snyk ayuda a automatizar el cumplimiento, reducir el riesgo de incumplimiento y fortalecer la postura de seguridad de la organización.
Práctica de seguridad: Educación y orientación
La práctica de Educación y orientación dentro de la función de Gobernanza del modelo OWASP SAMM busca proporcionar a todas las personas que participan en el ciclo de vida del desarrollo de software los conocimientos y recursos necesarios para crear software seguro. Esta práctica destaca la importancia de la formación continua y de fomentar la conciencia sobre seguridad en toda la organización. Comienza con capacitación específica para desarrolladores y se amplía para incluir otros roles de la organización, hasta evolucionar a una formación especializada por función que permita implementar las prácticas de seguridad de manera eficaz.
Además de la capacitación, esta práctica anima a las organizaciones a fomentar la colaboración y la transparencia, e impulsar la seguridad de las aplicaciones mediante el intercambio de conocimientos y herramientas entre equipos. El objetivo es crear un entorno consciente de la seguridad, donde todos participen en prácticas de desarrollo seguro.
Cómo puede ayudar Snyk con la educación y la orientación
Snyk Learn es un entorno de aprendizaje sobre programación segura que brinda a desarrolladores y otros integrantes del equipo acceso a lecciones interactivas y basadas en escenarios sobre desarrollo seguro. Esta herramienta respalda las iniciativas de la organización para generar conciencia sobre seguridad y mejorar las habilidades mediante el aprendizaje práctico, lo que facilita incorporar prácticas de programación segura en los flujos de trabajo diarios.
Función de negocio: Diseño
Práctica de seguridad: Evaluación de amenazas
La práctica de Evaluación de amenazas dentro de la función de negocio de Diseño del modelo OWASP SAMM se centra en identificar y evaluar los riesgos a nivel de proyecto, según la funcionalidad del software y su entorno operativo. Al comprender las posibles amenazas y los ataques probables específicos de cada proyecto, las organizaciones pueden tomar decisiones más fundamentadas sobre cómo priorizar las iniciativas de seguridad y gestionar los riesgos. Esta práctica evoluciona desde modelos de amenazas y perfiles de riesgo sencillos hasta un enfoque sofisticado e integral, en el que la información sobre amenazas está estrechamente vinculada con factores externos y controles compensatorios. El objetivo es comprender mejor las posibles consecuencias posteriores de los problemas de seguridad y mantener una visión actualizada de la exposición de la organización a las amenazas.
Cómo puede ayudar Snyk con la evaluación de amenazas
Snyk AppRisk es una solución de gestión de la postura de seguridad de las aplicaciones que automatiza la clasificación de activos de software, como los repositorios, según políticas personalizadas. Esto permite a las organizaciones mantener un inventario centralizado y preciso de los perfiles de riesgo de las aplicaciones, y monitorear y actualizar de forma proactiva la cobertura de amenazas en toda la organización. Snyk AppRisk ayuda a garantizar que las evaluaciones de riesgos sean exhaustivas, estén actualizadas y se ajusten al panorama de amenazas actual.
Función de negocio: Implementación
Práctica de seguridad: Compilación segura
La práctica Secure Build dentro de la función empresarial Implementation del modelo OWASP SAMM se centra en establecer un proceso estandarizado y repetible para compilar software que integre la seguridad desde el principio. Esta práctica hace hincapié en automatizar el proceso de compilación para eliminar la subjetividad y los errores humanos, y garantizar que las verificaciones de seguridad, como las pruebas de seguridad de aplicaciones estáticas (SAST) y dinámicas (DAST), estén integradas en el pipeline. Esta automatización ayuda a identificar y corregir regresiones de seguridad de forma temprana, y evita que artefactos no seguros lleguen a producción.
Además, esta práctica aborda el papel fundamental de las dependencias de software en las aplicaciones modernas. Destaca la importancia de identificar y dar seguimiento al estado de seguridad de los componentes de terceros, incluidas las dependencias transitivas, para minimizar el impacto de posibles vulnerabilidades. En implementaciones más avanzadas, las mismas rigurosas verificaciones de seguridad que se aplican al código de la aplicación también se extienden a estas dependencias, lo que garantiza una cobertura de seguridad integral.
Cómo puede ayudar Snyk con Secure Build
Snyk ofrece un conjunto de herramientas que se ajustan perfectamente a la práctica Secure Build:
Snyk Code ofrece capacidades de pruebas de seguridad de aplicaciones estáticas (SAST), que permiten a los desarrolladores analizar su código en busca de vulnerabilidades como parte del proceso de compilación automatizado. Así, los problemas de seguridad se detectan y corrigen de forma temprana, lo que reduce el riesgo de que el código no seguro llegue a producción.
Snyk Open Source se centra en analizar dependencias de código abierto, incluidas las transitivas, para detectar vulnerabilidades conocidas. Esta herramienta ayuda a mantener segura la cadena de suministro de software mediante la supervisión continua y la corrección de problemas en los componentes de terceros.
La función Automatic Fix PRs de Snyk crea automáticamente pull request para corregir las vulnerabilidades detectadas en las bibliotecas de código abierto. Esta integración con los sistemas Git agiliza el proceso de corrección de problemas de seguridad y permite mantener las aplicaciones seguras con el tiempo.
Pull Request Check de Snyk revisa automáticamente cada pull request para detectar nuevas vulnerabilidades introducidas por los cambios, lo que ayuda a acortar los ciclos de revisión de seguridad y a mantener la integridad del código.
Integración con CI/CD y Snyk CLI: Snyk se integra sin problemas con los pipelines de CI/CD y funciona como una barrera de seguridad que bloquea las compilaciones con vulnerabilidades que superan un umbral de gravedad determinado. Además, Snyk CLI puede generar una lista de materiales de software (SBOM) en formatos SPDX y CycloneDX, que brinda información detallada sobre los componentes que se usan en una aplicación y los riesgos asociados.
Al integrar Snyk en el proceso de compilación, las organizaciones pueden automatizar las verificaciones de seguridad, gestionar las vulnerabilidades tanto en el código de la aplicación como en sus dependencias y garantizar un proceso de compilación seguro y coherente que se ajuste a las prácticas recomendadas del modelo OWASP SAMM.
Práctica de seguridad: Secure Deployment
La práctica Secure Deployment dentro de la función empresarial Implementation del modelo OWASP SAMM garantiza que se preserven la seguridad y la integridad de las aplicaciones durante el proceso de implementación. Esta práctica hace hincapié en automatizar la implementación para reducir los errores manuales e incorporar verificaciones de seguridad en todas sus etapas. También promueve la separación de funciones, para garantizar que la implementación esté a cargo de personal capacitado que no participe directamente en el desarrollo.
Además de los aspectos técnicos de la implementación, esta práctica también aborda la protección de datos confidenciales, como contraseñas, tokens y otros secretos, que son esenciales para el funcionamiento de las aplicaciones en entornos de producción. Las prácticas básicas consisten en sacar estos secretos de los repositorios y archivos de configuración y almacenarlos en bóvedas seguras. En las implementaciones más avanzadas, los secretos se generan de forma dinámica durante la implementación y se supervisa continuamente la presencia de secretos desprotegidos.
Cómo puede ayudar Snyk con Secure Deployment
Snyk ofrece varias herramientas que se ajustan a la práctica Secure Deployment:
Snyk Code ayuda a implementar Secure Deployment mediante pruebas de seguridad de aplicaciones estáticas (SAST) para identificar vulnerabilidades en el código antes de la implementación y garantizar que solo el código seguro llegue a producción.
Snyk Open Source contribuye a la implementación segura mediante el análisis de dependencias de código abierto para detectar vulnerabilidades, incluidas las dependencias transitivas, y así proteger la aplicación de los riesgos asociados con los componentes de terceros.
Integración con CI/CD y Snyk CLI: Snyk se integra directamente en los pipelines de CI/CD y funciona como una barrera de seguridad que impide implementar compilaciones con vulnerabilidades que superen un umbral de gravedad especificado. Esta automatización garantiza que las verificaciones de seguridad se apliquen de manera uniforme y que solo se implementen compilaciones que cumplan con los requisitos.
Gestión de secretos: Gracias a la alianza de Snyk con GitGuardian, Snyk también ayuda a gestionar y proteger secretos, en línea con el segundo flujo de la práctica Secure Deployment. Esta integración permite detectar y mitigar filtraciones de secretos, para garantizar que la información confidencial esté debidamente protegida durante la implementación y en los entornos de producción.
Al aprovechar estas herramientas, las organizaciones pueden automatizar sus procesos de implementación, aplicar verificaciones de seguridad y gestionar secretos de forma eficaz. Así, pueden garantizar un pipeline de implementación seguro y confiable que se ajuste a las prácticas recomendadas del modelo OWASP SAMM.
Práctica de seguridad: Defect Management
La práctica Defect Management se centra en la recopilación, el seguimiento y el análisis sistemáticos de los defectos de seguridad del software. Su objetivo es garantizar que el software se publique con un nivel de garantía de seguridad conocido, mediante la gestión eficaz de los defectos durante todo el proceso de desarrollo. Hace hincapié no solo en identificar y corregir los defectos de seguridad, sino también en enriquecer los datos sobre ellos para obtener métricas útiles. Estas métricas pueden orientar las decisiones sobre la seguridad de cada proyecto y del programa general de garantía de seguridad. En las implementaciones avanzadas, la gestión de defectos se formaliza, y el análisis de datos en tiempo real y la detección de tendencias desempeñan un papel fundamental en la definición de la estrategia de seguridad de la organización.
Cómo puede ayudar Snyk con Defect Management
Snyk ofrece herramientas sólidas para respaldar la implementación de la práctica Defect Management:
Interfaz web, informes y analítica empresarial de Snyk: Estas capacidades permiten a las organizaciones hacer un seguimiento sistemático de todas las vulnerabilidades y generar métricas detalladas. Las herramientas de Snyk permiten a los equipos supervisar métricas clave, como la cantidad de problemas de referencia, problemas recién identificados, problemas prevenibles y el tiempo medio de resolución (MTTR). Este seguimiento y análisis integral ayudan a las organizaciones a tomar decisiones informadas y basadas en métricas sobre las prioridades de seguridad.
Métricas por equipo y proyecto: Snyk permite agrupar las métricas por equipo o proyecto, lo que brinda información sobre qué equipos tienen una mejor postura de seguridad. Esta función facilita una gestión más eficaz y la rendición de cuentas, e incorpora elementos de competencia y gamificación que pueden ser útiles al desarrollar programas de promotores de seguridad.
Al aprovechar las herramientas de Snyk, las organizaciones pueden mejorar sus procesos de gestión de defectos y garantizar que los defectos de seguridad se rastreen, se corrijan y se utilicen para orientar decisiones estratégicas y mejorar las prácticas de seguridad en general.
Función empresarial: Verification
Práctica de seguridad: Requirements-driven Testing
La práctica Requirements-driven Testing garantiza que los controles de seguridad de una aplicación funcionen según lo previsto y cumplan con los requisitos de seguridad especificados para el proyecto. Esta práctica implica desarrollar y ejecutar pruebas de seguridad y casos de regresión de forma incremental, con énfasis en las pruebas positivas y negativas. Las pruebas positivas verifican que los controles de seguridad funcionen correctamente de acuerdo con los requisitos funcionales de seguridad. Las pruebas negativas buscan identificar fallas y vulnerabilidades al probar cómo responde la aplicación ante situaciones de uso indebido y abuso. En sus etapas más avanzadas, la práctica incluye pruebas de estrés de seguridad, como las pruebas de denegación de servicio, y hace hincapié en la mejora continua de la seguridad de las aplicaciones mediante pruebas unitarias de seguridad automatizadas y pruebas de regresión para los errores identificados y corregidos.
Cómo puede ayudar Snyk con las pruebas basadas en requisitos
Snyk respalda la implementación de la práctica Requirements-driven Testing al ayudar a identificar vulnerabilidades tanto en el código propio como en el de terceros:
Snyk Code permite a los desarrolladores detectar vulnerabilidades en su código al inicio del proceso de desarrollo, y garantiza que los controles de seguridad cumplan con los estándares requeridos y funcionen correctamente.
Snyk Open Source analiza las dependencias de código abierto para detectar vulnerabilidades conocidas y garantizar que los componentes de terceros integrados en la aplicación cumplan con los requisitos de seguridad necesarios y no introduzcan nuevos riesgos.
Práctica de seguridad: Security Testing
La práctica Security Testing dentro de la función empresarial Verification del modelo OWASP SAMM se dedica a descubrir debilidades técnicas y de lógica de negocio en las aplicaciones, más allá de limitarse a verificar el cumplimiento de los requisitos de seguridad. Para lograr una cobertura exhaustiva, combina métodos de pruebas automatizados y manuales. Las pruebas de seguridad automatizadas ofrecen una forma escalable y eficiente de detectar vulnerabilidades comunes o «fruta al alcance de la mano». Estas pruebas se perfeccionan continuamente y se ejecutan con mayor frecuencia para detectar errores y regresiones al inicio del ciclo de desarrollo.
Sin embargo, las pruebas automatizadas tienen sus límites, especialmente ante vectores de ataque complejos y fallas en la lógica de negocio que requieren un conocimiento más profundo de la aplicación. Aquí es donde las pruebas manuales realizadas por expertos se vuelven esenciales. Por lo general, las revisiones manuales se priorizan según el riesgo, los cambios recientes o los próximos lanzamientos importantes, para garantizar que los componentes críticos reciban atención específica. Las organizaciones también pueden participar en programas de recompensas por errores para aprovechar la experiencia externa y descubrir vulnerabilidades adicionales.
El objetivo principal de Security Testing es identificar y comunicar las vulnerabilidades de una aplicación a la gerencia y a las partes interesadas del negocio, para ayudarles a comprender y abordar los riesgos de forma proactiva.
Cómo puede ayudar Snyk con Security Testing
Snyk Code permite analizar automáticamente el código propio en busca de vulnerabilidades y ayuda a detectar problemas de seguridad comunes al inicio del proceso de desarrollo, lo que facilita corregirlos antes de que se conviertan en problemas más graves.
Snyk Open Source se centra en analizar dependencias de código abierto, incluidas las transitivas, para detectar vulnerabilidades conocidas. Así, garantiza que los componentes de terceros integrados en la aplicación no introduzcan riesgos de seguridad.
Integración con CI/CD y Snyk CLI: Snyk puede funcionar como una barrera de seguridad y bloquear compilaciones con vulnerabilidades que superen un umbral de gravedad especificado. Esta integración garantiza que las pruebas de seguridad sean una parte continua del ciclo de desarrollo y que los problemas se detecten lo antes posible.
Función empresarial: Operations
Práctica de seguridad: Environment Management
La práctica Environment Management dentro de la función empresarial Operations del modelo OWASP SAMM destaca la importancia de mantener la seguridad y la integridad del entorno operativo de una aplicación. Incluso después de la implementación, es necesario seguir trabajando en la seguridad debido a la publicación constante de parches y funciones de seguridad para los distintos componentes de la pila tecnológica. Dado que muchas tecnologías no son seguras de forma predeterminada —a menudo para ofrecer compatibilidad con versiones anteriores o facilitar la configuración—, es fundamental aplicar configuraciones de referencia seguras de manera uniforme en todos los sistemas.
Esto implica monitorear periódicamente las vulnerabilidades y aplicar los parches a tiempo en todos los componentes para mantener seguro el entorno. También incluye establecer procesos formales para reforzar la configuración, monitorearla de forma continua y tratar cualquier desviación de la línea base de seguridad como un defecto de seguridad.
Cómo puede ayudar Snyk con la gestión de entornos
Snyk ayuda a implementar la práctica de gestión de entornos con su herramienta Snyk IaC (Infraestructura como código). Snyk IaC analiza archivos de IaC, como CloudFormation, Kubernetes, ARM y Terraform, para detectar configuraciones incorrectas que podrían representar riesgos de seguridad. Estos análisis se basan en prácticas recomendadas y marcos como CIS Benchmarks y AWS Well-Architected Framework, lo que garantiza que tu infraestructura esté configurada de forma segura.
Snyk IaC se integra fácilmente en distintas etapas del ciclo de desarrollo:
Integración con IDE: los desarrolladores pueden detectar configuraciones incorrectas desde las primeras etapas del desarrollo.
Integración con Git: los análisis de Snyk IaC pueden ejecutarse como parte del flujo de trabajo de Git para detectar configuraciones incorrectas antes de integrar los cambios.
Automatización de CI/CD: los análisis de Snyk IaC pueden automatizarse mediante la CLI en un pipeline de CI/CD, lo que permite realizar comprobaciones de seguridad continuas a medida que se implementan cambios en la infraestructura.
Con Snyk IaC, las organizaciones pueden aplicar de manera uniforme líneas base de configuración segura en todos sus entornos, gestionar las vulnerabilidades de forma proactiva y garantizar que sus entornos operativos se mantengan seguros y cumplan con los estándares de la industria.
Conclusión
En conclusión, el marco OWASP SAMM es invaluable para las organizaciones que buscan reforzar la seguridad de sus aplicaciones. Al aprovechar Snyk, pueden implementar eficazmente las prácticas de seguridad definidas en OWASP SAMM y asegurarse de cumplir y superar sus objetivos de seguridad.
Acelera el desarrollo seguro
Snyk reúne a desarrolladores y equipos de seguridad para garantizar velocidad y seguridad a escala.