Seguridad desde el inicio: el nuevo imperativo para el desarrollo impulsado por IA
Escrito por

0 minutos de lectura
La forma de crear software cambió radicalmente. Los asistentes de código con IA ya no son una novedad: son el nuevo estándar y representan un salto revolucionario en productividad e innovación para los desarrolladores. No es una tendencia futura, es la realidad de hoy. Aproximadamente la mitad de los equipos de desarrollo ya usa herramientas de IA generativa, y casi el 70 % de los líderes de ingeniería afirma que dedica menos tiempo a las tareas de ingeniería: la era del desarrollo impulsado por IA ya está aquí.
Sin embargo, esta aceleración tiene un costo oculto: un desafío de seguridad con dos frentes para el que las herramientas tradicionales no están preparadas. El primero es la nueva amenaza de alta velocidad que representa el código inseguro generado por IA. Según las investigaciones, casi la mitad de todo el código generado por IA es inseguro, lo que crea una enorme superficie de ataque nueva a una velocidad nunca antes vista. El riesgo aumenta con el nuevo paradigma de la «programación por intuición» (vibe coding), el auge de los desarrolladores no tradicionales y el hecho de que los modelos de IA suelen entrenarse con datos públicos defectuosos. A este nuevo desafío se suma el segundo frente: el enorme atraso de seguridad existente en el código escrito por personas, que sigue ralentizando a los equipos.
Las herramientas de seguridad tradicionales tienen dificultades en ambos frentes. Son demasiado lentas para el nuevo flujo de trabajo con IA y carecen de la inteligencia necesaria para eliminar eficazmente la deuda de seguridad del pasado. Esto deja a las organizaciones atrapadas entre frenar la innovación y aceptar un nivel de riesgo inaceptable.
Por qué el antiguo modelo de «shift left» ya no es suficiente
Durante años, la respuesta a los desafíos de seguridad de las aplicaciones ha sido «shift left»: encontrar vulnerabilidades en una etapa más temprana del ciclo de desarrollo. Aunque este principio sigue siendo importante, su aplicación tradicional —que se basa en detectar vulnerabilidades en los IDE, durante los pull request o en los pipelines de CI/CD— simplemente no puede seguir el ritmo del desarrollo asistido por IA.
Para cuando se ejecuta un análisis tradicional, es posible que el desarrollador ya haya aceptado decenas de sugerencias de IA, por lo que corregirlas resulta costoso y altera el flujo de trabajo. Esta fricción es inaceptable para los desarrolladores que adoptaron la IA por su velocidad. Además, estas herramientas son reactivas por diseño: detectan los problemas después de que se escribe el código. No tienen la capacidad proactiva y didáctica necesaria para guiar a la IA y lograr que genere código seguro desde el principio.
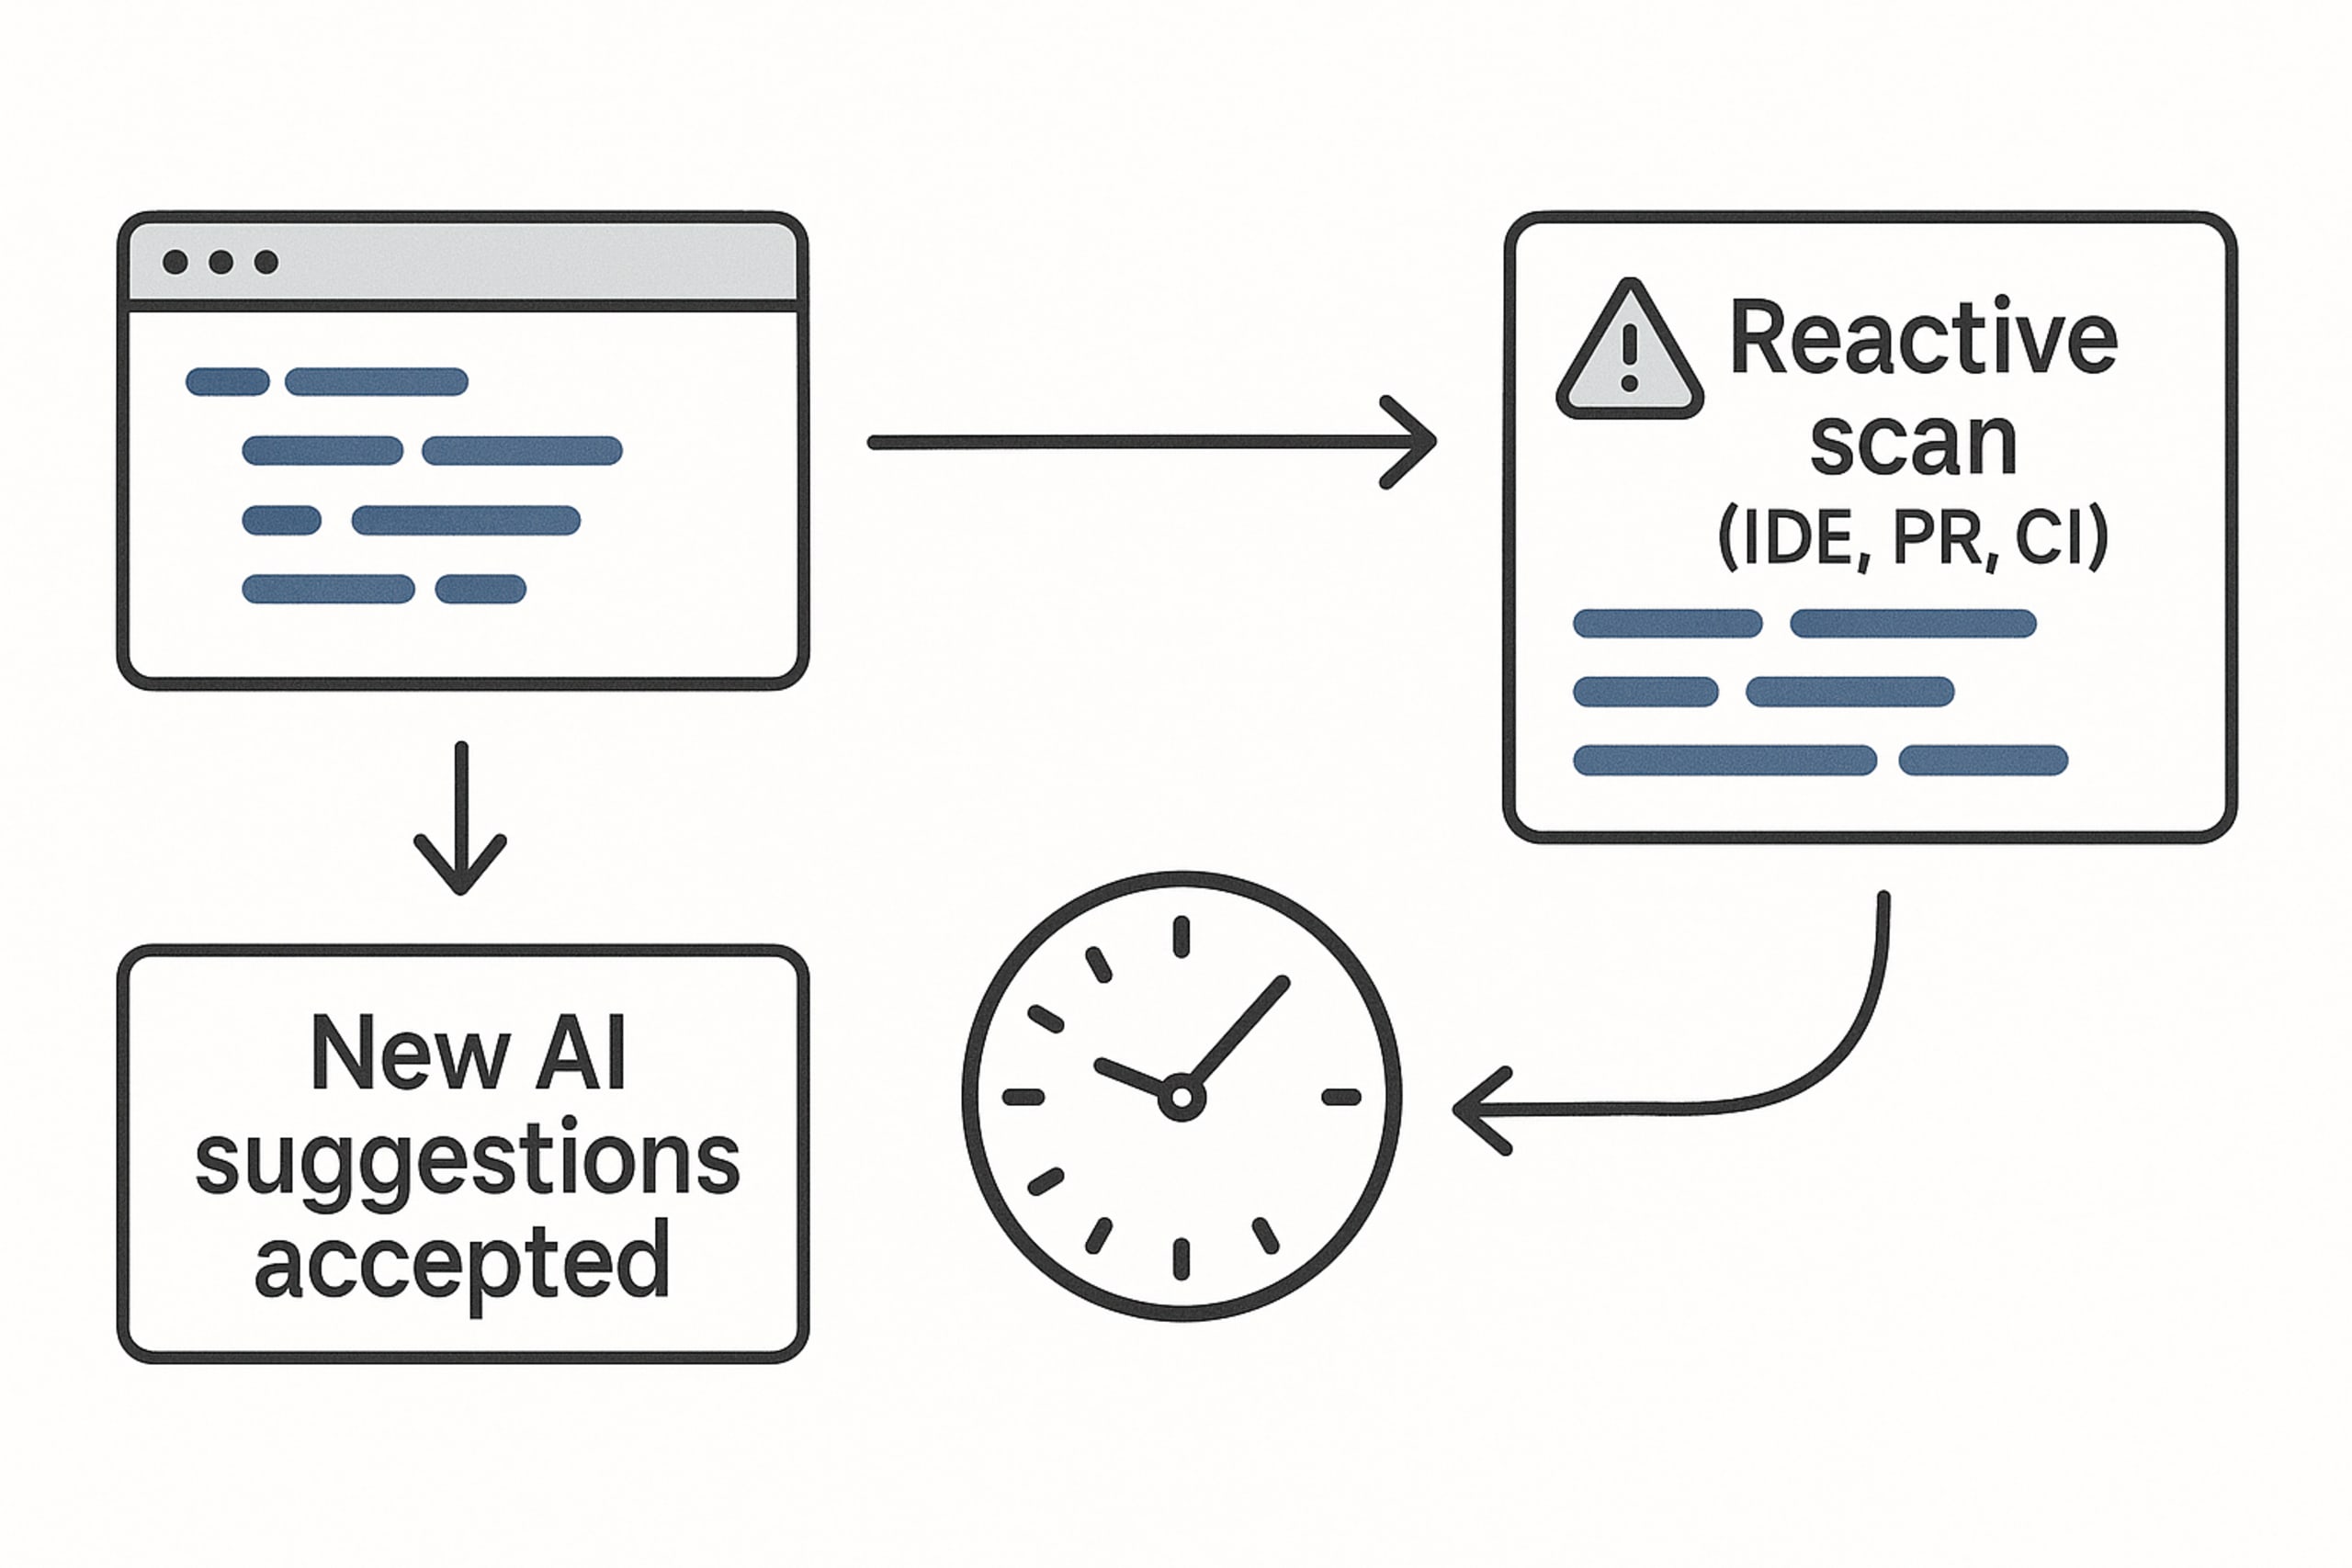
Esto hace imprescindible evolucionar hacia un nuevo paradigma.
La solución: un nuevo paradigma de «seguridad desde el inicio»
La respuesta no es frenar la innovación, sino integrar la seguridad directamente en el flujo de trabajo nativo de IA. Este es el principio de la «seguridad desde el inicio»: un nuevo enfoque que va más allá del análisis reactivo para guiar proactivamente al agente de programación con IA y lograr que genere código seguro desde el primer prompt. Se trata de hacer que la seguridad sea una parte invisible y automática del proceso de creación.
Snyk Studio es el único producto de seguridad diseñado primero para desarrolladores y creado para esta nueva realidad. Abordamos ambos frentes del desafío de seguridad en el desarrollo con una solución única e integral.
Para abordar la nueva frontera del código generado por IA, Snyk Studio te ayuda a lograr «seguridad desde el inicio» al integrar nuestros motores de seguridad líderes del mercado directamente en el asistente de IA del desarrollador. No nos limitamos a analizar el código que escribe la IA: integramos el análisis de seguridad y la remediación en el flujo agéntico del asistente de programación que usas para proteger el código desde el primer prompt.

Para abordar la deuda de seguridad del pasado, Snyk Studio ofrece «remediación inteligente»: aprovecha el poder de la IA para eliminar atrasos a una escala y velocidad que antes eran inimaginables, y libera a tus desarrolladores para que se enfoquen en el futuro.
Cómo proteger el desarrollo impulsado por IA en la práctica
Cómo prevenir problemas en el código propio
Imagina a un desarrollador de una empresa de tecnología para la salud que está creando una función para consultar expedientes de pacientes. Recurre a su asistente de código con IA y escribe un prompt: «Crea un endpoint de API que obtenga de la base de datos un expediente de paciente según su ID».
La IA, enfocada únicamente en la funcionalidad, genera al instante una función clara y eficiente que recibe un recordId de la URL y recupera el expediente correspondiente. Sin embargo, esta versión inicial del código contiene una vulnerabilidad crítica de referencia directa insegura a objetos (IDOR), porque nunca verifica si el usuario que inició sesión está autorizado para ver ese expediente en particular.
Un escáner de seguridad tradicional debería detectar este problema, idealmente en el IDE o en el pull request. Sin embargo, esto depende de que el desarrollador ejecute un análisis SAST, que con demasiada frecuencia resulta lento y disruptivo.
Pero con el enfoque de «seguridad desde el inicio» de Snyk Studio, el proceso es distinto. Hay una regla integrada de forma fija en el asistente de código con IA: «Para cualquier código nuevo que se genere, ejecuta de inmediato un análisis de Snyk Code. Si encuentras problemas, intenta corregirlos con los resultados y vuelve a analizar para verificarlo».
Siguiendo esta regla, el asistente de IA no se detiene después de generar el primer borrador. De inmediato, ejecuta Snyk Code en la función que acaba de crear. El motor de Snyk detecta al instante la vulnerabilidad IDOR y proporciona el contexto. Con esta información, el asistente de IA genera automáticamente la corrección necesaria y agrega la lógica crucial para validar que ownerId del expediente coincida con userId de la sesión autenticada. Luego vuelve a analizar el código y Snyk confirma que la vulnerabilidad desapareció.
Desde el primer prompt, el desarrollador recibe código seguro y validado, listo para usar. Ese es el poder de una barrera de seguridad basada en procesos: la seguridad se vuelve una parte automatizada e invisible del proceso de creación.
Cómo evitar vulnerabilidades en el código abierto
El principio de prevención proactiva es aún más importante para las dependencias de código abierto que suelen sugerir los asistentes de IA. El riesgo no se limita a las vulnerabilidades accidentales en versiones antiguas de paquetes. Como han demostrado recientes ataques a la cadena de suministro de alto perfil, existe una amenaza creciente de que se inserte código malicioso deliberadamente en paquetes populares.
Un asistente de IA entrenado con grandes cantidades de datos públicos puede recomendar sin saberlo estas dependencias comprometidas e introducir amenazas activas directamente en tu base de código.
Imagina que un segundo desarrollador le pide a su asistente de IA: «Crea un nuevo endpoint de API con Express que gestione un proceso de pago».
La IA podría generar un endpoint totalmente funcional que use el paquete de código abierto qs@6.5.1 para analizar la entrada del usuario. Sin embargo, esta versión de la biblioteca qs contiene una vulnerabilidad grave de contaminación de prototipos muy conocida, que podría permitir que un atacante modifique el comportamiento de la aplicación y posiblemente provoque una caída del servidor.
Una vez más, un escáner de seguridad tradicional podría detectar esta vulnerabilidad en el IDE o más adelante, al revisar un PR. Pero aun así, el desarrollador tendría que detener su trabajo, cambiar de contexto y buscar una alternativa segura.
Con la «seguridad desde el inicio», el flujo de trabajo es diferente. El equipo de seguridad usó Snyk para establecer una regla sencilla que detecta y corrige cualquier versión vulnerable de una dependencia que se introduzca o modifique. Así, cuando el desarrollador escribe el mismo prompt, la IA, respaldada por la inteligencia de seguridad de Snyk, sabe evitar la versión insegura del paquete en el código final que presenta al desarrollador. Genera el mismo endpoint de API funcional, pero se asegura de que use la versión más reciente y corregida de la biblioteca qs.
Sin alertas, sin fricción y sin cambios de contexto. Ese es el poder de la prevención proactiva: la seguridad se convierte en una facilitadora invisible, no en un obstáculo disruptivo.
Eliminar el atraso
El enfoque de «seguridad desde el inicio» es fundamental para prevenir nuevas vulnerabilidades, pero ¿qué pasa con el enorme atraso de seguridad que ya acumula la mayoría de las organizaciones?
En Labelbox, una fábrica de datos para IA generativa, un solo ingeniero de seguridad, Aaron Bacchi, se enfrentaba a un atraso de dos años de problemas SAST de alta gravedad. Como el equipo de desarrollo estaba enfocado en lanzar funcionalidades, este atraso era una fuente constante de riesgo que simplemente no tenían capacidad para abordar.
Al combinar su asistente de código con IA, Cursor, con Snyk Studio, Aaron creó un flujo de trabajo de remediación con IA. Usó el asistente de IA, guiado por el contexto de seguridad de Snyk, para validar, probar y generar correcciones para las vulnerabilidades acumuladas.
El resultado fue transformador. En solo unas semanas, eliminó todo el atraso de dos años de problemas SAST de alta gravedad. Esto no solo redujo una enorme cantidad de riesgo, sino que también le permitió enfocarse en iniciativas de seguridad más estratégicas, sin restarle tiempo al equipo principal de ingeniería. Como dijo Aaron: «Esto fue transformador. Por primera vez, siento que puedo llegar a cero».
Del riesgo de la IA a la innovación segura
La era del desarrollo impulsado por IA ya está aquí. Para prosperar, las organizaciones deben dejar atrás las medidas de seguridad improvisadas y adoptar un programa escalable, gobernable y seguro por defecto. Los modelos antiguos de análisis reactivo, una vez terminado el trabajo, ya no son suficientes para la velocidad y la escala de la IA.
Al adoptar una metodología de «seguridad desde el inicio», puedes prevenir proactivamente nuevas vulnerabilidades generadas por IA. Y, al aprovechar la «remediación inteligente», puedes eliminar de manera eficaz la deuda de seguridad del pasado. Snyk Studio ofrece una solución integral, diseñada primero para desarrolladores, que te permite hacer ambas cosas, adoptar con confianza el futuro del desarrollo de software y convertir la promesa de velocidad de la IA en una realidad segura.
¡Empieza a usar Seguridad desde el inicio con solo unos clics!
Innova con IA. De forma segura.
Descubre cómo Snyk Studio te ayuda a proteger el flujo de trabajo de desarrollo impulsado por IA.