Protecciones de seguridad de IA con Snyk CLI MCP Server
Escrito por

0 minutos de lectura
El auge de los asistentes de programación con IA, como Cursor, Windsurf y VS Code, y de extensiones para IDE como Qodo y Continue.dev, ha transformado el desarrollo de software. Ahora, los ingenieros pueden crear la estructura inicial de funciones en minutos, en lugar de los días que antes tomaba (¿alguien dijo programación por intuición?).
Pero esa velocidad implica una incómoda contrapartida: cuando los modelos de lenguaje grandes generan código, pueden reproducir patrones de código vulnerable y sugerir bibliotecas obsoletas, versiones vulnerables de bibliotecas populares o configuraciones predeterminadas inseguras. Si esos defectos llegan a producción, el costo de corregirlos se dispara y la superficie de ataque de la organización se amplía de la noche a la mañana.
¿Te imaginas que tus flujos de trabajo con IA agéntica y tus asistentes de programación con GenAI puedan usar Snyk de forma autónoma para analizar y corregir problemas de seguridad? Aquí tienes un adelanto: el servidor MCP integrado con nuestra Snyk CLI..
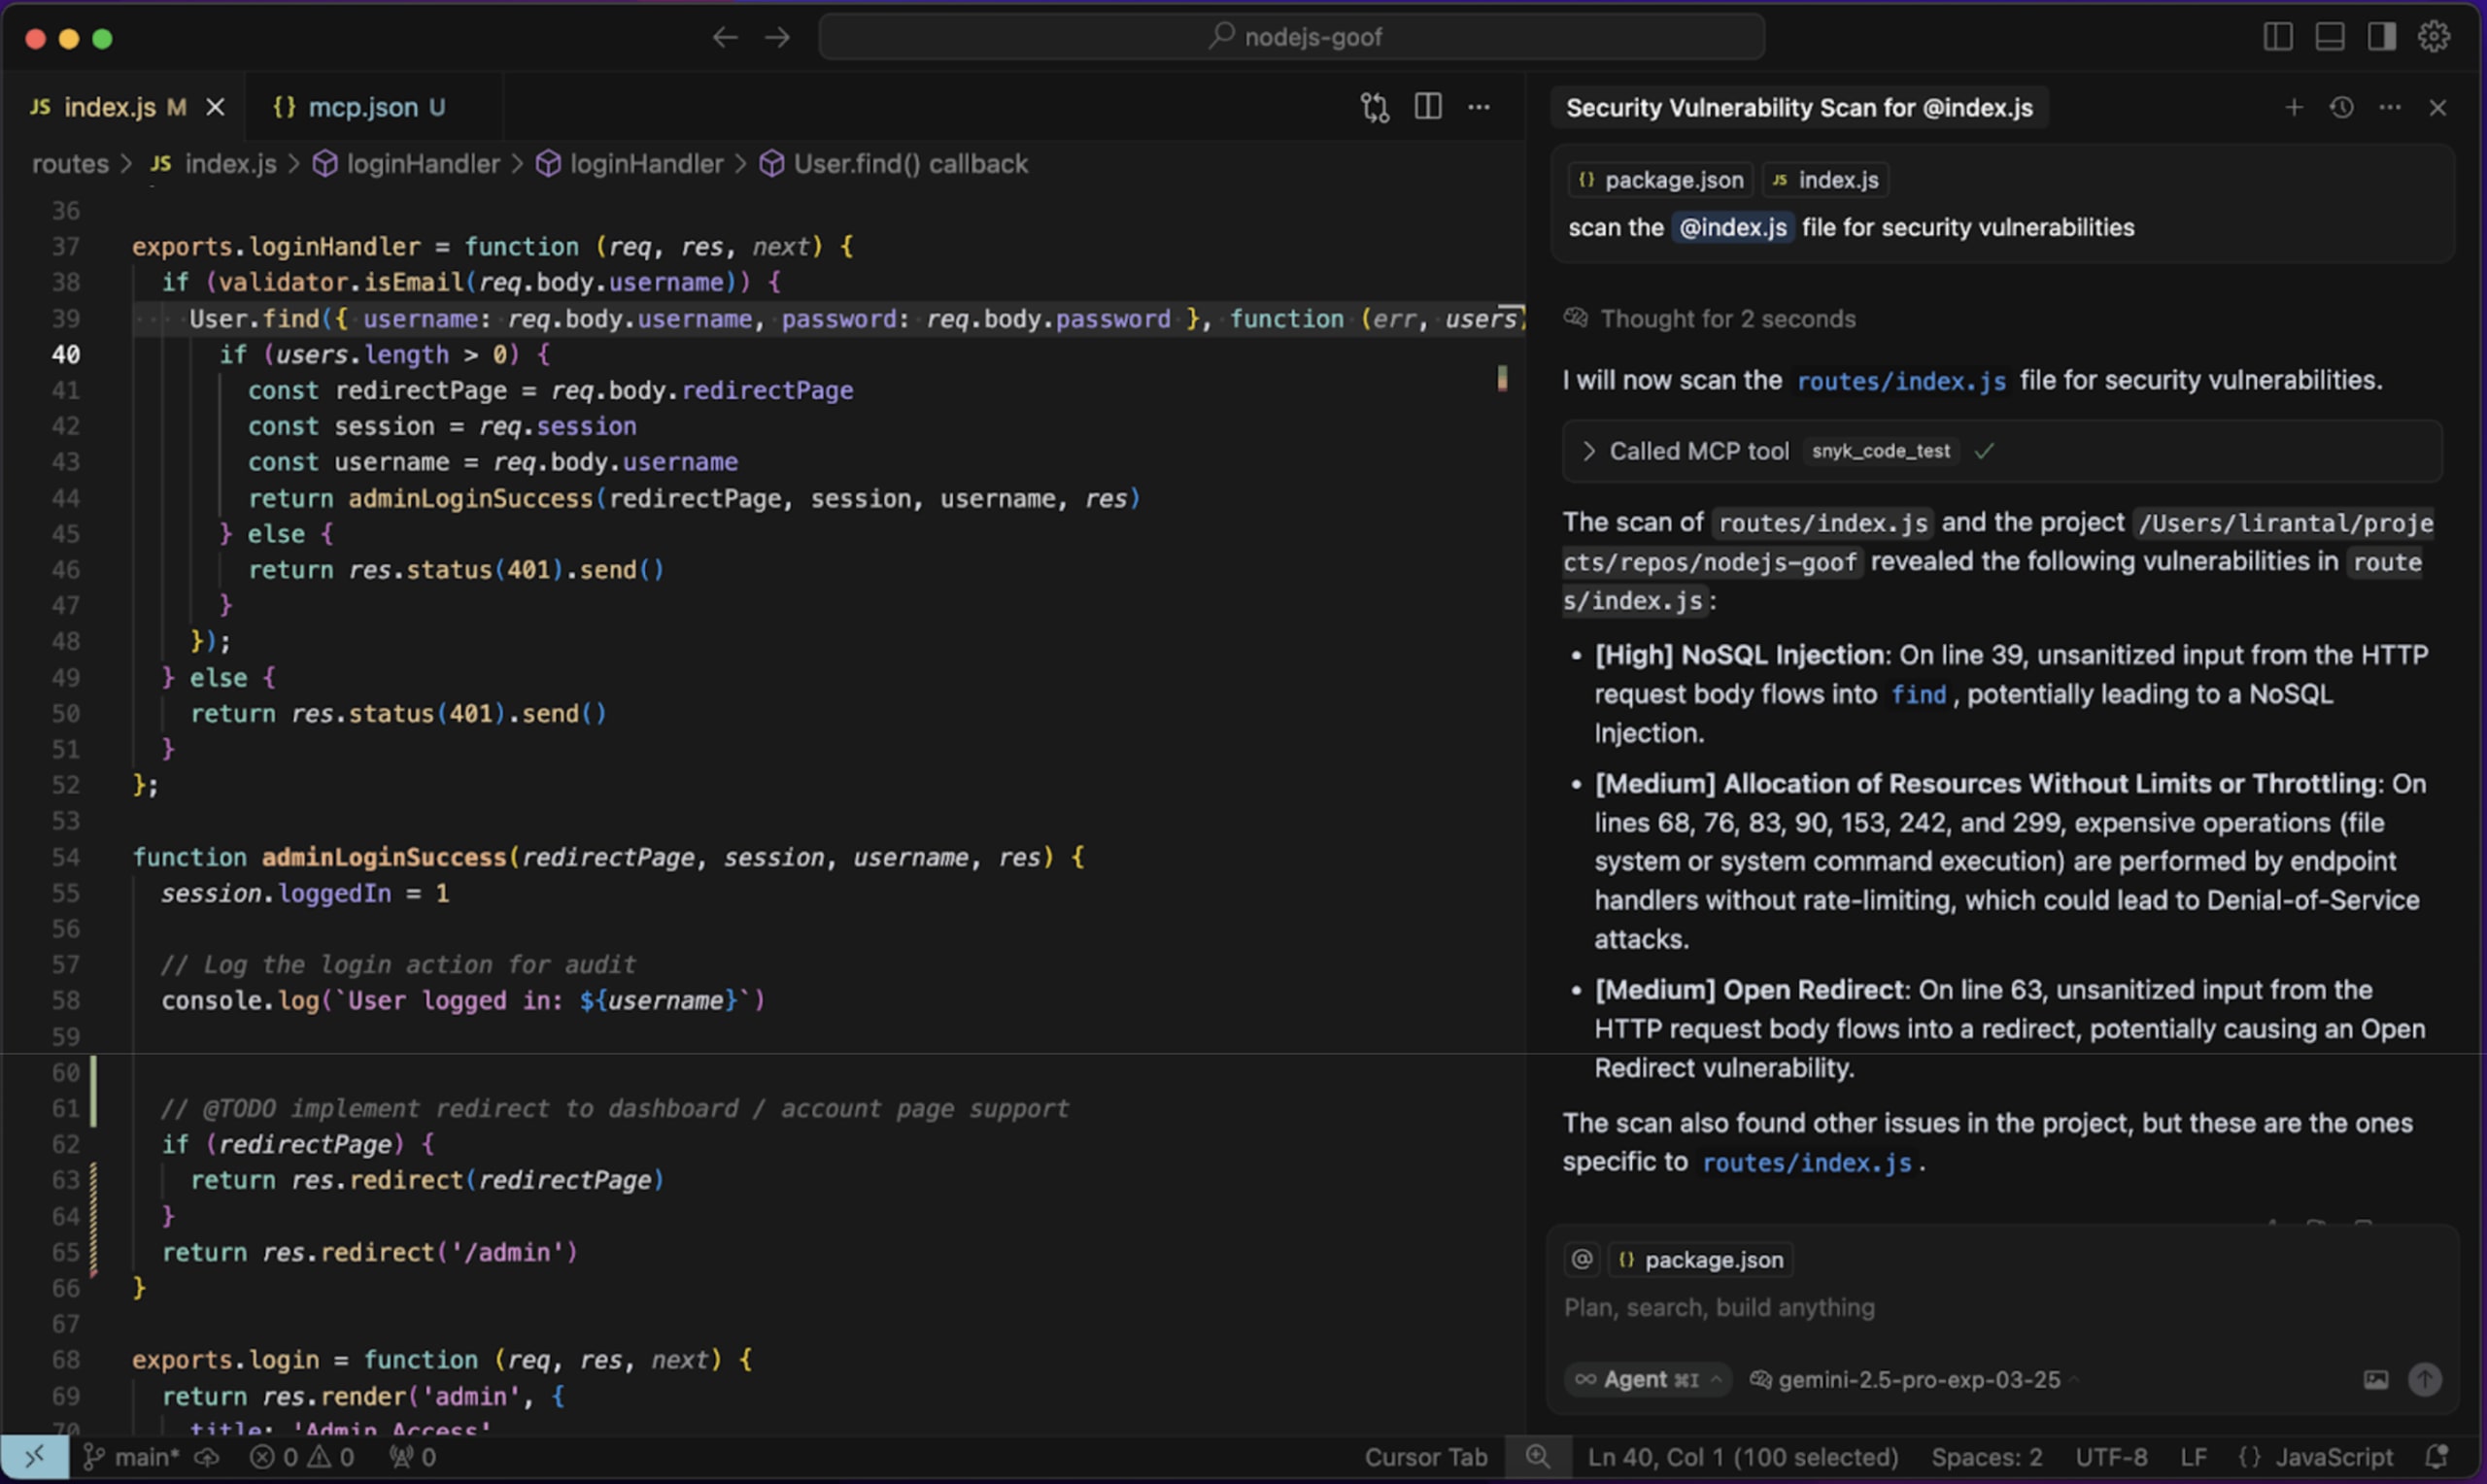
¿Qué estás viendo? Es el modo agéntico de Cursor usando Snyk CLI MCP Server para analizar y detectar dependencias de terceros vulnerables y código inseguro, como una vulnerabilidad de inyección NoSQL en un controlador de rutas de Express.
La necesidad de seguridad para la IA
Muchas empresas tecnológicas ya sienten la tensión entre la rapidez con que los desarrolladores adoptan herramientas de programación con GenAI y la necesidad de establecer protecciones de seguridad para la IA. Quieren aprovechar las ganancias de productividad de GenAI, pero cada nuevo pull request generado por un asistente implica incertidumbre:
¿Las dependencias están actualizadas y libres de vulnerabilidades conocidas?
¿Los fragmentos de ayuda omiten la validación de entradas o las verificaciones de autorización?
¿El código generado deteriorará con el tiempo la postura de seguridad que tanto costó fortalecer?
Sin protecciones bien pensadas, la IA se convierte en un multiplicador de la deuda técnica, en lugar de impulsar la innovación. Los equipos necesitan una forma de mantener a los desarrolladores en ciclos rápidos de retroalimentación y, al mismo tiempo, detectar y corregir automáticamente los problemas de seguridad en el momento en que se sugiere el código.
Snyk está cerrando precisamente esa brecha en la seguridad de la IA. Al integrar su motor de seguridad, diseñado para desarrolladores, en los flujos de trabajo de IA que usan, desde la CLI hasta el IDE que prefieran, Snyk hace posible adoptar asistentes de programación y prácticas de programación con GenAI sin comprometer la seguridad, el cumplimiento ni la velocidad.
Por ejemplo, la siguiente captura de pantalla del IDE de VS Code muestra código generado por ChatGPT de OpenAI que propone un servidor para subir archivos en Node.js. Al copiar el código en VS Code y guardarlo, la extensión de Snyk para VS Code analiza el archivo, detecta una vulnerabilidad de recorrido de rutas y sugiere una corrección con sus capacidades basadas en IA:

Servidores MCP: mejoran la experiencia de los desarrolladores
MCP es el nuevo adhesivo que conecta los flujos de trabajo con IA agéntica y las llamadas a funciones distribuidas e independientes. Snyk se suma a esta iniciativa para que la seguridad diseñada para desarrolladores sea realmente accesible y autónoma.
Los desarrolladores prosperan con ciclos rápidos de retroalimentación y herramientas que no generan fricción. Sin embargo, cada nuevo punto de integración puede ralentizarlos, sobre todo cuando las verificaciones de seguridad requieren alternar entre la línea de comandos y la interfaz de una aplicación, o configurar un webhook personalizado. El Model Context Protocol (MCP) cambia las reglas del juego: ofrece a los agentes de IA y a las herramientas de seguridad un lenguaje común, fácil de conectar y usar; un estándar abierto y ligero que permite a cualquier asistente de programación solicitar contexto a una herramienta (o entregarle código) de manera predecible.
Explora hoy la plataforma de confianza en IA de Snyk.
La innovación en IA comienza con la confianza. La confianza en la IA comienza con Snyk.
La seguridad de Snyk, ahora como MCP Server
Nos entusiasma presentar Snyk CLI MCP Server: un endpoint alojado que integra directamente el motor de seguridad de Snyk, diseñado para desarrolladores, en cualquier asistente de programación compatible con MCP mediante Snyk CLI.
¿Qué ventajas obtienen los desarrolladores al usar Snyk a través de MCP Server? Partimos de esta base para ofrecer propuestas de valor clave a los equipos de ingeniería:
Seguridad nativa dentro del agente, de Snyk: Tu asistente favorito, ya sea Continue.dev, Qodo, Cursor, Windsurf o el próximo que aparezca, ahora puede llamar a Snyk mediante una interfaz familiar: MCP. El análisis de vulnerabilidades se realiza directamente en el flujo de trabajo del modo agéntico, sin tener que cambiar de contexto ni esperar a que CI detecte los problemas.
Interoperabilidad sin configuración: Como Snyk CLI es compatible con MCP, no necesitas configuraciones personalizadas ni recurrir a scripts propios o soluciones improvisadas de la comunidad. Agrega la URL del servidor, autentícate una vez con OAuth y cualquier cliente MCP compatible detectará automáticamente las capacidades de Snyk para analizar dependencias de código abierto y realizar análisis estáticos de seguridad del código. ¡Y pronto habrá más herramientas!
Al reducir prácticamente a cero la carga de integración, Snyk CLI MCP Server permite que los equipos adopten herramientas de GenAI al ritmo de la programación por intuición y mantengan la seguridad de las aplicaciones integrada en cada pulsación de tecla.
Cómo empezar a usar Snyk CLI MCP Server
Para empezar a usar Snyk a través de MCP Server, primero asegúrate de tener Snyk CLI versión >= 1.1296.2
Actualiza Snyk CLI a una versión compatible con las capacidades de MCP Server:
Cómo ejecutar Snyk CLI MCP Server con el tipo de transporte que prefieras (se admiten tanto SSE como STDIO):
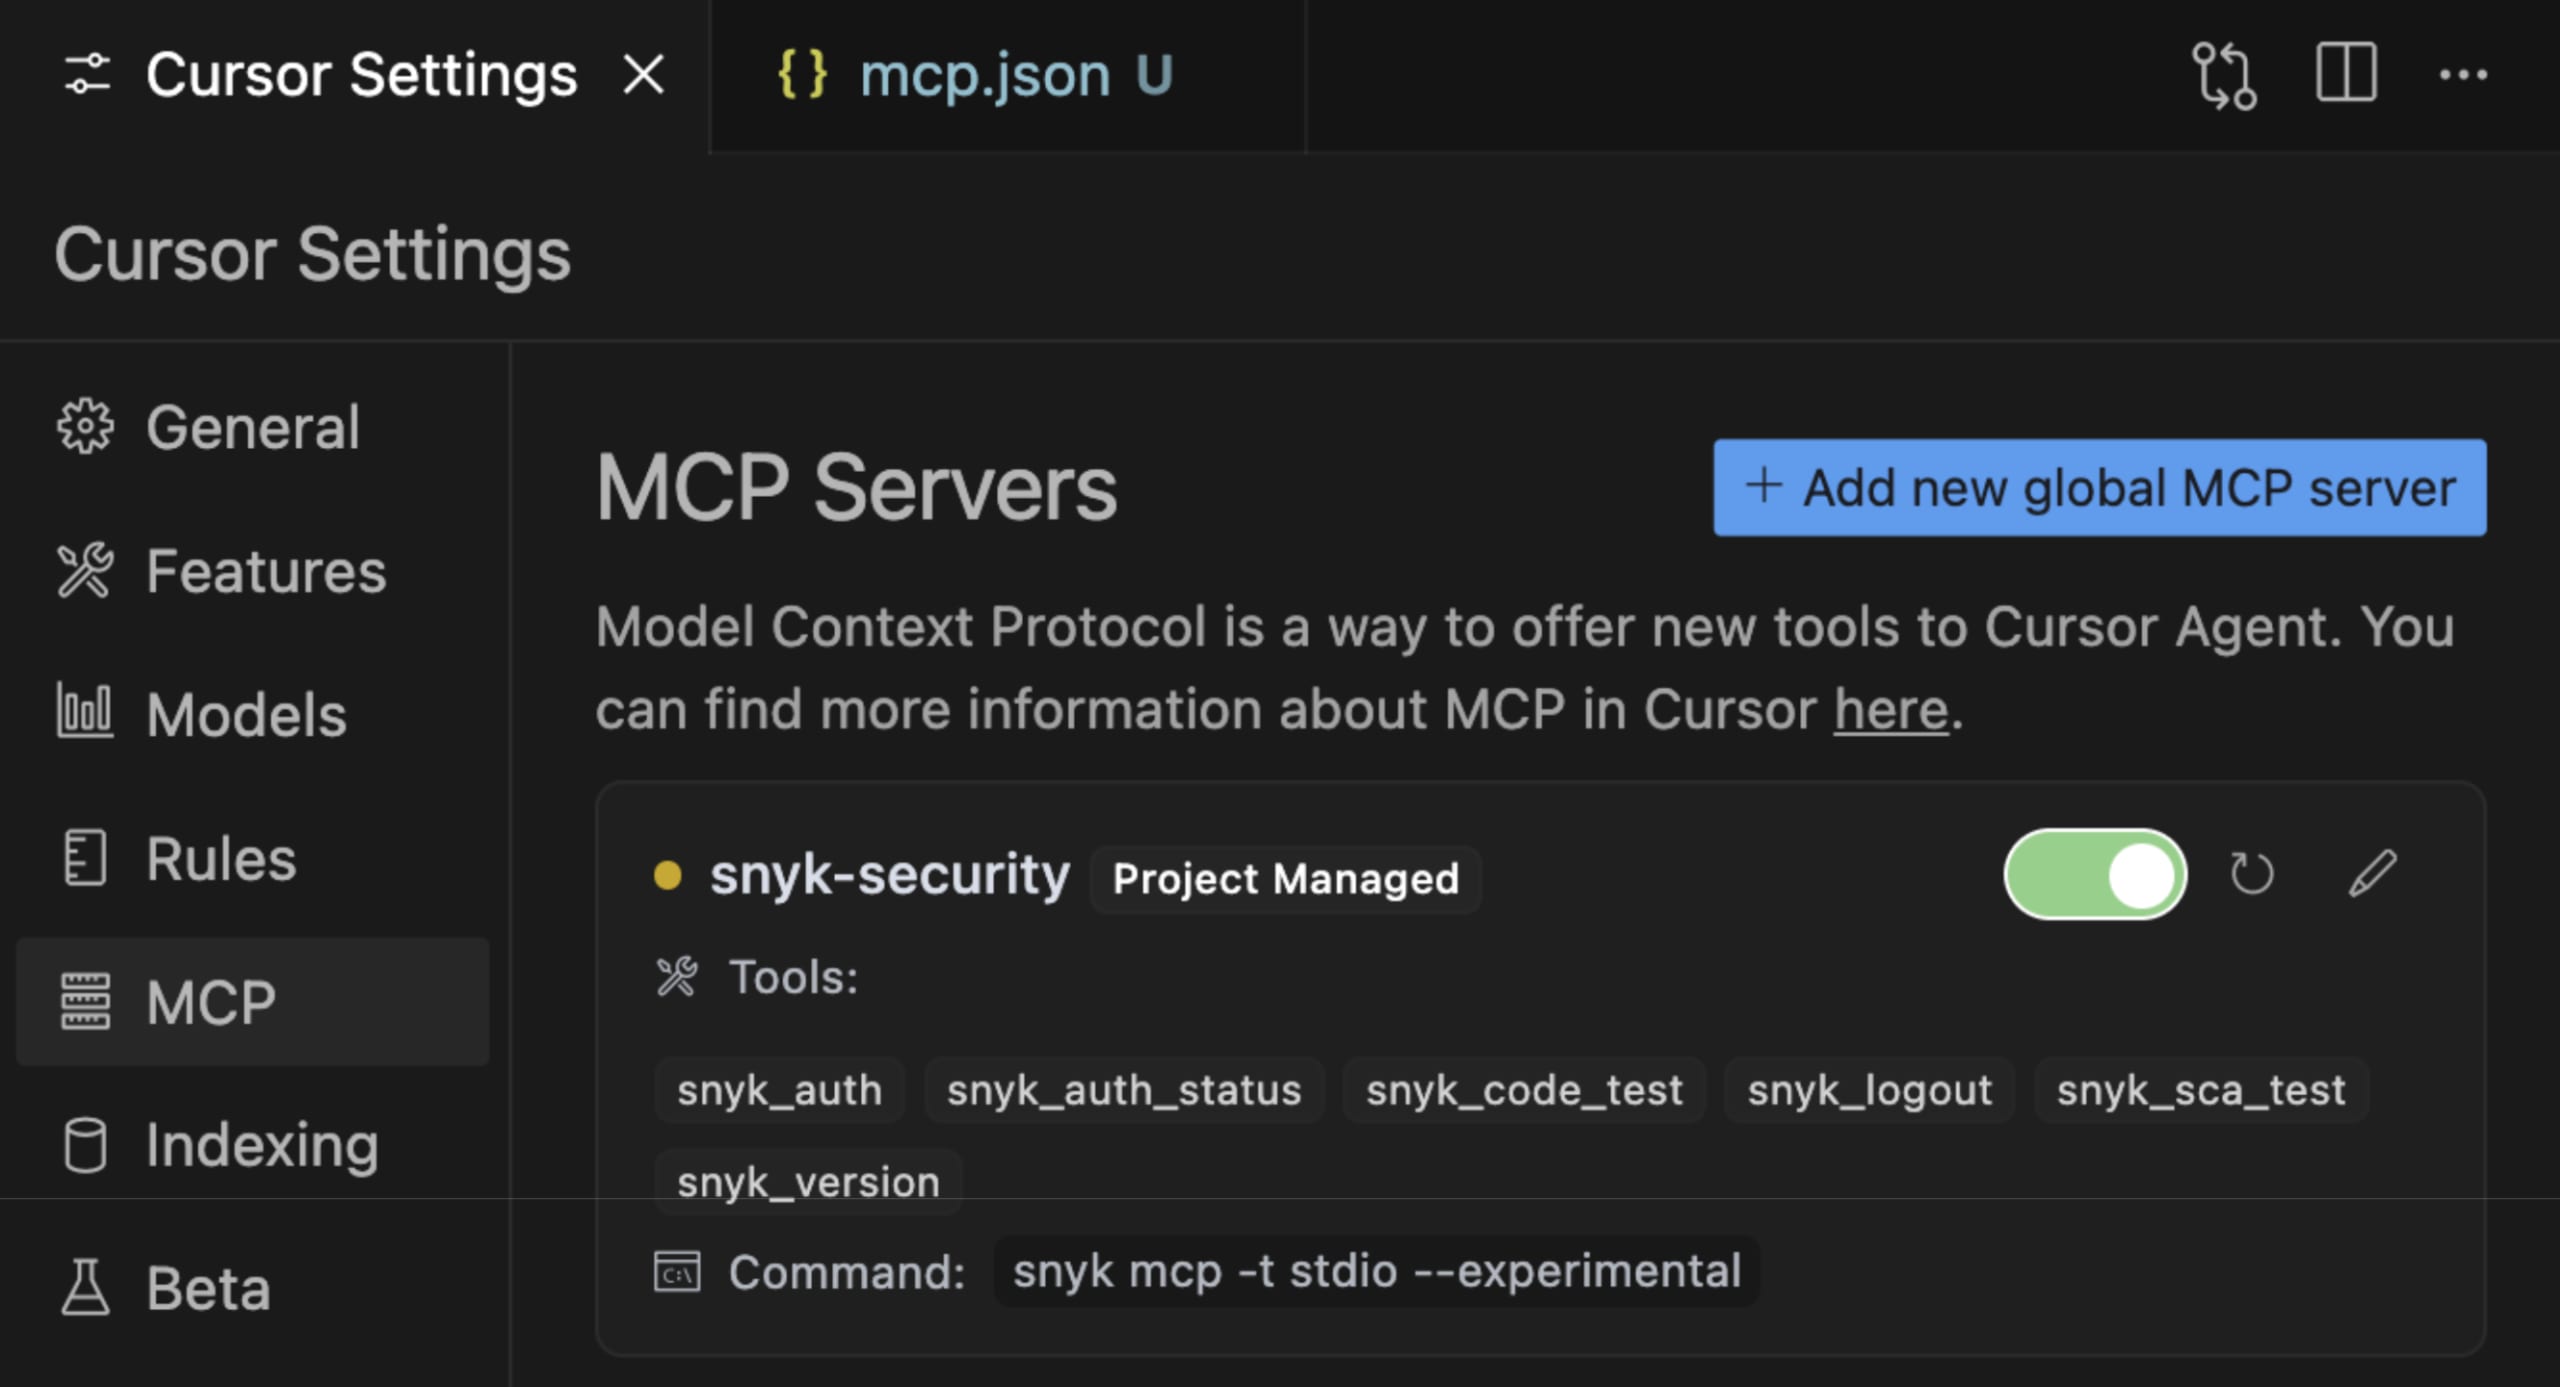
Por lo general, tendrás que ejecutar estos comandos como parte de una integración de MCP Server con un cliente o host MCP (como Cursor, Windsurf, Qodo y otros). Aquí tienes un fragmento de código y una captura de pantalla que muestran cómo agregar Snyk a Cursor mediante la compatibilidad con MCP y el archivo .cursor/mcp.json:

Snyk ahora ofrece varias herramientas como parte de la integración con MCP Server. Puedes pedir esta información en un chat de código con GenAI o usarla en flujos de trabajo agénticos totalmente autónomos:
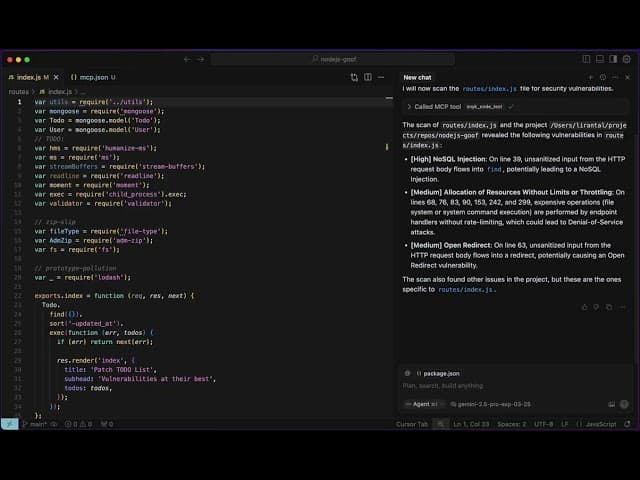
Aquí tienes un ejemplo de cómo Snyk detecta una línea de código vulnerable a la inyección SQL:
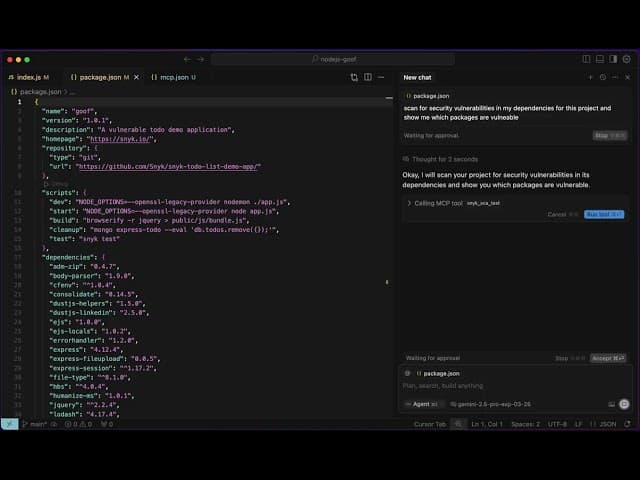
¿Te preocupa que el LLM sugiera versiones maliciosas o vulnerables de dependencias de terceros? Snyk también puede detectarlas con las herramientas de MCP Server disponibles para los flujos de trabajo agénticos:
Protege GenAI a la velocidad de los LLM
GenAI seguirá acelerando la forma en que creamos software, pero solo si la seguridad avanza al mismo ritmo. Al integrar su inteligencia sobre vulnerabilidades en el ecosistema abierto de MCP, Snyk acompaña a los desarrolladores donde empiezan a tomar forma sus ideas: en el IDE. Con Snyk y el nuevo MCP Server, cada línea de código generada por IA se verifica antes de llegar a una rama, incluso antes de confirmarse, y cada dependencia de terceros se evalúa en Snyk Vulnerability Database en cuanto la sugieren flujos de trabajo agénticos como el modo YOLO de Cursor y otros.
¿Y lo mejor? Al combinar Snyk CLI MCP Server con la extensión gratuita de Snyk para VS Code, obtienes protecciones de seguridad para la IA integradas y completas que permiten detectar código vulnerable y aplicar correcciones de seguridad con IA.
Con el lanzamiento de Snyk CLI MCP Server alojado, los equipos ya no tienen que elegir entre velocidad y vigilancia. Obtienen ambas. Así que intégralo, sigue usando tu asistente de programación favorito y publica con la confianza de que Snyk te respalda desde la primera sugerencia de autocompletado hasta el despliegue en la nube.
Empieza a proteger el código generado por IA
Crea tu cuenta gratuita de Snyk para empezar a proteger el código generado por IA en minutos. O agenda una demostración con un experto para descubrir cómo Snyk puede adaptarse a tus necesidades de seguridad para desarrolladores.