ソフトウェアアプリケーションの開発ライフサイクルの早い段階で、コンテナイメージを保護
SnykとDockerの連携により、コンテナワークフローにセキュリティをネイティブに組み込み、開発プロセスと生産性を向上させます。
コンテナの脆弱性を効率的に修正し、安全なコンテナをデプロイする最適な方法
SnykとDockerの連携により、コンテナワークフローにセキュリティをネイティブに組み込み、開発プロセスと生産性を向上させます。
ツールチェーン全体でオープンソースとコンテナのセキュリティを実装

レジストリにプッシュする前に早期スキャンを実行し、本番環境に影響が及ぶ前に問題を修正する
セキュアなソフトウェアをより速くビルド、テスト、リリースする
使いやすいコマンドで脆弱性の修正にかかる時間を短縮する
使い慣れたコンテナ開発ツールとワークフローを活用して、開発の障壁を減らす
高度なセキュリティの専門知識がなくてもスキャンを導入
CVEレポートの解析ではなく、アプリケーションの開発と実行に開発者が集中できる環境を維持
脆弱性を早期に発見・修正し、コストを5分の1に削減
イメージに含まれる脆弱性の最新情報を把握
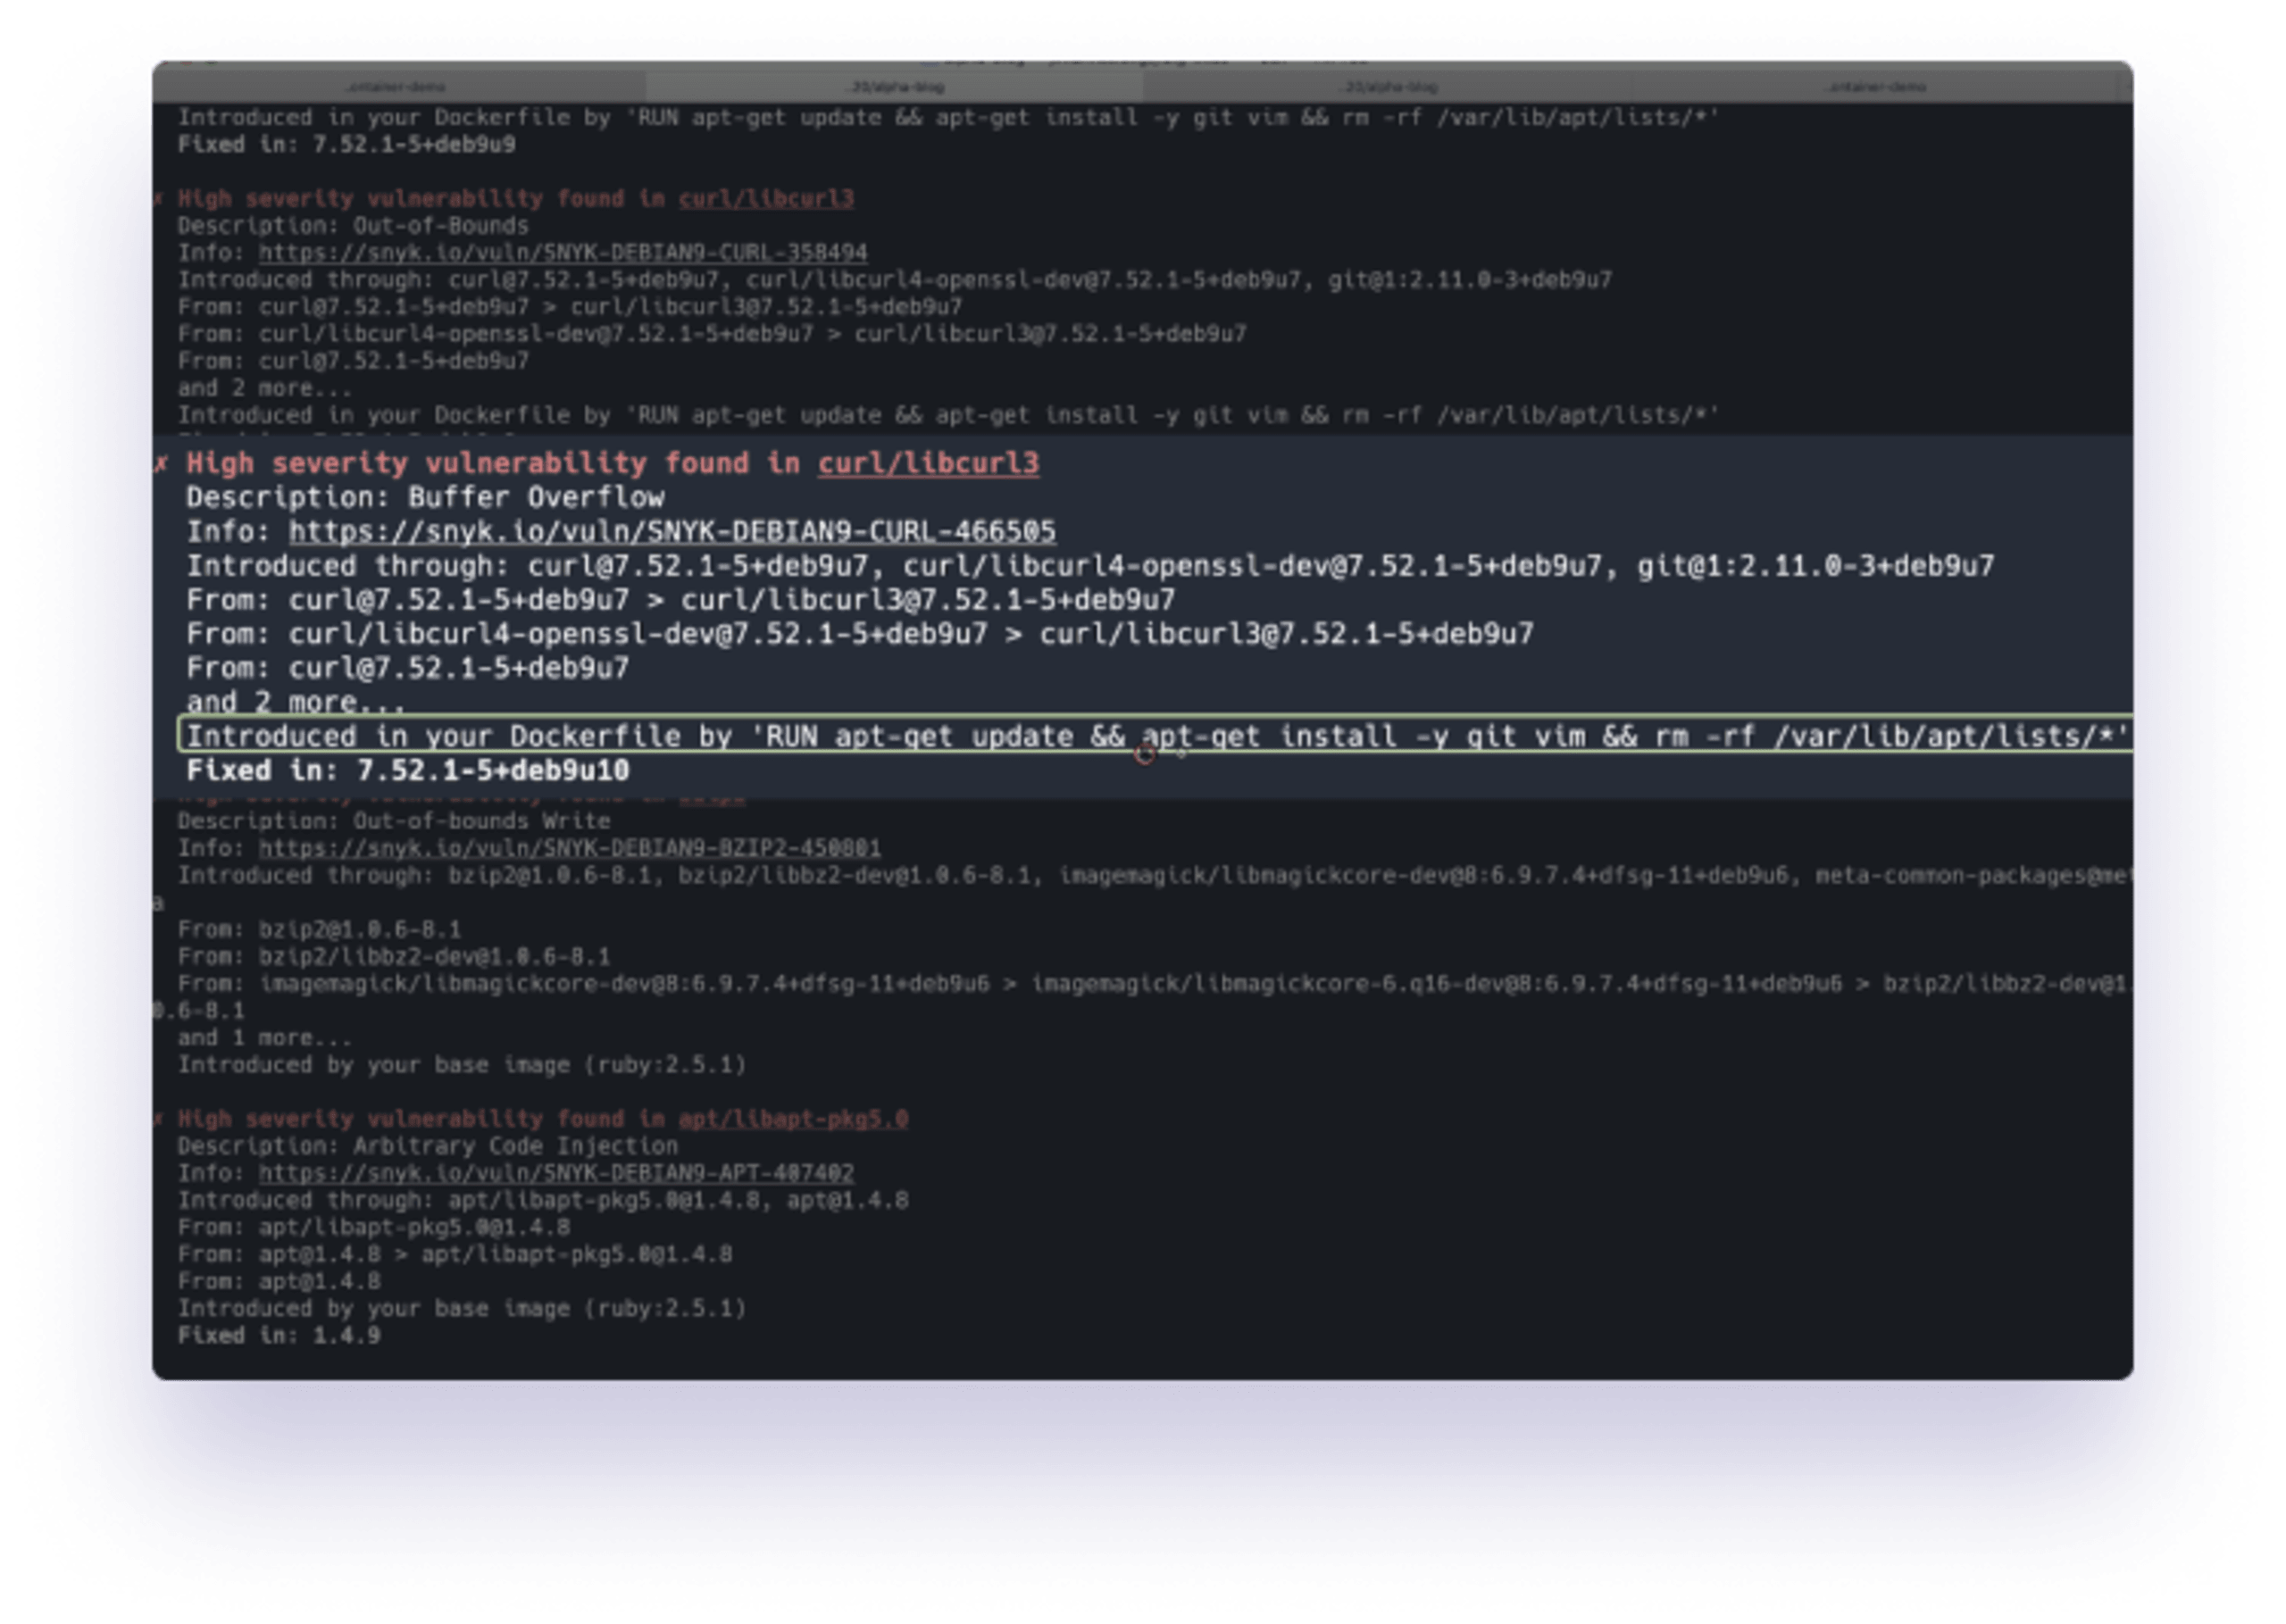
Docker DesktopにはSnykが組み込まれているため、コーディングしながらコンテナの脆弱性をスキャンできます。SnykはDocker Desktop上で、イメージに関する優先順位付けされた実践的な分析情報と修正の推奨事項を提供します。
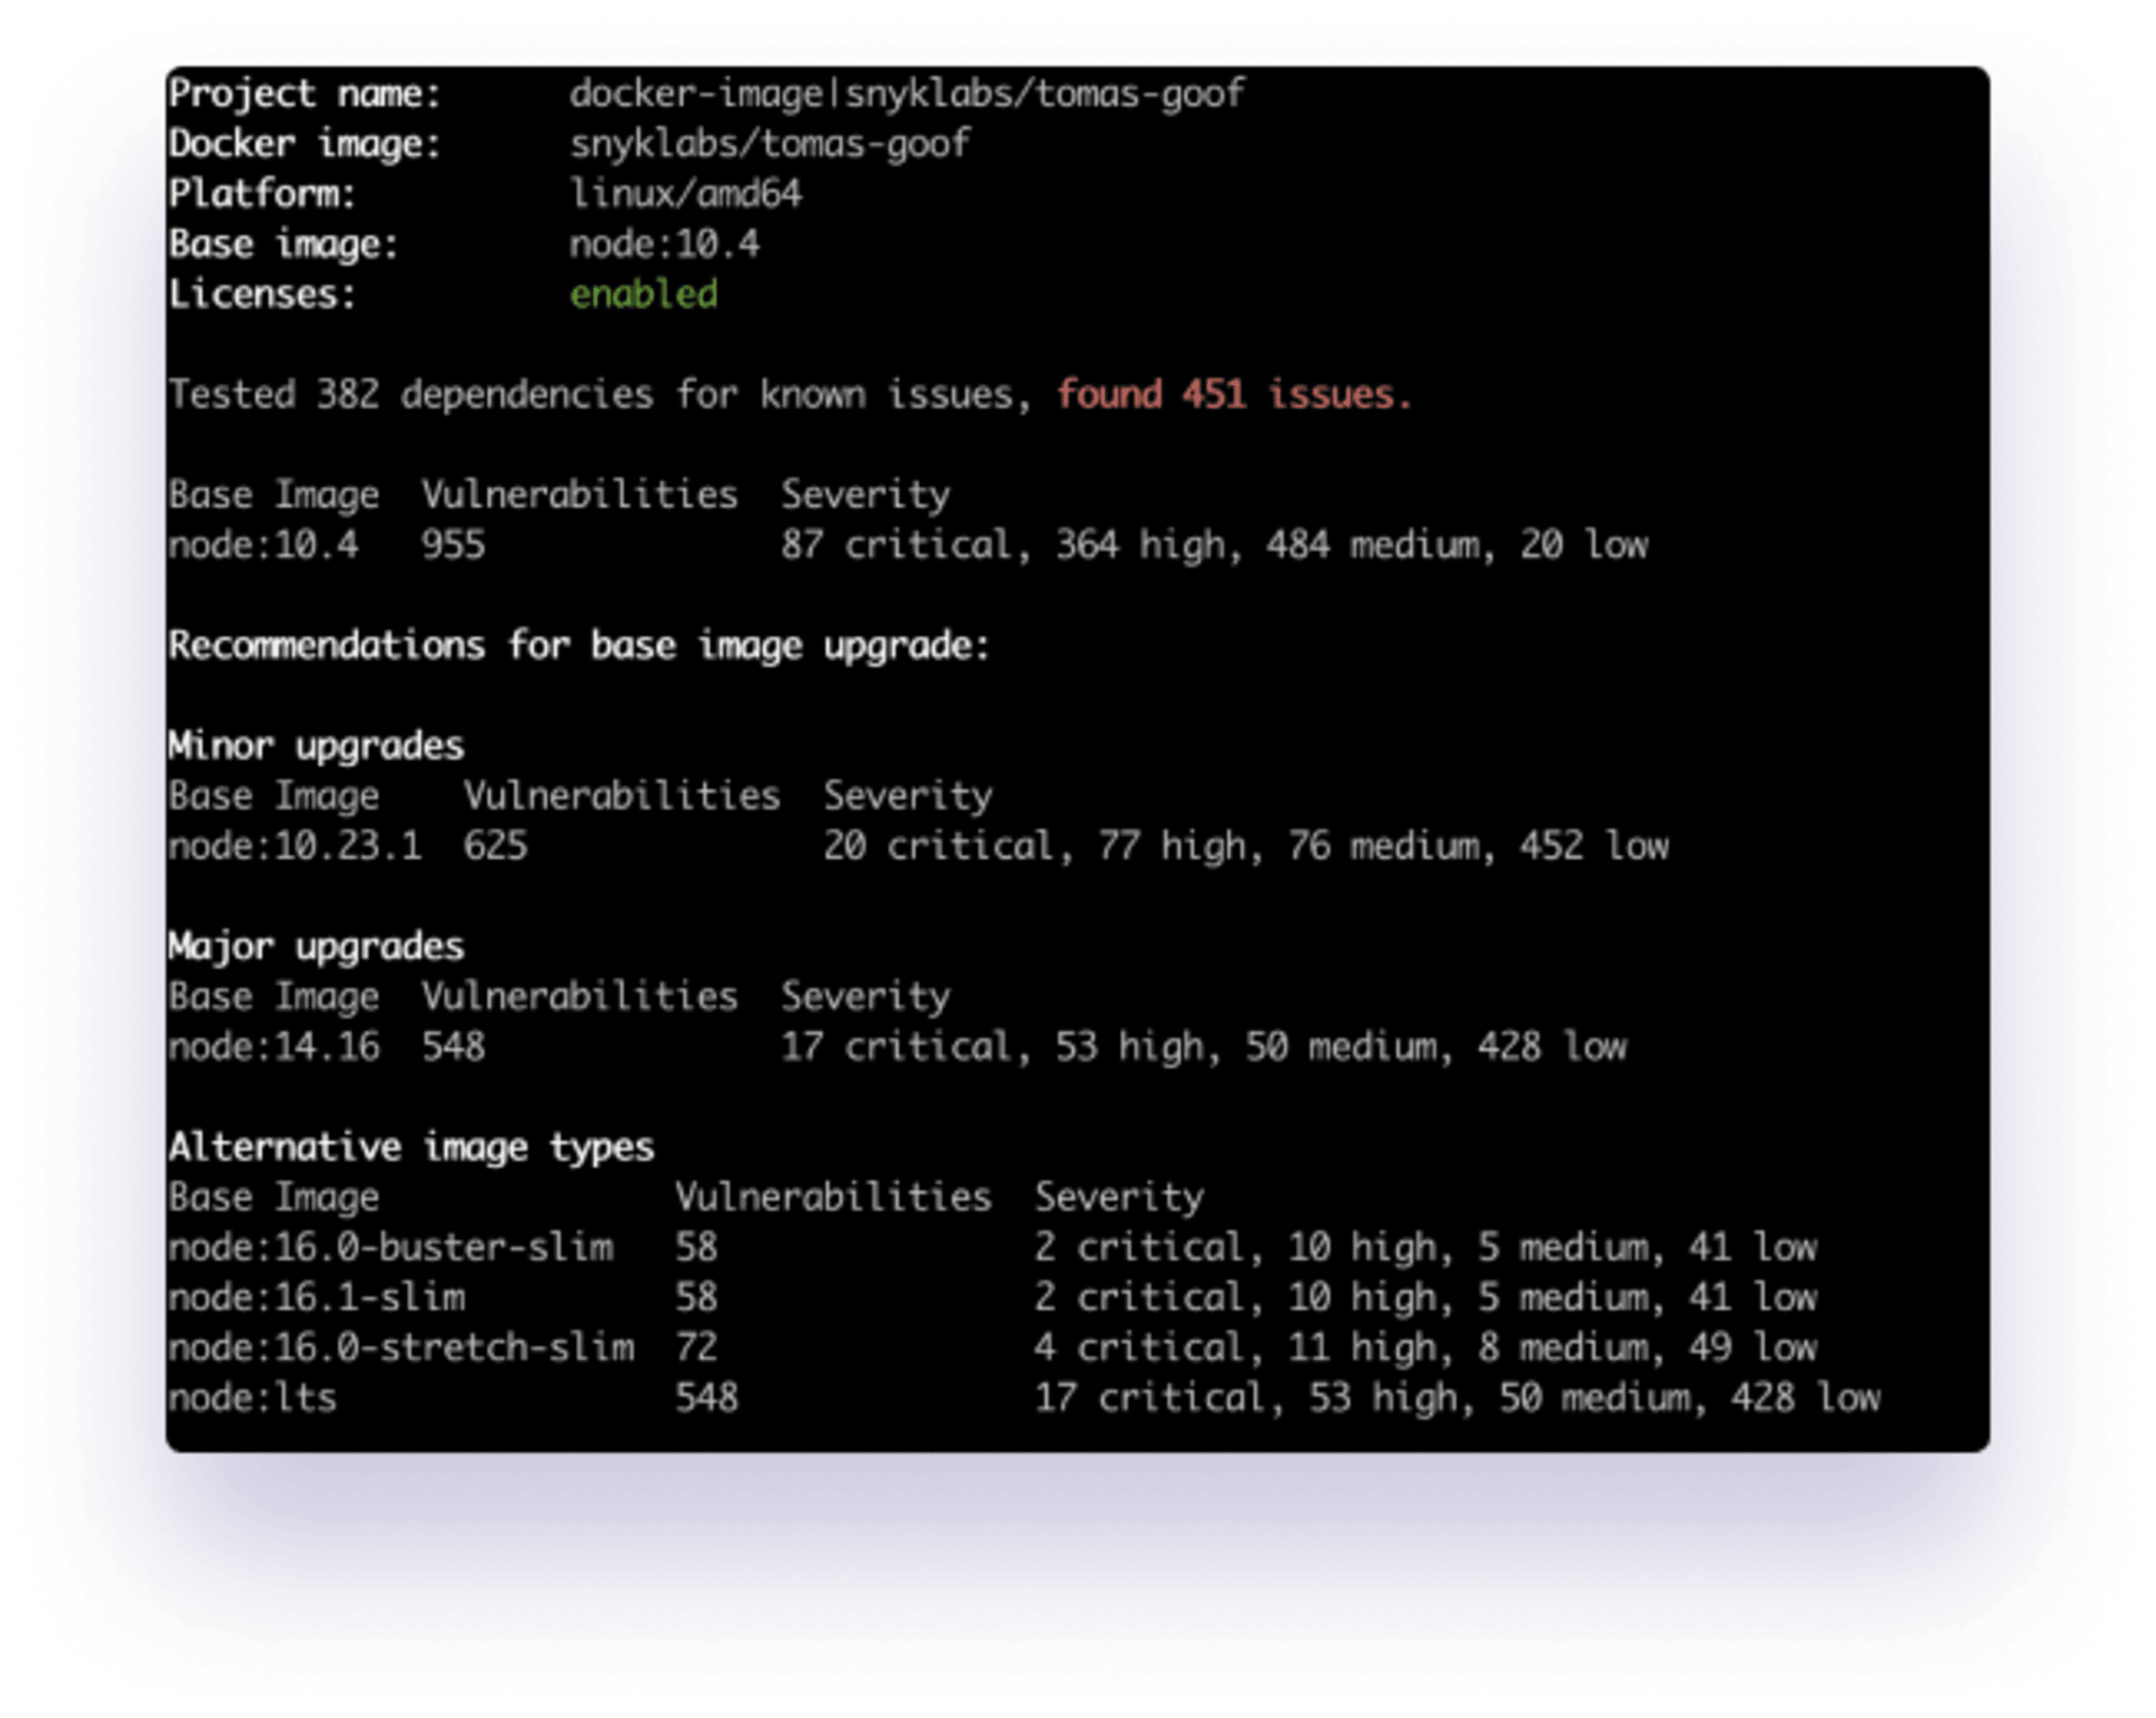
Snykはベースイメージを検出し、アップグレードに関するアドバイスを提供します。別のベースイメージを使用することで、深刻度の高い脆弱性を簡単かつ効率的に解消できます。
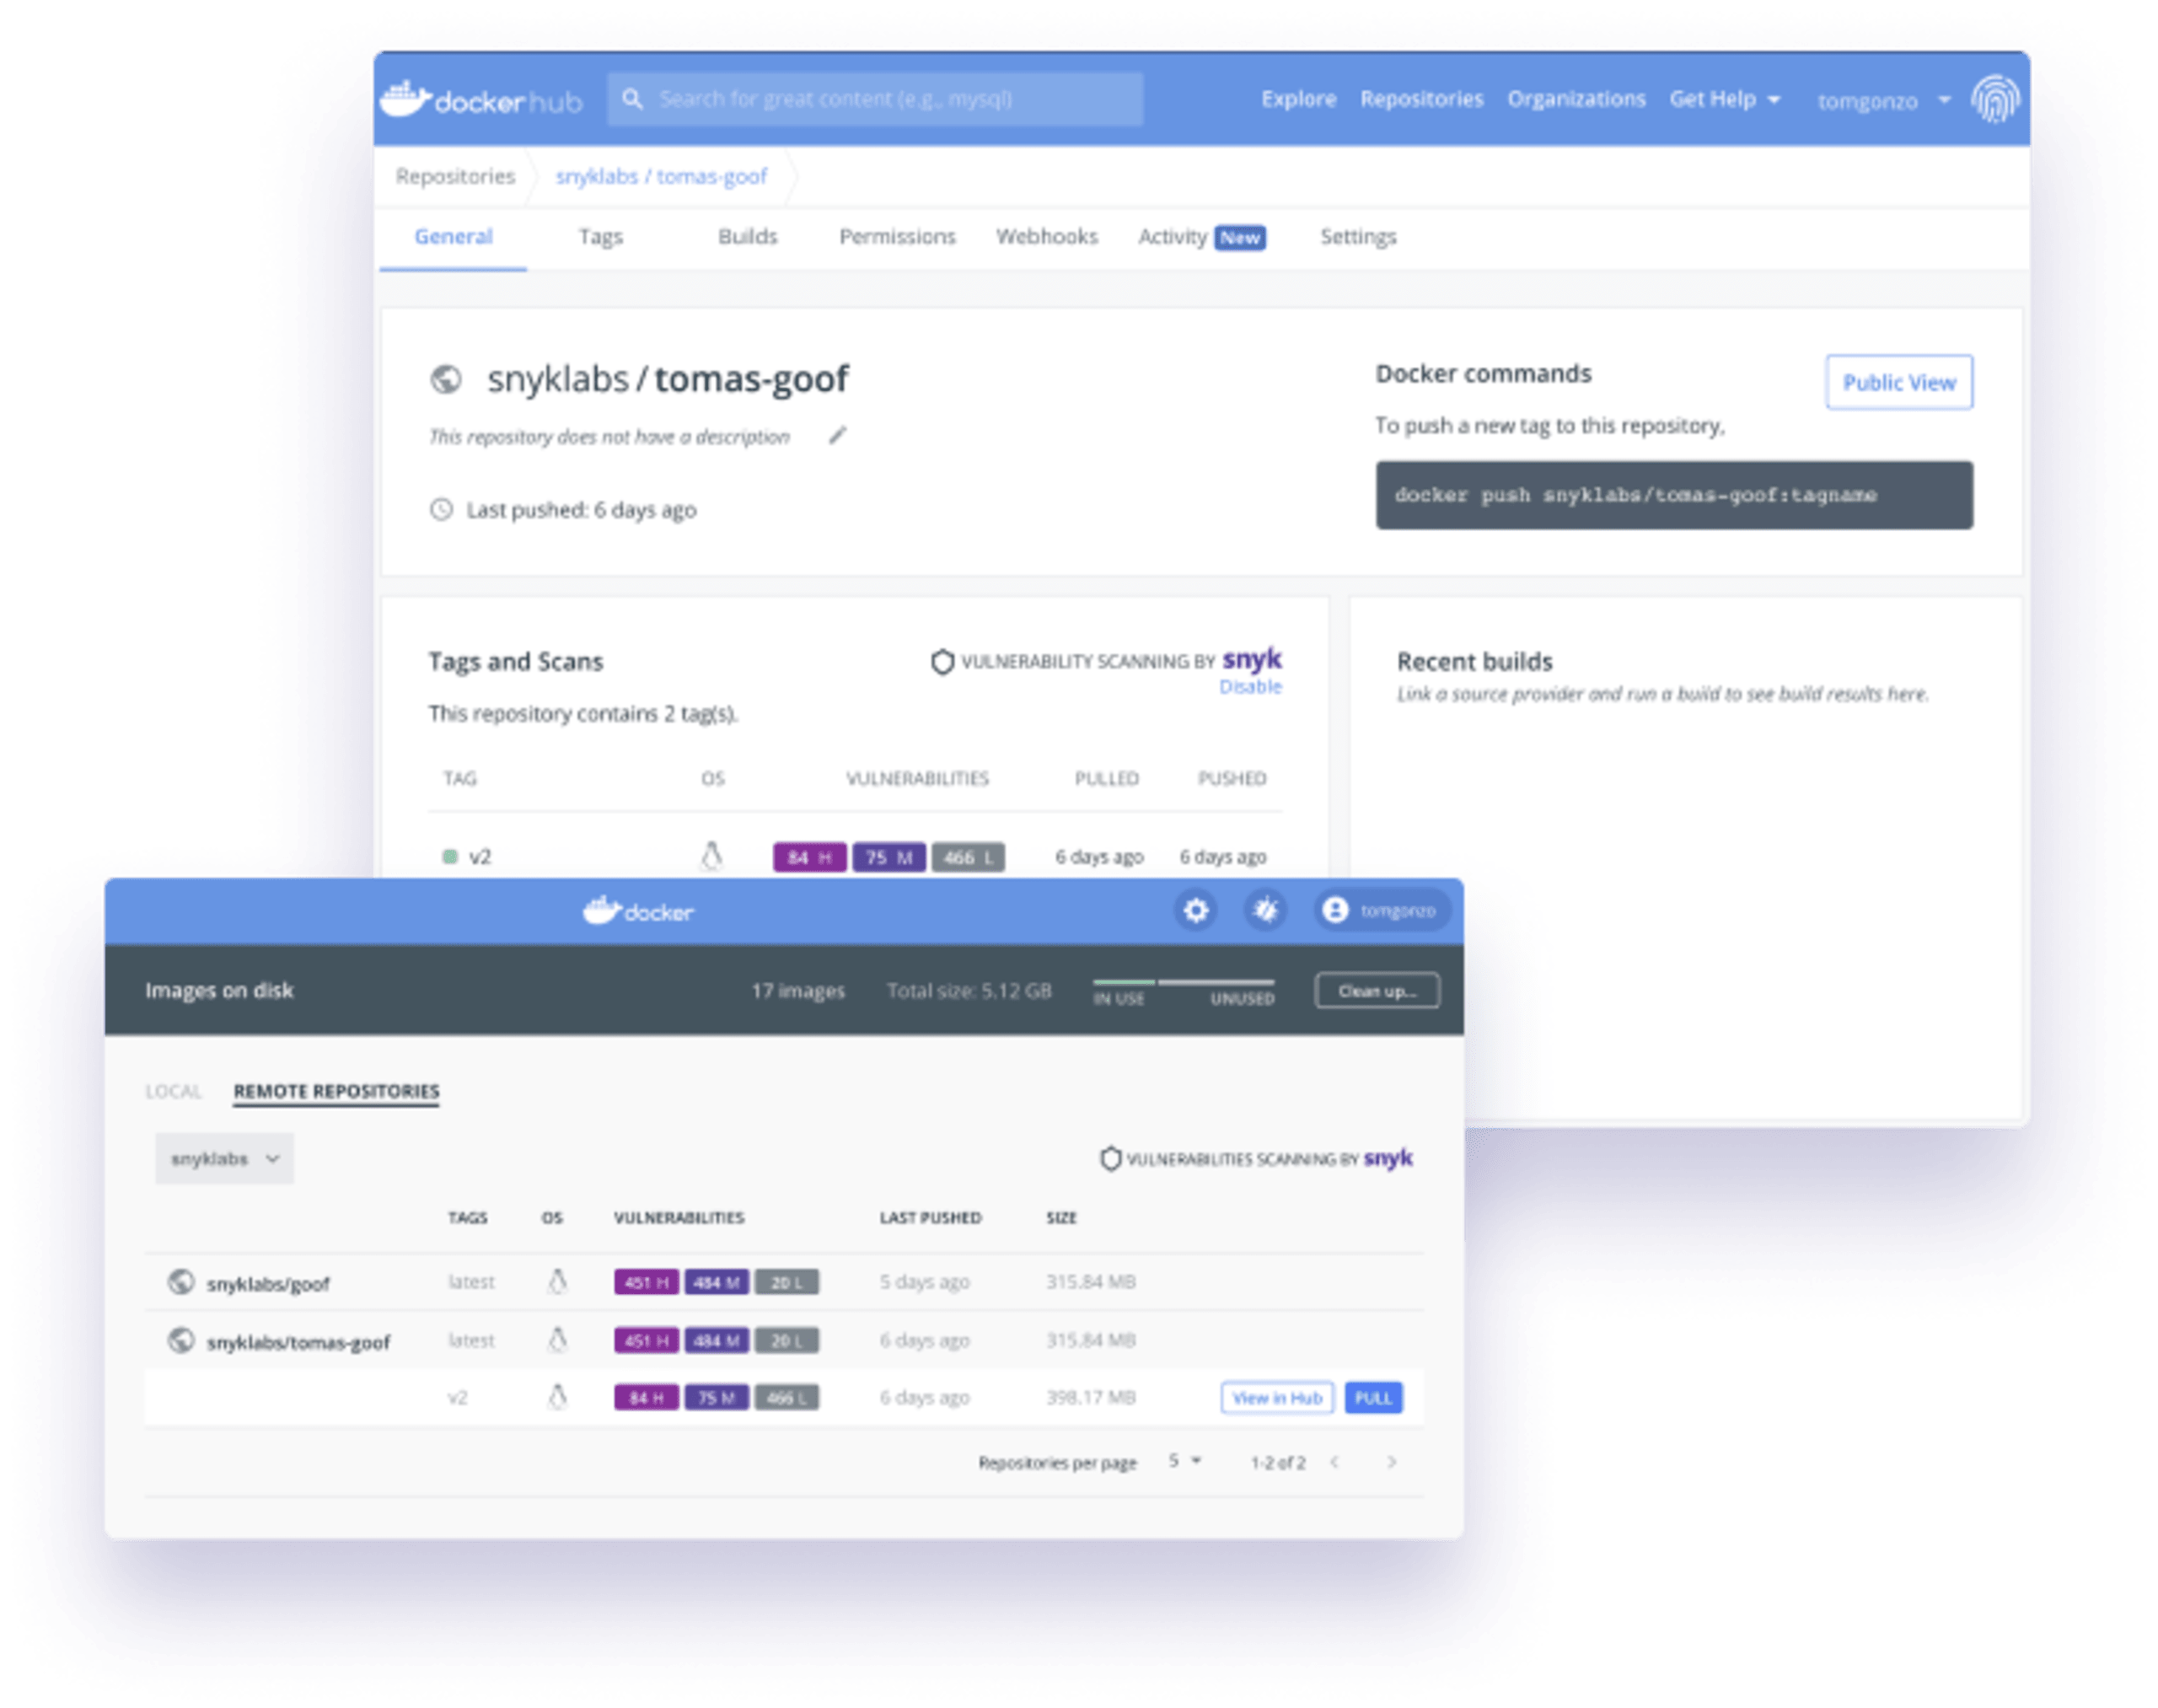
イメージがHubにプッシュされたときにスキャンが自動的に実行されるよう、Docker Hubを設定できます。スキャン後は、Docker HubまたはDocker Desktopで結果を確認できます。
Docker Hubに保存されたイメージは、新たな脆弱性がないか継続的に監視されるため、チームは常にイメージの最新のセキュリティ状態を把握できます。