AWSの恐ろしい設定ミス Top 5
Shilpi Bhattacharjee

2022年10月31日
0 分で読めます2022年現在、AWS(Amazon Web Services)は依然として主要なクラウドプラットフォームの一つであり、クラウドインフラストラクチャおよびプラットフォームサービスのリーダーとして認められています。AWSはクラウドインフラストラクチャサービスプロバイダーの34%を占めており、今日では多くの組織がインフラのすべて、または大部分、あるいは少なくとも一部をAWS上で運用しています。
AWSを含むクラウドプロバイダーへの移行には、コスト削減の可能性、拡張性、競争優位性、セキュリティの強化、コラボレーションの機会など、顧客に大きなメリットがあります。一方で、潜在的なセキュリティ侵害を防ぐには、適切にセットアップする必要があります。
インフラに潜むセキュリティ上の弱点を防ぐために、知っておきたいAWSの主な設定ミスを5つご紹介します。
AWS Cloud Trailの設定ミス
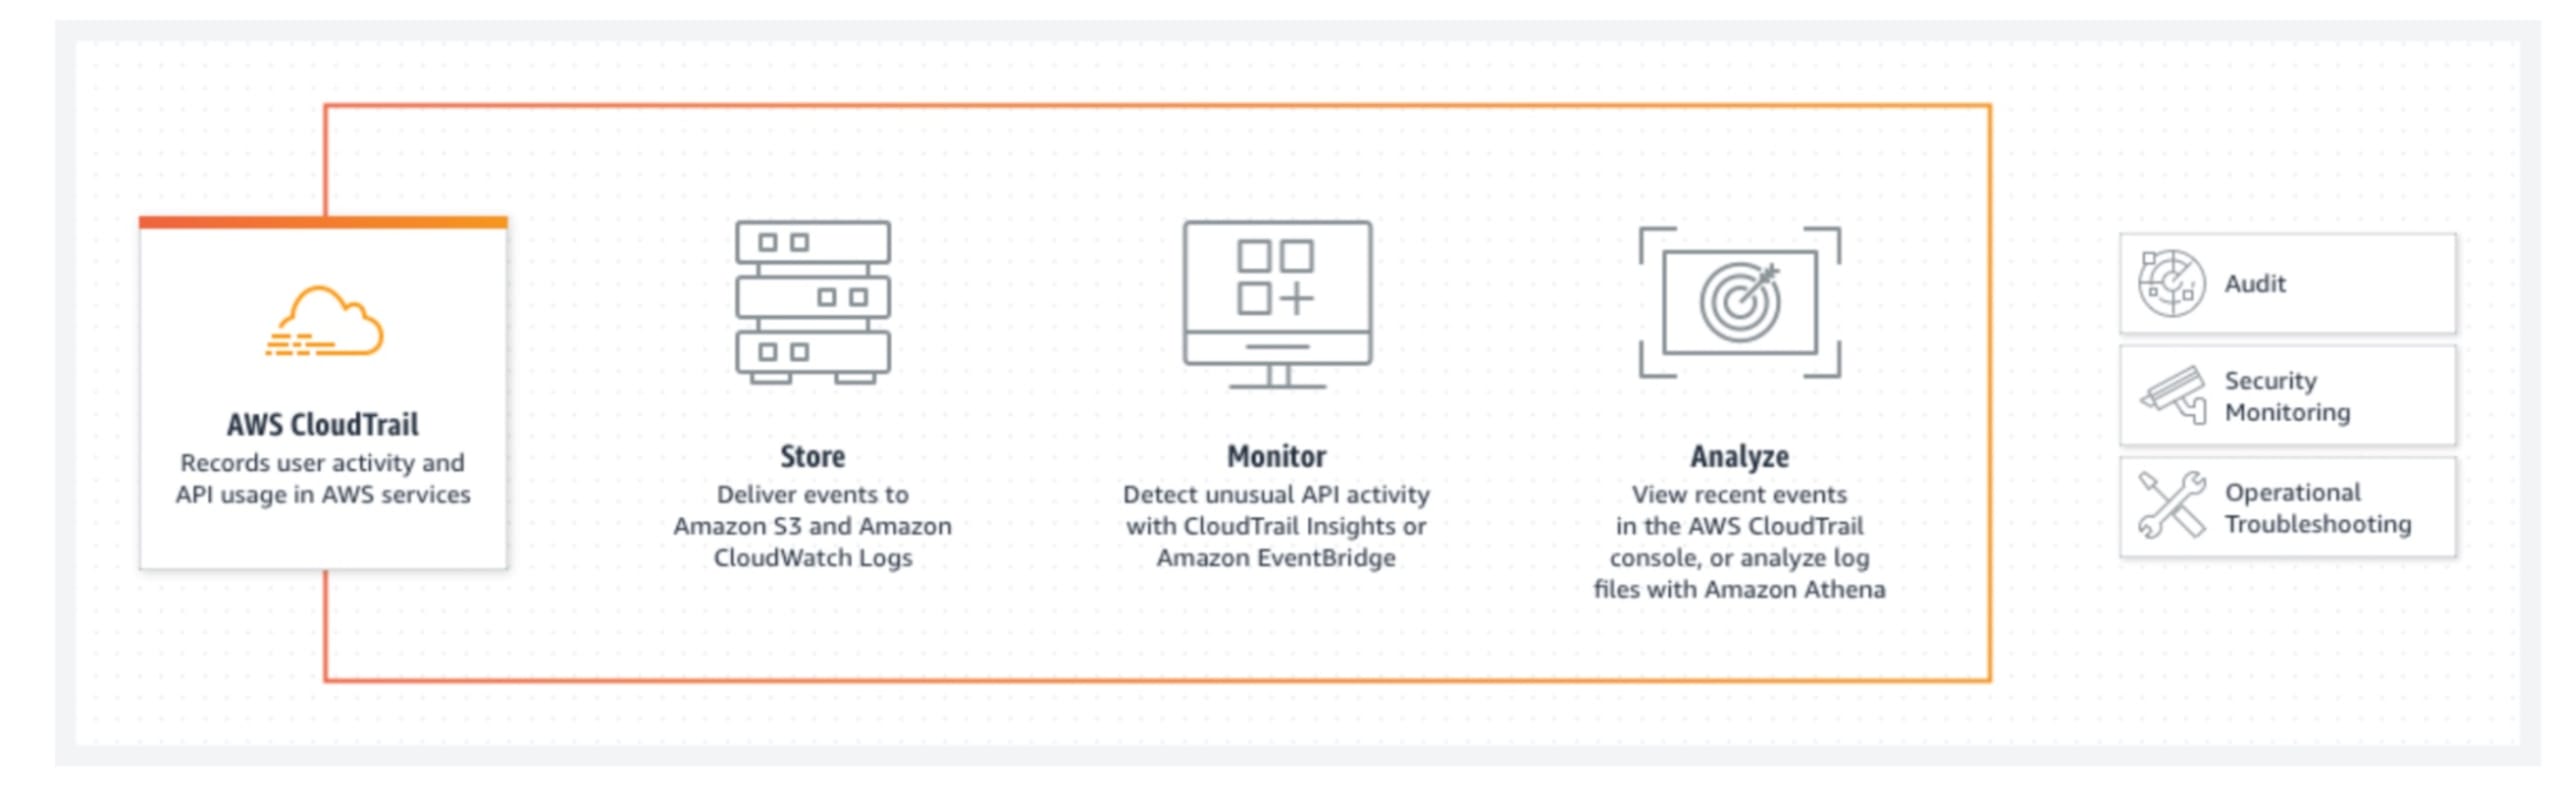
最初に紹介する、見落とすと深刻な設定ミスは、おそらく最も重要なものです。AWS Cloud Trailの設定ミスはAWSの監視サービスに関するもので、このサービスはAWS組織とすべてのAWSアカウントで有効にする必要があります。AWSアカウントで有効になっていない場合でも、すべてのリージョンで有効にし、ログを別のS3バケットに保存する必要があります。これらのセキュリティ対策は非常に重要です。対策を講じていないと、攻撃者がAWSアカウントにアクセスするおそれがあります。
セキュリティ侵害が発生した場合、攻撃者がAWSアカウントで何をしたのかを特定する手段がなくなります。それを記録するのがCloud Trailだからです。AWS IAMユーザーの操作を確認することで、Cloud Trailを使って悪意あるユーザーが残した痕跡をたどり、侵害中に何が変更されたのかを突き止められます。AWS Cloud Trailを有効にすれば、インシデント対応計画を機能させるためのツールと情報を得られます。
AWS IAMの設定ミス
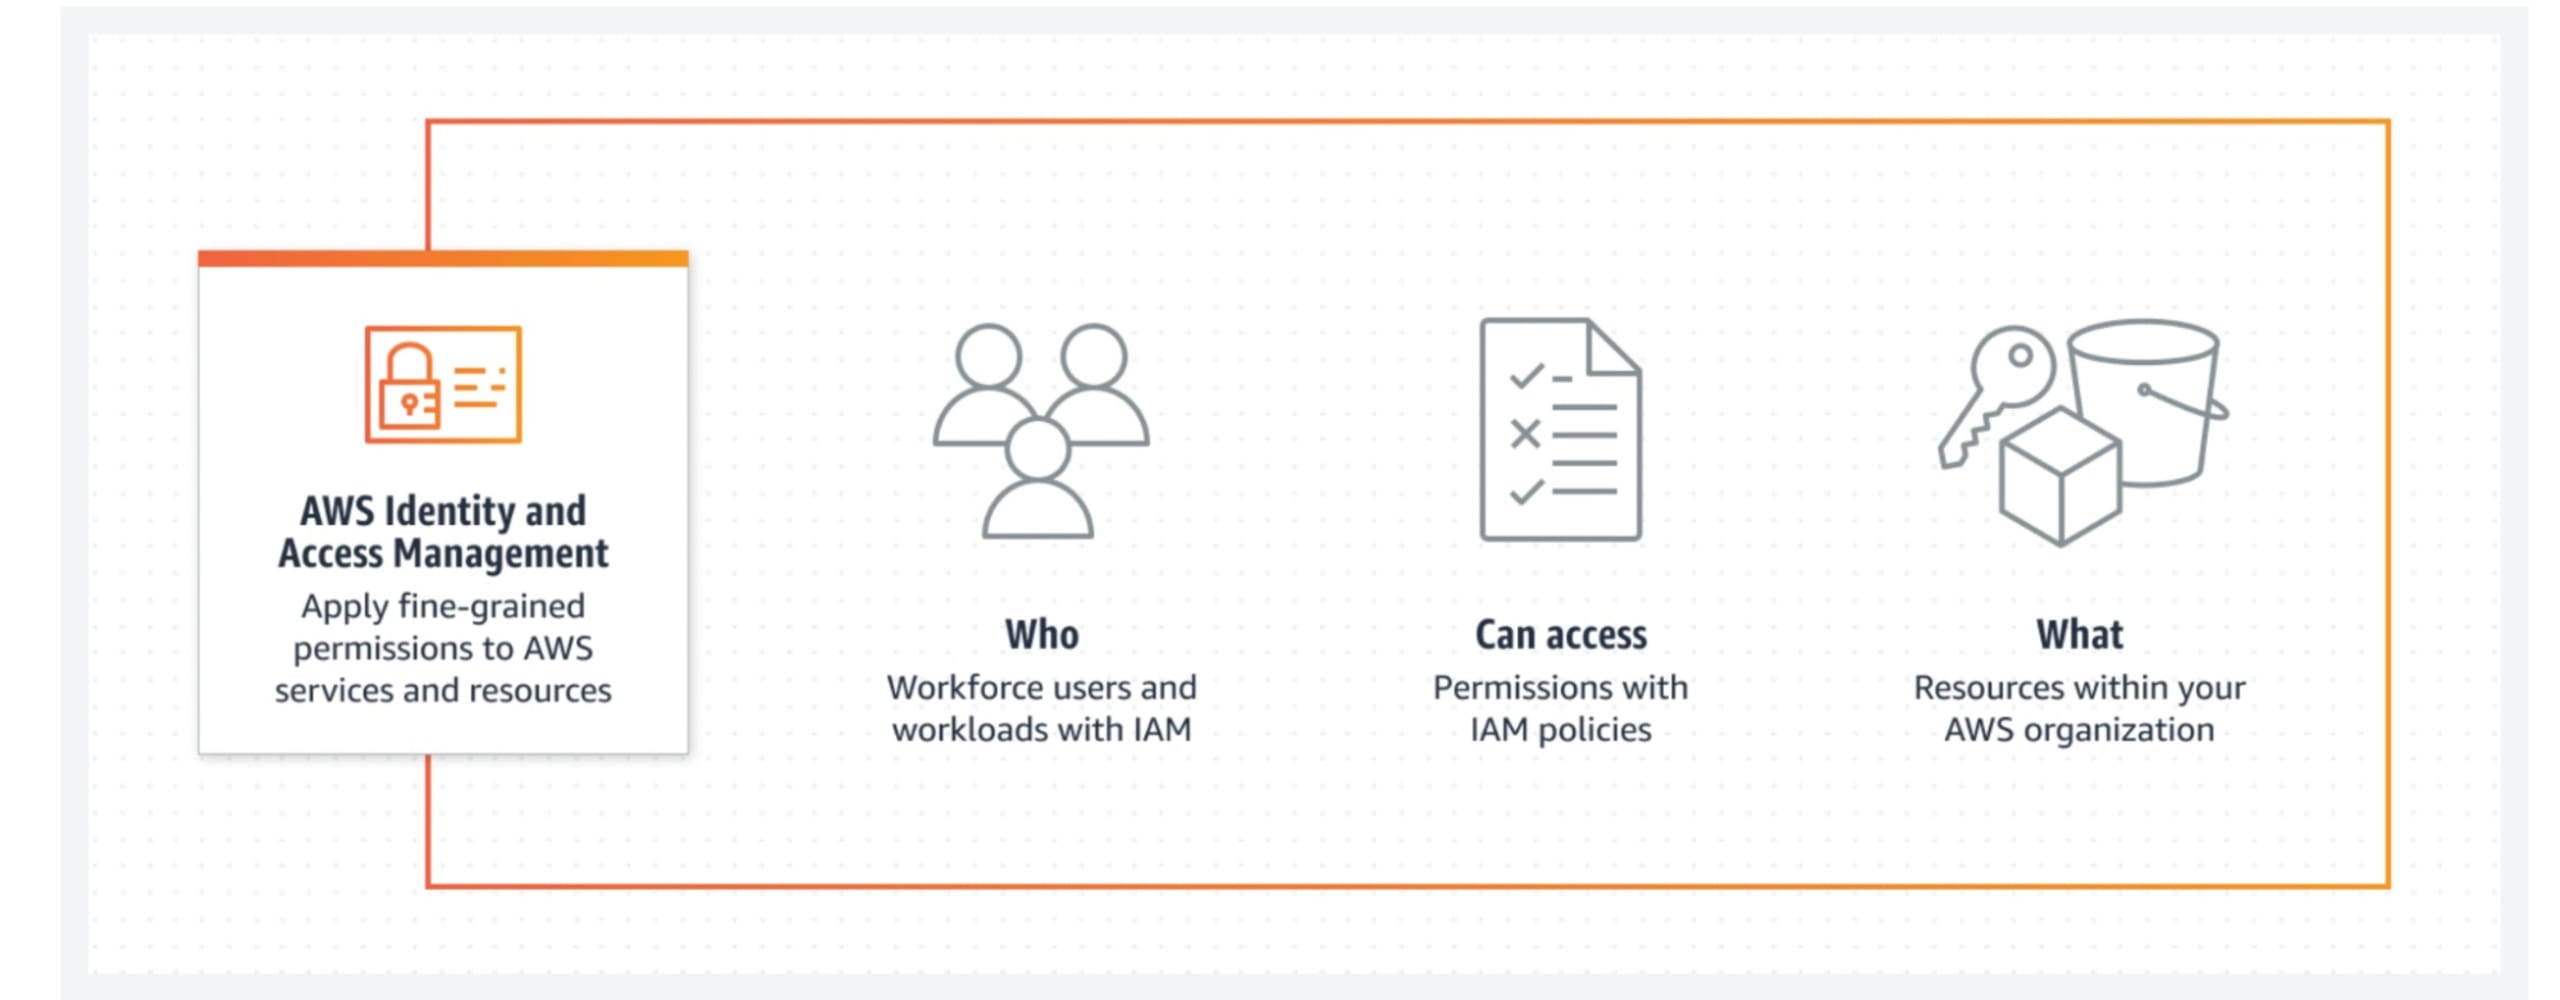
2つ目はAWS IAM(Identity and Access Management)の設定ミスです。クラウドではアイデンティティが最も重要です。認証情報へのアクセスを失うこと、GitHubなどのストレージサービスにあるシークレットへ認証情報を平文で記録してしまうこと、MFAを設定せずにAWSのIAMユーザーを使用すること、またはrootアカウントユーザーとして利用することは、重大な設定ミスにつながります。
これは危険です。rootアカウントやMFAを設定したIAMユーザーへのアクセスを許可していると、ハードコードされた認証情報を入手した攻撃者がそれを使ってログインし、アクセス権を与えられたAWSアカウントであらゆる操作を行うおそれがあります。
AWS S3バケットの設定ミス
次に注意したいのはS3バケットの設定ミスです。適切な認可制御がなく、S3バケットにアクセスできる状態になっていることを指します。
先ほど説明したCloud Trailのバケットを思い出してください。組織内の誰もがアクセスできるようにしていて、攻撃者が内部の認証情報を入手した場合、Cloud Trailのログを削除され、何が起きたのかを永遠に特定できなくなるおそれがあります。
AWS EC2の設定ミス
4つ目はAWS EC2(Elastic Compute Cloud)の設定ミスです。よくあるAWS EC2の設定ミスでは、EC2でホストしているアプリケーションがインターネットに公開されてしまいます。アプリケーションに脆弱性がある場合、ファイアウォールルール、つまりAWSセキュリティグループがインターネットに開放されていると、悪意あるユーザーから攻撃されるおそれがあります。また、組織内のすべてのリソースにアクセスできるIAMインスタンスプロファイルを使うことも、セキュリティリスクになります。
これは、データ侵害のきっかけになり得るため、非常に懸念されます。悪意あるユーザーがEC2インスタンスにアクセスすると、AWSの設定ミスの深刻度によっては、そのインスタンスを足がかりにアカウント内のあらゆるリソースへアクセスされるおそれがあります。
AWS RDSの設定ミス
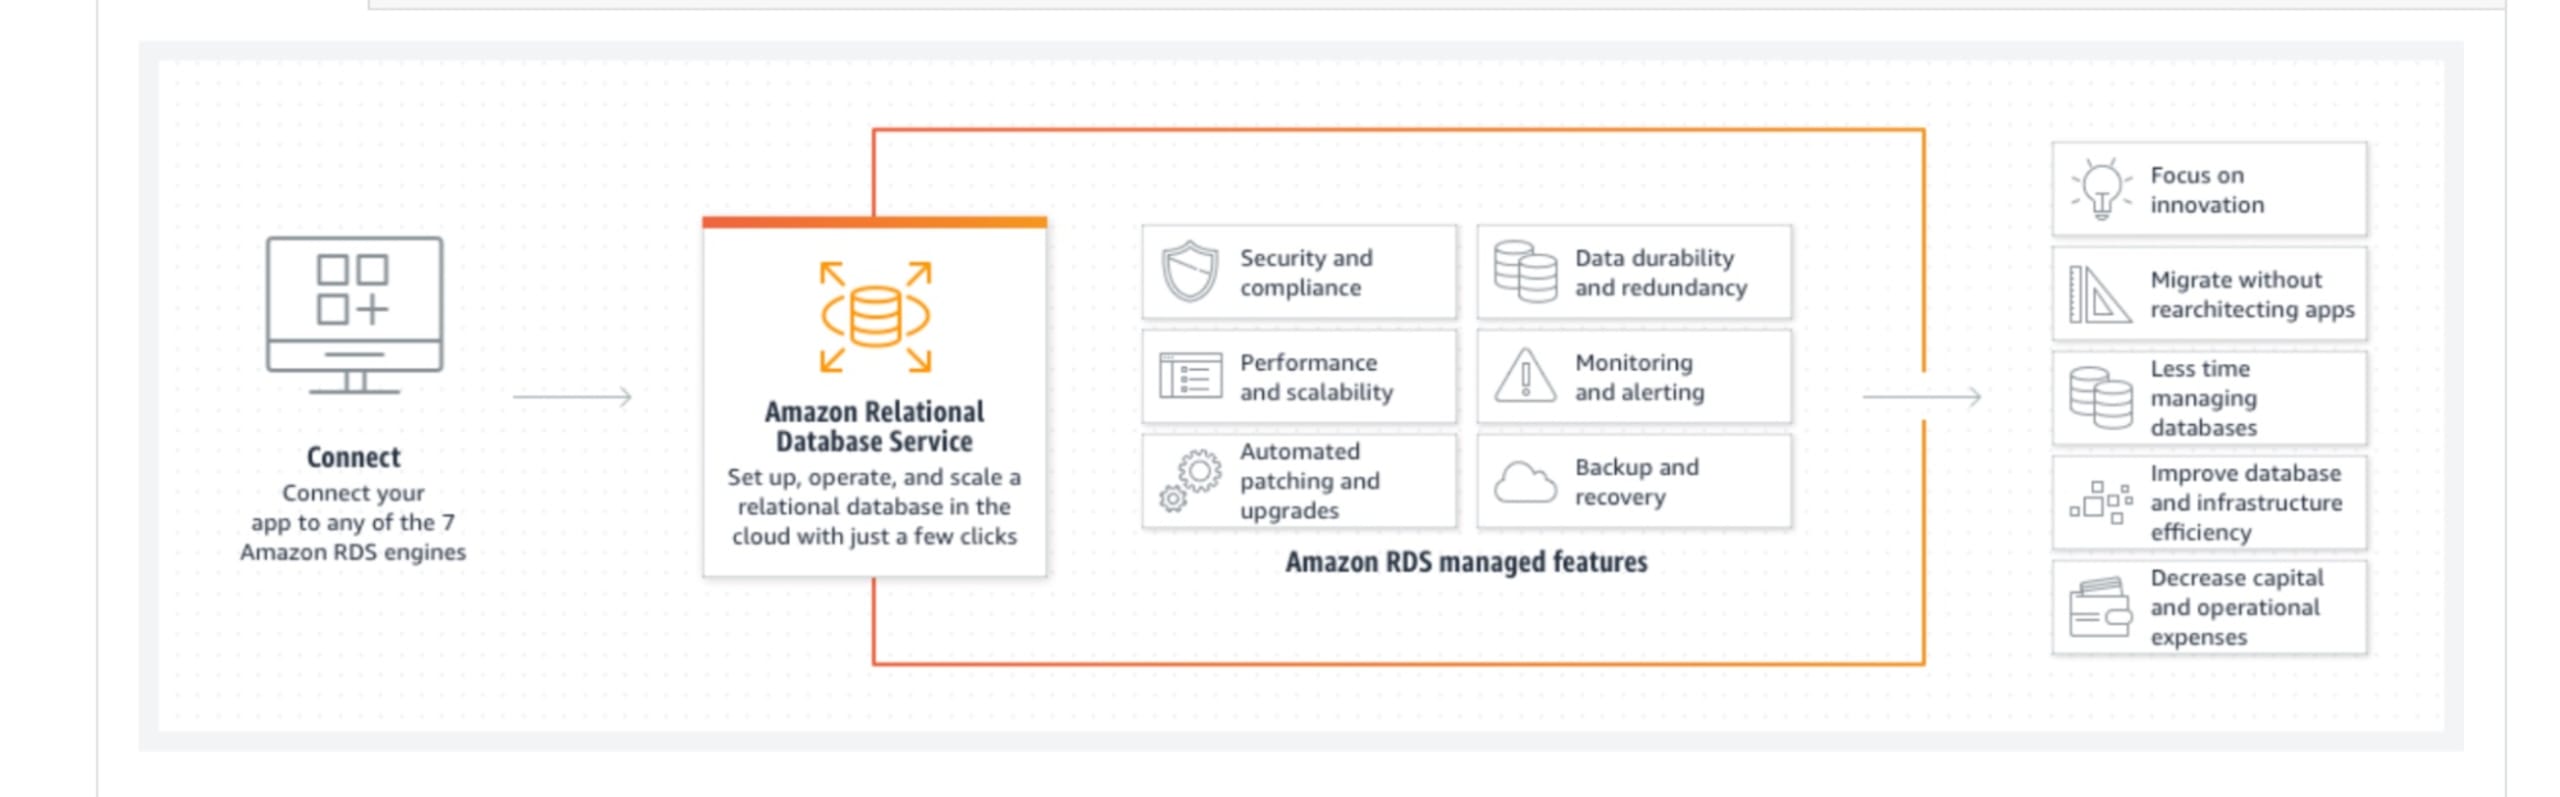
AWSのマネージドサービスであっても、設定ミスが起きる可能性はあります。たとえば、RDSインスタンスをインターネットからアクセスできる状態にしたり、セキュリティグループやファイアウォールルールでデフォルトポートをインターネットに開放したりすると、検索すべきポートが攻撃者に知られてしまいます。また、仮想マシンやRDSインスタンスのバックアップスナップショットをインターネットに公開すると、過去のデータを閲覧されるおそれがあります。さらに、データベースに認証を設定しないのも危険です。
データベースには、個人情報や顧客データなどにアクセスできる可能性があるため、リスクを伴います。ただし、適切な制御とAWSの設定をアプリケーションに適用することで、潜在的な侵害やサービス拒否攻撃を防ぐことができます。AWSで公表されている脆弱性の最新情報を確認し、AWSアカウントのセキュリティを最適化する設定方法について詳しく知るには、以下のリソースをご覧ください。
AWSのセキュリティに関するベストプラクティスと公表済みの脆弱性:
AWS CloudTrailのセキュリティに関するベストプラクティス
以下で、これらの設定ミスを取り上げたハロウィーン特別編もぜひご覧ください。