SnykユーザーはNVDの遅延を心配する必要はありません

Hadas Bloom

2024年3月13日
0 分で読めます編集者注:2024年9月19日
更新:NVDでは現在も大幅な遅延が発生しています。
2024年にSnyk Security Databaseで公開されたCVEのうち、355件がまだNVDによる分析を受けていません。
NVD(National Vulnerability Database)の分析プロセスに遅延が生じているという最近の議論や公式通知をご覧になった方もいるでしょう。2月13日に投稿されたメッセージはこちらです。
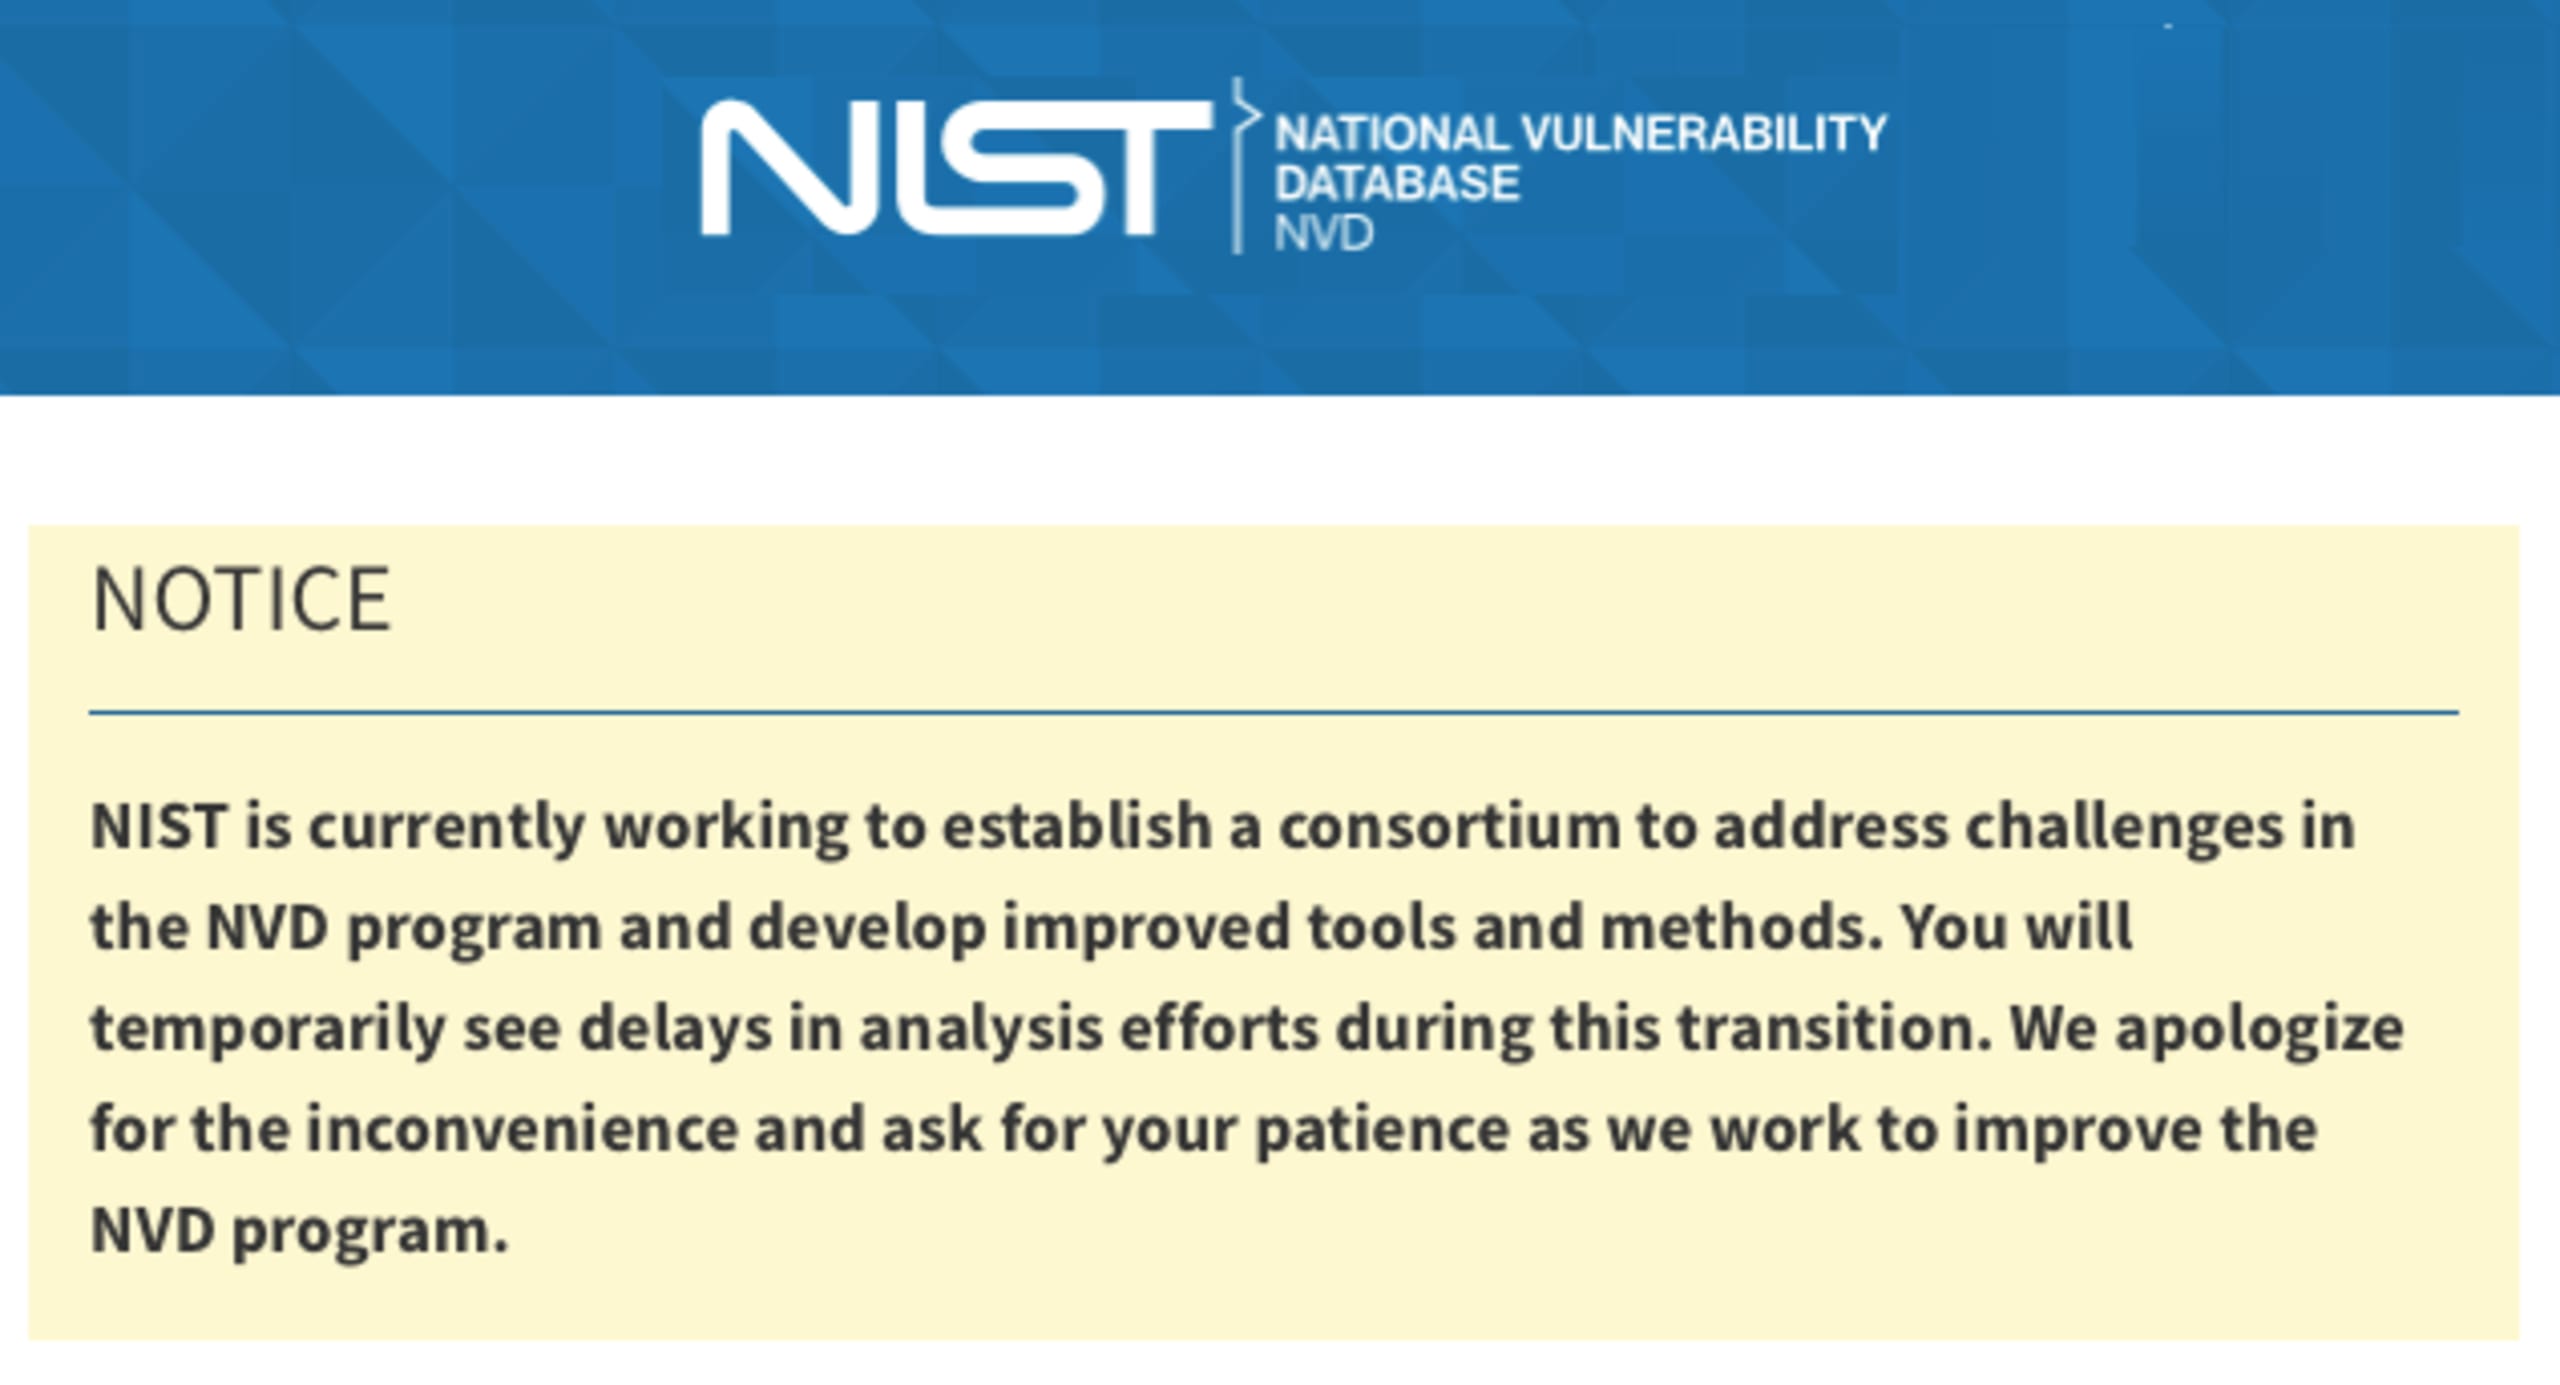
こうした遅延によって、SnykのセキュリティインテリジェンスやSnyk Vulnerability Databaseの完全性・有効性が損なわれることはありません。
Snykのセキュリティインテリジェンスを支えるもの
Snyk Vulnerability Database(VulnDB)の強みは、高度なテクノロジーに支えられた専任のセキュリティアナリストチームにあります。アナリスト、研究者、プロダクトマネージャー、エンジニアから成るこの学際的なチームは、Snykのあらゆるセキュリティ関連の取り組みを率いています。ゼロデイ脆弱性の調査から、構造化・非構造化の脆弱性情報源の集約まで、その取り組みはSnyk Vulnerability Databaseの完全性と正確性を維持するうえで重要な役割を果たしています。
Snykの分析とトリアージの仕組み
Snykのセキュリティアナリストは日々、多数の脆弱性関連イベントを綿密に調査し、実用的で正確な情報を含む新たなアドバイザリを公開しています。
情報収集プロセスでは、次のような複数の情報源を活用します。
コミュニティのエコシステムにおける構造化データベース。たとえばRubySec Advisory DBなどです。
公式データベースやアドバイザリ。たとえばNVDなどです。
機械学習アルゴリズムを使って公開フォーラムやソース管理リポジトリから未登録の脆弱性を発見する、未公開脆弱性の発掘。
独立した研究者や学術機関との協力を含む、コミュニティや学術機関による開示。
ゼロデイ脆弱性やエクスプロイトを特定するための、独自調査と脆弱性の傾向分析。最近のLeaky Vesselsの調査(Dockerおよびruncコンテナのブレイクアウト脆弱性)などがその一例です。
AIで強化された人間の知見が、意思決定のプロセスを支えます。これには、潜在的な脅威が実際の脆弱性かどうかの検証や、実用的な詳細情報の追加が含まれます。徹底した調査が組織からSnykが信頼される理由です。
Snyk Open SourceのアドバイザリはNVDに依存しません
Snykのオープンソース脆弱性アドバイザリはすべて、NVDによる分析の有無にかかわらず(多くの場合、その分析に先立って)Snykのセキュリティアナリストが厳正に評価しています。NVDのデータは、入手可能な場合にSnyk独自の分析とあわせて提供しますが、脆弱性データの提供や品質は、NVDの分析遅延など外部の事象から直接影響を受けません。
具体的には、Snyk Vulnerability Databaseに登録されるすべてのオープンソースアドバイザリに、正確なパッケージ座標、脆弱なバージョン範囲、CVSSベクトル、詳細な分析情報が付属します。他の情報源が提供する情報の有無は問いません。また、NVDがCVE IDのある脆弱性のみを分析するのに対し、SnykセキュリティチームはCVE IDの割り当て状況にかかわらず脆弱性を分析します。
Snyk Containerのアドバイザリ
コンテナアドバイザリについて、Snykは複数の情報源を考慮する半自動化プロセスで評価を行います。コンテナアドバイザリの詳細は、主にLinuxディストリビューション自身が提供する情報と評価に基づいています。それぞれの環境における問題を最もよく把握しているのは、各ディストリビューションだからです。そのため、これらのアドバイザリのパッケージ座標や脆弱なバージョン範囲も、NVDの遅延による影響を受けません。
深刻度とCVSSスコアは、LinuxディストリビューションとNVDの評価を考慮し、入手可能な最良の評価を組み合わせて決定します。詳しい決定方法はドキュメントをご覧ください。Linuxディストリビューションが独自のCVSS評価や深刻度(「相対的重要度」)を提供せず、NVDの評価に依存する(またはそれをそのまま引き継ぐ)アドバイザリでは、今回の事象によりCVSS評価に遅延が生じます。
SnykでNVDの先を行く
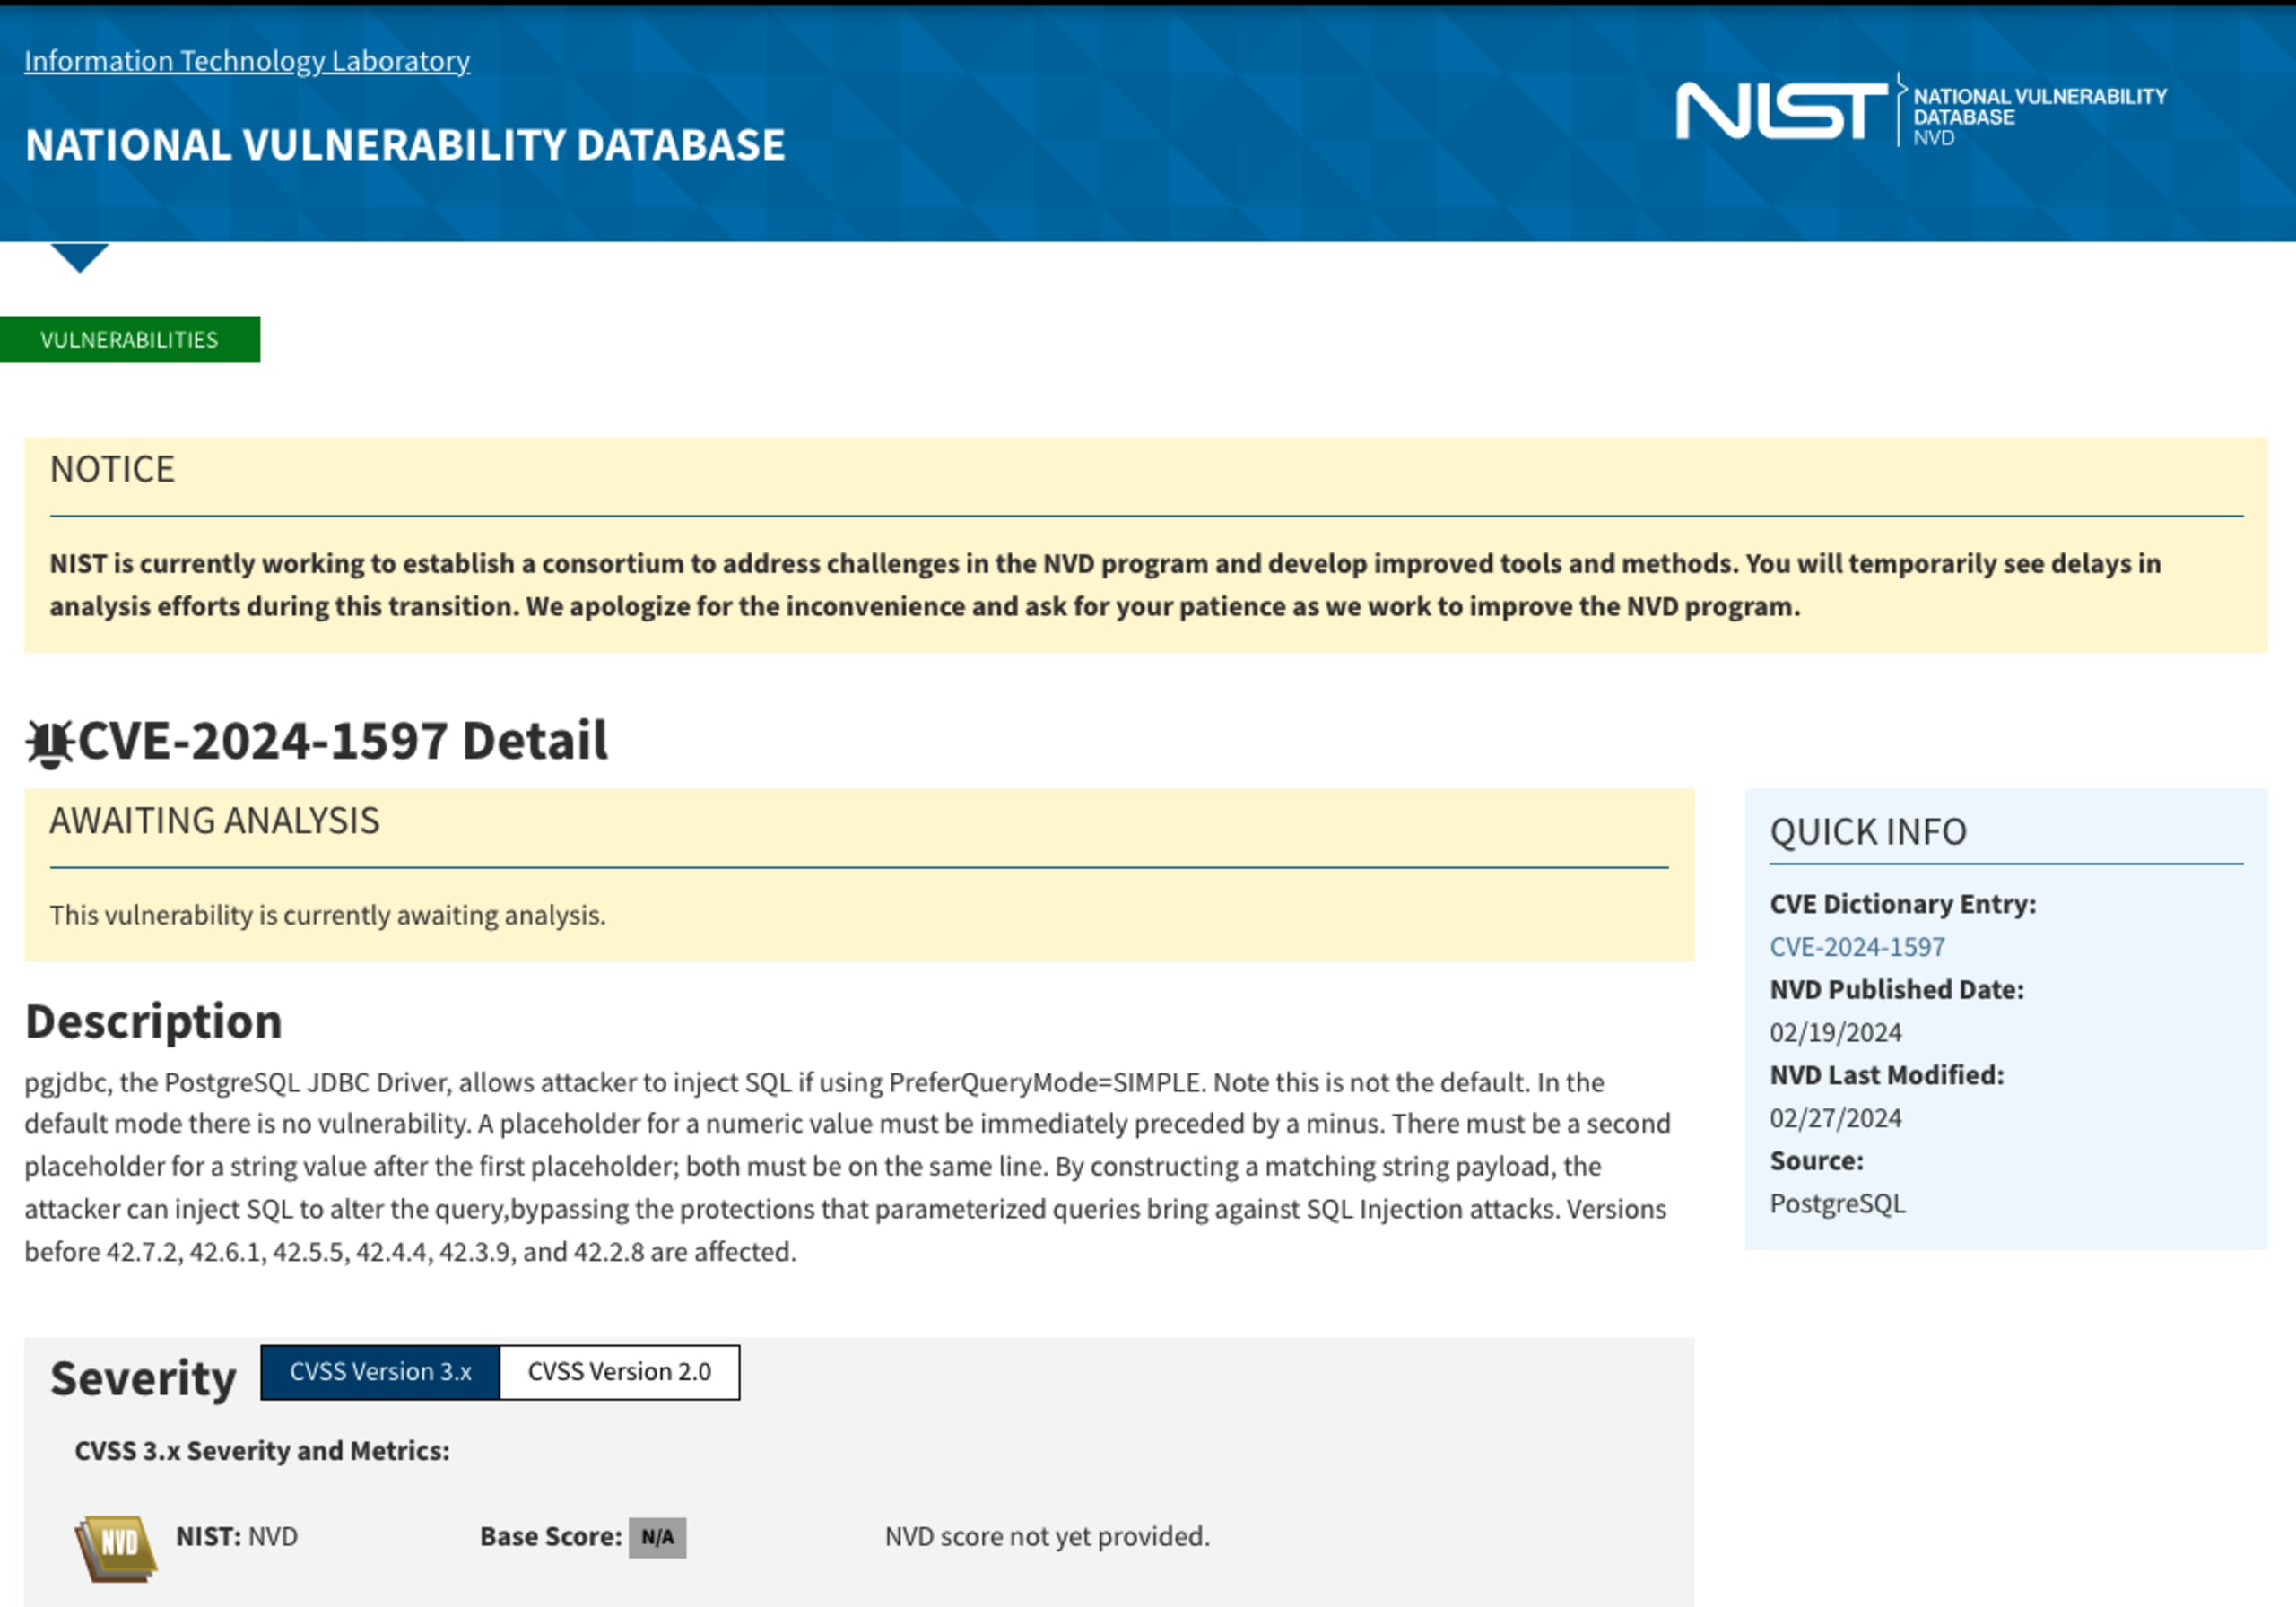
Snykの脆弱性データはNVDの情報を大きく上回り、オープンソースの脆弱性についてはNVDより早く公開されることも少なくありません。そのため、SnykユーザーはNVDの遅延を心配する必要はありません。2024年3月12日時点で、2023年と2024年にSnyk Vulnerability Databaseで公開された固有のCVEが500件以上、NVDではまだ分析されていません。その中には、Snykのセキュリティアナリストが高または重大と評価した脆弱性もあります。たとえば、CVE-2024-22243(Springにおける深刻度「高」のオープンリダイレクト)とCVE-2024-1597(PostgreSQLにおける深刻度「重大」のSQLインジェクション)は、いずれも3週間前にSnyk Vulnerability Databaseで公開され、分析済みです。
分析待ちの重大な脆弱性アドバイザリの例:
Snykの使命は、オープンソースの世界を含め、世界をより安全にすることです。そして、開発者やAppSecチームが自らのコードベースのセキュリティ確保に積極的に取り組めるよう支援します。外部情報源だけに頼ることなく、Snykプラットフォーム全体を支える、タイムリーで包括的かつ実用的で正確なセキュリティインテリジェンスの提供を目指しています。セキュリティインテリジェンスについて詳しく知りたい方は、今すぐ専門家によるデモをご予約ください。