Snykの リサーチチームは、 アプリケーション開発者に 影響を 及ぼす 可能性の ある セキュリティ上の 問題を 調査・開示する ことで、 開発者エコシステムの セキュリティ確保に 取り組んでいます。 この 継続的な 取り組みの 一環と して、 Snykは 新たな 情報を 活用し、 Mintegral SDKの 追加調査を 実施しました。 その 結果、 新たな 問題が 明らかに なりました。
今回新たに 判明したのは、 Mintegralが SDKを 介して リモートで コードを 実行できると いう ことです。 また、 開発者に よる 開示内容への 対応を 支援してきた ほか、 Mintegralや モバイル広告コミュニティから 注目すべき 反応が ありました。 この 記事では、 Mintegral 広告SDKで 確認した セキュリティと プライバシーの 問題の 最初の 開示 以降に 起きた ことを お伝えします。
概要:
Snykは、 SDKが 表示する 広告を 介した リモートコード実行に つながる 可能性の ある バックドア機能を 発見しました。
Android版SDKに、 Googleドメインからの ダウンロード (アプリケーション (APK)、 Googleドキュメント、 その 他の リソースを 含む)を すべて Mintegralに 報告する、 隠された 「ダウンロード追跡」 機能を 発見しました。
Mintegralは、 最初の 開示で 指摘した 懸念に 対応する ため、 数多くの 措置を 講じました。
モバイル広告コミュニティの 対応は 迅速で、 複数の 事業者が 自社プラットフォームから Mintegralを 削除しました。
概要 202 0年8月24日、 Snykは、 Mintegralと して 知られる 人気 広告SDKの iOS版で 不審な 挙動を 発見したと 発表しました。 当時、 広告アトリビューション分野の パートナーとの 確認に より、 少なくとも Mintegralが この 機能を 使って 大量の データを 収集し、 広告アトリビューション詐欺を 行っていると みられる ことが 判明していました。 調査の 結果、 Mintegralは コード難読化と メソッドスウィズリングを 利用し、 アプリ所有者に 知られる ことなく iOS SDKの 基本メソッドの 機能を 変更している ことが わかりました。 さらに、 HTTPリクエストの ヘッダーを 含む すべての HTTPリクエストを 記録しており、 そこには 認証トークンなどの 機密データが 含まれる 可能性が ある ことも 確認しました。
この 発見は、 さまざまな 報道機関や ソーシャルメディアで 広く 取り上げられました。 調査の 一環と して、 この SDKの 影響を 受けていた 人気アプリの メンテナーに 連絡し、 調査結果を 伝えました。 また、 アプリに 対する 潜在的な 脅威を 理解する ための 追加情報や 支援を 求めた 複数の 開発者と 協力しました。
その後、 Mintegralは SDKの ソースコードを 公開すると 発表しました。 本稿執筆時点では、 SDKを ダウンロードできるのは 登録済みパートナーに 限られていますが、 大手ゲームパブリッシャーが さらなる 分析の ために ソースコードを 共有してくれました。 また、 最初の 開示時点では 同様の 挙動が 見つかっていなかった Android版SDKに ついても、 調査を 続けて 詳しく 分析しました。
その 結果、 以前の 開示内容を 更新する 必要が ある 重大な 発見が ありました。 また、 Mintegralや コミュニティ全体からも 対応が あり、 この SDKの 調査を 締めくくるに あたり、 これまでの 経緯を まとめることにしました。
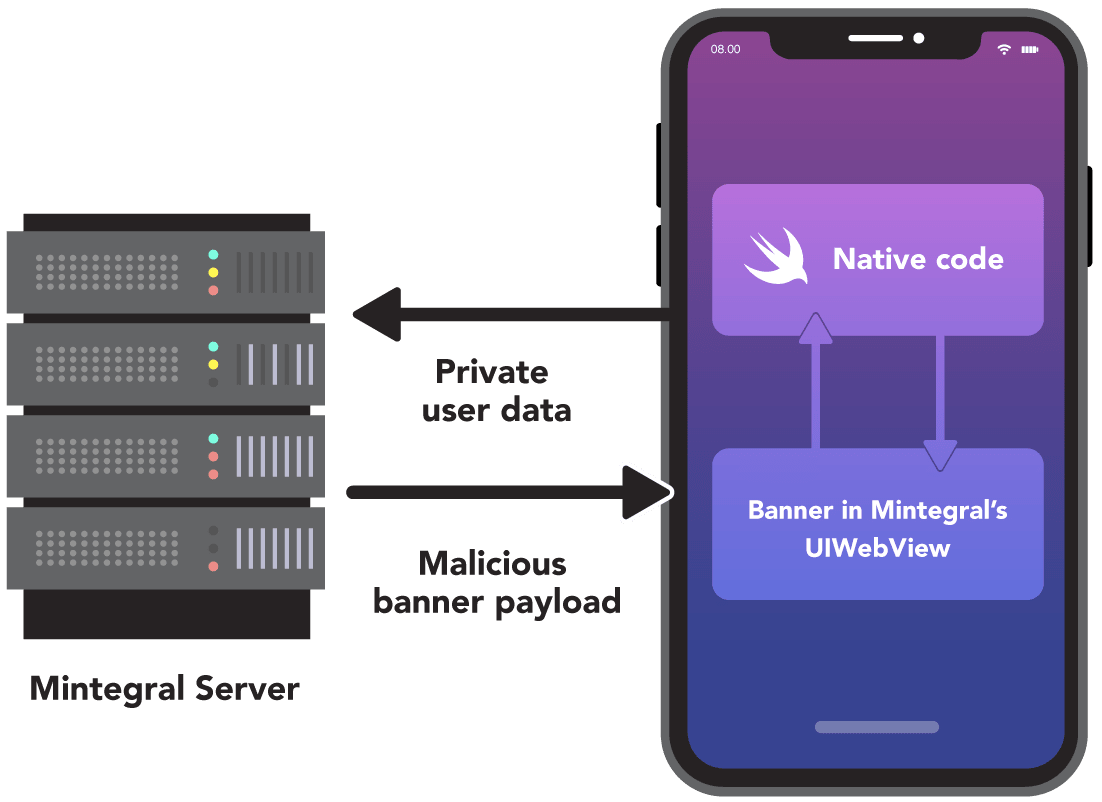
iOSで新たに判明した問題 リモートコード実行(RCE) Mintegralが SDKを オープンソース化すると 発表した 後、 以前に 分析した バージョンと 新たに 公開された バージョンとの 変更点を 調査しました。 比較の 結果、 以前の バージョンに 存在していた 危険な 機能が 削除されるなど、 重大な 変更が 見つかりました。 特に、 以前は Mintegralが アプリケーション内の 任意の ネイティブ静的メソッドを 呼び出せる バックドアを 発見しました。 この 機能に より、 Mintegralは SDKを 介して 広告を 表示する あらゆる デバイスで、 リモートから コードを 実行できる 可能性も ありました。
予想どおり、 分析の 結果、 Mintegralは、 以前の 開示で 特定し公表した アンチデバッグ機能と プロキシ検知機能を 削除していました。 しかし、 さらに 分析を 進めた ところ、 これまで 特定できていなかった 6つの クラスも 削除されている ことが わかりました。
SDK内で JavaScriptとの 通信に 広く 使われる MTGBaseBridgeWebViewには、 任意の 関数や ネイティブアプリケーションコードを 実行できる 機能が 備わっている ことが わかりました。 概念実証を 作成 し、 この バックドアに よって Mintegralが SDK経由で 任意の 関数を 呼び出し、 任意の コードを 実行できる ことを 示しました。 これは デバイスの セキュリティモデルと ユーザーの プライバシーを 重大に 侵害する ものであり、 Appleの ポリシーにも 明確に 違反しています。
詳細に ついては、 技術調査レポート を ご覧ください。
Play Video: Remote Code Execution using Mintegral's MTGInvocationBoxing
10月2日に 新たな 発見を Appleに 開示した ところ、 その 翌日の 10月3日、 Appleは 影響を 受ける アプリ開発者に 通知を 送り、 Mintegral SDKの クラスを 通じて アプリが リモートコード実行の 危険に さらされている ことを 伝えました。 通知では、 開発者に 問題を 修正し、 迅速な 審査を 受ける ため 1週間以内に 新バージョンを 公開するよう 求めていました。
こんにちは。
お使いの アプリに 関する 新しい 情報を お知らせします。
再評価の 結果、 お使いの アプリが App Store審査ガイドラインに 準拠していないことが わかりました。 具体的には、 以下の ガイドラインに 違反しています。
ガイドライン2.5.2 - パフォーマンス - ソフトウェア要件 お使いの アプリには、 リモートコード実行を 可能に する MTGInvocationBoxingクラスが 含まれています。
次の ステップ
アプリから MTGInvocationBoxingクラスの 使用を 削除し、 新しい バージョンを 審査に 提出してください。
App Storeでの アプリの 提供が 中断されないよう、 この メッセージの 日付から 1週間以内に アップデートを 提出してください。
1週間以内に App Store審査ガイドラインに 準拠した アップデートが 提出されない 場合、 アプリは 販売から 削除されます。
何らかの 理由で アプリが ガイドラインに 準拠していないと 判断され、 指定期間 経過後に 却下された 場合、 準拠した アップデートが 提出、 承認され、 App Storeで 公開されるまで、 アプリは 販売から 削除されますので ご注意ください。
今後 この アプリを 提出する 際、 審査に 通常より 長い 時間が かかる 場合が あります。 また、 迅速な 審査の 対象には なりません。
この 情報に ついて ご不明な 点が ある 場合は、 この メッセージに 返信してお知らせ ください。
よろしく お願いいたします。 App Store審査チーム
HTTPリクエストとOpenURLの追跡 以前の 開示 後、 Mintegralは リモート設定機能を 通じて データを 収集する メソッドを 無効に していました。 しかし、 その後の 調査で、 数週間後に この 不審な 機能が 再び有効化されている ことが わかりました。 最初に サンプルとして 調べたいくつかの 人気 アプリで 確認し、 さらに NowSecure の 協力を 得て、 より 幅広い アプリでも 確認しました。
初期化時に SDKへ 配信される 設定では、 3つの フラグが すべて 有効に なっていました。
つまり、 6.6.0.0より 古い SDKを 使用する すべての アプリで、 広範な データ収集と Mintegralへのログ送信が 再び有効に なっていました。 SDKの この 機能は 常に 有効であり、 開発者や メディエーションプラットフォームが 有効化していなくても 動作する ため、 多くの 場合、 開発者の 同意なしに 実行される 可能性が あります。
Android SDKでの発見 iOS SDKの 調査と 開示を 終えた 後、 リサーチチームは Android版に 着手しました。 当初から Android版にも 同様の 機能が ある 兆候は 見られましたが、 新たな 情報を 踏まえて コードを 詳しく 調べた ところ、 新たな 問題が 明らかに なりました。 技術的な 詳細に ついては、 Android版SDKの 技術調査レポート を ご覧ください。
まず、 Snykの リサーチチームは、 SDKコードの さまざまな 部分が、 iOS版SDKの コード難読化にも 使われていた ものと 同じ 独自の エンコード方式で 難読化されている ことを 発見しました。 標準的な Base64エンコードのように 見えますが、 わずかな 違いが ある ため、 一般的な Base64エンコーダー/デコーダーでは 文字列を 復号できません。
SDK内蔵の ユーティリティを 使って 難読化された 文字列や データを 復号した ところ、 デバッガーや、 ネットワーク通信を 傍受する プロキシが 動作しているかどうかを 判定する チェックを 行う メソッドが 複数 見つかりました。 iOS版SDKと 同様に、 デバッガーまたは ネットワークプロキシが 検出されると、 Android SDKの ログ記録機能は 停止します。 また、 調査チームがログ送信先と して 特定した Webサイトは、 Android SDKにも 記載されていました。
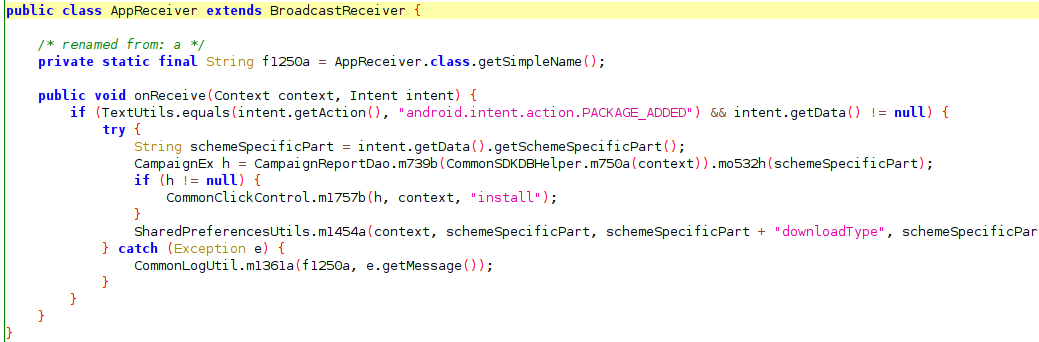
さらに 調査を 進めた ところ、 2つの インテントを 監視する ブロードキャストハンドラーの 実装を 発見しました。 最初の ハンドラーは、 前述の デバッグ検知機能の 一部です。 2つ目の ACTION_PACKAGE_ADDEDは、 デバイスに 新しい アプリが インストールされた ときに 発生します。 この インテントを 受けて 実行される Mintegral SDKの コードは、 パッケージが 追加されたかどうかを 確認します。 つまり、 この SDKは Playストア経由で デバイスに インストールされる すべての アプリの データを 受け取ることができます。
mIntegral SDKのonReceive()メソッドのコード
さらに SDKは、 Playストア以外で 行われる ダウンロードの 情報も 収集できます。 ContentObserverクラスを 拡張した AlphabObserverクラスには、 デバイスで 開かれた URIを 取得する メソッドが あります。 この メソッドは URIを 解析して ダウンロードリクエストかどうかを 確認し、 SDKの アプリデータベースに まだ 登録されていなければ 追加します。
全体と して、 この 挙動は SDKの iOS版で 確認された ものと 似ています。 ただし 大きく 異なるのは、 SDKが ブロードキャストインテントを 監視する ため、 SDKを 組み込んだ 親アプリ経由ではない アプリの インストール情報も 受信できる 点です。 つまり、 ユーザーの デバイス上に Mintegral SDKを 利用する アプリが 1つでも あれば、 その SDKの インスタンスは デバイス上で 行われる すべての アプリの インストールや ダウンロードを 把握できます。 次の 動画では、 デバイスで 開いた Googleドキュメントの URLが Mintegralに 送信される 様子を ご覧いただけます。
Play Video: Malicious Mintegral SDK Leaks Data on Android
Snykは、 Mintegral SDKに 関する 調査結果の 詳細を Googleに 報告しました。 Googleは この 問題を 重く 受け止め、 調査を 続けています。 また、 Snykが 提供した コードの 技術分析が 正確である ことを 確認しました。 ただし、 Googleは この 状況に どのように 対応するか、あるいは 対応するかどうかに ついて、 まだ 発表していません。
コミュニティの反応 8月末の 最初の 開示以降、 エコシステムや コミュニティから 大きな 反応が ありました。 Mintregralは 不正行為を 否定しました。 その後の ブログ記事では、 SDKが 行う 異例の 規模の データ収集は、 ユーザーに 合わせて 広告を 最適化する ためだと 説明しています。 202 0年8月26日前後には、 プライバシーポリシーを 大幅に 変更しました。 また 後日、 SDKの ソースコードを 公開すると 発表しました。
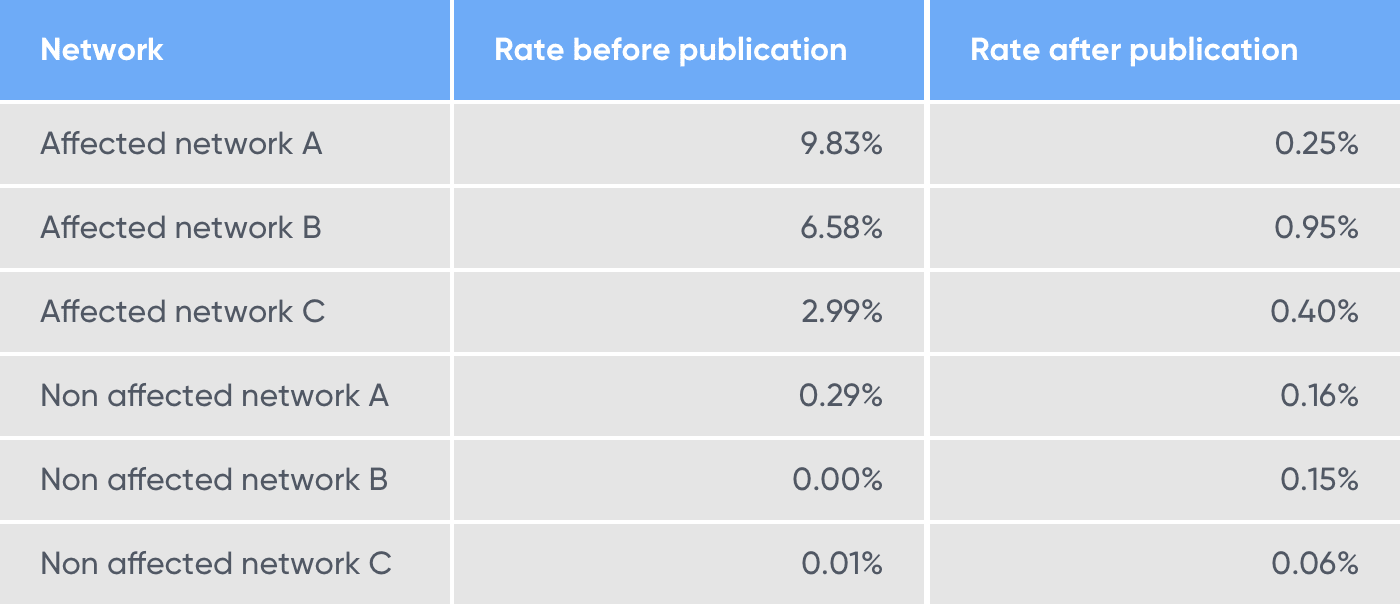
大手モバイル計測プロバイダー (MMP)である AppsFlyerと Singularは、 それぞれ 独自の 分析 を 発表し、 インストール乗っ取り攻撃を 検知・防止する ために 不正対策製品を 改善しました。 Singularは 「SourMint? Protecting yourself from click hijacking fraud on iOS」と 題した ブログ記事 を 公開しました。 記事では、 SDKベースの 一部の ネットワークに おける クリック 乗っ取りの 証拠を 分析し、 公開前後で 不審な アクティビティの 発生率を 比較しています。
情報 公開前、 これらの アプリでは クリックの 乗っ取りが 疑われる 事例が かなりの 数確認されていました。 しかし、 情報公開後 24時間 以内に、 偽クリックが 劇的に 減少したことが 確認されました。
mintregralの公開後、偽クリックが大幅に減少
202 0年9月3日付の 同社ウェブサイトの お知らせに よると、 Twitterの モバイルパブリッシングおよび収益化プラットフォームMoPubは、 202 0年2月26日に 公開した 発表 から、 ネットワークパートナーと しての Mintegralへの 言及を 削除しました。 さらに、 メディエーションの ドキュメント では、 Mintegralを 非推奨の ネットワークと して 記載し、 「すべての 広告枠セグメントと 広告申込情報から 削除する」よう示しています。
IronSourceの メディエーションプラットフォームも、 SourMintに 関する 情報公開を 受けて 対応を 表明しました。 次のように 述べています。
最近の 報道では、 Mintegralに ついて 深刻な 疑惑が 提起されています。 ironSourceは 独自に 調査を 行い、 その 結果に 基づいて、 ironSourceの メディエーションプラットフォームに おける Mintegral関連の すべての サービスと 製品サポートを 終了しました。
IronSourceの メディエーションプラットフォーム
結論 SourMintを めぐる 状況は、 最終的に 非常に 明白です。 Mintegral SDKが、 開発者や App Storeの 審査、 独立した セキュリティレビューに SDKの 動作を 知られないよう、 さまざまな 手法を 使っている ことは 否定できません。 隠された 動作には、 iOSデバイス上で 任意の コードを 実行し、 広告の アトリビューションに 必要な 範囲を 大きく 超える ユーザー行動データに アクセスする 手法が 含まれており、 Mintegralに 個人情報が 漏れる 可能性が あります。 こうした データは SDK自体の 外部から 取得されており、 その 収集は 極めて 疑わしい ものです。
Snyk Security Researchチームは これまで、 オープンソースパッケージで 数千件の 脆弱性 を 特定し、 責任ある 形で 開示 してきました。 また、 非常に 広く 使われていた event-stream npmパッケージに 潜む 悪意ある バックドア を 指摘 し、 悪意ある コンポーネント に 関する その 他 の 事例も 複数取り上げてきました。 SourMintの 調査を 終え、 私たちが 特定・開示した 機能が SDKから 削除され、 クリックの 乗っ取りや アトリビューション詐欺が 停止し、 SDKが オープンソース化された ことなど、 取り組みが もたらした 成果を 喜ばしく 思います。 また、 モバイル開発コミュニティで この 問題への 認識が 高まり、 モバイル広告業界の 企業が ユーザー保護に 迅速に 動いたことも 心強く 感じています。
アプリケーション開発者に とって、 この 事例は、 利用する 収益化プラットフォームの 信頼性を 確認する 必要性を 示しています。 コードを 詳細に 分析しても、 悪意ある 動作や 予期しない 動作を 見つけるのは 非常に 困難です。 データ収集に ついて ユーザーに 通知する 責任は 最終的に アプリケーション開発者に あります。 その ため、 このように 大量の データへ アクセスする SDKを 知らずに 組み込むと、 アプリの 所有者が アプリストアの ポリシーに 違反する おそれが あります。 今回の 情報公開が 問題の 全体像を 明らかにし、 アプリケーション開発者が ユーザーの プライバシーを 守る ために 必要な 対策を より 深く 理解する 一助と なる ことを 願っています。
タイムライン Snykの 調査チームが、 Mintegral iOS SDKに よる 過剰な データ収集と クリックの 乗っ取りを 特定
Snykが 調査結果を Appleに 責任ある 方法で 開示
Snykが Sour Mintの iOSに 関する 調査結果を 公開
Mintegralが SDKに 関する 疑惑を 否定する 声明を 発表
IronSourceが メディエーションプラットフォームから Mintegralを 削除すると 発表
Mintegralが iOS SDKの バージョン6.5.0.0を リリースし、 悪意ある 隠しコンポーネント_CXX_CXX_OperationPKTaskを 削除
MoPub (Twitter)の メディエーションプラットフォームが、 Mintegralの 認定を 取り消すと 発表
Mintegralが SDKを オープンソース化する 計画を 発表
Snykの 調査チームが、 SDKの Android版に 隠された ダウンロード追跡機能を 特定
Snykが Android SDKの 調査結果を Googleに 責任ある 方法で 開示
Mintegralが iOS SDKの バージョン6.6.0.0を リリースし、 バックドアコンポーネントMTGRemoteCommandParserを 削除
Snykが iOS SDKの ソースコード版バージョン6.6.0.0を 入手し、 差分解析を 実施
Snykが、 Mintegralが Android SDKから Googleの ダウンロード追跡モジュールを 削除した ことを 特定
差分 解析に より、 Snykが RCEを 可能に する iOS版SDKの バックドアを 特定
Snykが 新たな iOSの 調査結果を Appleに 責任ある 方法で 開示
Appleが 影響を 受けた パブリッシャーに 通知し、 RCEを 可能に する コードの 削除を 要請
Snykが iOSおよびAndroidに 関する 最新の 調査結果を 公開