一般に、 Webアプリが 外部サーバーから 情報を 取得する 場合、 クライアントが サーバーに リクエストを 送信し、 サーバーが 応答した 後、 接続は 終了します。
株価を 表示する Webアプリを 考えてみましょう。 最新の 株価を 表示するには、 クライアントが サーバーに 繰り返しリクエストを 送信する 必要が あります。 この 方法では HTTP接続を 何度も 切断・再確立する ため 効率が 悪く、 アプリに 古い 価格が 表示されている 間に、 データベースに 保存されている 実際の 株価が 変わる 可能性も ある ため、 理想的とは 言えません。
一方、 双方向通信を 使えば、 情報が 更新される たびに サーバーから クライアントへ 新しい 株価を 独立して プッシュできます。 このような 永続的な 接続を 実現し、 従来の ロングポーリングに 伴う 問題を 避ける ために、 エンジニアは WebSocketプロトコル を 開発しました。
WebSocketを 実装する 方法と して 広く 使われているのが、 Socket.IO ライブラリです。 主な 利点の 一つは、 Pythonを 含むさまざまな プログラミング言語の 環境で 利用できる ことです。 また、 生の WebSocket APIを 直接 使わなくても、 どちらの 環境でも 一貫性の ある、 より シンプルな APIを 利用できます。 さらに、 クロスオリジンリソース共有 (CORS)、 ユーザー認証、 ペイロードサイズの 制限と いった セキュリティ対策も 簡単に 実装できます。
この チュートリアルでは、 python-socket.io と JavaScriptの Socket.IO client を 使って クライアントを サーバーに 接続し、 安全な WebSocketサーバーを Pythonで 構築する 方法を 紹介します。
PythonでWebSocketサーバーを作成する インストールとセットアップ 始めるには、 Python 3.xと その パッケージマネージャーである pipが マシンに インストールされている 必要が あります。 幸い、 最近の Pythonには pipが 含まれています。 Pythonが インストールされていない 場合は、 お使いの システムに 対応する 最新バージョンを ダウンロード してください。
次に、 ソースファイルを 作成しましょう。 まず、 サンプルコードを 格納する フォルダーを 作成します。 続いて、 pipを 使って python-socketioパッケージを インストールします。
次に、 quick-socket内に 新しい app.pyファイルを 作成します。 ここに ソケットサーバーの コードを 記述します。
PythonでWebSocketサーバーを作成する まず、 Pythonの Socket.IOライブラリを インポートし、 app.py内に 非同期ソケットサーバーの インスタンスを 作成します。 async_modeを asgiに 設定して、 ASGIサーバーに します。 その後、 インスタンスに イベントリスナーを 設定します。
最初の イベントは、 ソケットが サーバーに 接続した ときに 発生します。 対応する connect関数は、 次の 2つの 引数を 受け取ります。
最後の イベントは、 クライアントアプリで ボタンが クリックされた ときに 発生します。 ペイロードメッセージ (hero)を 使って、 ファイルの 先頭で 定義した 辞書から 対応する 名前を 取得します。
サーバーベースの ソケットアプリケーションを クライアントに 公開するには、 Webサーバーを 実行する 必要が あります。 ここでは ASGI を 使用します。 幸い、 python-socket.ioライブラリには ASGIAppが 用意されており、 app.pyを ASGIアプリケーションに 変換して、 WSGIサーバー ( Gunicorn など)に 接続できます。
この クラスの インスタンスを、 server_io = socketio.AsyncServer()の 次の 行で 生成します。 その 際、 ソケットサーバーの インスタンスと、 先ほど 作成した 静的ファイルへの パスを 渡します。
最後に、 アプリケーションを デプロイします。 Socket.IOサーバーの デプロイ方法には、 Gunicornや Eventletなどさまざまな 選択肢が あります。 こちらの ドキュメント を 確認し、 要件に 最適な 方法を 選んでください。
Socket.IOでWebSocketクライアントを作成する WebSocketサーバーを 作成したら、 次は 通信する ための WebSocketクライアントを 作成しましょう。
まず、 ルートフォルダー内に clientフォルダーを 作成します。 次に、 index.htmlと index.jsの 2つの ファイルを 作成します。
index.html内に シンプルな HTMLマークアップを 定義し、 Socket.IO client、 Bootstrap CSS、 ローカルの スクリプトファイル index.jsへの リンクを 埋め込みます。
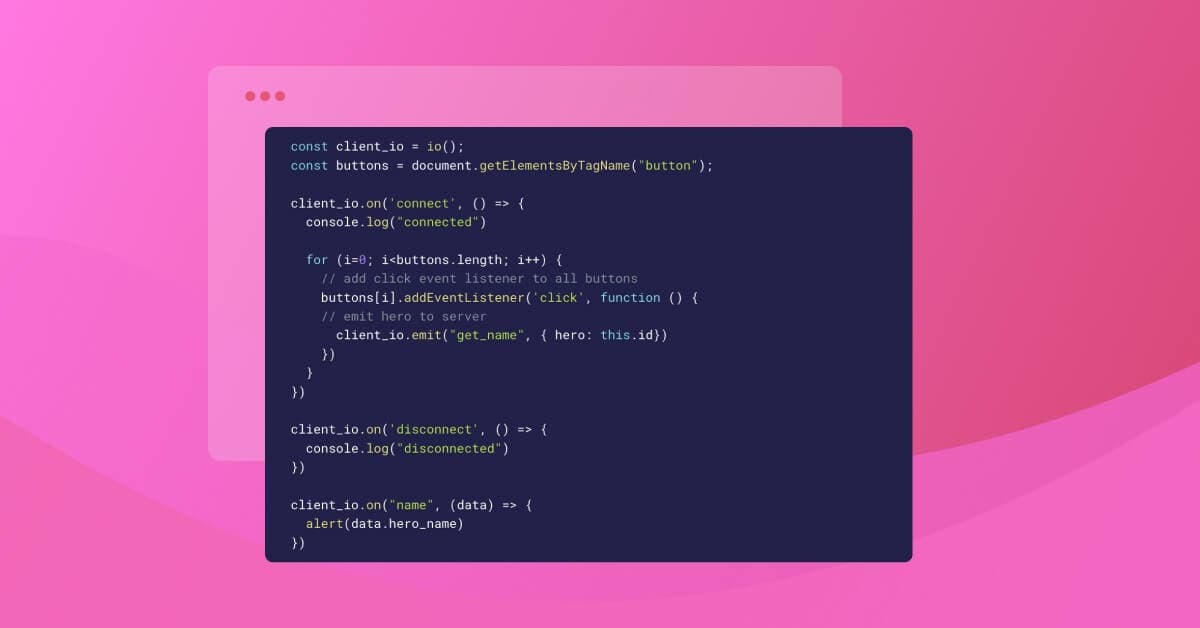
サーバーが 送信する すべての イベントは index.js内で 処理します。 また、 ページ上の いずれかの ボタンが クリックされた ときに イベントを 送信します。
上記の コードは、 クリックされた ボタンの id属性を 取得し、 その 値を サーバーに 送信します。 これに 応じて、 サーバーは nameイベントを 発生させます。 nameイベントの 実行時に 呼び出される 最後の コールバックでは、 JavaScriptの alert関数を 使って 名前を 表示します。
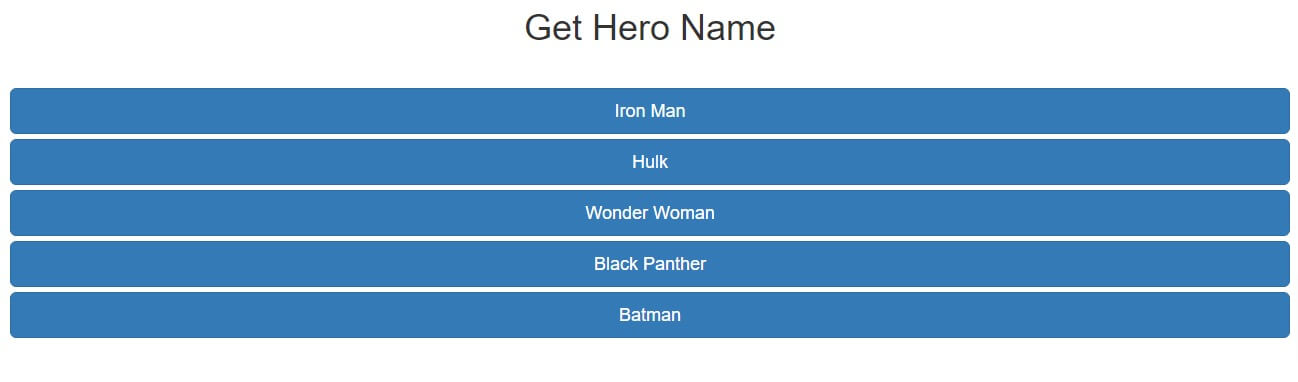
ブラウザーで 127.0.0.1:8000/index.html に アクセスします。 ヒーローごとに 1つずつ、 ボタンの 一覧が 表示されます。
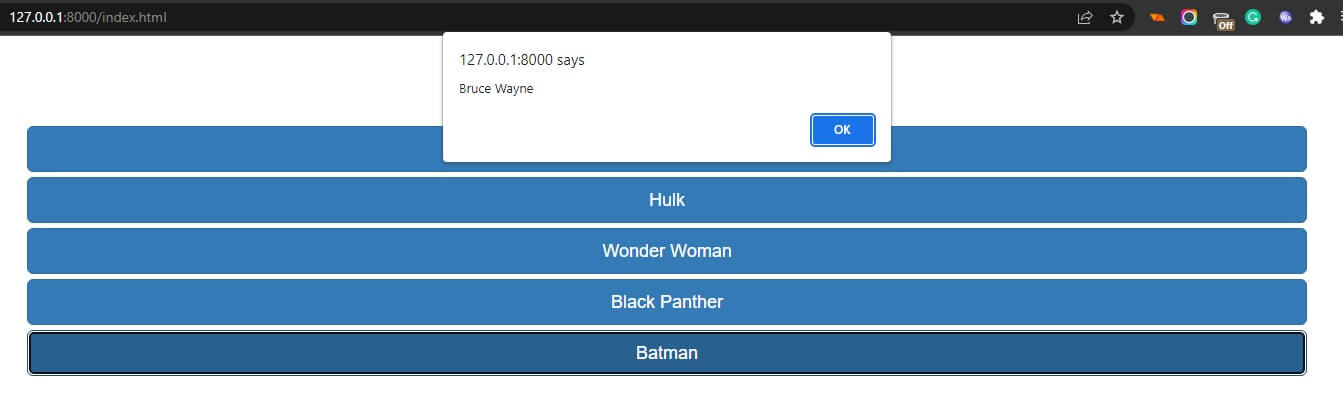
任意の ボタンを クリックすると get_nameイベントが 送信されます。 これに 応じて、 ヒーローの 名前を 示すアラートが 表示されます。
次に、 WebSocketの セキュリティに ついて 見ていきましょう。
WebSocketを安全に保護する WebSocketを 安全に 保つには、 サーバーに いくつかの 機能を 実装する 必要が あります。
他の 多くの WebSocketサーバーライブラリと 同様に、 python-socketio では 一部の 機能が デフォルトで 有効に なっています。 たとえば、 この ライブラリは WebSocket接続で HTTP圧縮を 自動的に 実行し、 転送速度と 帯域幅の 使用効率を 向上させます。
その 他の 機能は、 WebSocketサーバーの 初期化時に 実装または 有効化する 必要が あります。
CORSで許可するドメインとブロックするドメインを設定する クロスオリジンリソース共有 (CORS)は、 Webクライアントが 異なる オリジンに リクエストを 送信できるように する 仕組みです。 CORSの 制限は、 攻撃者が 被害者に 個人資金の 送金など、 意図しない、 しばしば 有害な 操作を 実行させる クロスサイトリクエストフォージェリ (CSRF) 攻撃から サーバーを 保護するのに 役立ちます。
ただし、 CORSに よる 保護は HTTP接続に 限られます。 WebSocket接続では WebSocket (WS) または WebSocketSecure (WSS) プロトコルを 使用する ため、 CORSポリシーは 適用されません。 これらの プロトコルでは、 最初の ハンドシェイクは HTTP Upgradeリクエストを 介して行われ、 レスポンスボディは 無視されます。 その後、 HTTP/HTTPSプロトコルが WS/WSSプロトコルに アップグレードされます。
CORSでは WebSocketプロトコルへの アクセスを 制限できないため、 悪意の ある ユーザーが 簡単に クロスオリジンWebSocket接続を 確立し、 悪意の ある データを 送受信できてしまいます。 この 問題を 解決するには、 クライアントの リクエストに upgradeヘッダーフィールドを 追加して、 プロトコルを WSに アップグレードします。
これに 応じて、 サーバーは 101 switching protocolsメッセージを 送信し、 以降の 通信を WebSocketで 行える ことを 示します。 幸い、 Socket.IO clientライブラリが この 処理を 自動で 行います。 その 他の 設定オプションに ついては こちら を ご覧ください。
サーバーは Originヘッダーを Upgradeリクエストで 検証し、 望ましくない クロスオリジンの WS接続を 防ぎます。 python-socket.ioライブラリでは、 cors_allowed_originsを 使って この 検証を 行えます。 この パラメーターには、 サーバー側で WebSocketを 初期化する 際に、 単一の オリジンまたは オリジンの リスト (URLの 配列)を 指定できます。
この 引数に '*'を 指定して すべての オリジンを 許可する ことも、 []を 指定して すべての オリジンを ブロックする こともできます。
また、 クロスサイトWebSocketハイジャック (CSWSH) 攻撃を 防ぐ ため、 自分の オリジン以外からの WebSocket接続を 拒否する ことも 検討してください。 この 攻撃は CSRF攻撃の 一種で、 WebSocketを 介した 読み書きの 通信を 可能に します。
攻撃者は、 自分の ドメインに 悪意の ある Webページを 作成し、 ユーザーを 装って サーバーソケットに 接続できます。 すると、 悪意の ある アプリケーションから サーバーが 送信する メッセージを 読み取ったり、 サーバーに 直接 データを 書き込んだりできてしまいます。
ブラウザー以外の 一部の クライアントでは、 Originヘッダーを 簡単に 設定できる 点に 注意してください。 その ため、 この 方法に 加えて、 他の 形式の クライアント認証も 必ず 導入してください。
接続前にWebSocketクライアントを認証する Webが 規模と 複雑さを 増すに つれて、 サイバー攻撃も 変化しています。 認証システムは、 データの 窃取を 防ぎ、 クライアントと サーバー間の 通信の プライバシーを 守る ための 最も 効果的な 方法の 一つです。
ユーザー認証システムは、 クライアントと サーバーの 間の 防壁と して 機能します。 サーバー上の リソースに アクセスする ユーザーは、 まずログインリクエストで 一意の 識別情報 (通常は ユーザー名と パスワード)を 提示する 必要が あります。
サーバーは 提示された 情報で ユーザーを 検証し、 ログインリクエストを 承認または 拒否します。 サーバーが リクエストを 拒否した 場合は、 「ログイン情報が 正しく ありません」など、 何が 問題だったのかを ユーザーに 表示します。 これに より、 リソースが 悪意の ある 者の 手に 渡るのを 防ぎます。
ユーザーは 強力な パスワードを 作成し、 パスワードマネージャーを 使う ことで 認証の 安全性を 高められます。 しかし、 こうした 対策は すべて ユーザーの 行動に 依存します。 これも、 アプリケーションの サーバー側に 堅牢な 認証システムを 実装すべき 重要な 理由です。
サーバー側の 認証には、 さまざまな ライブラリを 利用できます。 どれを 選ぶかは、 アプリケーションの 構築に 使用する サーバーサイドフレームワーク に よって 異なります。
この WebSocketの 例では、 publicフォルダーに login.htmlファイルを 作成し、 ブラウザー上に HTMLフォームを 表示できます。 ユーザーは ここで ユーザー名と パスワードを 入力します。
次に、 クライアントスクリプト public/index.js内で submitイベントを 待ち受けます。 ユーザーが ログインフォームを 送信したら、 入力された ユーザー名と パスワードを extraHeadersと して 渡し、 クライアントと サーバー間の WebSocket接続を 初期化します。
上記の 設定では、 各入力の id属性を もとに ユーザー名と パスワードを 取得し、 HTTPヘッダーと して エンコードして、 クライアントが 接続した ときに WebSocketサーバーへ 送信します。
サーバーコードの app.pyで ユーザーを 認証するには、 requestから ユーザー名と パスワードを 取得します。
ここでは ユーザー名と パスワードを 取り出し、 認証情報が 存在するかどうかを 確認します。 認証情報が なければ、 ユーザーが 送信していないため Falseを 返します。 この 場合、 ユーザーを 認証できません。
認証情報が あれば、 ユーザーの 認証に 進みます。 通常は、 ユーザー名が データベースに 存在するかを 確認し、 それを 使って ユーザー固有の コンテンツを 取得します。 次に、 ユーザーセッションを 作成し、 user_authorizedメッセージを クライアントに 送信します。 クライアントコードでは JavaScriptを 使って、 この コンテンツを ユーザーに 表示します。
WebSocketを 認証しなければ、 誰でも サーバーに 接続し、 機密データを 盗み出せる 可能性が あります。 ユーザーの 認証と ログインが 完了した 後は、 ユーザーに ユーザー名と パスワードを 再入力させるのではなく、 トークンを 使って 以降の 認証を 行ってください。
また、 クライアントから 送信された データの 取り扱いにも 注意が 必要です。 クライアントからの 入力は 処理する 前に 必ず 検証してください。 従来の HTTP接続と 同様に、 WebSocket経由でも SQLインジェクション 攻撃が 行われる 可能性が あります。
レート制限でWebSocketサーバーを攻撃から保護する レート制限は、 サービス拒否 (DoS) 攻撃や 分散型サービス拒否 (DDoS) 攻撃から サービスを 保護する 手法です。 こうした 攻撃では、 サービスが 正当な ユーザーに 利用できなくなるまで、 攻撃者が 大量の リクエストを 繰り返し送信し、 サービスを 圧倒したりクラッシュさせたりしようとします。
レート制限は、 ユーザーごとに 実行できる APIリクエストの 頻度を 制限する ことで、 こうした 攻撃を 防ぎます。 IPアドレス、 APIキー、 UniqueIdのような 一意の 識別子など、 制限キーに 基づいて 制限を 適用できます。
レート制限や 割り当て 上限 (クォータ)では、 クライアントが 一定期間内に APIへ 送信できる リクエスト数を 定めます。 サービスプロバイダーは 通常、 APIベースの サービスや リソースを 公平に 利用できるよう、 この 方法を 適用します。
サーバーで レート制限を 適用するには、 まず サービスの 保護や プランごとの クォータ設定など、 必要な 理由を 把握する 必要が あります。 次に、 状況に 最適な 制限キーを 特定して 選びます。 そして、 選択した キーに 基づいて APIの 使用状況を 追跡する 仕組みを 導入します。
現在、 python-socketio 専用の レート制限パッケージは ありませんが、 少し 手を 加えれば 実装できる 方 法 が あります。
WebSocketサーバーを保護するため、ペイロードサイズを制限する WebSocketで 巨大な ペイロードを 送信すると、 パフォーマンスが 損なわれ、 最終的には ソケットサーバーが クラッシュする 可能性が 高くなります。
WebSocketの 速度 低下や クラッシュを 防ぐには、 WebSocket接続で 送信する メッセージの 最大ペイロードサイズを 制限すると よいでしょう。 これに より、 過大な メッセージ (Zip爆弾など)の 送信に よる サーバーの クラッシュを 防げます。
また、 メッセージサイズを 調整すると、 WebSocket接続の レイテンシーが 大幅に 低下し、 転送速度も 大きく 向上します。 WebSocketプロトコルでは フレームサイズに 上限が あり、 メッセージに 必要な 圧縮の 程度を 判断するのに 役立ちます。 メッセージは 圧縮されます。 メッセージストリームの 圧縮には メモリや CPUリソースを 消費しますが、 ネットワークトラフィックを 大幅に 減らせる ため、 多くの 場合 その 価値が あります。
安全なソケット通信にはTLSを使用する Webサイトを インターネットに 公開するには、 TLS/SSLの 使用が 不可欠です。 使用しない 場合、 クライアントと サーバー間で 送受信される 機密情報が、 中間者攻撃に よって 簡単に 盗まれる 可能性が あります。 通信を 保護するには、 安全でない http://ではなく、 https://のような 安全な プロトコルを 使用してください。
WebSocketでは、 安全でない ws://ではなく、 wss:// (TLSで 暗号化された WebSocket) プロトコルを 使用してください。 ws://を 使用すると、 接続が 第三者に よる 干渉を 受けやすくなります。 一方、 wss://プロトコルでは、 WebSocketで 送信される すべての データが 暗号化されます。
この 暗号化に より、 第三者が WebSocket経由で 送信される メッセージを 読み取ったり 改ざんしたりできなくなり、 機密情報が 保護されます。 接続が 安全であれば、 ほかの 種類の 攻撃も 防げます。
さらに、 サーバーとの WebSocket接続を 確立する 前に、 リクエスト元の Webサイトも https://を 使用している ことを 確認してください。 使用していない 場合、 悪意の ある 第三者が リクエストを 簡単に 改ざんできてしまいます。
TLSは、 WebSocketの 有無に かかわらず、 あらゆる Webサイトに 必要です。 幸い、 多くの ホスティングサービスでは、 アプリケーションの デプロイ時に 無料で TLSを 提供しています。 Pythonアプリ向けの 人気の 高い ホスティングプラットフォームには、 Google Cloud、 AWS、 Azure、 Heroku、 Fly.ioなどが あります。
WebSocketのまとめ この チュートリアルでは、 python-socketio を 使って 基本的な WebSocketサーバーを 作成し、 JavaScriptクライアントに 接続しました。 また、 WebSocketの 仕組みを 学び、 安全に 使用する ための セキュリティ上の 注意点に ついても 解説しました。
ほかの 多くの Webプロトコルと 同様に、 WebSocketでも 通信を 適切に 保護する ために、 TLS、 CORS、 レート制限などの 対策が 必要です。 これらは いずれも WebSocket固有の ものではありませんが、 不要な セキュリティ 問題を 避ける ために 理解しておくことが 重要です。
無料の オンラインコードチェッカーツール 次の コミットの 前に、 コードを 安全に 保護しましょう。