リスクベースのAppSecプログラムを拡大する6つのステップ

2023年10月13日
0 分で読めますリスクベースのAppSecプログラムを拡大するには、セキュリティリスクを効果的に管理・軽減しながら、ビジネスの成長や変化するニーズに合わせてセキュリティ対策を適応させる必要があります。
成熟度や組織の種類を問わず、セキュリティリスクとビジネスの成長の両方に対応するAppSecプログラムを拡大するには、既存のツールを活用し、新しいソリューションやサービス、コンテキストを組み合わせて、あらゆる点を見逃さず、疑念の余地もない、無駄のない強力なセキュリティ体制を構築する必要があります。このようなセキュリティプログラムは一朝一夕に実現できるものではありません。変化するビジネスプロセスとともに進化し、組織の拡大に合わせて成長する段階的な取り組みです。
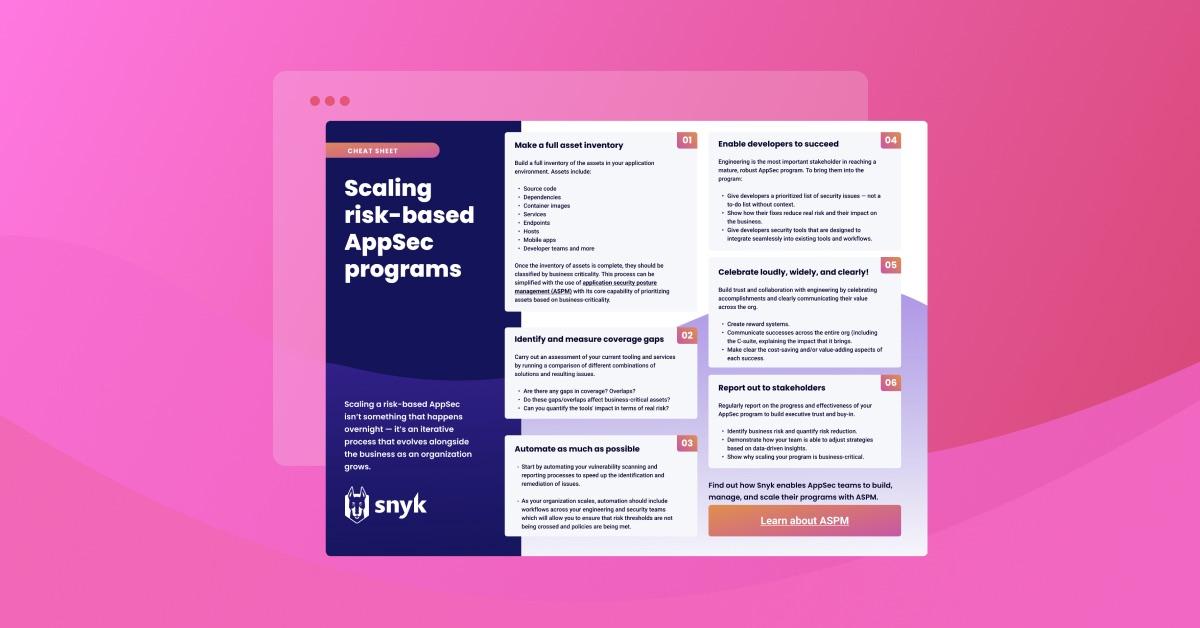
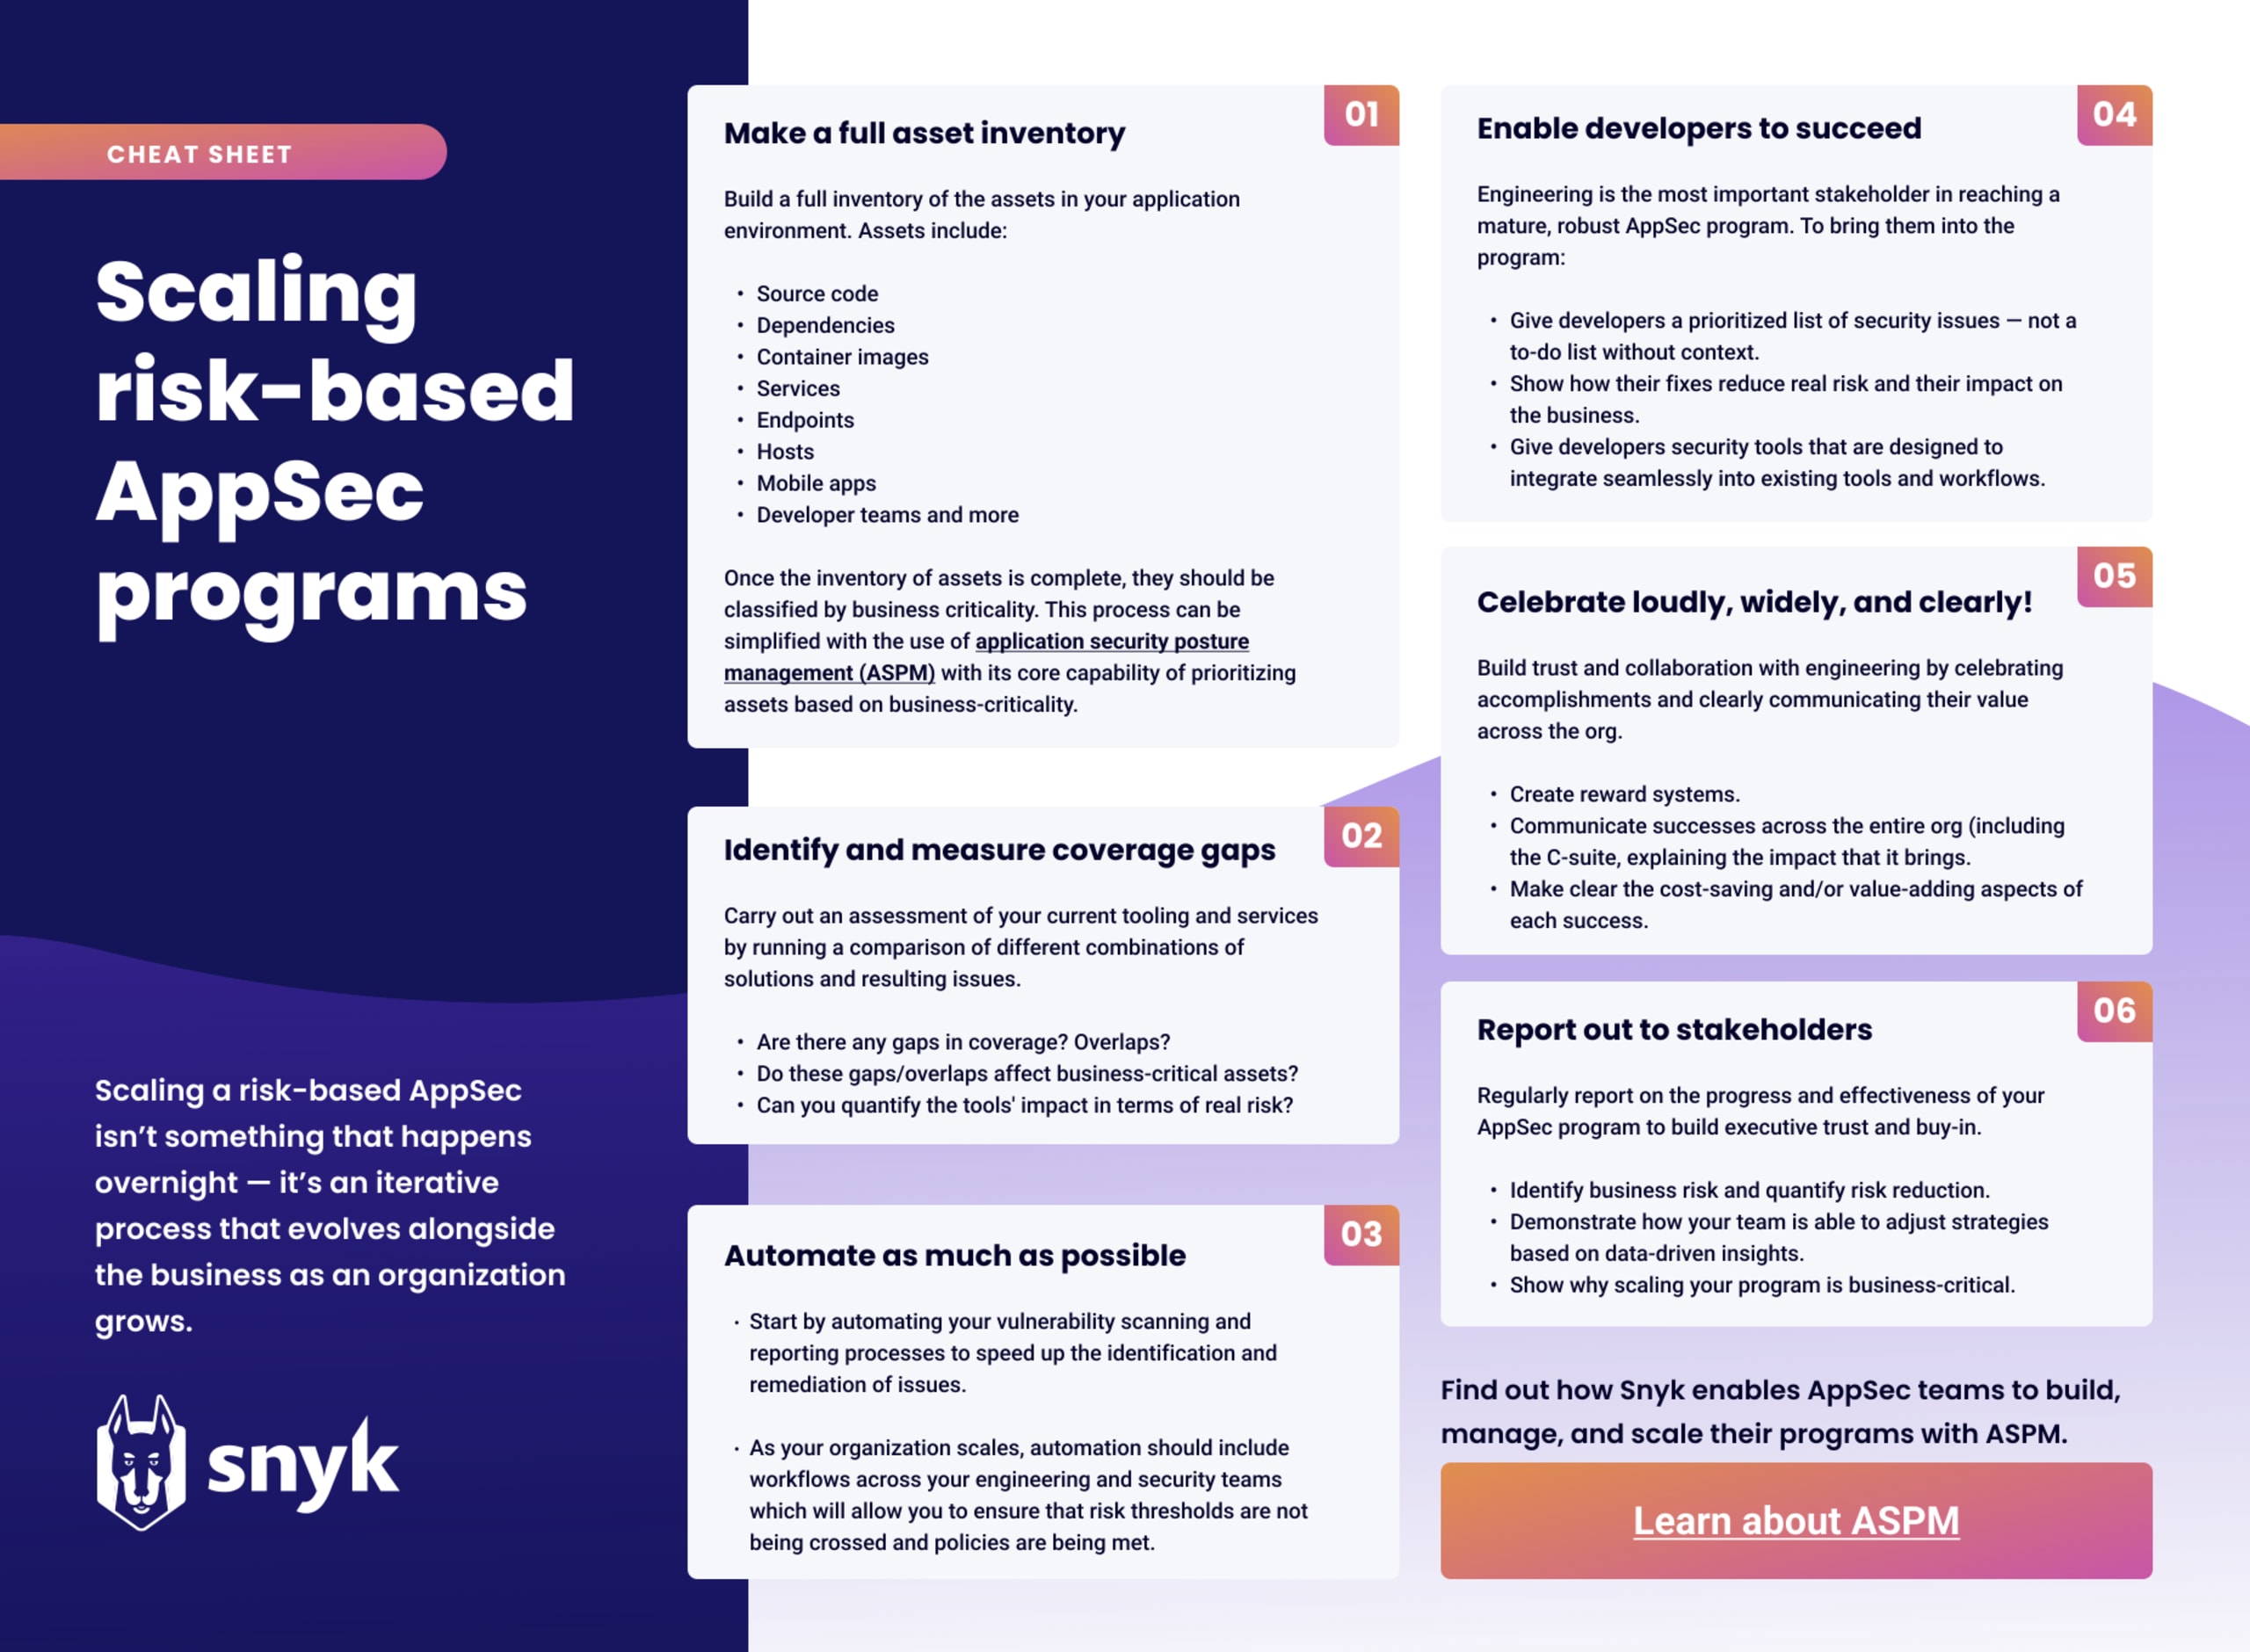
リスクベースのAppSecプログラムを拡大する際に役立つ6つのステップと、すぐに参照できる便利なチートシートをご紹介します。
1. 資産をすべて洗い出す
リスクベースのAppSecプログラムを構築するには、リスクがどこに潜んでいるかを把握する必要があります。最初のステップは、アプリケーション環境にある資産をすべて洗い出すことです。資産とは、アプリケーションの構築、デプロイ、実行に関わるあらゆるコンポーネントを指します。ソースコード、依存関係、コンテナイメージ、サービス、エンドポイント、ホスト、モバイルアプリ、開発チームなどが含まれます。
資産の一覧が完成したら、ビジネス上の重要度に応じて分類します。これは短期間でできる小さな取り組みではありません。アプリケーションセキュリティポスチャ管理(ASPM)と、ビジネス上の重要度に基づいて資産に優先順位を付ける中核機能について、ぜひ詳しくご覧ください。
少なくとも一部を可視化できている組織(または、資産をすべて把握できているか確信がない組織)にとって、環境を断片的にしか把握できていない状態に依存し続けることは、それ自体がビジネスリスクです。資産を包括的に把握できなければ、組織はリスクを適切に特定し、セキュリティを効果的に管理できません。
2. カバレッジの不足を特定し、測定する
ツールやサービスの導入効率を高めることは、拡張性のあるセキュリティプログラムを実現するための重要な基盤です。十分に評価したツールやサービスの利用状況を測定、最適化し、最大限に活用することで、エンタープライズ組織は健全なアプリケーションセキュリティポスチャを築けます。
現在利用しているツールやサービスを評価するため、さまざまなソリューションの組み合わせと、それによって生じる課題を比較しましょう。カバレッジに不足はありますか?重複はありますか?それらはビジネス上重要な資産に影響しますか?ツールが実際のリスクに与える影響を数値化できますか?
3. できる限り自動化する
まだスプレッドシートで何とか対応できているとしても、組織の成熟度を高めるには、日々のタスク管理を自動化する必要があります。すべての事業にわたってセキュリティ運用を大規模に実施するための自動化されたワークフローを確立できていないなら、今こそ取り組むべき重要課題です。
脆弱性スキャンとレポート作成を自動化して、問題の特定と修正を迅速化することは、重要な第一歩です。ただし、組織の拡大に伴い、エンジニアリングチームとセキュリティチーム全体にわたるワークフローも自動化しましょう。そうすることで、リスクのしきい値を超えず、ポリシーを遵守できていることを確認できます。自動で実行されるものなら、うっかり忘れる心配もありません。
4. 開発者が成果を上げられるようにする
成熟した堅牢なAppSecプログラムを実現するうえで、エンジニアリングチームは最も重要なステークホルダーです。彼らの協力なしに最大限の効率を実現するのは、夢物語にすぎません。
AppSecチームは、開発者が早い段階で適切な判断を下せるよう支援する必要があります。たとえば、開発者には優先順位を付けたセキュリティ課題のリストを提示し、修正によって実際のリスクをどう低減できるかを示しましょう。背景の説明もない単なるToDoリストでは不十分です。また、セキュリティツールは、既存のツールやワークフローにシームレスに統合できるものを開発者に提供しましょう。
5. 成果を大きく、広く、明確に称える
エンジニアリングチームとの信頼と協力関係を築く方法の一つは、成果を称え、その価値を組織全体に明確に伝えることです。報奨制度を設け、称賛を広く伝え、その成果が組織にとって何を意味するのかを具体的に示しましょう(例:「早期に修正したことで、将来発生する5百万ドルの負債を回避できました」)。
脆弱性の修正がビジネスに実質的な効果をもたらすと組織が理解すれば、協力を得やすくなります。可能であれば、AppSecプログラムの価値をコスト削減だけでなく、利益の観点からも示しましょう。たとえば、セキュリティの強化によってコンプライアンスが向上し、獲得可能な最大市場規模(TAM)の拡大につながります。
組織の価値観はトップから始まることも忘れないでください。エンジニアリングの現場と同じくらい、経営幹部の間でもセキュリティの成果が大きく称えられれば、組織全体がセキュリティを単なるチェック項目ではなく、価値をもたらすものとして捉えるようになります。
6. ステークホルダーに報告する
AppSecプログラムを適切に拡大するにはリソースが必要であり、リソースの確保には承認が欠かせません。AppSecプログラムの進捗と効果を定期的にステークホルダーに報告し、経営陣の信頼と賛同を得ましょう。ビジネスリスクを特定できるだけでなく、リスク低減の効果を数値で示せることを伝えてください。データに基づく洞察をもとにチームが戦略を調整できること、そしてプログラムの拡大がビジネス上不可欠である理由を示しましょう。
拡大に着手する
リスクベースのAppSecプログラムの拡大は継続的なプロセスです。適応力と献身的な姿勢を持ち、開発者の作業をできる限り容易にすることが求められます。上記のステップを参考に、近いうちに現在のAppSecプロセスを評価し、6つの重点領域のどこに改善の余地があるかを確認しましょう。その後も新たな課題や改善の機会に対応できるよう、戦略を定期的に見直し、更新してください。
ビジネスにとって最も重要なものを守る
SnykがどのようにAppSecチームを支援し、Snyk AppRisk ASPMで最新のAppSecプログラムの構築、管理、拡張を実現するのかをご覧ください