エンタープライズセキュリティ:大規模環境で安全性を保つ方法エンタープライズセキュリティとは、デジタル資産、システム、データを脅威や脆弱性から保護するために、テクノロジー、実践方法、プロセスを活用することです。
サイバーセキュリティでAIはどのように活用されているか?AIの登場によって組織のサイバーセキュリティへの取り組みがどのように変化しているのか、さまざまなAIモデルを活用してセキュリティプログラムの効率を高める方法とあわせてご紹介します。
MCPアーキテクチャを図解で理解する初心者向けガイドModel Context Protocol(MCP)のアーキテクチャを図解で理解する初心者向けガイドです。MCP Host、Client、Server、トランスポートの種類や、MCPが関数呼び出しやREST APIを超えてLLMの機能を拡張する仕組みを解説します。
予測可能性を超えて:今日のサイバー環境における非決定論的生成AIのセキュリティ進化するサイバー脅威環境において、非決定論的な生成AIシステムを保護する方法をご紹介します。主なリスクや現実への影響、AIをレジリエントに導入するための専門家の戦略を解説します。
倫理的ハッキング:脆弱性開示プログラム(VDP)とバグバウンティ(BB)の違いバグバウンティ(BB)プログラムは、他の脆弱性開示プログラム(VDP)とどう違うのでしょうか。企業がVDPを活用してアプリケーションの安全性を高める方法をご紹介します。
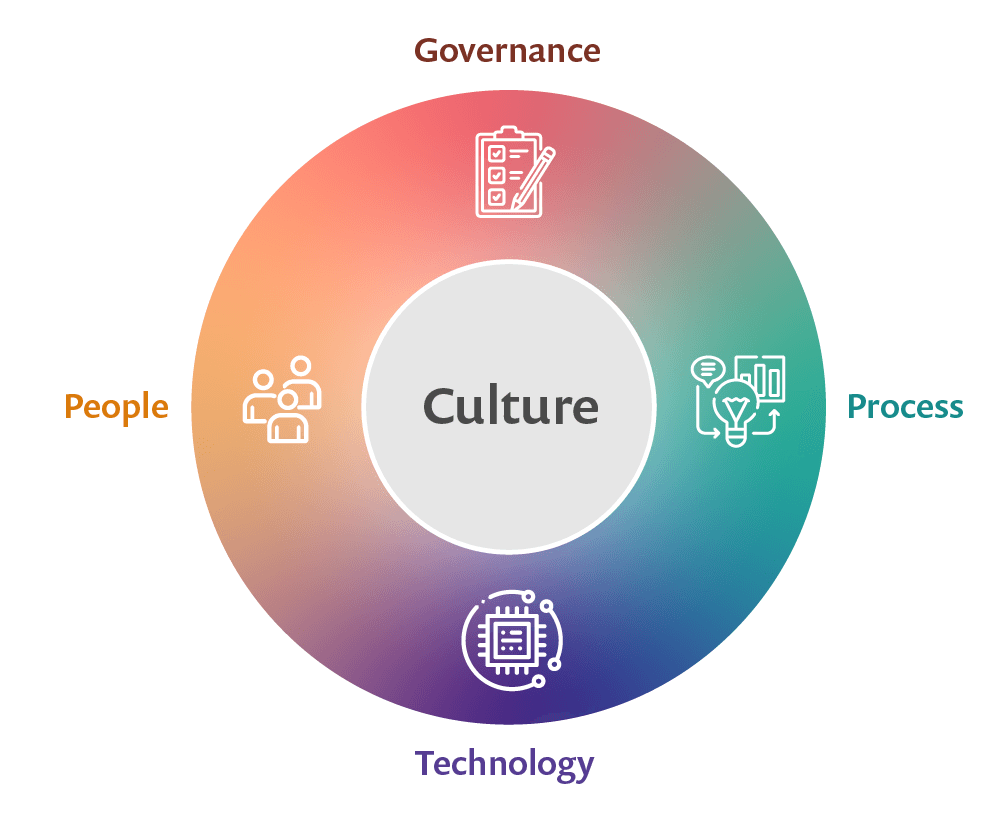
DevSecOps文化オンラインメディアやマーケティングでは、DevSecOpsの方法論、モデル、手法といった言葉が数多く使われています。しかし、成功するには、DevSecOpsが何よりもまず文化であることを理解する必要があります。DevSecOps文化は、通常はサイロ化している開発、セキュリティ、運用の役割を結び付け、協力しながら責任を共有する体制を築くことを重視します。責任のなすり付け合いや責任逃れの壁を取り払い、組織内のさまざまな分野の間に共感と共通の目標を育むことを目指します。
クラウドセキュリティ態勢管理(CSPM)を解説多くの企業はクラウドに移行する際、Amazon Web Services(AWS)、Google Cloud、Microsoft Azureなど、どのクラウドプロバイダーを利用する場合でも、クラウドのセキュリティはすべてプロバイダーの責任だと考えがちです。
CrewAI AIエージェントでセキュリティニュースの要約を作成CrewAIフレームワークを使って、Snyk Vulnerability Databaseから重要なセキュリティ脆弱性を収集・要約するAIエージェントの作成方法を解説します。セキュリティニュースのフィードを自動化して、最新情報を手軽に把握しましょう。
リスクベースの脆弱性管理(RBVM):概要と導入方法リスクベースの脆弱性管理(RBVM)は、比較的新しいAppSecの実践手法です。組織がリスクをコンテキストに沿って把握し、最も重要な修正を優先できるようにします。
SnykでGitHub Actionsワークフローを保護し、JavaScriptのセキュリティを強化する方法Snykには、CIに追加できるカスタム済みのSnyk GitHub Actionsワークフローが用意されています。Snyk CLIを直接使って脆弱性スキャンを管理する手間を省けます。
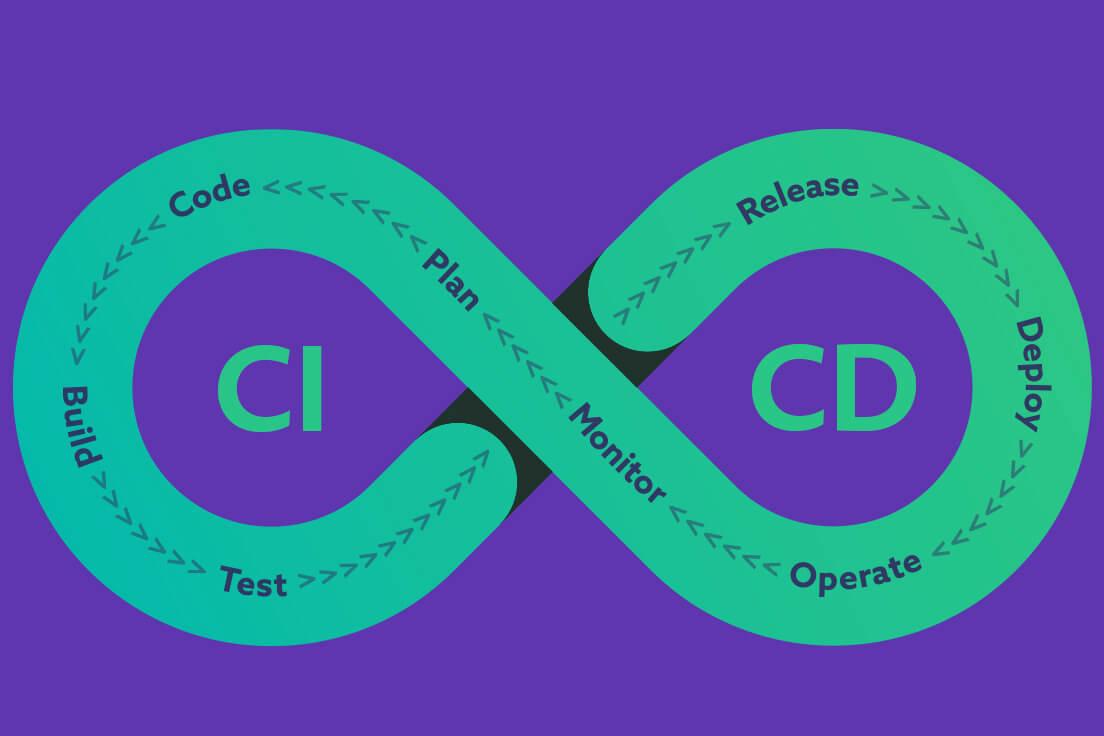
CI/CDとは?CI/CDパイプラインとツールを解説CI/CD(継続的インテグレーションと継続的デリバリー)、CI/CDパイプライン、フレームワークについて詳しく解説します。DevSecOpsの基盤となるCI/CDについてご紹介します。
クラウドセキュリティの自動化クラウドコンピューティングの導入を進める組織にとって、セキュリティとコンプライアンスは直面する課題の上位3つのうち2つです。サイバーセキュリティの専門家の35%がセキュリティを最大の障壁に挙げ、31%がコンプライアンスを挙げています(Statista)。