AWS上のアプリにDevSecOpsを実現するSnykのソリューション

2023年11月28日
0 分で読めますAWSは、ミッションクリティカルなアプリケーションを実行するためのインフラ、革新性、サービス、信頼性を提供しています。そのため、何百万ものお客様がAWSと連携し、クラウド上でアプリケーションを構築、実行、拡張しています。しかし、こうした重要なアプリケーションのセキュリティを事前に確保するには、どうすればよいのでしょうか。
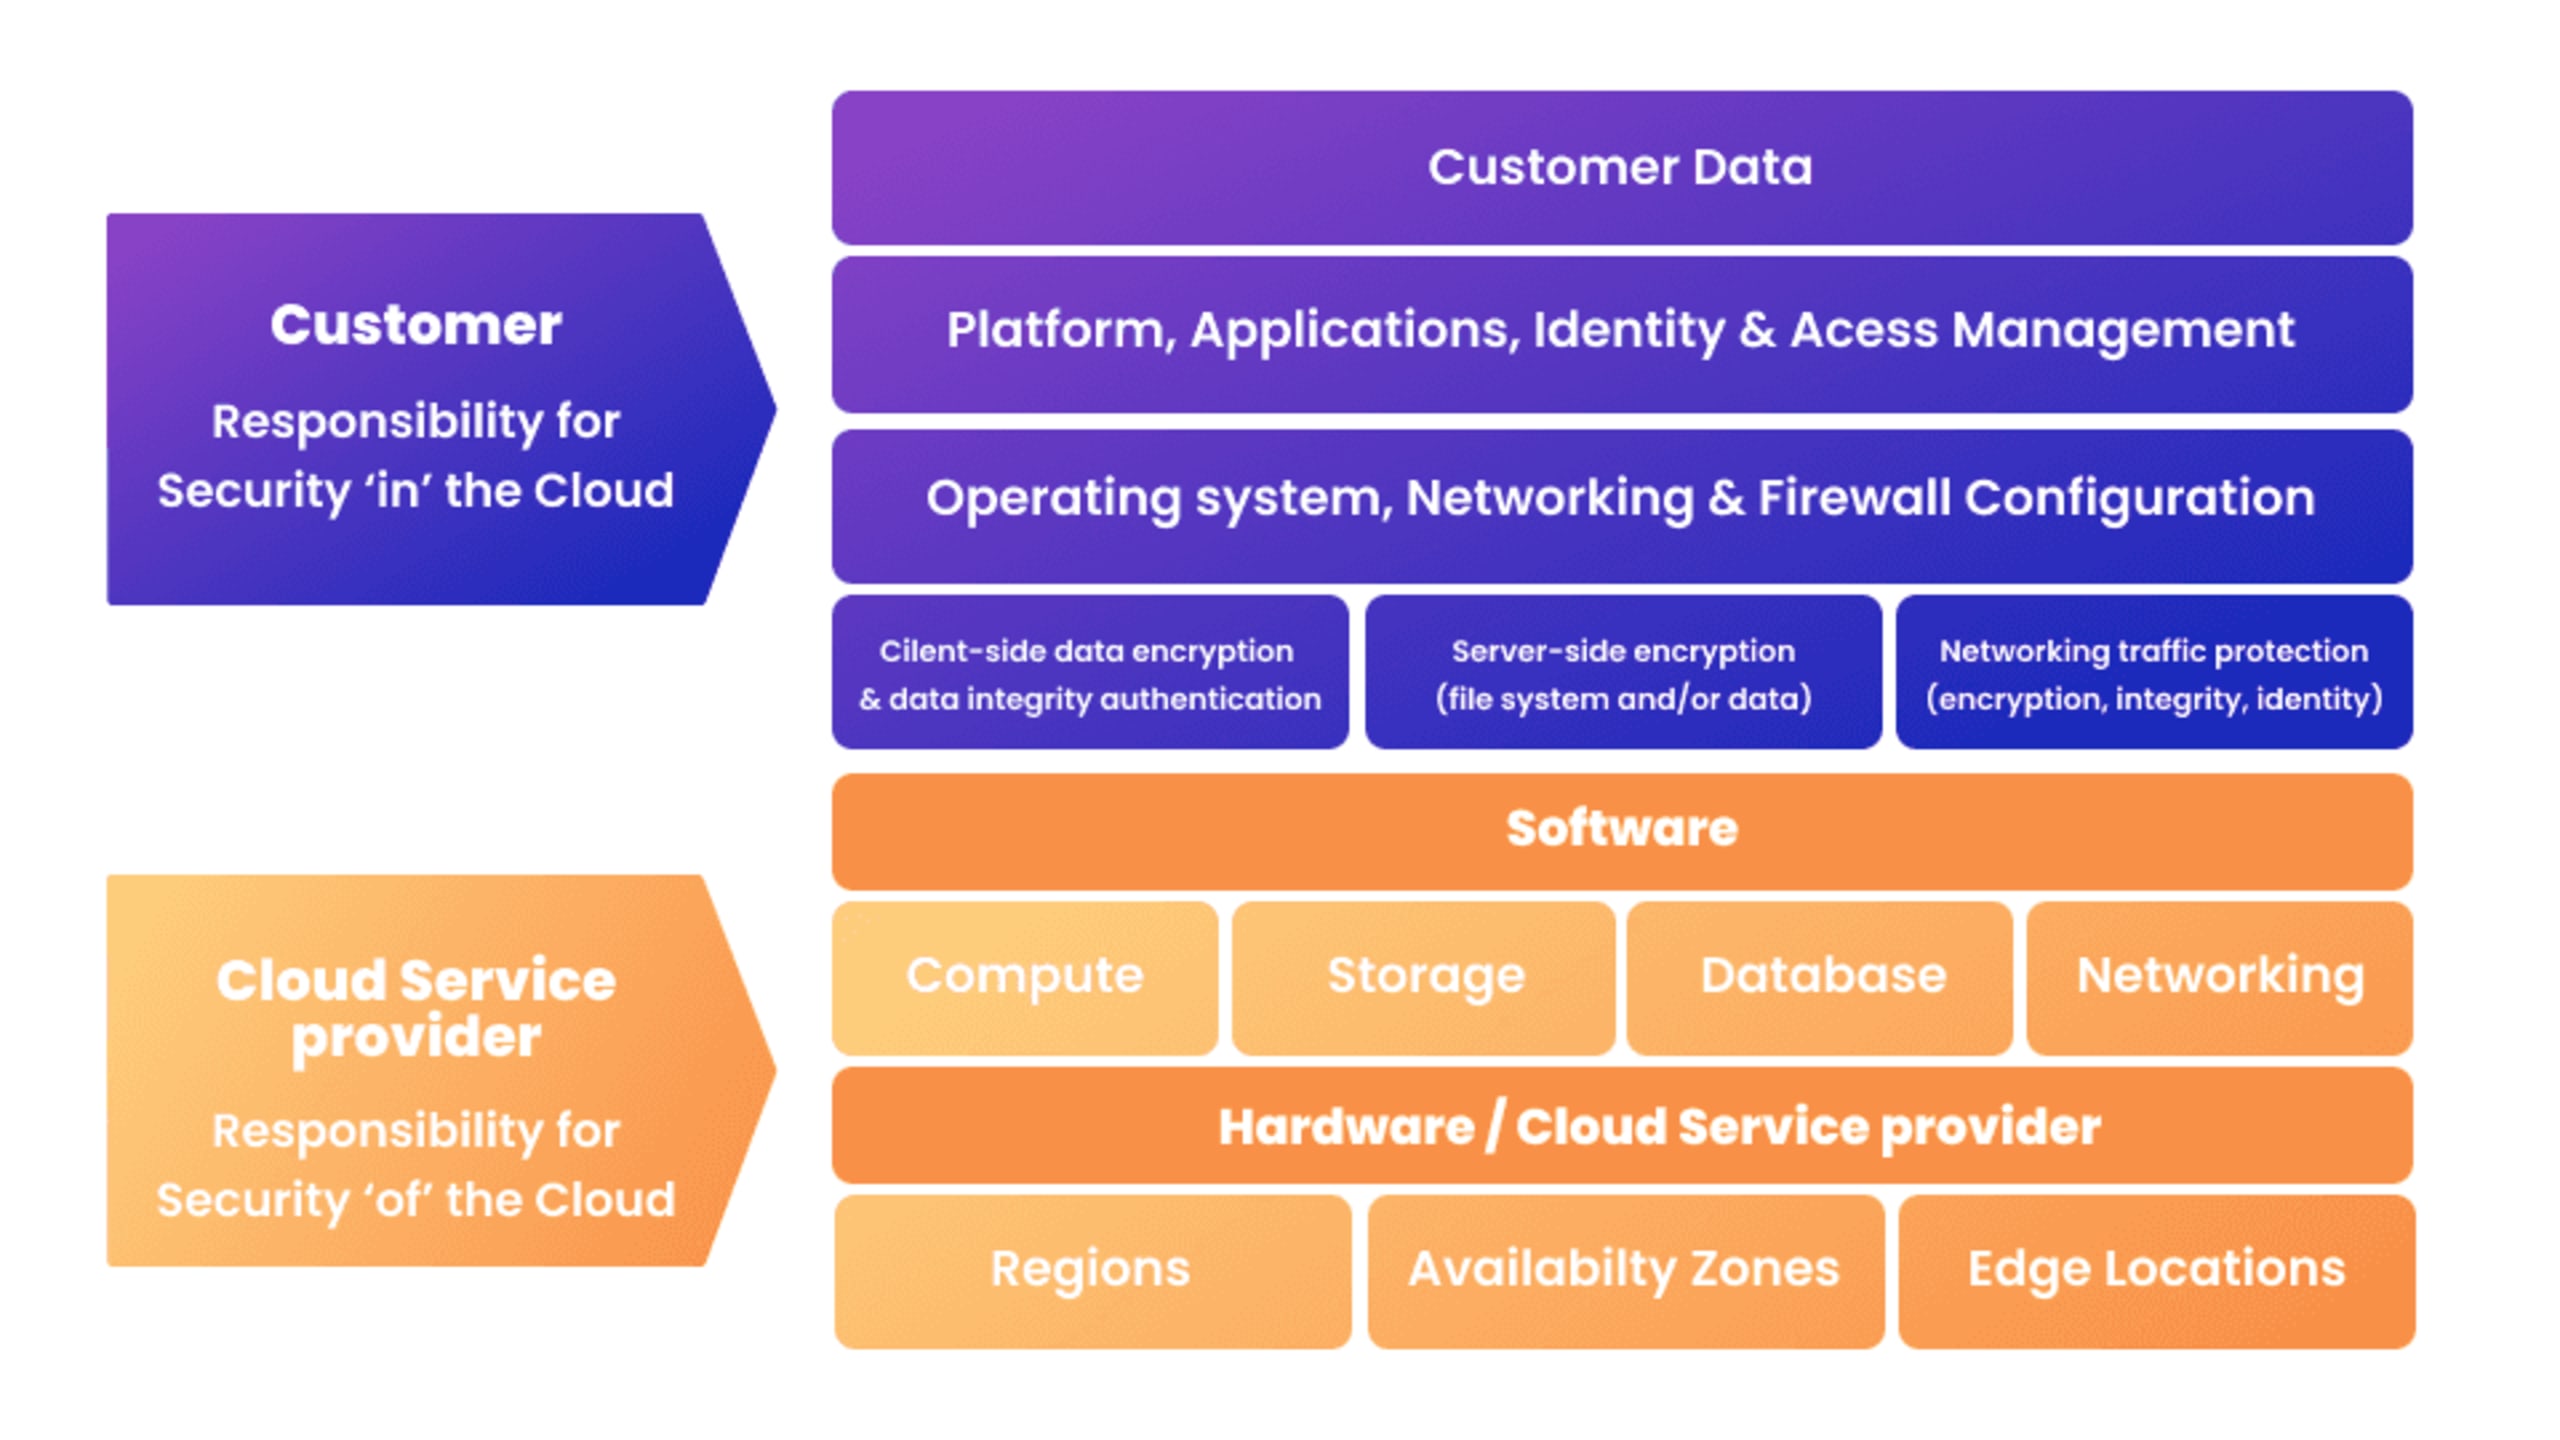
AWSの責任共有モデルでは、AWSがクラウドのセキュリティ(ハードウェア、ソフトウェア、ネットワーク、クラウド施設など)を管理します。一方、クラウド内で実行されるアプリケーション(オペレーティングシステム、アプリケーション、ユーティリティ、設定など)のセキュリティ確保は、パートナー/お客様の責任です。
Snykと連携することで、お客様はAWS上で安全に構築・実行するために必要なツールを利用できます。
AWSでDevSecOpsを導入する3つの理由
セキュリティを開発の初期段階から組み込むシフトレフトのアプローチを採用すると、セキュリティ上の課題を早期に減らし、開発チームが後で対処する必要のあるコードの問題も減らせます。しかし、クラウドネイティブ技術の進化により開発チームとセキュリティチームの働き方は変化しており、単にシフトレフトするだけでは始まりにすぎません。
その背景には、マイクロサービス、コンテナ化、継続的インテグレーション/継続的デリバリー(CI/CD)パイプラインへの依存が高まっていることがあります。ソフトウェア開発ライフサイクル全体にセキュリティをシームレスに組み込むには、より包括的で協調的なアプローチが求められます。
規模:開発者の数は、セキュリティ担当者の8倍を超えています。その結果、従来のセキュリティモデルと、それを支えるために必要な人材供給との間に大きな隔たりが生じています。さらに、セキュリティ担当者よりも開発者を多く採用する組織が増えるなか、拡張性の確保も明らかな課題となっています。
スピード:従来、組織はウォーターフォールモデルを使って、開発とセキュリティの足並みをそろえていました。このモデルでは、設計、実装、テスト、保守などの明確なフェーズがあり、各フェーズは前のフェーズの完了を前提としていました。
一方、現在では多くの組織がDevOpsモデルに移行しています。開発チームと運用チームの継続的な連携を重視し、プロセスを自動化して、より迅速かつ反復的にソフトウェアを提供することを目指すモデルです。
しかし、DevOpsモデルでは、開発の速さと継続的なインテグレーション/デプロイメントを重視するあまり、テストが不十分になることがあります。また、開発の急速なペースにセキュリティプロセスを合わせることも課題です。範囲:従来のオンプレミス開発では、物理データセンター内でソフトウェアとインフラを構築・保守します。完全な制御とセキュリティを実現できますが、多額の初期投資が必要で、拡張性にも限界があります。
一方、拡張性や柔軟性に優れ、運用負荷を軽減できるクラウドネイティブ開発には、セキュリティ上の課題もあります。分散環境にまたがるデータの管理、マイクロサービスやコンテナの保護、共有クラウドインフラに潜む脆弱性への対応などが必要となるため、堅牢で適応性の高いセキュリティ戦略が求められます。
シフトレフトは、開発の初期段階を中心に対処できる優れた第一歩です。しかし、現代のソフトウェア開発とデプロイの変化し続ける性質に適切に対応するには、SDLC全体を通じてセキュリティを継続する必要があります。
セキュリティを早期に組み込むことで、問題やバックログを減らせます。しかし、拡張性、スピード、分散環境を重視するクラウドネイティブのパラダイムには複雑さと課題が伴うため、継続的かつ適応性の高いセキュリティ対策が必要です。
SnykとAWSで実現する包括的なセキュリティアプローチ
包括的なDevSecOpsアプローチでは、ソフトウェア開発ライフサイクル全体を通じてセキュリティの実践と検討事項を取り入れ、DevOpsの枠組みの中で、プロアクティブかつ協調的なセキュリティを推進します。
SnykとAWSは、AWS上のアプリケーションとクラウド環境のセキュリティ態勢を強化するために必要な、全体を見渡せるセキュリティツールを提供します。開発者を第一に考えたSnykのセキュリティプラットフォームを使えば、AWSのアプリケーションスタックとセキュリティスタック全体でセキュリティ制御を自動化し、次の領域にわたる脆弱性を検出・修正できます。
Snykを使えば、アプリケーションのあらゆるコンポーネントにセキュリティを拡張できます。Snykは、AWSアプリケーションスタック全体のセキュリティ問題を検出・修正するまでの時間を大幅に短縮できるよう、開発者を支援します。
AWS CodePipelineとの独自のファーストパーティ統合を利用して、オープンソースパッケージの脆弱性をスキャンできます。
Amazon CodeCatalystを使ってCI/CDのセキュリティ制御を自動化し、SnykのUIでセキュリティ問題を監視できます。
Amazon ECR内のコンテナイメージをスキャンし、ベースイメージのアップグレードに関する推奨事項を活用できます。
AWS CloudFormation、Terraform、Amazon EKSのファイルに含まれる設定ミスやコンプライアンス上の問題を検出・修正できます。
Amazon EventBridgeを活用して、Snykの監査ログやセキュリティ検出結果に基づく、ほぼリアルタイムの通知・対応ワークフローを構築できます。
さらにSnykは、開発スピードを損なうことなく、AWS環境全体でセキュリティを標準化し、ベストプラクティスを徹底するために必要な柔軟な制御機能と可視性を提供します。
Amazon InspectorでSnykの脆弱性に関するインサイトを活用し、最も深刻な脆弱性から優先的に対処できます。
カスタムのセキュリティポリシーとライセンスポリシーを使って、許容できるセキュリティ上・法的な境界を定義し、SDLC全体に自動的に適用できます。
ロールベースのアクセス制御(RBAC)を使用し、AWS CloudTrail Lakeでアプリケーション群全体のSnyk監査アクティビティを監視できます。
Snykのセキュリティ検出結果とイベントをAWS Security Hubに取り込み、セキュリティチームによるセキュリティイベントの可視化や、自動化されたワークフローへの振り分けを支援します。
AWS Control TowerとのSnykのインテグレーションを活用して、開発者を第一に考えたSnykセキュリティプラットフォームへのオンボーディングを迅速化できます。
AWSでDevSecOpsを実現するためのバイヤーズガイド全文をダウンロード
詳しくは、バイヤーズガイド:AWS上のアプリに最適なDevSecOpsソリューションの選び方をご覧いただくか、Snykのセキュリティエキスパートとのライブデモを予約してください。開発者とセキュリティチームの双方にSnykが選ばれる理由と、チームにどのような価値をもたらすかをご紹介します。
AWS Marketplaceでサードパーティ製ソフトウェアを見つけ、評価、購入している方は、マーケットプレイスの掲載ページからAWS MarketplaceでSnykを無料でお試しください。