Articles

Restez informé des analyses et des bonnes pratiques en matière de sécurité partagées par les experts de Snyk.

Affichage 341 - 360 sur 379 articles
Blog iac header

L’infrastructure as code dans un monde DevSecOps

Découvrez l’infrastructure as code (IaC), sa définition et les implications de sécurité liées à son utilisation dans le monde réel.

Snyk Funding

Copyleft : l’essor des licences logicielles open source

Découvrez les licences copyleft les plus populaires, leurs conditions et leurs modalités, ainsi que les différences entre copyleft et copyright. Trouvez la solution la mieux adaptée à votre équipe.

Node How even quick async functions can block the Event Loop starve

Licences et sécurité de Node.js : les points à connaître

Avec la popularité croissante de l’environnement d’exécution Node.js, il est important de connaître les risques liés aux licences et à la sécurité de Node.js pour vos applications web.

Introducing open source security runtime monitoring

Tests de sécurité des applications (AST) : les principales questions et réponses

Les tests de sécurité des applications sont une étape clé du cycle de développement logiciel sécurisé (SSDLC). Découvrez les différents types de tests de sécurité des applications et les outils dédiés, et commencez à créer des applications sécurisées.
Blog Design Snyk Code

Principaux composants du pipeline DevOps

Un pipeline DevOps aide les équipes à créer, tester et déployer des logiciels rapidement et efficacement grâce à une combinaison d’outils et de pratiques. Découvrez son fonctionnement et comment le mettre en œuvre.

SAST annoucment

Bonnes pratiques de codage sécurisé que tout développeur devrait connaître

Le codage sécurisé consiste à écrire du code dans un langage de haut niveau en respectant des principes stricts, afin de prévenir les vulnérabilités potentielles

Guide de l’analyse de sécurité Docker

Découvrez l’analyse de sécurité Docker pour commencer à analyser vos images de conteneurs dans Docker et d’autres registres.

state of cloud native application security report post

Vulnérabilités des applications : éviter les failles de code et les risques de sécurité

Une vulnérabilité applicative est une faille ou une faiblesse dans le code d’une application qu’un acteur malveillant peut exploiter, ce qui peut entraîner une violation de la sécurité.

blog header Top Application Security Acronyms

Top 10 des acronymes de la sécurité des applications

Découvrez les acronymes AppSec à connaître pour pouvoir discuter librement des résultats d’un récent test d’intrusion ou d’une analyse statique du code.

Tests dynamiques de sécurité des applications (DAST)

Découvrez les tests dynamiques de sécurité des applications (DAST), une méthode de test en boîte noire qui examine votre application de l’extérieur pendant son exécution.

Tests interactifs de sécurité des applications (IAST)

Découvrez l’IAST, une méthode de test de sécurité des applications qui détecte les vulnérabilités pendant leur exécution, et pourquoi elle n’est peut-être pas adaptée à vos besoins.

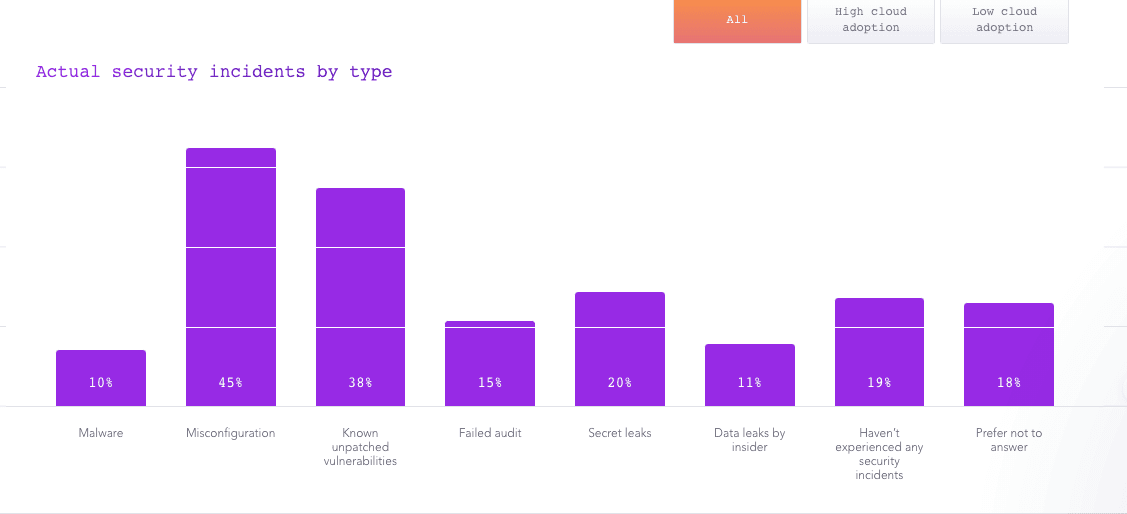
security incidents by type

Mettre en place des politiques de sécurité des applications au service d’un développement sécurisé

Découvrez comment mettre en place des politiques de sécurité des applications grâce à un processus bien conçu, qui accompagne le rythme de votre organisation et inspire confiance à vos clients.

blog feature snyk code party

Cybersécurité dans la fintech : développer en toute sécurité avec l’open source

Les entreprises de la fintech sont des cibles de choix pour les pirates informatiques : leur cybersécurité est donc essentielle. Découvrez comment sécuriser votre plateforme.

Advancing DevSecOps

La sécurité continue au sein du DevSecOps

Découvrez comment la mise en place de processus de sécurité continue peut renforcer votre culture et vos pratiques DevSecOps, et vous aider à sécuriser votre code à chaque étape du cycle de vie du développement logiciel (SDLC).

Plongée au cœur du renseignement sur les cybermenaces

Alors que les entreprises continuent d’adopter les technologies cloud native, près de 60 % d’entre elles sont de plus en plus préoccupées par leur niveau de sécurité.

blog hero security video

L’importance de la qualité du code

La qualité du code est essentielle pour créer des applications performantes et sécurisées. Découvrez la qualité du code, le développement sécurisé et l’outil de vérification du code de Snyk.

blog feature snyk container pink

CaaS : le conteneur en tant que service expliqué

Découvrez le CaaS (conteneur en tant que service) et comparez-le aux autres solutions d’externalisation du déploiement de vos conteneurs.

blog hero snyk code green

Les trois piliers de la mise en œuvre de normes de codage sécurisé

Découvrez comment mettre en œuvre des normes de codage sécurisé pour livrer des logiciels sécurisés plus rapidement que jamais.

blog hero snyk iac green

Stratégie de déploiement bleu-vert : explications

Découvrez comment intégrer les stratégies de déploiement bleu-vert aux étapes IaC de vos pipelines CI/CD pour des déploiements fluides et sans interruption.

blog feature snyk apps

Les contrôles de sécurité des applications expliqués

Dans la hiérarchie de la sécurité, les contrôles de sécurité des applications se situent sous les normes et les politiques. Les politiques définissent les limites attendues en matière de sécurité et de protection des applications, tandis que les normes établissent des règles pour faire respecter ces limites.