Snyk Code ist jetzt kostenlos verfügbar
Frank Fischer
6. Mai 2021
0 Min. LesezeitDie Mission von Snyk ist es, Entwickler und DevOps-Teams dabei zu unterstützen, ihre Anwendungen zu sichern. Im Rahmen dieser Mission bietet Snyk einen Free-Tarif für Snyk Open Source, Snyk Container und Snyk Infrastructure as Code an, damit alle Entwickler sicher programmieren können. Heute freuen wir uns, bekannt zu geben, dass Snyk Code jetzt ebenfalls kostenlos verfügbar ist.
Snyk Code ist die neueste Ergänzung der Snyk-Plattform. Werfen wir einen kurzen Blick auf die Produkte, die es ergänzt. Mit Snyk Open Source sichern Sie Ihre Abhängigkeiten in Open-Source-Bibliotheken. Auf Basis unserer branchenführenden Schwachstellendatenbank hilft es, Probleme in Abhängigkeiten zu erkennen und zu beheben – auch in transitiven Abhängigkeiten. Snyk Container hilft Ihnen, Probleme in den für die Anwendung verwendeten Container-Images zu erkennen und zu beheben. Snyk Infrastructure as Code scannt schließlich die Konfiguration Ihrer Cloud-Infrastruktur und weist auf Sicherheitsprobleme hin.
Als Ergänzung zu diesem Angebot stellt Snyk Code eine Lösung für statische Anwendungssicherheitstests (SAST) bereit, die Ihren proprietären Quellcode scannt. Snyk Code begegnet den größten Schwächen herkömmlicher SAST-Lösungen: Es ist entwicklerfreundlich, schnell und präzise. Entwicklerfreundlich bedeutet, dass sich Snyk Code nahtlos in Ihre bevorzugten Tools und Prozesse einfügt. Mit der Snyk Code-IDE-Erweiterung für Visual Studio Code oder dem Plugin für IntelliJ, WebStorm oder PyCharm erkennen Sie potenzielle Sicherheitslücken in Ihrem Code während Sie ihn schreiben.
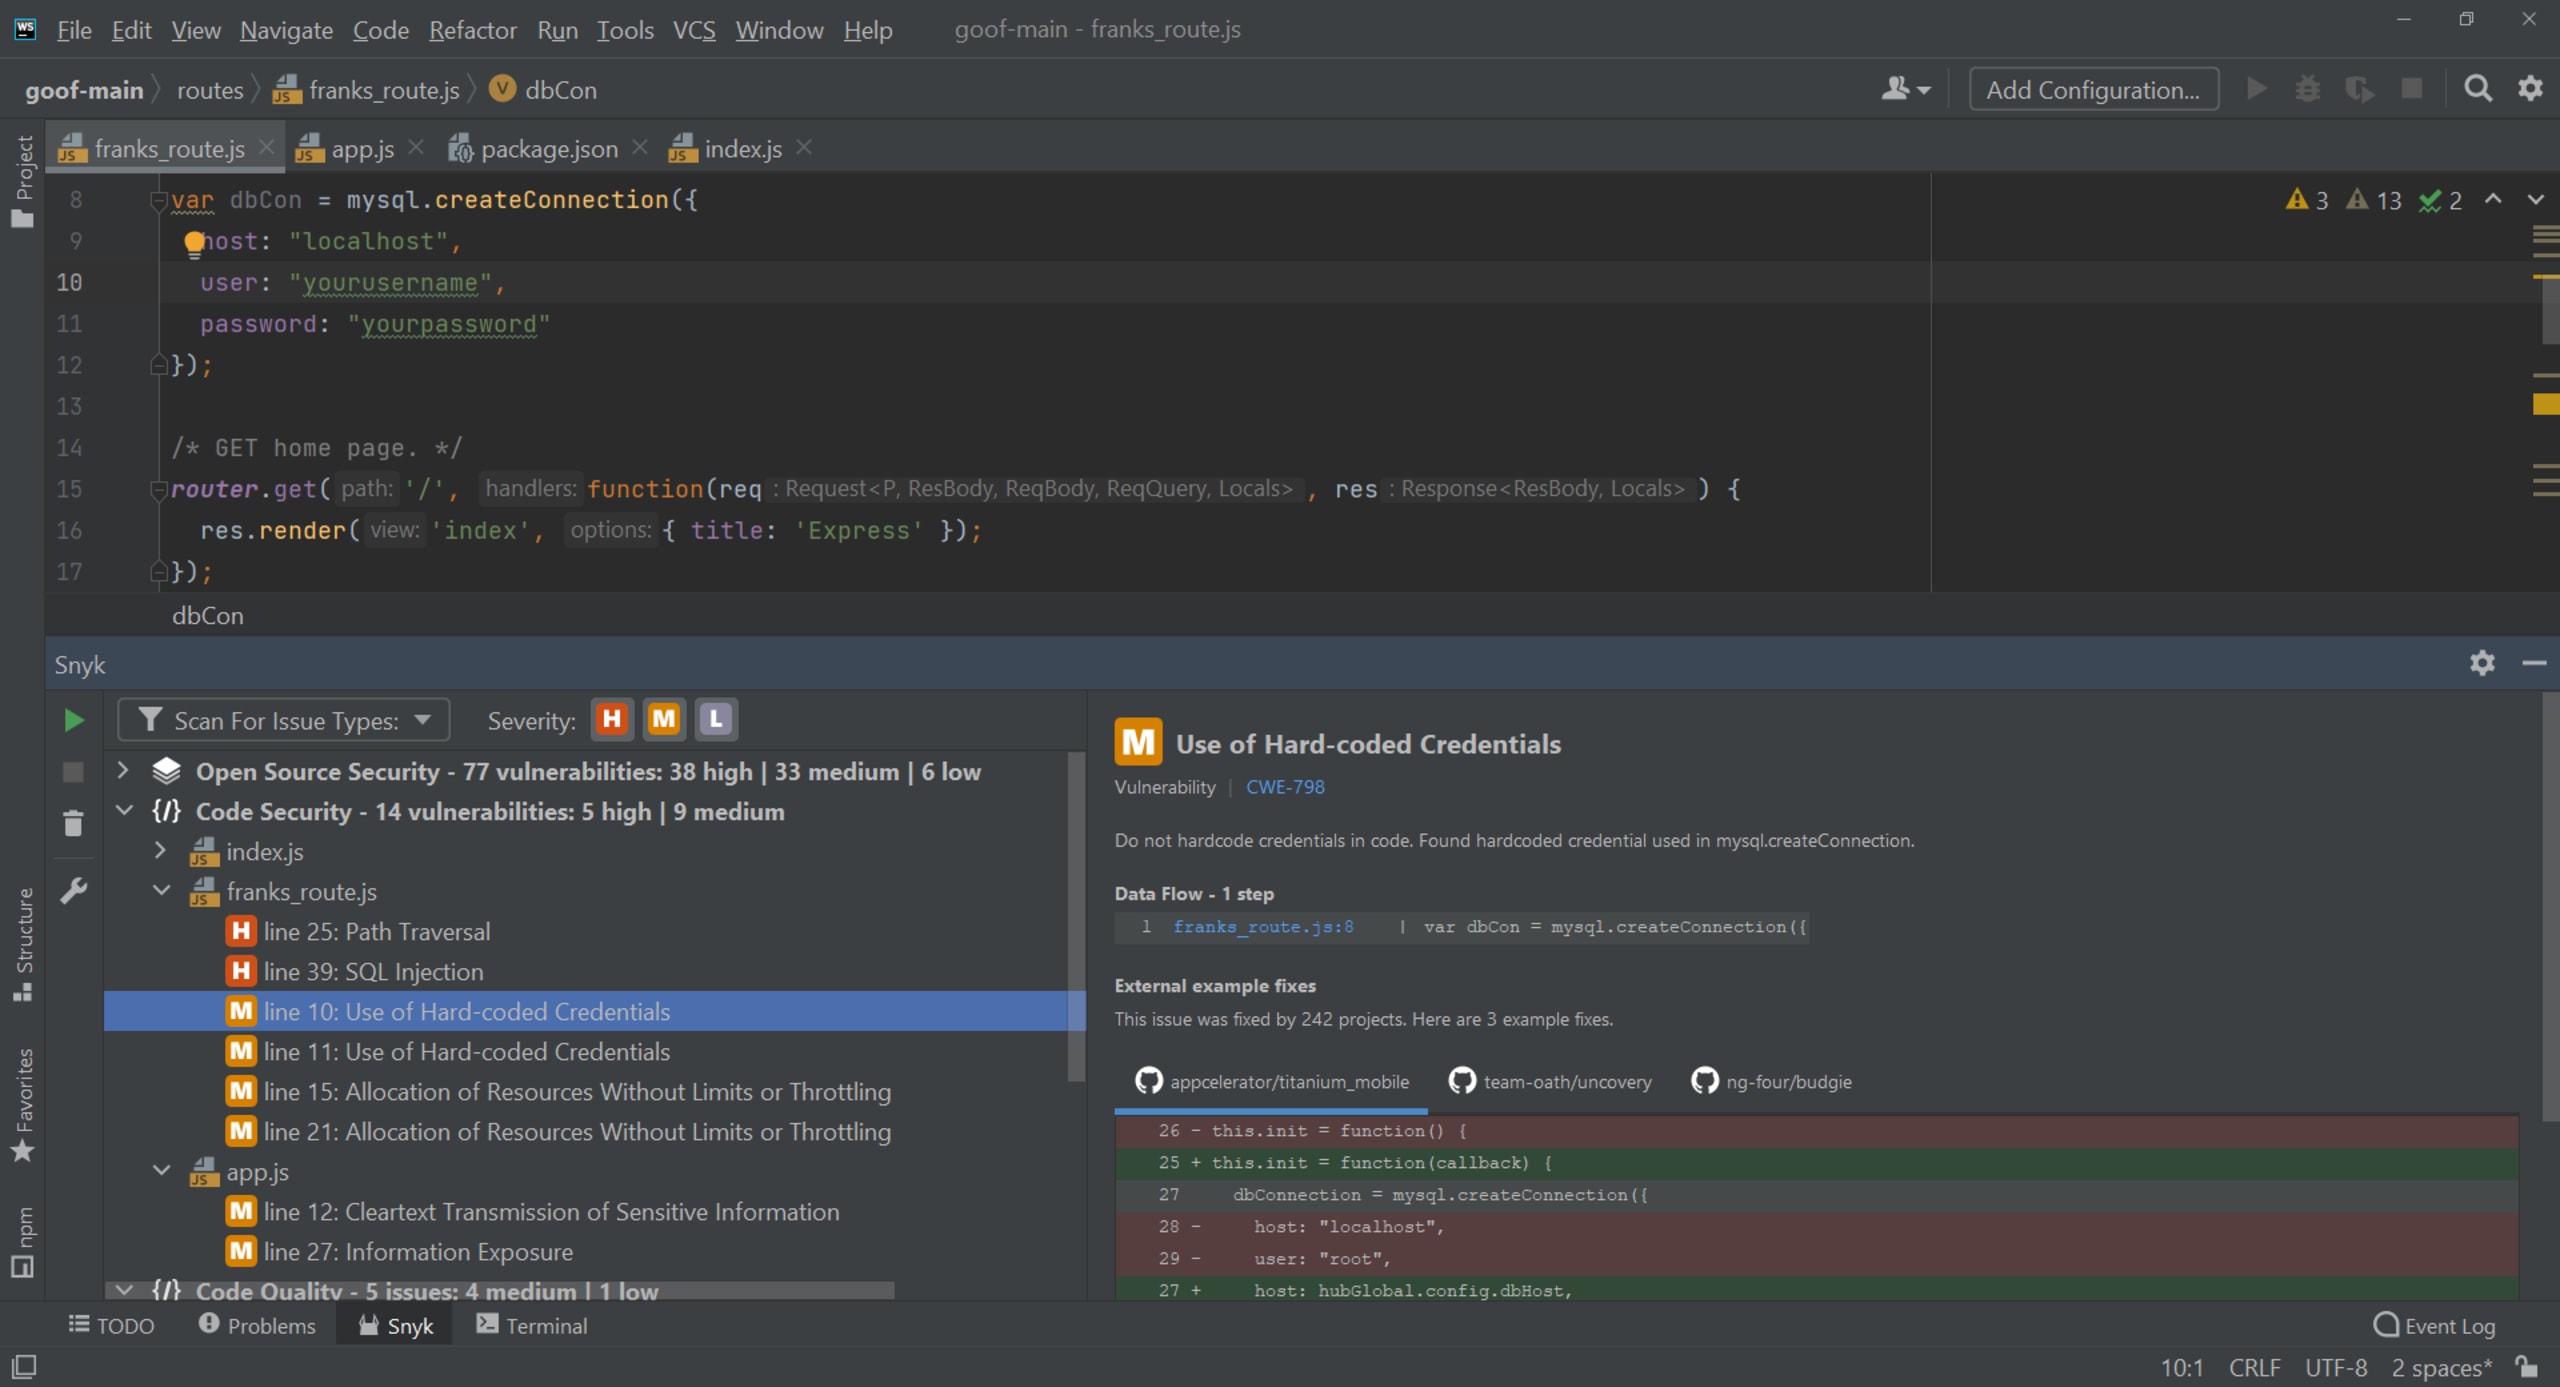
Für mehr Geschwindigkeit und Präzision nutzt Snyk Code einen neuartigen, einzigartigen Ansatz, der eine beispiellose Genauigkeit ermöglicht und gleichzeitig die Wissensbasis exponentiell erweitert. Eine proprietäre Engine für logische Programmierung sorgt für unerreichte Scan-Geschwindigkeiten. Snyk Code liefert klare Erläuterungen, damit Entwickler das jeweilige Problem schnell und effektiv verstehen und beheben können.

Snyk Code schließt eine wichtige Lücke in unserer Plattform für statische Sicherheitsanalysen – und zwar auf eine Weise, die Entwicklern wirklich gefällt. Sichere Entwicklung ohne Engpässe, steile Lernkurven und prohibitive Kosten. Registrieren Sie sich noch heute und nutzen Sie Snyk Code kostenlos (auf Wunsch für immer).
Snyk Code kostenlos nutzen!
Als einzelner Entwickler oder Mitwirkender an einem Open-Source-Projekt können Sie sich bei Snyk registrieren und Snyk Code ab sofort kostenlos nutzen. Als Einzelperson stehen Ihnen monatlich bis zu 100 kostenlose Snyk Code-Scans zur Verfügung.

Neue Snyk-Nutzer
Wenn Sie noch nicht bei Snyk registriert sind, gibt es jetzt einen weiteren Grund, sich anzumelden. Für die Registrierung bei Snyk benötigen Sie keine Kreditkarte. Ein GitHub-, Bitbucket- oder Google-Konto oder eine Docker-ID genügt. Snyk bietet zwar auch Single Sign-on (SSO) und Azure Active Directory (AD) an, diese Lösungen sind jedoch kostenpflichtigen Tarifen vorbehalten.
Snyk Code im Free-Tarif unterstützt dieselbe Wissensbasis wie die kostenpflichtige Version, einschließlich Java, JavaScript und TypeScript sowie Python in der Betaversion. Weitere Programmiersprachen folgen in den kommenden Wochen.
Wie bereits erwähnt, können Sie Snyk Code auch direkt in Ihrer IDE nutzen: IntelliJ, PyCharm oder Visual Studio Code. Installieren Sie einfach unsere Plugins über den Marketplace.
Bestehende Nutzer des Free-Tarifs
Wenn Sie den Free-Tarif bereits nutzen, müssen Sie nur Snyk Code aktivieren. Sie finden Snyk Code auf der Seite Einstellungen. Gehen Sie zur Aktivierung von Snyk Code einfach zu Snyk Code > Aktivieren. Ab dann scannt Snyk Code jedes Projekt, das Sie importieren. Wie viele Scans Sie in diesem Monat bereits durchgeführt haben und wie viele noch übrig sind, finden Sie unter Einstellungen > Nutzung.
Als bestehender Nutzer müssen Sie Snyk Code in den Einstellungen aktivieren, damit es genutzt werden kann. Bereits importierte Projekte müssen erneut importiert werden. So stellen wir sicher, dass Sie die Kontrolle behalten und stets informiert sind.
Um Snyk Code ganz einfach auszuprobieren, können Sie auch jedes frei zugängliche Open-Source-Repository scannen. Registrieren Sie sich und aktivieren Sie Snyk Code. Fügen Sie anschließend einfach ein Projekt hinzu und wählen Sie Öffentliches GitHub-Repository überwachen. So können Sie ein Open-Source-Projekt scannen, das Sie interessiert, und sehen, was Snyk Code darin erkennt.
Snyk Code wurde in den ersten Wochen nach der Veröffentlichung bereits begeistert angenommen. Wir freuen uns sehr, dass es jetzt allen zur Verfügung steht. Bleiben Sie sicher!
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


