Security-Incident-Management nach links verlagern: die Integration von Snyk und Opsgenie

Jay Yeras
24. Februar 2021
0 Min. LesezeitWir freuen uns, eine neue Integration mit Opsgenie anzukündigen. Damit lässt sich Security noch einfacher in bestehende Incident-Management- und Betriebsabläufe integrieren. Grundlage der Integration ist die neue Custom-Webhooks-API von Snyk in der letzte Woche angekündigten Beta-Version.
Wir preisen oft die Vorteile moderner Softwareentwicklung und digitaler Transformation: Cloud Computing, Container, DevSecOps-Methoden und andere Innovationen verändern Unternehmen. Gleichzeitig erzeugen diese Fortschritte aber auch eine Informationsflut, die sich nur schwer ausblenden lässt. Ein überquellender E-Mail-Posteingang, Berichte, die in der Informationsflut untergehen, immer vollere Kalender … und nicht zu vergessen die ständig wachsende Liste an Tools.
Die Nachteile des traditionellen Incident-Managements: mangelnde Skalierbarkeit und Automatisierung
Traditionelles Incident-Management ist nicht nur zu manuell, sondern lässt sich auch nicht skalieren, um verteilte, moderne Cloud-Infrastrukturkonfigurationen zu unterstützen.
Beim traditionellen Incident-Management, wie es allen aus dem Betrieb bekannt ist, überwachen Tools Systeme und lösen Bereitschaftsalarme aus. Systemadministratoren prüfen System- und Anwendungsprotokolle und ziehen oft schließlich das Entwicklungsteam hinzu. Erst viel später stellt sich heraus, dass das System Opfer eines Denial-of-Service-Angriffs wurde. Eine nachträgliche Analyse zeigt dann, dass das Entwicklungsteam den Anwendungscode aktualisiert und dabei eine Schwachstelle eingeführt hat. Wie viele Stunden hätte man sich sparen können, wenn alle früher davon gewusst hätten?
Das klingt vielleicht übertrieben und wie ein Relikt aus der Vergangenheit. Doch wenn Sie wie ich schon lange in der digitalen Welt arbeiten, haben Sie wahrscheinlich ähnliche Situationen erlebt. Ich gehe sogar noch weiter und vermute, dass manche Unternehmen solche Vorfälle auch heute noch erleben.
Das betrifft auch moderne Entwicklerinnen und Entwickler – ihre Arbeit ist im Laufe der Jahre immer komplexer geworden. Heute sind in vielen relevanten Bereichen hochspezialisierte Fähigkeiten und vielfältiges Wissen gefragt. Ein Beispiel dafür ist Security. Deshalb bietet die Snyk Security Platform einen enormen Mehrwert: Sie liefert klare und präzise Einblicke in potenzielle Sicherheitsprobleme in Ihrem Code – ohne dass Sie selbst Security-Expertin oder -Experte sein müssen. Snyk fügt sich nahtlos in Ihren Entwickler-Workflow ein und sorgt über den gesamten Softwareentwicklungszyklus hinweg für umfassenden Schutz.
Wie blenden wir also das Rauschen aus und konzentrieren uns auf Sicherheitsvorfälle und das Wesentliche?
Die Flexibilität und Erweiterbarkeit der Snyk-Plattform sind für viele unserer Partnerschaften entscheidend, darunter auch die zunehmend enge Zusammenarbeit mit Atlassian.
Im vergangenen Jahr haben wir die durchgängige Sicherheit für Entwicklungs-Workflows mit Bitbucket Cloud verbessert und damit die bestehende Integration mit Bitbucket Cloud erweitert. Wir haben Unterstützung für Code Insights, eine verbesserte Snyk Pipe und weitere wertvolle Funktionen hinzugefügt, um Security im Entwickler-Workflow in den Vordergrund zu rücken.
Flexible Security-Tools, die Entwicklungs-Workflows verstehen und sich mit ihnen weiterentwickeln
Wir freuen uns, einen weiteren Meilenstein mit Atlassian bekannt zu geben: Sicherheitsbenachrichtigungen in Opsgenie und Bereitschaftsmanagement.
Snyk weiß, dass sich Entwicklungs-Workflows ständig ändern. Deshalb müssen Security-Tools flexibel genug sein, um sich mit ihnen weiterzuentwickeln. Diese neue Integration ist ein perfektes Beispiel dafür. Sie nutzt die Snyk API, ihre Erweiterungsmöglichkeiten und unsere neuen Custom Webhooks, um die Security-Automatisierung von Snyk nahtlos in Opsgenie-Workflows einzubinden.
Dieser Atlassian-Artikel „Die Bedeutung eines Prozesses zur nachträglichen Analyse von Vorfällen“ zeigt, wie sich das Incident-Management mit Opsgenie verbessern lässt. Durch diesen Prozess erhalten Entwicklungsteams „die Gelegenheit, Schwachstellen im System aufzudecken. Die Möglichkeit, wiederkehrende Vorfälle zu verhindern und die Zeit bis zur Behebung zu verkürzen. Und die Chance, Teams zusammenzubringen und gemeinsam zu überlegen, wie sie es beim nächsten Mal noch besser machen können.“
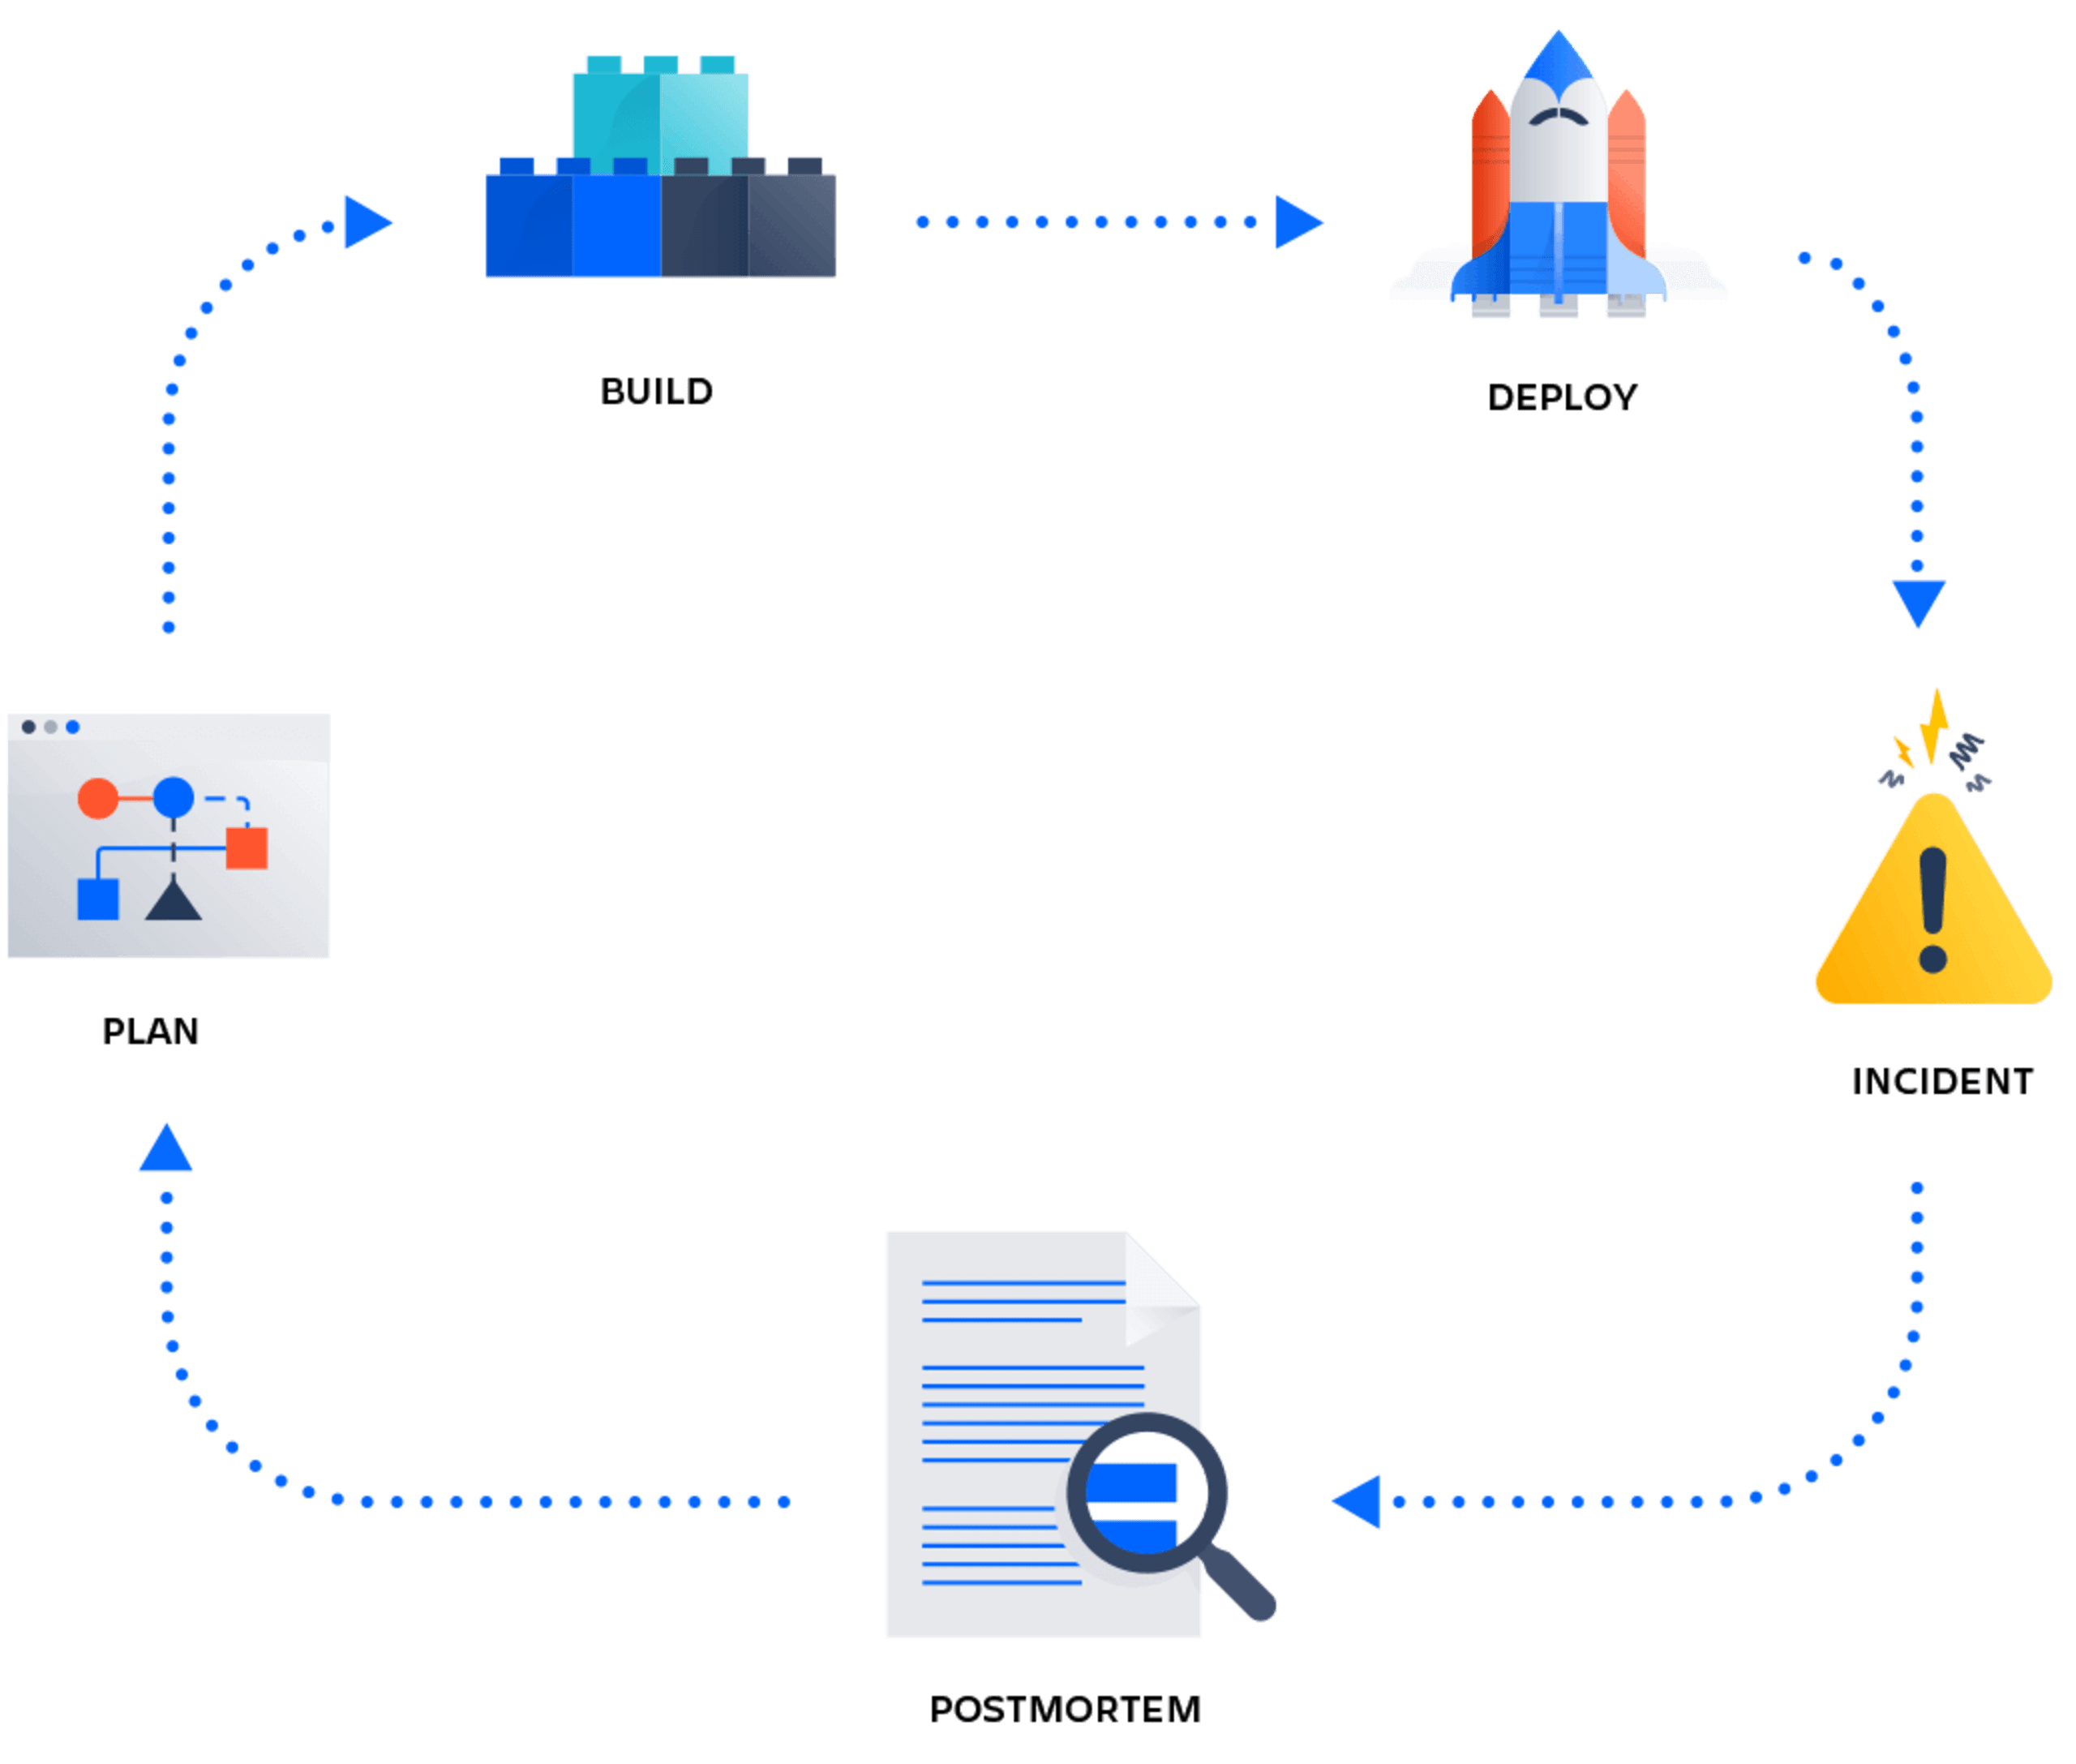
In der Realität ist es nicht möglich, eine vollständig unveränderliche Bereitstellung zu erwarten, die vor Vorfällen gefeit ist. Veränderungen sind unvermeidlich und ein notwendiger Bestandteil der Softwareentwicklung. Vorfälle lassen sich jedoch eindämmen, indem Security frühzeitig in den Prozess eingebunden wird und Maßnahmen eine proaktive Reaktion auf potenzielle Probleme ermöglichen.
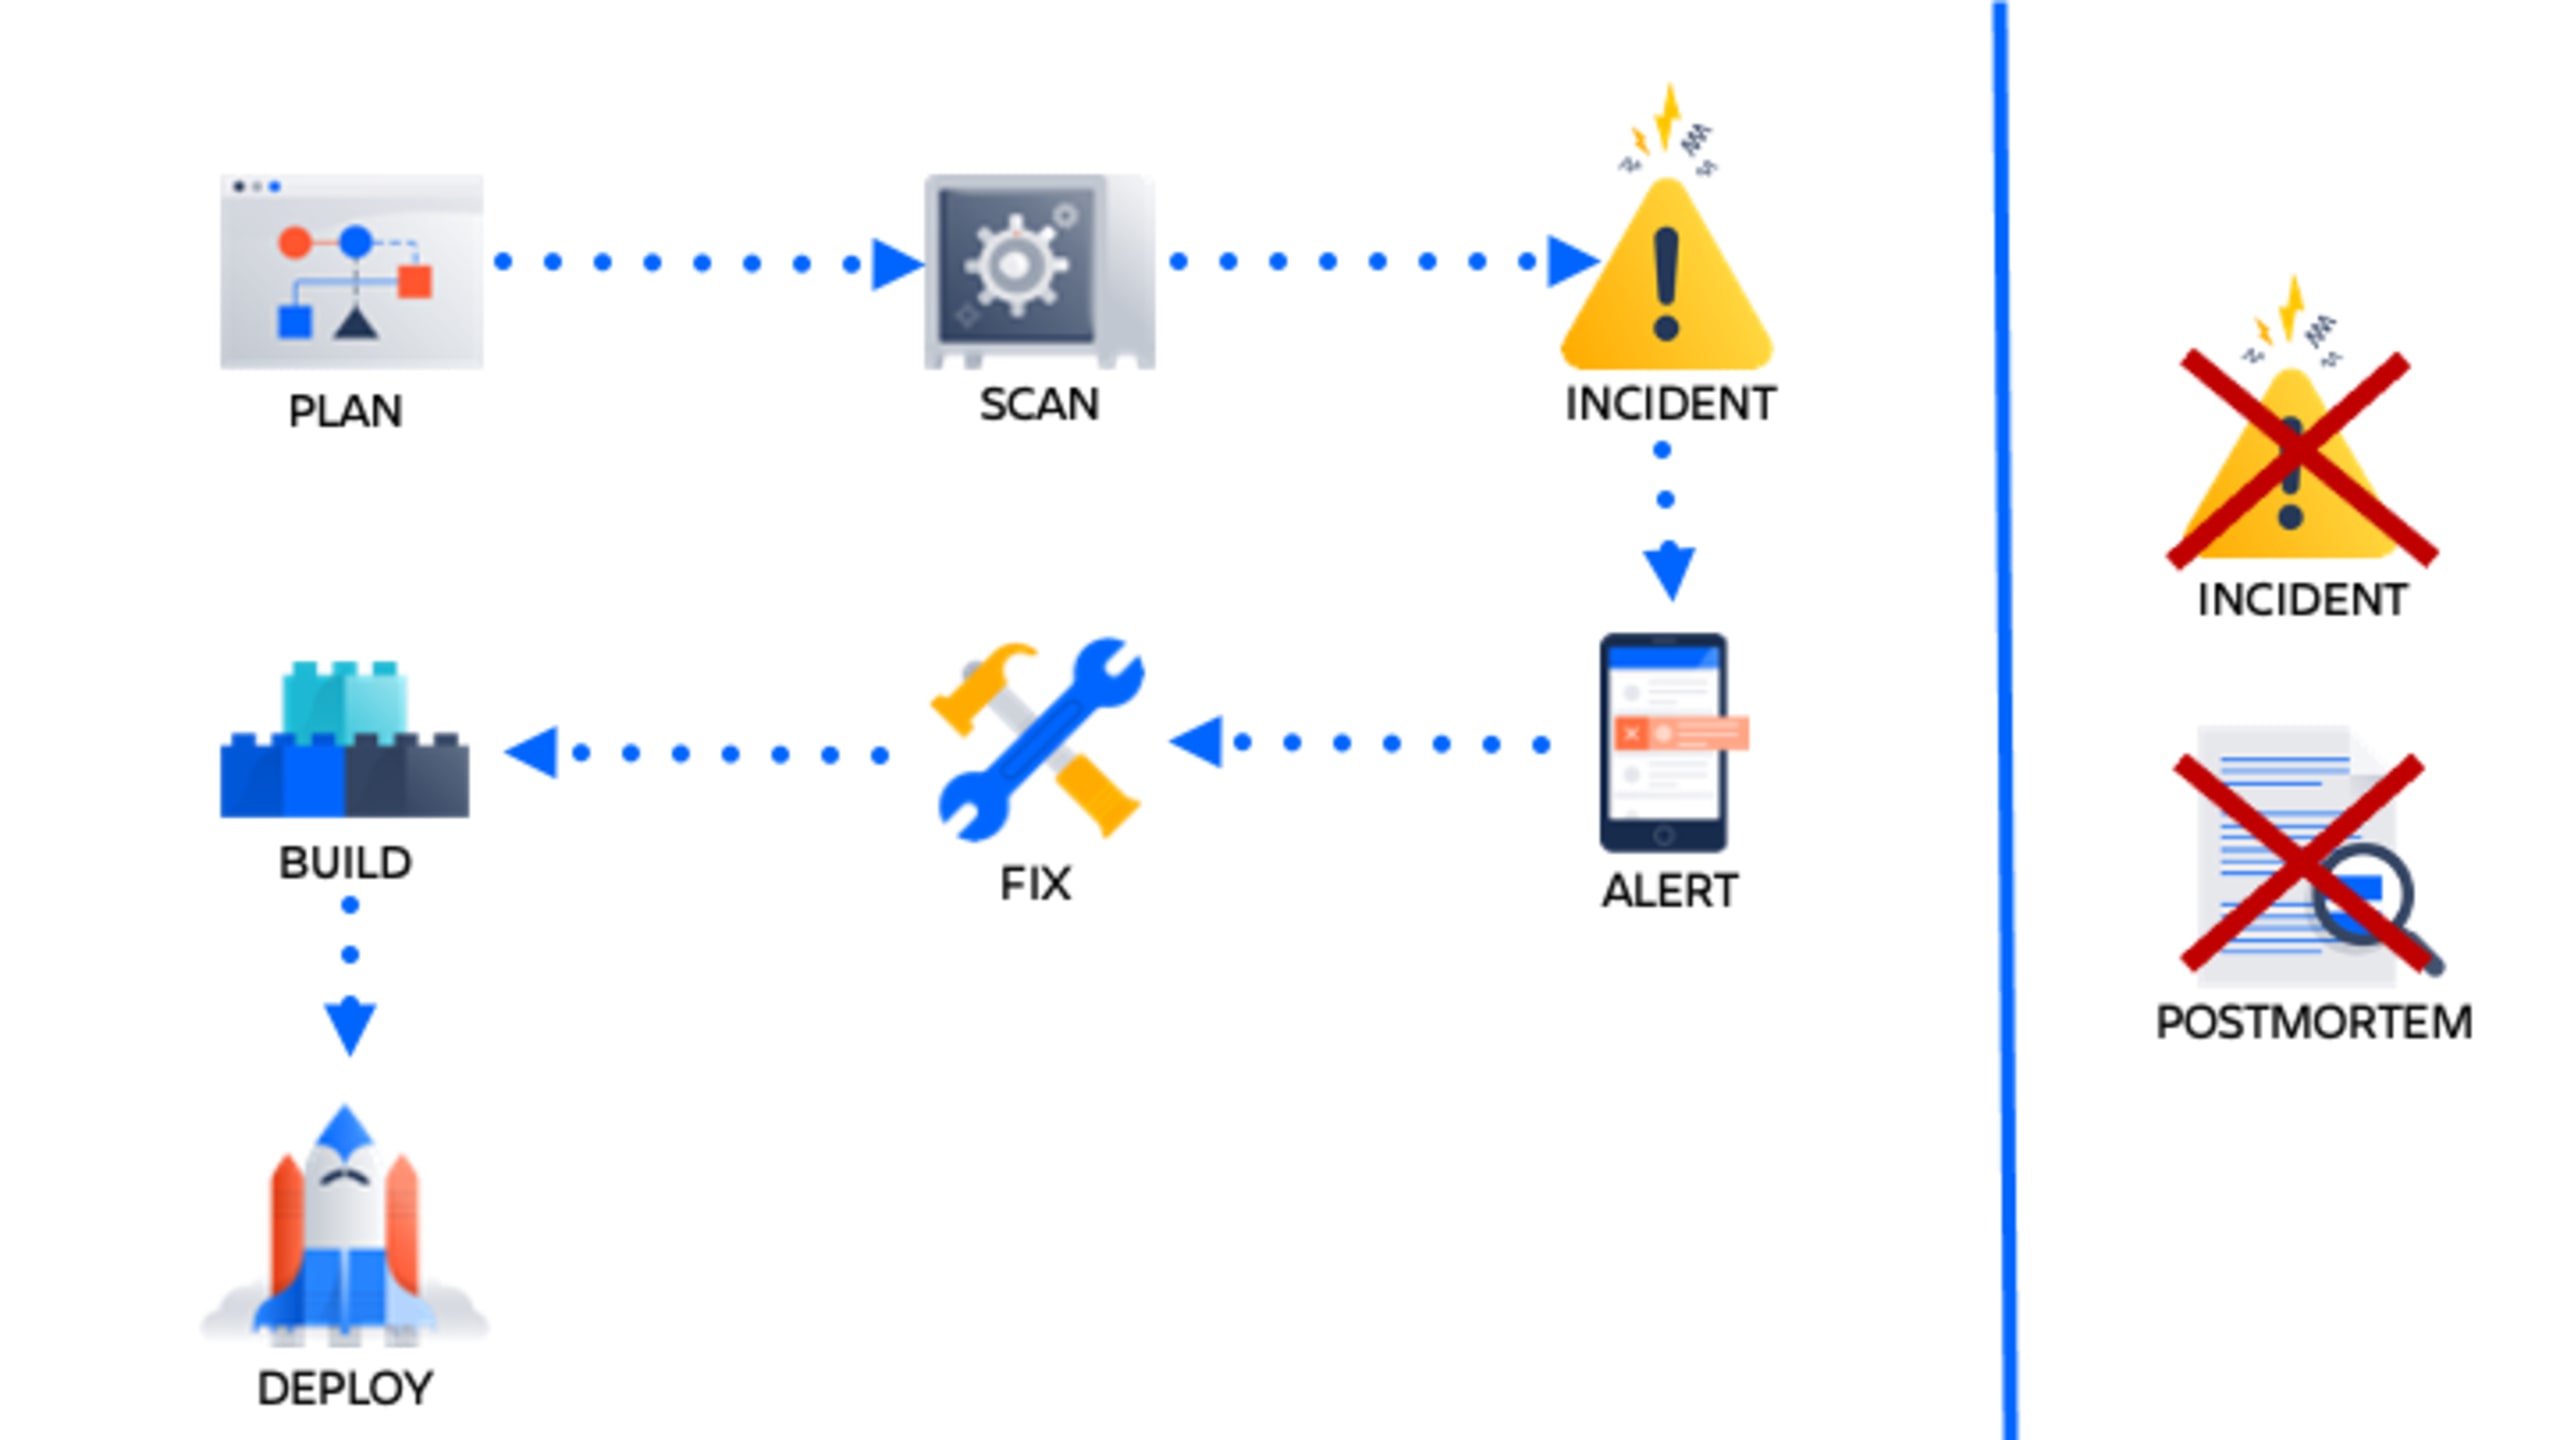
Wie unterstützt die Snyk-Integration das Security-Incident-Management?
Mit der Integration von Snyk und Opsgenie erreichen Sie dieses Ziel: Sie werden proaktiv über Änderungen an Ihrem Quellcode benachrichtigt, durch die Schwachstellen entstehen. Sobald eine neue Schwachstelle entdeckt wird, wird ein Alarm ausgelöst. So kann Ihr Bereitschaftsteam reagieren, bevor daraus ein Vorfall wird.
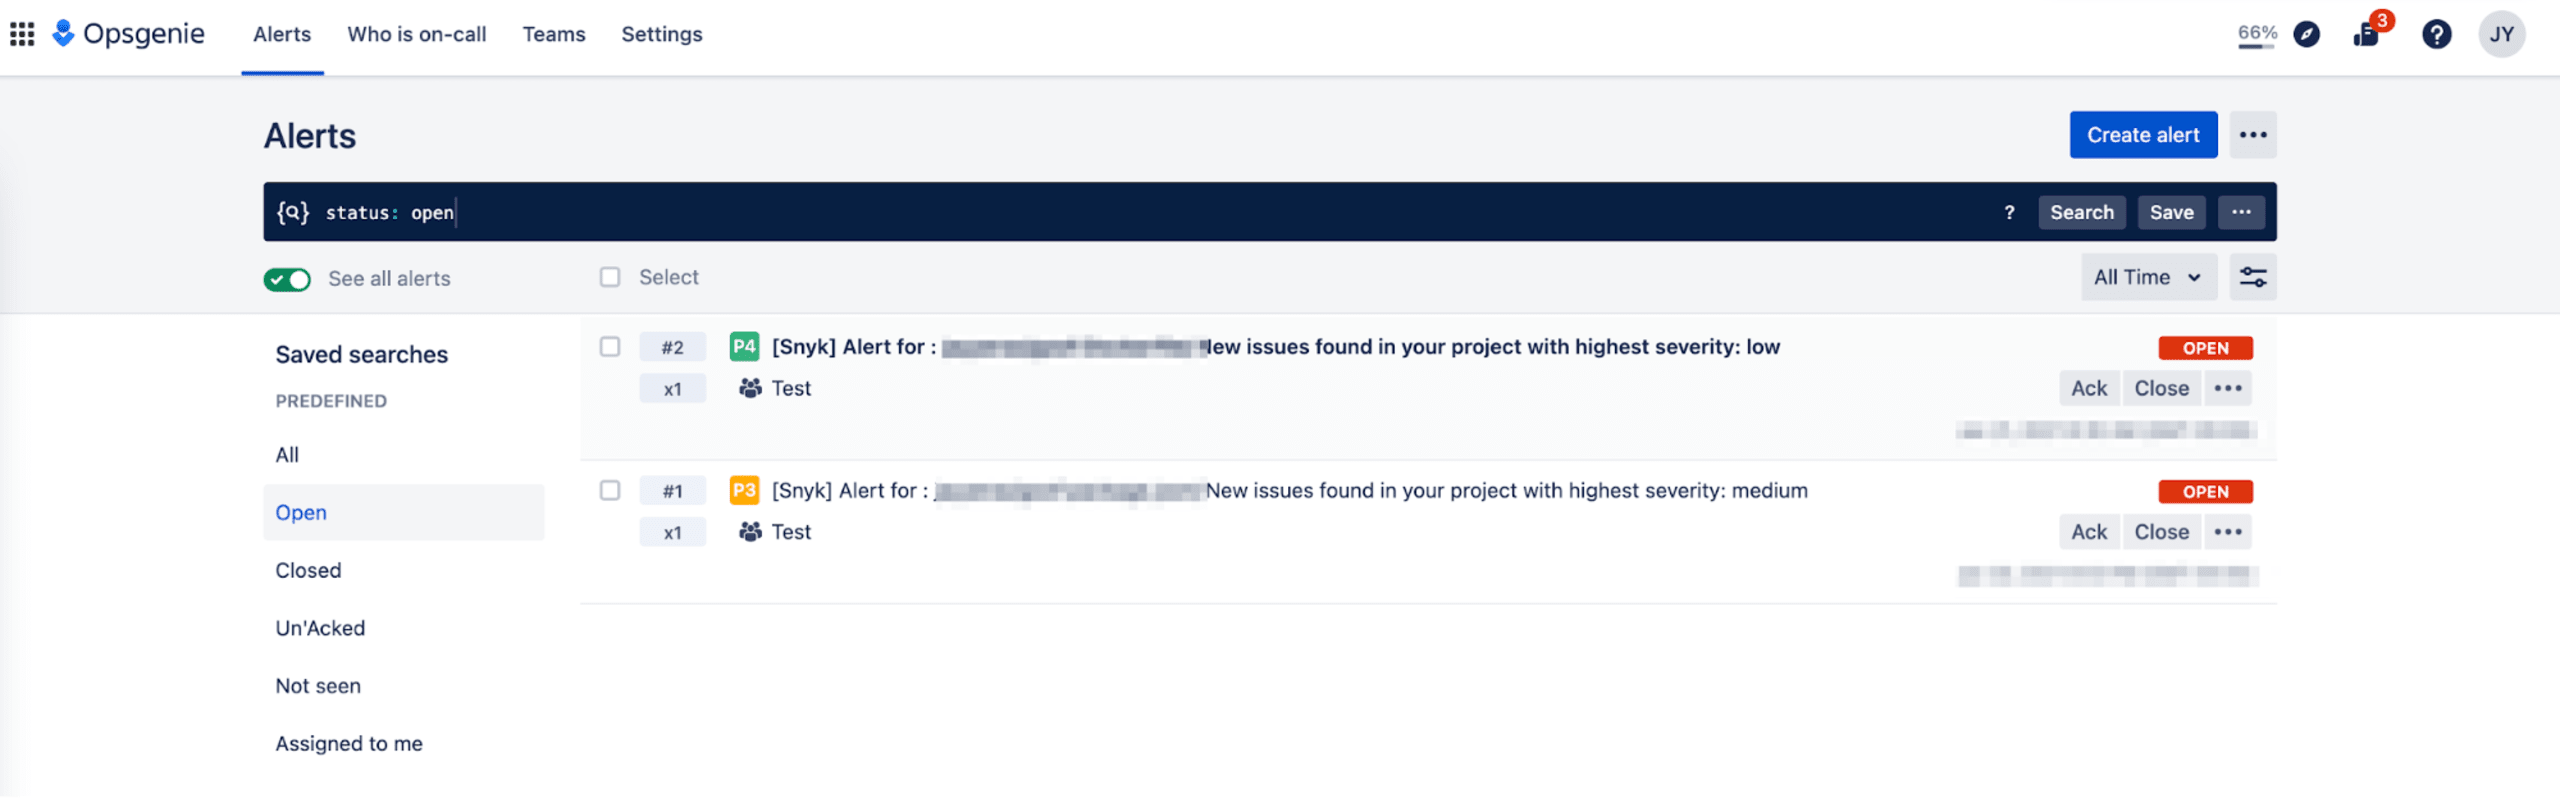
Opsgenie stellt umsetzbare und zuverlässige Alarme bereit, die durch die Integration mit Snyk um detaillierte Kontextinformationen zu Sicherheitslücken ergänzt werden.
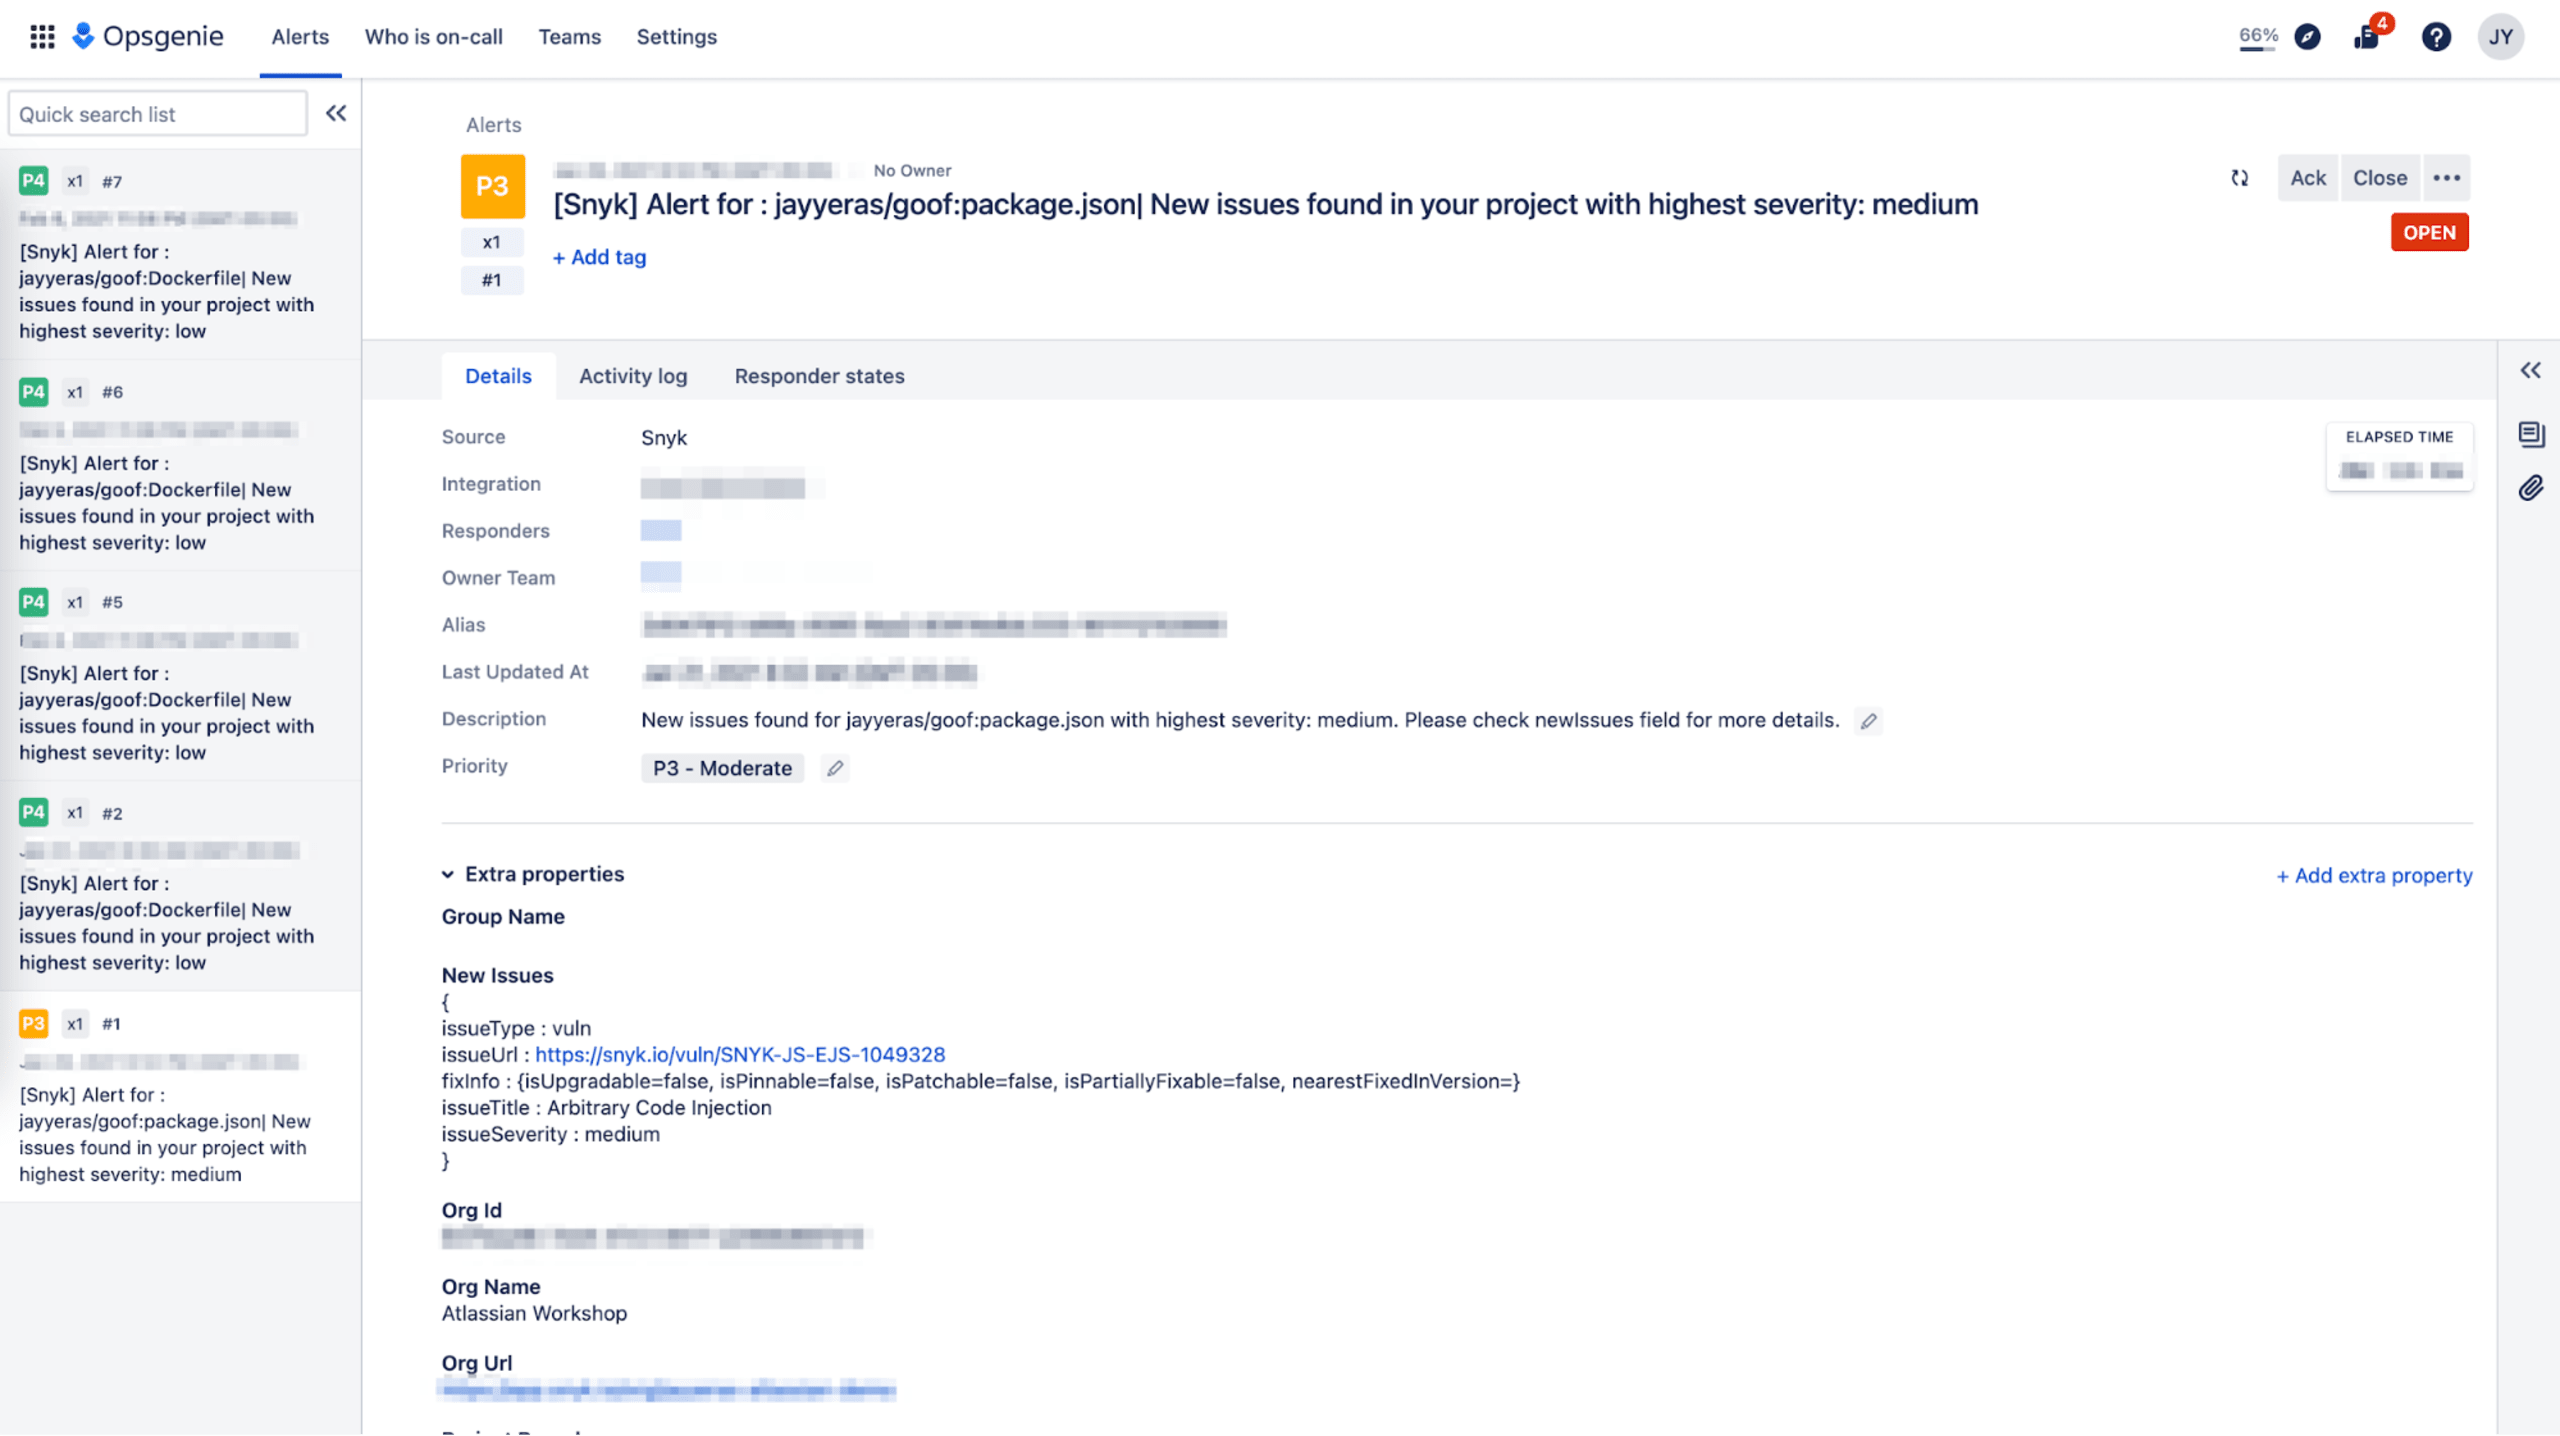
In der Opsgenie-Konsole finden Sie Details zum Problem und gelangen über einen Link zur Snyk Intel Vulnerability Database, wo Sie Empfehlungen zur Behebung erhalten.
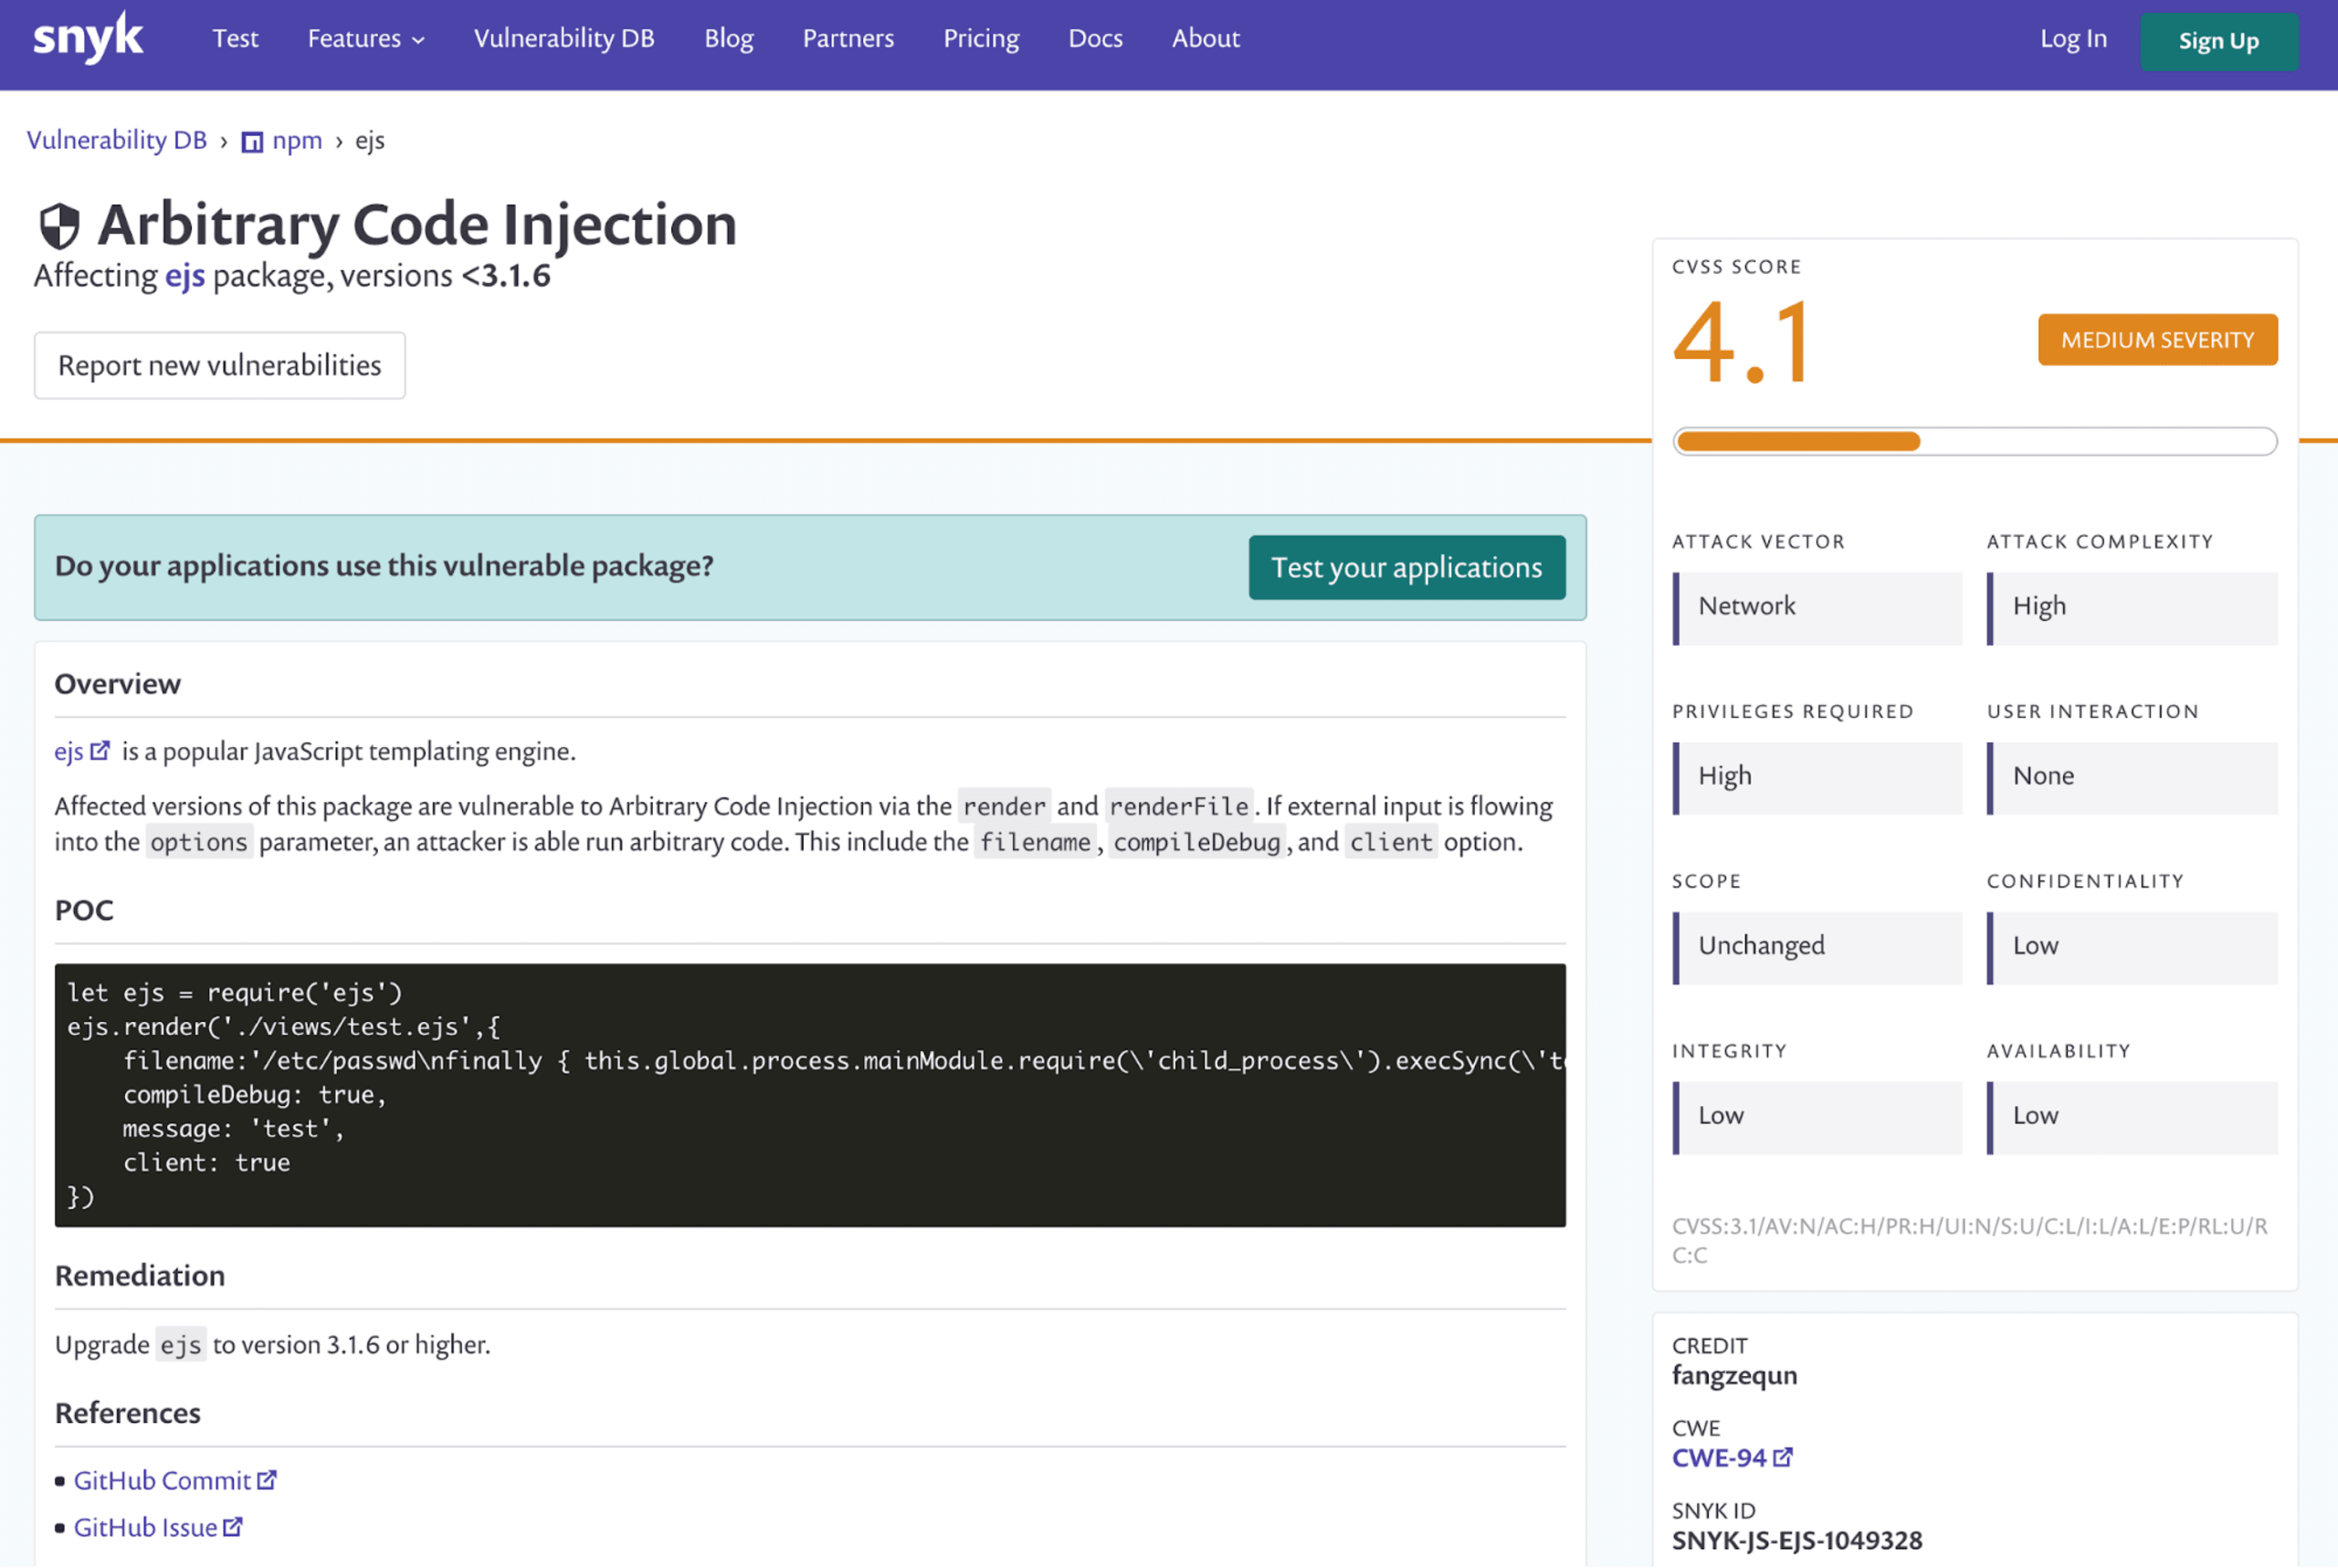
In diesem neuen Opsgenie-Blogbeitrag erläutert Kate Clavet, wie einfach die umfassende Custom-Webhooks-API von Snyk zu nutzen ist und wie automatisierte Security und Schwachstellenmanagement die Opsgenie-Nutzererfahrung verbessern.
Mit der Snyk-Webhooks-Integration für Opsgenie erhalten Sie Benachrichtigungen zu Systemereignissen von Snyk und können so Benachrichtigungen erstellen und auf Änderungen in Ihren Projekten reagieren. Werden Ereignisse ausgelöst, sendet Snyk dazu HTTP-POST-Anfragen an Opsgenie – mit den Informationen, die Sie benötigen, um ein Problem zu beheben, bevor es die Produktionsumgebung erreicht und Ihr Unternehmen beeinträchtigt.
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.