Snykの一般公開脆弱性データベースを拡充

Dan Mckean
2019年4月8日
0 分で読めますSnykはセキュリティ、特にオープンソースソフトウェアのセキュリティ強化に取り組んでいます。私たち自身もオープンソースソフトウェアを利用しているため、できる限りコミュニティに貢献し、Snykユーザーかどうかを問わず、誰もがオープンソースライブラリの情報を利用できるようにしたいと考えています。
一般公開しているVulnerability DBもその取り組みの一つです。最近改良を加え、セキュリティ対策にさらに役立つデータベースになりました。
バージョンごとの詳細
まず、各パッケージのページに、すべてのバージョンを一覧できる表を追加しました。各バージョンについて、深刻度別の脆弱性の数を表示します。特定のバージョンを確認したり、ニーズに合った既知の脆弱性がないバージョンを探したりできます。
現在、この新しいバージョン表が表示されるのは、jquery、bootstrap、angularなどのnpmパッケージのみですが、近日中にほかのパッケージマネージャーにも対応する予定です。
また、最新バージョン、非推奨バージョン、プレリリース版(アルファ版/ベータ版/リリース候補版)を簡単に見分けられる便利なタグも追加しました。ライセンスも表示されるため、どのバージョンでライセンスが変更されたかを確認できます。
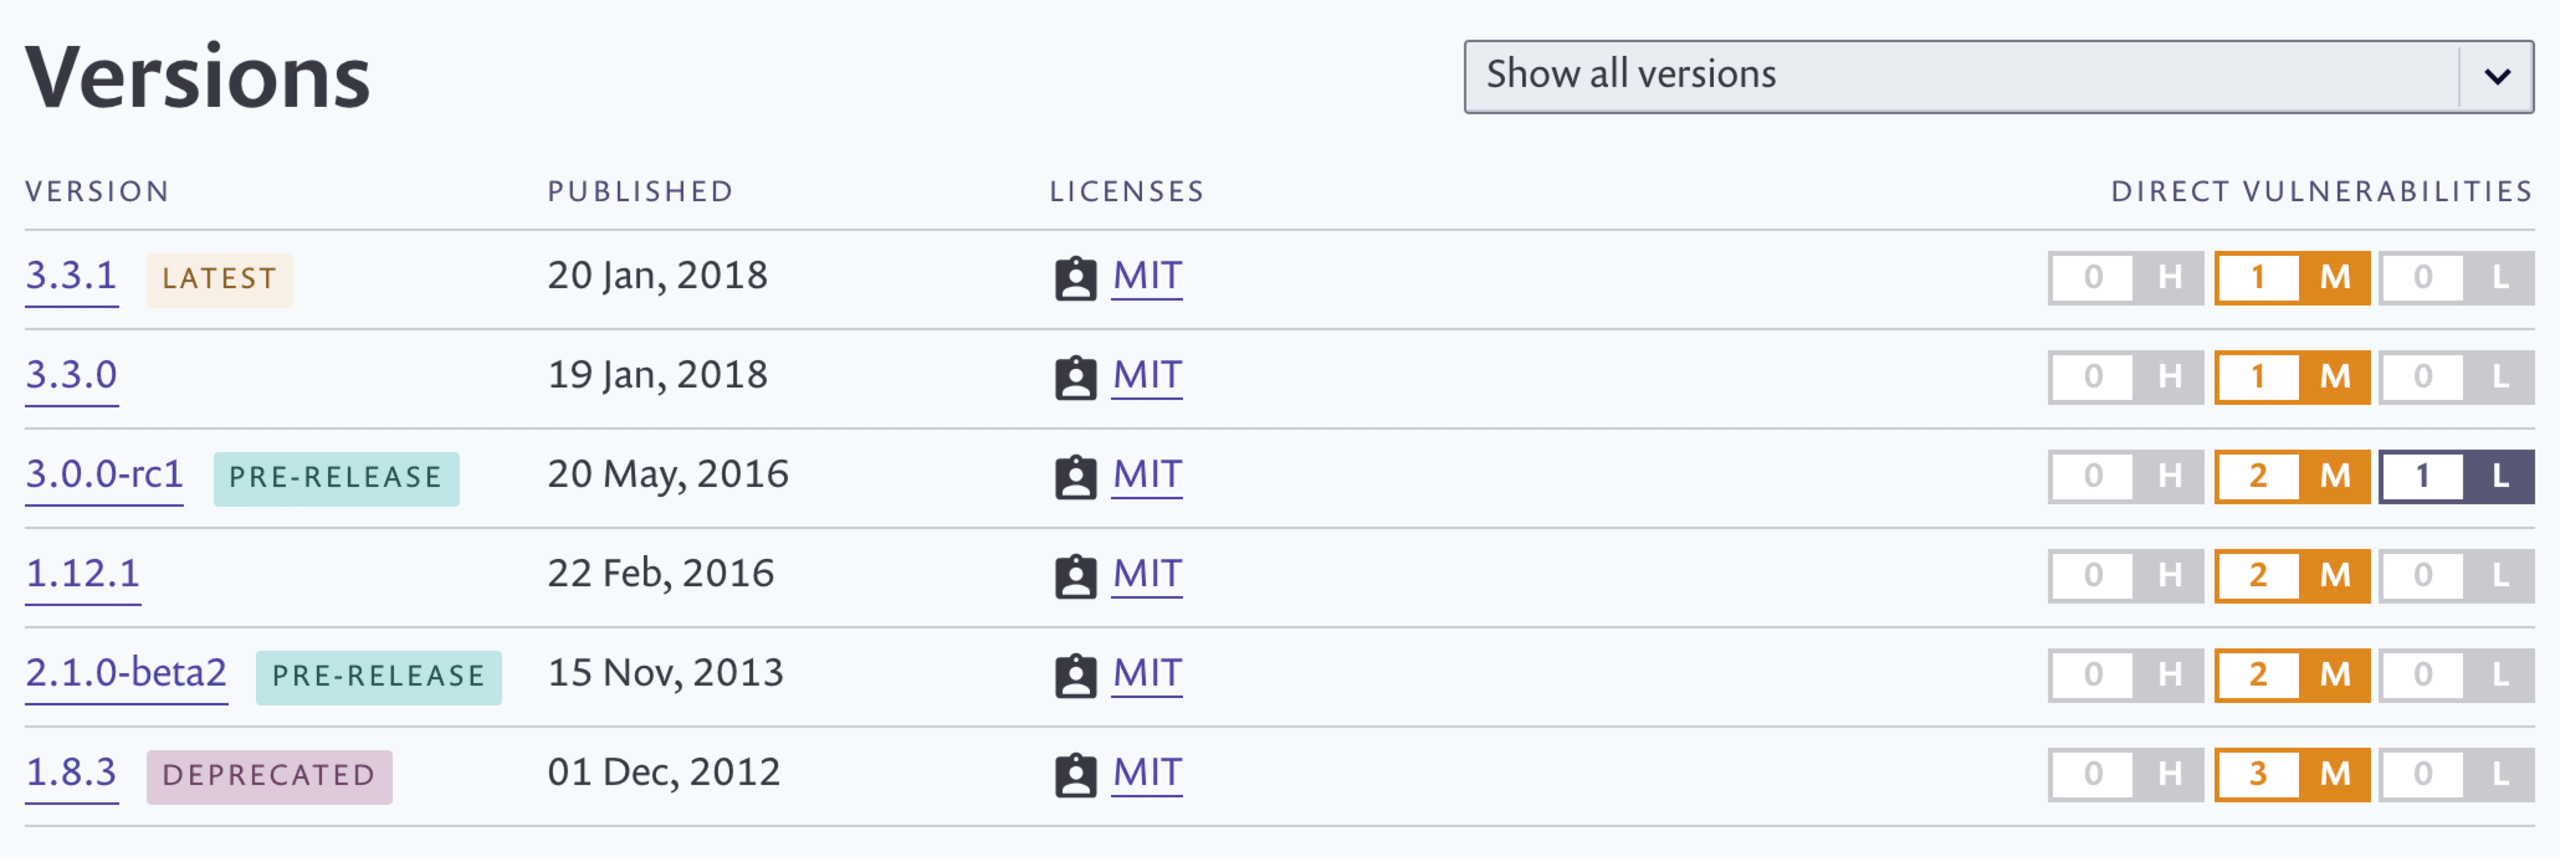
現時点で表示しているのは直接的な脆弱性、つまり依存パッケージ内ではなく、パッケージ自体に存在する脆弱性のみです。間接的/推移的な脆弱性(パッケージの依存関係にあるもの)も近日中に表示される予定です。
もちろん、登録すれば、依存関係も含めてコード全体をSnykでスキャンできます。
非推奨に関する警告
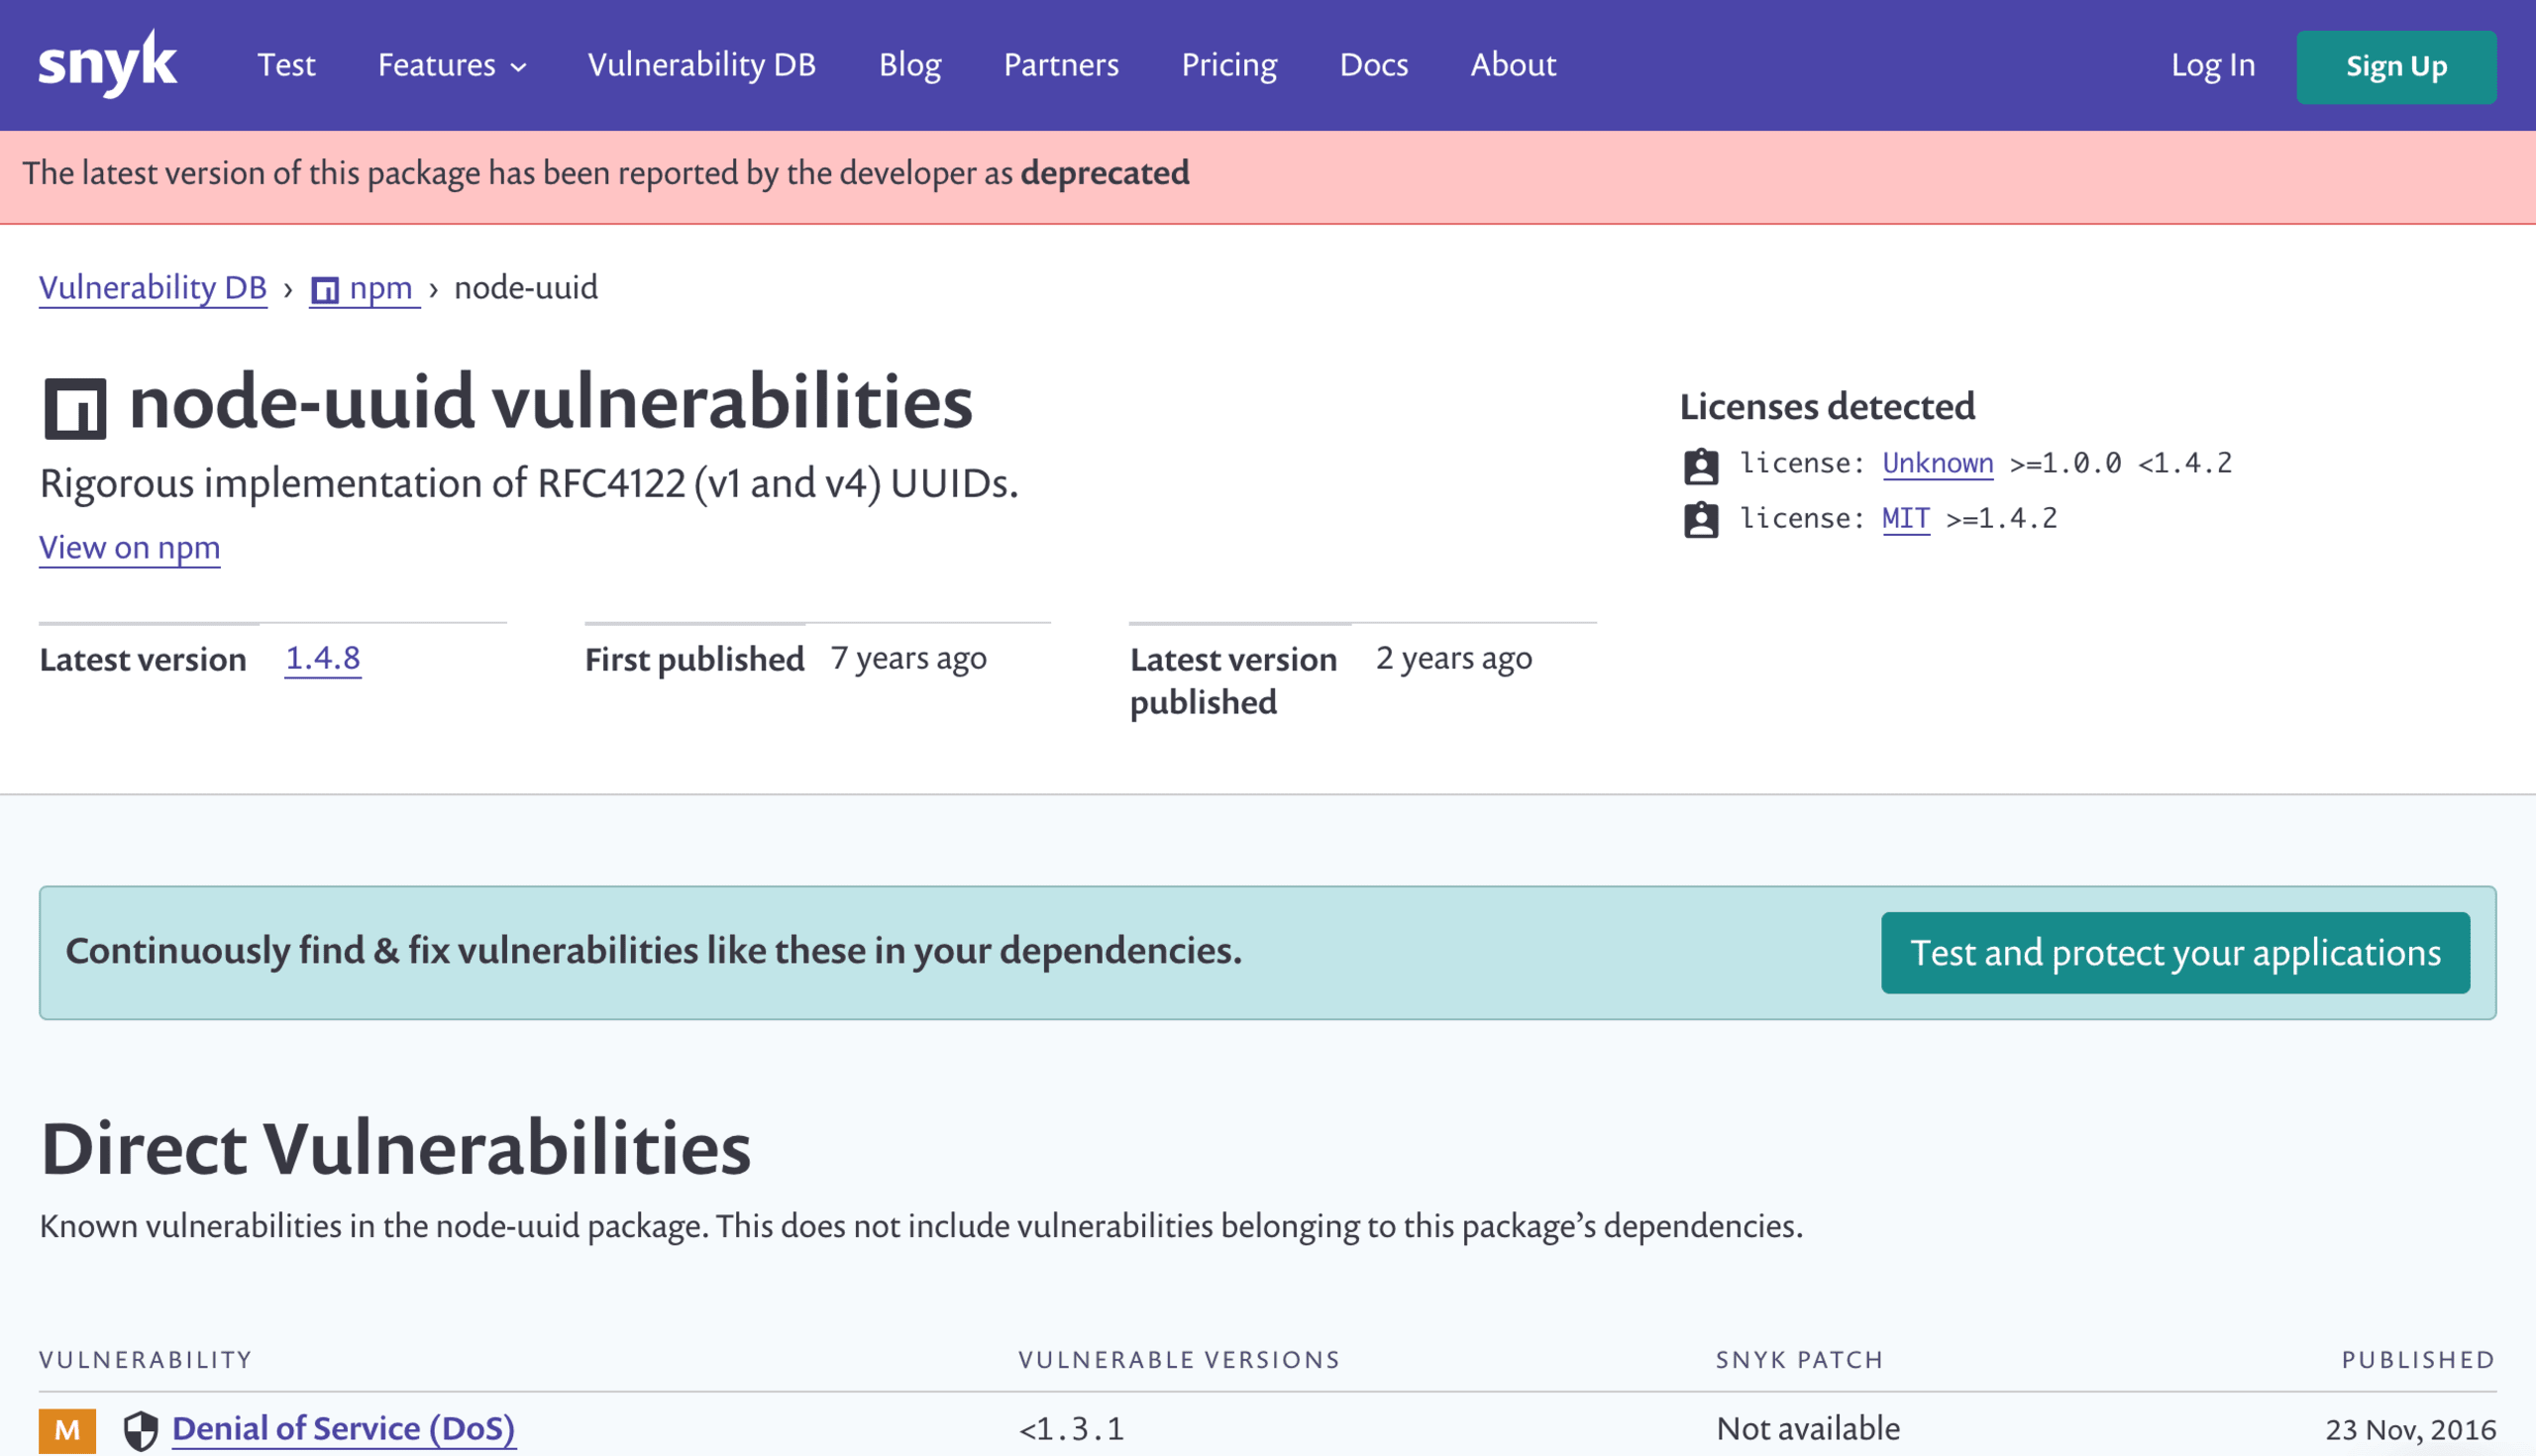
パッケージのバージョンに関する改良に加え、最新バージョンが非推奨になっているパッケージには警告を追加しました。サポートが終了したパッケージを把握するのに役立ちます。こちらも現在はnpmのみが対象ですが、近日中にほかのパッケージマネージャーにも対応する予定です。
初回公開日と最終公開日を示す新しい見出しも追加されています。これらの情報から、そのパッケージがどれほど長く利用され、適切にメンテナンスされているかを判断してから、採用を決めることができます。
CVSSスコアの詳細
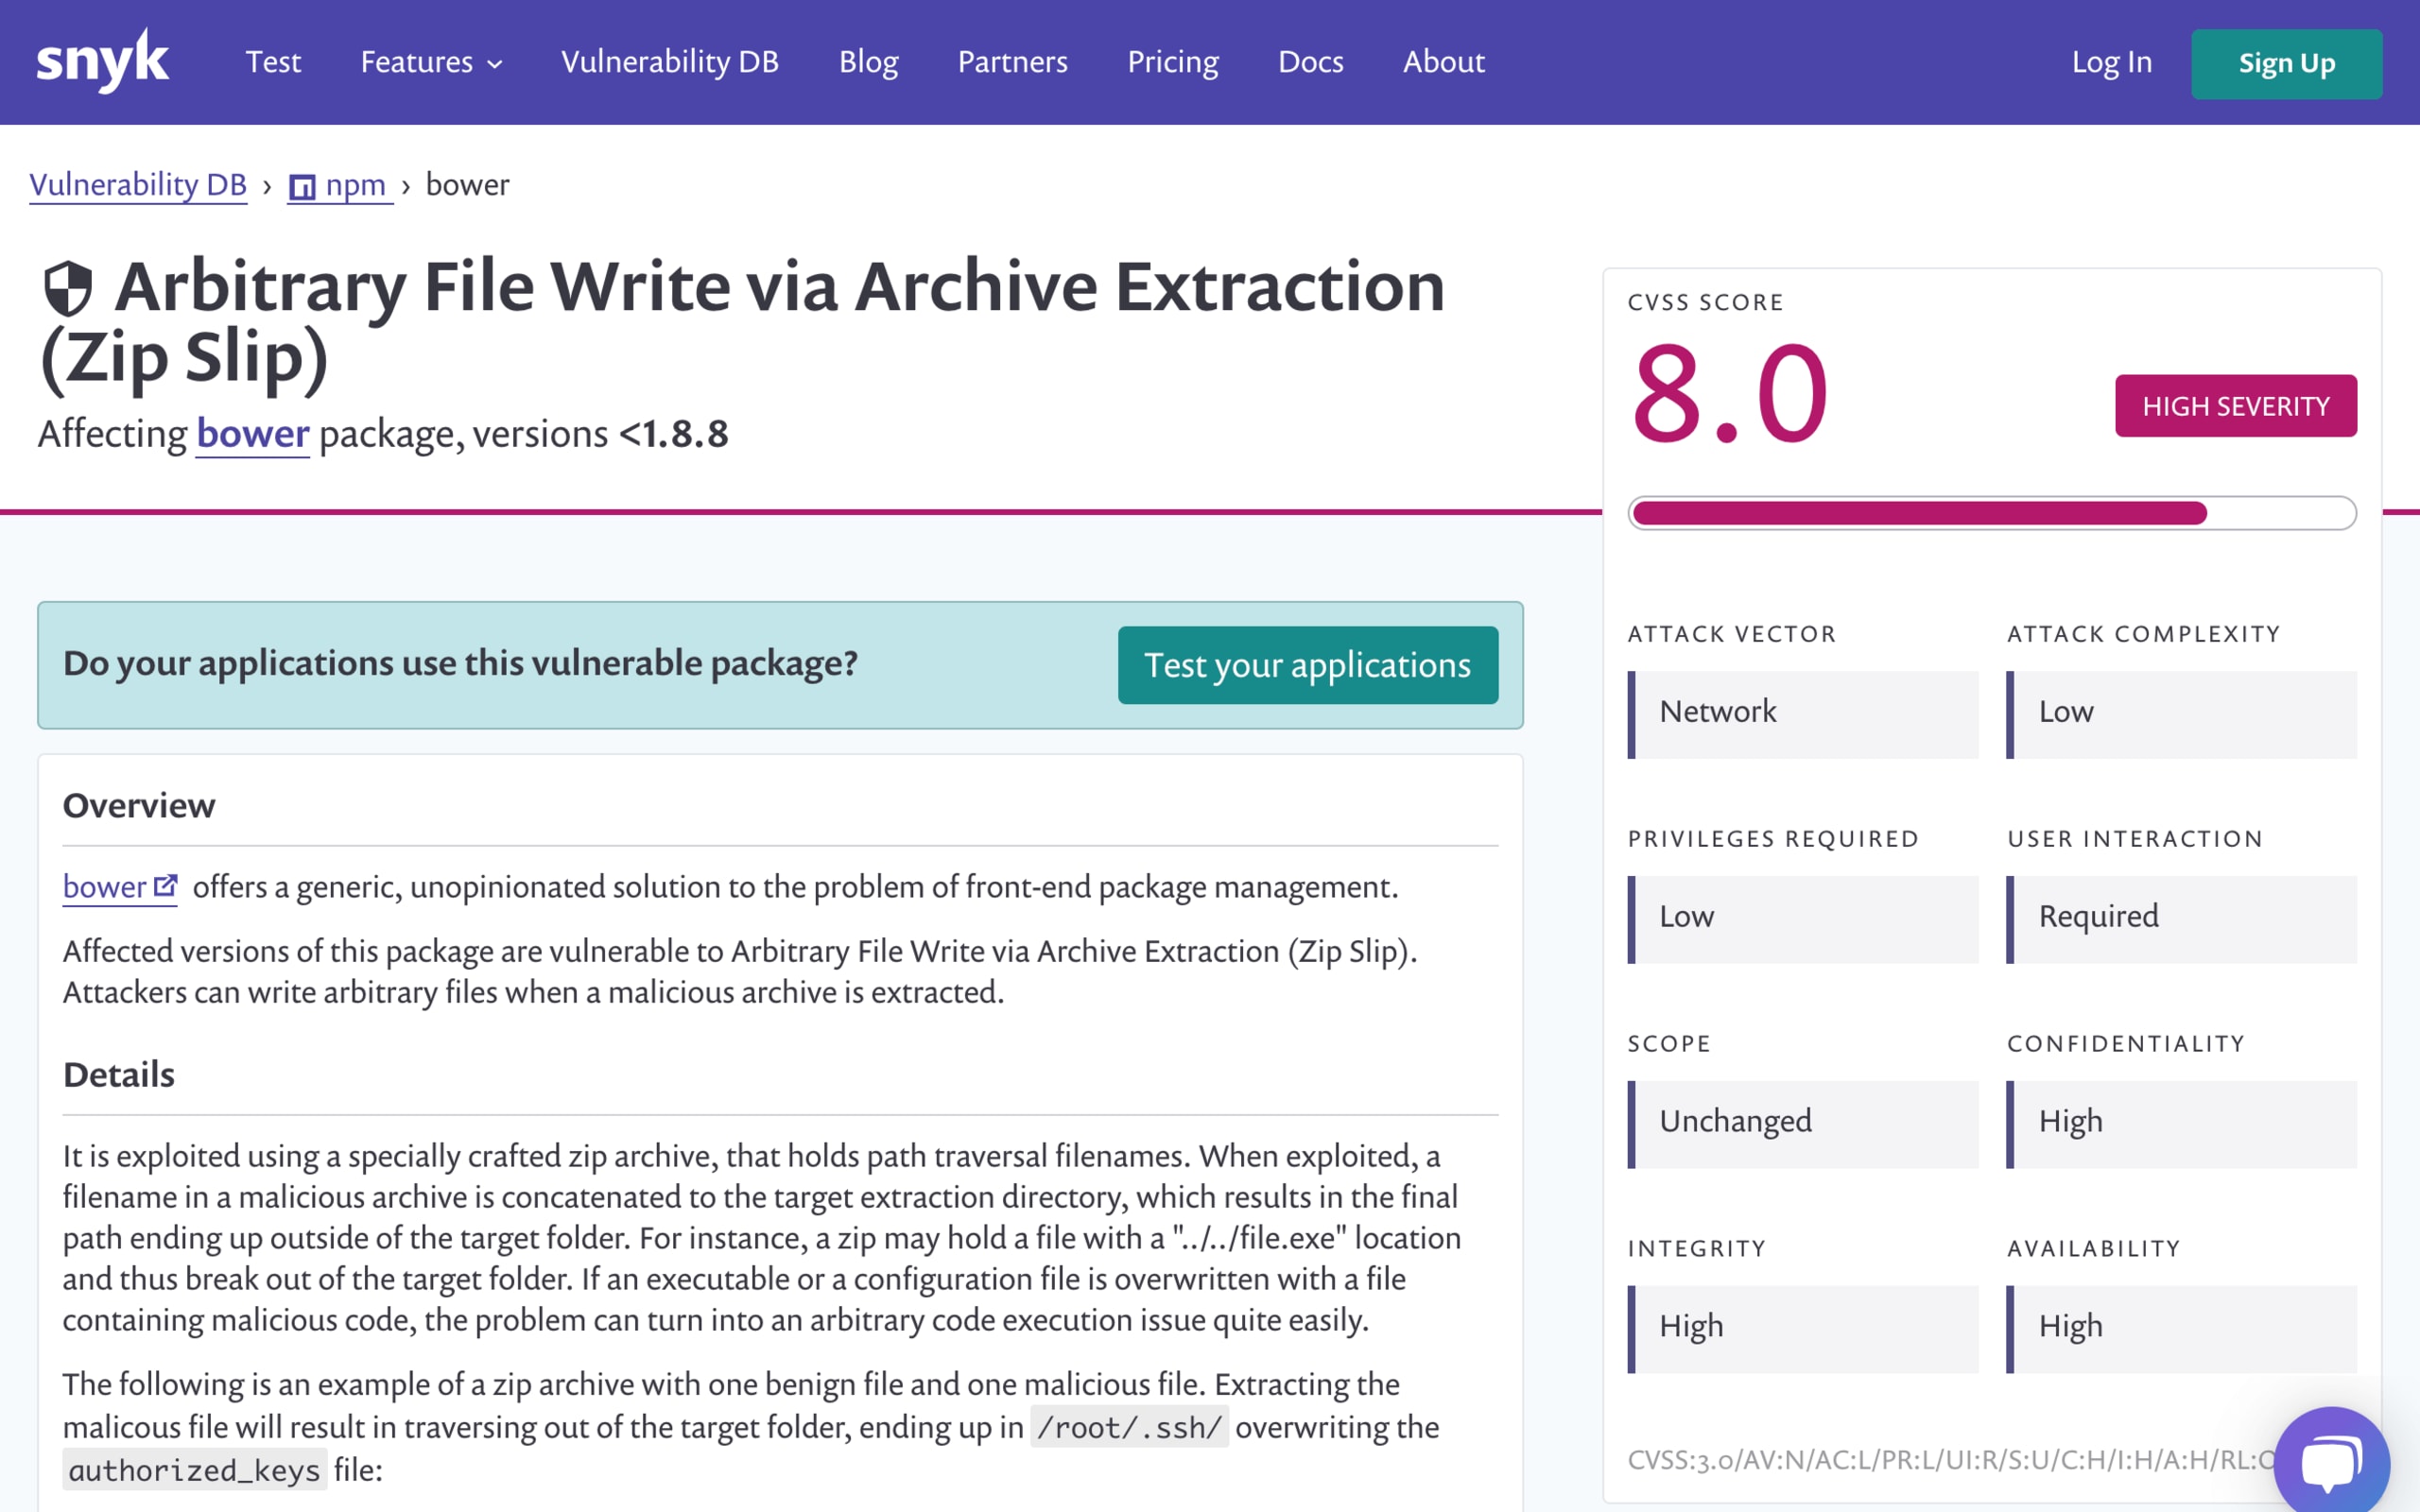
最後に、サポート対象のすべてのパッケージマネージャーについて、各脆弱性のCVSSスコアの詳細を追加しました。スコアに影響する要因を確認することで、脆弱性ごとにどれほどの注意が必要かを判断できます。既存の詳細情報と修正ガイダンスも、脆弱性のない状態を保つのに役立ちます。
こうした情報をはじめとするさまざまなデータは、APIから利用でき、当社製品の完全な脆弱性データベースの一部として提供されています。
一般公開している脆弱性データベースの改良を通じて、オープンソースのセキュリティを強化し、誰もがより手軽に利用・導入できるようになることを願っています。オープンソースセキュリティについて詳しく知りたい方は、ぜひブログを購読し、Secure Developer Communityに参加するか、先日公開したオープンソースセキュリティの現状に関するレポートをご覧ください。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップで、CTFチャレンジの解き方を学びましょう。