AWS re:Inforce 2022の振り返り
Shilpi Bhattacharjee
2022年8月8日
0 分で読めます今年のAWS re:Inforceで何があったのかを知りたい方に向けたブログです。今年は重要な発表が数多くあり、クラウドセキュリティに関する注目のアップデートもありました。
この記事では、カンファレンスの目的や対象者を簡単に確認したうえで、基調講演の主なポイント、ソフトウェアのアップデート、役立つリソースをご紹介します。
AWS re:Inforceとは?
2019年、クラウドセキュリティの分野ではいくつかの注目すべき動きがありました。Cloud Security Podcastがスタートし、AWSはAWS専用のクラウドセキュリティカンファレンス、AWS re:Inforceを開催することになりました。2日間にわたるこのイベントにはセキュリティの実務者が集まり、AWSのサービス、機能、ツールについて議論します。また、AWSが新しいセキュリティ製品やサービス、機能を発表する場でもあります。2020年はパンデミックの影響で中止となりましたが、2021年はオンラインで開催され、2022年には対面形式で復活しました。
今週、ボストンで開催されたAWS re:Inforce 2022に参加しました。主要なパブリッククラウドプロバイダーの1つであるAWSの基調講演の主なポイントやアップデートから、クラウドセキュリティの今後に向けた有益な洞察を得ることができました。
参加対象者は?
次回のre:Inforceに参加すべきか迷っている方へ。このカンファレンスはレベル200~400(中級者からエキスパート)を対象としており、さまざまなクラウドセキュリティの実務者と出会えるよい機会です。エンジニアやアーキテクトから、クラウド戦略の一環としてAWSを現在利用している、または利用を検討しているCISOまで、幅広い参加者が集まります。
AWSのエキスパートと交流し、業界の動向や、顧客が抱える共通のトレンドや懸念について学ぶ絶好の機会です。そうした話題がイベントの講演で取り上げられることもあります。セキュリティの世界で孤独を感じなくなるような、興味深い出会いもきっとあるでしょう。
セキュリティに関心がある方、AWSを利用している方、あるいはAWSがセキュリティ上の課題解決にどう役立つか知りたい方にとって、参加する価値の高いカンファレンスです。講演は終了後すぐにオンラインで公開されますが、エキスパートとの廊下での会話や対面形式のチョークトークだけでも、参加する十分な理由になります。
さらに、独立系のクラウドセキュリティコミュニティカンファレンスとして最大級かつ最もよく知られるfwd:cloudsecが、通常AWS re:Inforceの前日に開催されます。クラウドセキュリティについて多くの知識や洞察を得られる、絶好の1週間です。近くでCloud Security Meetupが開催されることもあります。
AWS re:Inforceの概要がわかり、参加してみようと思っていただけたところで、今年見逃したかもしれない主なポイントとアップデートを見ていきましょう。
AWS re:Inforce基調講演の主なポイント
セキュリティは最初から組み込むべき
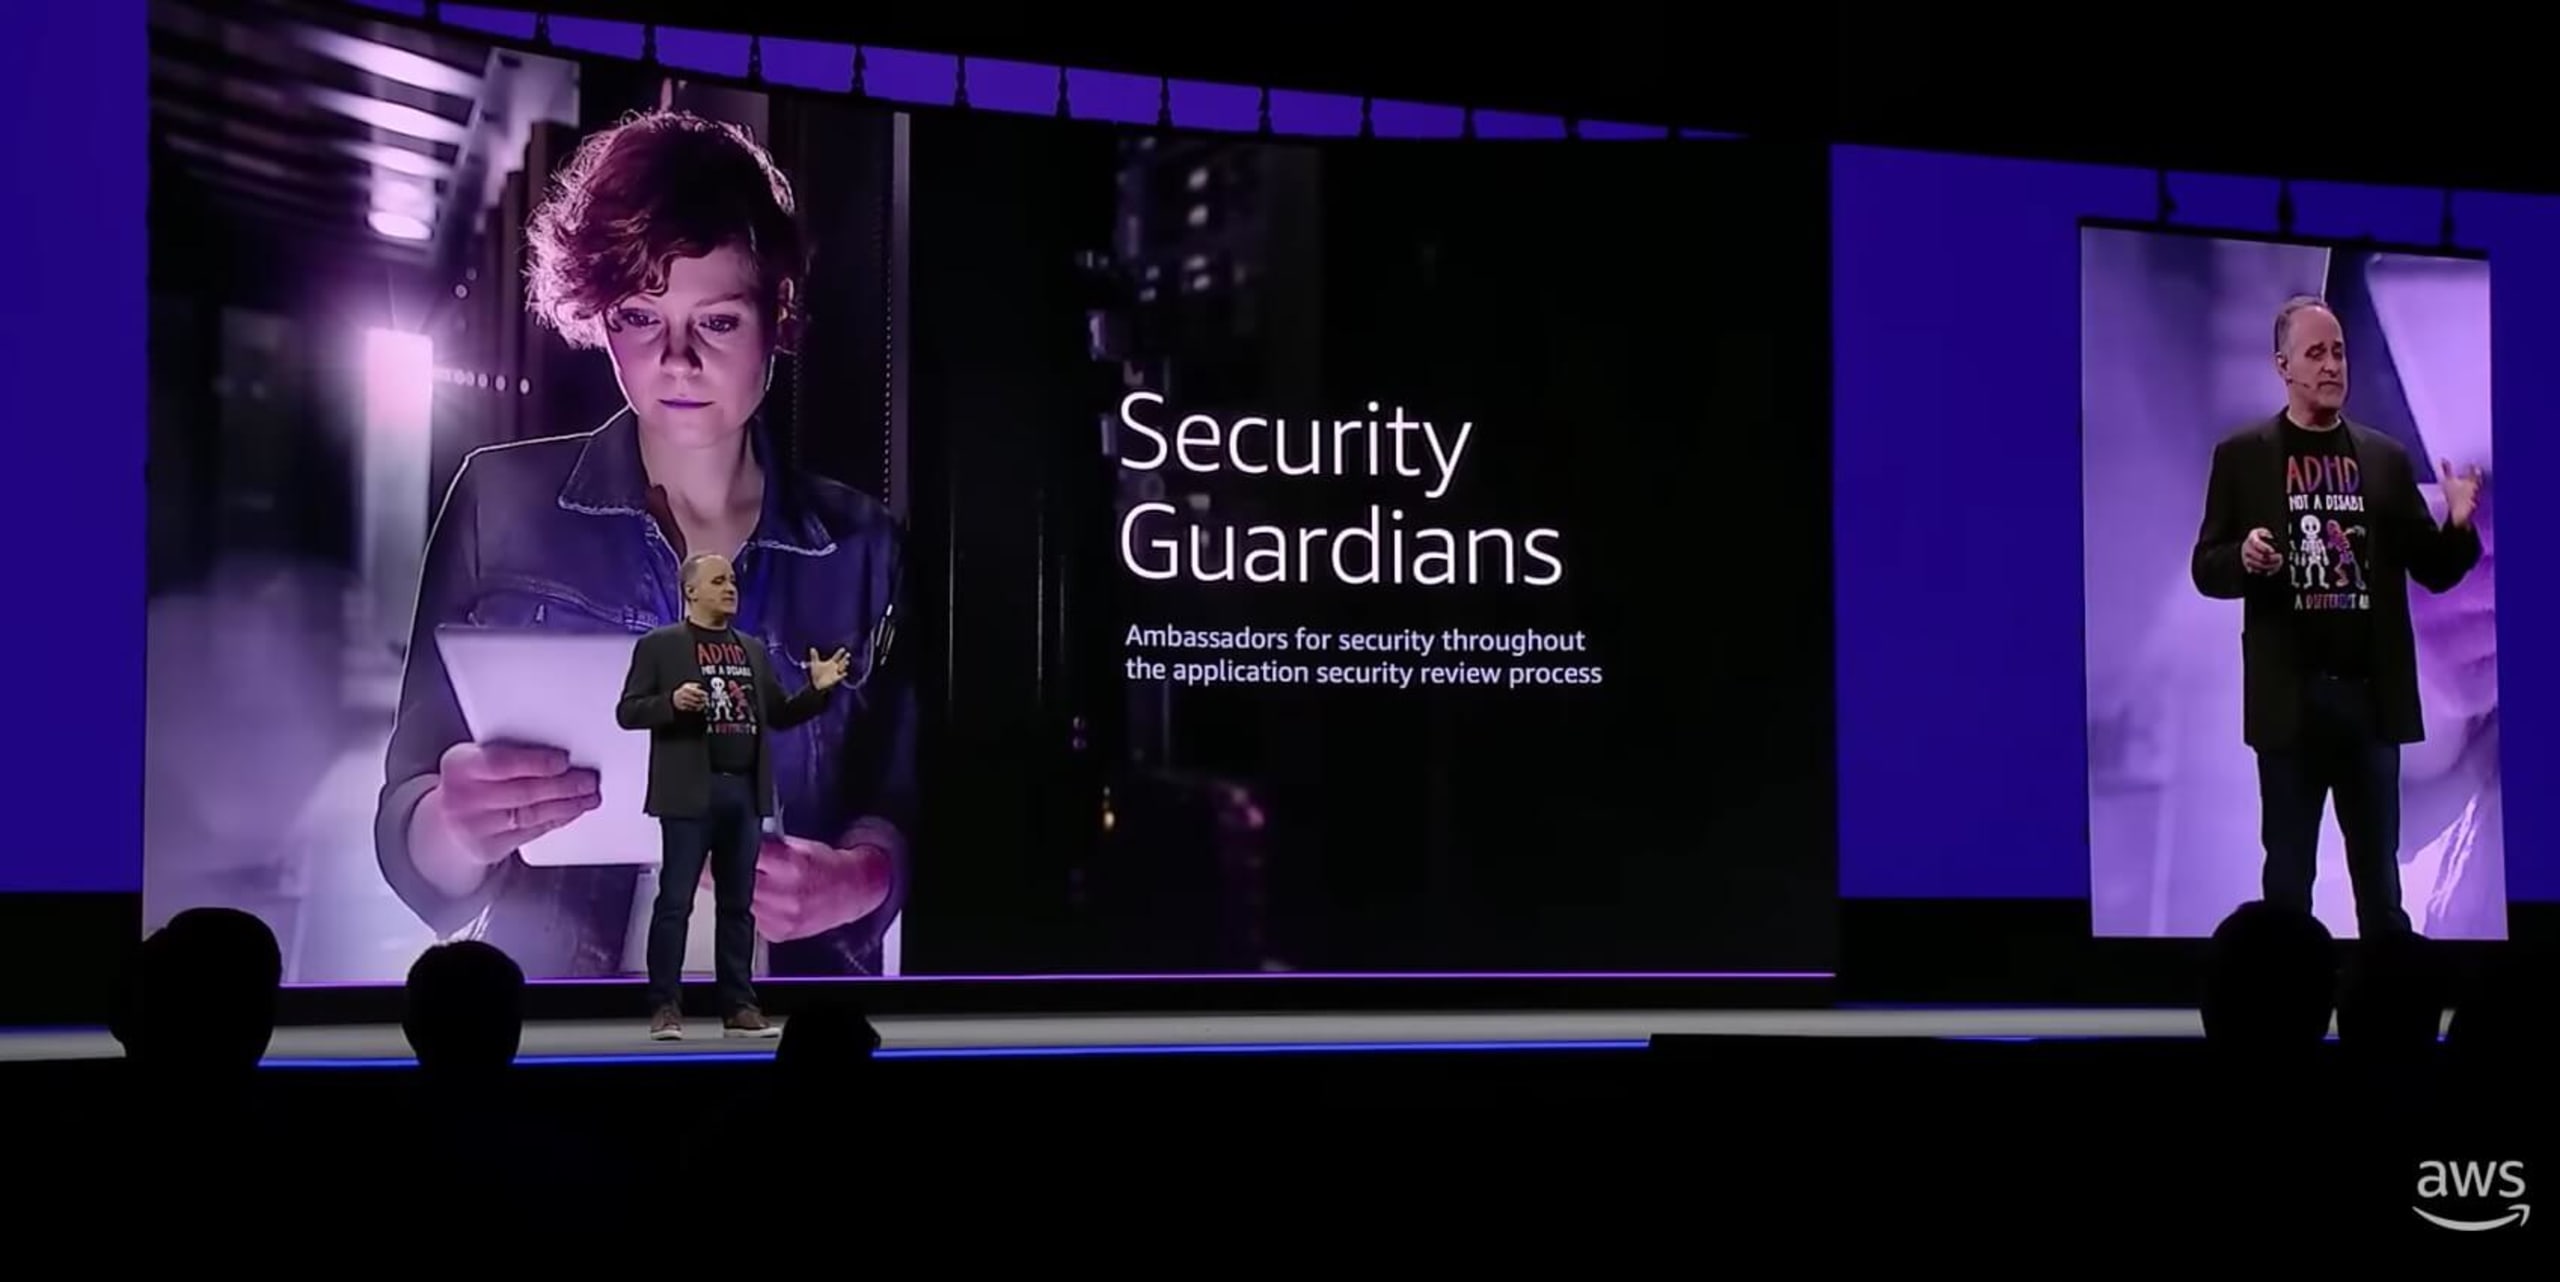
Amazonの最高セキュリティ責任者、Stephen Schmidt氏は、製品やサービスにはセキュリティを最初から組み込むべきだという重要なメッセージを発信しました。IaC(Infrastructure as Code)セキュリティ、開発者ファーストのセキュリティ、ソフトウェア構成分析、シークレットスキャンなどは、今後数年間、クラウドセキュリティ分野で重要なテーマとなります。包括的なセキュリティは、何かを構築した後に付け加えるものではなく、プロセスの初めから優先すべきものです。そのためAWSは、ベストプラクティスとして顧客に推奨しています。
同氏は、ソフトウェア開発エンジニアをセキュリティガーディアンとして任命し、組織のセキュリティチームには所属させない方法について話しました。これは、Snykが推奨するSecurity Championsプログラムに近い取り組みです。企業がすでに導入しているDevSecOpsや開発者ファーストのアプリケーションセキュリティプログラムの一環として実施できます。
イベントでクラウドセキュリティの実務者やエキスパートと話し、さらにAWS re:Inforce 2022の振り返りに関するTwitterスペースなどのフォーラムでも議論した結果、クリックオプスや、分散型から集中型のセキュリティへの移行は、クラウド分野における自然な進化だとわかりました。時間のかかる作業を軽減する自動化も欠かせません。
MongoDBのLeena Smart氏は、2年以上にわたりSecurity Championsプログラムを成功させてきた経験を共有し、同じ成果を得るために他のチームが取り組めるステップについてアドバイスしました。
アイデンティティベースのポリシーと適切な権限
アイデンティティとアクセス管理(IAM)や最小権限、つまり誰が何にアクセスできるのか、またその理由を把握することは、クラウドの文脈で常に重要なテーマです。
Schmidt氏は「過度に寛容な環境は、必ず頭痛の種になる」と述べ、このテーマを見事に要約しました。会場では、グラフ技術や、複雑なアイデンティティ権限を明確かつわかりやすく可視化するクラウドセキュリティソリューションの機能に関心が寄せられていました。AWSの副社長兼最高情報セキュリティ責任者であるCJ Moses氏も基調講演でSchmidt氏の考えに同調し、CI/CDパイプラインとSDLCにセキュリティを組み込むことで、セキュリティレビューをより迅速かつ円滑に行えると述べました。
機密データとは何か、どうすれば見つけられるのか?
今年発生したデータ侵害や脆弱性(Log4Jのことです)を受け、多くの人が、機密データとは何か、どうすれば見つけ、適切に保護できるのかを問いかけています。Schmidt氏が述べたように、保存データは意図を持って管理し、暗号化すべきです。私たちも同意します。
業界がリソース不足や、過剰なアラートとダッシュボードによるアラート疲れに直面するなか、脆弱性を理解するためのコンテキストが強く求められています。何が今重要なのか、組織のセキュリティポリシーに準拠しなければどのリソースが危険にさらされるのかを把握するため、より多くの自動化と優先順位付けを求める声が上がっています。
連携による強化と多層防御
組織として、そしてコミュニティとして連携することで強くなれるというテーマが、基調講演全体を通じて強く打ち出されました。CJ Moses氏は、私たちは共に勝ち、共に負けるのだと述べ、セキュリティ文化では全員が当事者であることを重視すべきだと付け加えました。さらに、セキュリティ部門は「ノーと言う部署」ではなく、「条件付きでイエスと言う」パートナーであるべきだと説明しました。
これはクラウドセキュリティプロバイダーにも当てはまるでしょう。ただ、以前誰かが言っていたように、役割を明確に定義しないまま責任を共有すると、誰も責任を負わなくなる可能性があります。
真に包括的なアプローチも呼びかけられました。単一の制御は簡単に機能しなくなるため、組織には多層防御戦略が必要です。クラウドセキュリティの導入にあたっては、責任共有を十分に理解したうえで、複数の防御レイヤーを設けることが期待されます。
アップデートとクラウドセキュリティの実務者にとっての意味
AWS re:Inforceに参加する理由はたくさんありますが、新しいAWSセキュリティ製品や機能が発表される場でもあります。
では、今年はどのような発表があり、どのような意味があるのでしょうか。大規模な新サービスのリリースはありませんでしたが、一部のサービスは名称変更と再ローンチが行われ、既存サービスにも多くの機能が追加されました。GuardDutyのマルウェア検出は問題を検知した後にのみスキャンし、サイドスキャンは行わないなど、いくつか制約も指摘されています。それでも、クラウドセキュリティの専門知識が十分でない組織にもセキュリティを広げる一歩として、変更は歓迎されています。
Amazon GuardDuty Malware Protection for EBSボリュームとSecurity Hubとのインテグレーション
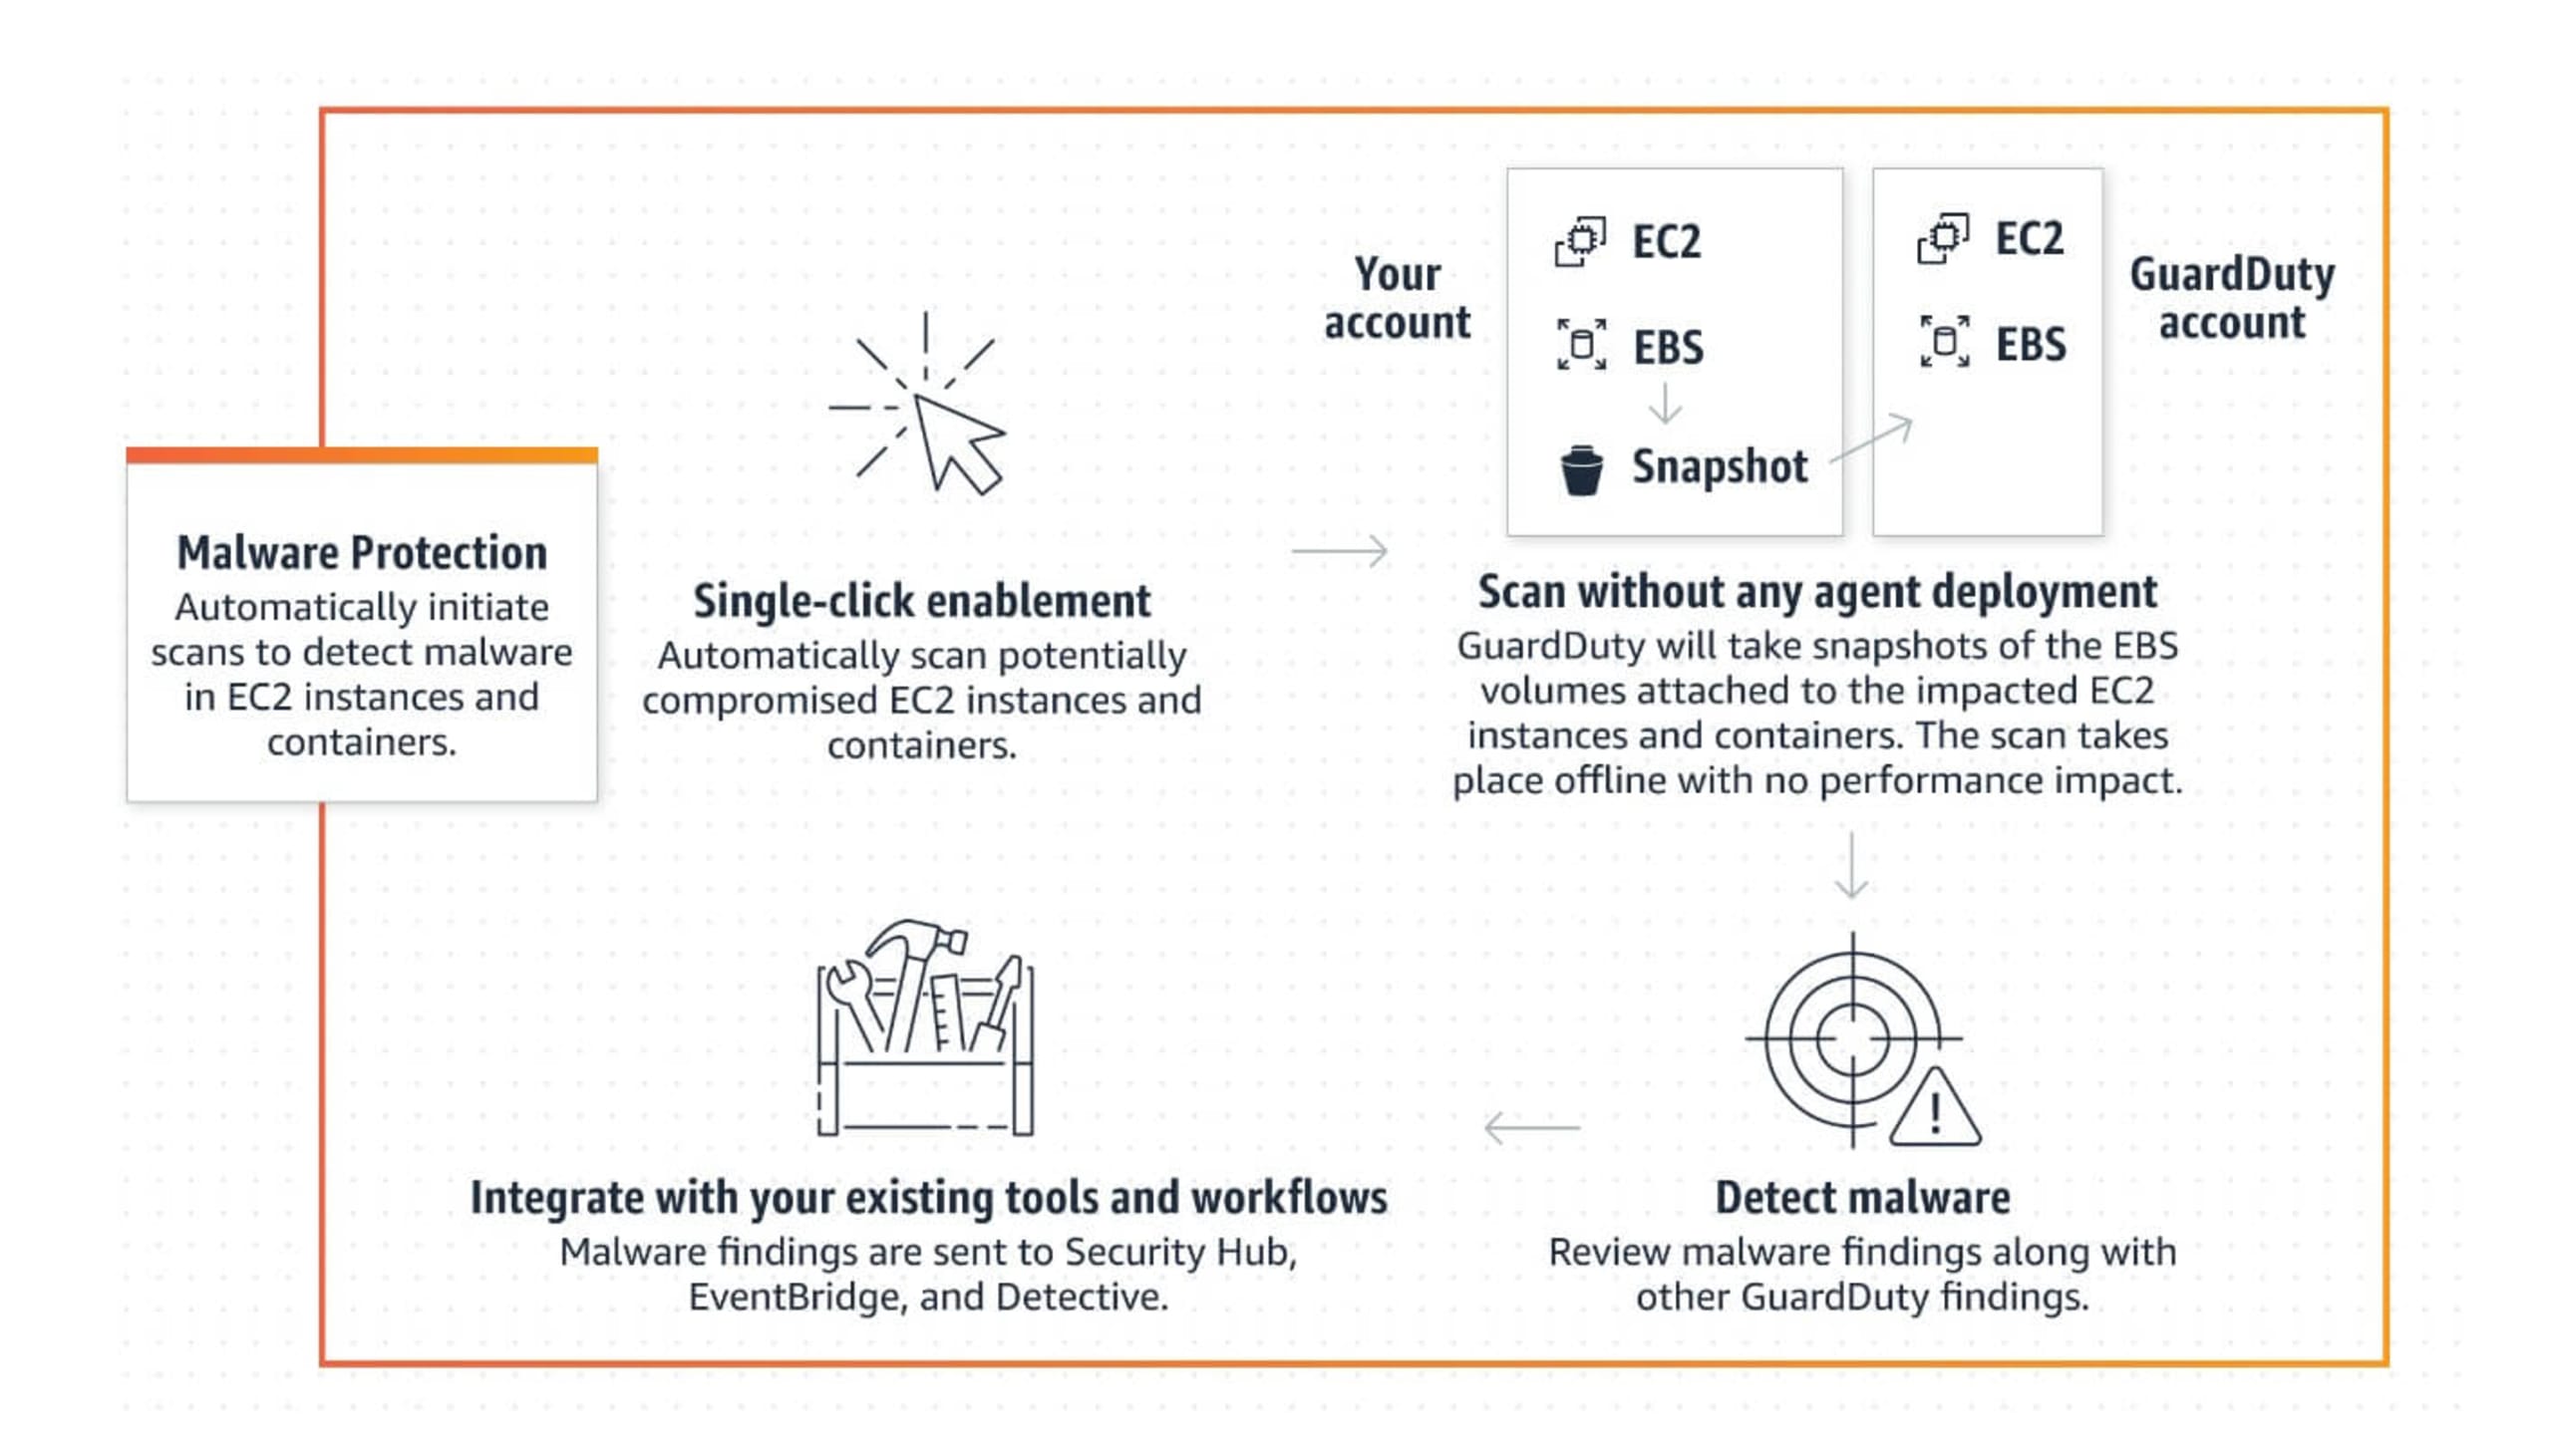
Amazon GuardDutyは2017年から提供されており、AWSアカウント内の脅威をインテリジェントに検出するよう設計されています。この脅威検出サービスは、AWSアカウントとワークロードを継続的に監視して悪意のあるアクティビティを検出し、可視化と修復に役立つセキュリティ検出結果を提供します。脆弱性スキャンツールのAmazon Inspectorとは異なるため、混同しないようにしましょう。Amazon InspectorはEC2インスタンスの潜在的なセキュリティ問題を特定します。Amazonは、Amazon GuardDutyにエージェントレスのマルウェア保護機能を追加すると発表しました。Amazon GuardDutyはすでに悪意のあるアクティビティを監視していましたが、EC2インスタンスやEC2上で稼働するコンテナワークロードが不審な動作をしていないかも検出できるようになりました。検出結果はGuardDutyコンソールに自動送信され、その後Amazon EventBridge(サーバーレスイベント)を介してAWS Security Hub(クラウドセキュリティポスチャ管理サービス)とAWS Detectiveに送信され、インシデント調査に活用されます。
AWS Inspectorとの違いが気になる方もいるでしょう。両者は相互補完を目的としており、異なるレイヤーを保護します。AWS Inspectorは攻撃者の侵入経路となる脆弱性から保護し、Amazon GuardDuty Malware Protectionは実行中のワークロード上のマルウェアから保護します。
実務者の視点:
組織によっては、コンプライアンス要件を満たすため、開発者がセキュリティ関連のタスクを担うことがよくあります。今回のようなアップデートの発表は、AWS GuardDutyなどのサービスのさらなる普及につながる可能性があります。
Elastic Kubernetes Service(EKS)向けAmazon Detective
ご存じの方もいると思いますが、Amazon Detectiveは2019年の第1回re:Inforceでプレビュー版が公開され、その後2020年3月に一般提供が開始されました。これはAWS CloudTrail、VPC Flow Logs、Amazon GuardDutyを統合する、フルマネージド型のAWSサービスです。
これら3つのサービスはAWSアカウント内のアクティビティを記録します。しかし、セキュリティ上の問題が発生したとき、実際に何が起きたのかを理解するには、ログを読み解く必要があります。そこで役立つのがAmazon Detectiveです。3つのサービスのログを組み合わせ、機械学習(あるいはそれ以上のもの)や統計分析、グラフ理論を活用して、意味のある回答を導き出します。
AWS CloudTrailは、アカウントのアクティビティ、APIの使用状況、インフラストラクチャ全体での操作を記録し、環境内で誰が何をしたのかを把握できるようにします。
VPC Flow Logsは、Virtual Private Cloud内のネットワークインターフェースへの、またはネットワークインターフェースからのIPトラフィックに関する情報を記録します。
今回、このサービスがEKSにも拡張されました。これにより、同じツールを使ってEKSクラスター内のセキュリティ問題や不審なアクティビティの根本原因を特定できます。AWSでワークロードをデプロイする際にKubernetesの導入が拡大している場合でも役立ちます。
実務者の視点:
EKSを利用するユーザーは、Kubernetes環境のログを調べるために回避策に頼る必要がなくなりました。また、EKSインスタンスの追加メトリクスを得るためにAWS Detectiveを活用できます。
AWS SSO(シングルサインオン)をIAM Identity Centerに名称変更
最小権限の重要性を考えれば、これは理にかなっています。IAMのベストプラクティスでは、ワークロードと環境を別々のAWSアカウントに分割することが推奨されています。しかし、その実現に必要なツールを十分に利用できず、一部のユーザーはAWS SSOを使って対応していました。
今回の名称変更により、AWSはより多くのユーザーをこの方向へ導き、名称変更後のIAM Identity CenterをAWS全体のアクセス管理の中心に据えようとしています。
Identity Centerではアクセス許可、権限境界、カスタマー管理のIAMポリシーにも対応し、AWS Lambdaではタグに基づく認可もサポートされるようになりました。これにより、特定のアカウントに合わせてアクセスを調整し、大規模環境での権限管理を改善できます。
実務者の視点:
アイデンティティとアクセス管理の構築において、これは小さくても重要な変更です。シングルサインオンをアイデンティティ管理の中心に据えることで、AWS IAMユーザーや、セキュリティ侵害の原因となることが多い漏えいしたアクセスキーの利用を減らせます。
Amazon Macieの新機能:Amazon S3オブジェクトの検証
Amazon Macieは、Amazonが提供するフルマネージド型のデータセキュリティおよびデータプライバシーサービスです。機械学習とパターンマッチングを用いて、AWS内の機密データを検出し、保護します。今回、Amazon Simple Storage Serviceで見つかった機密データのサンプルを最大10件、ワンクリックで一時的に取得できるようになりました。
実務者の視点:
これまでは機密データの場所しか確認できませんでした。今回、機密データとして特定されたS3オブジェクトの場所だけでなく、内容も確認できるようになりました。
AWS Configがコンプライアンススコアに対応
AWSはまた、適合パックの機能強化として、AWS Configがコンプライアンススコアに対応したことを発表しました。これにより、適合パックの対象範囲にある一連の要件に対して、どのリソースが準拠しているかを確認できます。コンプライアンススコアはAmazon CloudWatchメトリクスに出力されるため、経時的な追跡が可能です。
実務者の視点:
すでにAWS Configを利用していて、コンプライアンススコアを測定するCSPMなどのツールを使っていない場合は、歓迎すべき変更です。
AWS Control TowerがAWS CloudTrailの組織ログ記録に対応
AWS Control Towerは、ランディングゾーンのバージョン3.0からAWS CloudTrailの組織ログ記録に対応しました。2019年のre:Inforceでリリースされた以前のバージョンでは、安全なマルチアカウントAWS環境を構築・管理するためのランディングゾーンが提供されていました。今回、管理アカウントにAWS CloudTrailの証跡がデプロイされ、組織内のすべてのメンバーアカウントのアクションが自動的に記録されます。
実務者の視点:
Control Towerはセキュリティのベストプラクティスに追いついていないと考える人は、今も少なくありません。しかし、リソースや専門知識が限られている中小規模の組織などでは、自社のアカウントとガードレールを管理するのに役立ちます。
AWS Wickr(プレビュー)
Amazonは昨年6月にWickrを買収し、AWS Wickrのプレビュー提供を発表しました。エンドツーエンド暗号化を備えた企業向けコミュニケーションサービスで、メッセージ、音声・ビデオ通話、ファイル共有、画面共有を通じた安全なコラボレーションを実現します。
実務者の視点:
リモートワークが急速に進化する中で、興味深い展開となるかもしれません。ランディングページを見ると、wickrの対象は軍、政府機関、企業、個人の順のようです。
AWS Marketplace Vendor Insights(プレビュー)
複雑なサードパーティソフトウェアのリスク評価プロセスを効率化するため、販売者はAWS Marketplaceを通じてセキュリティおよびコンプライアンスに関する情報を公開できるようになりました。セキュリティ面では、AWS Marketplace Vendor Insightsが合計150項目のセキュリティ資格情報を確認し、セキュリティ認証などの情報をリアルタイムで表示します。
実務者の視点:
Marketplaceの販売者のセキュリティ認証は7日ごとに更新されます。これは、拡大し続けるデジタルサプライチェーンの分断リスクへの対策として歓迎すべき取り組みです。
パートナー向けAWS Security Competencyを再始動
パートナー向けAWS Security Competencyは以前から提供されていましたが、AWSは今回、プログラムを再始動し、8つの新しい統合カテゴリーを設けました。新しいカテゴリーは、企業が直面する一般的なセキュリティ課題に対応しています。IAM、データ保護、脅威対応、アプリケーションセキュリティなどが含まれるのも当然でしょう。
実務者の視点:
実務者は、幅広いコンピテンシーではなく、特定のスキルセットを持つ協業先候補を見つけられるようになります。これまでは、幅広すぎるコンピテンシーが多くのAWS顧客を混乱させていました。
re:Inforceのまとめ
AWSのセキュリティに関心を持つ人々や、AWSを活用してセキュリティ課題を解決する実務者にとって、AWS re:Inforce 2022の開催は待ち望まれていました。同じ課題に取り組む人々とつながる機会にもなりました。
サイクルの初期段階からセキュリティを実装すること、最小権限の原則を優先すること、IAM、データの可視性、セキュリティに注力することが、カンファレンスの主なポイントでした。ブランド変更や再始動、新機能の追加でも、これらのテーマが強調されていました。大きな発表はありませんでしたが、動向を注視している人々は、正しい方向への一歩が踏み出されたと考えています。組織内の一部の人だけでなく、より多くの人がセキュリティを担うべきだという考えを改めて広め、重視していく道筋が示されました。
AWSセキュリティについてさらに知りたい方は、Cloud Security PodcastのAWSシリーズ、またはエピソード「AWS ReInforce 2022 Recap & Highlights」をご覧ください。
ご存じですか?SnykはAWSと緊密に連携し、AWS CodePipeline、Amazon ECR、Amazon EKSなどのAWSサービスとのシームレスなインテグレーションを活用して、開発ワークフロー全体にスケーラブルなセキュリティソリューションを適用しています。詳しくはこちら。