Snyk Open Source en 2021 : une année d’innovation

21 décembre 2021
0 minutes de lecturePlus de 90 % des organisations s’appuient sur des logiciels open source, ce qui les expose à d’importants risques de sécurité et juridiques liés à leurs dépendances open source directes ou transitives.
Pour relever ce défi, les solutions d’analyse de la composition logicielle (SCA) jouent un rôle toujours plus important pour aider les organisations à identifier et à atténuer efficacement les problèmes de sécurité potentiels. Snyk Open Source propose une solution SCA conçue pour les développeurs, qui aide les équipes de développement et de sécurité à détecter, hiérarchiser et corriger les vulnérabilités de sécurité et les problèmes de licence dans les composants open source utilisés pour créer des applications.
En 2021, Snyk Open Source a :
effectué plus de 500 millions de tests
analysé plus de 19 millions de demandes de tirage à la recherche de vulnérabilités et de problèmes de licence
importé plus de 1,7 million de nouveaux projets
Alors que 2022 approche à grands pas, c’est l’occasion idéale de revenir sur les progrès accomplis par Snyk Open Source au cours de l’année écoulée, dans sa quête pour devenir la solution SCA conçue pour les développeurs la plus performante du marché.
Découvrez trois domaines clés dans lesquels Snyk Open Source a apporté de nouvelles fonctionnalités : les intégrations, la prise en charge des écosystèmes et la simplification des correctifs !
Intégrations
Snyk Open Source entend accompagner les développeurs là où ils travaillent, en s’intégrant à leurs workflows de développement existants. La solution intervient ainsi dès les premières étapes du cycle de développement logiciel (SDLC), depuis l’environnement de développement local jusqu’à l’ensemble du processus de développement — dans les workflows Git et les pipelines CI/CD.
En 2021, nous avons consacré d’importantes ressources à l’amélioration des intégrations existantes et à l’ajout de nouveaux points d’intégration, afin de rendre l’analyse de sécurité et des licences aussi fluide que possible.
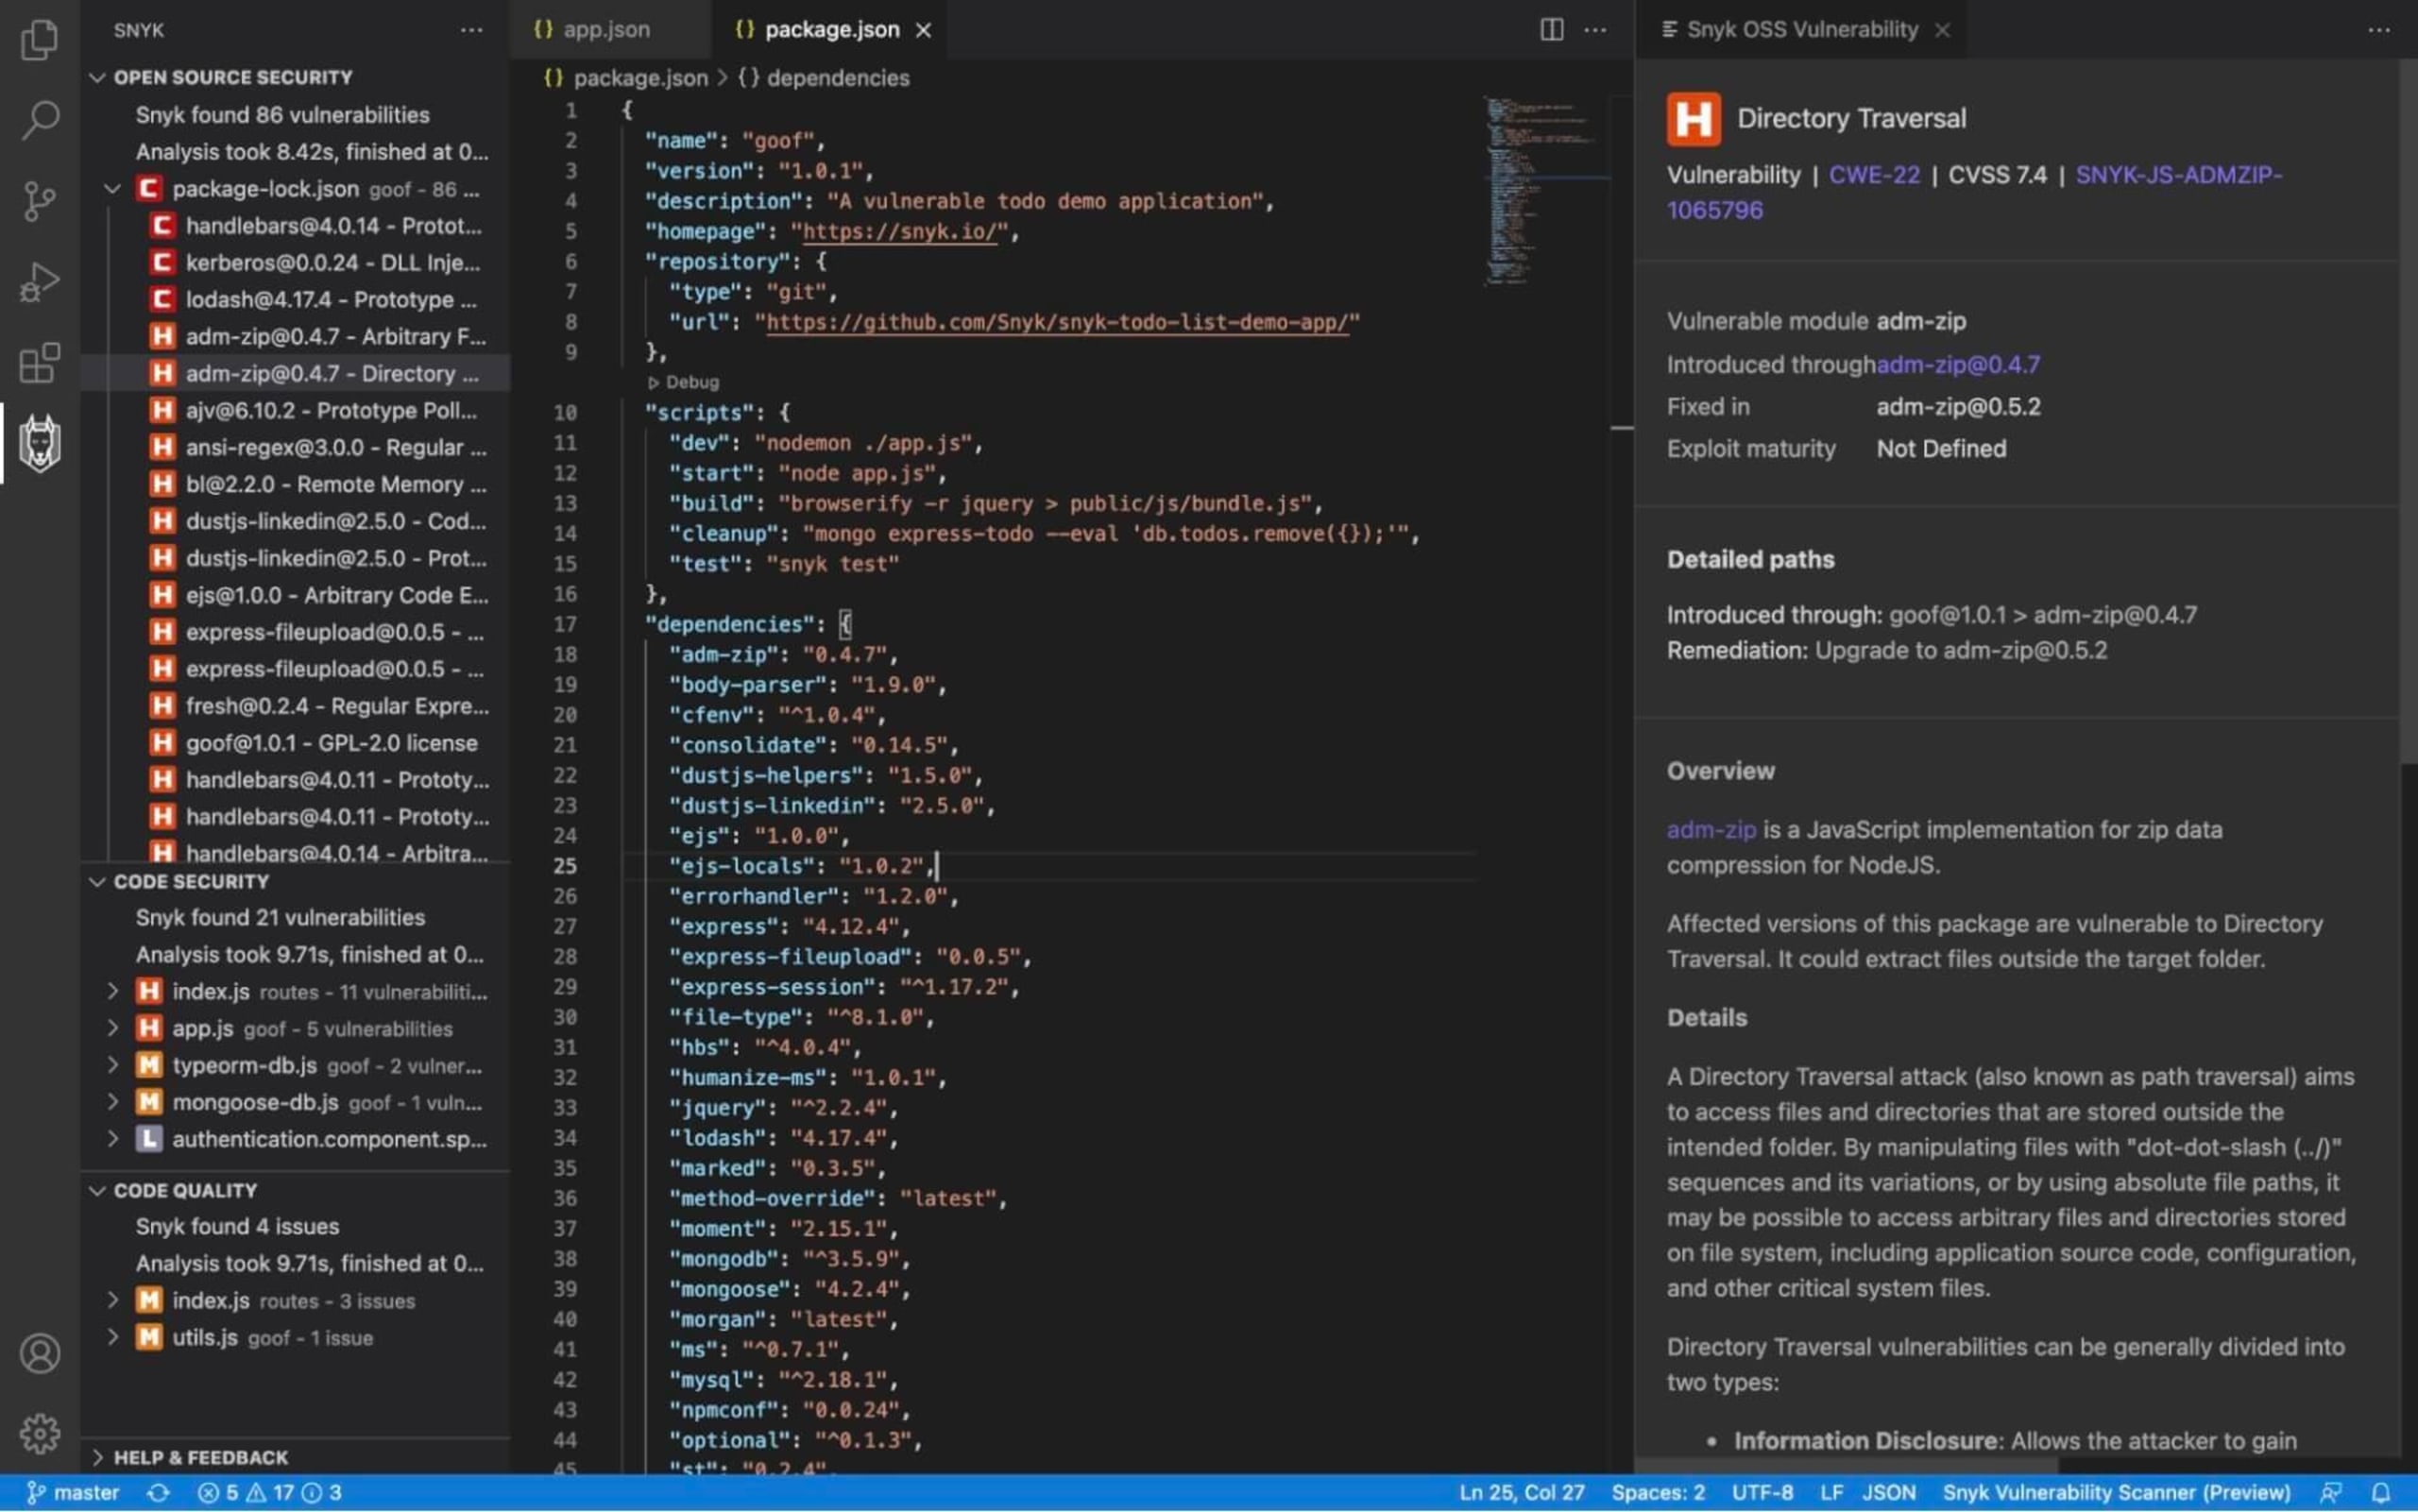
Nous avons modernisé nos plugins IDE pour les IDE JetBrains et avons récemment ajouté la prise en charge de Snyk Open Source dans notre extension Visual Studio Code.
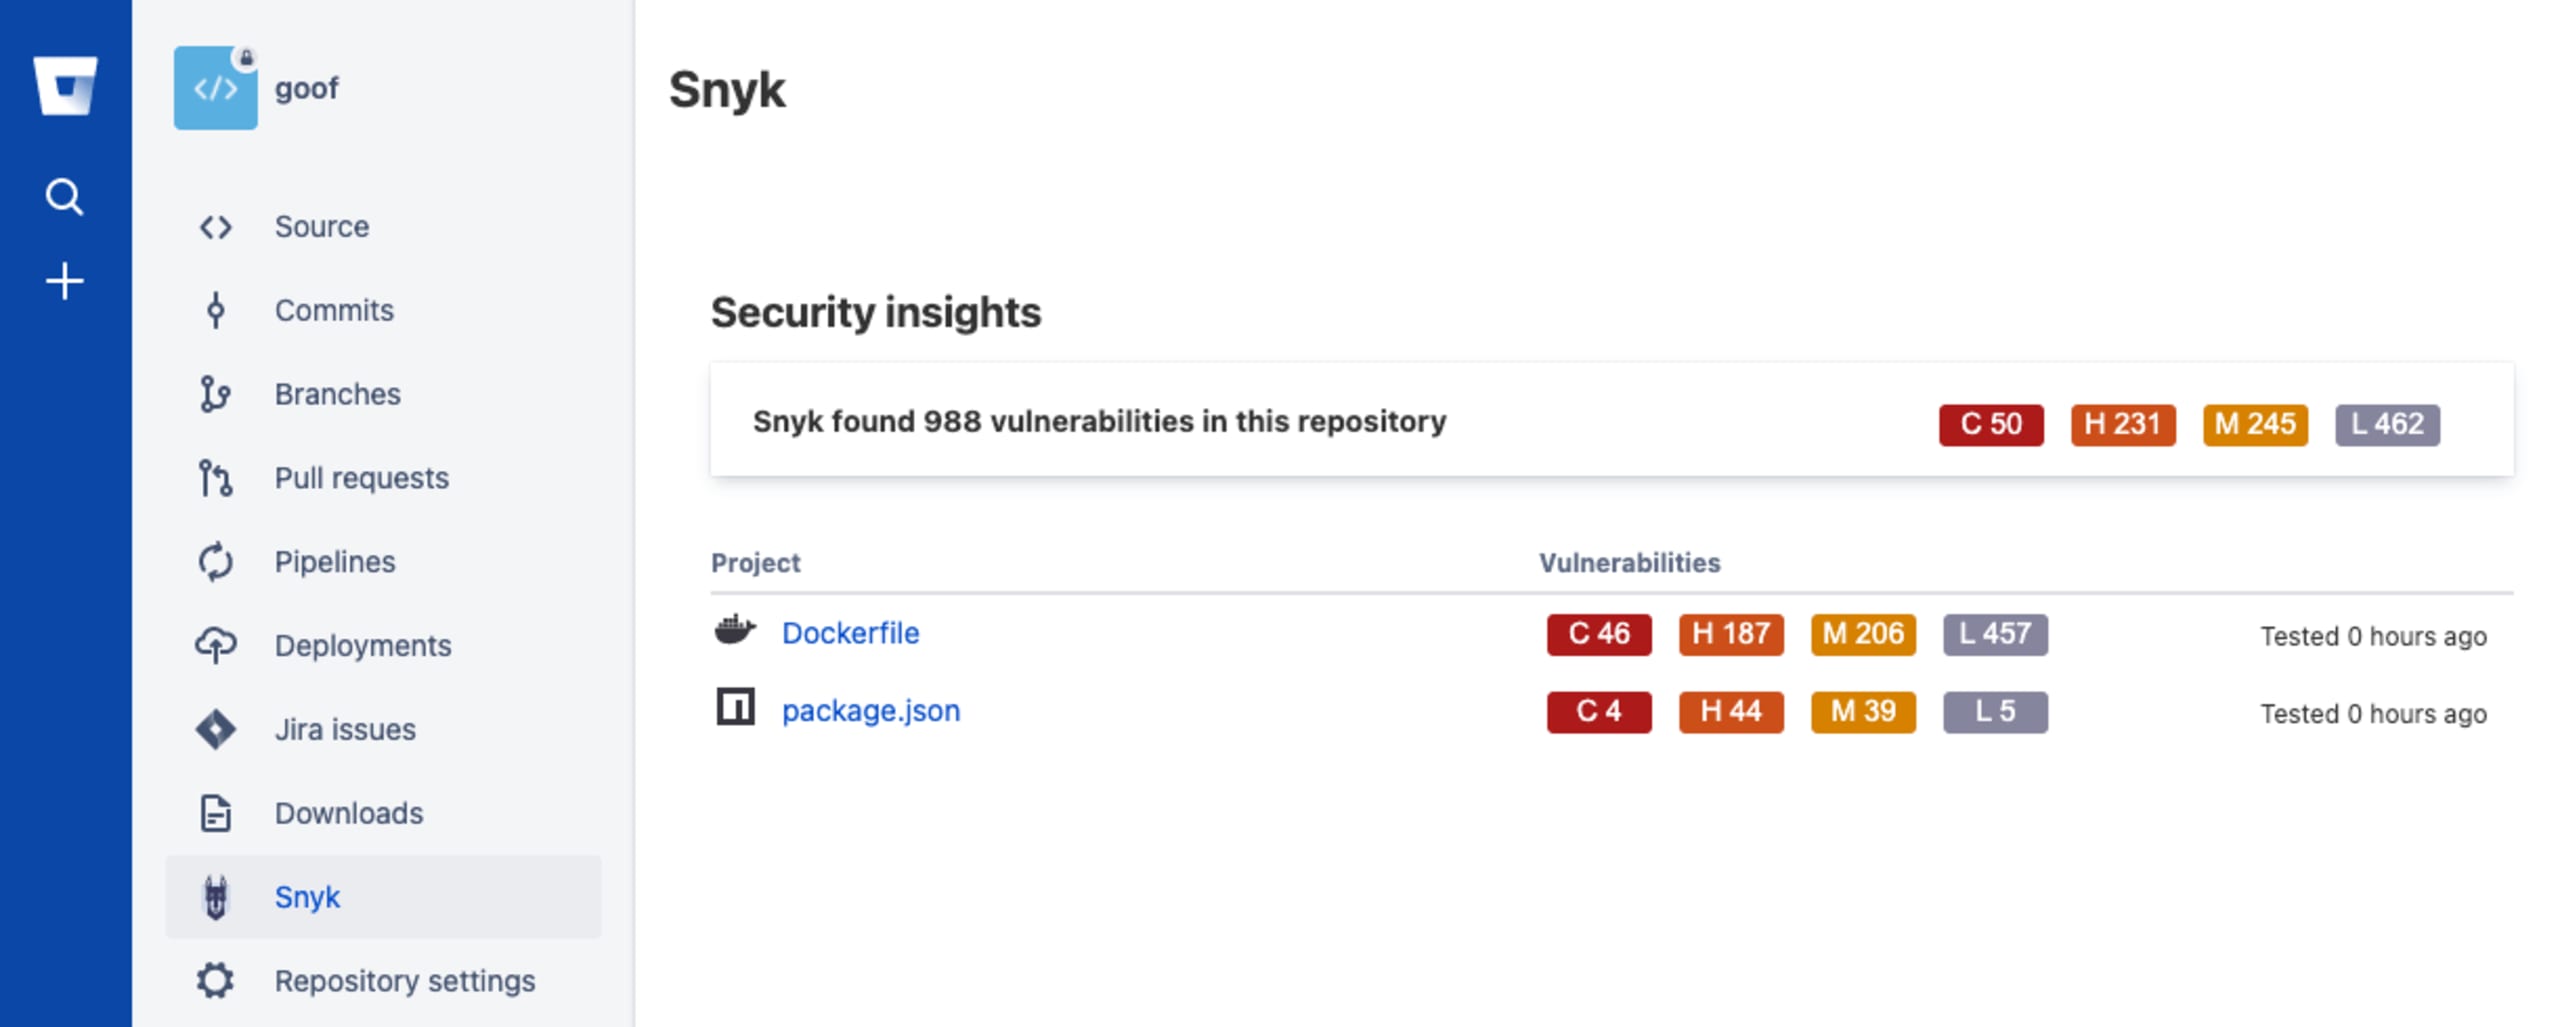
En juin, nous avons annoncé une nouvelle intégration native avec Atlassian Bitbucket Cloud, qui intègre Snyk à Bitbucket via un nouvel onglet Sécurité et offre une visibilité sur les vulnérabilités existantes et les problèmes de licence open source, afin de mieux les hiérarchiser et les corriger.
Les développeurs Java Maven ont découvert un plugin repensé, disponible sur Maven Central, qui leur permet d’analyser plus facilement leurs applications à la recherche de vulnérabilités, dans le cadre même de leur cycle de compilation.
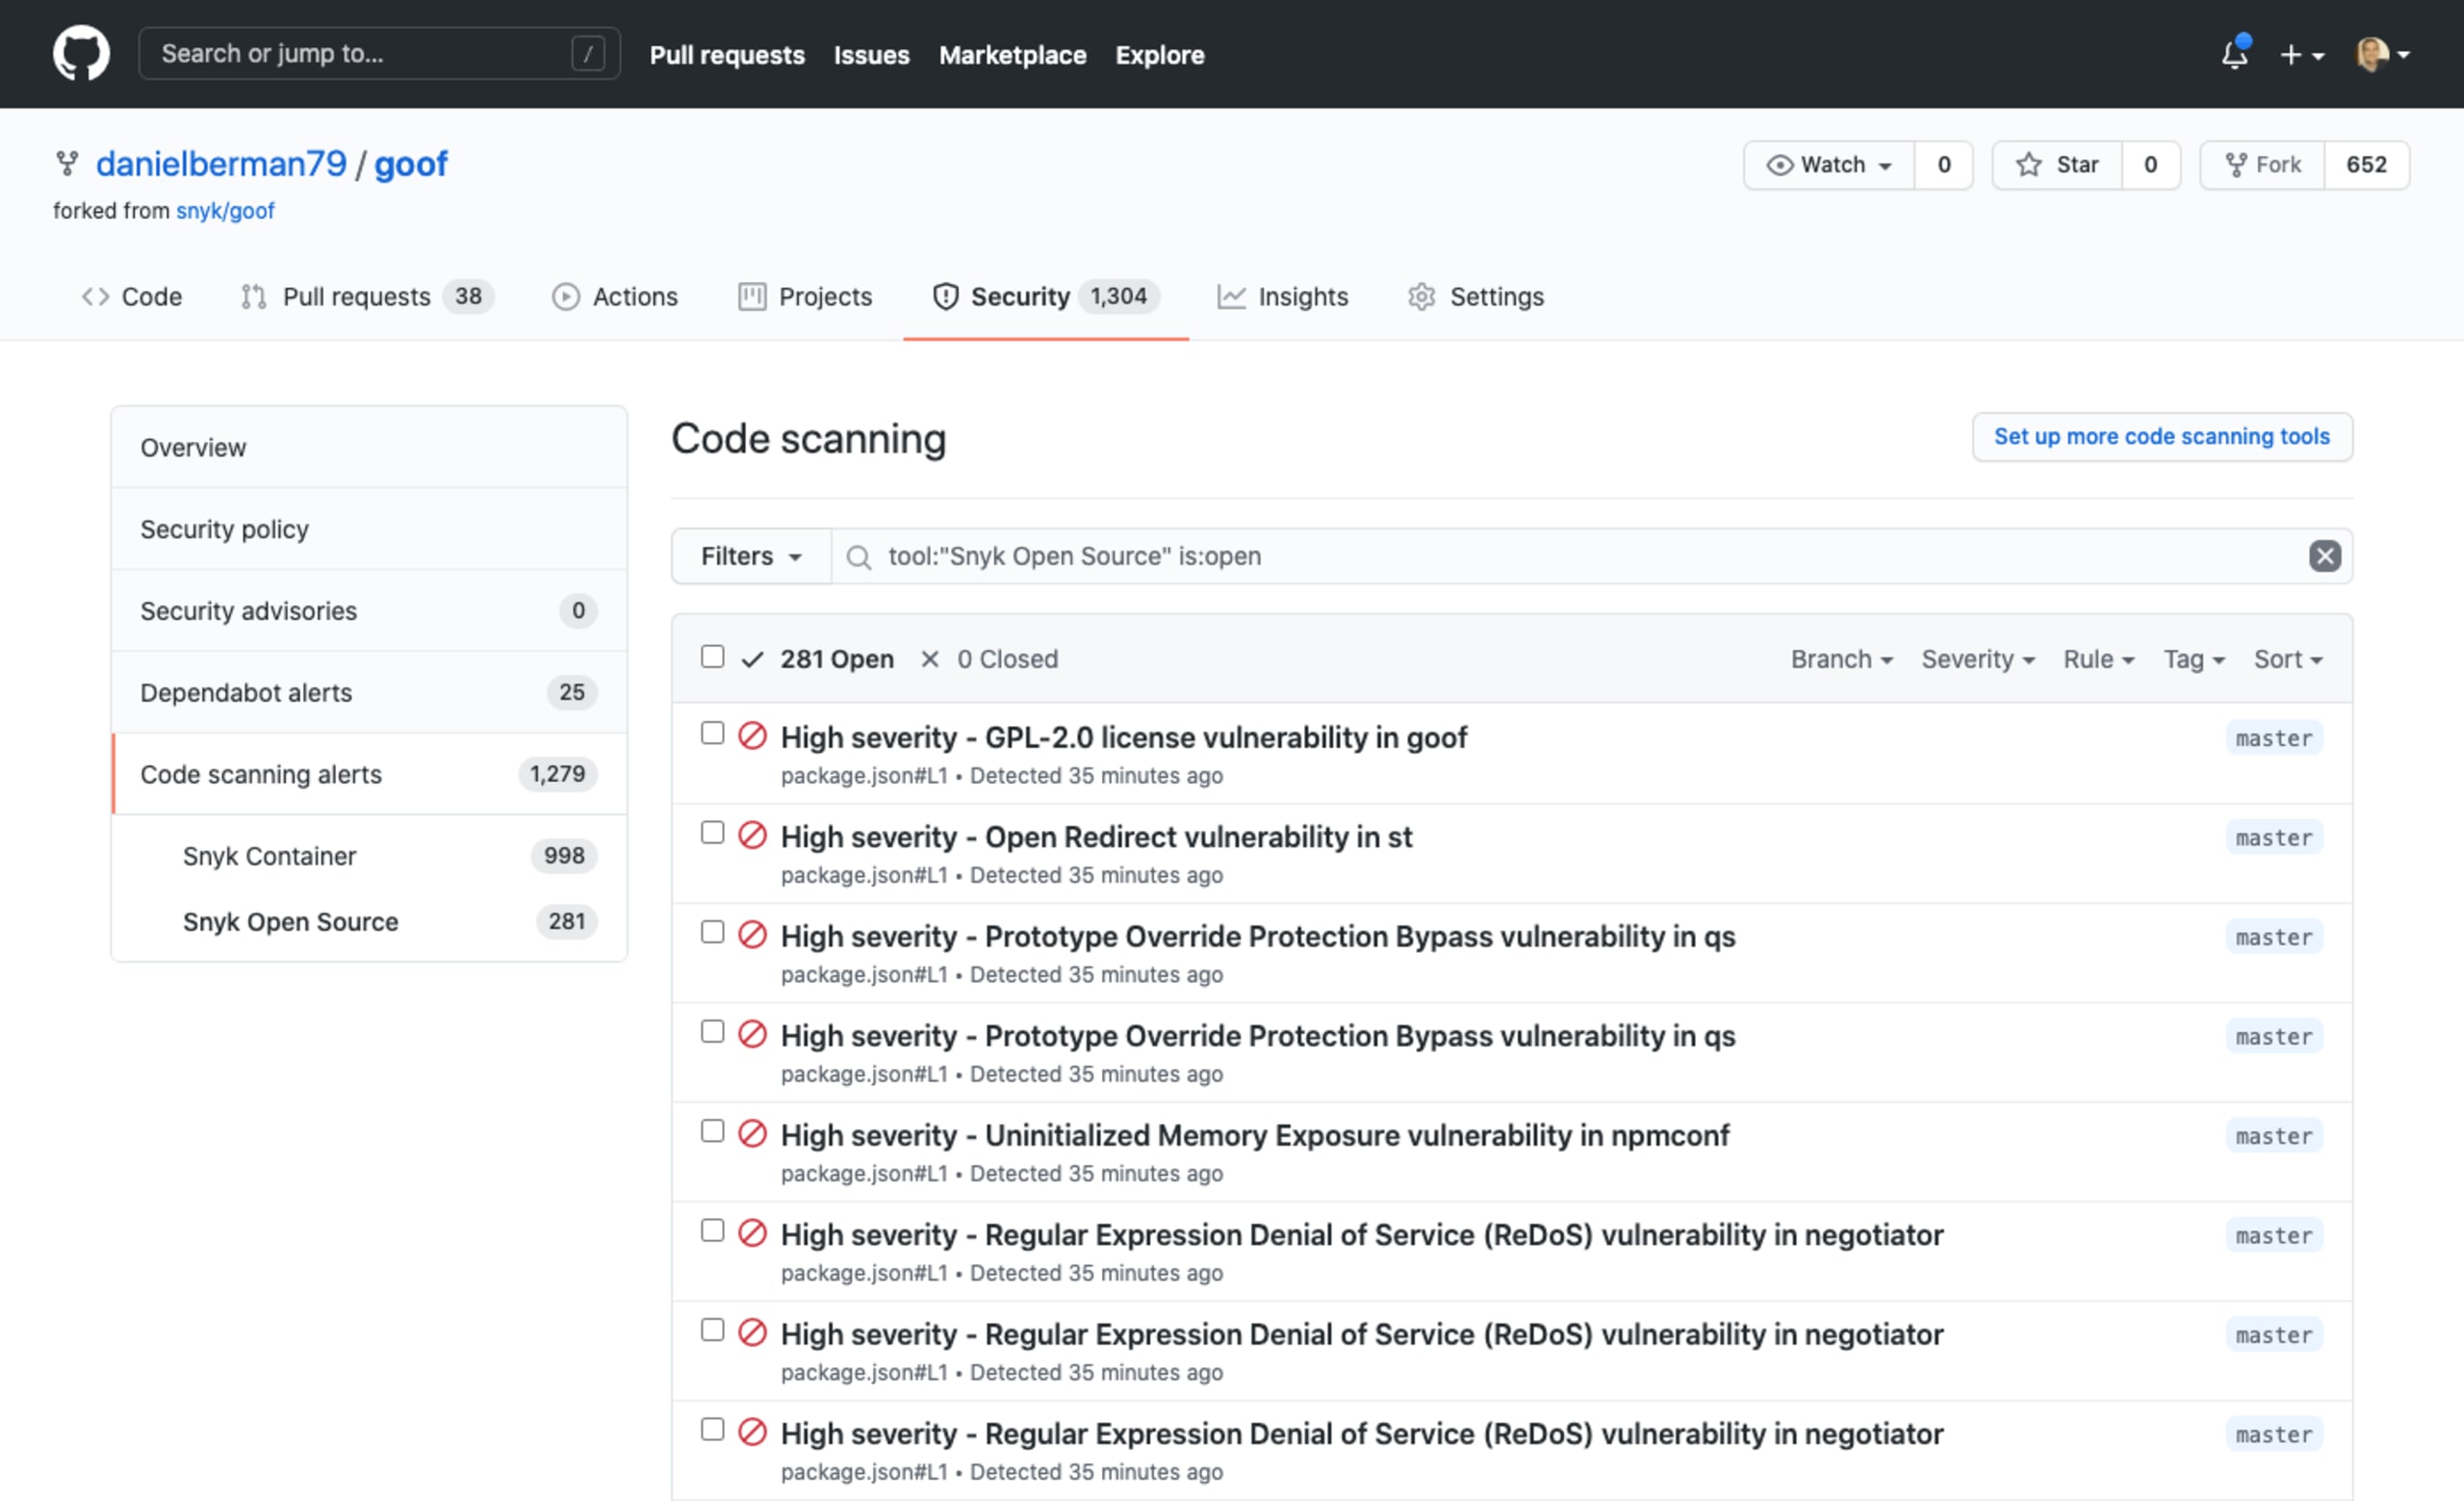
Nous avons également ajouté la prise en charge de Snyk Open Source dans GitHub Code Scanning, permettant aux développeurs d’analyser automatiquement leurs dépendances open source et de consulter les problèmes détectés directement dans l’onglet Sécurité de GitHub.
Notre plugin Jenkins a lui aussi bénéficié d’une mise à niveau majeure, avec de nombreuses améliorations en matière d’ergonomie et de performances qui facilitent considérablement l’intégration de l’analyse de sécurité aux pipelines Jenkins. Pour en savoir plus, consultez notre annonce du plugin Jenkins V3.
Enfin, le Snyk CLI. Téléchargé des millions de fois par mois et exécutant des millions d’analyses mensuelles, le Snyk CLI évolue et s’améliore en permanence pour aider les développeurs à intégrer la sécurité à leurs workflows de développement. En 2021, de nombreuses améliorations ont été apportées, notamment la prise en charge de plusieurs branches.
Prise en charge des écosystèmes
Snyk Open Source prend en charge de nombreux écosystèmes pour permettre aux développeurs d’analyser toutes sortes d’applications, notamment dans les principaux langages de programmation : JavaScript, Java, Python, Go, .NET, Ruby, PHP, Swift et bien d’autres.
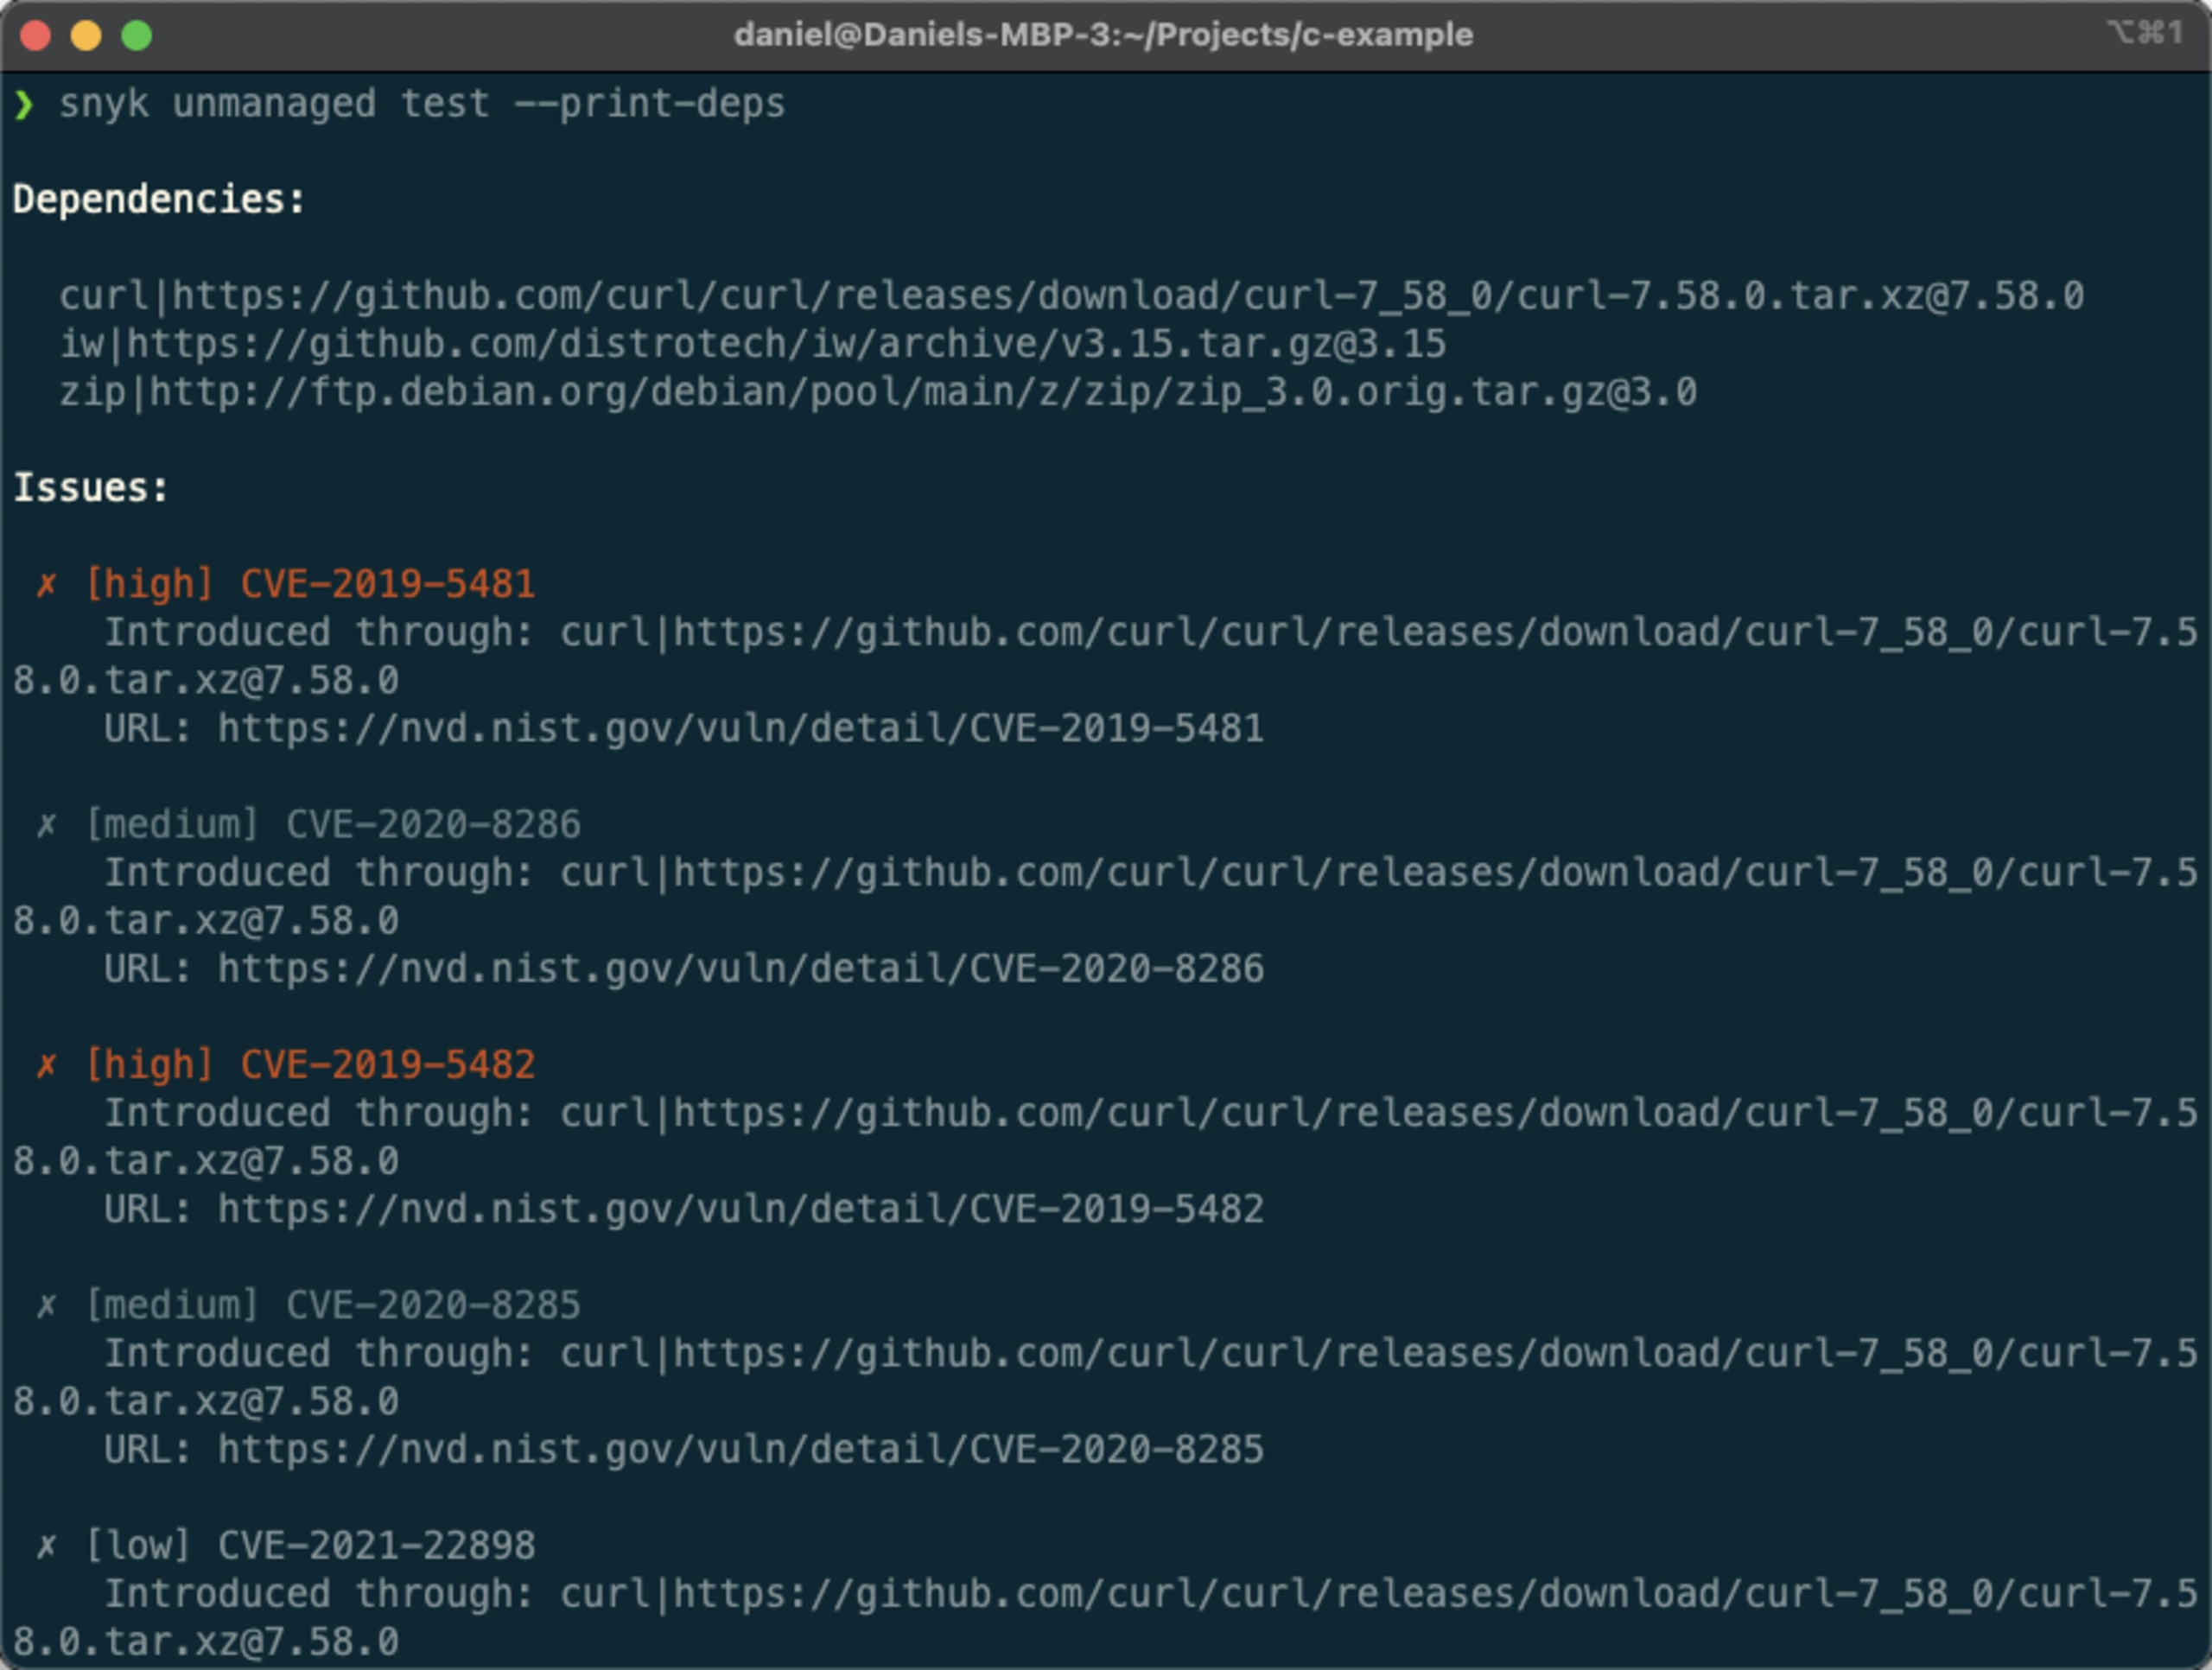
Snyk Open Source a récemment franchi une étape importante en étendant l’analyse de sécurité à un cas d’usage clé : les logiciels open source non gérés. Les développeurs ne font pas toujours appel à des gestionnaires de paquets pour intégrer des composants open source à leurs applications. Cette pratique est particulièrement répandue, sans s’y limiter, dans certains écosystèmes comme C/C++. Notre récente annonce de la version bêta, qui inclut la prise en charge de C/C++, constitue une première étape pour couvrir ce cas d’usage, qui sera également étendu à d’autres langages.
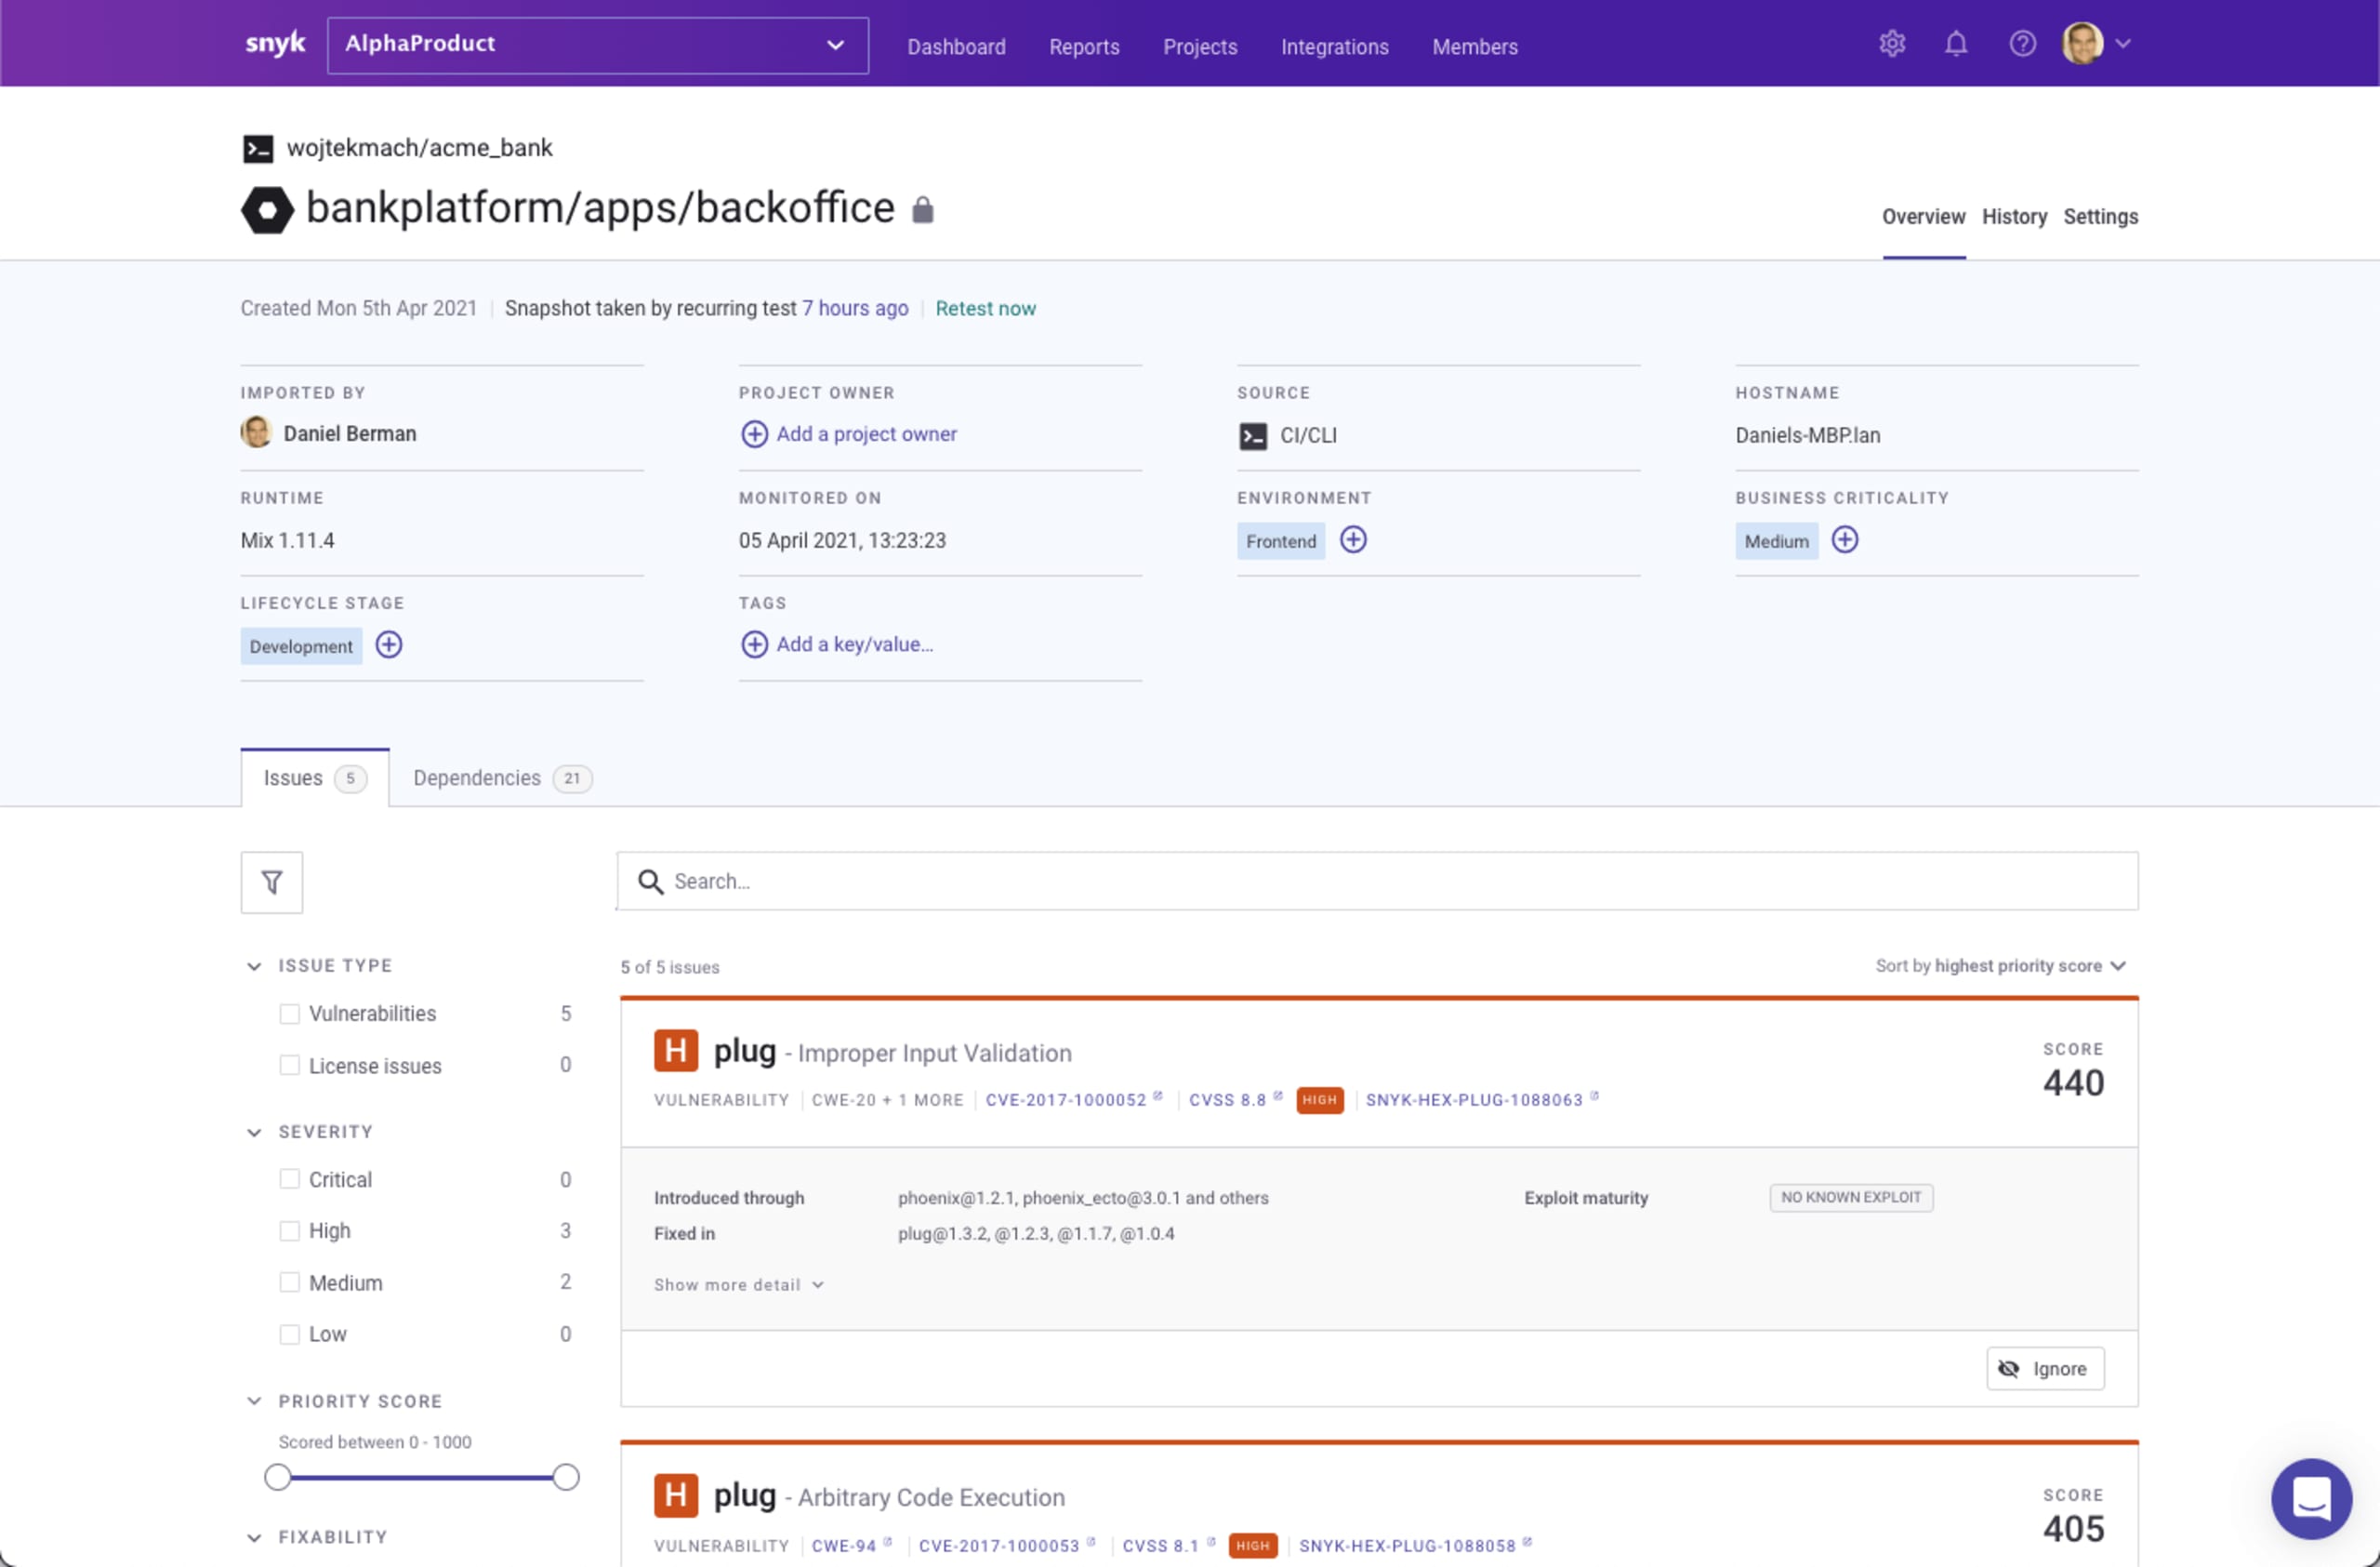
Plus tôt cette année, nous avons ajouté la prise en charge d’Elixir. Grâce au Snyk CLI, les développeurs Elixir peuvent tester et surveiller leurs projets Mix/Hex manuellement ou à des étapes clés de leur processus CI, afin de détecter les vulnérabilités connues dès que possible, avant le déploiement du code en production.
2021 a également été une année de consolidation pour Snyk Open Source, durant laquelle nous avons renforcé nos capacités pour certains des écosystèmes déjà pris en charge. Les conseils de correction et les demandes de tirage de correction automatisées ont été ajoutés à notre prise en charge de .NET, facilitant considérablement la détection et la correction des vulnérabilités dans les applications .NET analysées par Snyk Open Source. Nous déployons également une nouvelle version de notre mécanisme de résolution des dépendances Maven, qui permettra d’améliorer la précision des analyses des projets importés depuis Git.
Faciliter et fiabiliser les décisions de correction
Être conçu pour les développeurs, c’est non seulement leur permettre de détecter les problèmes, mais aussi les aider à agir rapidement et avec précision. Snyk Open Source met un point d’honneur à proposer des workflows de correction automatisés et exploitables, qui facilitent la hiérarchisation et la correction des vulnérabilités détectées dans les dépendances open source.
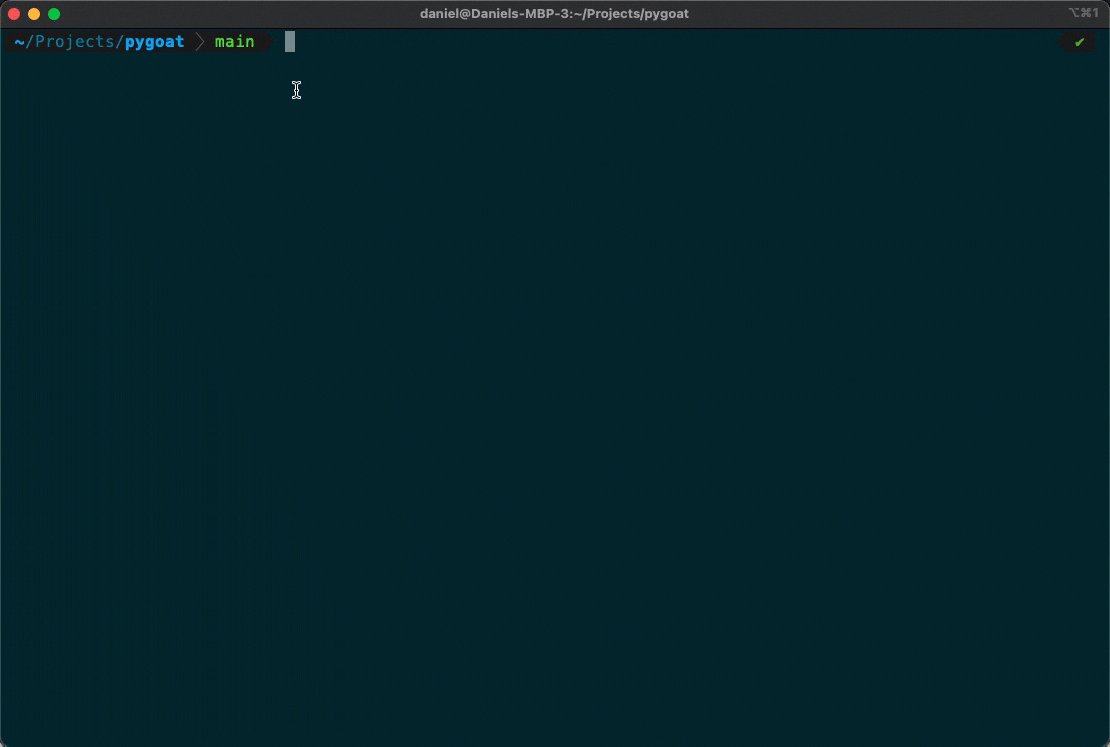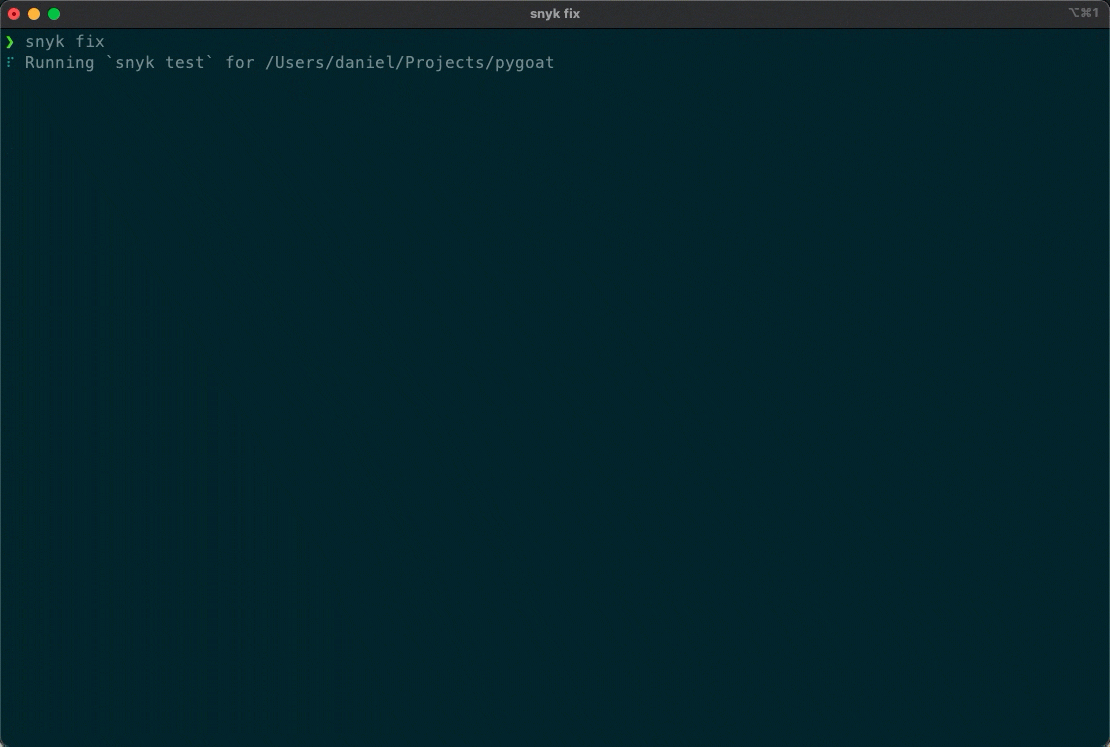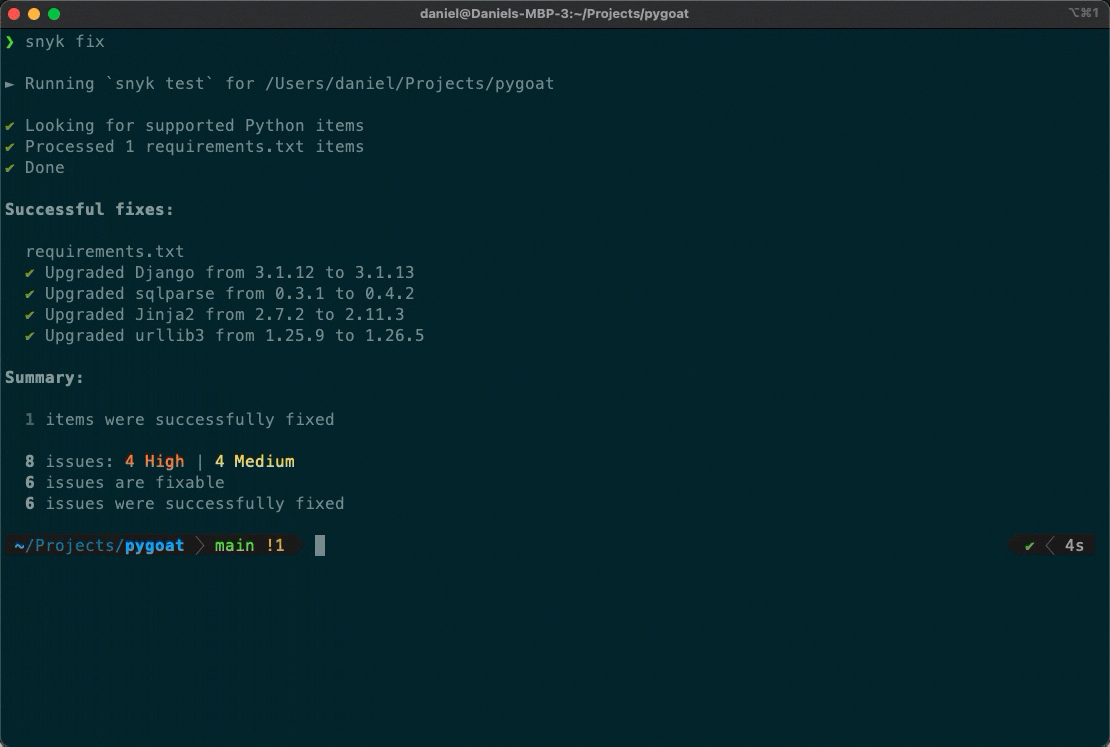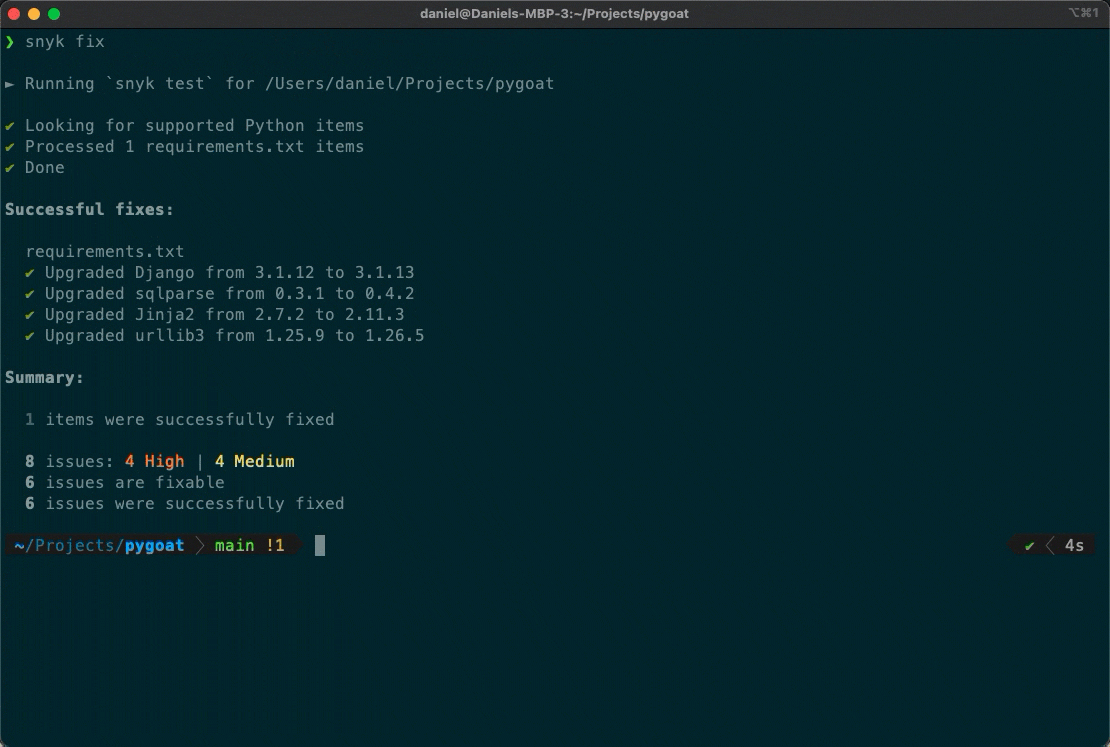
Dans cette optique, une nouvelle commande snyk fix a été intégrée au Snyk CLI en octobre, afin de permettre aux développeurs d’appliquer automatiquement les recommandations de correction pour les vulnérabilités détectées lors des tests locaux ou de l’intégration et du déploiement continus (CI/CD).
Nous avons également investi dans l’enrichissement des informations de sécurité relatives aux problèmes détectés dans les dépendances open source, afin de permettre une hiérarchisation plus précise. La nouvelle fonctionnalité Social Trends, par exemple, vous indique si une vulnérabilité donnée fait l’objet de discussions sur Twitter. Les informations indiquant si une vulnérabilité provient d’un paquet malveillant sont désormais aussi plus visibles dans Snyk Open Source. Un signal important face à la croissance exponentielle des attaques de la chaîne d’approvisionnement logicielle impliquant des paquets open source malveillants.

Enfin, nous avons considérablement amélioré le moteur qui détecte les vulnérabilités atteignables, afin d’aider les utilisateurs à déterminer plus précisément si une vulnérabilité donnée est réellement atteignable dans le parcours d’exécution de l’application, et à hiérarchiser les correctifs en conséquence (pour les projets Java Maven et Gradle importés depuis GitHub). Ce moteur s’appuie désormais sur Snyk Code, la solution d’analyse statique de sécurité des applications (SAST) de Snyk, pour des analyses beaucoup plus rapides et précises.
À quoi s’attendre en 2022
Avec l’accélération de la transformation numérique, les logiciels open source continueront de jouer un rôle essentiel dans le développement logiciel. Ils ont permis — et continueront de permettre — le rythme de développement rapide nécessaire à la compétitivité et à la réussite des entreprises. Dans le même temps, les risques liés à leur utilisation ne cesseront d’augmenter.
En 2021, la sécurité de la chaîne d’approvisionnement logicielle est devenue un sujet de débat majeur. Ce vecteur d’attaque n’est pas nouveau, mais la multiplication des attaques malveillantes exploitant les chaînes d’approvisionnement logicielles modernes, ainsi que l’attention qu’elles ont suscitée dans le monde entier, ont mis le sujet au premier plan. Le décret du président Biden a contribué à sensibiliser davantage le public au problème, mais aussi à souligner la nécessité d’une solution conçue pour les développeurs. Snyk Open Source et la plateforme Snyk dans son ensemble proposent déjà des moyens d’aider les organisations à relever ce défi, et nous investirons davantage de ressources pour développer une solution plus complète en 2022.
Snyk Open Source continuera de chercher de nouveaux moyens d’aider les équipes de développement et de sécurité à hiérarchiser les vulnérabilités. Face à des milliers de vulnérabilités accumulées, nous savons que la hiérarchisation est un enjeu majeur pour les organisations de toutes tailles. Nous travaillons déjà sur des solutions innovantes qui rendront ce processus plus facile à gérer et plus efficace.
Snyk Open Source continuera bien sûr de renforcer la prise en charge des écosystèmes déjà couverts et prendra également en charge de nouveaux langages, frameworks et gestionnaires de paquets (quelqu’un a dit Rust ???)
2022 s’annonce encore une fois riche en nouveautés pour Snyk Open Source. Restez à l’écoute !
Bonne année — et qu’elle soit sûre !
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.

