Rétrospective 2018

31 décembre 2018
0 minutes de lectureAvant toute chose, nous vous souhaitons une excellente année et vous remercions sincèrement de défendre la sécurité de l’open source et de nous aider à rendre le monde un peu plus sûr !
Rétrospective sur la sécurité
L’année 2018 a connu son lot d’incidents de sécurité majeurs dans différents écosystèmes.
En juin, l’équipe de recherche en sécurité de Snyk a divulgué publiquement une vulnérabilité critique permettant l’écrasement arbitraire de fichiers, qui touche des milliers de projets, notamment ceux d’Amazon, Apache, Pivotal et bien d’autres. Nous vous invitons à lire notre article de recherche sur la vulnérabilité critique Zip-Slip, susceptible d’entraîner l’exécution de commandes à distance.
En novembre, les efforts de la communauté ont permis de percer le mystère d’un package défectueux et de découvrir une dépendance malveillante qui s’était introduite dans le populaire package event-stream, dans le seul but de lancer une attaque sophistiquée et ciblée visant des cryptomonnaies. Si vous avez manqué l’événement, découvrez notre analyse après incident.
Les développeurs JavaScript se souviendront peut-être également de l’incident de juillet, lorsqu’une version malveillante de eslint-scope a compromis le compte d’un mainteneur. L’équipe npm a alors réinitialisé tous les jetons d’accès concernés.
Autres incidents de sécurité qui ont fait l’actualité en 2018 :
Une vulnérabilité critique découverte dans Kubernetes
Une vulnérabilité critique dans Spring Boot
Attaques contre des clients FTP par traversée de chemin, touchant plusieurs éditeurs
Saviez-vous qu’il suffit d’envoyer un e-mail pour faire planter un serveur de messagerie ?
Pour rester informé
- Combien de personnes utilisent Java SE 8 en production ?
- Spring Boot gagne-t-il en popularité ?
Découvrez tout ce qu’il faut savoir sur l’écosystème JVM dans notre rapport État de l’écosystème JVM 2018, publié plus tôt cette année. Plus de 10 000 participants ont répondu à l’enquête, qui porte sur le JDK, vos outils, vos plateformes et vos applications.

Améliorez encore votre année 2019 en prenant de l’avance grâce à nos antisèches :
Les fonctionnalités Snyk que vous avez peut-être manquées en 2018
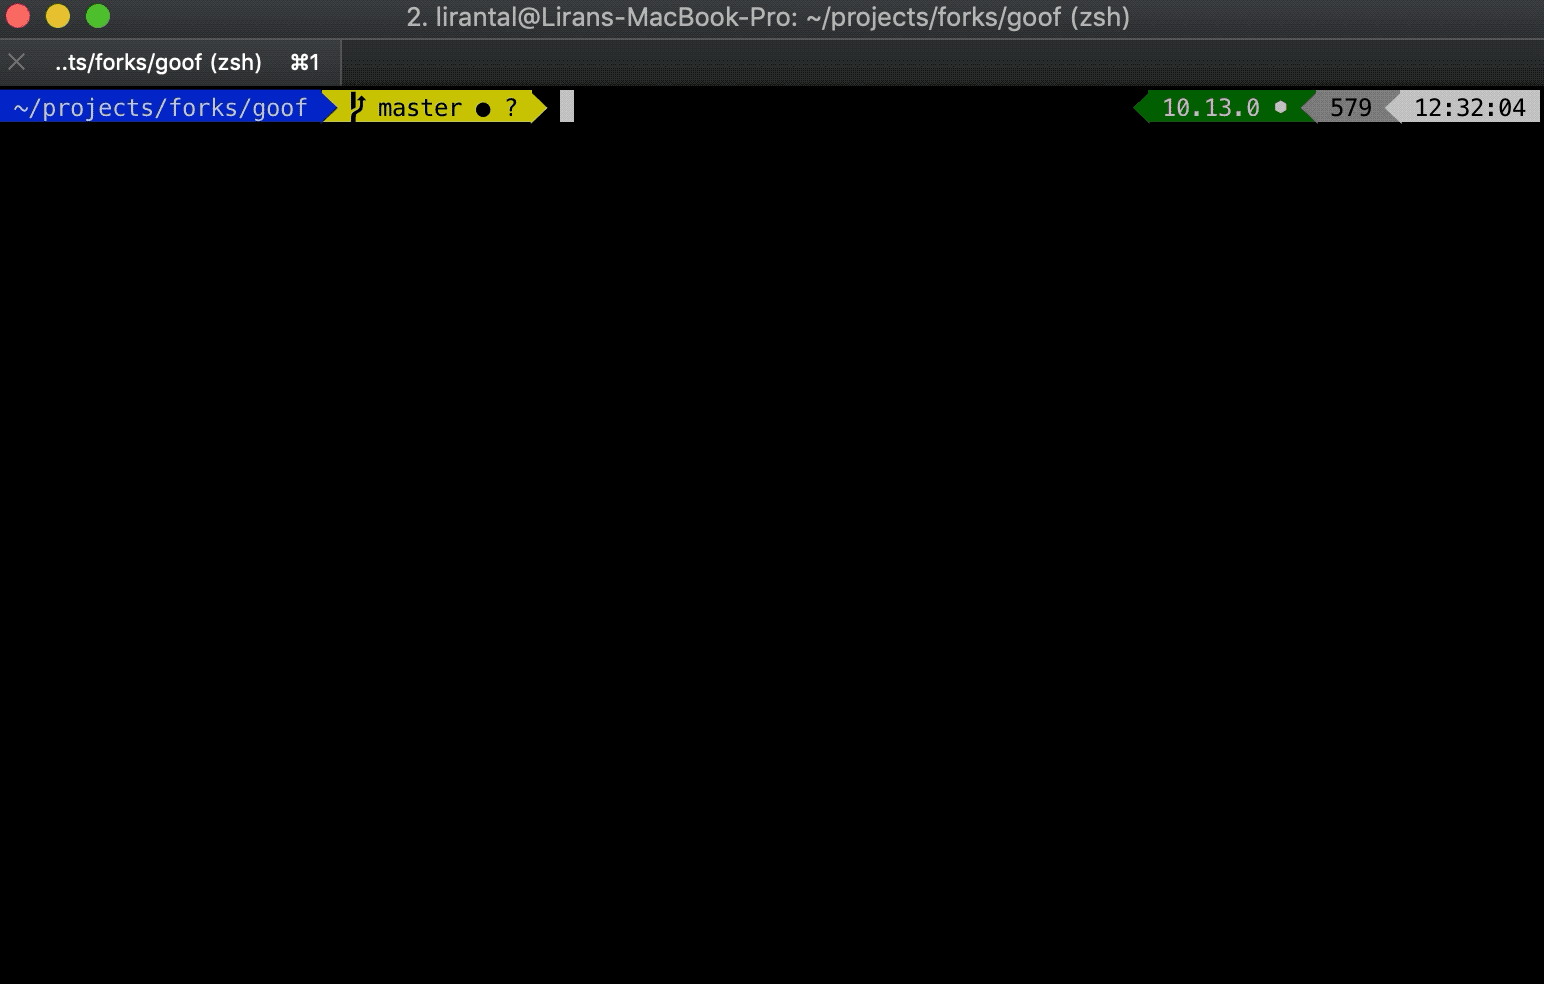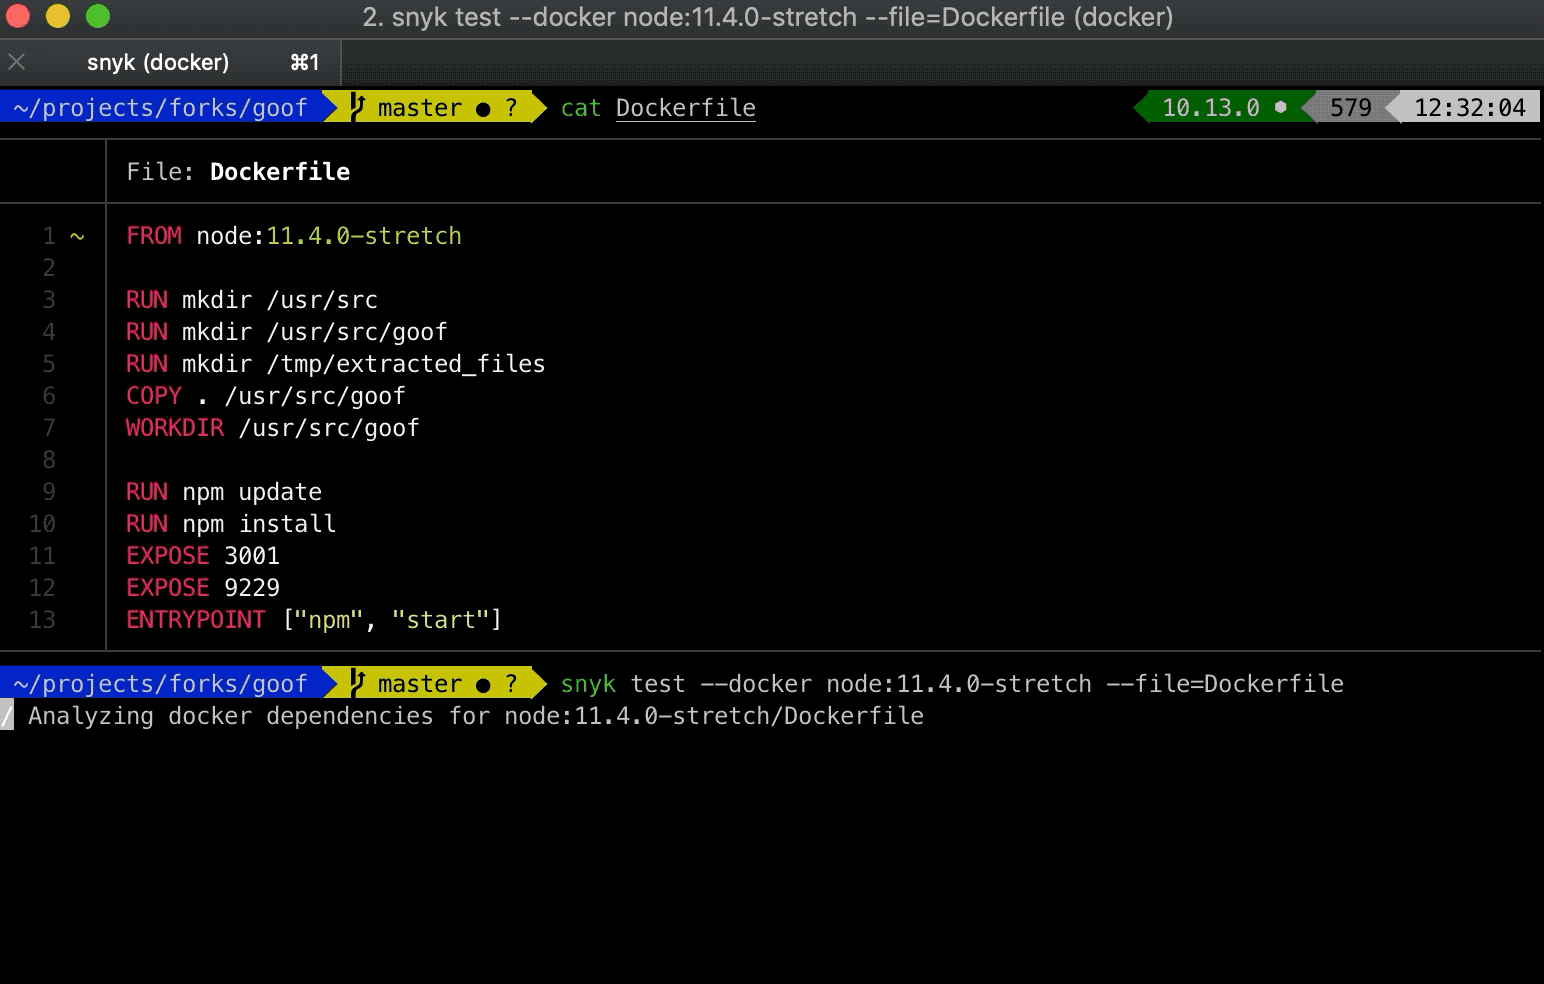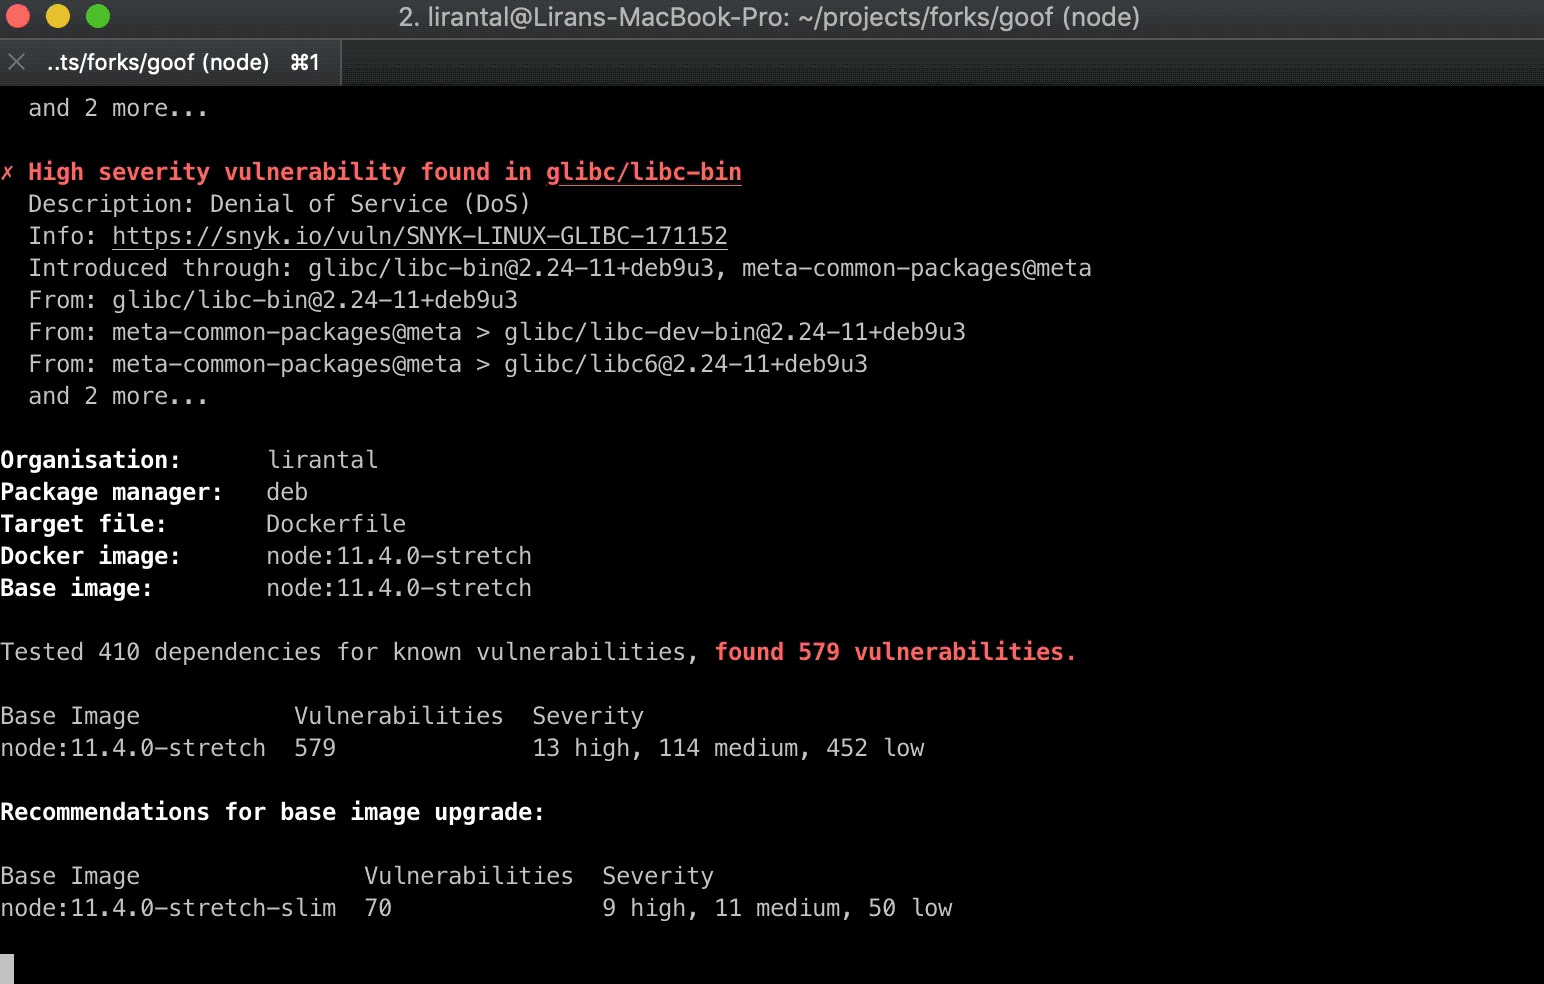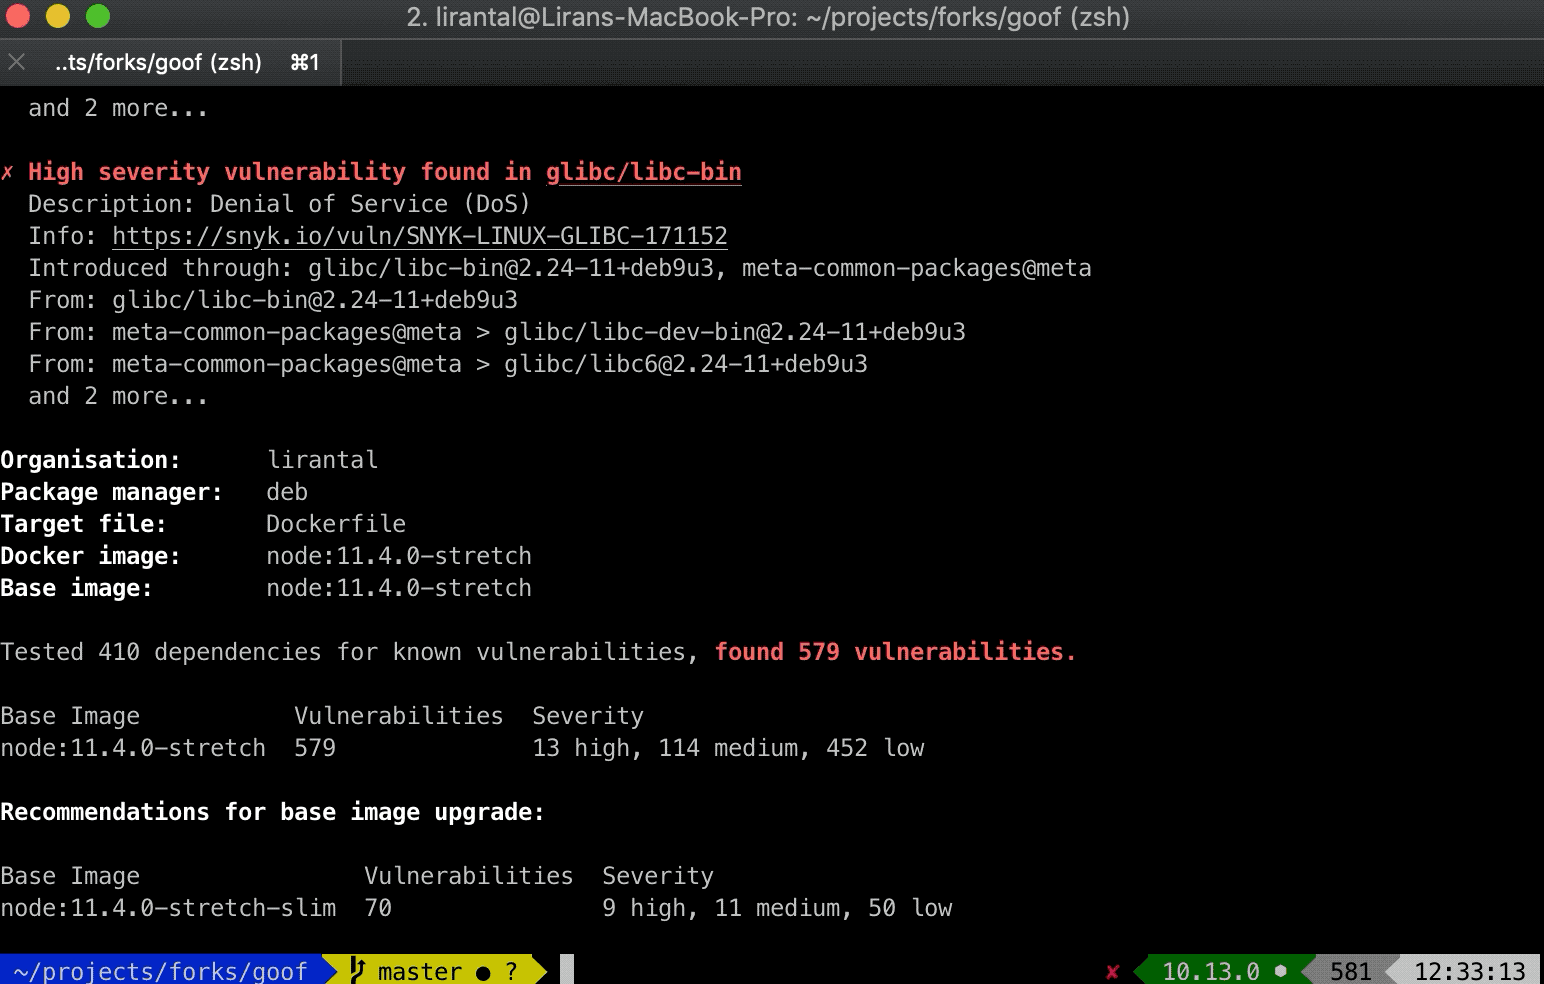
Avis aux fans de Docker : vous pouvez désormais utiliser l’interface de ligne de commande Snyk pour rechercher des vulnérabilités dans vos images Docker. Les recommandations de correction des images Docker de Snyk vous suggèrent également des images de base contenant moins de bibliothèques système vulnérables, en fonction de votre Dockerfile, pour renforcer votre sécurité !
Comme pour les projets classiques, vous pouvez surveiller l’image Docker pour détecter les nouvelles vulnérabilités divulguées ; nous la suivrons pour vous dans la page des projets Snyk.
Vous pouvez tester l’analyse Docker dans vos projets open source grâce à l’offre gratuite, qui comprend jusqu’à 100 tests. Découvrez-la :
Notre nouvelle fonctionnalité Runtime Monitoring vous aide à hiérarchiser les corrections de sécurité en détectant le code vulnérable de votre application à l’exécution. Dès que nous détectons l’appel d’une fonction vulnérable, nous l’indiquons dans la fiche du problème, qui affiche également les chemins vulnérables afin que vous puissiez agir immédiatement pour corriger le problème de sécurité.
Cette fonctionnalité est actuellement en bêta privée et disponible pour les projets Java et Node.js, mais nous proposons un accès anticipé. Pour l’essayer, écrivez-nous à runtime@snyk.io !

Voici ce que nous avons fait d’autre cette année :
Notre API est disponible avec les offres payantes et permet désormais d’interroger tous les problèmes de sécurité d’un projet afin de créer vos propres tableaux de bord, rapports ou autres intégrations. Vous pouvez même importer tous vos projets en bloc via l’API.
Nous avons intégré l’outil Lighthouse de Google pour vous informer des bibliothèques front-end vulnérables dans votre application web. Et si vous utilisez Sonar de Microsoft, nous sommes là aussi pour vous aider !
Les développeurs passionnés d’IntelliJ seront ravis de découvrir notre plugin Snyk pour IDE.
Notre intégration au contrôle de version n’est pas nouvelle, mais nous tenions à vous rappeler combien il est facile de connecter vos projets sur GitHub, BitBucket Server ou GitLab pour recevoir automatiquement des Pull Requests contenant des mises à jour correctives.
Toujours plus forts
Quelle année exceptionnelle ! Nous avons réalisé deux levées de fonds totalisant près de 30 millions de dollars et connu une croissance fulgurante de l’adoption de notre produit :
Plus de 200 000 développeurs choisissent Snyk pour maîtriser les risques liés à la sécurité de l’open source
L’interface de ligne de commande Snyk est téléchargée plus de 500 000 fois par mois
Nous créons plus de 10 000 Pull Requests chaque mois pour sécuriser les dépendances des projets
Nous avons été ravis et honorés que Gartner désigne Snyk comme Cool Vendor 2018 dans le domaine de la sécurité des applications et des données, et que ThoughtWorks mette Snyk en avant dans la dernière édition de son Technology Radar. Ces distinctions soulignent le soutien de la communauté et l’importance d’aider les développeurs à intégrer la sécurité dès le début.

Notre équipe a triplé de taille en 2018 et nous avons peut-être une place pour vous si vous souhaitez rejoindre Snyk ! En somme, 2018 a été une excellente année, et nous avons hâte de rendre 2019 encore meilleure et plus sûre !
Merci pour votre soutien !
- L’équipe Snyk
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.