Un plugin IntelliJ pour corriger les dépendances vulnérables

Aner Mazur

2 octobre 2018
0 minutes de lectureSnyk vient de lancer un plugin IntelliJ qui permet aux développeurs de détecter et de corriger les vulnérabilités de leurs dépendances directement depuis leur IDE !
Dans le cadre de l’engagement de Snyk à donner aux développeurs les moyens de prendre en charge la sécurité, nous avons beaucoup investi dans la création d’intégrations Git complètes (avec GitHub, GitLab et Bitbucket), afin que la détection et la correction des vulnérabilités fassent partie intégrante du processus de développement.
Cela a largement contribué au succès de Snyk, en permettant d’analyser chaque pull request et de surveiller en continu toutes les modifications apportées aux dépôts de code.
Nous souhaitons désormais permettre aux développeurs de traiter les vulnérabilités avant même de valider leur code, dans l’environnement où ils passent le plus clair de leur temps. Conçu pour s’exécuter dans IntelliJ et directement sur la JVM, le plugin vous donne accès aux tests de sécurité de Snyk Open Source et à des recommandations de correction concrètes, sans quitter IntelliJ — et sans avoir besoin d’installer Node.
Le plugin prend en charge tous les projets Maven et est gratuit.
Premiers pas
Le plugin Snyk est un plugin IntelliJ standard. Voici un rappel rapide des étapes d’installation.
Accédez à IntelliJ IDEA > Préférences > Plugins.

Recherchez Snyk, puis installez le plugin Snyk Vulnerability Scanning :
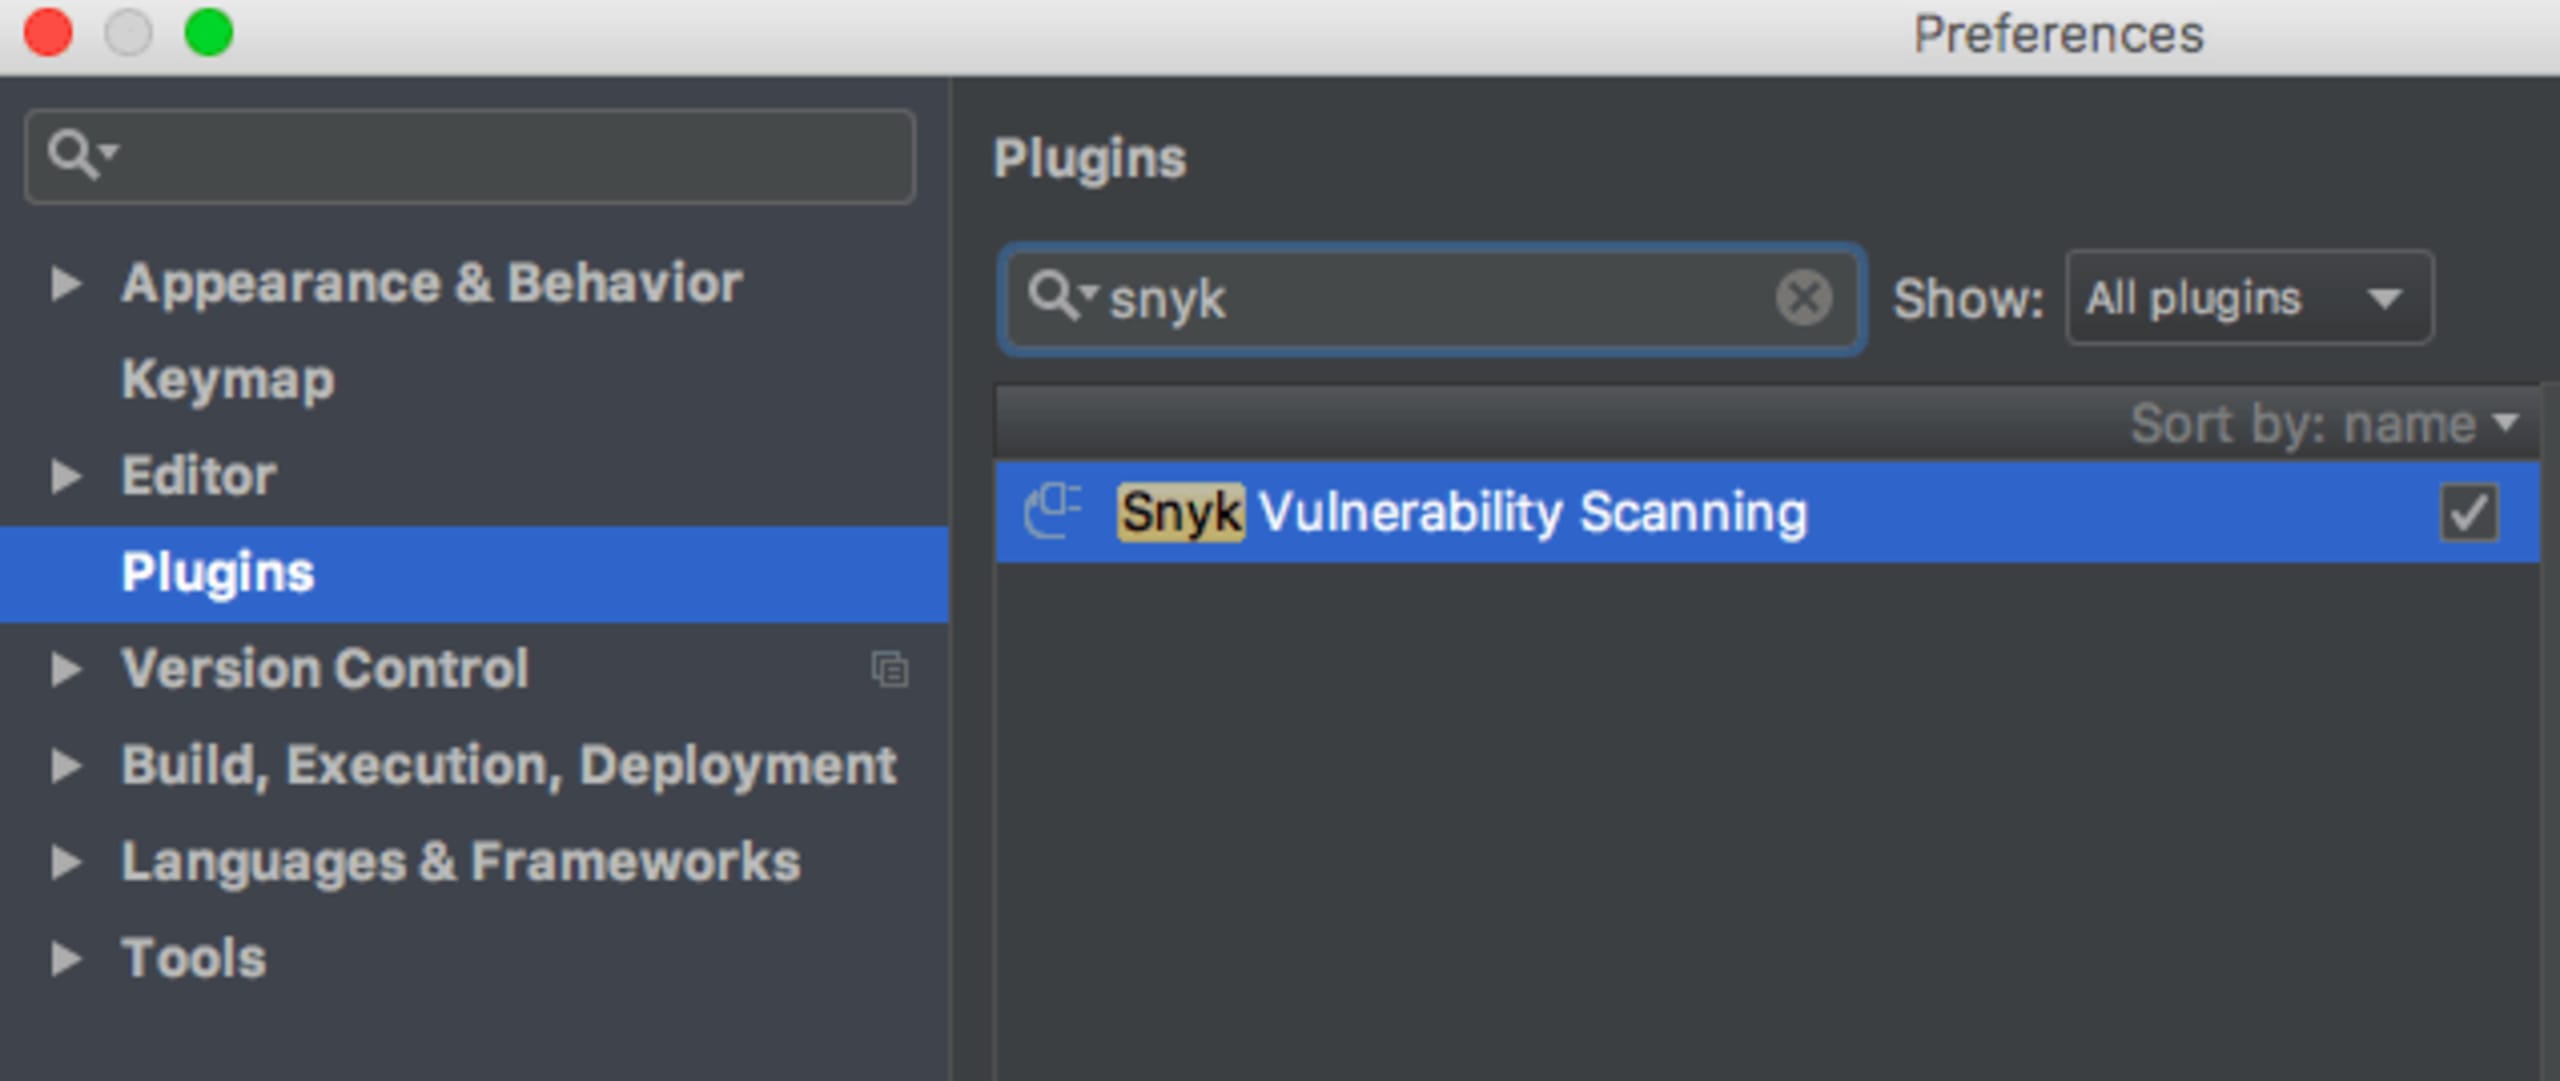
Acceptez ensuite les avis de confidentialité, redémarrez IntelliJ IDE et le plugin Snyk apparaîtra sous la forme d’un petit onglet en bas à droite.
Vous devrez peut-être vous connecter à Snyk via votre compte GitHub si ce n’est pas déjà fait. Une fois connecté, vous pourrez facilement choisir le projet à analyser :

Détecter et corriger les vulnérabilités
Une fois le projet analysé, vous obtenez la liste de toutes les vulnérabilités détectées. Voici un exemple tiré d’une simple application de démonstration Spring :
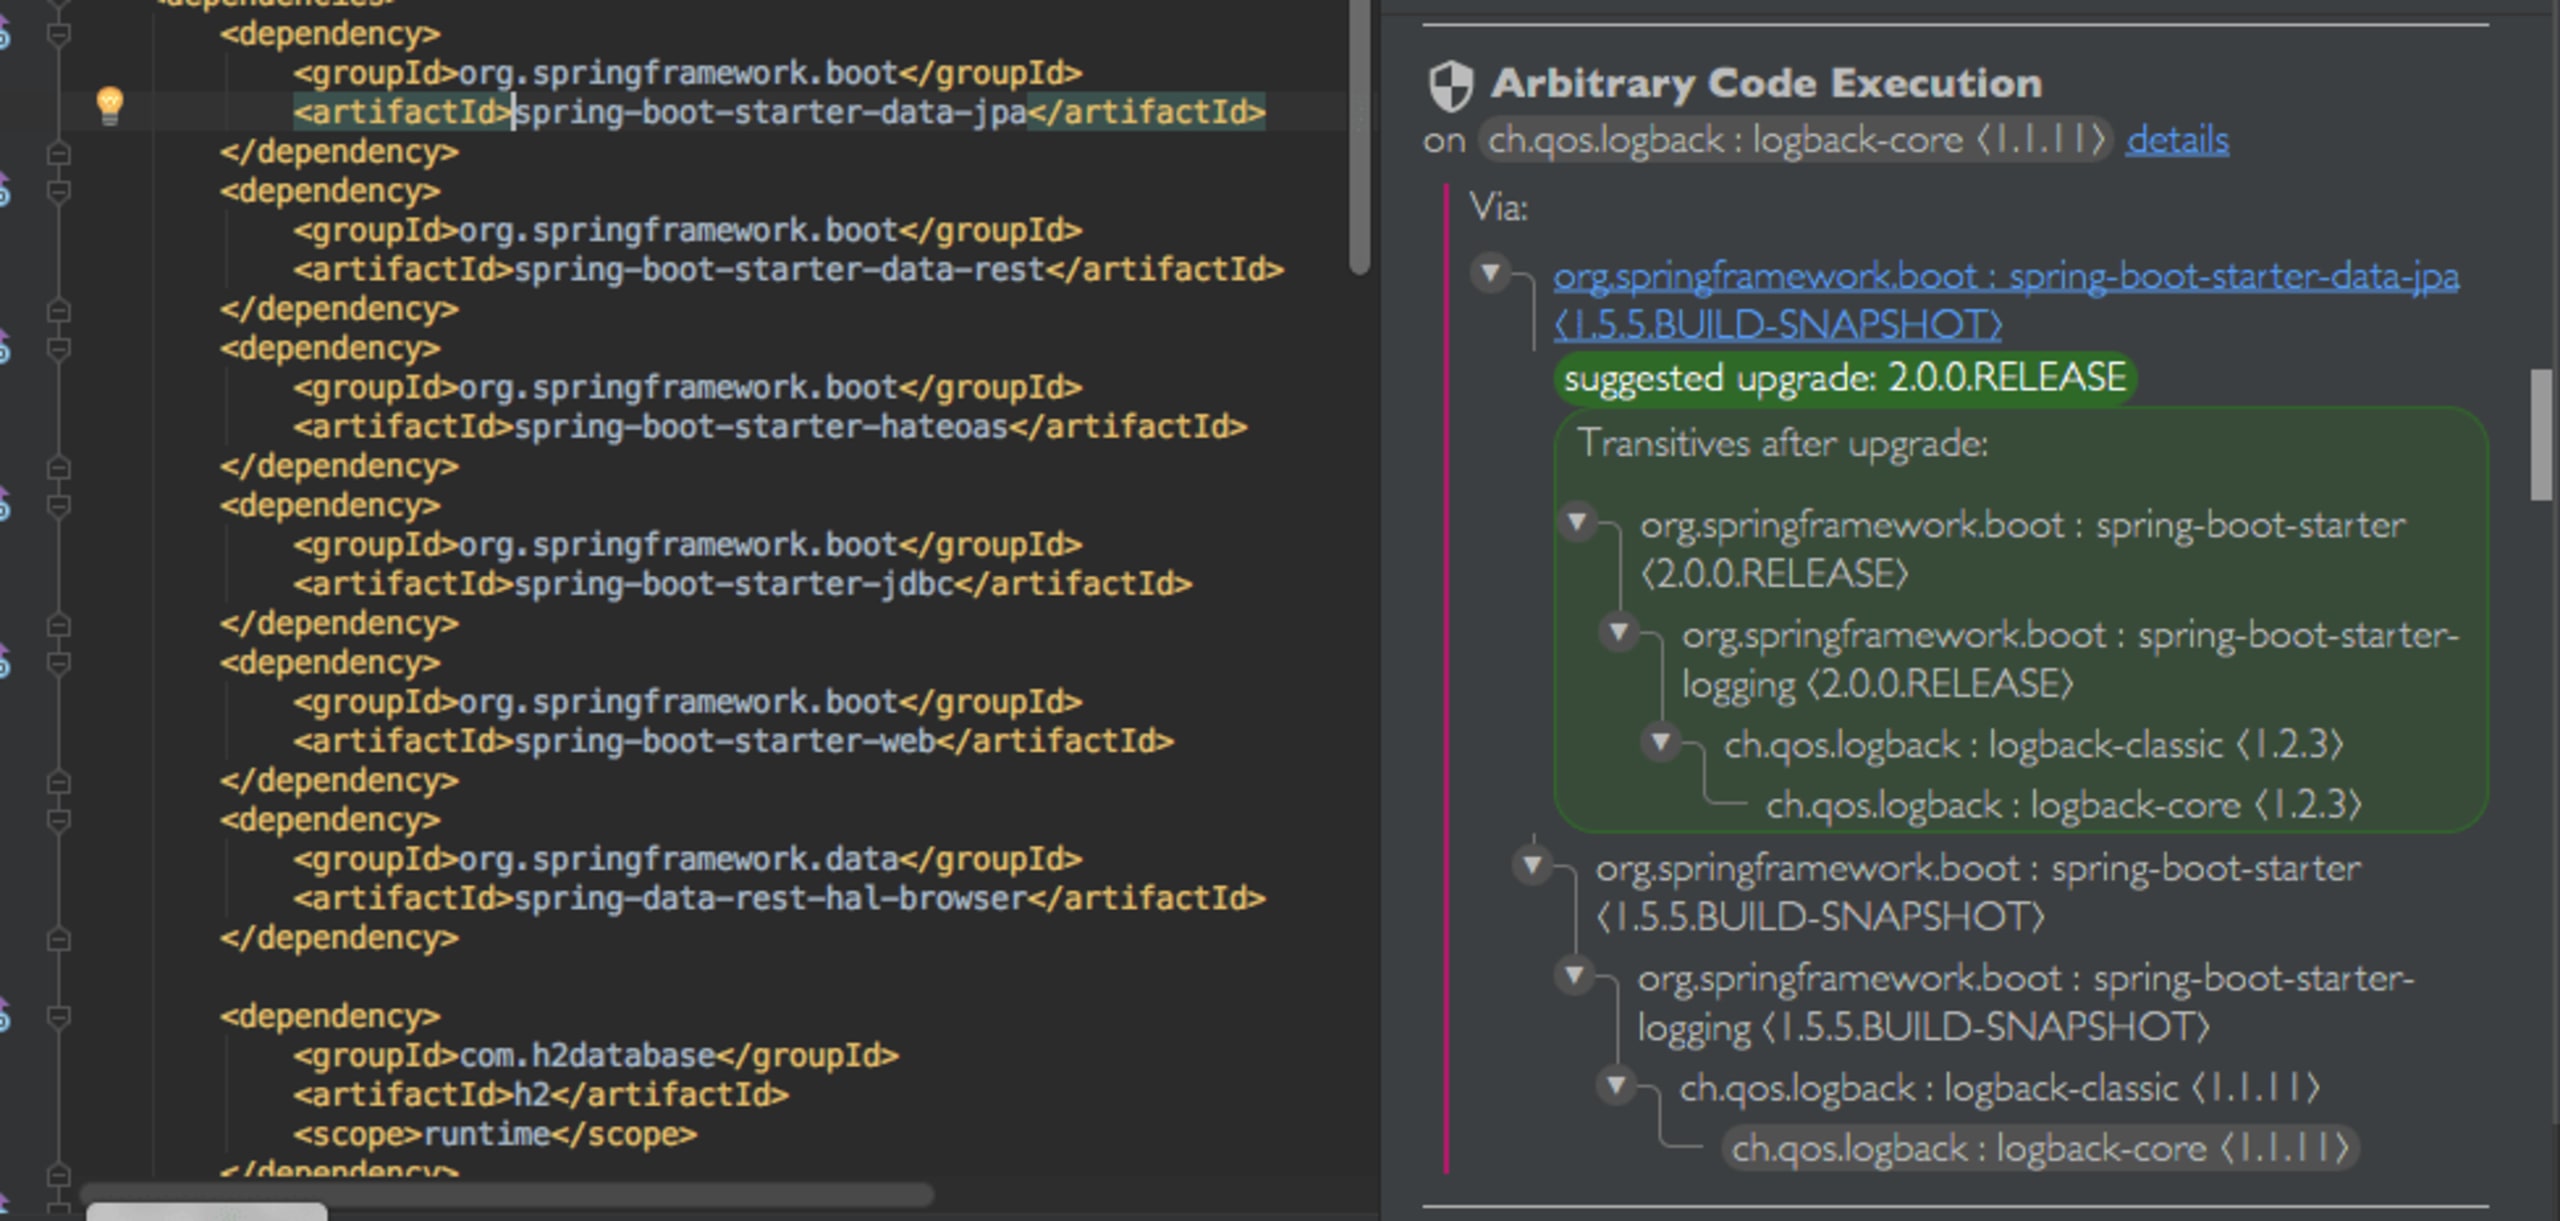
Pour chaque vulnérabilité, vous pouvez consulter son titre et son type, ainsi qu’un lien vers des informations détaillées sur les plages de versions vulnérables, la manière dont elle peut être exploitée, etc.
En gris, vous verrez la dépendance open source à l’origine de la vulnérabilité. Notez qu’il s’agit souvent d’une dépendance transitive, comme dans l’exemple ci-dessous. Vous pourrez consulter le chemin complet des dépendances, depuis la dépendance directe que vous avez ajoutée jusqu’à celle qui est vulnérable, en passant par tous les packages concernés.
Le plugin IntelliJ de Snyk vous recommande une mise à niveau (en vert et en gras) vers la version minimale qui corrige la vulnérabilité. Mieux encore, vous pouvez visualiser l’arborescence complète des dépendances après la mise à niveau (dans le cadre vert).
En cliquant sur la dépendance directe, vous accédez directement à son emplacement dans votre fichier pom.xml, où vous pouvez facilement appliquer la mise à niveau.
Et ce n’est pas fini…
Nous prévoyons d’abord d’étendre la prise en charge au-delà de Maven, à Gradle et Sbt, puis d’ajouter la compatibilité avec d’autres IDE que vous utilisez peut-être. Nous comptons aussi sur les retours de notre formidable communauté, que nous intégrerons au plugin. Bon codage !
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.


