5 conseils pour le développement agentique avec Gemini CLI
Écrit par

0 minutes de lecture
Qui n’utilise pas d’agents de programmation IA aujourd’hui ? Les développeurs disposent d’un nouvel arsenal d’outils extraordinaires pour accélérer leur workflow. Gemini CLI est un puissant agent IA open source qui met toute la puissance de Gemini directement dans votre terminal. Mais pour tirer pleinement parti de vos compétences en programmation assistée par l’IA, vous devez apprendre à maîtriser et à personnaliser ces outils selon vos besoins et vos workflows d’ingénierie logicielle.
J’utilise beaucoup Gemini CLI depuis quelques semaines et je souhaite vous présenter dans cet article cinq conseils pour en tirer le meilleur parti. Que vous craigniez le code non sécurisé ou souhaitiez simplement accélérer vos tâches quotidiennes, j’espère que ces conseils vous aideront à gagner en efficacité et en confiance pour accélérer votre travail grâce à l’IA.
1. Utiliser GEMINI.md
Le développement agentique donne les meilleurs résultats lorsque l’IA comprend le contexte propre à votre projet. Il ne suffit pas de dire à l’agent « d’écrire une fonctionnalité » : vous devez lui fournir des garde-fous, des consignes de style de programmation et d’autres directives adaptées au projet, conformes aux conventions de votre équipe.
Vous en avez probablement déjà entendu parler avec les « cursorrules » de Cursor et le « CLAUDE.md » de Claude ; Gemini CLI ne fait pas exception. C’est là qu’intervient GEMINI.md.
En créant un fichier GEMINI.md à la racine de votre projet, vous pouvez fournir un « prompt système » qui donne à l’agent Gemini CLI toutes les informations dont il a besoin. Voyez-le comme un guide de référence pour l’IA. Vous pouvez préciser :
Conventions de programmation : définissez le style que vous préférez, par exemple l’utilisation de camelCase pour les variables ou l’obligation d’ajouter des commentaires JSDoc.
Stack technique : indiquez à l’agent les frameworks et bibliothèques que vous utilisez (par exemple React, Next.js, Express), afin qu’il ne propose pas de code incompatible.
Consignes de test : demandez à l’agent de toujours écrire des tests unitaires avec le framework de test de votre choix (mon préféré est le test runner intégré à Node.js) ou de suivre une approche de test précise.
Particularités du projet : fournissez des détails sur le schéma de votre base de données, les points de terminaison de votre API ou toute autre information essentielle pour votre projet.
Voici un exemple de GEMINI.md :
Gemini CLI lit automatiquement ce fichier, ce qui garantit que toutes ses suggestions s’appuient sur la réalité de votre projet, et non sur des connaissances générales. C’est un moyen simple, mais puissant, d’assurer la cohérence et la qualité de votre base de code.
2. Vous craignez que Gemini CLI ajoute du code non sécurisé ou des dépendances vulnérables ? Ajoutez Snyk MCP Server
L’utilisation d’un agent de programmation IA comporte aussi le risque d’introduire des vulnérabilités de sécurité.
Un agent peut suggérer une dépendance obsolète ou non sécurisée, ou écrire du code qui comporte une faille de sécurité. Il s’agit d’un risque classique pour la sécurité de la chaîne d’approvisionnement logicielle : un outil de confiance peut introduire involontairement des composants dangereux.
Dans un article précédent, j’ai montré comment Gemini Code Assist peut introduire du code non sécurisé que des attaquants peuvent exploiter à votre encontre. Voici un exemple concret tiré d’un projet. Saurez-vous repérer la vulnérabilité ?

Pour atténuer ce risque de sécurité, vous pouvez étendre les capacités de Gemini CLI en y ajoutant Snyk MCP Server.
Remarque : si le Model Context Protocol (MCP) ne vous est pas familier, je vous conseille de lire ce guide pour comprendre visuellement l’architecture MCP.
En bref, MCP est un standard ouvert qui permet d’ajouter de nouveaux « outils » et de nouvelles fonctionnalités aux agents IA. En intégrant un serveur Snyk MCP, vous donnez à votre agent Gemini CLI la possibilité d’exécuter des analyses de sécurité.
Vous pouvez adopter une posture de sécurité Sécurisé dès la conception en configurant Snyk MCP Server dans votre fichier .gemini/settings.json. Voici une configuration de base :
Une fois cette configuration en place, vous pouvez demander à Gemini CLI d’analyser le code à la recherche de vulnérabilités. Par exemple, vous pouvez lui demander :
« Vérifie si mon fichier
package.jsoncontient des dépendances non sécurisées. »« Analyse le nouveau code que je viens d’écrire pour repérer d’éventuelles failles de sécurité et suggérer une correction. »
Cette intégration permet à votre agent de jouer le rôle de copilote de sécurité : il détecte les vulnérabilités avant qu’elles n’atteignent votre base de code et vous aide à les corriger grâce à un processus automatisé piloté par l’IA.
Pour aller plus loin sur MCP :
3. Recherche Google native avec Gemini CLI
L’un des superpouvoirs intégrés à Gemini CLI est sa capacité à effectuer des recherches sur le Web avec Google Search. C’est essentiel pour les workflows agentiques, car l’agent peut ainsi accéder à des informations qui ne figurent pas dans ses données d’entraînement. Cette fonctionnalité est également très utile dans votre workflow de développement. Au lieu de passer constamment du navigateur au terminal puis à l’IDE, vous pouvez intégrer directement cette recherche Web à votre terminal.
Grâce à l’outil Google Search natif de Gemini CLI, l’agent peut rechercher des erreurs, de la documentation sur les frameworks et d’autres informations, puis s’appuyer sur ce contexte pour accomplir la tâche.
Aucune configuration particulière n’est nécessaire : la fonctionnalité est activée par défaut. Lorsque vous fournissez un prompt qui nécessite des informations à jour ou externes, l’agent utilise intelligemment Google Search pour trouver ce dont il a besoin et fournir des réponses pertinentes et exactes.

4. Un assistant ponctuel dans le terminal avec Gemini -p
Vous n’avez pas toujours besoin d’une session agentique complète pour refactoriser tout un projet. Parfois, vous avez simplement besoin d’un coup de main pour une tâche ponctuelle dans le terminal. Gemini CLI propose un mode non interactif précisément pour cela.
Avec la syntaxe gemini -p <prompt>, vous obtenez une réponse ciblée sans lancer de session persistante. C’est idéal pour des tâches simples, comme :
Demander comment utiliser correctement
git rebasedans un cas complexe.Trouver la bonne commande
curlpour tester un point de terminaison d’API.Générer rapidement une expression régulière correspondant à un motif précis.
Cette commande réunit le meilleur des deux mondes : la puissance de raisonnement de Gemini dans votre terminal, et la rapidité et la simplicité d’une commande ponctuelle.

5. Commandes personnalisées pour Gemini CLI
Vous en avez assez de saisir le même prompt complexe chaque fois que vous voulez demander à l’agent de réviser du code ? Les commandes personnalisées résolvent ce problème en vous permettant de créer vos propres commandes slash pour Gemini CLI.
Les commandes personnalisées remplacent un prompt manuel de plusieurs lignes par une commande simple à retenir, comme /code:review. Vous gagnez beaucoup de temps et pouvez standardiser vos workflows.
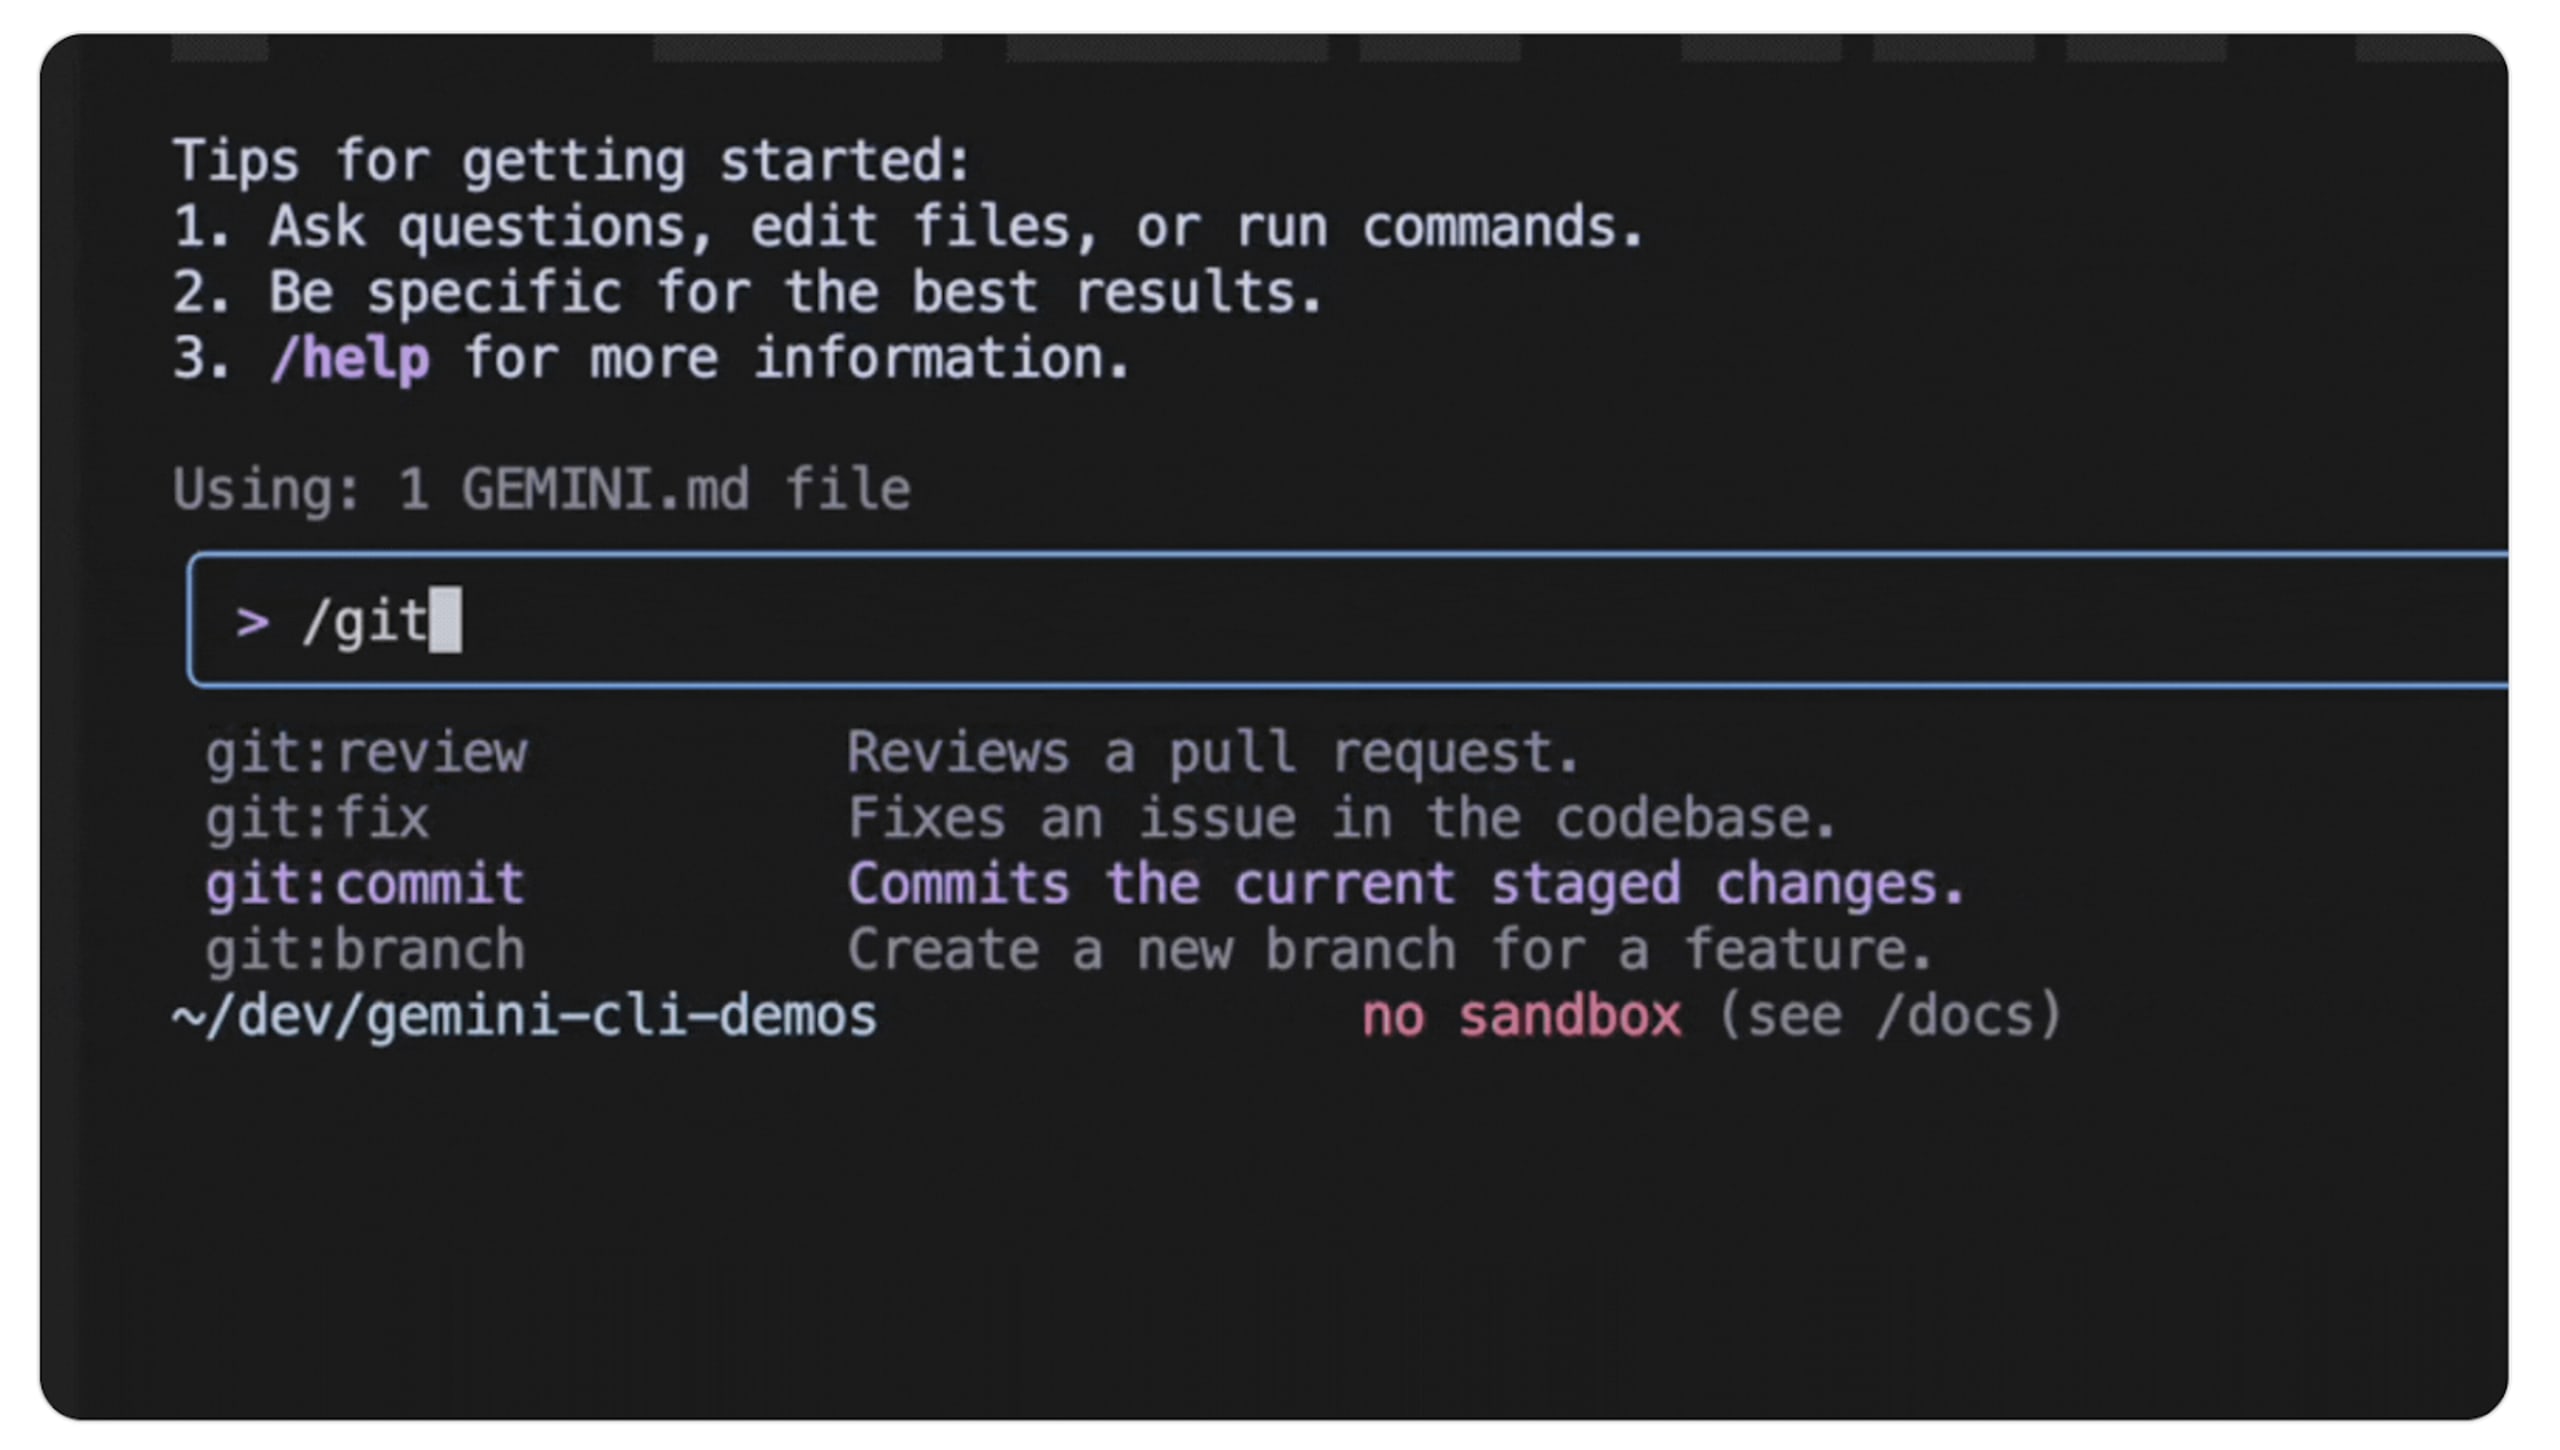
Prenons l’exemple de la création d’une commande personnalisée pour la révision de code. En général, il suffit de créer un fichier TOML dans le répertoire .gemini/commands , contenant un prompt prédéfini et d’autres paramètres. Vous pouvez même transmettre des arguments à ces commandes, ce qui les rend très flexibles. Par exemple, /code:review pourrait accepter un chemin de fichier comme argument.
Voici un exemple de révision de code tiré des notes de version de Gemini CLI de Google :
Cette fonctionnalité vous fait passer du simple prompt à un nouveau niveau d’automatisation, en vous permettant de créer et de partager avec votre équipe des workflows de développement puissants et reproductibles.
La confiance dans l’IA passe par la sécurité dès la conception
Les agents de programmation IA peuvent décupler votre productivité. Mais sans confiance dans l’IA, vous douterez toujours, à juste titre, du code généré par les LLM.
Snyk répond à ce besoin en vous permettant de sécuriser dès la conception tout code généré par un LLM, grâce à différents workflows, comme Snyk MCP Server, l’extension Snyk Security pour les IDE, Snyk CLI et de nombreux autres points d’intégration pour les développeurs.
Snyk va encore plus loin et vous aide à sécuriser les serveurs MCP (oui, les serveurs MCP peuvent présenter des vulnérabilités).
Bien démarrer avec Snyk CLI
Installez Snyk CLI pour détecter et corriger les vulnérabilités dans vos projets locaux et vos pipelines.
npm install snyk -g