Garde-fous de sécurité de l’IA avec Snyk CLI MCP Server
Écrit par

0 minutes de lecture
L’essor des assistants de programmation propulsés par l’IA, comme Cursor, Windsurf et VS Code, ainsi que des extensions pour IDE telles que Qodo et Continue.dev, a transformé le développement logiciel. Les ingénieurs peuvent désormais créer en quelques minutes des fonctionnalités qui prenaient autrefois des jours (quelqu’un a dit Vibe Coding ?).
Mais cette rapidité a un coût préoccupant : lorsque les grands modèles de langage génèrent du code, ils peuvent reproduire des schémas vulnérables, suggérer des bibliothèques obsolètes, des versions vulnérables de bibliothèques populaires ou simplement des paramètres par défaut non sécurisés. Si ces failles se retrouvent en production, les coûts de correction montent en flèche et la surface d’attaque de l’organisation s’étend du jour au lendemain.
Imaginez que vos workflows d’IA agentique et vos assistants de programmation GenAI puissent exploiter Snyk de manière autonome pour analyser et corriger le code. Voici un aperçu avec le serveur MCP intégré à notre Snyk CLI.
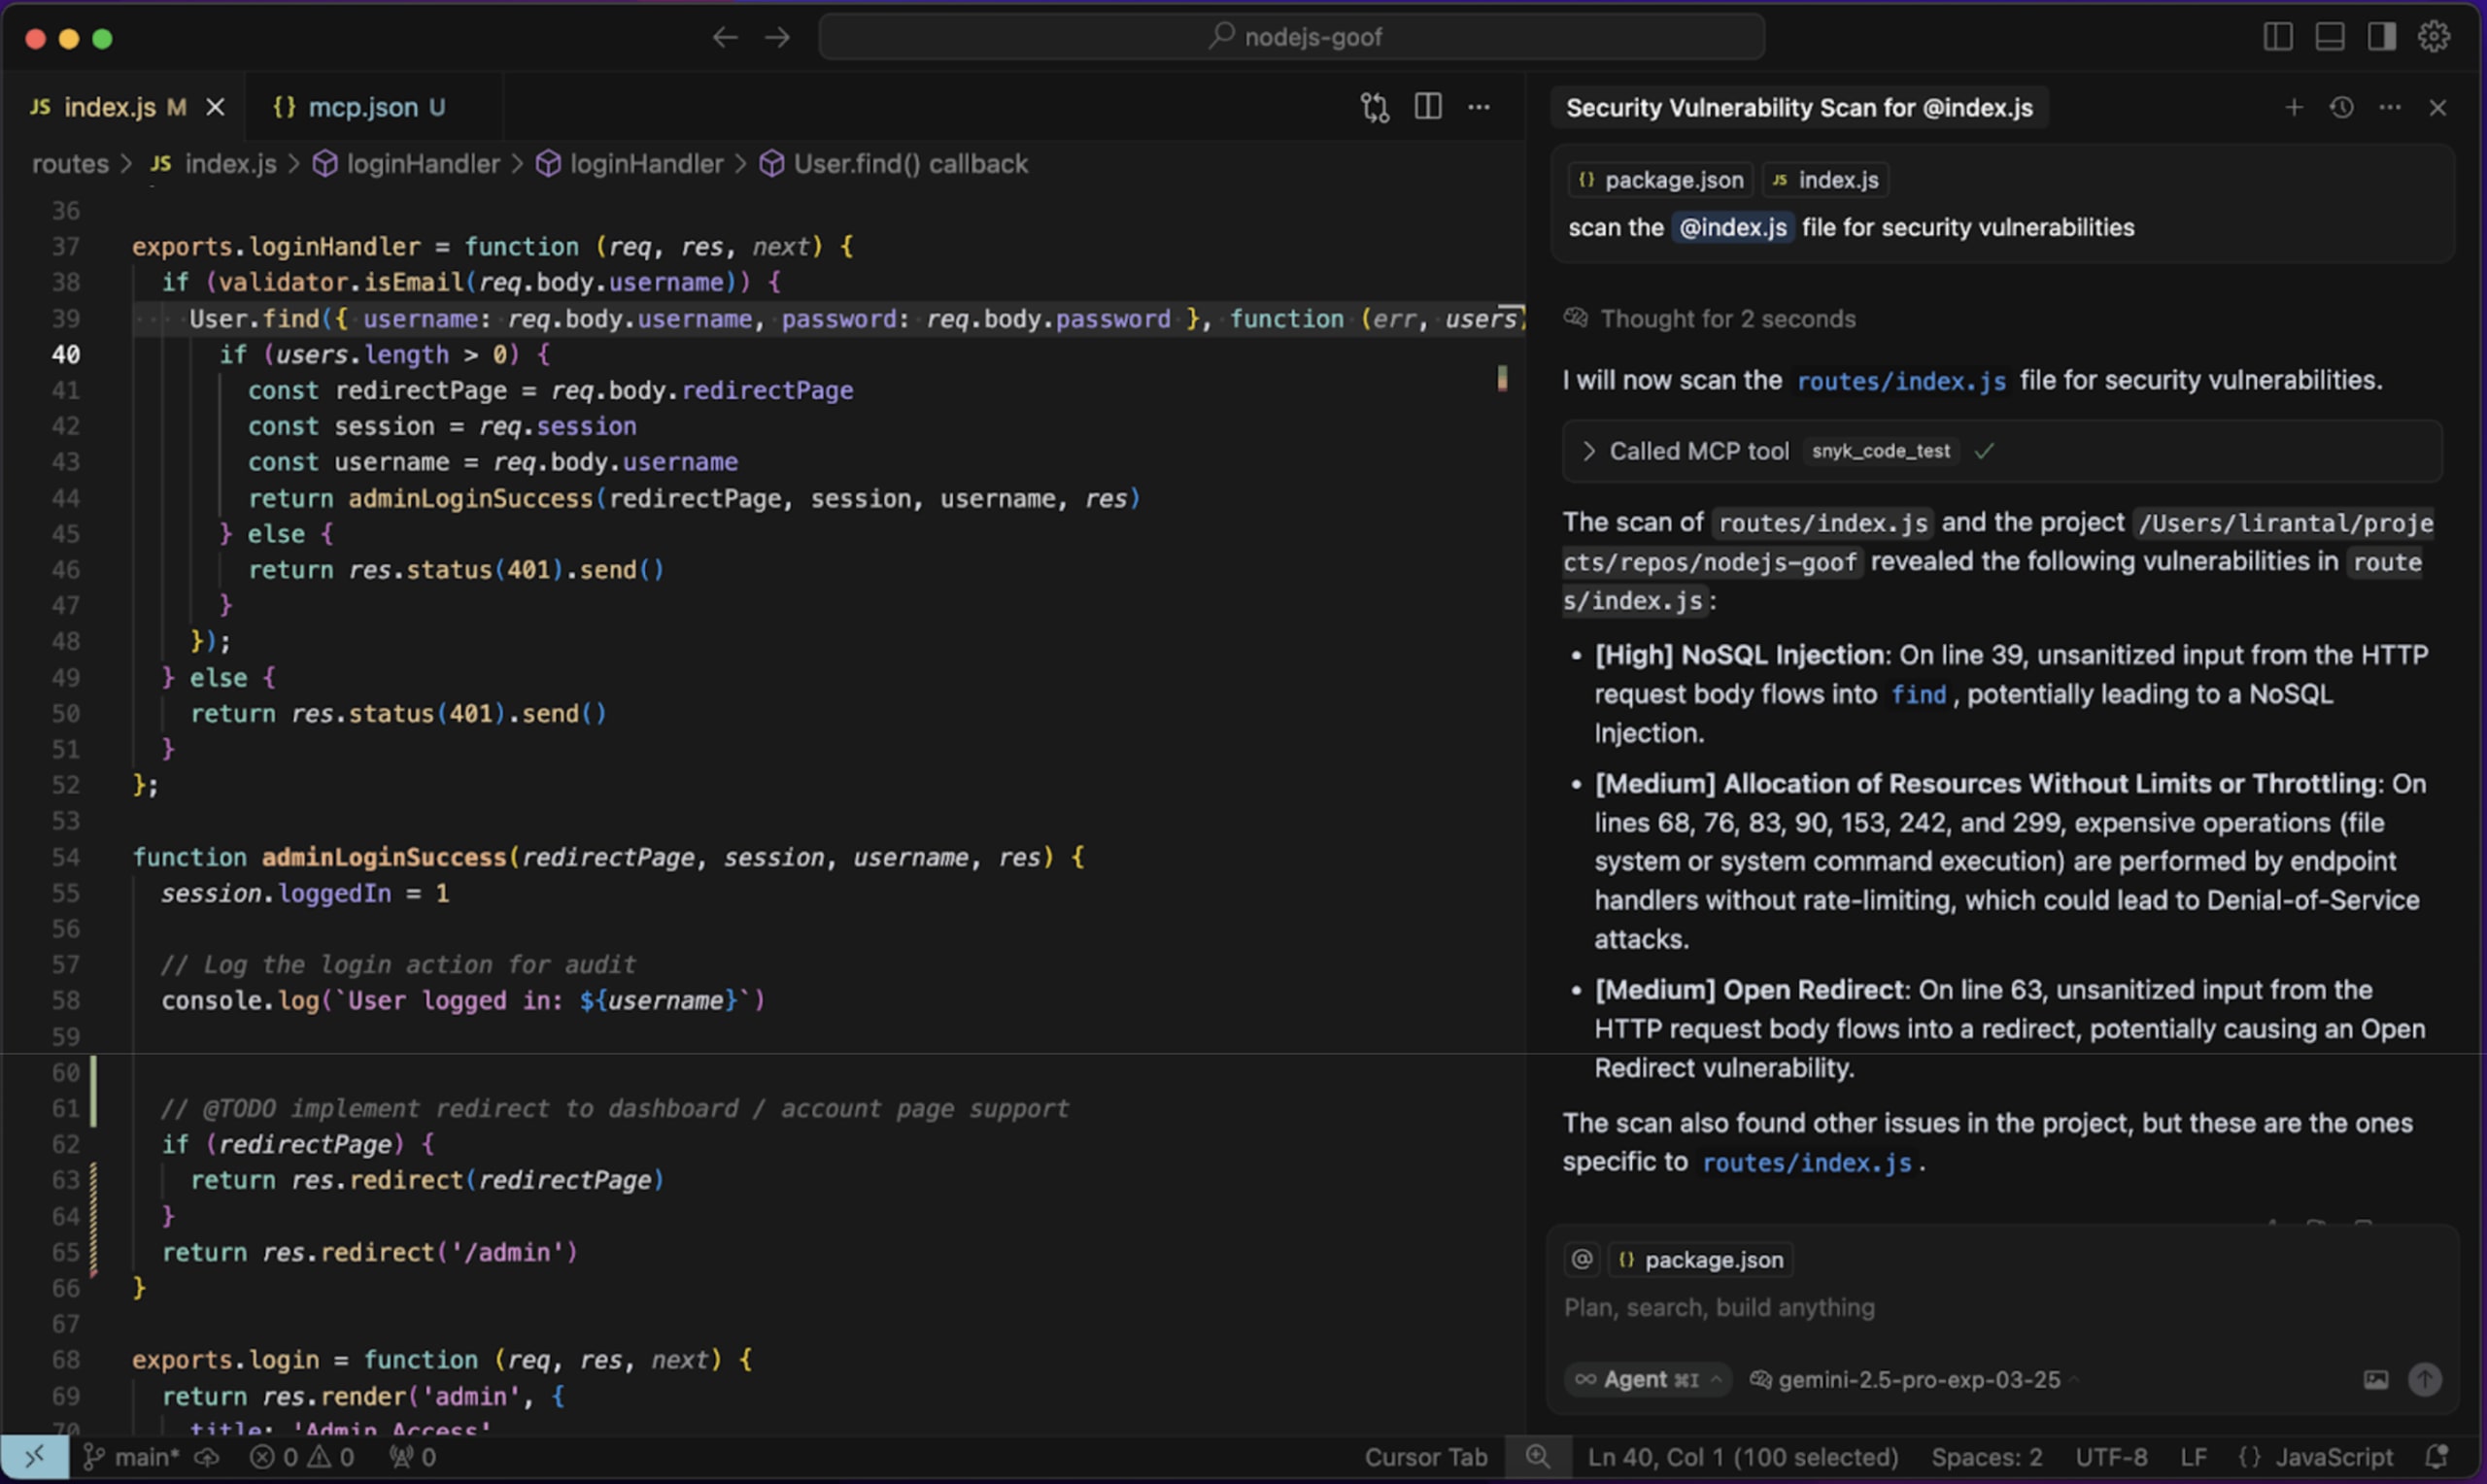
Que voyez-vous ici ? Le mode agentique de Cursor utilise Snyk CLI MCP Server pour détecter les dépendances tierces vulnérables et le code non sécurisé, comme une faille d’injection NoSQL dans un gestionnaire de route Express.
Le besoin de sécuriser l’IA
De nombreuses entreprises technologiques ressentent désormais la tension entre l’adoption rapide des outils de programmation GenAI par les développeurs et la nécessité de mettre en place des garde-fous de sécurité pour l’IA. Elles veulent tirer parti des gains de productivité de la GenAI, mais chaque nouvelle pull request générée par un assistant soulève des questions :
Les dépendances sont-elles à jour et exemptes d’exploits connus ?
Les extraits de code auxiliaires contournent-ils la validation des entrées ou les contrôles d’autorisation ?
Le code généré risque-t-il d’éroder au fil du temps la posture de sécurité difficilement acquise ?
Sans garde-fous adaptés, l’IA devient un multiplicateur de dette technique plutôt qu’un moteur d’innovation. Les équipes ont besoin de maintenir des boucles de rétroaction rapides pour les développeurs tout en détectant et en corrigeant automatiquement les problèmes de sécurité dès que le code est suggéré.
C’est précisément à ce défi de sécurité de l’IA que Snyk répond. En intégrant son moteur de sécurité pensé pour les développeurs à leurs workflows d’IA, de la CLI à l’IDE de leur choix, Snyk leur permet d’adopter les assistants de programmation et les pratiques de programmation GenAI sans compromis sur la sécurité, la conformité ou la rapidité.
Par exemple, la capture d’écran suivante de l’IDE VS Code montre du code généré par ChatGPT d’OpenAI, qui propose un serveur de téléversement de fichiers Node.js. Après avoir copié le code dans VS Code et enregistré le fichier, l’extension Snyk pour VS Code l’analyse, détecte une vulnérabilité de traversée de chemin et suggère un correctif grâce à ses fonctionnalités basées sur l’IA :

Les serveurs MCP : une expérience développeur améliorée
Les MCP sont le nouveau ciment qui relie les workflows d’IA agentique à des appels de fonctions distribués et indépendants. Snyk est de la partie pour rendre la sécurité pensée pour les développeurs véritablement accessible et autonome.
Les développeurs s’épanouissent grâce à des boucles de rétroaction rapides et à des outils sans friction. Pourtant, chaque nouveau point d’intégration peut les ralentir, surtout lorsque les contrôles de sécurité les obligent à passer de l’invite de commande à une interface applicative, ou à configurer un webhook personnalisé. Le Model Context Protocol (MCP) change la donne en offrant aux agents IA et aux outils de sécurité un langage commun « prêt à l’emploi » : une norme ouverte et légère qui permet à tout assistant de programmation de demander du contexte à un outil (ou de lui transmettre du code) de manière prévisible.
Découvrez dès aujourd’hui la plateforme de confiance en l’IA de Snyk.
L’innovation en IA commence par la confiance. Et la confiance en l’IA commence avec Snyk.
La sécurité Snyk, désormais disponible sous forme de serveur MCP
Nous sommes ravis de dévoiler Snyk CLI MCP Server : un point de terminaison hébergé qui intègre directement le moteur de sécurité de Snyk, conçu pour les développeurs, à tout assistant de programmation compatible avec MCP via Snyk CLI.
Quels avantages les développeurs tirent-ils de l’utilisation de Snyk via MCP Server ? Nous nous appuyons sur ces bases pour offrir aux équipes d’ingénierie des atouts décisifs :
La sécurité Snyk intégrée directement à l’agent : votre assistant préféré, qu’il s’agisse de Continue.dev, Qodo, Cursor, Windsurf ou d’un autre à venir, peut désormais appeler Snyk au moyen d’une interface familière et unique : MCP. L’analyse des vulnérabilités s’effectue directement dans le workflow en mode agentique. Plus besoin de changer de contexte ni d’attendre que la CI détecte les problèmes.
Interopérabilité sans configuration : comme Snyk CLI prend en charge MCP, vous n’avez pas besoin de configuration personnalisée, de scripts maison ou d’astuces de la communauté. Ajoutez l’URL du serveur, authentifiez-vous une fois via OAuth, et chaque client MCP compatible détecte automatiquement les fonctionnalités Snyk d’analyse des dépendances open source et du code statique. D’autres outils arrivent !
En réduisant presque à zéro les frais d’intégration, Snyk CLI MCP Server permet aux équipes d’adopter les outils GenAI à la vitesse du vibe coding, tout en intégrant la sécurité des applications à chaque frappe.
Premiers pas avec Snyk CLI MCP Server
Pour commencer à utiliser Snyk via son serveur MCP, vérifiez d’abord que votre version de Snyk CLI est >= 1.1296.2
Mettez à niveau Snyk CLI vers une version compatible avec les fonctionnalités de MCP Server :
Comment lancer Snyk CLI MCP Server avec le type de transport de votre choix (SSE et STDIO sont tous deux pris en charge) :
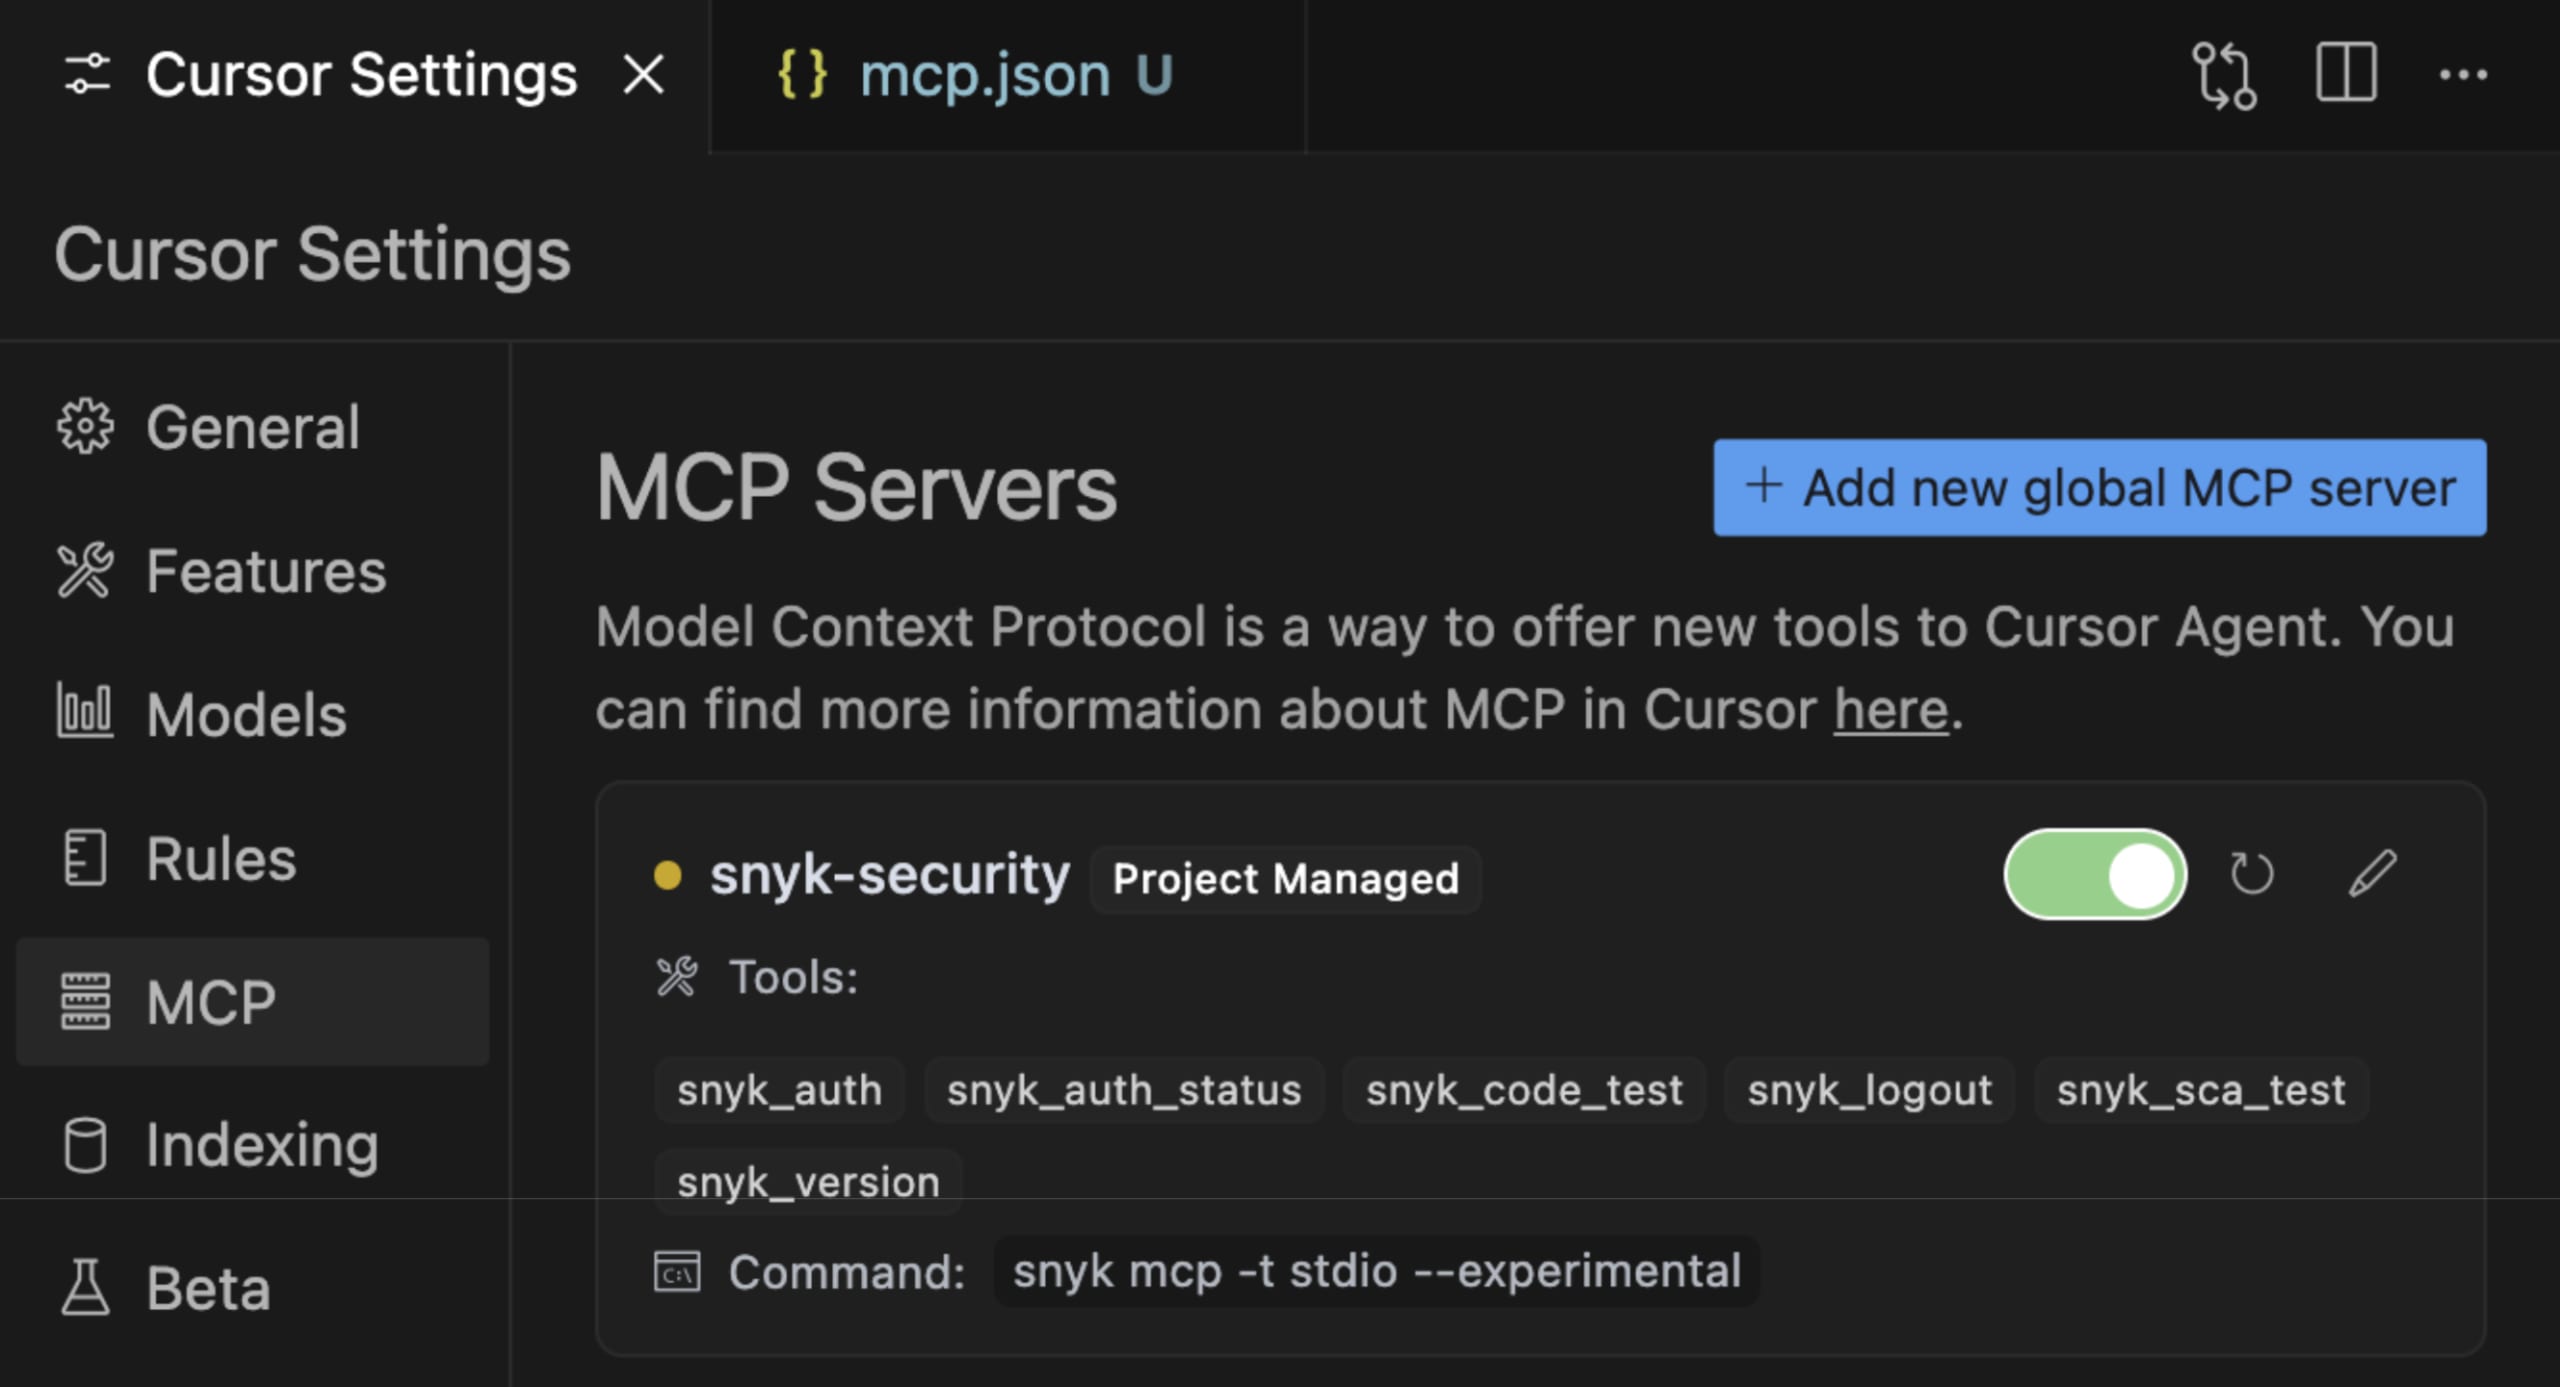
En général, ces commandes s’exécutent dans le cadre de l’intégration d’un serveur MCP à un client ou un hôte MCP (comme Cursor, Windsurf, Qodo, entre autres). Voici un extrait de code et une capture d’écran montrant comment ajouter Snyk à Cursor via la prise en charge de MCP, avec le fichier .cursor/mcp.json :

Snyk propose désormais plusieurs outils dans le cadre de l’intégration de MCP Server. Vous pouvez demander ces informations dans une conversation de programmation GenAI ou les utiliser dans des workflows agentiques entièrement autonomes :
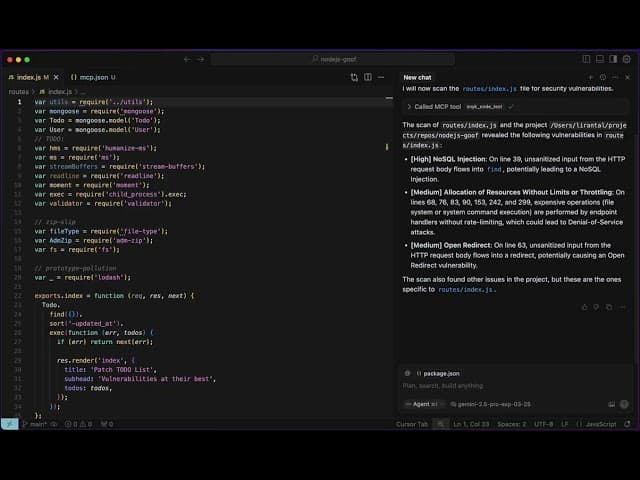
Voici un exemple où Snyk détecte une ligne de code vulnérable à l’injection SQL :
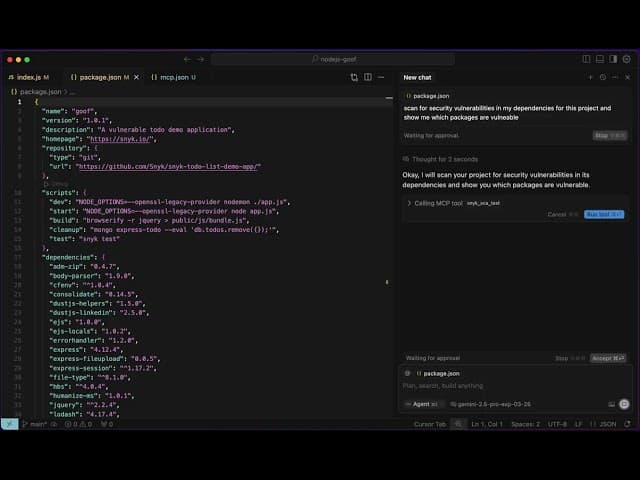
Vous craignez que le LLM suggère des versions malveillantes ou vulnérables de dépendances tierces ? Snyk peut aussi les détecter grâce aux outils MCP Server accessibles aux workflows agentiques :
Sécurisez la GenAI à la vitesse des LLM
La GenAI continuera d’accélérer le développement logiciel, mais uniquement si la sécurité suit le rythme. En intégrant ses renseignements sur les vulnérabilités à l’écosystème MCP ouvert, Snyk accompagne les développeurs là où leurs idées prennent forme : dans l’IDE. Avec Snyk et le nouveau MCP Server, chaque ligne de code générée par l’IA est vérifiée avant d’arriver dans une branche, avant même d’être validée, et chaque dépendance tierce est examinée dans la Snyk Vulnerability Database dès qu’un workflow agentique, comme le mode YOLO de Cursor, la suggère.
Et le meilleur ? En combinant Snyk CLI MCP Server avec l’extension Snyk pour VS Code (gratuite), vous bénéficiez de garde-fous de sécurité de l’IA intégrés et immersifs, qui détectent le code vulnérable et proposent des correctifs de sécurité générés par l’IA.
Avec le lancement de Snyk CLI MCP Server hébergé, les équipes n’ont plus à choisir entre rapidité et vigilance. Elles bénéficient des deux. Il ne vous reste qu’à l’intégrer, à conserver votre assistant de programmation préféré et à livrer en toute confiance, sachant que Snyk vous accompagne de la première suggestion de code jusqu’au déploiement dans le cloud.
Commencez à sécuriser le code généré par l’IA
Créez gratuitement votre compte Snyk pour commencer à sécuriser le code généré par l’IA en quelques minutes. Vous pouvez aussi réserver une démonstration avec un expert pour découvrir comment Snyk répond à vos besoins en sécurité des développeurs.