Testes de segurança de aplicações (AST): principais dúvidas respondidas
Conheça os diferentes tipos de testes de segurança de aplicações e as ferramentas para testar a segurança de software.
Escrito por

0 minutos de leitura
A velocidade com que os desenvolvedores criam e lançam software exige um ciclo contínuo de testes em todas as etapas do desenvolvimento. Por isso, os testes de segurança de aplicações se tornaram uma etapa essencial do ciclo de criação e lançamento de software. De acordo com um relatório da Verizon de 2020, 43% das violações de dados foram ataques a aplicações web. Para criar aplicações seguras, é preciso testá-las regularmente e corrigir as vulnerabilidades conhecidas assim que elas surgirem. Soluções de segurança de aplicações como a Snyk ajudam desenvolvedores e equipes de segurança a acompanhar o ritmo do desenvolvimento sem abrir mão da segurança.
O que são testes de segurança de aplicações?
Os testes de segurança de aplicações são um processo que reúne ferramentas e práticas para ajudar desenvolvedores a gerenciar e corrigir todas as vulnerabilidades na base de código. Devido à complexidade das aplicações atuais, os desenvolvedores precisam de diferentes ferramentas de detecção de vulnerabilidades, que utilizam diversas metodologias de teste. Algumas dessas ferramentas analisam a base de código para detectar problemas comuns, enquanto outras realizam testes dinâmicos em implantações já em execução.
Os componentes de código aberto ajudam a acelerar o desenvolvimento, mas também podem introduzir código inseguro se a equipe de segurança não auditar todos os trechos. Para manter uma base de código segura, é preciso usar diferentes tipos de testes de segurança de aplicações nas várias etapas do ciclo de vida de desenvolvimento seguro. Se o seu app estiver disponível online, considere também fazer testes específicos de segurança de aplicações web.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.
Tipos de ferramentas para testes de segurança de aplicações
Em cada etapa do ciclo de vida da aplicação, as equipes de segurança podem usar ferramentas específicas para protegê-la:
Testes estáticos de segurança de aplicações (SAST): identificam vulnerabilidades no código-fonte da aplicação (em repouso), oferecendo uma visão em tempo real da segurança da aplicação.
Testes dinâmicos de segurança de aplicações (DAST): verificam a segurança em tempo de execução, simulando diferentes tipos de ataque contra a aplicação em execução. O DAST não exige acesso ao código-fonte da aplicação.
Testes de intrusão em aplicações: profissionais especializados em testes de intrusão avaliam a aplicação contra os ataques cibernéticos mais recentes, identificando vulnerabilidades que podem surgir em consequência das ações dos usuários. É possível usar ferramentas de teste de intrusão ou contratar uma organização terceirizada para fazer os testes.
Testes interativos de segurança de aplicações (IAST): procuram vulnerabilidades conhecidas nas funções da aplicação, simulando diferentes situações em que um usuário executa ou interage com o app.
Testes de segurança de aplicações móveis (MAST): combinam outros tipos de testes de segurança de aplicações com vetores de ataque específicos para dispositivos móveis (por exemplo, pontos de acesso Wi-Fi maliciosos ou dispositivos móveis com jailbreak).
Análise de composição de software (SCA): analisa a origem das bibliotecas usadas em uma aplicação. Muitas bibliotecas populares de software de código aberto têm listas públicas de bugs, o que torna essa técnica muito eficaz.
Verificação de segurança de bancos de dados: avalia se o banco de dados usado segue as práticas recomendadas, como o uso de senhas fortes e a instalação dos patches de segurança mais recentes.
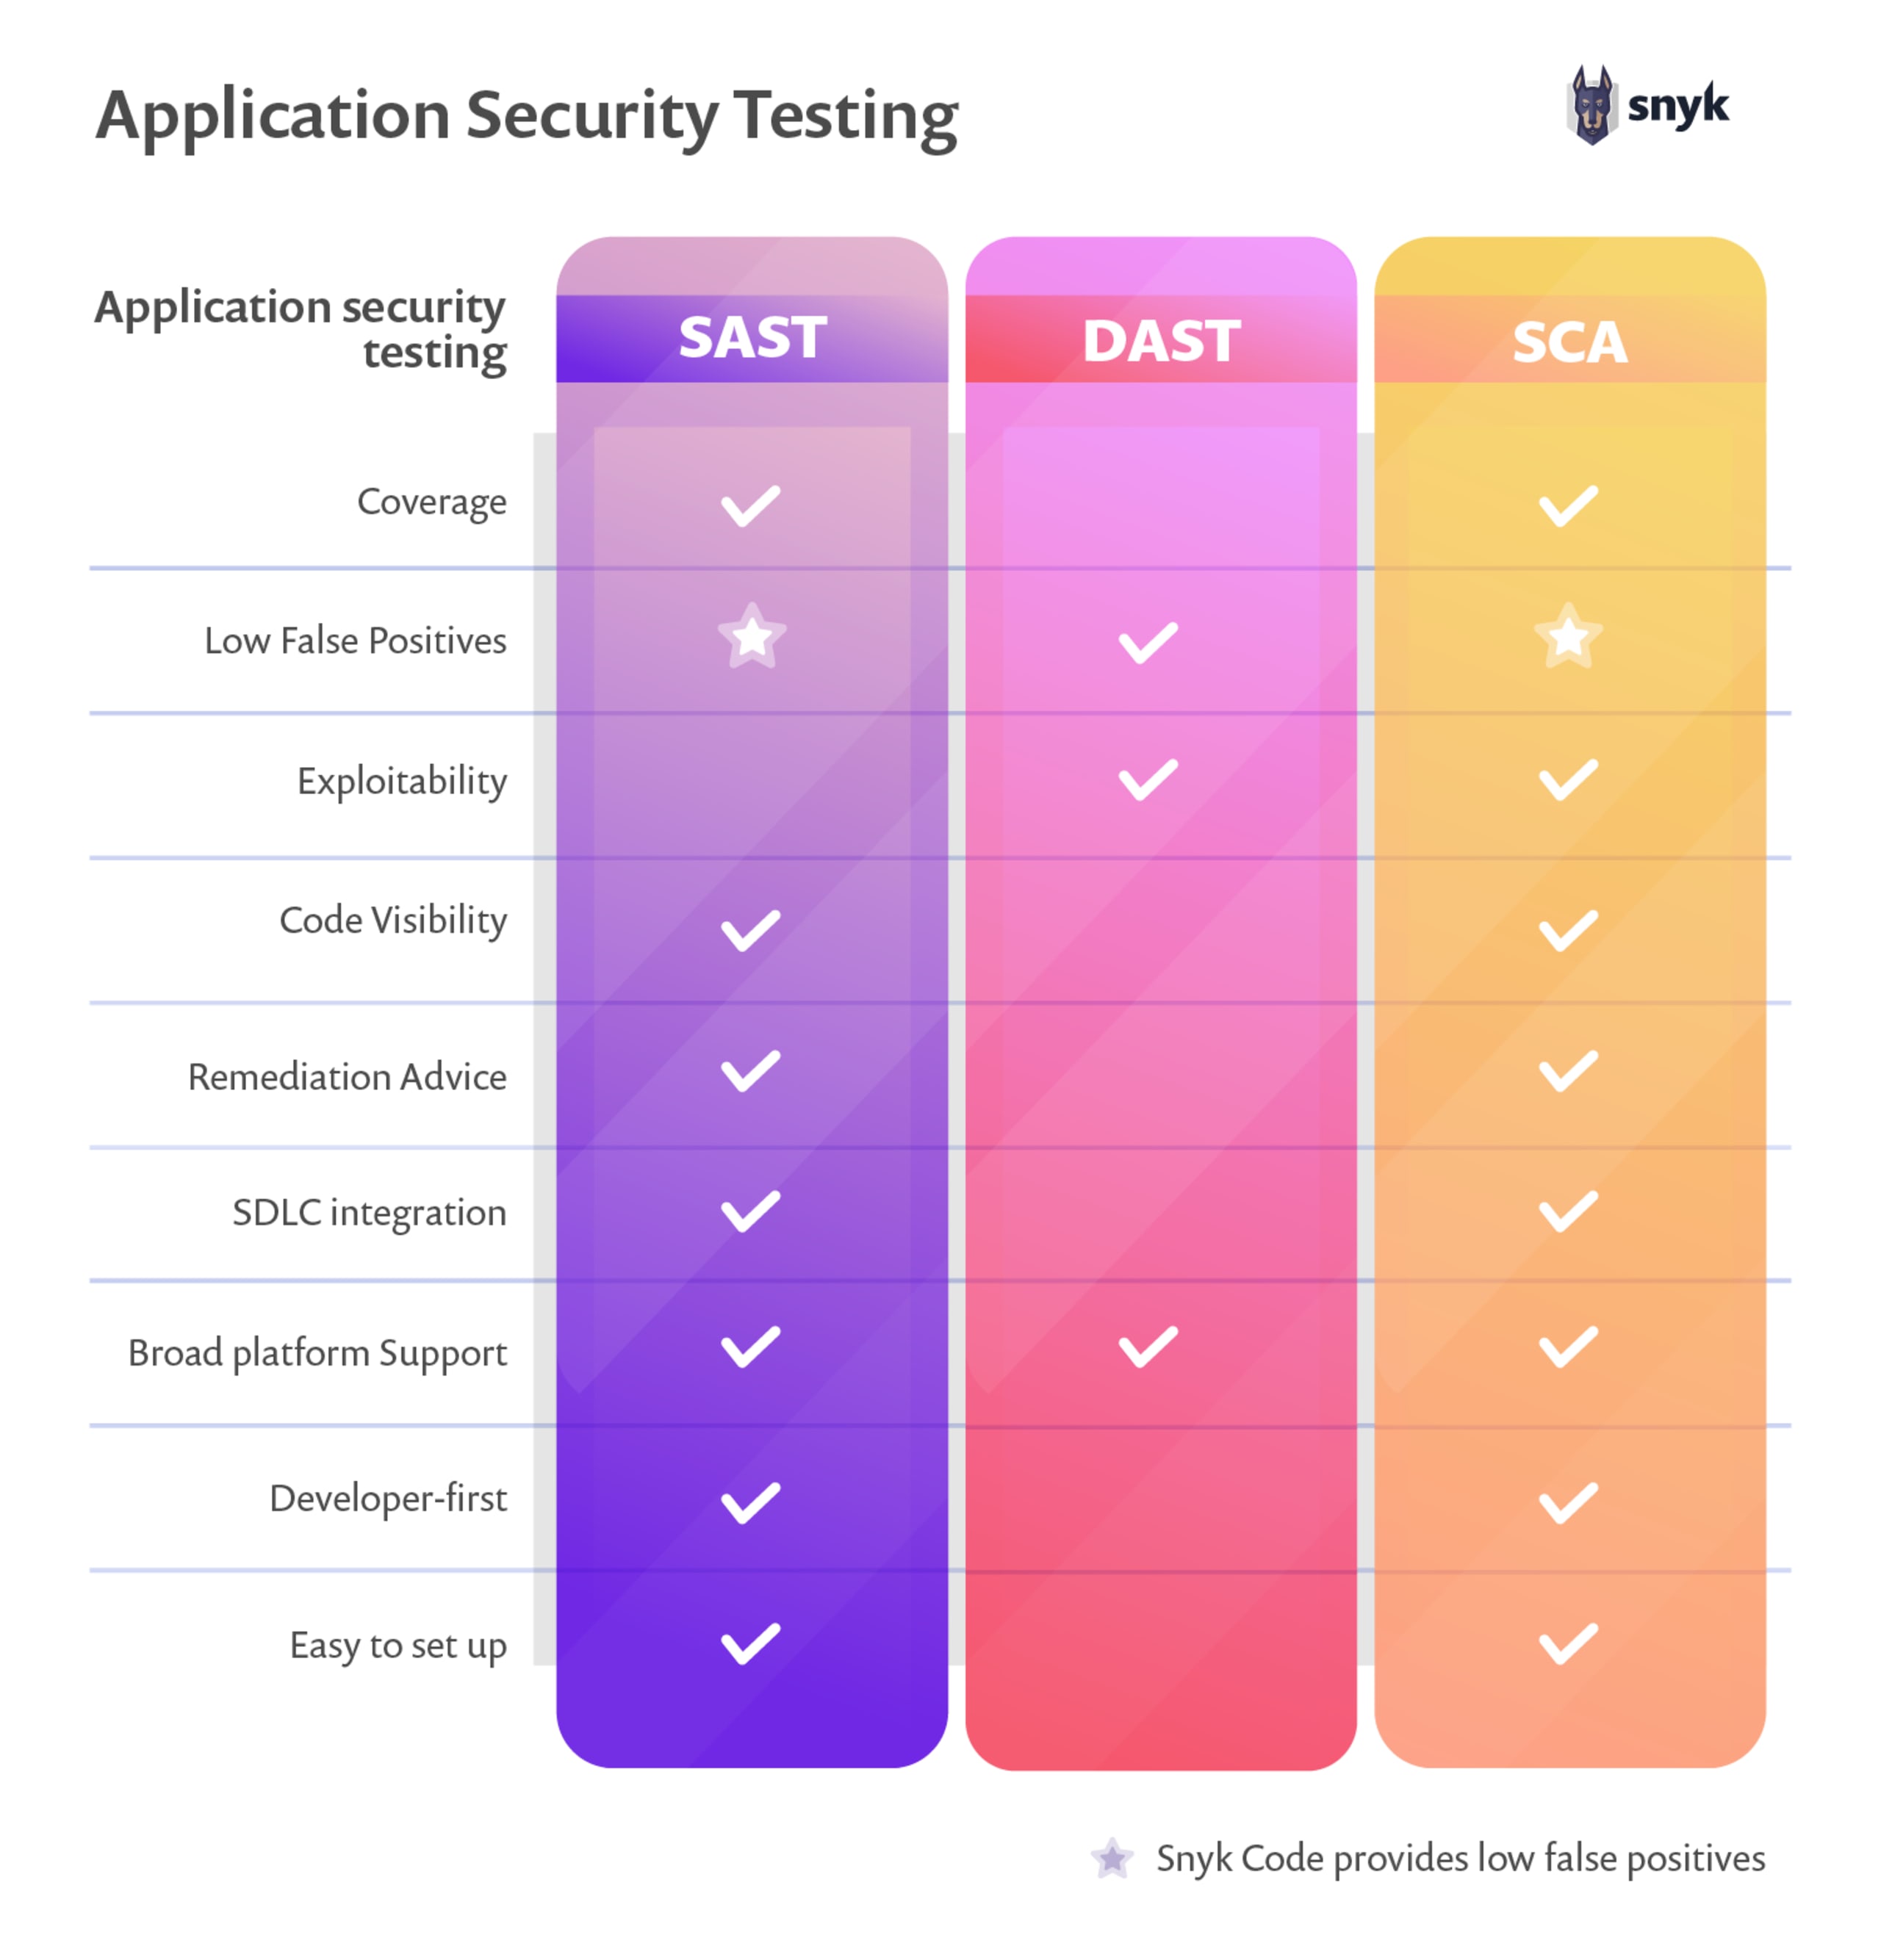
SAST vs. DAST vs. SCA
Quais ferramentas para testes de segurança de aplicações você deve usar?
Há diversas ferramentas de teste de segurança de aplicações que ajudam as equipes a proteger seu software. A escolha da ferramenta ideal depende, é claro, do tipo de teste que precisa ser feito. Existem boas ferramentas SAST de código aberto, como LGTM e Snyk CLI. Se o método escolhido for DAST, OWASP ZAP e o scanner Arachni são ótimas opções. O Arachni também oferece suporte comercial. Para IAST, a maioria das ferramentas disponíveis é específica de cada fornecedor, mas o Contrast Community Edition (CE) é uma ferramenta IAST completa e gratuita para aplicações Java e .NET.
A Snyk oferece um conjunto robusto de soluções de segurança de aplicações, incluindo um scanner de vulnerabilidades de código aberto, que ajuda a encontrar, priorizar e corrigir automaticamente vulnerabilidades nas dependências de código aberto ao longo do seu processo de desenvolvimento.
Dependendo do ambiente de desenvolvimento usado nos ciclos de criação e lançamento, as ferramentas de análise de segurança de aplicações podem identificar vulnerabilidades antecipadamente e ajudar as equipes a aplicar patches ou substituir componentes antes de lançar o software em produção.
Processo de testes de segurança de aplicações
O processo de testes de segurança de aplicações pode variar bastante, dependendo do tipo de teste necessário. O SAST analisa a base de código e, por isso, é mais adequado para integração a um pipeline de CI/CD. O DAST analisa sistemas em execução. Embora possa ser automatizado, é necessário fornecer uma implantação em execução que reproduza o ambiente de produção. O IAST se diferencia do DAST porque é executado dentro do sistema que você quer testar. Por isso, precisa ser integrado à base de código antes da implantação.
As equipes precisam testar a presença de novas vulnerabilidades, injeção de SQL, manipulação de URL, falsificação, código malicioso e cross-site scripting (XSS). Os profissionais responsáveis pelos testes precisam ter experiência com os protocolos HTTP para evitar a manipulação de URL por meio de métodos HTTP GET. Se a aplicação transmitir informações importantes na string, ela não será segura.
Para evitar XSS, os profissionais responsáveis pelos testes devem garantir que a aplicação rejeite todas as solicitações externas de HTML e scripts. Também é preciso configurar o sistema operacional do servidor que executa a aplicação de acordo com as práticas recomendadas de segurança. Proteger os outros serviços em execução no servidor também é essencial, pois cada ponto de entrada pode ser um vetor de ataque. Os dados privados dos clientes também devem ser protegidos conforme as leis de proteção de dados.
É fundamental que os desenvolvedores revisem todos os aspectos da segurança de suas aplicações a cada commit. As ferramentas certas ajudam as equipes a automatizar a maior parte dos testes durante o ciclo de desenvolvimento. Lançar aplicações sem protegê-las pode resultar em uma violação com consequências graves, como a queda do servidor ou a exposição de registros de usuários.
Práticas recomendadas para testes de segurança de software
Os testes contínuos em todas as etapas do ciclo de desenvolvimento são fundamentais. Estas dicas adicionais também ajudam os desenvolvedores a manter suas aplicações sempre seguras.
Identifique os sistemas essenciais para o negócio: testes frequentes são indispensáveis para todos os sistemas essenciais para o seu negócio e podem até ser exigidos por normas e regulamentos.
Teste todos os componentes desde o início: quanto mais cedo sua equipe começar os testes, menor será a probabilidade de encontrar problemas críticos de segurança e vulnerabilidades no futuro, e mais segura será a aplicação.
Priorize a correção e a remediação: saber que existe uma vulnerabilidade não basta; as equipes precisam trabalhar para corrigi-la assim que surgir.
Confira nosso checklist de segurança de aplicações para ver mais práticas recomendadas.
Testes de segurança de aplicações com a Snyk
A Snyk permite testar a segurança das aplicações em todas as etapas do ciclo de desenvolvimento e se integra às ferramentas que você já usa por meio da nossa solução de segurança de aplicações. Vulnerabilidades em pacotes que não são corrigidas podem levar a grandes violações e comprometer os serviços.
Proteja suas aplicações com uma ferramenta feita para desenvolvedores
Orientações de segurança de aplicações práticas e eficientes em IDEs, repositórios, contêineres e pipelines.
Confira nossa ferramenta de análise de código para ter uma visão rápida da segurança do seu código e começar a desenvolver apps seguros com a Snyk.