Artigos

Fique por dentro de insights de segurança e das melhores práticas compartilhadas pelos especialistas da Snyk.

Mostrando 341 - 360 de 379 artigos
Blog iac header

Infraestrutura como código em um mundo DevSecOps

Saiba mais sobre infraestrutura como código (IaC), entenda o que é e conheça as implicações de segurança do uso de IaC no mundo real.

Snyk Funding

Copyleft: a ascensão do licenciamento de software de código aberto

Saiba mais sobre as licenças copyleft mais populares, seus termos e condições e as diferenças entre copyleft e copyright. Descubra o que é melhor para sua equipe.

Node How even quick async functions can block the Event Loop starve

Licenciamento e considerações de segurança do Node.js

Com a crescente popularidade do ambiente de execução Node.js, é importante conhecer os riscos de licenciamento e segurança do Node.js para suas aplicações web.

Introducing open source security runtime monitoring

Testes de segurança de aplicações (AST): principais dúvidas respondidas

Os testes de segurança de aplicações são uma etapa essencial do SSDLC. Saiba mais sobre os tipos de teste, as ferramentas de segurança de aplicações e como começar a desenvolver apps seguros.

Blog Design Snyk Code

Principais componentes do pipeline de DevOps

Um pipeline de DevOps ajuda as equipes a criar, testar e implantar software com rapidez e eficiência, combinando ferramentas e práticas. Saiba como funciona e como aplicá-lo.

SAST annoucment

Práticas de programação segura que todo desenvolvedor deve conhecer

A programação segura consiste em escrever código em uma linguagem de alto nível seguindo princípios rigorosos, com o objetivo de evitar possíveis vulnerabilidades

Guia de análise de segurança do Docker

Saiba mais sobre a análise de segurança do Docker e comece a analisar suas imagens de contêiner no Docker e em outros registros.

state of cloud native application security report post

Vulnerabilidades em aplicações: como evitar falhas de código e riscos de segurança

Uma vulnerabilidade em uma aplicação é uma falha ou fragilidade no código que pode ser explorada por um agente mal-intencionado e levar a uma violação de segurança.

blog header Top Application Security Acronyms

10 siglas de segurança de aplicações que você precisa conhecer

Conheça as siglas de AppSec que você precisa saber para conversar com confiança sobre os resultados de um teste de invasão recente ou de uma análise estática do código.

Testes dinâmicos de segurança de aplicações (DAST)

Saiba mais sobre testes dinâmicos de segurança de aplicações (DAST), um tipo de teste de caixa-preta que verifica sua aplicação externamente enquanto o software está em execução.

Testes interativos de segurança de aplicações (IAST)

Saiba mais sobre o IAST, um método de teste de segurança de aplicações que identifica vulnerabilidades durante a execução, e descubra por que talvez ele não seja uma opção para você.

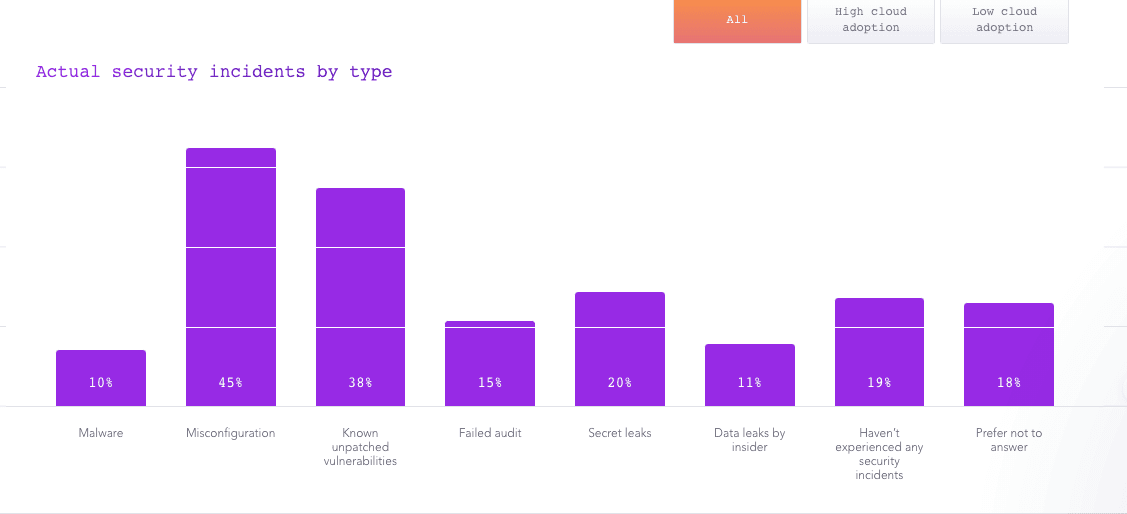
security incidents by type

Como estabelecer políticas de segurança de aplicações que impulsionam processos de desenvolvimento seguro

Aprenda a estabelecer políticas de segurança de aplicações: um processo bem estruturado que acompanha o ritmo da sua organização e transmite confiança aos clientes.

blog feature snyk code party

Cibersegurança em fintech: como desenvolver com segurança usando código aberto

Empresas de fintech são alvos atraentes para hackers. Por isso, a cibersegurança é tão importante nesse setor. Saiba mais sobre como proteger sua plataforma.

Advancing DevSecOps

Segurança contínua no DevSecOps

Descubra como a implementação de processos de segurança contínua pode beneficiar a cultura e os processos de DevSecOps, ajudando você a proteger seu código em todas as etapas do SDLC.

Um mergulho profundo na inteligência contra ameaças cibernéticas

À medida que as empresas continuam adotando tecnologias nativas da nuvem, quase 60% delas estão mais preocupadas com sua postura de segurança.

blog hero security video

A importância da qualidade do código

A qualidade do código é essencial para criar aplicações seguras e de alta qualidade. Saiba mais sobre qualidade do código, desenvolvimento seguro e o verificador de código da Snyk.

blog feature snyk container pink

CaaS: explicando containers como serviço

Entenda o CaaS (containers como serviço) e compare essa solução com outras opções para terceirizar a implantação de containers.

blog hero snyk code green

Os três pilares para implementar padrões de codificação segura

Saiba mais sobre como implementar padrões de codificação segura para entregar software seguro mais rápido do que nunca.

blog hero snyk iac green

Estratégia de implantação blue-green: entenda como funciona

Saiba como incorporar estratégias de implantação blue-green às etapas de IaC dos seus pipelines de CI/CD para fazer implantações sem interrupções.

blog feature snyk apps

Controles de segurança de aplicações: entenda

Na hierarquia de segurança, os controles de segurança de aplicações vêm abaixo dos padrões e das políticas. As políticas definem os limites esperados para a segurança e a proteção das aplicações, enquanto os padrões estabelecem regras para aplicar esses limites.