Snyk et Cognition s’associent pour renforcer la sécurité du développement natif de l’IA
Sarah Conway
15 octobre 2025
0 minutes de lectureAujourd’hui, Snyk est ravi d’annoncer un nouveau partenariat avec Cognition, qui fait progresser considérablement la sécurité tout au long du cycle de vie du développement logiciel et confirme notre modèle « Secure at Inception ». Cette collaboration donne lieu à de nouvelles intégrations, Snyk for Devin et Snyk for Windsurf, qui intègrent directement les informations de sécurité de Snyk Studio aux outils de développement natifs de l’IA de Cognition.
L’écart de vélocité
La vélocité du développement a profondément changé. Les outils de codage par IA comme Devin et Windsurf ont considérablement accéléré le développement, mais cette vélocité crée un nouveau problème : les équipes de sécurité qui examinent le code manuellement deviennent un goulot d’étranglement.
Comme les processus de sécurité ne peuvent pas évoluer au même rythme que le développement, les revues de code se raréfient. De plus, les bases de code existantes accumulent une dette de sécurité à mesure que de nouvelles vulnérabilités sont découvertes. Le retard s’accroît.
Alors que les développeurs livrent plus vite que jamais, ils ont besoin d’une solution qui offre un garde-fou de sécurité proactif dès le début du développement. L’analyse du code en temps réel aide les développeurs à détecter et à corriger les vulnérabilités rapidement, faisant de la sécurité une composante naturelle du développement.
Renforcer la sécurité face à un volume de code croissant
Lorsque les développeurs peuvent écrire du code 10 fois plus vite grâce à l’IA, la sécurité ne peut plus rester un processus manuel. En intégrant directement les informations de sécurité de Snyk aux workflows de développement propulsés par Devin et Windsurf, nous pouvons éviter aux responsables du développement et de la sécurité d’avoir à choisir entre vélocité de l’innovation et sécurité de la chaîne d’approvisionnement logicielle.
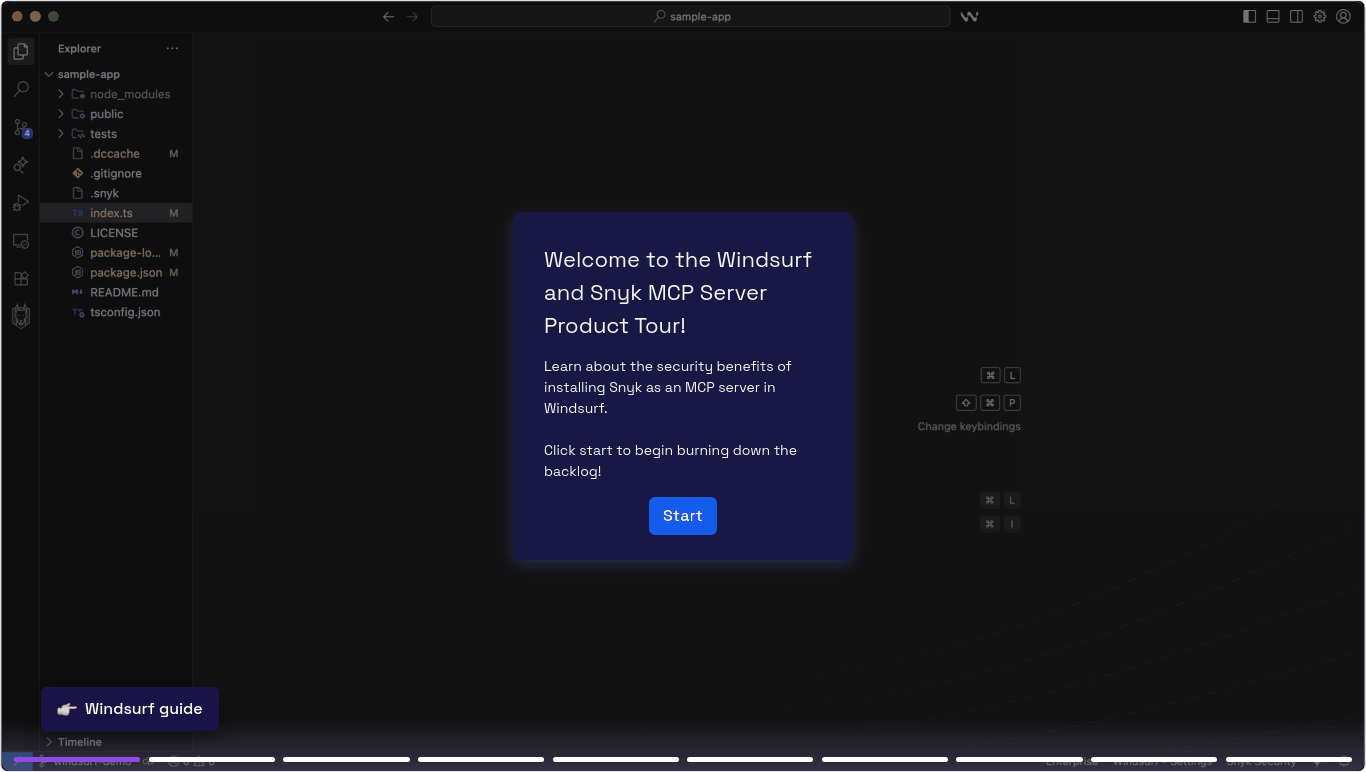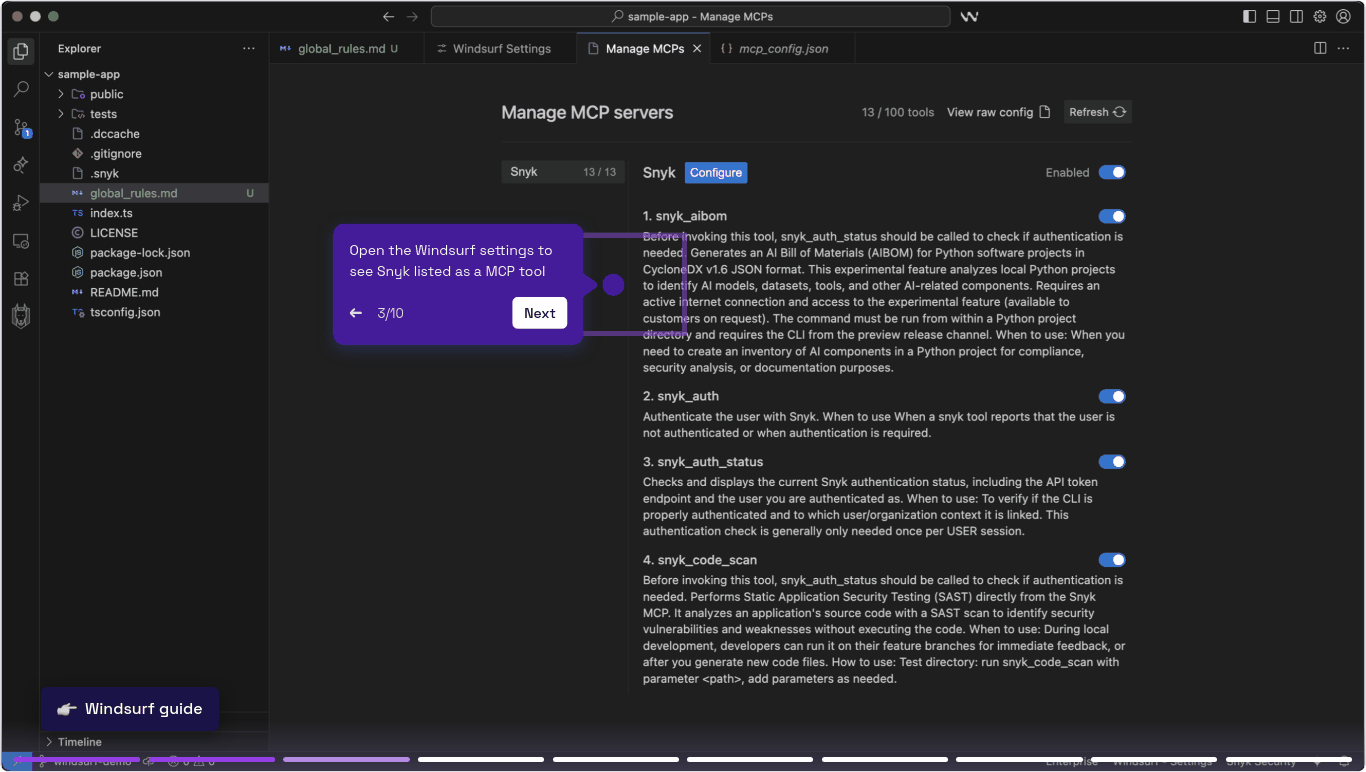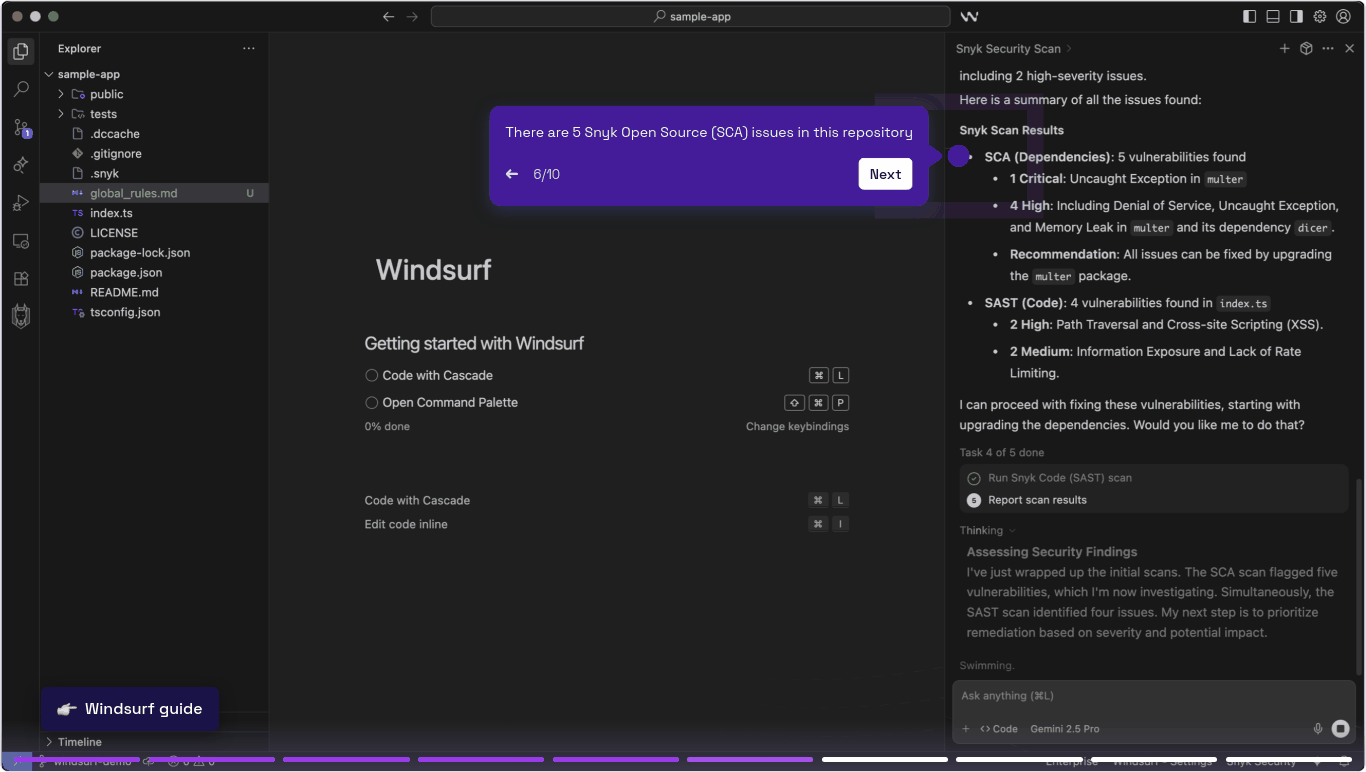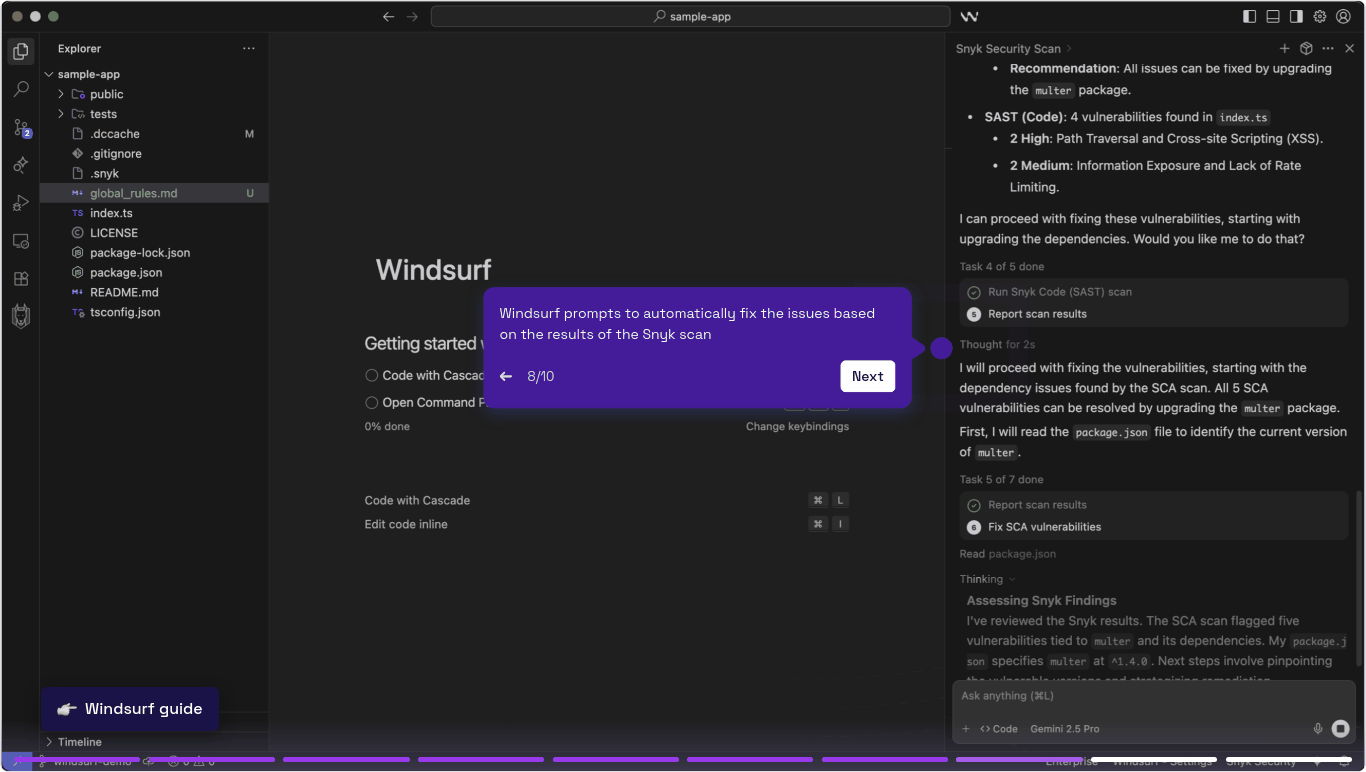
À mesure que le développement logiciel évolue, Snyk for Devin et Windsurf proposent des solutions de sécurité qui suivent le rythme du développement piloté par l’IA et permettent :
Analyse de sécurité en temps réel : Pendant que vous écrivez du code, Snyk l’analyse et signale les problèmes directement dans le code, avec le contexte nécessaire. L’analyse automatisée intégrée aux workflows de Windsurf et Devin réduit les changements de contexte.
Correction accélérée par des agents : Lorsque Snyk détecte des problèmes de sécurité, les agents de Devin et Windsurf peuvent appliquer les correctifs recommandés. Les équipes peuvent ainsi déléguer les corrections à grande échelle à l’agent autonome de Devin ou collaborer avec l’agent de Windsurf pour effectuer les corrections elles-mêmes.
Meilleure allocation des ressources et productivité : Lorsque les agents d’IA prennent en charge les corrections de sécurité courantes, votre équipe peut consacrer son temps à des tâches plus complexes : modélisation des menaces, revues d’architecture, conception de politiques de sécurité et problèmes de sécurité complexes qui nécessitent réellement un jugement humain.
Amélioration continue de la posture de sécurité : Grâce à l’analyse en temps réel et aux corrections autonomes, votre backlog de sécurité et le délai moyen de correction diminuent. Votre exposition potentielle aux vulnérabilités connues est réduite au minimum.
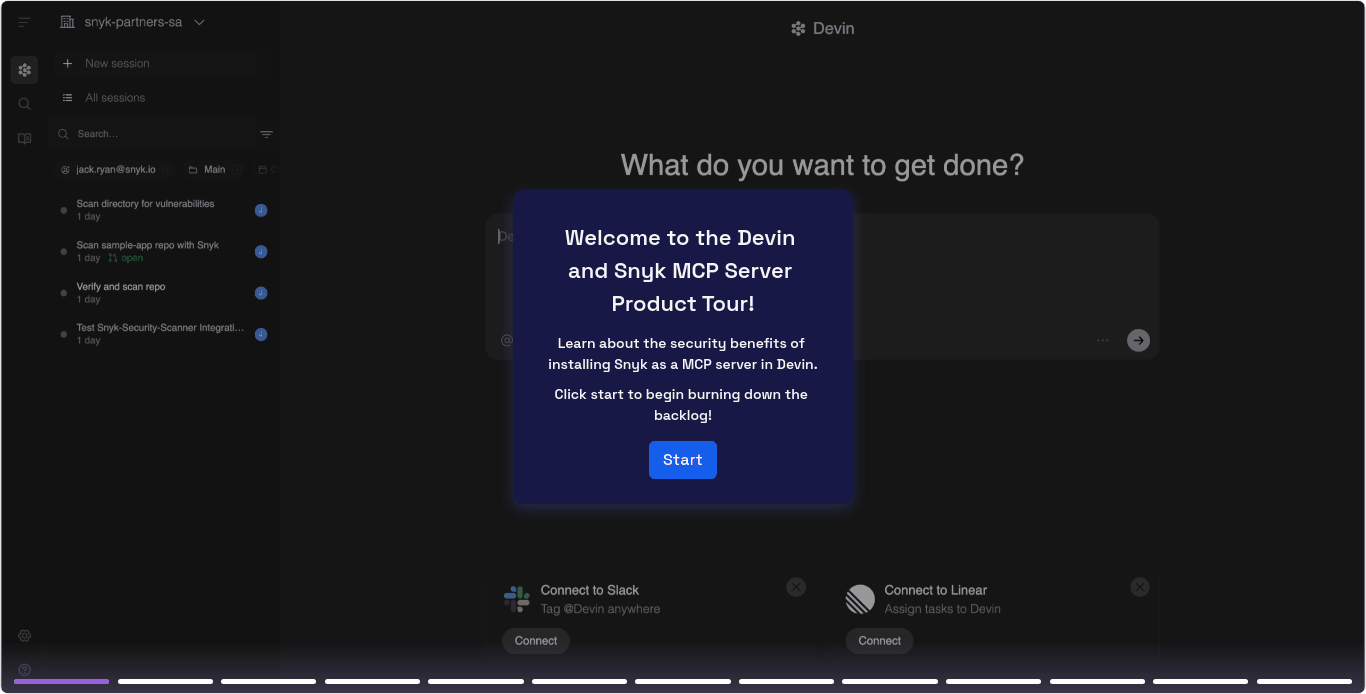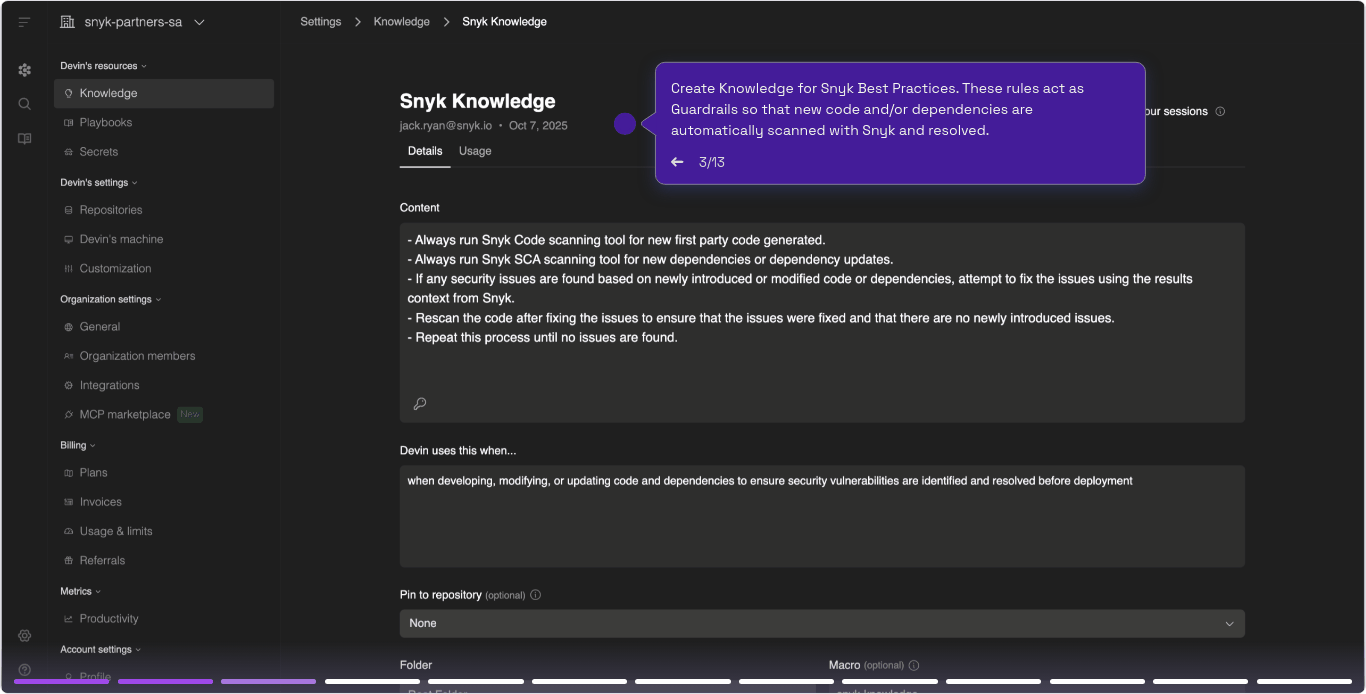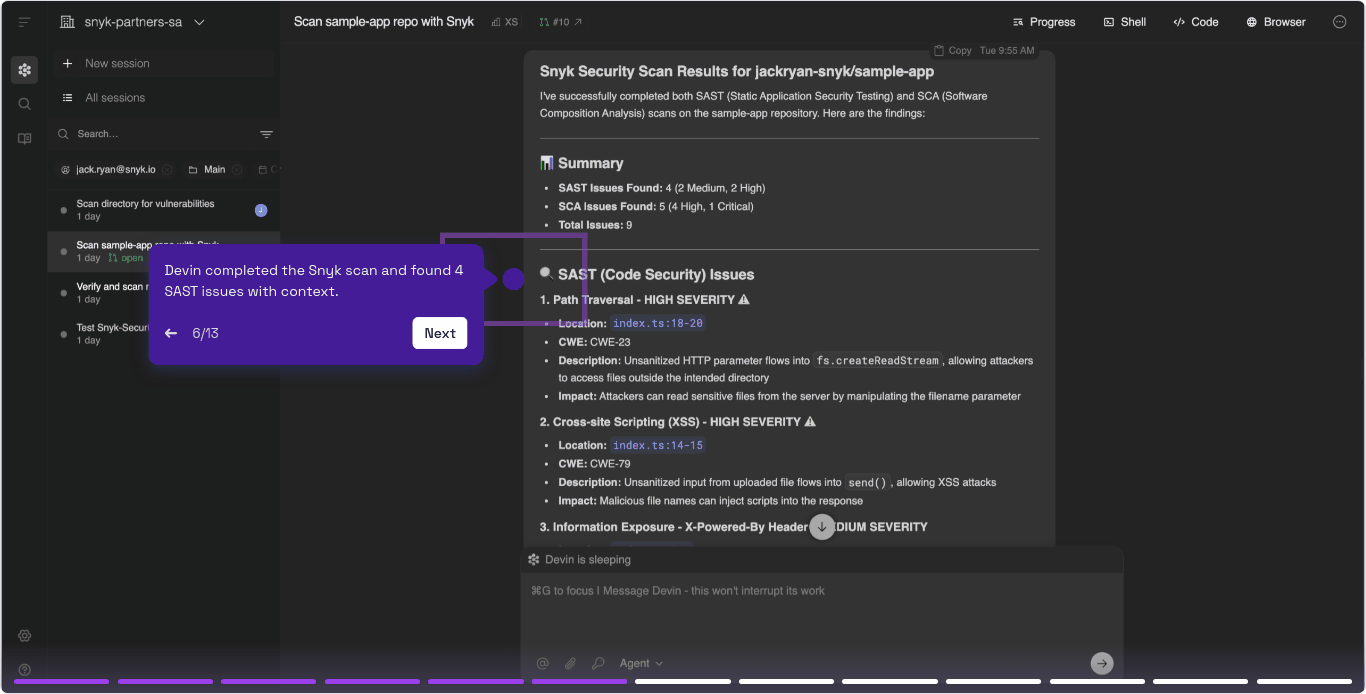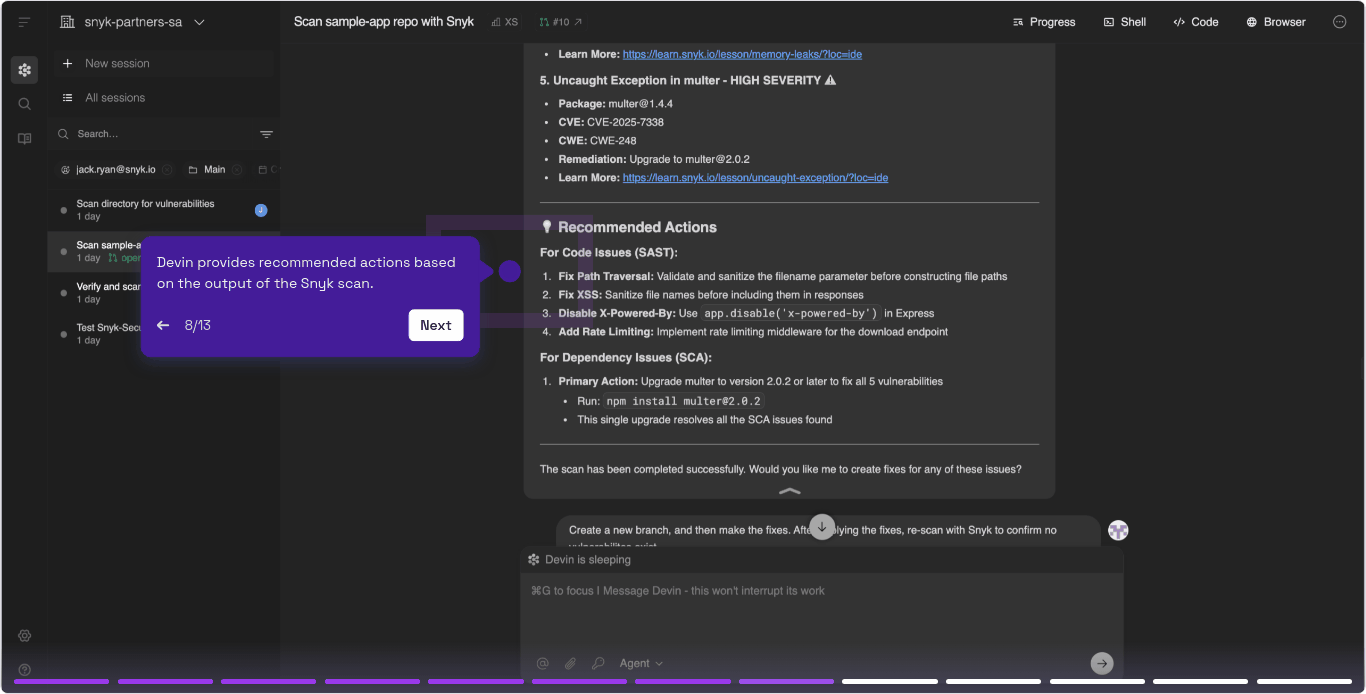
Gouvernance à grande échelle : Les politiques de sécurité peuvent être appliquées sous forme de règles Snyk, que les agents de Cognition utilisent ensuite comme contexte, garantissant ainsi la conformité du développement logiciel dans toute l’organisation.
Pour commencer
Snyk for Devin et Snyk for Windsurf, deux nouvelles implémentations de Snyk Studio, sont disponibles dès aujourd’hui pour les clients Snyk. Vous souhaitez les essayer dès maintenant ? Consultez les guides de démarrage rapide pour Devin et Windsurf pour vous lancer.
Fiche pratique
5 choses à savoir pour sécuriser les logiciels natifs de l’IA
Consultez le guide complet pour sécuriser les applications agentiques et vous orienter dans le nouveau paysage des menaces.


