Définir la sécurité des conteneurs pensée pour les développeurs

16 mars 2021
0 minutes de lectureAvez-vous déjà adopté le « shift left » ? C’est la grande tendance du moment, n’est-ce pas ? Elle consiste à transférer les responsabilités en matière de sécurité des équipes informatiques centrales vers les développeurs, mais c’est plus délicat qu’il n’y paraît. Il ne suffit pas de prendre des outils conçus pour des experts en sécurité et de les utiliser plus tôt dans la chaîne d’approvisionnement pour fournir des informations pertinentes aux développeurs. C’est cette capacité à permettre aux organisations de transférer la responsabilité que nous nous efforçons de favoriser chez Snyk. C’est aussi pourquoi nous sommes ravis de vous annoncer aujourd’hui que nous pouvons automatiser les pull requests de correction pour les conteneurs, après avoir récemment annoncé que les Dockerfiles bénéficient désormais d’un statut de première classe dans vos dépôts Git.

Aider les développeurs à créer des conteneurs plus sûrs est notre objectif phare pour Snyk Container depuis son lancement en 2019. Nous sommes fiers d’annoncer que, jusqu’à présent, nous avons aidé les clients et utilisateurs de Snyk à éliminer 5,8 millions de vulnérabilités de leurs conteneurs. Le rythme s’accélère depuis l’ajout des nouvelles fonctionnalités de Dockerfile et de pull requests de correction.
Pourquoi les développeurs n’utilisent pas la sécurité des conteneurs à l’exécution
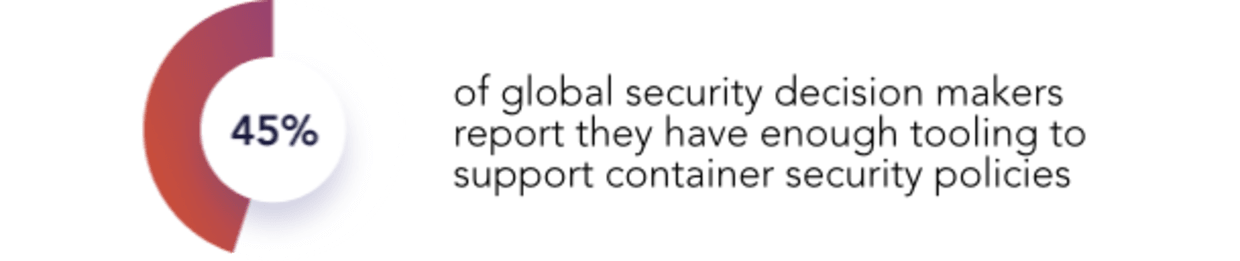
Lorsque nous échangeons avec nos clients et les utilisateurs de Snyk Container à ce sujet, nous constatons que la plupart savent ce qu’ils « devraient » faire pour créer des conteneurs sécurisés : les équipes de sécurité ont mis en place des politiques et les listes des « 10 meilleures pratiques en matière de conteneurs » abondent sur Internet à l’intention des développeurs. Elles sont d’ailleurs très populaires. (Notre propre liste des 10 meilleures pratiques pour les conteneurs est l’un de nos articles de blog les plus populaires de tous les temps !) Pourtant, lorsqu’il s’agit d’appliquer ces politiques, seuls 45 % des responsables de la sécurité dans le monde déclarent disposer d’outils suffisants pour les soutenir, selon le rapport Bonnes pratiques pour la sécurité des conteneurs de Forrester. Il n’est donc peut-être pas surprenant que les organisations n’imposent pas des pratiques exemplaires comme l’utilisation d’images légères.
Cela met en évidence un problème lié à l’idée de simplement « déplacer la sécurité vers la gauche » avec les outils existants. Docker approche de son 8e anniversaire et les outils de sécurité des conteneurs à l’exécution existent depuis environ cinq ans. Pourtant, selon une étude d’ESG, les quatre principaux obstacles à l’application des politiques avec les outils de sécurité existants sont les suivants :
Les développeurs n’utilisent pas efficacement les outils dans lesquels nous avons investi
Les développeurs ne savent pas comment corriger les problèmes détectés
Cela complique les processus et ralentit nos cycles de développement
Les outils de différents fournisseurs de sécurité des applications sont difficiles à intégrer, voire impossibles à intégrer
Il ne s’agit pas de dénigrer la sécurité à l’exécution : elle est absolument nécessaire. Pour sécuriser presque toutes les applications, la plupart des entreprises ont investi à la fois dans des outils de sécurité du code et dans des outils de sécurité opérationnelle, chacun destiné à un utilisateur différent. Les conteneurs sont intéressants, car ils réunissent des aspects des deux dans un seul package pratique. Pourtant, les deux types d’utilisateurs sont toujours là.
Comment Snyk vous aide à vraiment « déplacer la sécurité vers la gauche » pour sécuriser les conteneurs
Snyk Container est la seule solution conçue dès le départ pour intégrer la sécurité aux réflexes quotidiens et aux processus de développement des développeurs. Nous avons constaté que les outils axés sur la sécurité se contentaient souvent de présenter de longues listes de vulnérabilités, ce qui posait problème. Au lieu de cela, Snyk Container fournit directement aux développeurs des conseils pour corriger les problèmes liés aux conteneurs, en commençant par des recommandations d’images de base :
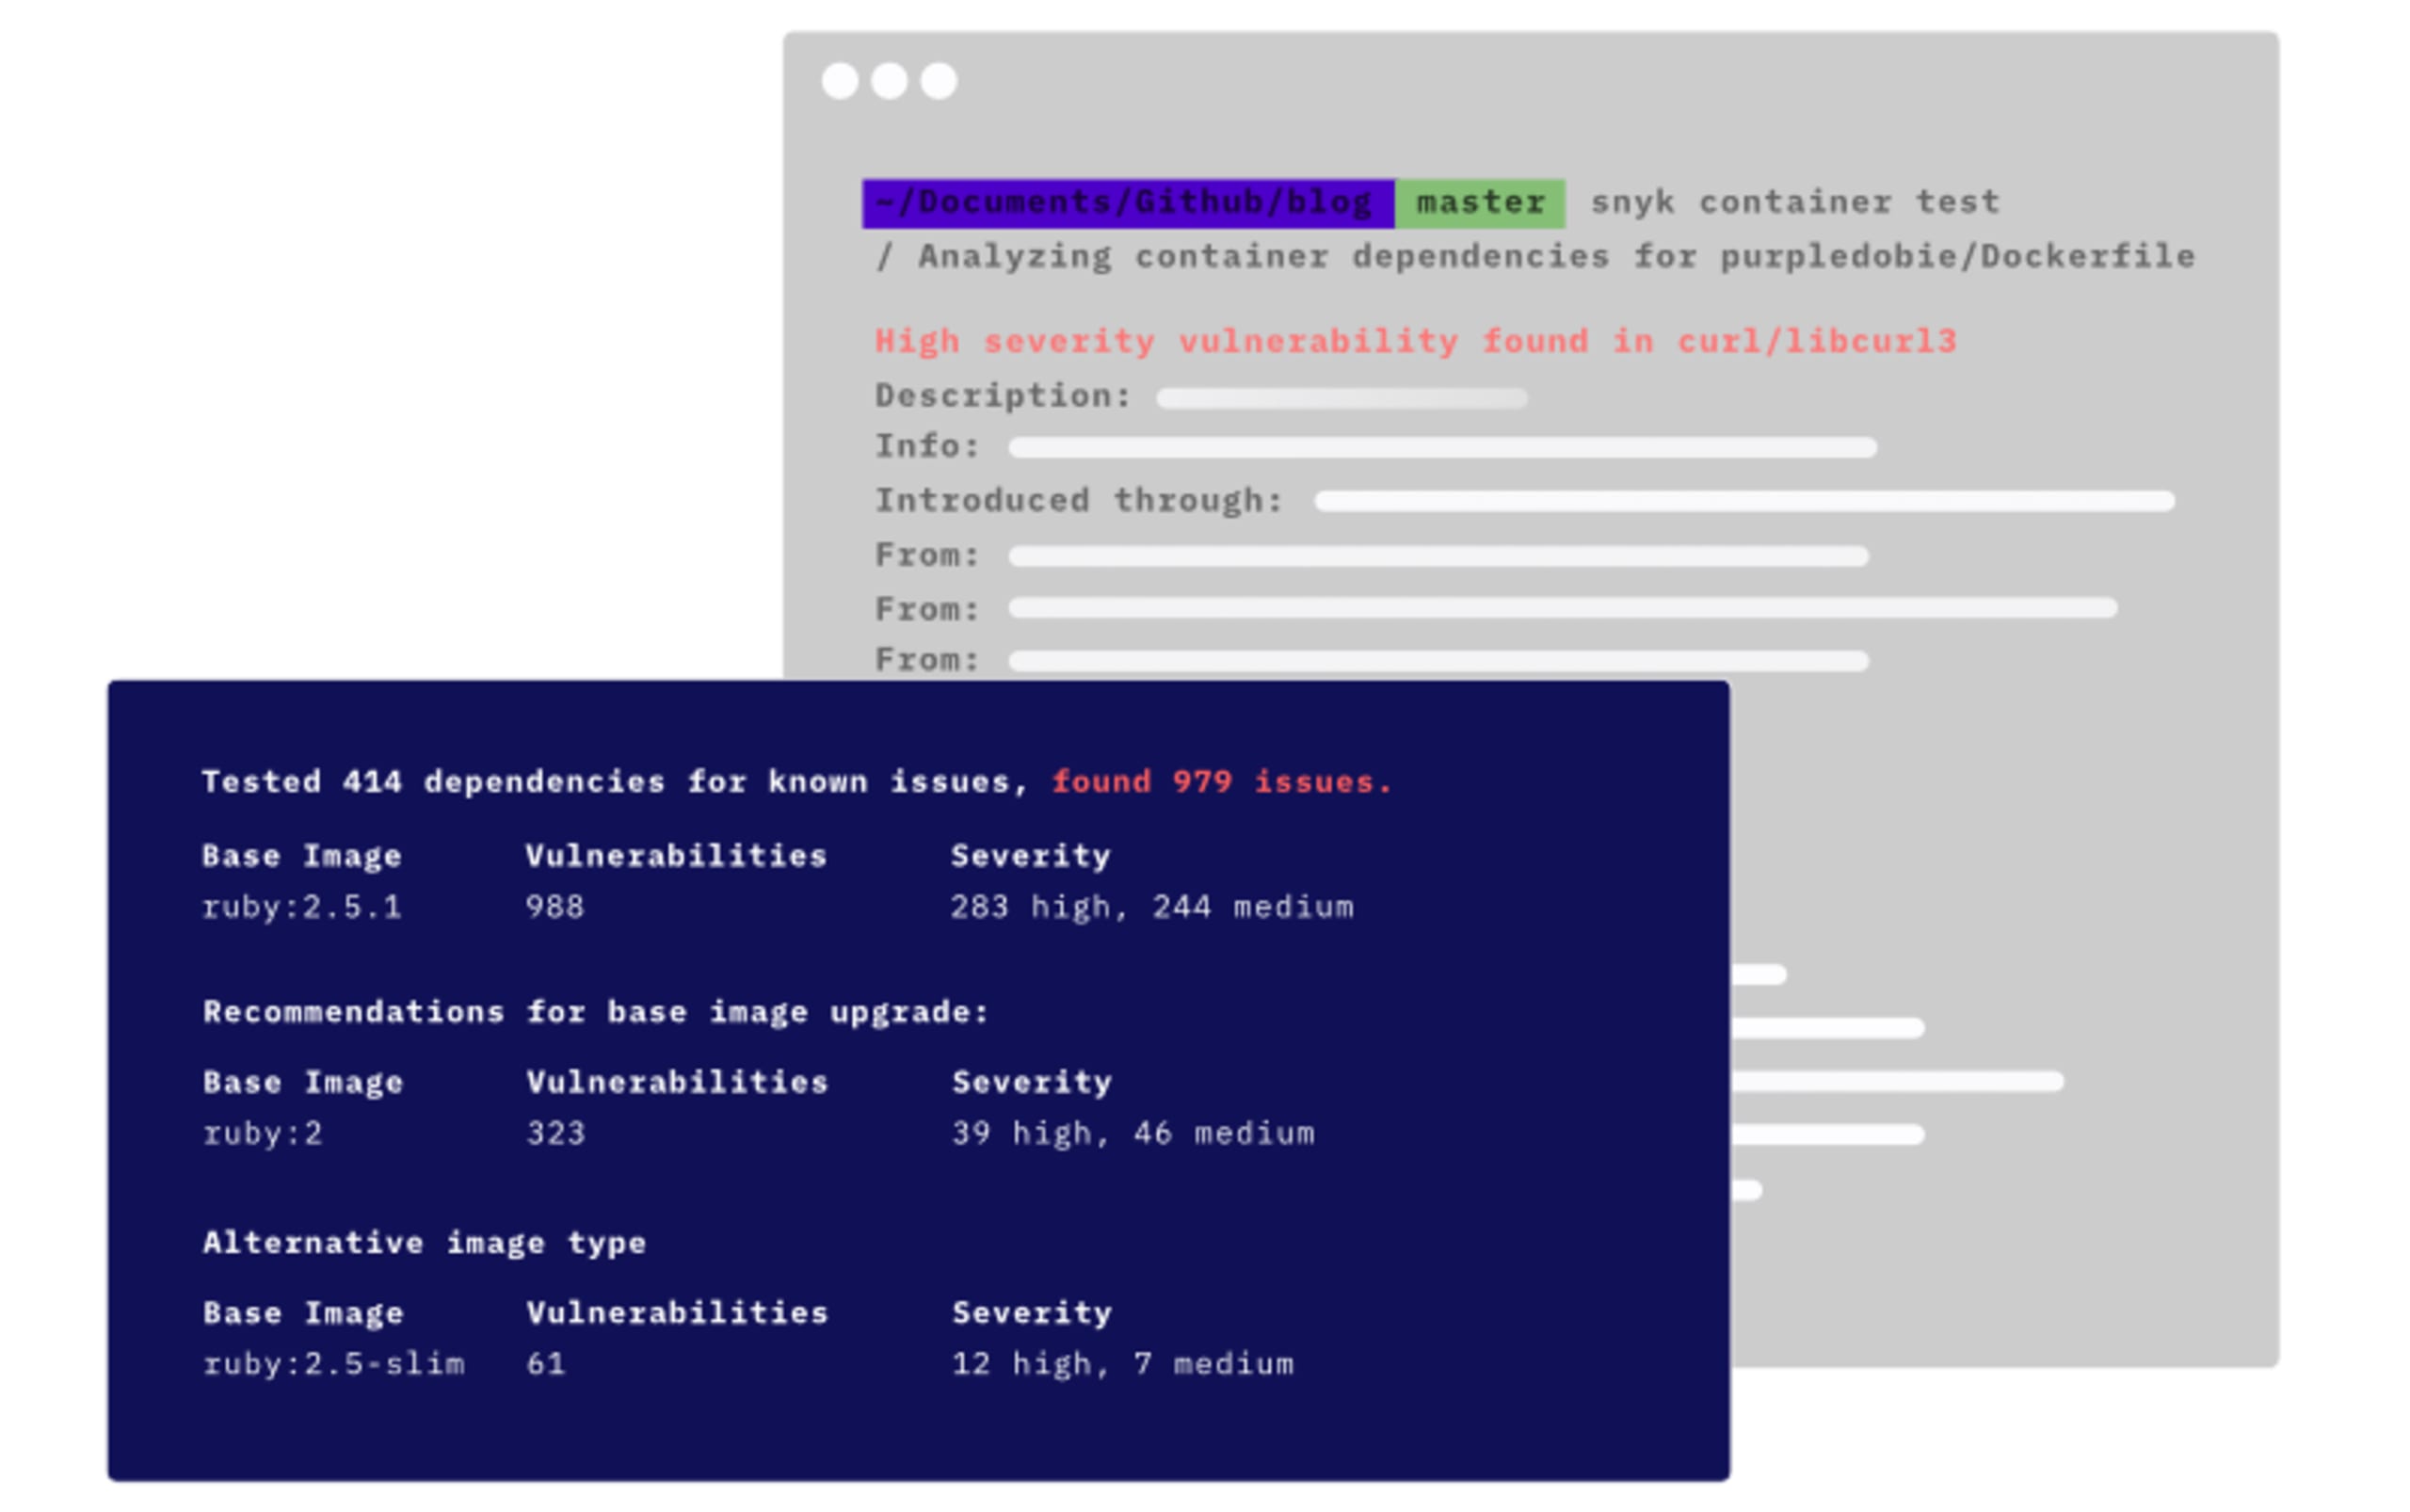
Ces conseils orientent les développeurs vers des images de base à jour et plus légères, réduisant ainsi la « surface » de vulnérabilité. Avec l’analyse des Dockerfiles et les pull requests de correction, nous allons maintenant plus loin en automatisant ces recommandations. Mieux encore, Snyk Container s’adapte à la façon dont vous choisissez d’exécuter vos conteneurs. Aucun sidecar, agent ni pod privilégié spécial n’est nécessaire pour utiliser Snyk Container dans Kubernetes.
Renforcer la sécurité à mesure que l’utilisation des conteneurs augmente
Bien sûr, Snyk Container s’intègre aux environnements de travail des développeurs. Ceux-ci peuvent l’utiliser directement sur leur ordinateur grâce à notre CLI. La solution est également disponible via des intégrations avec les gestionnaires de code source de votre choix (notamment l’analyse de code GitHub), tous les outils CI/CD, les registres de conteneurs, ainsi qu’avec Kubernetes, pour analyser les charges de travail au moment de leur déploiement ou de leur mise à jour dans vos clusters.
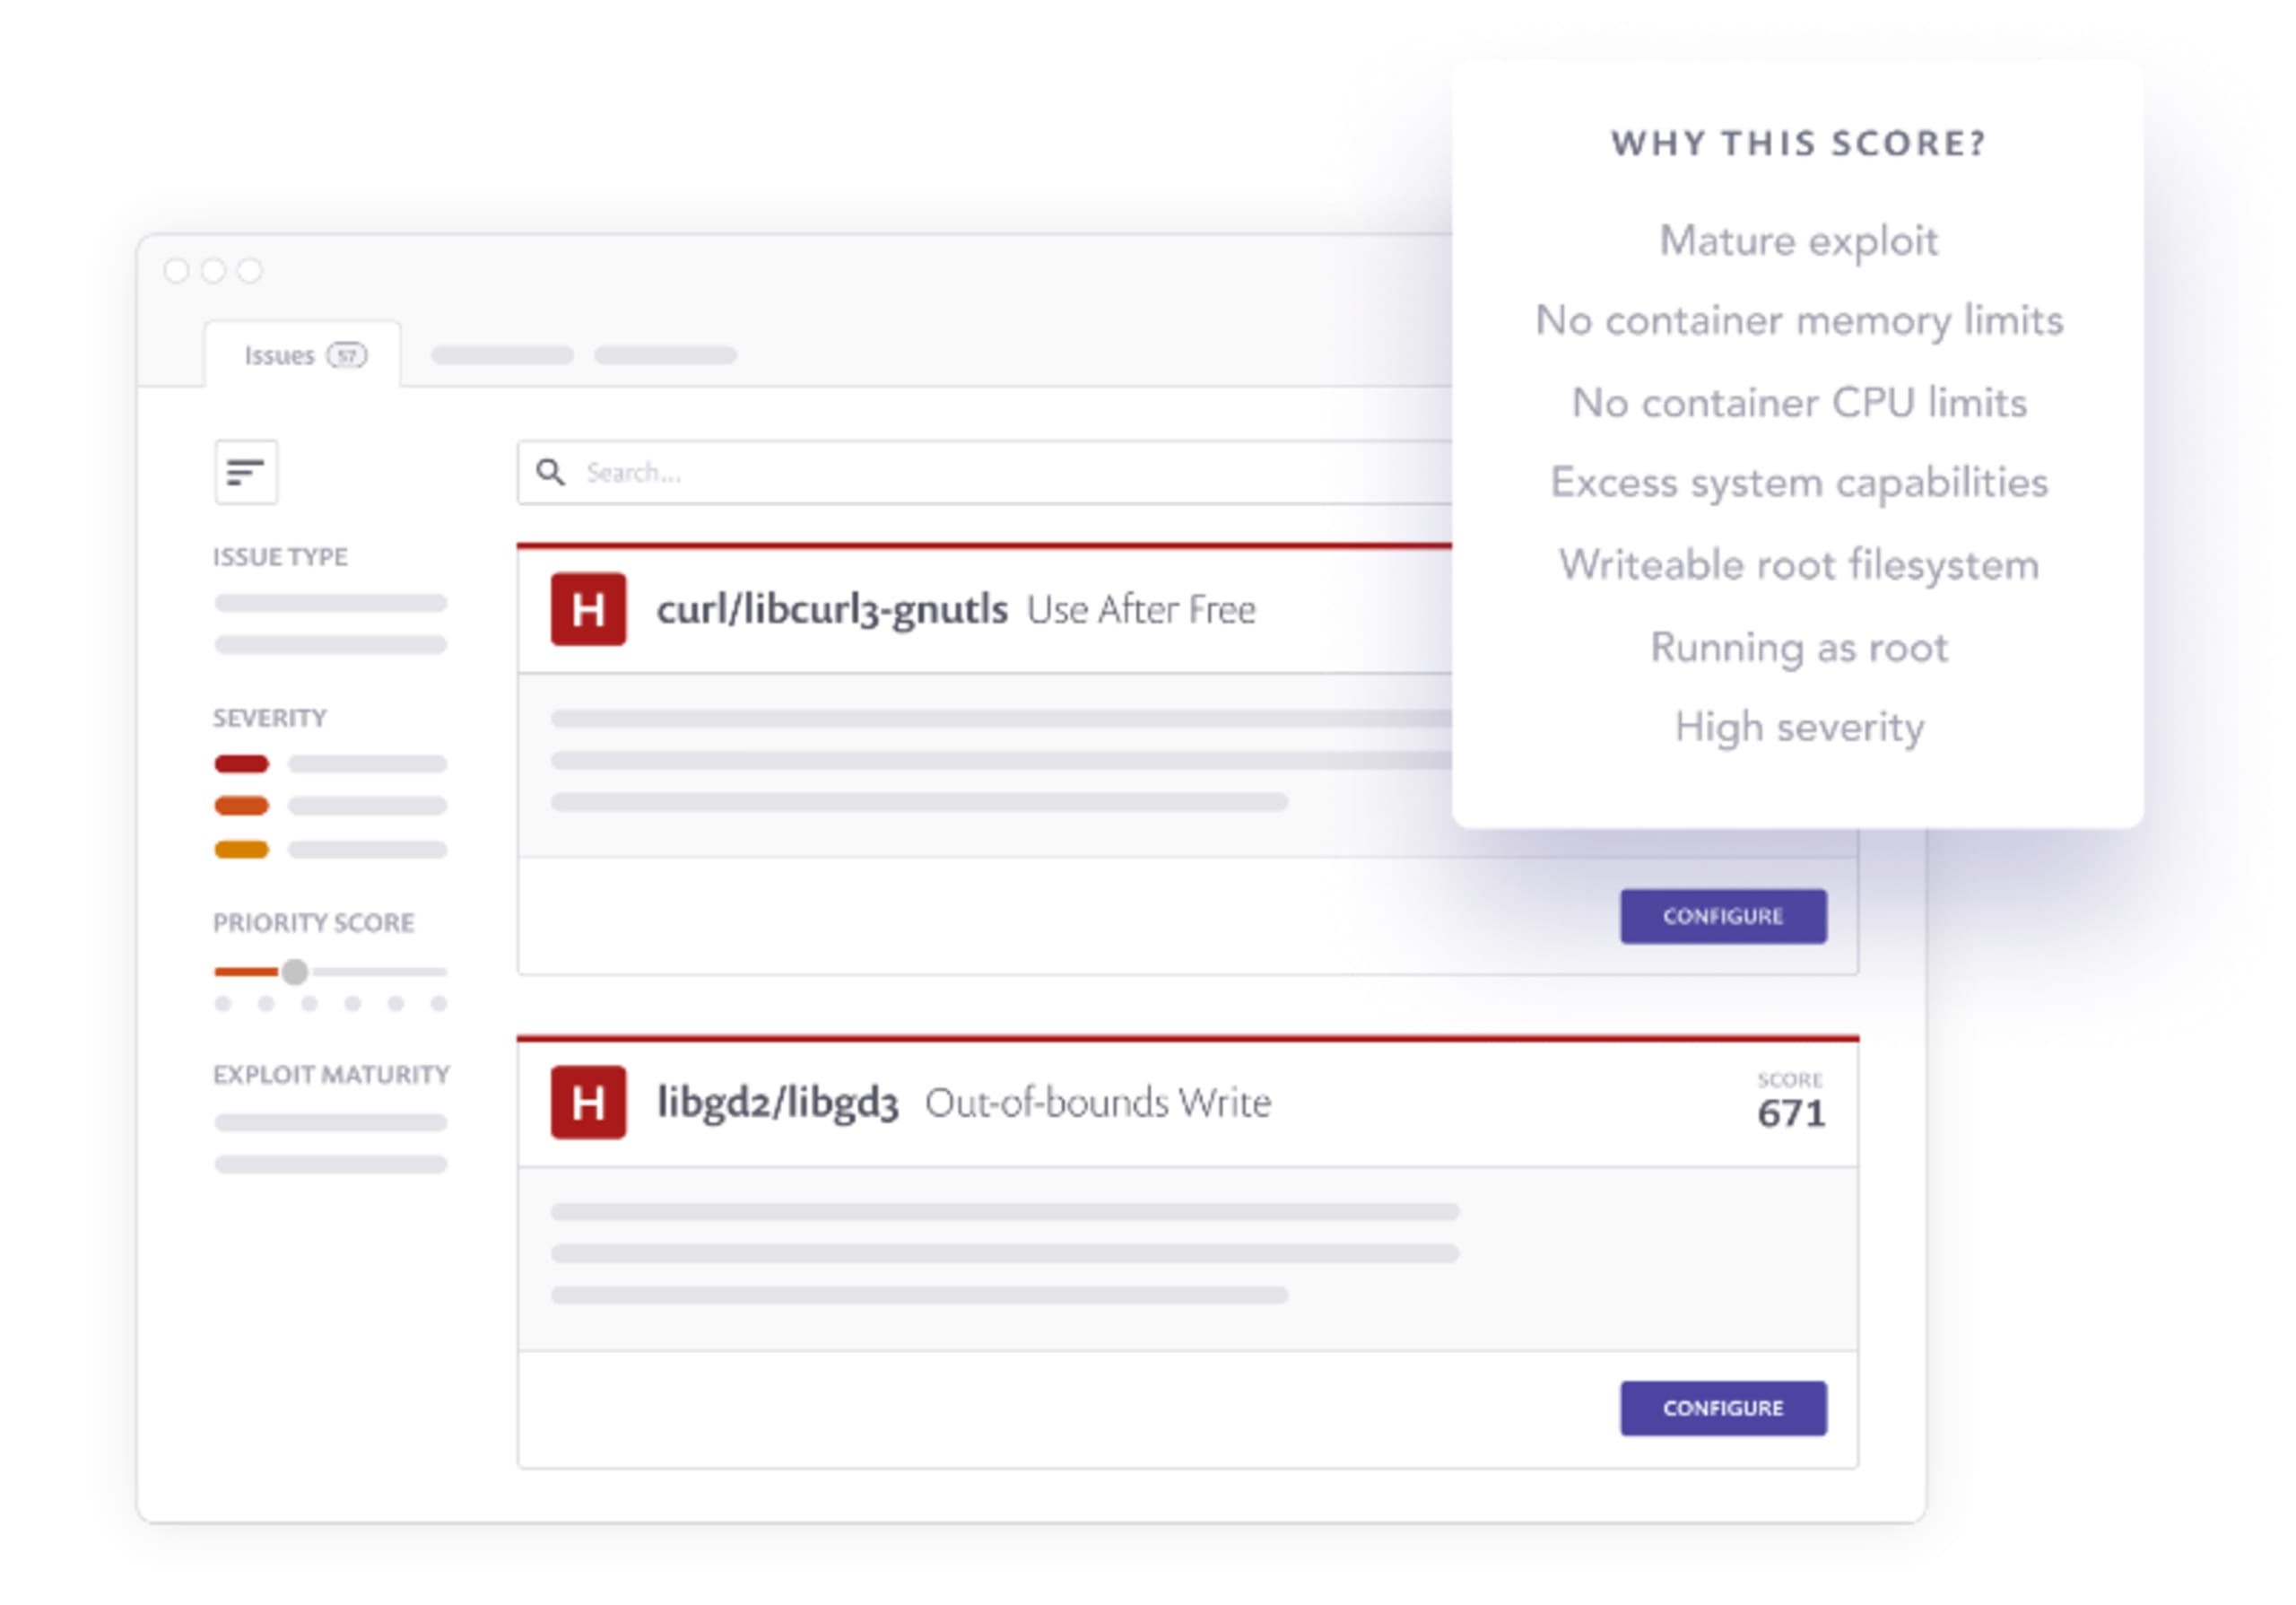
À mesure que le nombre de charges de travail conteneurisées augmente, il devient encore plus important d’aider les développeurs à déterminer quels problèmes corriger au-delà de ceux liés à l’image de base. Les conteneurs sont créés dès qu’une modification du code est validée et peuvent être déployés tout aussi rapidement. L’objectif est donc de garantir leur sécurité dès le départ. Les fonctionnalités de priorisation de Snyk aident les développeurs à se concentrer sur les problèmes les plus importants, en tenant compte de détails comme la gravité des vulnérabilités, la maturité des exploits et le fait que le conteneur soit ou non en cours d’exécution. Des filtres leur permettent facilement de décider quels problèmes corriger et comment.
Découvrez comment les clients de Snyk Container sécurisent leurs applications cloud native
Red Ventures savait qu’il lui fallait proposer aux développeurs une expérience sans friction pour améliorer la sécurité de ses conteneurs. L’entreprise a donc intégré Snyk à ses outils afin de faire ressortir les problèmes de sécurité exploitables et de rendre leur correction plus efficace. En tant qu’outil de sécurité pensé pour les développeurs, Snyk s’intègre naturellement à leurs processus d’ingénierie.
Lunar avait besoin d’une solution utilisable immédiatement, qui ne nécessite ni formation particulière ni application web distincte pour favoriser son adoption par les développeurs. L’intégration de Snyk à son pipeline permet à l’équipe d’avoir une vue d’ensemble plus claire des vulnérabilités. Ainsi, même très occupée, elle peut repérer les risques majeurs et atténuer les plus urgents.
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.


