Automatisez la sécurité des conteneurs avec des pull requests Dockerfile

Danielle Inbar
16 mars 2021
0 minutes de lectureL’intégration avec vos gestionnaires de code source et l’envoi de pull requests pour corriger les problèmes contribuent depuis plusieurs années au succès de Snyk dans l’accompagnement de nos clients pour corriger les dépendances de leurs applications. Nous voulons maintenant vous aider à renforcer la sécurité des conteneurs de la même manière. Nous sommes heureux de vous annoncer que nous étendons Snyk Container en vous aidant à corriger automatiquement les problèmes de votre Dockerfile afin de toujours utiliser une image de base à jour.

Nous avons récemment commencé à mettre les Dockerfiles au premier plan dans Snyk en les détectant automatiquement dans les dépôts Git, en révélant les vulnérabilités de leurs images de base et en vous conseillant des images de base vers lesquelles effectuer une mise à niveau pour réduire le nombre de problèmes de sécurité. Nous voulons maintenant aller plus loin et effectuer les corrections à votre place. Dès aujourd’hui, Snyk vous permet de choisir entre la création automatique ou manuelle de pull requests intégrant les modifications nécessaires à votre Dockerfile pour utiliser une autre image de base moins vulnérable. Cette automatisation aide votre équipe à gérer un grand nombre de vulnérabilités dans les conteneurs : elle signale rapidement les problèmes et simplifie leur correction.
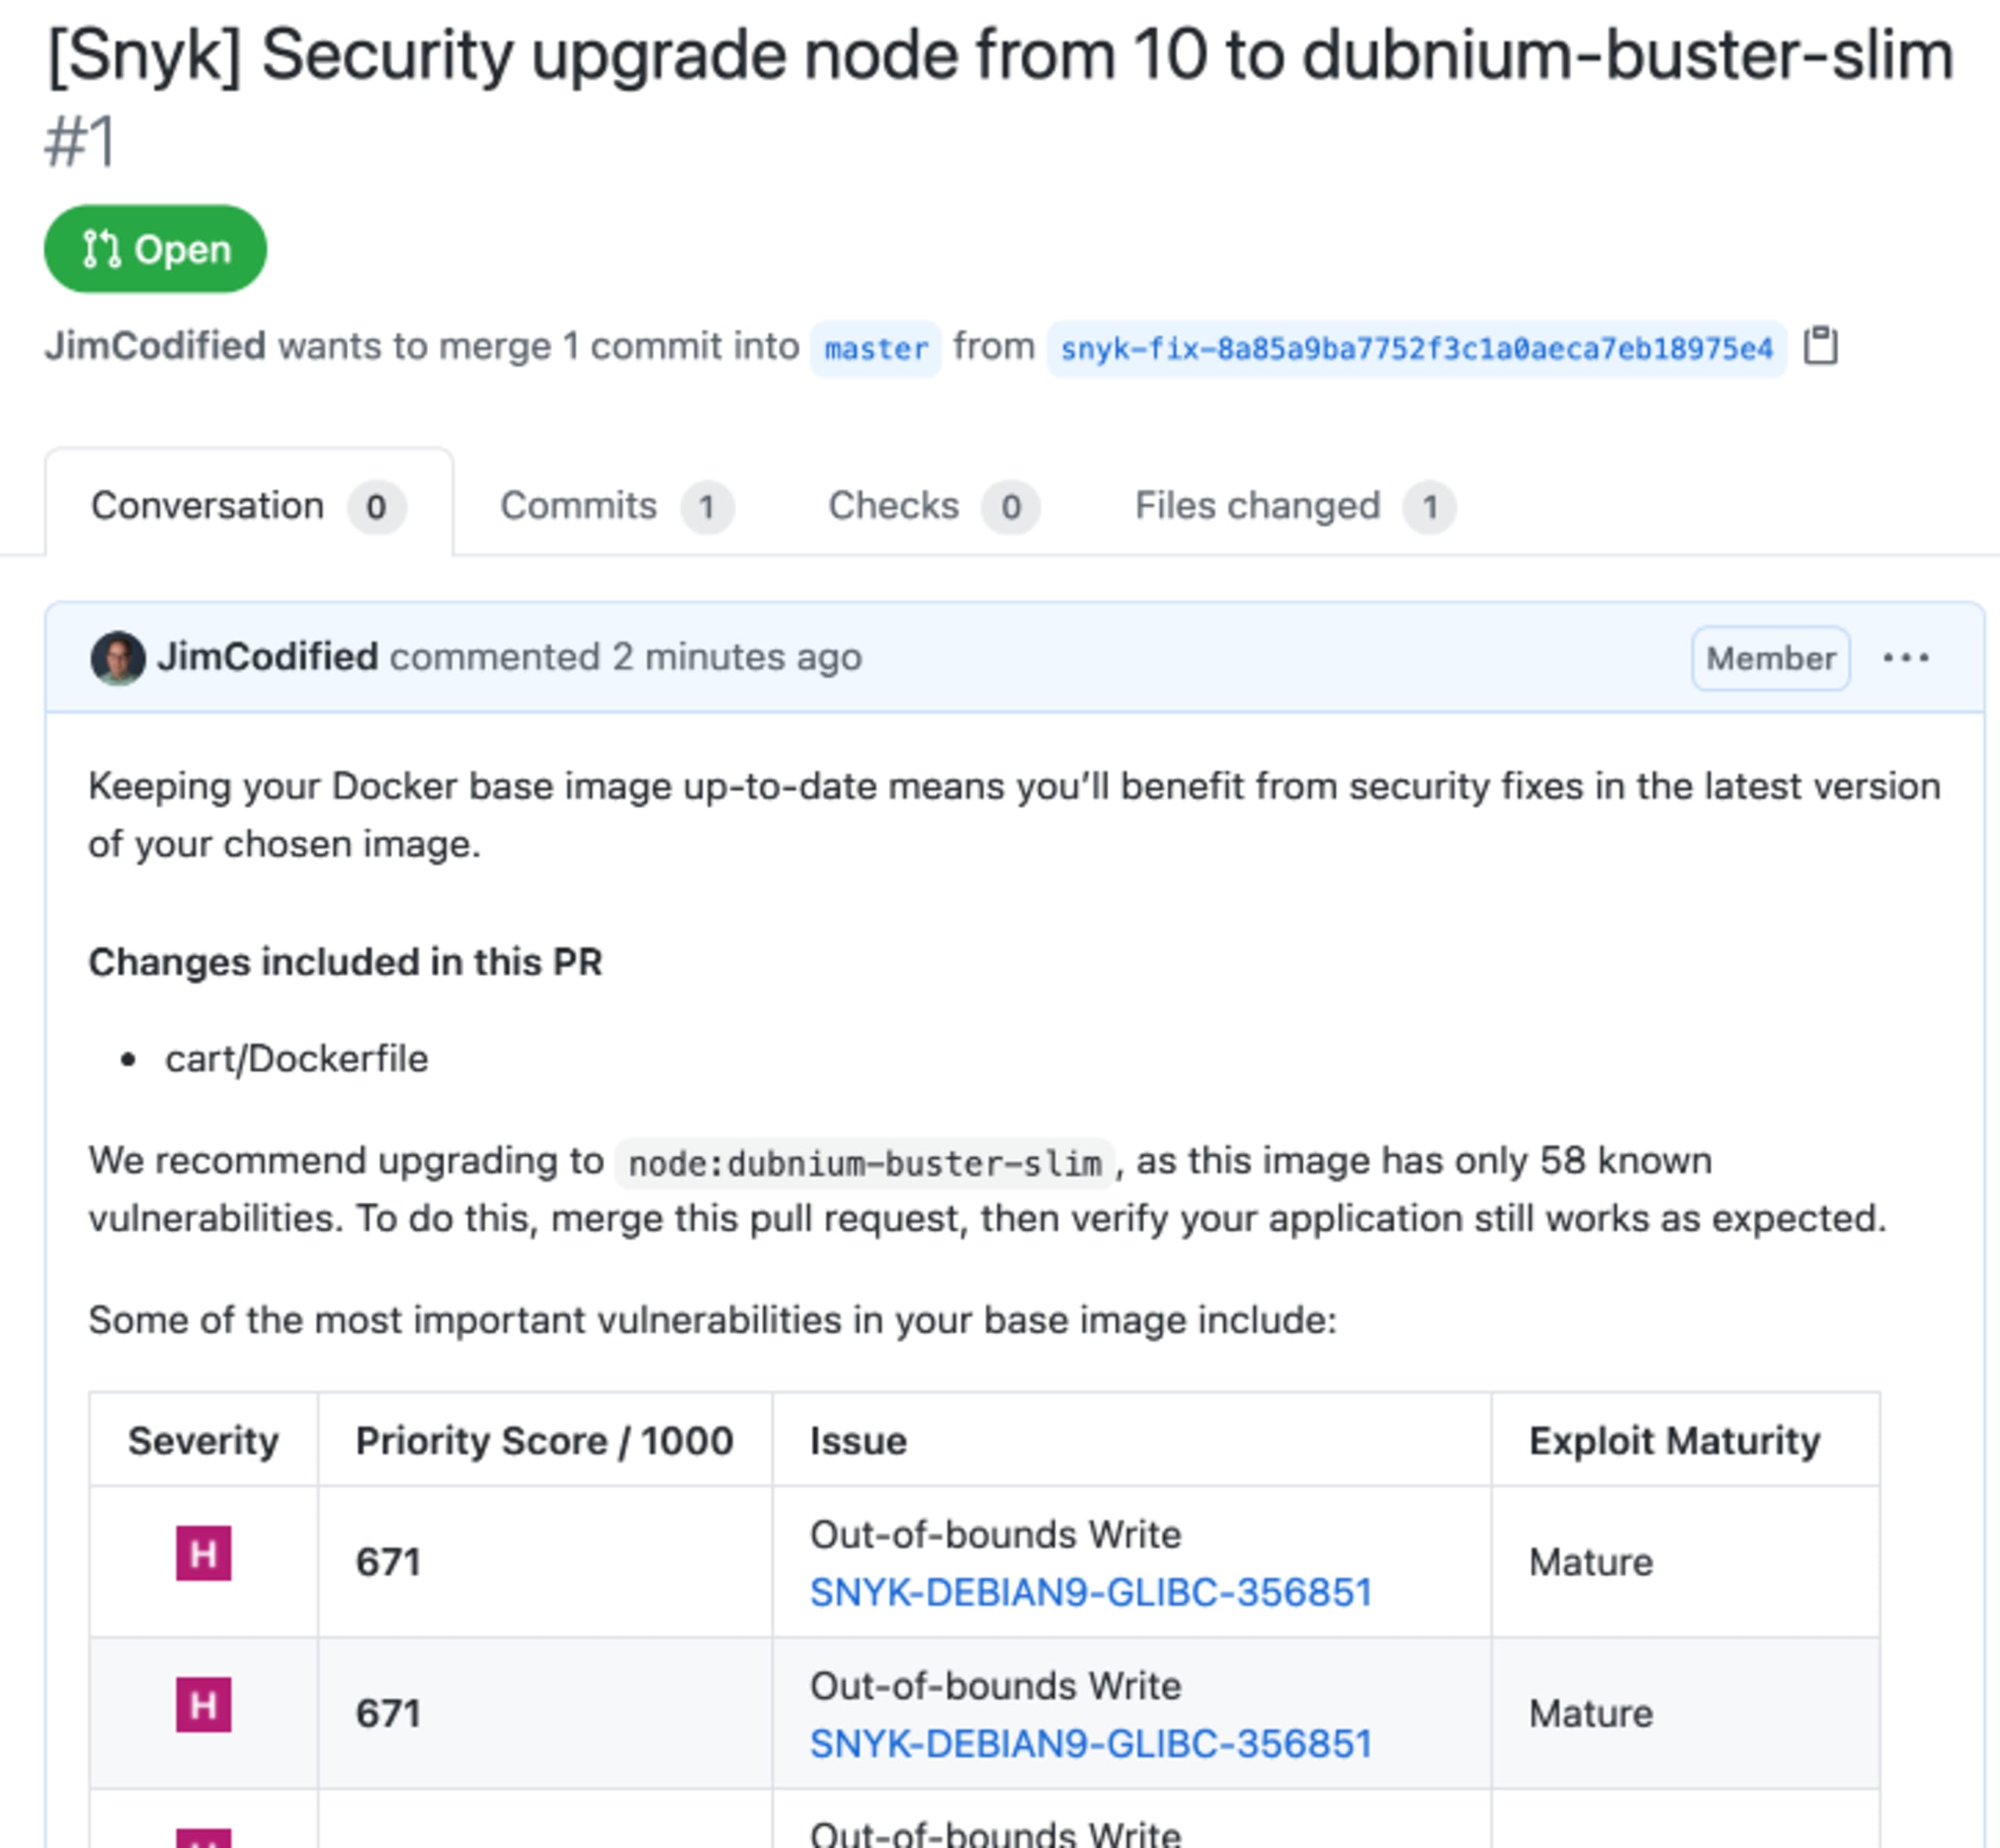
Corrections de sécurité automatisées au niveau du code pour les conteneurs
Jusqu’à présent, Snyk vous proposait des images de base que vous pouviez choisir d’utiliser. Dans l’exemple ci-dessous, nous utilisons node:10.4.0 comme image de base. Snyk Container nous indique qu’elle contient 956 vulnérabilités, dont 453 de gravité élevée (au moment de la rédaction). D’après les données recueillies par nos équipes de sécurité, nous recommandons une autre image de base pour réduire le risque. Dans cet exemple, l’une des options consiste à effectuer une mise à niveau mineure vers node:10.23.2, qui ne compte que 64 vulnérabilités de gravité élevée.
Les nouvelles PR de correction vous permettent de sélectionner d’autres options de mise à niveau, si vous le souhaitez. Vous pouvez également activer la création automatique de PR de correction pour les mises à niveau mineures.
Le nouveau processus détecte votre Dockerfile et vous propose des images de base selon la logique suivante :
Mise à niveau mineure – l’option la plus sûre et la plus adaptée, qui ne modifie pas radicalement les versions du framework (Node, dans notre exemple)
Mises à niveau majeures – une option de mise à niveau vers une version majeure qui réduit davantage le nombre de vulnérabilités, mais présente un risque potentiellement plus élevé d’incompatibilité avec l’application en raison du changement de version majeure
Mises à niveau vers une autre image – des images de remplacement viables pour votre image de base actuelle, généralement plus légères et permettant de réduire encore davantage le nombre de vulnérabilités. Toutefois, leur taille réduite peut nécessiter des étapes supplémentaires pour les utiliser.
Des pull requests automatiques sont créées pour que vous puissiez les examiner et les fusionner, uniquement pour la dernière version mineure de l’image de base. Si vous choisissez d’ouvrir une pull request manuellement, vous pouvez le faire et effectuer une mise à niveau vers n’importe quelle autre image de base parmi celles que nous recommandons ci-dessus.

Disponibilité
Ces fonctionnalités de PR de correction sont disponibles dès maintenant pour tous les utilisateurs de Snyk Container, quel que soit leur forfait, y compris les comptes gratuits.
Snyk Container propose des recommandations d’images de base et des pull requests automatiques pour les images officielles Docker. Cet ensemble sélectionné de dépôts Docker sur Docker Hub fournit des images de base essentielles, qui servent de point de départ à la majorité des utilisateurs de conteneurs et couvrent un large éventail d’environnements d’exécution pour des langages de programmation populaires, de magasins de données et d’autres services. Dans le cadre du programme Docker Official Images, Docker finance une équipe dédiée chargée d’examiner et de publier tout le contenu des images officielles. Cette équipe veille à ce que les mises à jour de sécurité soient appliquées rapidement. C’est particulièrement important, car les images officielles comptent parmi les plus populaires sur Docker Hub.
Nous prévoyons d’étendre la prise en charge au-delà des images officielles Docker et aimerions connaître votre avis sur les autres sources d’images amont que vous souhaiteriez voir couvertes, ainsi que sur la façon dont vous sélectionnez vos propres images personnalisées internes, si cela fait partie de votre processus. Cette nouvelle fonctionnalité est accessible depuis l’interface Web et l’API de Snyk et se configure facilement. Snyk prend en charge tous les gestionnaires de dépôts basés sur Git, notamment :
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Consultez notre documentation pour en savoir plus.
Dites-nous ce que vous en pensez
Vous pouvez désormais vous détendre et laisser Snyk corriger les problèmes de sécurité de vos conteneurs en vous aidant à maintenir vos Dockerfiles à jour avec une image de base récente. Il ne vous reste plus qu’à fusionner les pull requests pour rester protégé !
Nous avons hâte de connaître votre avis pour continuer à améliorer votre expérience. Si vous avez des commentaires ou des cas d’usage particuliers que nous devrions prendre en charge, dites-le-nous.
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.


