Ajouter des tests de sécurité aux demandes de fusion dans Azure Repos

Edward Thompson
6 mai 2019
0 minutes de lectureCet article présente la bonne pratique n° 7 — ajouter des tests de sécurité aux demandes de fusion — de notre série de 8 bonnes pratiques de sécurité pour Azure Repos.
Ajouter des tests de sécurité aux demandes de fusion dans Azure Repos
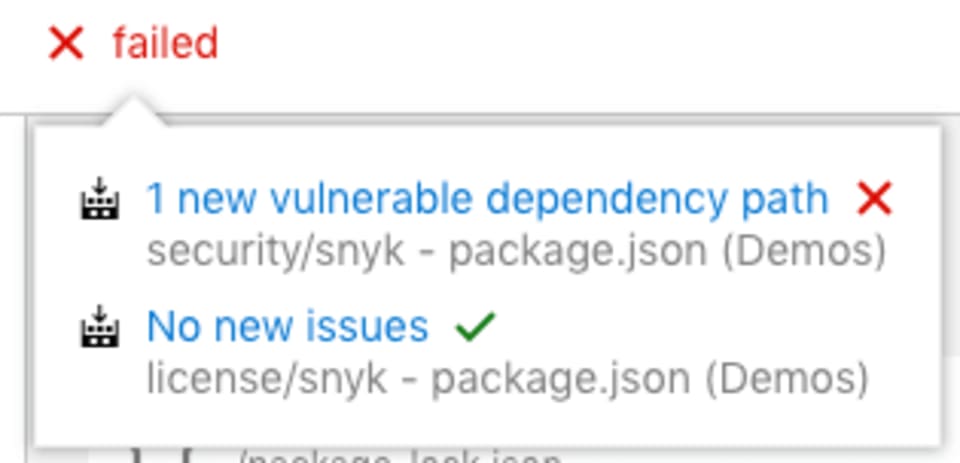
En ajoutant l’intégration native de Snyk à Azure Repos, chaque demande de fusion est testée afin de vérifier qu’elle n’introduit pas de nouvelles vulnérabilités dans le code. Vous pouvez définir des règles pour configurer le niveau de gravité d’une vulnérabilité qui bloque la fusion. L’image suivante montre une demande de fusion bloquée en raison des nouvelles vulnérabilités qu’elle aurait introduites :
Si Snyk détecte une vulnérabilité, il fournit aux développeurs les outils nécessaires pour évaluer et corriger les vulnérabilités. Snyk détermine le correctif nécessaire pour les dépendances directes et transitives, puis renseigne automatiquement une demande de fusion corrective avec les mises à niveau ou les correctifs nécessaires, le tout directement dans le workflow Azure Repos. L’image suivante montre une demande de fusion corrective créée par Snyk.
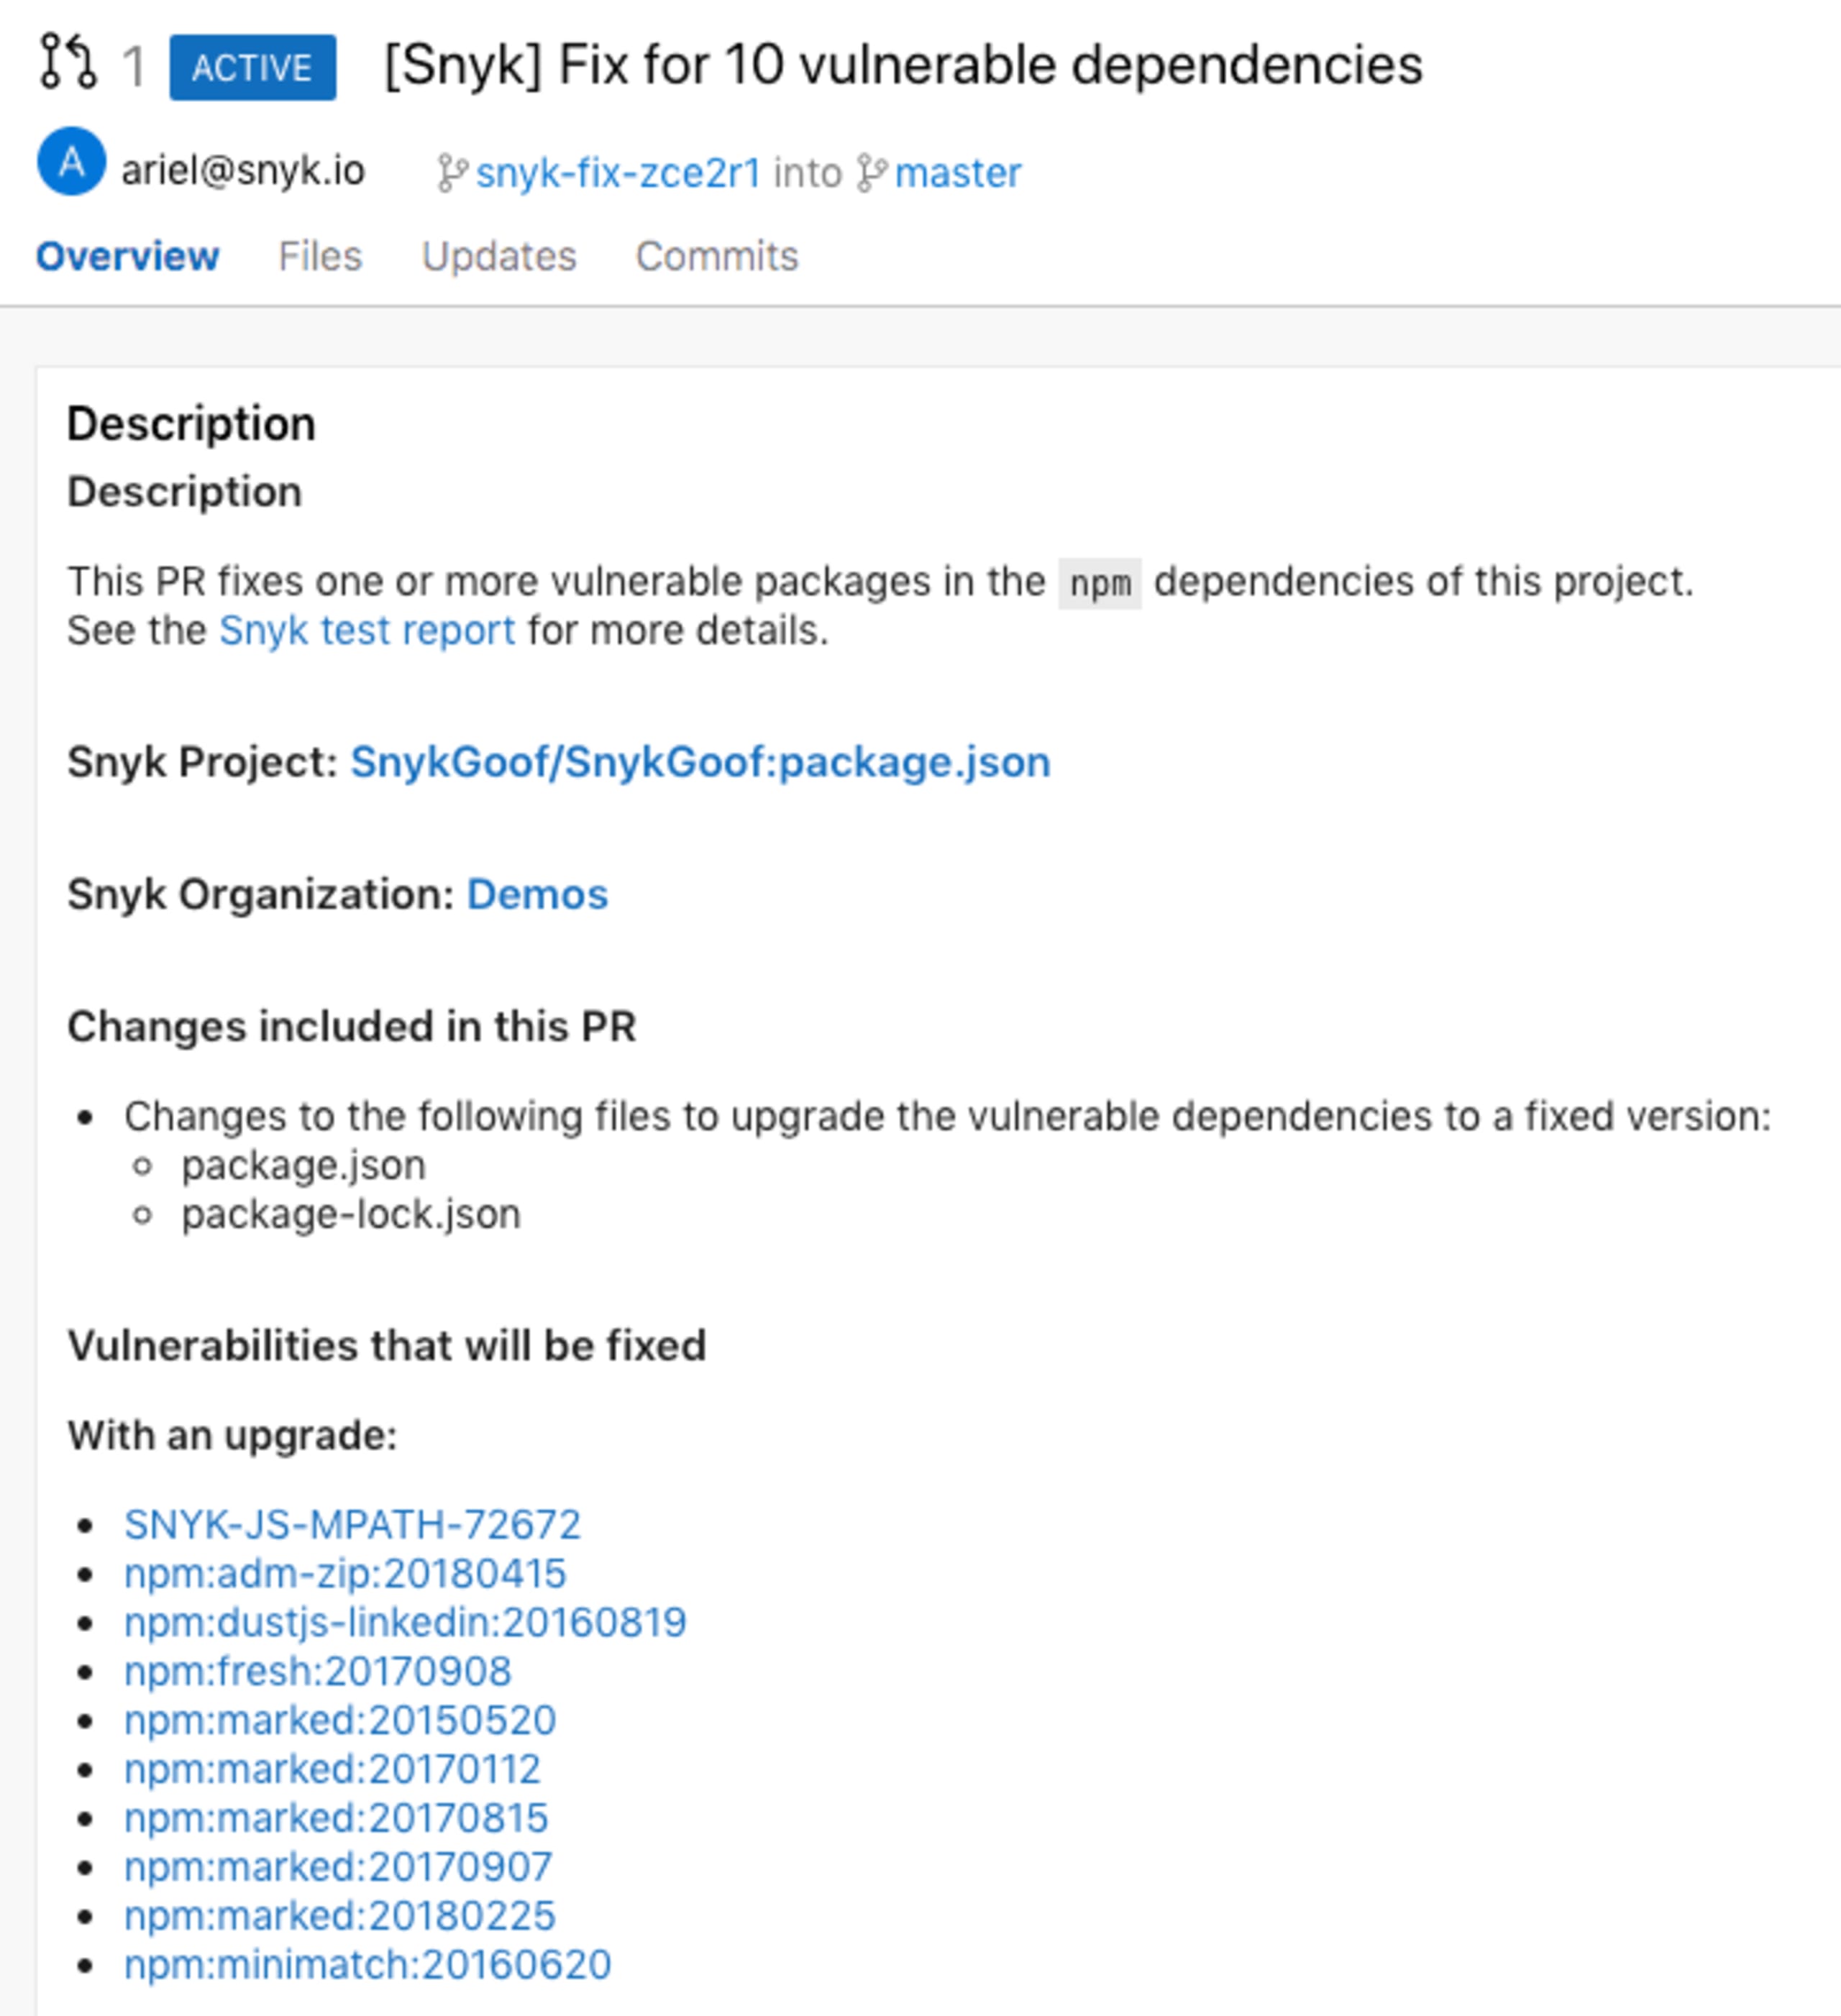
* La fonctionnalité de demandes de fusion correctives et de test des nouvelles demandes de fusion est en bêta fermée. Contactez-nous si vous souhaitez y participer.
Poursuivez votre lecture avec la liste des 8 bonnes pratiques de sécurité pour travailler avec Azure Repos :
Ne stockez jamais d’identifiants dans le code ou la configuration sur Azure Repos
Supprimez les données sensibles de vos fichiers et de l’historique Azure Repos
Attribuez des autorisations précises et créez des groupes d’utilisateurs
Si ce n’est pas déjà fait, téléchargez cette fiche pratique dès maintenant et affichez-la pour prendre des décisions sûres à l’avenir.