
8 bonnes pratiques de sécurité pour Azure Repos

Écrit par

Edward Thompson
Cheat Sheet Azure Repos Tips

6 mai 2019

0 minutes de lecture

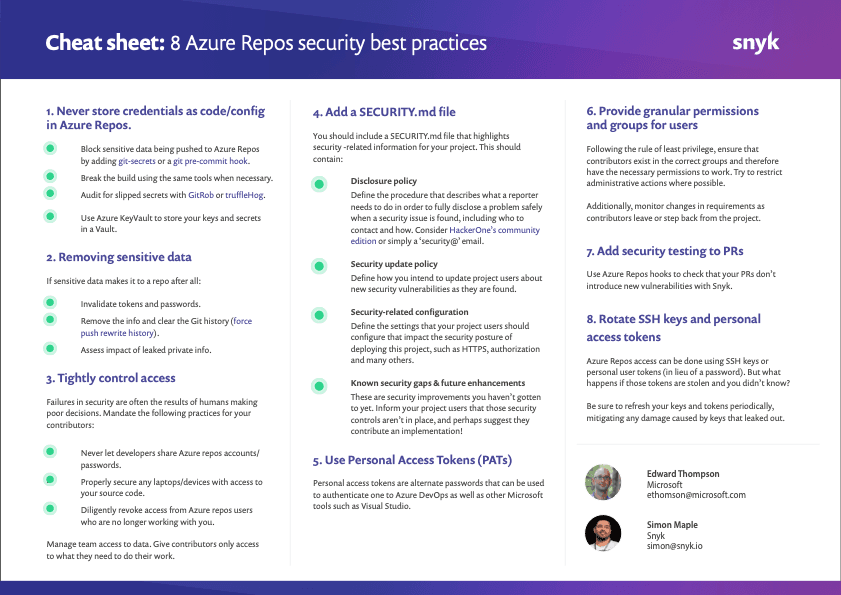
Dans cette fiche pratique, nous allons voir comment renforcer votre sécurité en tant qu’utilisateur ou contributeur d’Azure Repos. Certains conseils sont spécifiques à Azure Repos, mais beaucoup s’appliquent également à d’autres dépôts Git ou non-Git.

Commençons par notre liste des 8 bonnes pratiques de sécurité pour Azure Repos :

  1. Ne stockez jamais d’identifiants dans le code ou les fichiers de configuration sur Azure Repos

  2. Supprimez les données sensibles de vos fichiers et de l’historique Azure Repos

  3. Contrôlez strictement les accès

  4. Ajoutez un fichier SECURITY.md

  5. Utilisez des jetons d’accès personnel

  6. Attribuez des autorisations précises et créez des groupes d’utilisateurs

  7. Ajoutez des tests de sécurité aux pull requests

  8. Renouvelez les clés SSH et les jetons d’accès personnel

Si ce n’est pas encore fait, téléchargez cette fiche pratique dès maintenant et affichez-la pour prendre des décisions sécurisées à l’avenir.


Fiche pratique intitulée « 8 bonnes pratiques de sécurité pour Azure Repos », avec des conseils sur les identifiants, le contrôle des accès, les tests de sécurité et les clés SSH.

Lire la suite

blog feature ai lilac
Blog

Transformez votre backlog de vulnérabilités en pull requests grâce à la remédiation agentique

Evo Remediation Agent est désormais disponible en aperçu ouvert et apporte la résolution automatisée des dépendances à Evo Agentic AppSec. Les équipes AppSec peuvent désormais lancer des campagnes de remédiation continues

blog feature snyk container custom base recommendations
Blog

Découvrez Evo Agentic AppSec : une sécurité au rythme du développement de l’IA

Le développement piloté par l’IA dépasse les capacités des processus de sécurité traditionnels. Agentic AppSec de Snyk s’appuie sur des agents de sécurité pour détecter, corriger et vérifier les vulnérabilités en continu, tandis que les équipes définissent les exigences.

feature insights context
Blog

Les attaques autonomes sont déjà là. La défense doit suivre leur rythme.

Les attaquants autonomes réduisent la fenêtre de défense. Découvrez comment la découverte, la correction, la validation et la prévention continues peuvent aider les équipes de sécurité à suivre le rythme.

