Relatório de 2023 da Cybersecurity Ventures sobre ataques à cadeia de suprimentos de software

10 de outubro de 2023
0 minutos de leituraA Cybersecurity Ventures prevê que o custo global dos ataques à cadeia de suprimentos de software chegará a quase US$ 138 bilhões até 2031.
A infraestrutura crítica e os pipelines operacionais da maioria das empresas dependem de uma rede complexa de softwares, serviços online e aplicações em nuvem. Essa complexidade faz do gerenciamento de riscos da cadeia de suprimentos um dos maiores desafios — se não o maior — para os CISOs atualmente.
Hoje, agentes mal-intencionados preferem explorar vulnerabilidades na cadeia de suprimentos de software a atacar apenas os usuários finais. Esses ataques à cadeia de suprimentos de software causaram alguns dos incidentes de cibersegurança mais notórios e das violações de dados dos últimos anos.
Os ataques à segurança da cadeia de suprimentos de software continuarão aumentando nos próximos anos e podem custar às empresas impressionantes US$ 138 bilhões até 2031. Essas estatísticas e outras descobertas importantes do Relatório de 2023 sobre ataques à cadeia de suprimentos de software, patrocinado pela Snyk, reforçam a necessidade urgente de tomar medidas proativas e proteger as cadeias de suprimentos de software imediatamente.
Entenda o cenário atual de ataques
Ao atacar a cadeia de suprimentos de software, os cibercriminosos podem comprometer várias vítimas ao mesmo tempo ou se infiltrar em uma organização que seria difícil de alcançar diretamente. Os ataques à cadeia de suprimentos de software são muito mais eficazes do que outras técnicas, o que os torna a escolha ideal para muitos agentes mal-intencionados atualmente.
Entre os métodos e abordagens mais comuns de ataque à cadeia de suprimentos estão:
Engenharia social
Credenciais roubadas
Ameaças internas
Sequestro de ambientes em nuvem
Um exemplo recente de ataque devastador
A SolarWinds é uma provedora de SaaS que criou o Orion, um software para gerenciar e monitorar a infraestrutura empresarial. Em 2020, cibercriminosos inseriram uma porta dos fundos em um plug-in distribuído pela SolarWinds como atualização do Orion. Essa atualização maliciosa afetou cerca de 18 mil clientes, incluindo empresas de tecnologia e órgãos governamentais. Em seguida, os invasores realizaram ataques contra organizações de grande destaque, entre elas a empresa de cibersegurança FireEye.
O ataque à SolarWinds foi singular porque teve consequências no mundo físico. Ele afetou provedores de infraestrutura crítica, colocando em risco as operações de energia e manufatura. Como muitas grandes empresas usam o software Orion de alguma forma, os impactos do ataque ainda são sentidos hoje.
Aumento na frequência de ataques à cadeia de suprimentos de software
O número de pacotes de software afetados por ataques à cadeia de suprimentos passou de cerca de 700 em 2019 para mais de 185 mil em 2022.
Hoje, organizações de todos os portes — de pequenas empresas às integrantes da Fortune 500 — dependem de um ecossistema diversificado de sistemas e softwares, que inclui componentes de código aberto, softwares comerciais, aplicações proprietárias, redes virtuais e tecnologias de nuvem.
Com a crescente dependência desses ecossistemas diversificados, o Gartner prevê que, até 2025, 45% das organizações no mundo terão sofrido ataques às suas cadeias de suprimentos de software — um aumento de três vezes em relação a 2021.
O Gartner também prevê que, até 2025, 60% das organizações da cadeia de suprimentos e seus Chief Supply Chain Officers (CSCOs) considerarão o risco de cibersegurança um “fator determinante” significativo nas cadeias de suprimentos digitais, nas transações com terceiros e nas relações comerciais.
O rápido aumento na frequência de ataques à cadeia de suprimentos de software é uma realidade preocupante. Nunca foi tão importante priorizar a segurança da cadeia de suprimentos de software — antes que algum elo seja comprometido.
Consequências custosas
As cadeias de suprimentos de software atuais são como redes complexas, nas quais cada elemento pode servir de ponto de entrada para a sua organização.
Podemos comparar o software a uma caixa de mistura para brownie. Cada ingrediente da mistura, como açúcar, cacau em pó ou farinha, vem de uma cadeia de suprimentos própria. Da mesma forma, a cadeia de suprimentos de software inclui camadas de código, ferramentas de desenvolvimento e processos — cada um produzido por sua própria cadeia de suprimentos de software e dependente de outros componentes para funcionar. Qualquer uma dessas camadas pode comprometer a segurança do produto digital final.
A complexidade da cadeia de suprimentos de software reforça a necessidade de implementar medidas robustas de segurança para essa cadeia. O relatório da Cybersecurity Ventures prevê que o custo global dos ataques à cadeia de suprimentos de software contra empresas aumentará exponencialmente entre 2024 e 2031. A estimativa para os próximos anos é:
2024: US$ 51.750.000.000
2025: US$ 59.512.500.000
2026: US$ 68.439.375.000
2027: US$ 78.705.281.250
2028: US$ 90.511.073.437
2029: US$ 104.087.734.453
2030: US$ 119.700.894.621
2031: US$ 137.656.028.814
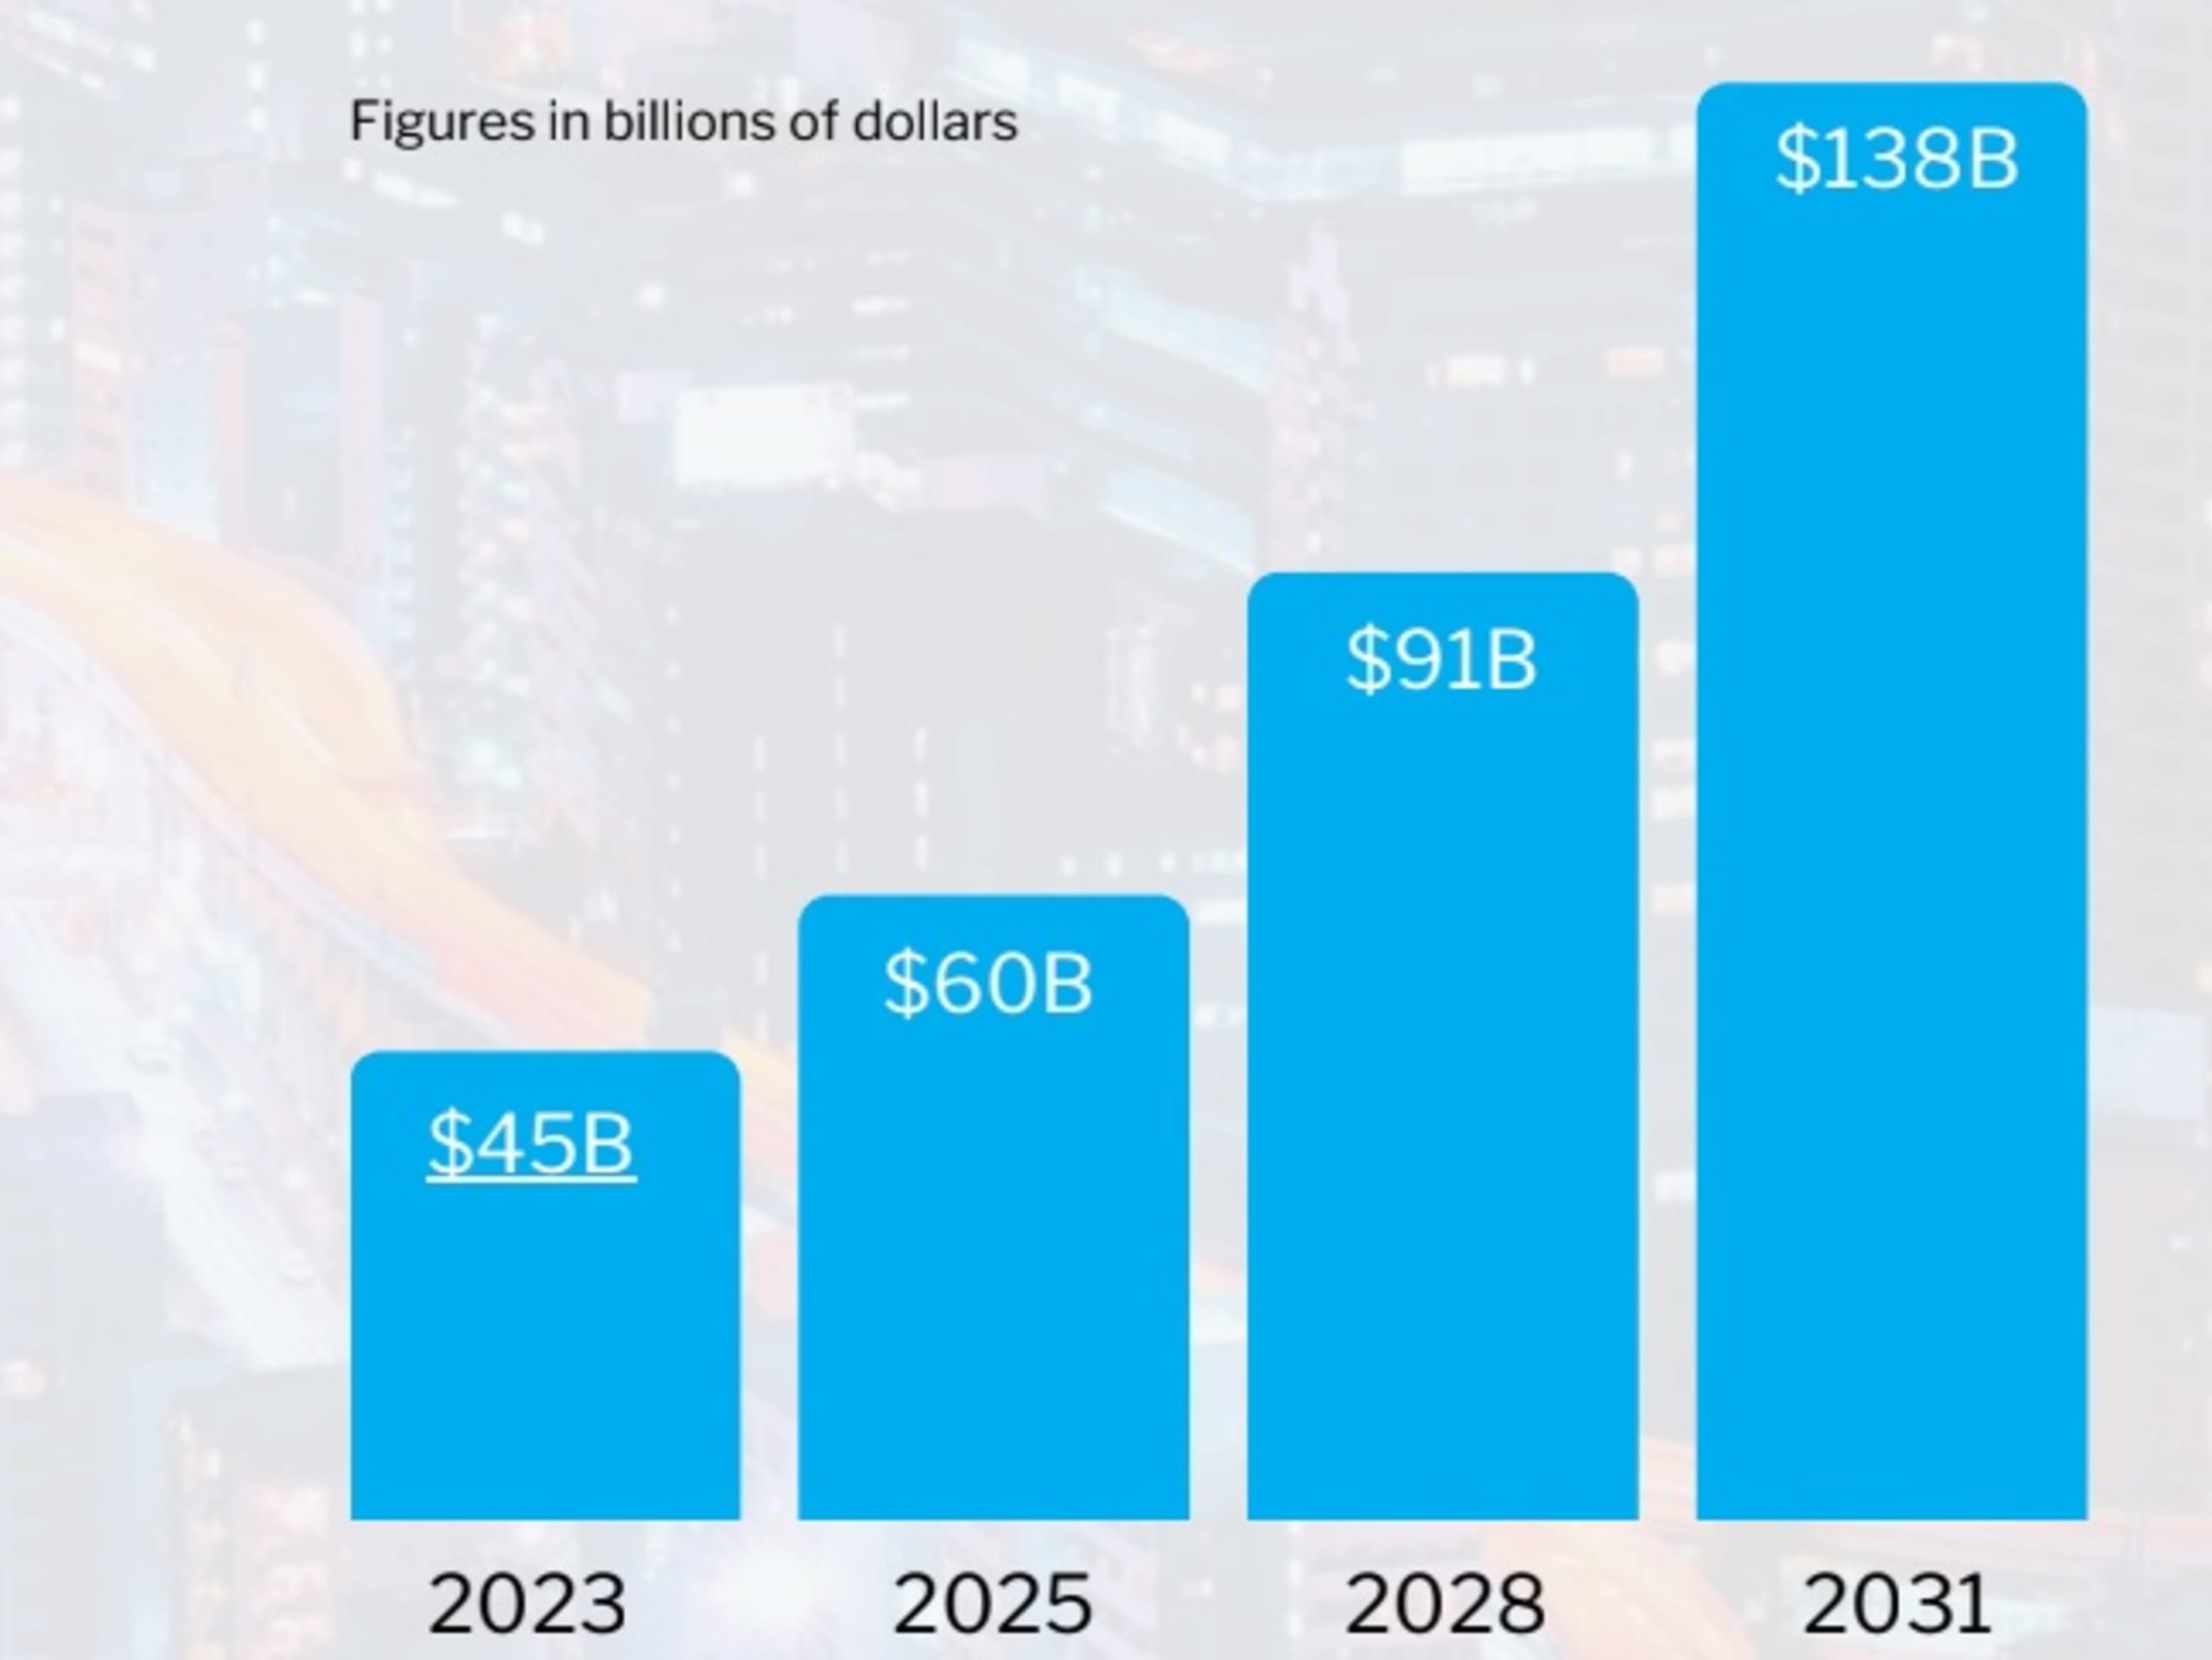
Esses números mostram a urgência de adotar medidas proativas para proteger a cadeia de suprimentos de software. É preciso agir hoje para proteger os ativos digitais da sua organização dos riscos à cadeia de suprimentos de software amanhã.
A hora de agir é agora
Quer proteger melhor suas aplicações contra o próximo ataque à cadeia de suprimentos de software? A hora de ajustar seus programas de AppSec é agora!
Os desenvolvedores têm um papel fundamental na segurança da cadeia de suprimentos de software e devem priorizar a segurança nos processos de codificação e desenvolvimento de produtos para reduzir o risco de ataques. Para envolver suas equipes de desenvolvimento, comece adotando práticas de segurança adequadas e colaborando com especialistas em segurança, além de integrar a segurança às primeiras etapas do desenvolvimento de produtos.
A Snyk prioriza a segurança, a visibilidade e a correção de vulnerabilidades com foco nos desenvolvedores para cada componente crítico das aplicações modernas, incluindo:
Agende uma demonstração ao vivo para conhecer melhor as soluções da Snyk, criadas para desenvolvedores e que continuam a transformar a AppSec. Para descobrir mais estatísticas sobre a segurança da cadeia de suprimentos de software, baixe o relatório completo.


