Retrospectiva de 2018

31 de dezembro de 2018
0 minutos de leituraAntes de tudo, queremos desejar a você um feliz ano novo e agradecer de coração por defender a segurança do código aberto e nos ajudar a tornar o mundo um pouco mais seguro!
Uma retrospectiva de segurança
Em 2018, não faltaram incidentes graves de segurança nos mais diversos ecossistemas.
A equipe de pesquisa de segurança da Snyk divulgou publicamente, em junho, uma vulnerabilidade crítica que permitia sobrescrever qualquer arquivo e afetava milhares de projetos, incluindo projetos da Amazon, Apache, Pivotal e muitas outras empresas. Você pode ler nosso artigo de pesquisa sobre a vulnerabilidade Zip-Slip crítica, que pode levar à execução remota de comandos.
Em novembro, um esforço comunitário desvendou o mistério de um pacote com defeito e levou à descoberta de uma dependência maliciosa que se infiltrou no popular pacote event-stream para executar um sofisticado ataque direcionado a criptomoedas. Se você não acompanhou o caso, confira nossa análise posterior do incidente.
Além disso, desenvolvedores JavaScript talvez se lembrem de outro incidente, em julho: uma versão maliciosa do eslint-scope comprometeu a conta de um mantenedor. Como consequência, a equipe do npm redefiniu todos os tokens de acesso que haviam sido emitidos antes do incidente.
Outros incidentes de segurança que foram notícia em 2018:
Uma vulnerabilidade crítica encontrada no Kubernetes
Uma vulnerabilidade crítica no Spring Boot
Ataques a clientes FTP com traversal de diretório afetaram vários fornecedores
Você sabia que dá para derrubar um servidor de e-mail simplesmente… enviando um e-mail?
Mantendo você por dentro
- Quantas pessoas usam Java SE 8 em produção?
- O Spring Boot está ganhando popularidade?
Descubra tudo sobre o ecossistema JVM no relatório Panorama do ecossistema JVM em 2018, que lançamos no início deste ano. A pesquisa ouviu mais de 10 mil pessoas e abordou o JDK, suas ferramentas, plataformas e aplicações.

Prepare-se para fazer de 2019 um ano ainda melhor com algumas das folhas de consulta que criamos:
Recursos da Snyk que talvez você não tenha conhecido em 2018
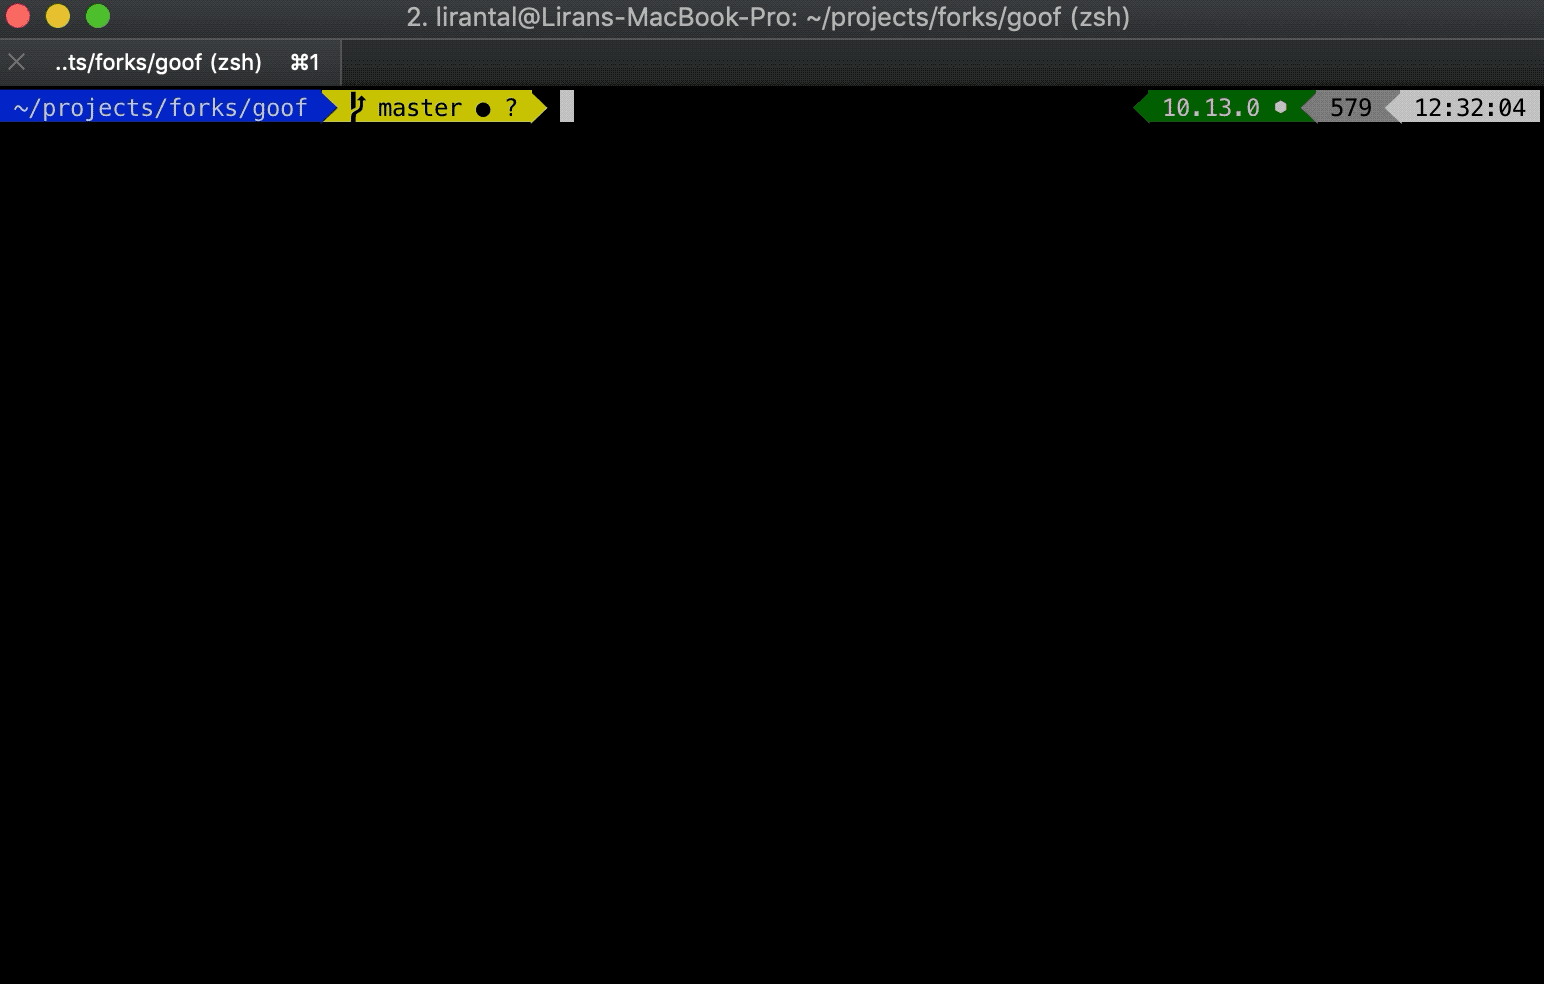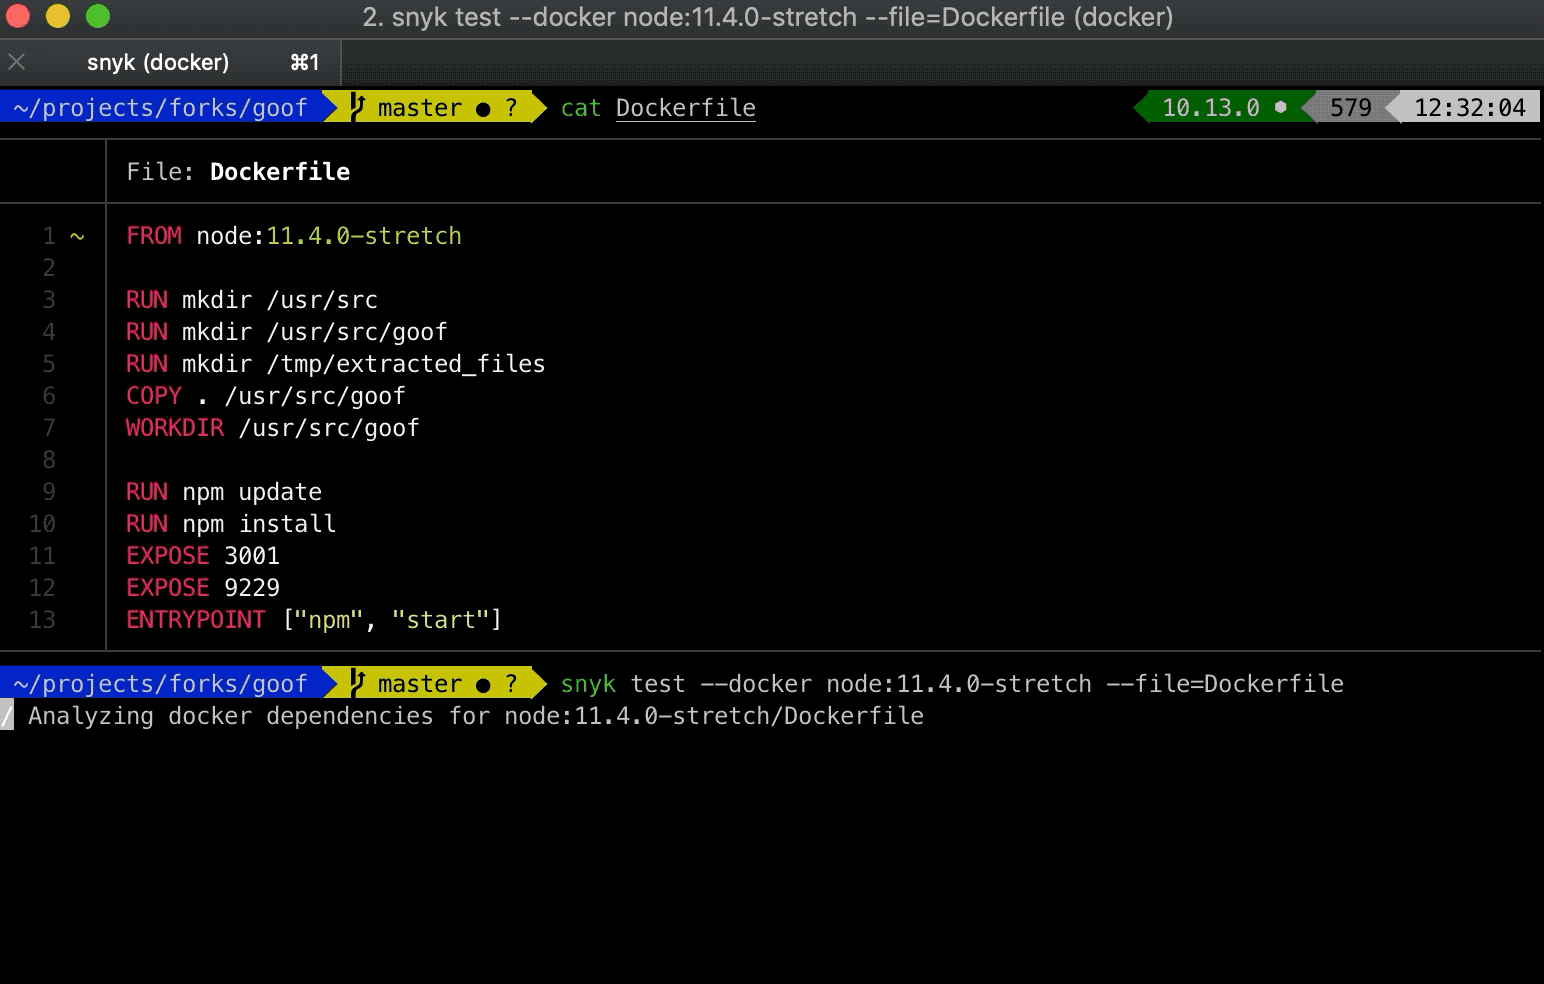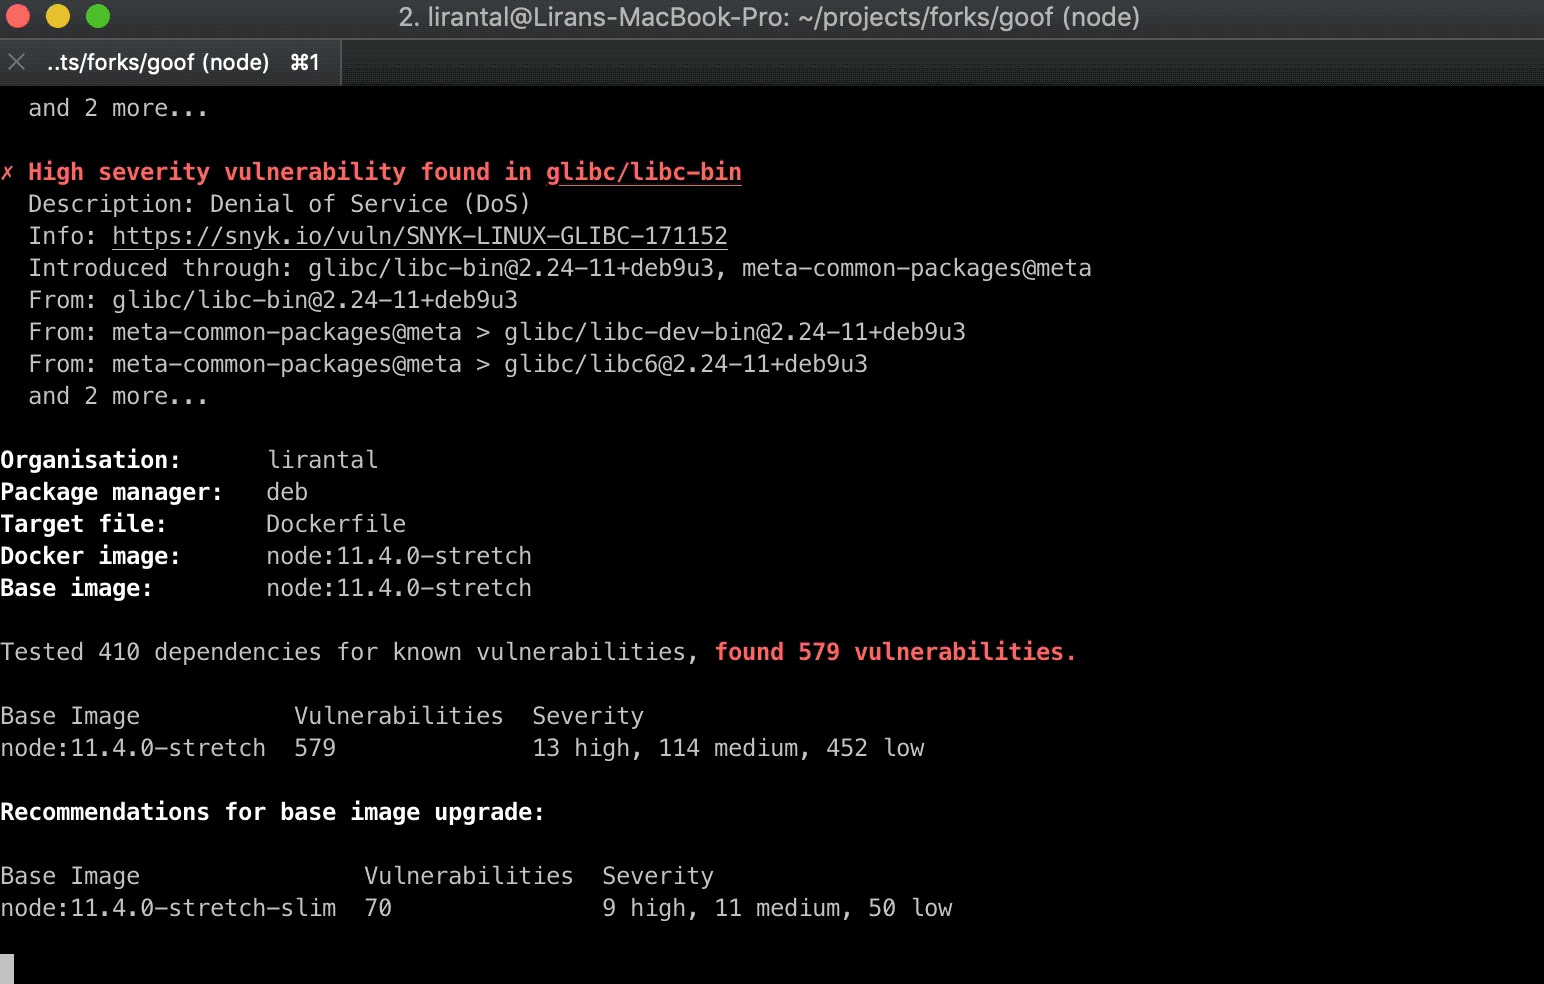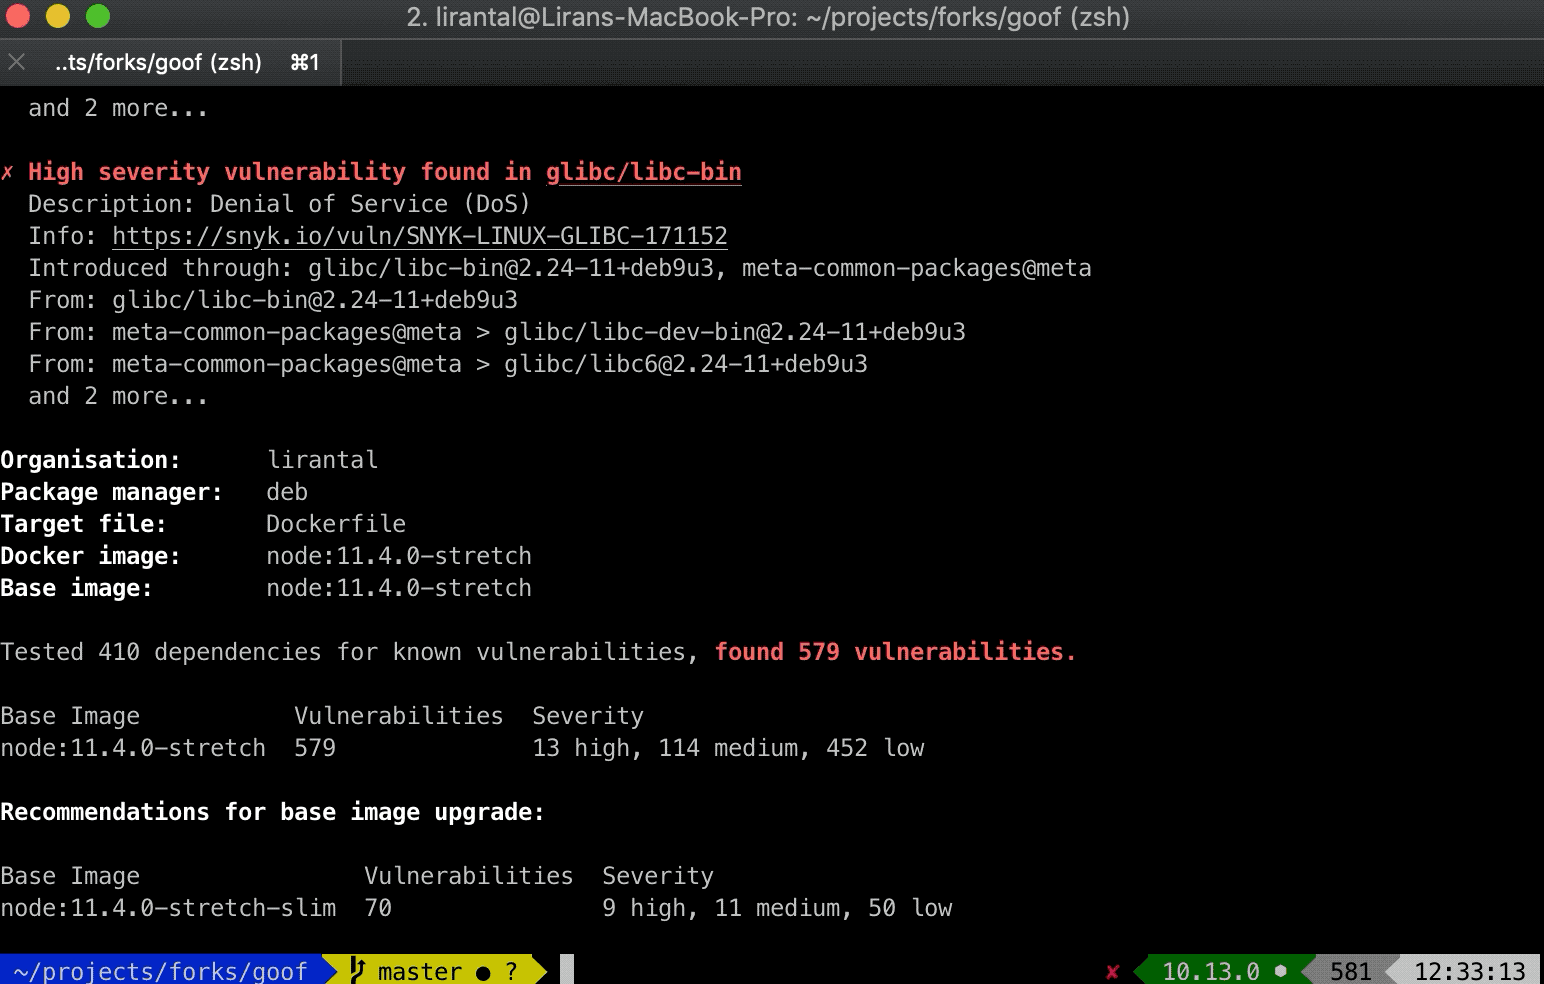
Para quem gosta de Docker: agora você pode usar a CLI da Snyk para buscar vulnerabilidades nas imagens Docker. As recomendações de correção para imagens Docker da Snyk também sugerem imagens-base com menos vulnerabilidades em bibliotecas do sistema, com base no seu Dockerfile, para deixar você mais protegido!
Assim como nos projetos comuns, você pode monitorar imagens Docker em busca de novas vulnerabilidades divulgadas. Nós acompanhamos tudo na página de projetos da Snyk e avisamos você.
Você pode testar a análise de imagens Docker nos seus projetos de código aberto com o plano gratuito, que inclui até 100 testes. Confira:
Nosso novo recurso Monitoramento em tempo de execução ajuda você a priorizar correções de segurança ao detectar código vulnerável na sua aplicação durante a execução. Quando detectamos uma chamada a uma função vulnerável, indicamos isso no cartão do problema, que também mostra os caminhos vulneráveis para você agir imediatamente e reduzir o risco.
O recurso está em beta fechado e disponível para projetos Java e Node.js, mas estamos oferecendo acesso antecipado. Se quiser experimentar, escreva para runtime@snyk.io!

Veja o que mais fizemos neste ano:
Nossa API está disponível nos planos pagos e agora permite consultar todos os problemas de segurança de um projeto para você criar seus próprios painéis, relatórios e outras integrações. Você também pode importar vários projetos de uma só vez pela API.
Integramos a ferramenta Lighthouse, do Google, para avisar você sobre bibliotecas vulneráveis de front-end na sua aplicação web. Se você usa o Sonar, da Microsoft, também podemos ajudar!
Quem desenvolve com entusiasmo no IntelliJ pode conhecer nosso plugin da Snyk para IDEs.
Nossa integração com sistemas de controle de código-fonte não é novidade, mas queremos lembrar como é fácil conectar seus projetos no GitHub, BitBucket Server ou GitLab para receber atualizações automáticas de Pull Requests com correções.
Crescendo e ficando mais fortes
Tivemos um ano incrível, com duas rodadas de investimento que somaram quase US$ 30 milhões, e vimos um crescimento impressionante na adoção do nosso produto:
Mais de 200 mil desenvolvedores escolhem a Snyk para manter a segurança do código aberto sob controle
A CLI da Snyk é baixada mais de 500 mil vezes por mês
Abrimos mais de 10 mil Pull Requests por mês para proteger as dependências dos projetos
Ficamos muito honrados e agradecidos por a Gartner ter nomeado a Snyk como Cool Vendor de 2018 em Segurança de Aplicações e Dados e por ver a ThoughtWorks destacar a Snyk na edição mais recente do Technology Radar. Isso reforça ainda mais o apoio da comunidade e a importância de ajudar desenvolvedores a incorporar a segurança desde o início.

Nossa equipe triplicou de tamanho em 2018 e talvez haja uma vaga para você se quiser fazer parte da Snyk! No fim das contas, 2018 foi um ótimo ano, e estamos ansiosos para tornar 2019 ainda melhor e mais seguro!
Agradecemos pelo apoio!
- A equipe da Snyk
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.