Comprendre la sécurité du cloud : un pilier essentiel de votre cybersécurité
Écrit par

0 minutes de lecture
Qu’est-ce que la sécurité cloud ?
Le cloud computing a été largement adopté par les organisations de toutes tailles grâce à l’évolutivité, à la flexibilité et à la rapidité de déploiement qu’il offre. En utilisant des clouds publics et/ou privés, les organisations peuvent déployer des logiciels, y compris des applications cloud natives, sans les coûts ni la complexité associés à une infrastructure informatique sur site.
Les fournisseurs de cloud public accordent la priorité à la sécurité, car leur modèle économique repose sur la confiance du public. Pourtant, dans le cloud, les périmètres qui délimitent l’infrastructure informatique traditionnelle sur site disparaissent. Les environnements cloud sont interconnectés, ce qui offre aux attaquants de nombreux points d’entrée potentiels pour pénétrer les réseaux et s’y déplacer. De plus, la nature évolutive et distribuée des environnements cloud rend difficile le maintien d’une visibilité et d’un contrôle sur les applications et les données cloud native.
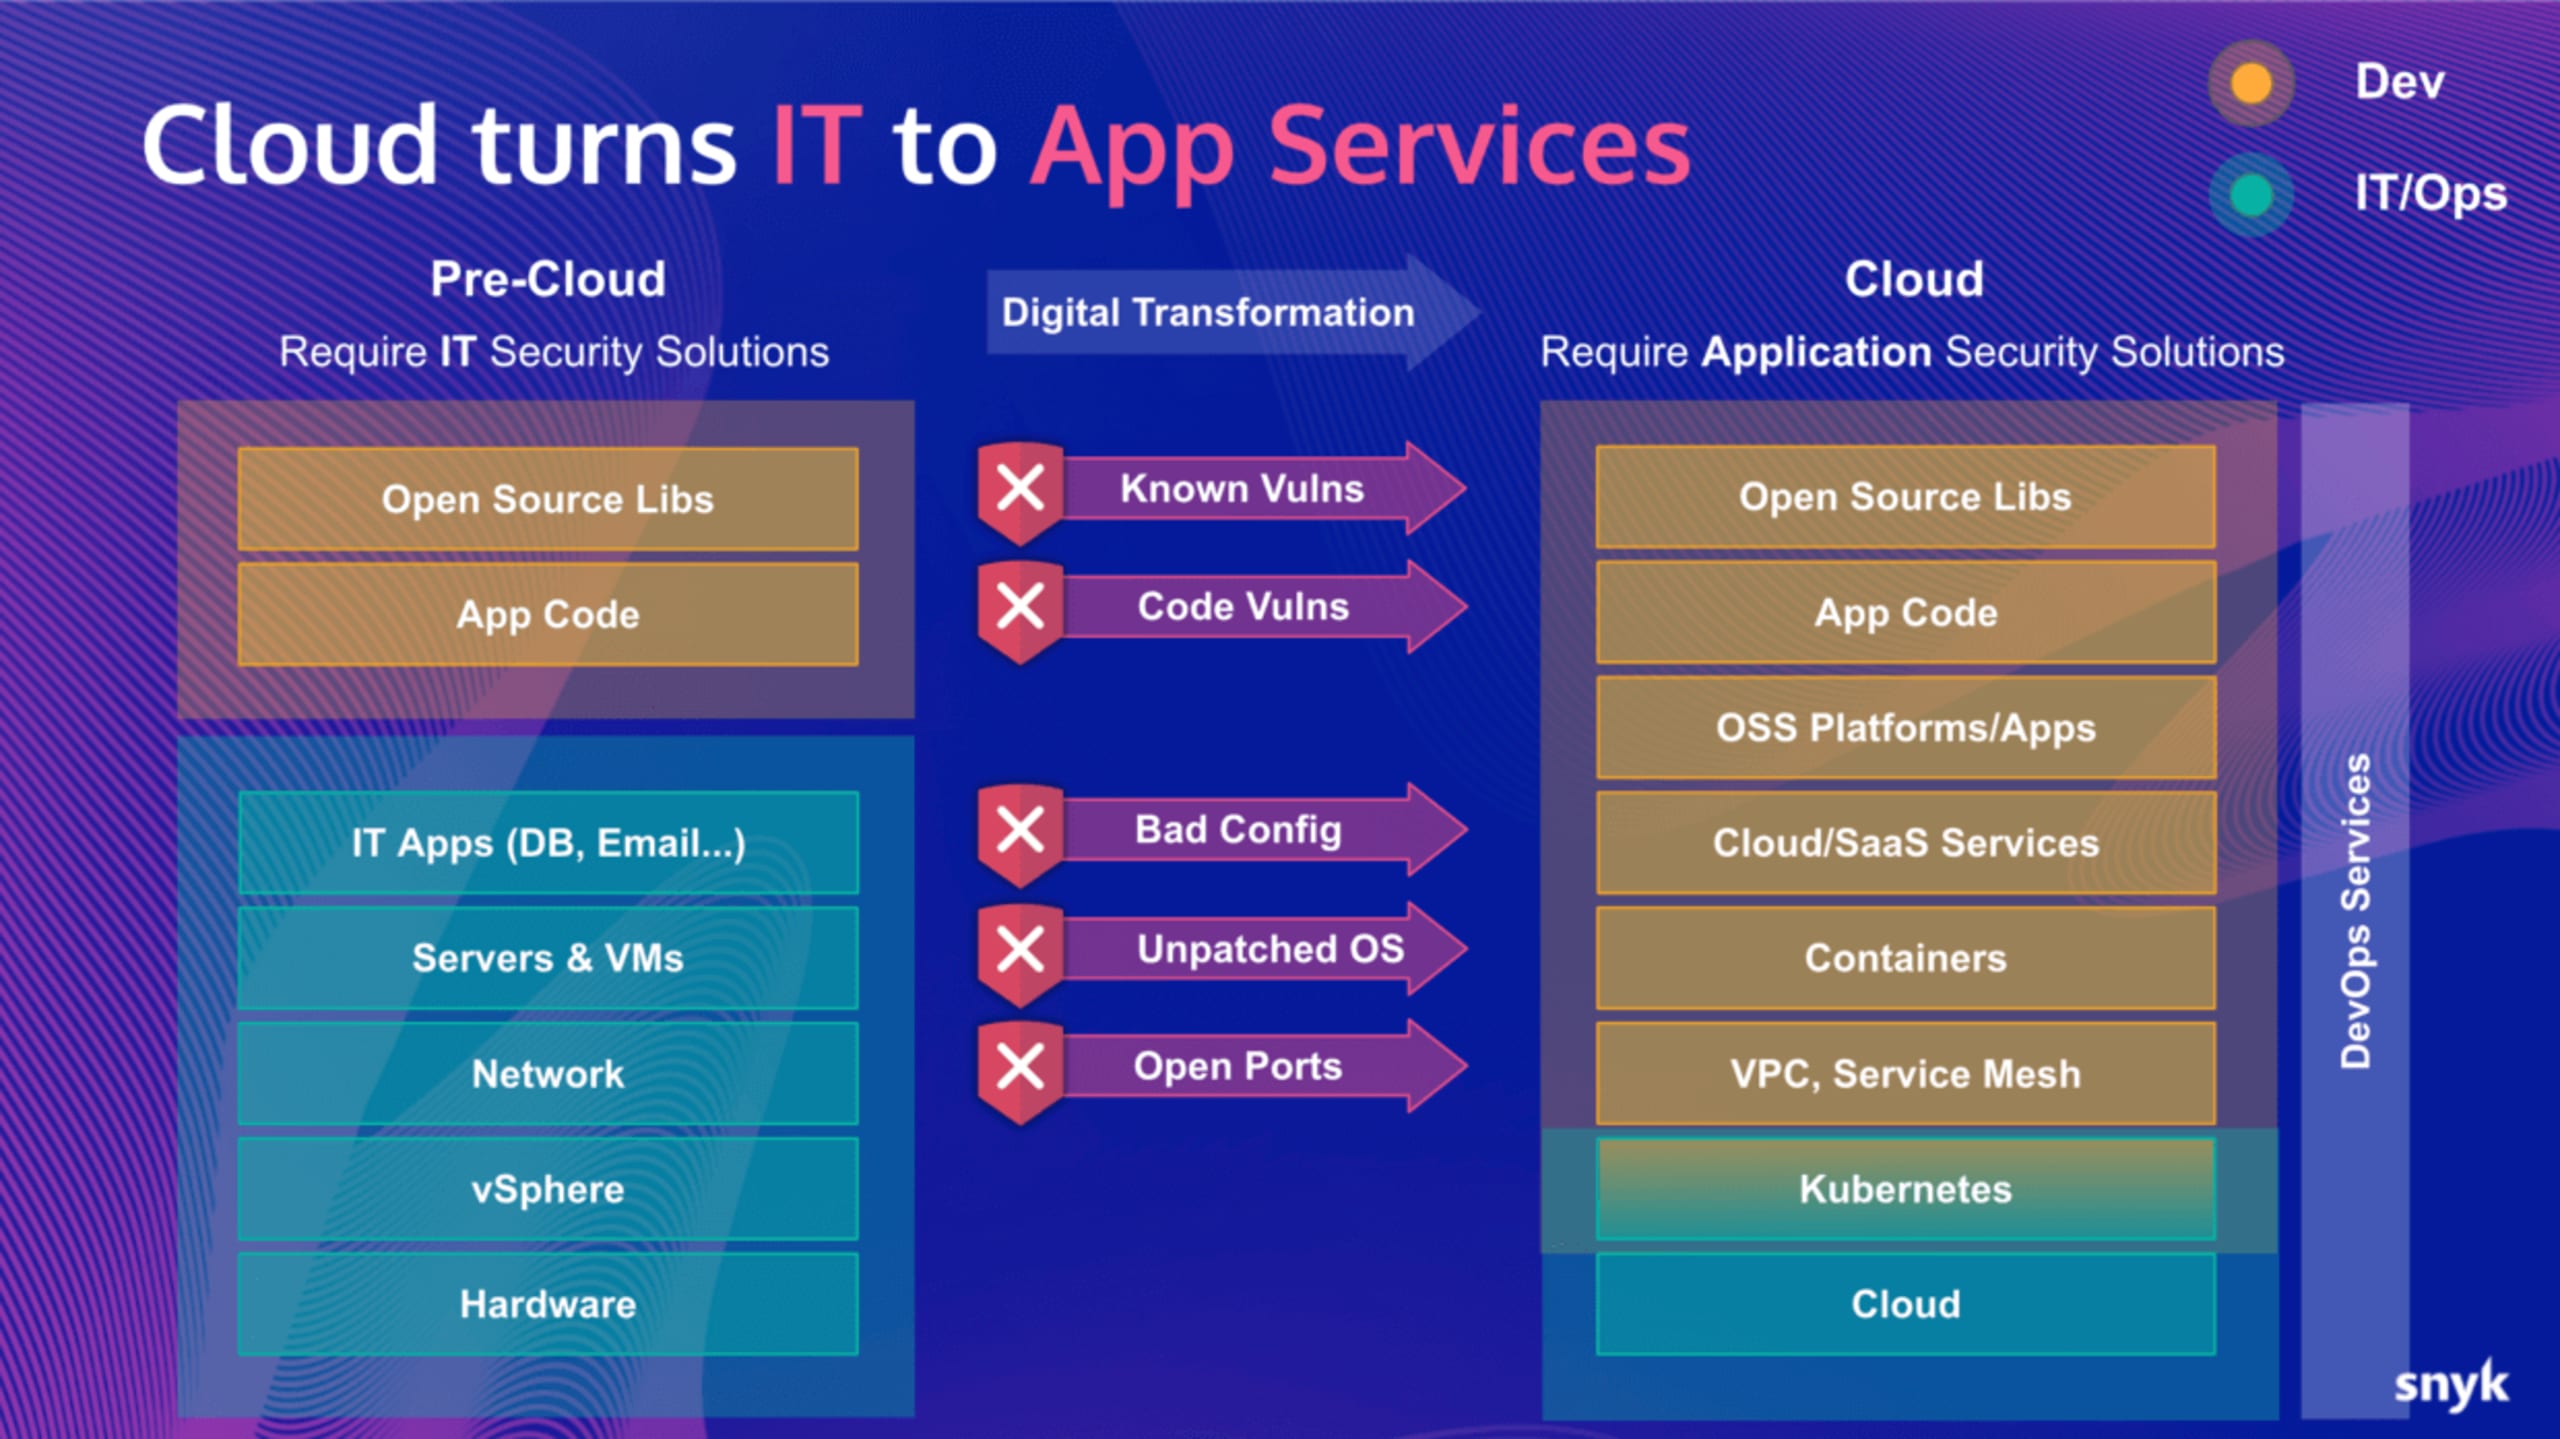
Les développeurs ont besoin de nouvelles méthodes pour sécuriser les applications cloud native conçues selon des approches modernes comme CI/CD, les applications serverless et les conteneurs. Il n’est plus viable de sécuriser les applications uniquement une fois qu’elles sont en production.
Qu’est-ce que la sécurité dans le cloud ?
La sécurité du cloud désigne les techniques et les outils utilisés pour protéger l’infrastructure, les applications et les données cloud. Les approches de sécurité traditionnelles visaient à protéger les réseaux internes contre les menaces externes. Or, le périmètre du cloud est mal défini et son infrastructure fonctionne à bien des égards différemment de celle d’un centre de données. En mettant en œuvre une stratégie de sécurité du cloud, les organisations peuvent garantir la confidentialité des données, contrôler l’accès aux réseaux et aux ressources, assurer leur conformité et permettre aux équipes informatiques de se consacrer à d’autres tâches.
Selon Kubernetes, les 4 C de la sécurité cloud native sont :
Cloud
Clusters
Conteneurs
Code
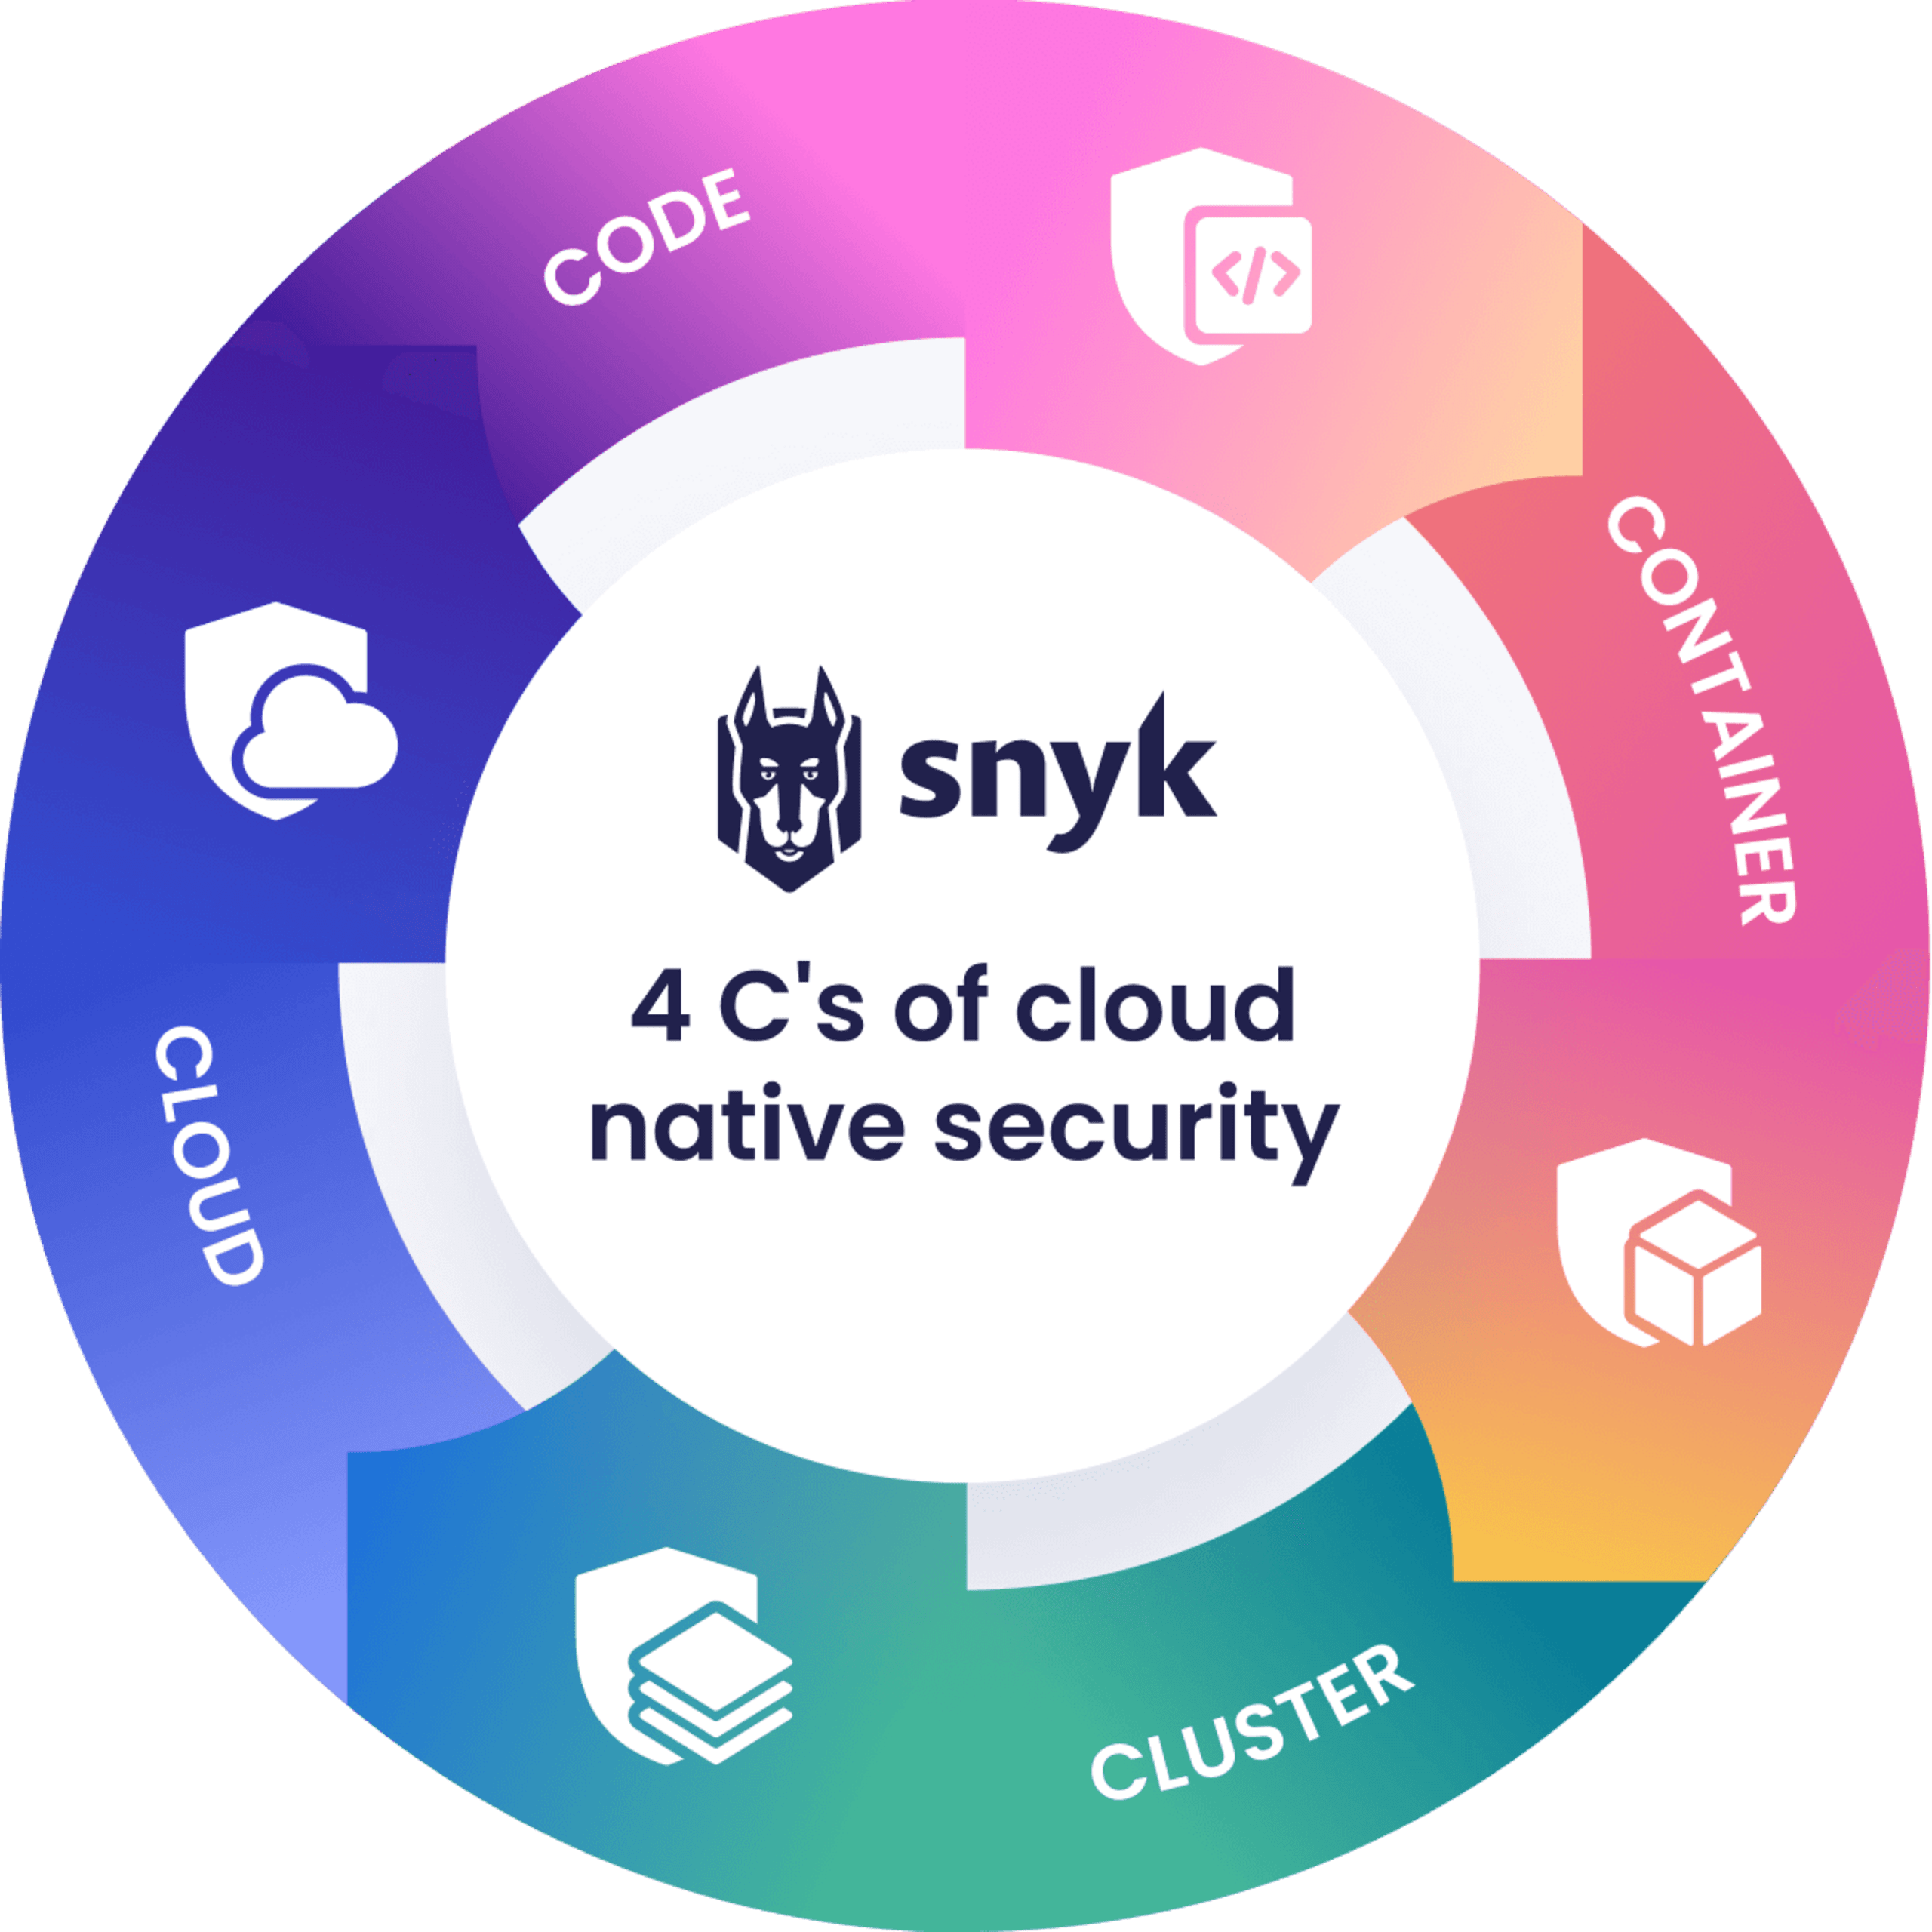
Les 4 C de la sécurité cloud-native
Pourquoi la sécurité du cloud est-elle importante ?
La sécurité du cloud est importante en raison de l’interconnexion des architectures cloud. Les fournisseurs cloud disposent de programmes de sécurité complets — leur modèle économique en dépend —, mais les pirates peuvent contourner les contrôles de sécurité, souvent en compromettant des identités (comme lors d’une attaque contre des entreprises et des agences fédérales américaines utilisant les services cloud de Microsoft).
Sans sécurité cloud robuste, il suffit qu’un attaquant compromette un appareil vulnérable ou une ressource cloud mal configurée. Il peut alors passer par des interfaces reliées à d’autres systèmes cloud pour découvrir des données, puis les copier sur son propre compte cloud ou ses propres serveurs.
C’est pourquoi les fournisseurs cloud et leurs utilisateurs doivent sécuriser les accès à chaque interface entre les appareils des utilisateurs finaux, les applications, les ressources cloud et les réseaux.
En plus de protéger contre les cybermenaces, la sécurité du cloud est importante, car elle assure la continuité des activités en cas de panne réseau ou de coupure de courant dans un centre de données. Ces interruptions peuvent avoir des conséquences à court terme, comme l’impossibilité d’accéder aux données au moment voulu, ou à plus long terme, comme une perte définitive de données. Un programme de sécurité du cloud doit prévoir des sauvegardes des applications et des données, ainsi que des plans en cas de panne réseau.
Cinq avantages de la sécurité du cloud
Préserver la confiance des clients
Simplifier l’administration
Unifier la sécurité
Confidentialité et conformité
Résilience
Les modèles cloud permettent d’exécuter efficacement des applications et de stocker des données, sans les coûts ni les longs délais associés au déploiement et à la maintenance de systèmes sur site. Ils peuvent toutefois limiter la visibilité et le contrôle sur des processus essentiels. En mettant en place un programme de sécurité du cloud robuste, les organisations peuvent notamment :
Préserver la confiance des clients : les utilisateurs peuvent accéder aux données et aux applications depuis n’importe où et sur n’importe quel appareil, en sachant que leurs données sont protégées contre les cybermenaces et les suppressions accidentelles.
Simplifier l’administration : la sécurité informatique traditionnelle nécessitait des configurations manuelles et des mises à jour de sécurité fréquentes. La sécurité du cloud adopte une approche proactive qui assure une protection permanente, avec peu ou pas d’intervention manuelle une fois la solution en place.
Unifier la sécurité : le cloud computing permet aux utilisateurs d’accéder à leurs workflows depuis n’importe quel appareil ou point de terminaison, ce qui est difficile à gérer avec les approches traditionnelles. La sécurité du cloud centralise la surveillance du réseau et simplifie la mise à jour des logiciels et des politiques. Toute l’administration de la sécurité se fait au même endroit.
Confidentialité et conformité : la sécurité du cloud permet aux développeurs de rédiger et d’appliquer automatiquement des politiques afin de garantir la confidentialité des données et la conformité réglementaire.
Résilience : la sécurité du cloud facilite la mise en œuvre de plans de reprise après sinistre, puisque l’administration est centralisée.
Quels sont les types de sécurité du cloud ?
La sécurité du cloud comporte plusieurs aspects :
La sécurité des données vise à protéger les données au repos et en transit.
La gestion des identités et des accès (IAM) contrôle le trafic entre les différentes zones de l’architecture cloud à l’aide de mécanismes d’identification et de contrôle des accès.
La gouvernance et la conformité visent à garantir que l’architecture cloud respecte les réglementations de l’organisation ou des autorités.
La continuité des données et des activités repose sur la redondance afin de garantir la restauration des systèmes en cas de panne réseau ou de perte de données.
Examinons maintenant en détail chaque type de sécurité du cloud computing :
Sécurité des données
Les données sensibles doivent être protégées aussi bien lorsqu’elles sont stockées dans des ressources de cloud public que lorsqu’elles sont en transit, afin d’empêcher tout accès non autorisé ou toute fuite. Comme les utilisateurs peuvent accéder aux données cloud sur Internet, depuis n’importe quel lieu ou appareil, les équipes informatiques doivent adopter de nouvelles méthodes pour les protéger.
Il existe de nombreux outils et techniques pour sécuriser les données dans le cloud :
Chiffrement : cette technique encode les informations au repos comme en transit à l’aide d’un algorithme. Si des attaquants parviennent à franchir les barrières et à accéder aux données, ils devront les déchiffrer pour les consulter dans leur forme d’origine. Cela nécessite une puissance de calcul dont le coût est prohibitif pour la plupart des attaquants : le chiffrement est donc un outil essentiel pour sécuriser les données.
VPN : les réseaux privés virtuels (VPN) vous permettent d’envoyer des données de manière sécurisée via des connexions potentiellement non sécurisées, en les chiffrant et en les acheminant par l’intermédiaire d’un serveur distant exploité par le fournisseur du VPN. Vos données sont ainsi protégées, et votre identité et votre emplacement masqués.
Architecture de sécurité du cloud : les compromissions cloud native exploitent souvent des erreurs ou des vulnérabilités dans les déploiements cloud. Les attaquants accèdent aux données par des interfaces mal configurées ou non sécurisées, puis les exfiltrent vers leur réseau. C’est pourquoi il est recommandé d’isoler les composants de l’architecture cloud, notamment les applications, les conteneurs, les machines virtuelles et les données. Des outils comme les clouds privés virtuels et Azure VNet permettent de partitionner les charges de travail en sous-réseaux. Vous pouvez ensuite appliquer des politiques de sécurité granulaires, des configurations IAM, des pare-feu et des règles de routage pour contrôler les accès.
Surveillance des services cloud : les services cloud étant hébergés en dehors des réseaux et des appareils internes, les équipes informatiques doivent pouvoir surveiller directement ces services et les données qu’ils contiennent. Cette approche s’apparente à la surveillance traditionnelle du trafic réseau interne, mais la gestion multicloud doit s’intégrer aux différents fournisseurs et tenir compte de la complexité accrue des déploiements cloud. Les clients qui utilisent un seul fournisseur cloud doivent eux aussi établir et maintenir une visibilité sur leur trafic réseau pour garantir la sécurité.
Il convient de noter que ces outils et techniques protègent contre les attaques malveillantes, mais aussi contre les erreurs humaines susceptibles d’entraîner des fuites ou une altération des données. Leur mise en œuvre constitue une première étape pour limiter les conséquences d’une compromission.
Gestion des identités et des accès (IAM)
Les modèles de cloud computing regroupent diverses technologies : services de bases de données et de stockage objet, logiciels comme les systèmes d’exploitation et les machines virtuelles, ainsi que le matériel utilisé par les utilisateurs, souvent leurs appareils personnels (BYOD). Le contrôle du trafic entre ces différentes zones est un aspect essentiel de la sécurité du cloud. L’IAM vous permet de voir et de contrôler l’ensemble de ces utilisateurs et points de terminaison.
L’IAM comprend :
Authentification et autorisation : les contrôles d’accès sont essentiels pour empêcher les utilisateurs, légitimes ou malveillants, de compromettre potentiellement les informations et les systèmes. Une bonne gestion des mots de passe et l’authentification multifacteur sont deux exemples d’outils efficaces d’authentification et d’autorisation.
Contrôles d’accès basés sur les rôles : ils s’appuient sur les rôles plutôt que sur des autorisations individuelles. Ils sont plus faciles à modifier lorsqu’un utilisateur change de fonction. Les privilèges doivent toujours être accordés selon le principe du « moindre privilège », et les privilèges plus étendus doivent exiger une authentification renforcée. En appliquant ce principe, vous pouvez vous assurer qu’un attaquant qui accède à un compte ne pourra pas progresser dans le système ni accéder à des données importantes comme les clés API.
Sécurité entre les zones : elle comprend le blocage des ports, l’obligation d’obtenir des autorisations, l’application de mesures de sécurité granulaires, etc.
Dans l’idéal, les équipes de sécurité superviseraient chaque instance d’identification et d’authentification. Mais faute de ressources, chaque utilisateur doit comprendre les mesures de base permettant de réduire le risque de compromission de ses identifiants, notamment grâce à une formation sur les mots de passe robustes et l’authentification multifacteur. Les principes IAM soulignent l’importance d’une architecture cloud sécurisée et d’un rôle dédié, comme celui d’architecte sécurité cloud, pour veiller à sa bonne configuration et à sa bonne gestion.
Gouvernance et conformité
Les environnements cloud ajoutent de nouvelles dimensions à la conformité aux exigences réglementaires en matière de confidentialité des utilisateurs, comme SOC 2, PCI et HIPAA, ainsi qu’aux exigences internes. Les processus de conformité doivent tenir compte de l’infrastructure elle-même et des interfaces entre les systèmes internes, l’infrastructure cloud et Internet.
L’automatisation des politiques et des contrôles est une méthode pour garantir la conformité dans les environnements cloud. Elle doit prévoir des politiques pour suivre, hiérarchiser et atténuer les menaces pesant sur les systèmes essentiels, sécuriser les données, contrôler les accès en fonction des rôles, utiliser le chiffrement et la journalisation, ainsi qu’encadrer les comportements sûrs des utilisateurs, notamment en matière de mots de passe.
Automatisez la conformité cloud dans les workflows de vos développeurs
Snyk automatise les contrôles de conformité cloud et génère des rapports pour les dirigeants et les auditeurs.
Résilience des données et continuité des activités
Cet aspect de la sécurité du cloud prévoit des mesures de redondance afin que les données et les activités restent opérationnelles en cas de sinistre ou de perte de données imprévue. La sauvegarde des données et des systèmes contribue à garantir la continuité des opérations. Cela comprend également des tests de sauvegarde et des instructions de restauration des données. Des données correctement sauvegardées dans le cloud peuvent aussi vous protéger contre les attaques par ransomware. Si un attaquant chiffre tous vos fichiers actifs, il vous suffit de les récupérer à partir de vos sauvegardes, sans payer la rançon !
Sécurité du cloud, sécurité des applications et sécurité des applications cloud native
Les frontières entre la sécurité des applications et celle du cloud s’estompent de plus en plus, en particulier avec les architectures cloud native comme le serverless et les conteneurs. Les développeurs contribuent davantage à la sécurité du cloud grâce à des approches comme les politiques sous forme de code (PaC) et l’infrastructure as code (IaC), qui remplacent les procédures manuelles par des méthodes standardisées et reproductibles écrites en code.
Les développeurs sont donc de plus en plus responsables de la sécurité des applications qu’ils écrivent et de l’infrastructure sur laquelle elles s’exécutent. Ils sont également de plus en plus sensibles aux enjeux de sécurité : 61 % des développeurs déclarent que le passage aux technologies cloud native a renforcé leurs préoccupations en matière de sécurité.
Cela soulève la question de savoir qui est responsable de la sécurité du cloud, puisque plusieurs équipes sont impliquées : les équipes de sécurité, d’exploitation et de développement de l’organisation cliente, ainsi que celles du fournisseur cloud.
Sécurité du cloud et cybersécurité
La sécurité cloud est une spécialité de la cybersécurité qui vise à protéger les données, les applications et les services dans les environnements cloud. Elle prend en compte des risques spécifiques comme les erreurs de configuration, les API non sécurisées et les vulnérabilités liées aux infrastructures partagées. La cybersécurité, quant à elle, englobe plus largement les mesures de protection des réseaux, des appareils et des données contre les cybermenaces dans tous les environnements, y compris les systèmes sur site et les plateformes cloud.
Sécurisez vos configurations, de l’IDE aux environnements cloud en production.
Donnez aux développeurs les moyens de concevoir une infrastructure cloud sécurisée et de corriger les problèmes dans le code source IaC.
À qui incombe la sécurisation du cloud ?
Les fournisseurs de cloud public appliquent généralement un modèle de responsabilité partagée pour la sécurité du cloud, qui attribue la responsabilité de chaque aspect du cloud à la partie qui en a la maîtrise.
Les fournisseurs sont généralement chargés de sécuriser les réseaux, l’infrastructure cloud et les serveurs utilisés pour héberger physiquement les données et les charges de travail. Les clients doivent choisir un fournisseur sécurisé, gérer les accès des utilisateurs, garantir la conformité aux réglementations de l’entreprise et des pouvoirs publics, et configurer et maintenir leurs systèmes de manière sécurisée.
Les responsabilités en matière de sécurité varient selon le type de service cloud
Les exigences de sécurité peuvent varier selon le type de service cloud utilisé. Il en existe plusieurs :
Software as a Service (SaaS)
La principale responsabilité des clients SaaS consiste à utiliser des protocoles d’accès sécurisés. Les fournisseurs sont chargés de sécuriser le backend. De nombreuses attaques exploitent les intégrations des applications SaaS avec d’autres plateformes. Il est donc important de pouvoir suivre les workflows des utilisateurs et les données.
Platform as a Service (PaaS)
Les entreprises PaaS proposent aux clients un « bac à sable » qu’ils peuvent louer pour développer des applications sur l’infrastructure du fournisseur. Les fournisseurs sont chargés de sécuriser le système d’exploitation, le middleware et l’environnement d’exécution, tandis que les clients doivent protéger les appareils et les réseaux des utilisateurs finaux, les applications, les données et les accès. Le développement d’applications dans des environnements PaaS réduit la visibilité et complique la détection des déplacements ou des utilisations non autorisées par des attaquants dans le cloud. Des contrôles de sécurité systématiques et des outils de visibilité sont nécessaires pour détecter et prévenir toute activité suspecte.
Infrastructure as a Service (IaaS)
Les fournisseurs IaaS offrent une solution de remplacement à la construction d’infrastructures sur site coûteuses : les clients peuvent louer du matériel et des ressources informatiques selon leurs besoins. Les fournisseurs sont chargés de sécuriser leurs serveurs physiques, leurs réseaux et leurs données. Les clients doivent quant à eux protéger tout ce qui fonctionne sur l’infrastructure du fournisseur, notamment leur système d’exploitation, leurs applications et leur middleware, ainsi que les accès des utilisateurs, la configuration des ressources, les appareils et les réseaux des utilisateurs finaux.
Environnements cloud
On parle souvent du « cloud » comme d’un lieu, mais il est plus juste de le considérer comme un modèle de stockage des données et d’exécution des charges de travail dans un environnement distribué. Il existe plusieurs types d’environnements cloud, notamment :
Clouds publics
Il s’agit de services tiers dont les clients partagent les ressources du fournisseur. En général, les clients accèdent aux clouds publics via un navigateur Web. Les clouds publics investissent massivement dans la sécurité, et la majorité des failles de sécurité dans le cloud résultent d’erreurs de configuration ou d’autres erreurs des clients. Selon Gartner, 99 % des défaillances de sécurité cloud seront imputables aux clients d’ici 2025.
Clouds privés
Les clouds privés offrent aux clients un environnement qui leur est réservé, géré soit par un fournisseur tiers externe, soit en interne comme une approche moderne du centre de données traditionnel. Ils peuvent sembler plus sécurisés que les clouds publics, car ils sont isolés par le pare-feu de l’utilisateur. Ils restent toutefois exposés à des risques de sécurité, comme les failles liées aux identités.
Clouds gouvernementaux
Les clouds gouvernementaux sont conçus pour fournir des environnements cloud isolés aux organismes publics susceptibles de traiter des données sensibles ou classifiées et soumis à des réglementations de sécurité strictes.
Multicloud
Ces environnements combinent plusieurs services cloud de même type fournis par des prestataires différents (par exemple, des clouds publics ou privés). Les configurations multicloud sont fréquentes dans les entreprises où des équipes réparties travaillent sur différents projets, avec leurs propres échéances et exigences techniques. Elles peuvent choisir différents fournisseurs cloud selon les besoins de leur projet. Le multicloud peut aussi résulter de fusions-acquisitions : les entreprises concernées utilisent alors des fournisseurs cloud différents. Le multicloud complexifie la sécurité, car chaque cloud utilisé nécessite une expertise et des outils spécifiques.
Cloud hybride
Les clouds hybrides associent des centres de données cloud privés tiers ou sur site à des clouds publics. Certaines entreprises adoptent ce que Gartner appelle une approche « bimodale », en exécutant des charges de travail à la fois dans le cloud et dans leur centre de données, notamment pendant les périodes de migration et les projets de transformation numérique.
Clouds sur site vs. hors site
Les clients peuvent accéder à des environnements cloud gérés hors site par un fournisseur externe, ou à un cloud interne sur site permettant de personnaliser la configuration de chaque ressource. Les services cloud hors site sont fournis à distance et permettent aux clients de se décharger des coûts liés au matériel, à la maintenance et à la sécurité. Avec un cloud sur site, le client doit gérer les réseaux, le stockage, les serveurs et la sécurité de l’environnement cloud.
Sécurisez vos environnements cloud avec Snyk
Le développement logiciel a évolué : la sécurité doit désormais être intégrée à chaque étape du cycle de vie du développement logiciel, et non prise en compte uniquement une fois l’application en production. L’infrastructure traditionnelle a été remplacée par du code qui définit l’infrastructure, les services et les conteneurs d’applications. Les applications elles-mêmes sont aujourd’hui constituées en grande partie de code open source. Elles sont conçues pour fonctionner dans des conteneurs, des machines virtuelles et des architectures serverless, et incluent des instructions pour déployer et configurer l’infrastructure qui les hébergera à l’aide d’outils comme Kubernetes et Terraform.
La sécurité cloud doit accompagner les développeurs lors de la conception et du développement d’applications cloud natives, tout au long du pipeline CI/CD. Snyk propose plusieurs outils pour les aider à intégrer la sécurité cloud à leurs applications et workflows :
Sécurité axée sur les développeurs
Les outils de sécurité pour développeurs de Snyk leur permettent d’intégrer la sécurité dès les premières lignes de code. La plateforme Snyk comprend des outils d’analyse des dépendances open source, de sécurisation des conteneurs et de l’infrastructure.
Sécurité de l’Infrastructure as Code (IaC)
Les modèles IaC définissent l’état dans lequel l’infrastructure cloud doit fonctionner. À la manière de runbooks automatisés, ils consignent les subtilités des déploiements manuels et les transforment en étapes reproductibles pouvant être testées avant leur exécution. L’IaC permet d’appliquer les bonnes pratiques du développement logiciel aux définitions de l’infrastructure.
Snyk IaC simplifie les tests de conformité aux politiques de sécurité et d’architecture à chaque modification du code. La solution prend en charge les infrastructures AWS, Azure et GCP, ainsi que les outils IaC Kubernetes et Terraform. Snyk IaC centralise la visibilité et la gouvernance des workflows des développeurs, des pipelines et des environnements cloud au moyen d’un moteur de politiques et d’un jeu de règles uniques. L’outil permet également aux équipes de résoudre rapidement les problèmes cloud en les reliant automatiquement au code source IaC correspondant dans les workflows Git. Les développeurs responsables peuvent ainsi les corriger plus vite. Il suffit de corriger, de tester à nouveau et de redéployer.
Sécurité des conteneurs, y compris en environnement d’exécution avec Sysdig
Snyk Container aide les développeurs à sécuriser simultanément leurs applications et leurs conteneurs. Ses outils d’images de base permettent de corriger rapidement les vulnérabilités en passant à des images de base plus sécurisées. Ses fonctionnalités d’analyse détectent et corrigent automatiquement les vulnérabilités des conteneurs, dans l’IDE comme en environnement d’exécution. Le partenariat de Snyk avec Sysdig étend les capacités de Snyk Container pour protéger l’environnement d’exécution Kubernetes et fournir aux développeurs des retours et une meilleure visibilité.
Principes du shift left et du DevSecOps
La sécurité applicative traditionnelle se concentre sur l’analyse et la correction des vulnérabilités en production. La complexité des environnements cloud modernes et la rapidité des mises en production rendent cette approche obsolète. L’approche DevSecOps moderne intègre la sécurité au processus de développement dès le départ. Cette démarche de shift left est un élément fondamental du développement d’applications cloud natives et des outils associés.
Sécurisez vos configurations, de l’IDE aux environnements cloud en production.
Donnez aux développeurs les moyens de concevoir une infrastructure cloud sécurisée et de corriger les problèmes dans le code source IaC.