Récapitulatif : la sécurité sans stress pour les équipes Dev et Ops sur AWS


3 avril 2023
0 minutes de lectureSnyk a récemment organisé un événement virtuel d’une demi-journée consacré à la sécurité des workloads applicatifs exécutés sur AWS. Réparti en six sessions, l’événement a abordé des sujets tels que les défis des développeurs dans le développement d’applications cloud-native, les principales vulnérabilités de l’année passée, des ateliers pratiques avec des fournisseurs technologiques de premier plan, ainsi que d’autres thèmes qui aident les équipes d’ingénierie et de sécurité à mettre en place un workflow DevSecOps efficace.
Voici un récapitulatif des thèmes liés à la sécurité abordés lors de chaque session.
Discours d’ouverture : les 12 facteurs de souffrance des développeurs
Randall Degges, Senior Director of Developer Relationships & Community chez Snyk, a animé la première session de la journée. La qualifiant de « séance de thérapie personnelle », Randall a offert au public un regard hilarant sur les pièges qu’il a rencontrés en tant que chef d’entreprise et développeur créant des applications sur AWS, et surtout sur les leçons qu’il a tirées de ses erreurs.
Randall a intitulé sa session Les 12 facteurs de souffrance des développeurs, en s’inspirant des 12 facteurs d’Adam Wiggins : une méthodologie pour créer des applications simples, évolutives et fiables dans les environnements cloud. Randall a abordé chacun des 12 facteurs en expliquant les erreurs qu’il a commises, à partir d’exemples tirés de son expérience de contributeur individuel et de chef d’entreprise. Nous vous avons résumé ici l’une de nos anecdotes préférées de sa présentation !
Le quatrième facteur des 12 facteurs de Wiggins invite les développeurs à « traiter les services de soutien comme des ressources attachées », ou, comme le jeune Randall l’a appris à ses dépens, à « bien construire dès le départ ».
À 12 ans, Randall a créé un blog qu’il a codé à la main et hébergé chez un hébergeur mutualisé. Le blog marchait bien jusqu’à ce que Randall, alors étudiant, utilise l’espace de son blog pour partager des liens vers des films piratés (à une époque où Netflix envoyait encore les films par courrier). Le piratage et le partage de ces films l’ont rendu populaire sur le campus, mais son hébergeur a rapidement manqué d’espace pour accueillir tout ce contenu. Il a donc dû migrer son application PHP codée à la main vers une architecture adaptée. Comme on peut l’imaginer, la tâche a été longue et ardue.
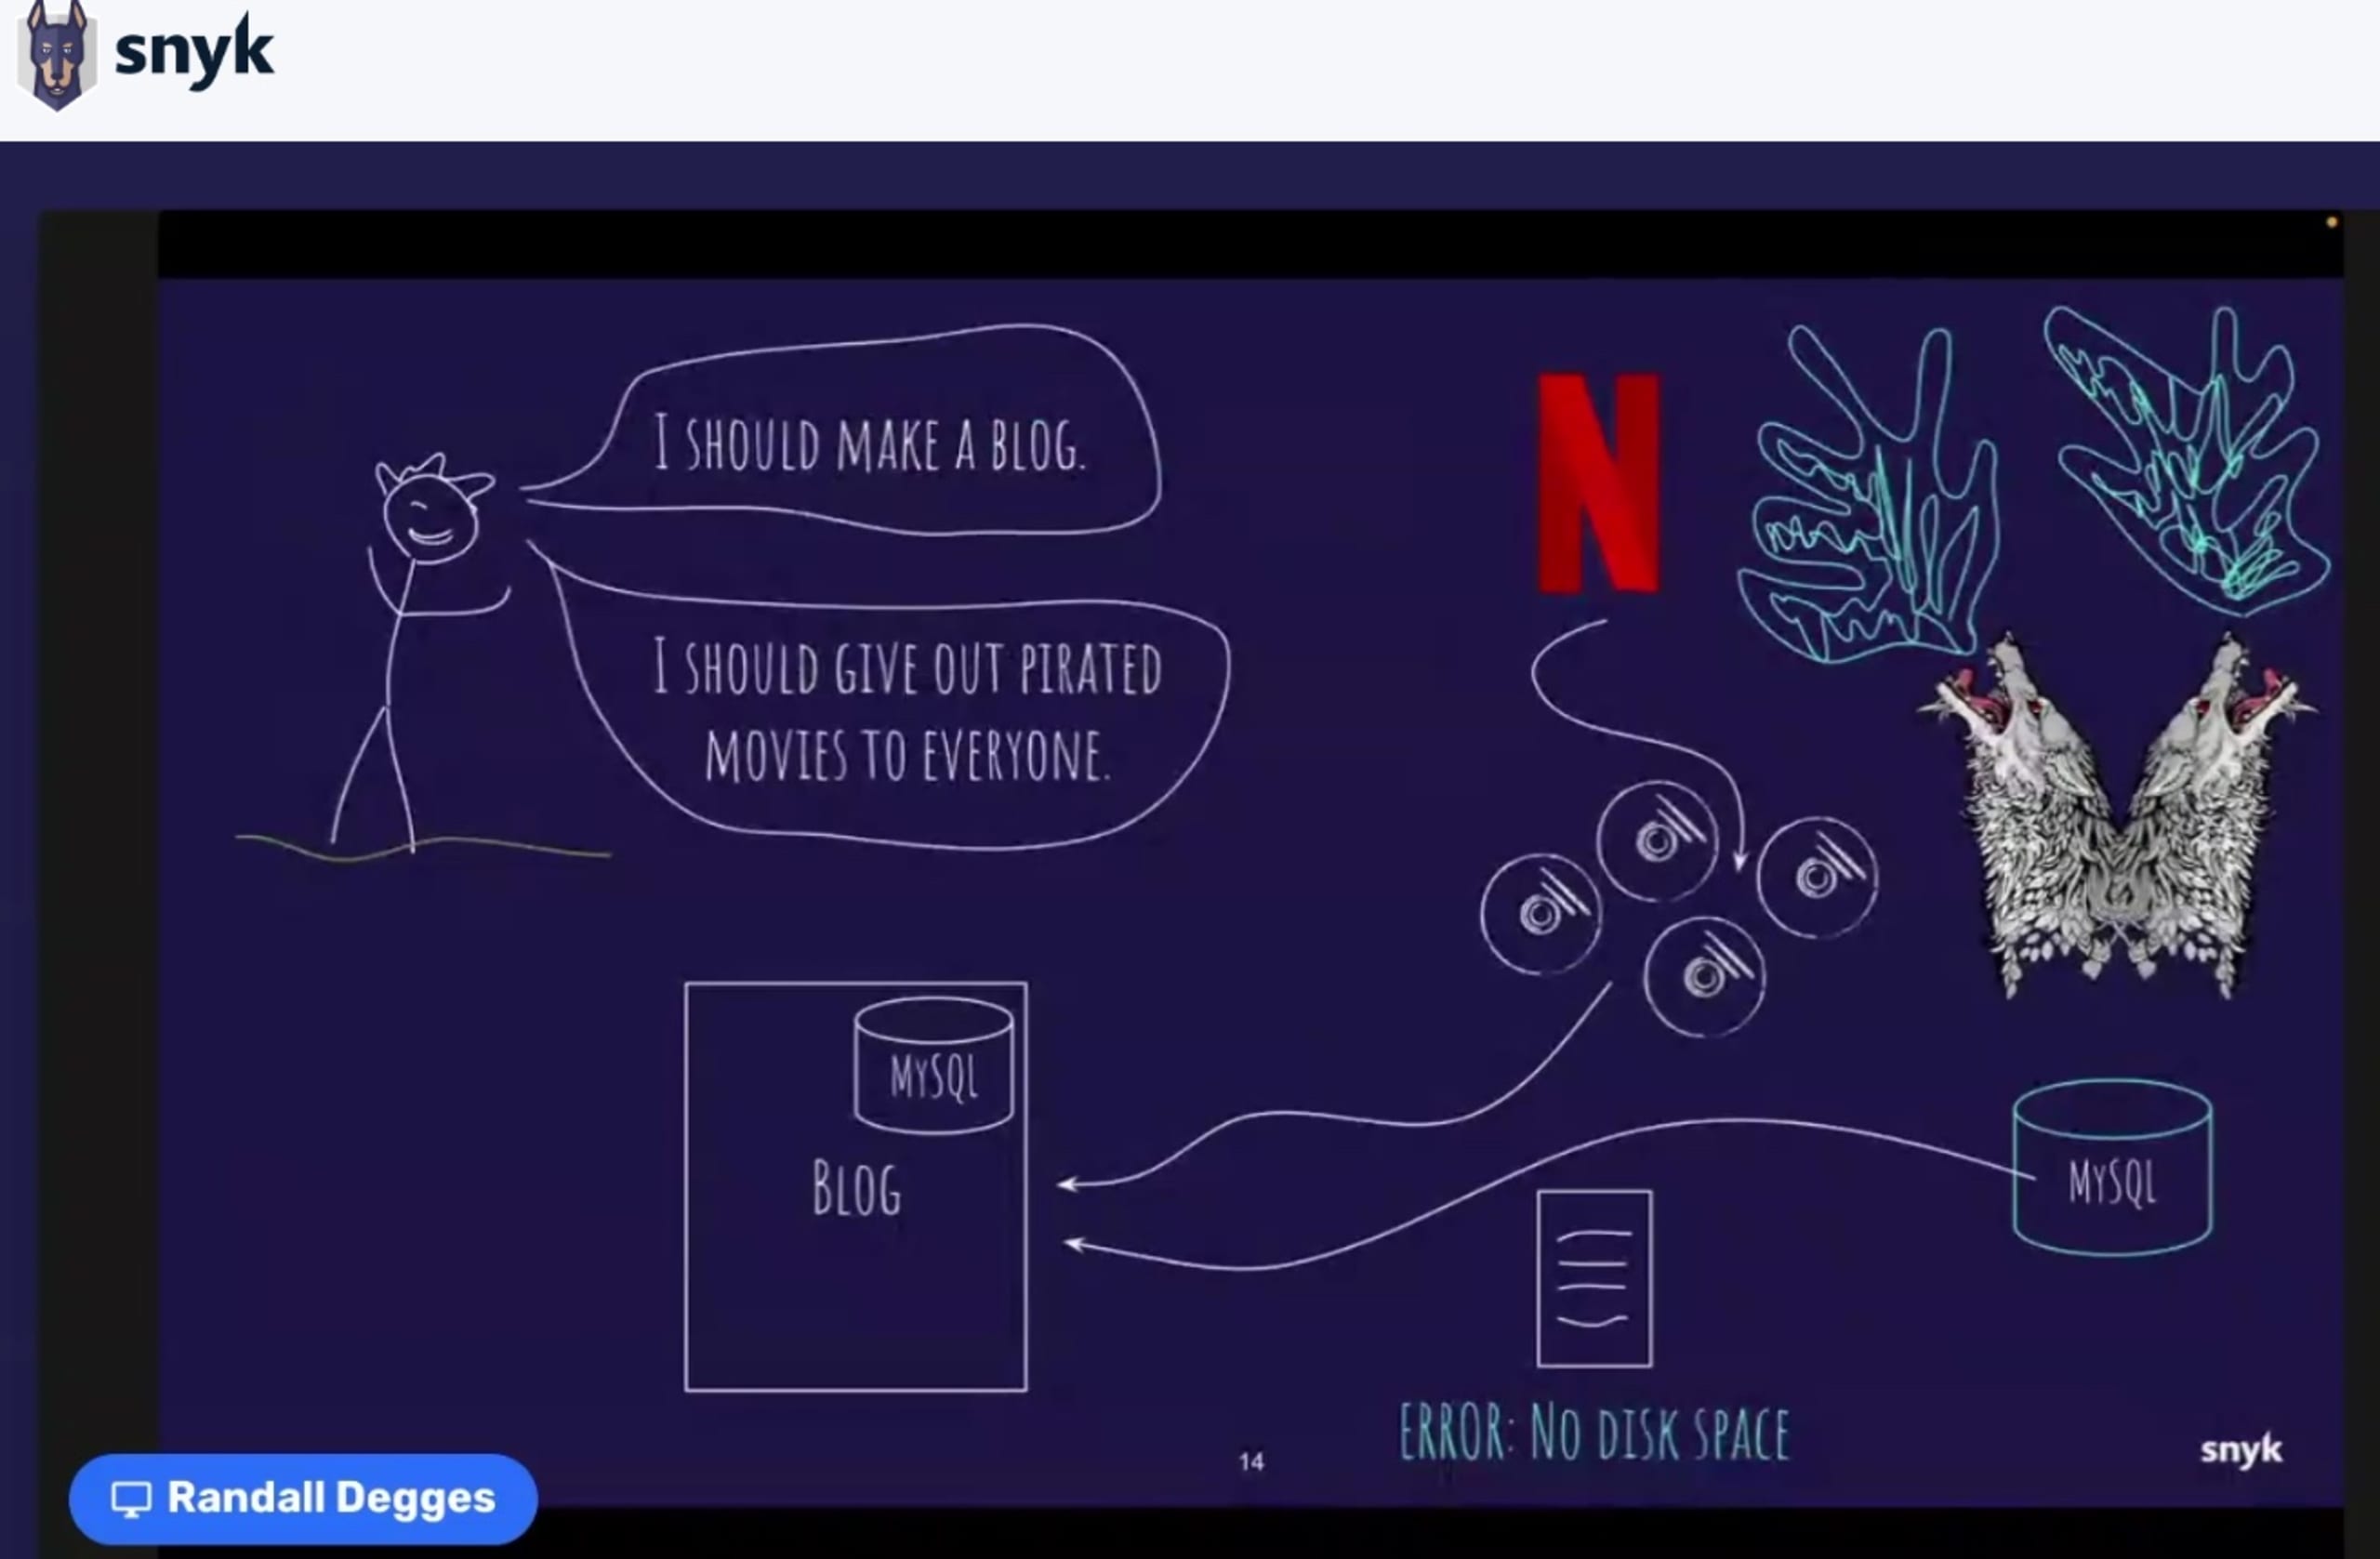
La session de Randall nous rappelle de 12 façons différentes que même les développeurs expérimentés font des erreurs.
Regardez la session ici !
Session 2 : les 10 principales vulnérabilités que les développeurs devraient connaître selon Snyk
Vandana Verma-Sehgal, Senior Developer Advocate chez Snyk et membre du conseil d’administration de l’OWASP, a animé la deuxième session du Stress-Free Security Summit, intitulée Les 10 principales vulnérabilités que les développeurs doivent connaître selon Snyk.
Cette session s’adresse parfaitement aux personnes qui connaissent l’OWASP Top 10 et souhaitent aller encore plus loin pour sécuriser leurs applications.
Vandana a d’abord exposé quelques vérités difficiles à entendre :
Les organisations de toutes tailles dépendent fortement des logiciels, dont une grande partie comprend des composants OSS.
L’utilisation de l’OSS comporte des risques majeurs. Par exemple, des défauts dans de petites bibliothèques peuvent entraîner des vulnérabilités systémiques, comme Log4J.
Les modèles traditionnels de menaces en cybersécurité ne suffisent plus pour corriger les risques liés à l’OSS.
Elle a ensuite présenté les bonnes pratiques permettant d’atténuer certaines des vulnérabilités les plus critiques de la chaîne d’approvisionnement logicielle, et expliqué comment :
Anticiper les risques liés à la sécurité des applications en corrigeant ces 10 principales vulnérabilités critiques.
Identifier les vulnérabilités open source les plus récentes et les plus importantes afin que les équipes AppSec puissent s’en défendre.
Savoir quelles menaces traiter en priorité pour atténuer les risques pesant sur les applications.
Cette session regorge d’informations précieuses sur l’évolution du paysage des menaces en cybersécurité. Elle propose des conseils pratiques pour aider les développeurs à anticiper les risques de sécurité dans leurs workloads applicatifs et à atténuer les vulnérabilités potentielles plus rapidement et plus efficacement.
Ateliers pratiques : sécuriser votre code et vos configurations cloud avec Atlassian et HashiCorp
Le Stress-Free Security Summit comprenait deux sessions permettant aux participants de s’exercer à sécuriser leurs workloads applicatifs et la configuration de leurs environnements cloud. Lors d’une session, ils ont utilisé Snyk et Atlassian pour automatiser les contrôles de sécurité tout au long du SDLC. Lors de l’autre, ils se sont exercés à définir et sécuriser l’Infrastructure as Code avec Snyk et Hashicorp.
DevSecOps pour les applications modernes avec Snyk et Atlassian
Marco Morales, Senior Partner Solutions Architect chez Snyk, et Tomas Gonzalez,
Snyk’s Technical GSI Leader, ont animé une session pratique au cours de laquelle les participants ont découvert l’intégration native exclusive de Snyk à Bitbucket Cloud d’Atlassian. Celle-ci permet d’analyser automatiquement le code à la recherche de vulnérabilités de sécurité et de recevoir des alertes en cas de découverte de nouvelles vulnérabilités. Cette intégration aide les équipes à détecter les problèmes de sécurité tôt dans le processus de développement et à les corriger avant qu’ils ne soient exploités en production.
Pour participer à cet atelier, créez gratuitement un compte Snyk et un compte Atlassian Bitbucket, puis suivez les étapes pour intégrer les bonnes pratiques de sécurité à vos workflows de développement natifs.
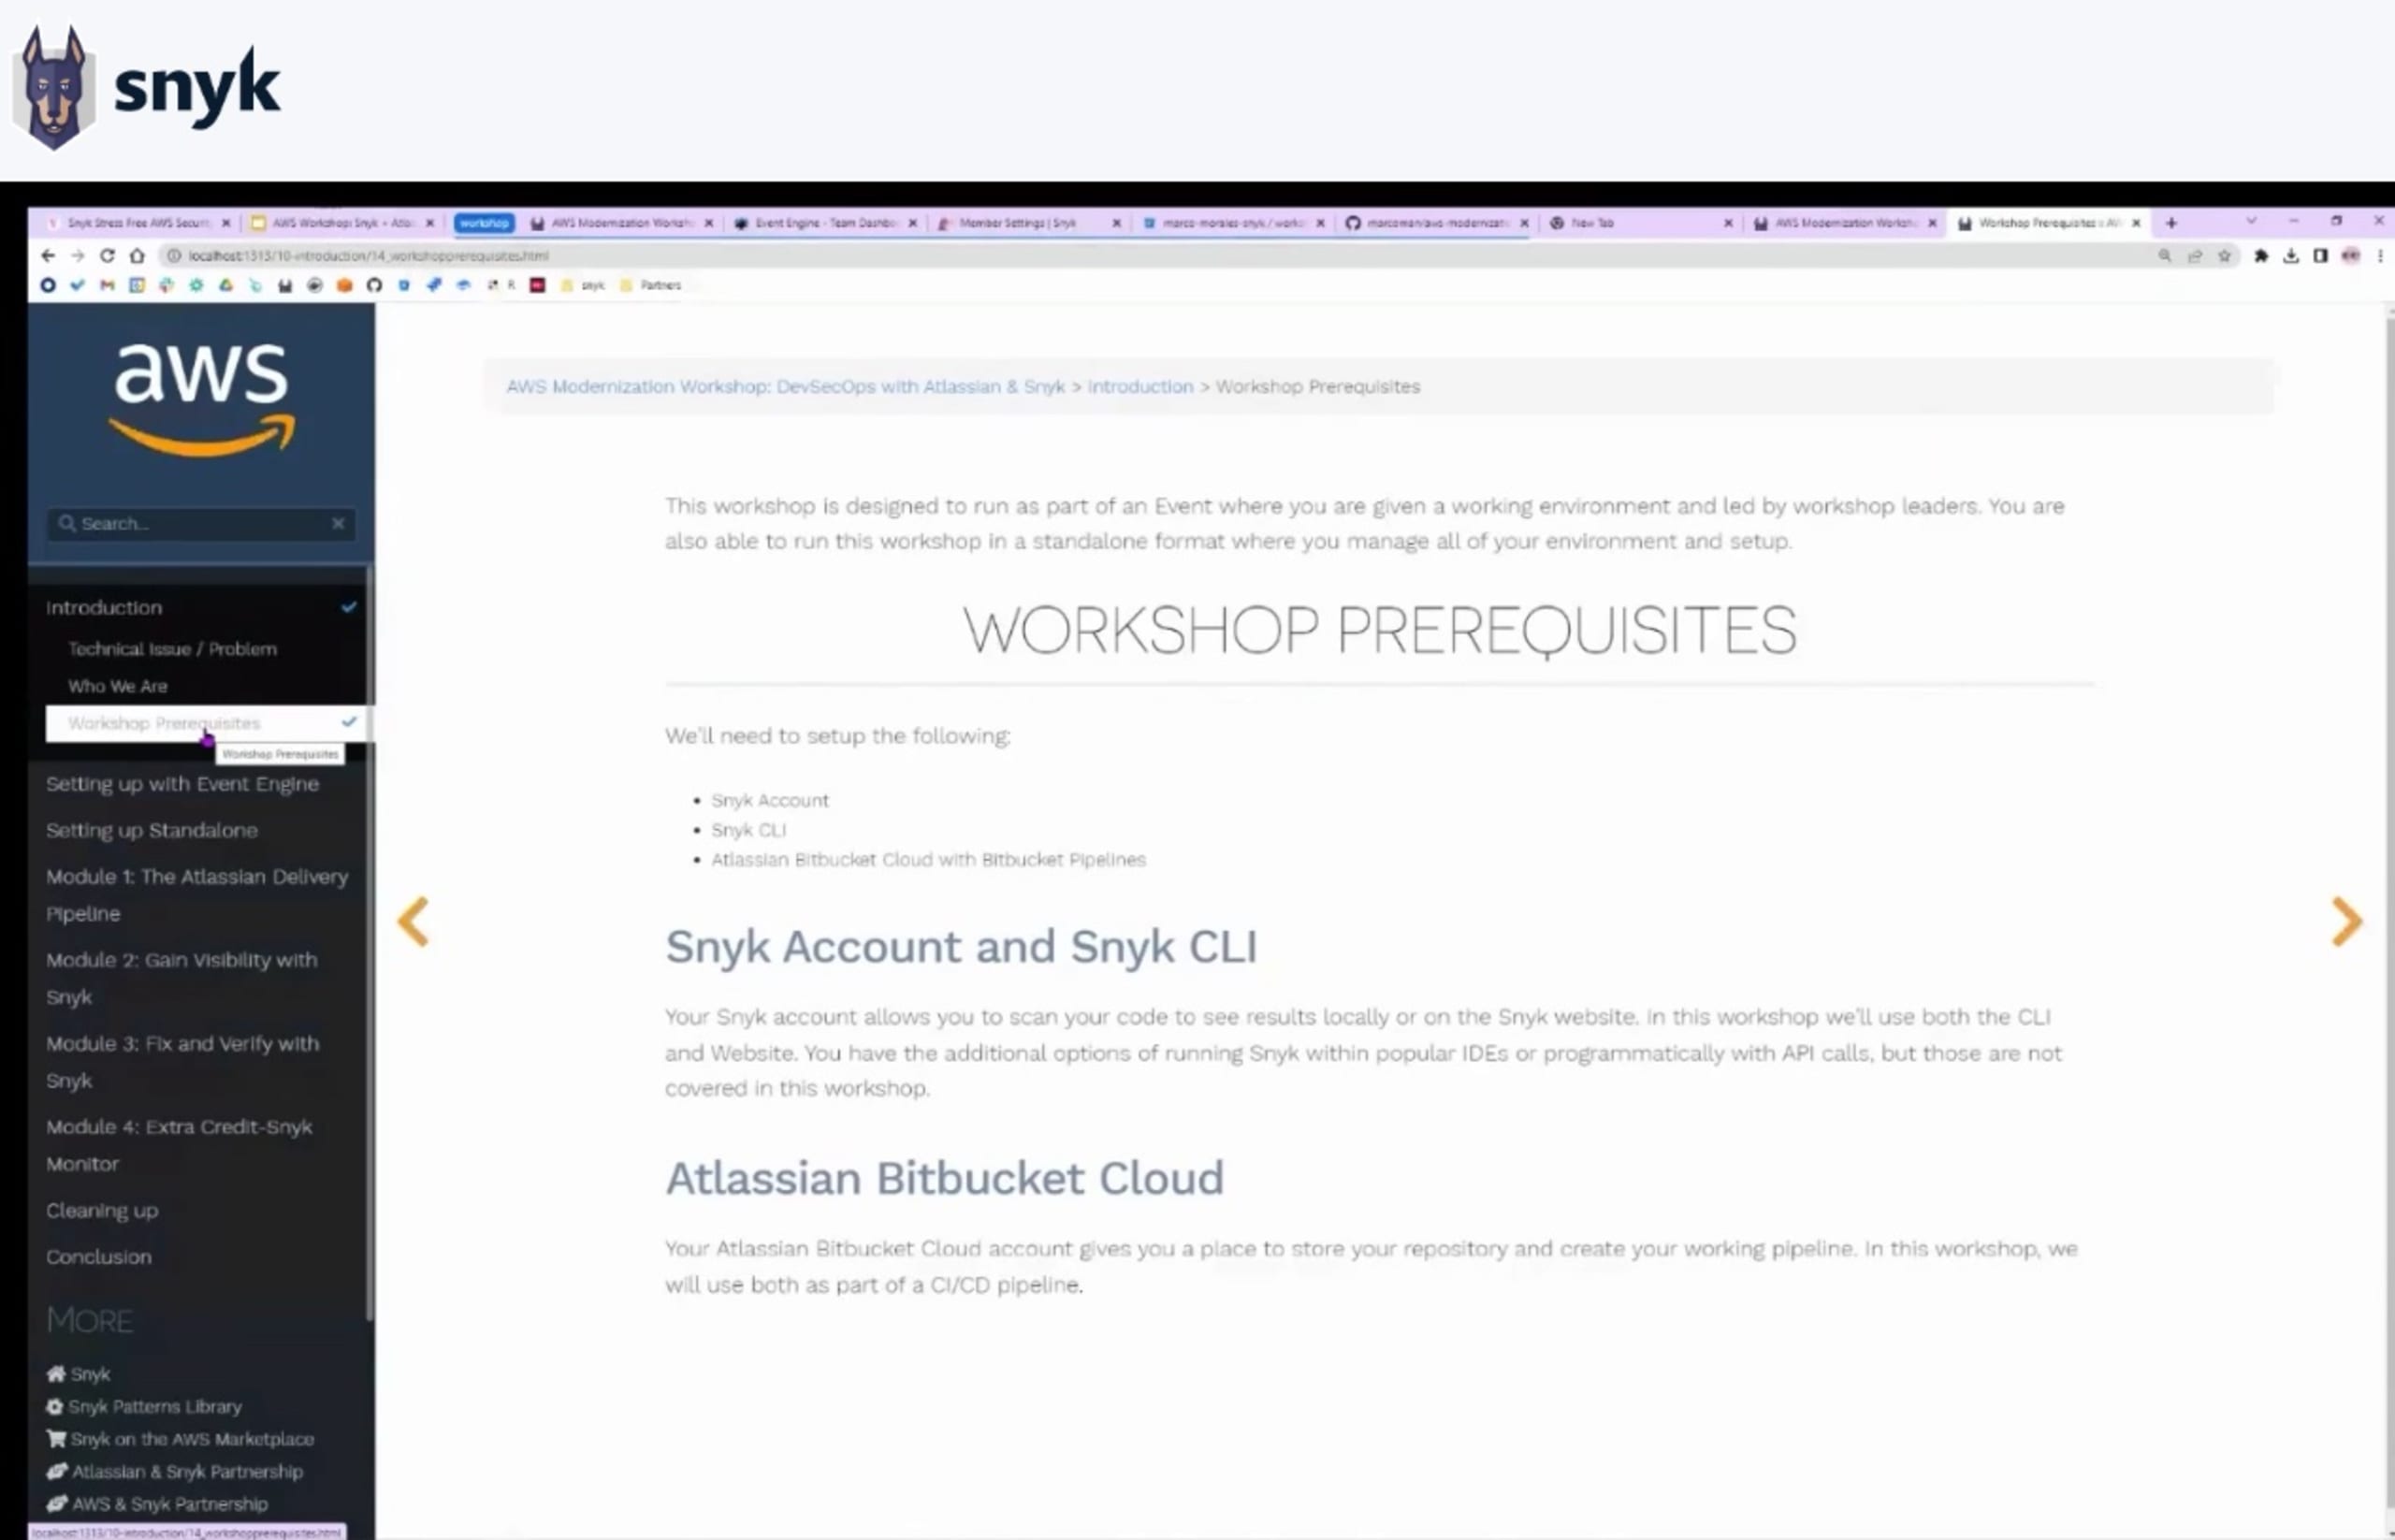
Sécuriser l’Infrastructure as Code avec Snyk et HashiCorp
En parallèle, des experts technologiques de Snyk, d’AWS et de HashiCorp ont animé un atelier montrant aux participants comment définir et sécuriser correctement leur infrastructure as code dès le développement.
Paul Harland, Channel Solutions Engineer chez Snyk, et David Schott, Lead Partner Solutions Architect chez Snyk, ont accompagné les participants tout au long de l’atelier avec Raj Jeripotula, Senior Partner Solutions Architect chez AWS, et Yash Khemani, Solutions Engineer chez HashiCorp.
Au cours de la session, ils ont montré comment l’intégration de Snyk et Hashicorp permet aux développeurs d’analyser automatiquement leur code d’infrastructure à la recherche de vulnérabilités de sécurité et de recevoir des alertes en cas de découverte de nouvelles vulnérabilités, simplifiant ainsi la sécurisation de leur infrastructure grâce à l’analyse et à la surveillance automatisées.
Pour suivre vous-même cet atelier, créez gratuitement un compte Snyk et un compte Hashicorp Terraform Cloud afin de découvrir à quel point il est facile d’analyser et de déployer un projet d’infrastructure as code (IaC) sur AWS.
Regardez la session ici !
Entretien client : la valeur de la sécurité des développeurs avec Acuity Knowledge Partners
Lors de cette session, Frank Fischer, Senior Product Marketing Manager chez Snyk, a interrogé Sameer Goyal, Director of Engineering chez Acuity, sur la valeur de la sécurité des développeurs. Client de Snyk depuis plusieurs années, Sameer Goyal a partagé son expérience de la transition vers une approche axée sur les développeurs afin de mieux prioriser la sécurité des applications.
Au cours de l’échange, Sameer a expliqué :
Les défis de sécurité rencontrés par Acuity lors de la migration et de la modernisation de ses workloads applicatifs, ainsi que la manière dont son équipe a intégré Snyk à son pipeline de développement.
La valeur qu’ils ont retirée de la mise en œuvre de Snyk et comment la solution les a aidés à détecter les problèmes de sécurité plus tôt et plus rapidement.
Son point de vue concret sur la création d’une culture de la sécurité au sein des équipes de développement et sur la manière dont Snyk l’a aidé à atteindre cet objectif.
Après avoir mis en œuvre Snyk, Acuity a pu répondre aux exigences de sécurité et de conformité de ses clients du secteur des services financiers, tout en renforçant la sécurité de ses applications sans sacrifier l’agilité ni la rapidité du développement.
Regardez la session ici ou consultez l’étude de Snyk sur la valeur apportée à ses clients.
Discours de clôture : instaurer une culture de la sécurité chez les développeurs
Développer des logiciels sécurisés est essentiel dans le paysage numérique actuel, et instaurer une culture de la sécurité chez les développeurs en est une composante indispensable. Il est donc logique que la session de clôture du Summit ait porté sur la mise en place d’un workflow DevSecOps efficace à l’aide d’outils de sécurité conçus pour les développeurs !
Clinton Herget, Field CTO chez Snyk, a animé la dernière session de la journée, Instaurer une culture de la sécurité chez les développeurs. Il a abordé des notions clés d’un paysage de la sécurité en constante évolution, notamment ce qui a changé pour les développeurs, l’importance de la sécurité des développeurs et les bonnes pratiques en matière de personnes, de processus et d’outils.
Tout au long de sa session, Clinton a souligné que les programmes de sécurité ont évolué pour s’adapter au développement Agile, aux pipelines DevOps et aux déploiements plus rapides. Le passage au DevSecOps a considérablement transféré la responsabilité de la sécurité aux équipes de développement. Les responsables de l’ingénierie doivent adopter de nouvelles pratiques de sécurité pour en assumer la responsabilité, notamment face aux défis organisationnels, liés aux processus et aux outils. Le conseil de Clinton pour réussir son approche DevSecOps : ne submergez pas vos développeurs !
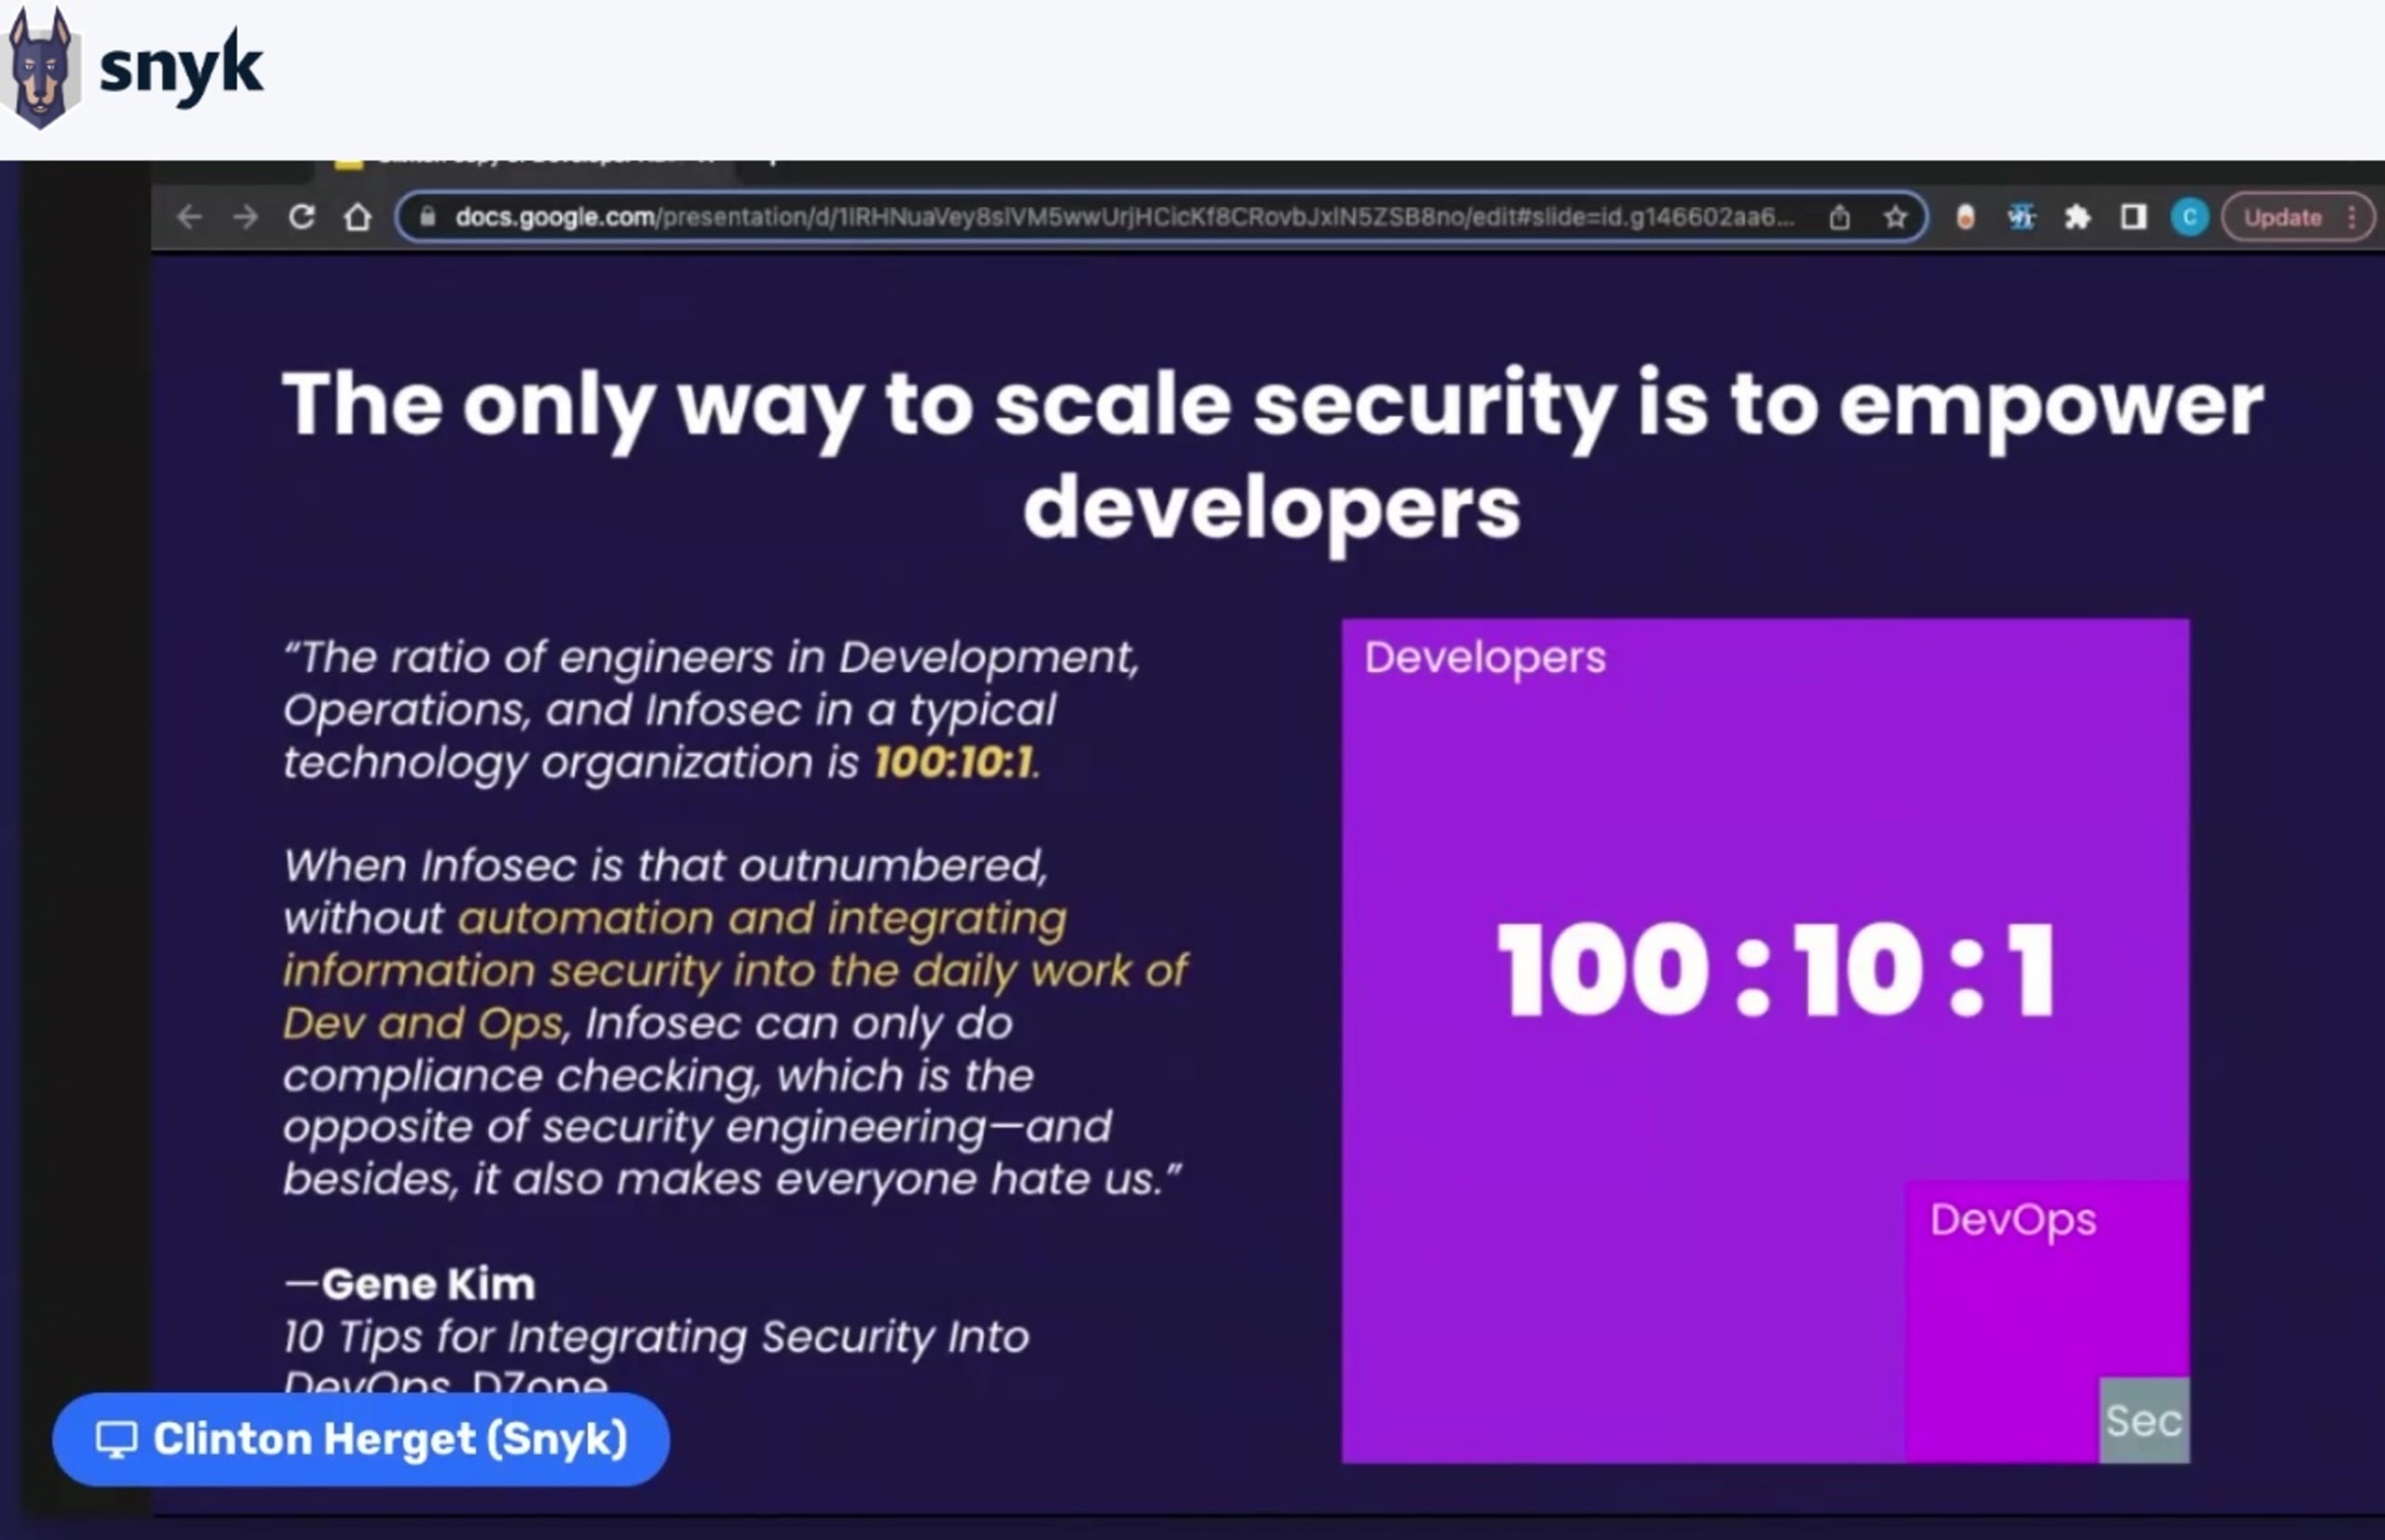
Clinton a montré comment d’autres organisations modernes ont réussi à instaurer une culture de la sécurité chez les développeurs et a proposé des conseils et des bonnes pratiques pour favoriser l’adoption des outils de sécurité adaptés aux besoins de chaque entreprise. Il a également mis en lumière les pièges courants à éviter lorsqu’on tente d’intégrer des processus et outils de sécurité traditionnels aux workflows modernes de développement d’applications.
Si vous l’avez manqué
Vous pouvez toujours regarder à la demande toutes les sessions du summit Stress Free Security on AWS ! Si ce contenu vous a plu et que vous souhaitez en savoir plus sur la plateforme de sécurité des développeurs de Snyk, réservez une démo en direct avec un expert en sécurité ou essayez Snyk gratuitement !