Snyk IaC en 2021 : la sécurité de l’Infrastructure as Code de référence pour les développeurs
Lauren Place
22 décembre 2021
0 minutes de lectureUne grande automatisation s’accompagne de grands risques. L’avènement de l’Infrastructure as Code a permis d’automatiser les tâches fastidieuses de déploiement, de provisionnement et de gestion des ressources dans les clouds publics à l’aide de scripts déclaratifs. Cette automatisation a toutefois renforcé l’importance de créer des scripts ou des configurations IaC sécurisés. Les erreurs de configuration de l’infrastructure cloud ont été citées comme le principal sujet de préoccupation croissant (58 %) entre 2020 et 2021 dans le rapport 2021 de Snyk sur la sécurité des applications cloud-native. Une seule erreur de configuration IaC — comme un bucket AWS S3 non sécurisé ou une instance rendue accessible au public par inadvertance — peut entraîner des dizaines de vulnérabilités dans toute l’entreprise.
Snyk Infrastructure as Code (Snyk IaC) propose une solution conçue avant tout pour les développeurs, qui aide les équipes DevOps à sécuriser leurs configurations IaC pendant le développement et dans les pipelines CI/CD. En vérifiant les configurations à l’aide de centaines de règles prédéfinies uniques, conformes aux bonnes pratiques du secteur, aux référentiels de conformité et aux fournisseurs cloud comme AWS, Azure et GCP, Snyk IaC intègre la sécurité aux équipes de développement et contribue à automatiser l’application des politiques ainsi qu’à corriger rapidement les erreurs de configuration.
En 2021, Snyk Infrastructure as Code a :
Exécuté 235 millions de tests à partir des seuls dépôts Git
Détecté plus de 8 millions de problèmes depuis le début de l’année
Élargi la couverture des règles à 413 erreurs de configuration uniques* au total, sur AWS, Azure, GCP et Kubernetes
Multiplié par 20 la vitesse d’analyse
À quelques jours de 2022, revenons sur les progrès réalisés par Snyk Infrastructure as Code au cours de l’année, avec pour objectif de devenir la solution IaC de référence, conçue avant tout pour les développeurs.
Sans plus attendre, passons en revue les trois grands domaines dans lesquels Snyk IaC a progressé : davantage de formats et de contenus de configuration, une expérience développeur améliorée et des intégrations aux workflows des développeurs !
Prise en charge de davantage de formats de configuration d’infrastructure et enrichissement de notre ensemble de règles uniques
Pour permettre aux équipes de développement et de sécurité d’analyser l’ensemble de leur infrastructure, Snyk IaC prend en charge une liste longue et en constante expansion de formats de configuration, notamment Terraform, CloudFormation, Kubernetes (y compris Helm) et les modèles Azure Resource Manager (ARM). D’autres formats sont à venir.
En 2021, nous avons ajouté la prise en charge de AWS CloudFormation et des modèles ARM pour les équipes travaillant dans des environnements Azure, afin d’assurer une couverture complète de tous les principaux environnements cloud.
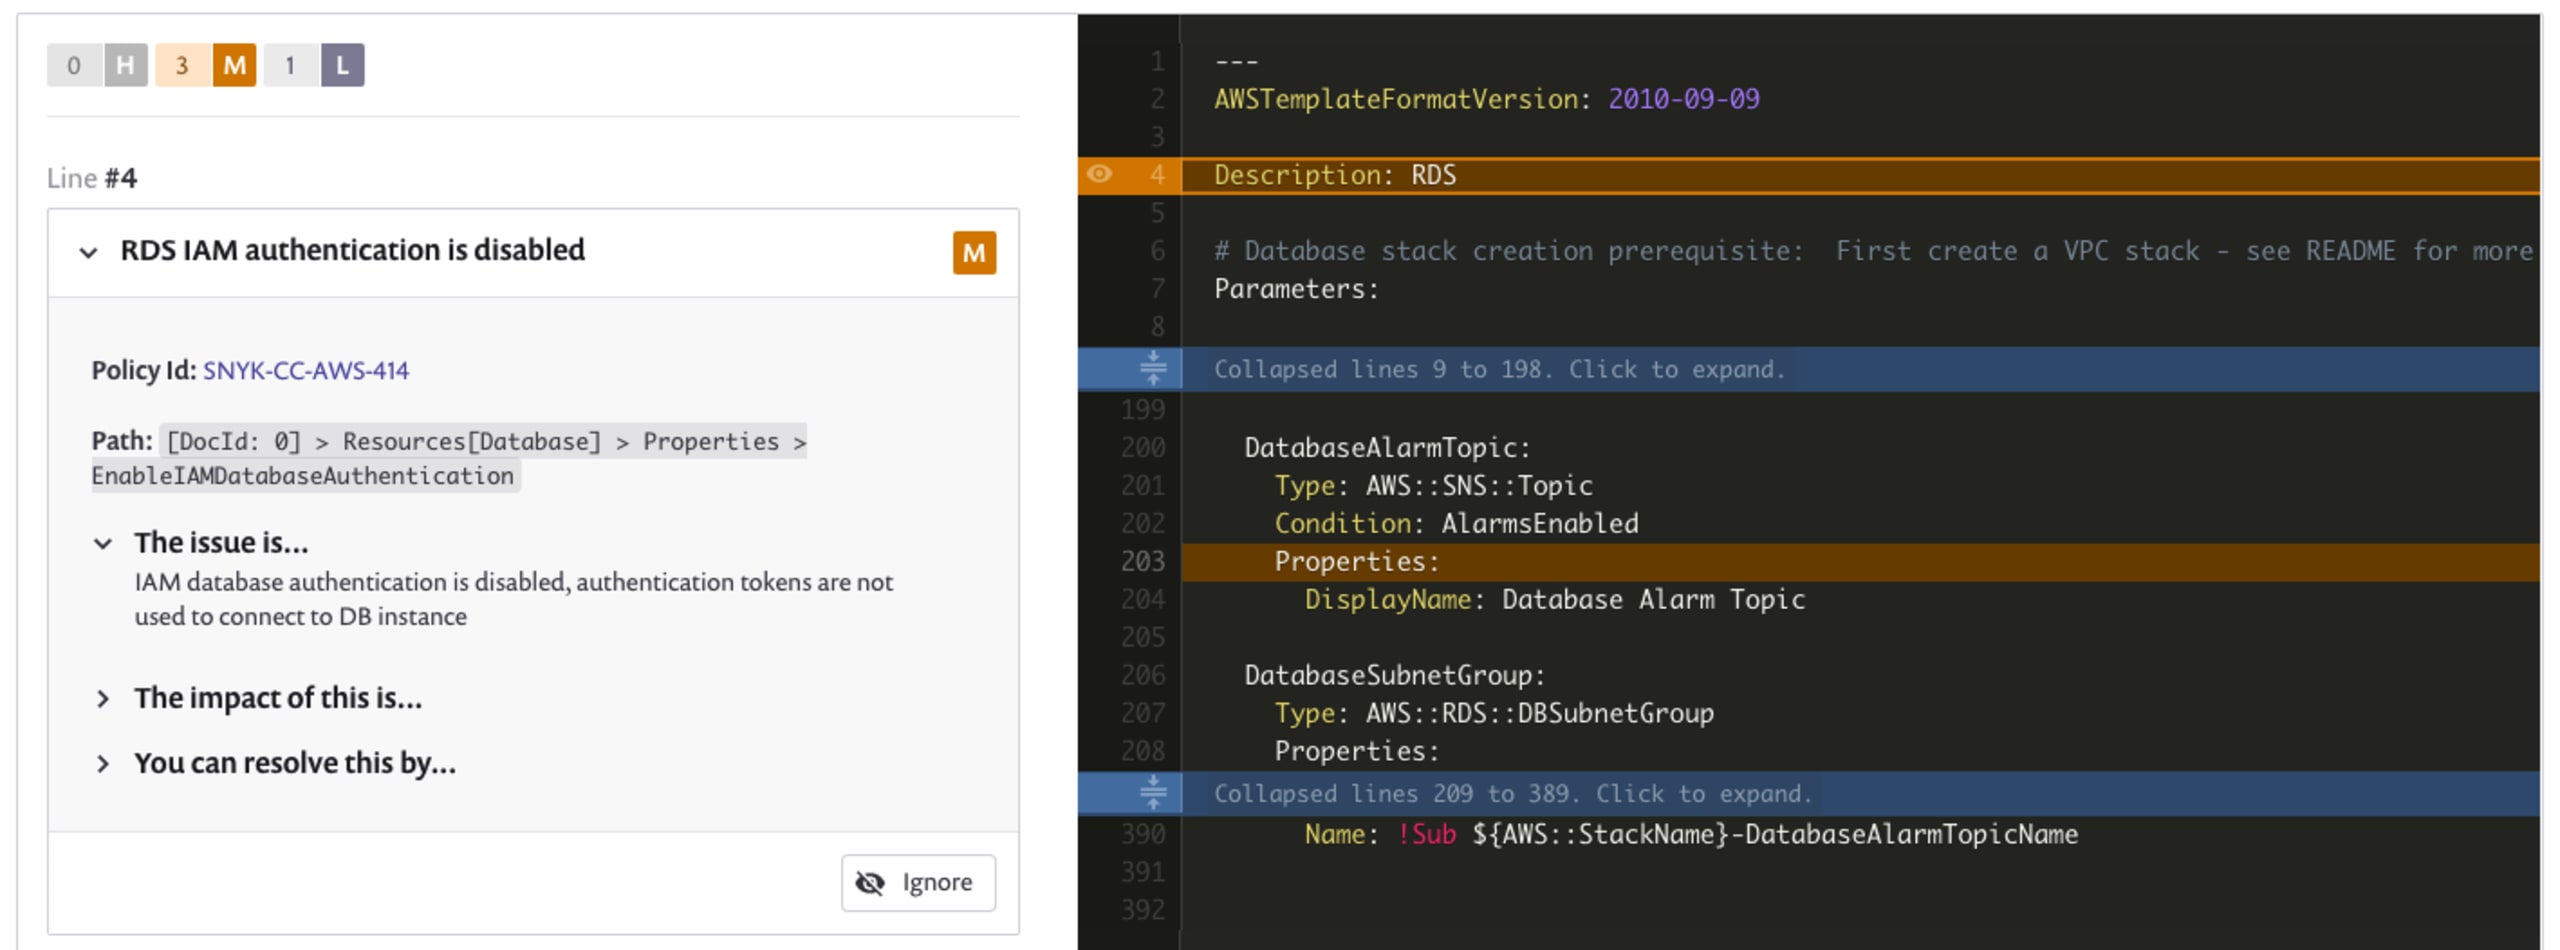
2021 a également été une année d’amélioration continue de nos plus de 400 erreurs de configuration uniques, étudiées, modélisées du point de vue des menaces et associées à des référentiels de conformité par notre équipe Snyk Security.
Au total, nous avons ajouté…
66 nouvelles politiques pour AWS
66 nouvelles politiques pour Azure
41 nouvelles politiques pour GCP
133 politiques prenant en charge le format CloudFormation
119 politiques prenant en charge le format Azure Resource Manager
41 politiques prenant en charge le format du fournisseur Kubernetes de Terraform
Au total, ces ajouts augmentent le nombre d’erreurs de configuration uniques détectées par Snyk IaC dans votre organisation, sur tous les principaux fournisseurs cloud ainsi que dans les formats Terraform et Kubernetes. Ils déchargent également les équipes de sécurité du processus fastidieux de recherche et de rédaction de centaines, voire de milliers, d’ensembles de règles et de politiques.
« Nous voulions une couverture complète pour repérer les problèmes susceptibles d’entraîner des vulnérabilités dans l’infrastructure à l’exécution [sans revue manuelle]. Snyk nous a permis d’avoir une excellente visibilité sur l’ensemble de nos dépôts IaC. »

Charlotte Townsley
Director, Security Engineering, Natera
En complément des ensembles de règles prédéfinis fondés sur les bonnes pratiques, nous avons récemment lancé les règles personnalisées pour Snyk IaC, qui offrent un nouveau niveau de précision et de flexibilité en matière de sécurité. Si ces ensembles de règles ne couvrent pas un scénario spécifique à votre organisation, vous pouvez désormais créer une règle personnalisée à l’aide du SDK Snyk Custom Rules et de Rego, pour rédiger, tester, regrouper et publier des ensembles de règles adaptés à des cas d’usage comme la standardisation du balisage ou la création d’une liste préapprouvée de ressources cloud.
Amélioration continue de l’expérience développeur
Un outil IaC conçu pour les développeurs ne se contente pas de fournir une excellente visibilité sur vos dépôts : il s’intègre aussi aux environnements de développement dans lesquels ils travaillent, détecte les problèmes rapidement et avec précision, et propose des correctifs en lien avec le code. Snyk IaC établit la norme en matière de convivialité pour les développeurs, avec des workflows de correction des erreurs de configuration exploitables et automatisés.
Plus tôt cette année, nous avons annoncé le plugin Snyk pour JetBrains, qui automatise l’analyse IaC directement dans l’environnement de développement intégré (IDE). Grâce à cette nouvelle fonctionnalité puissante, vous pouvez lancer une analyse et obtenir en quelques secondes des conseils de correction concrets, pensés pour les développeurs. Nous améliorons constamment la qualité et l’expérience des informations de sécurité destinées aux développeurs, en nous intégrant nativement à leurs workflows et en faisant évoluer nos workflows existants.
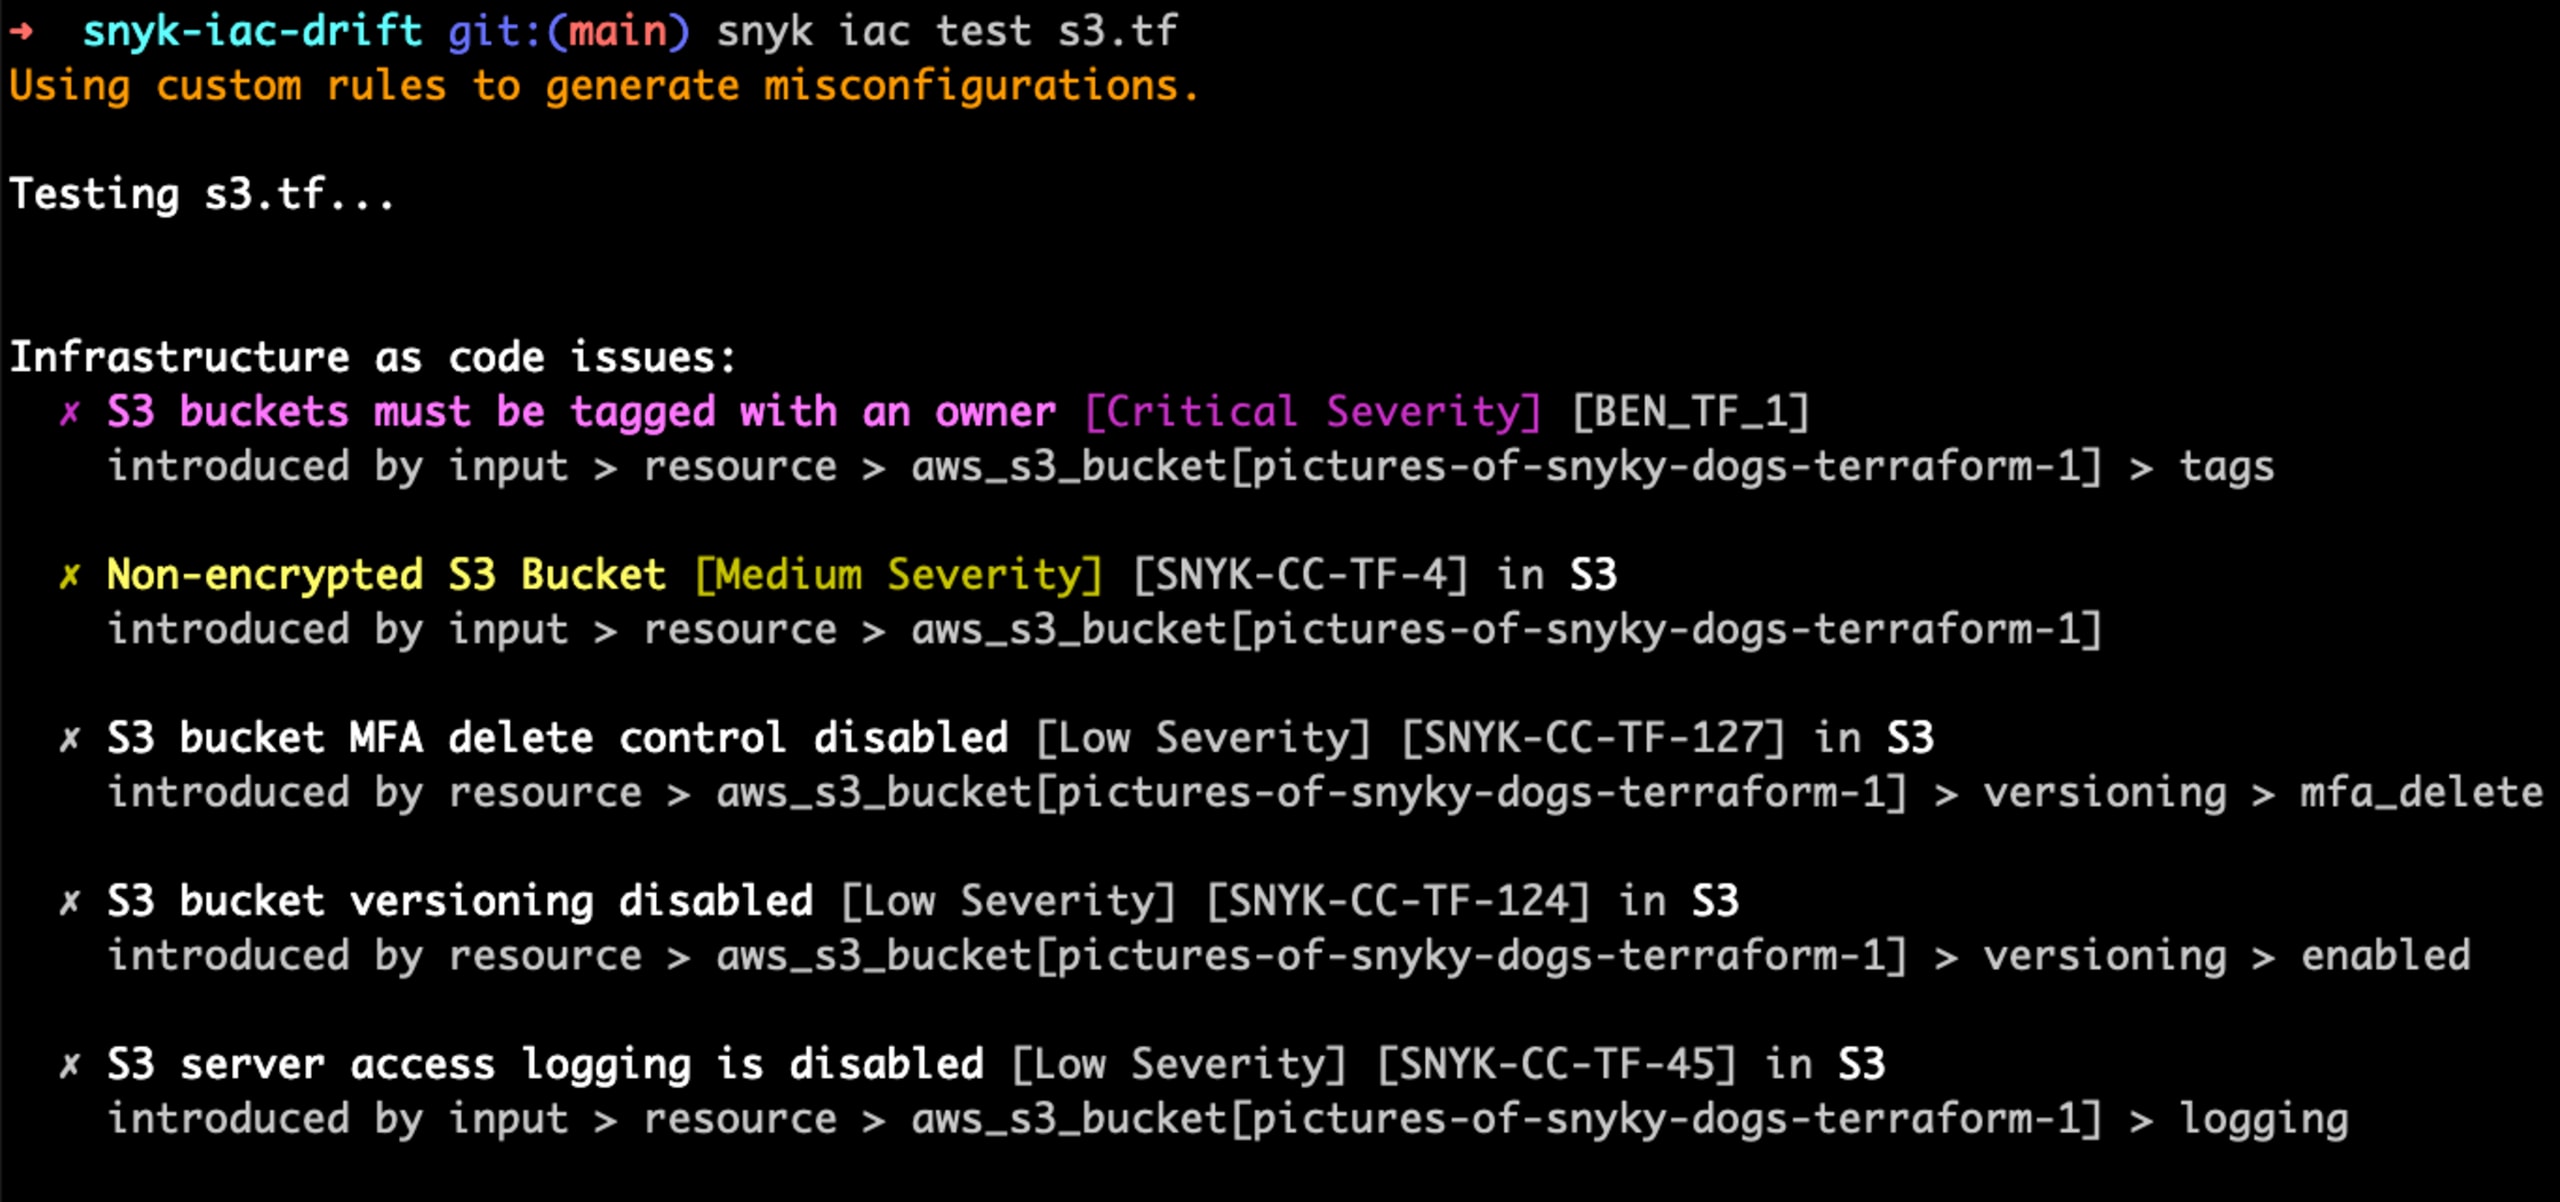
Dans cette même optique, nous avons lancé en 2021 l’analyse de votre IaC dans Snyk CLI, sur votre machine locale ou dans votre environnement CI. L’analyse via CLI accélère les tests IaC et ajoute une couche de sécurité pour votre organisation : tous les résultats des tests restent en local, sans être transmis à Snyk. Voici un exemple d’analyse d’un fichier Kubernetes ou Terraform dans Snyk CLI :
Nous avons également ajouté la possibilité d’ignorer les vulnérabilités IaC lors de l’exécution des tests IaC. Les développeurs peuvent ainsi écarter efficacement les problèmes qui ne les concernent pas à l’aide de règles d’ignorance, ce qui automatise la suppression des notifications indésirables. Voici un exemple montrant comment ignorer la vulnérabilité « bucket accessible en lecture publique » dans Snyk CLI :
Des intégrations là où elles comptent
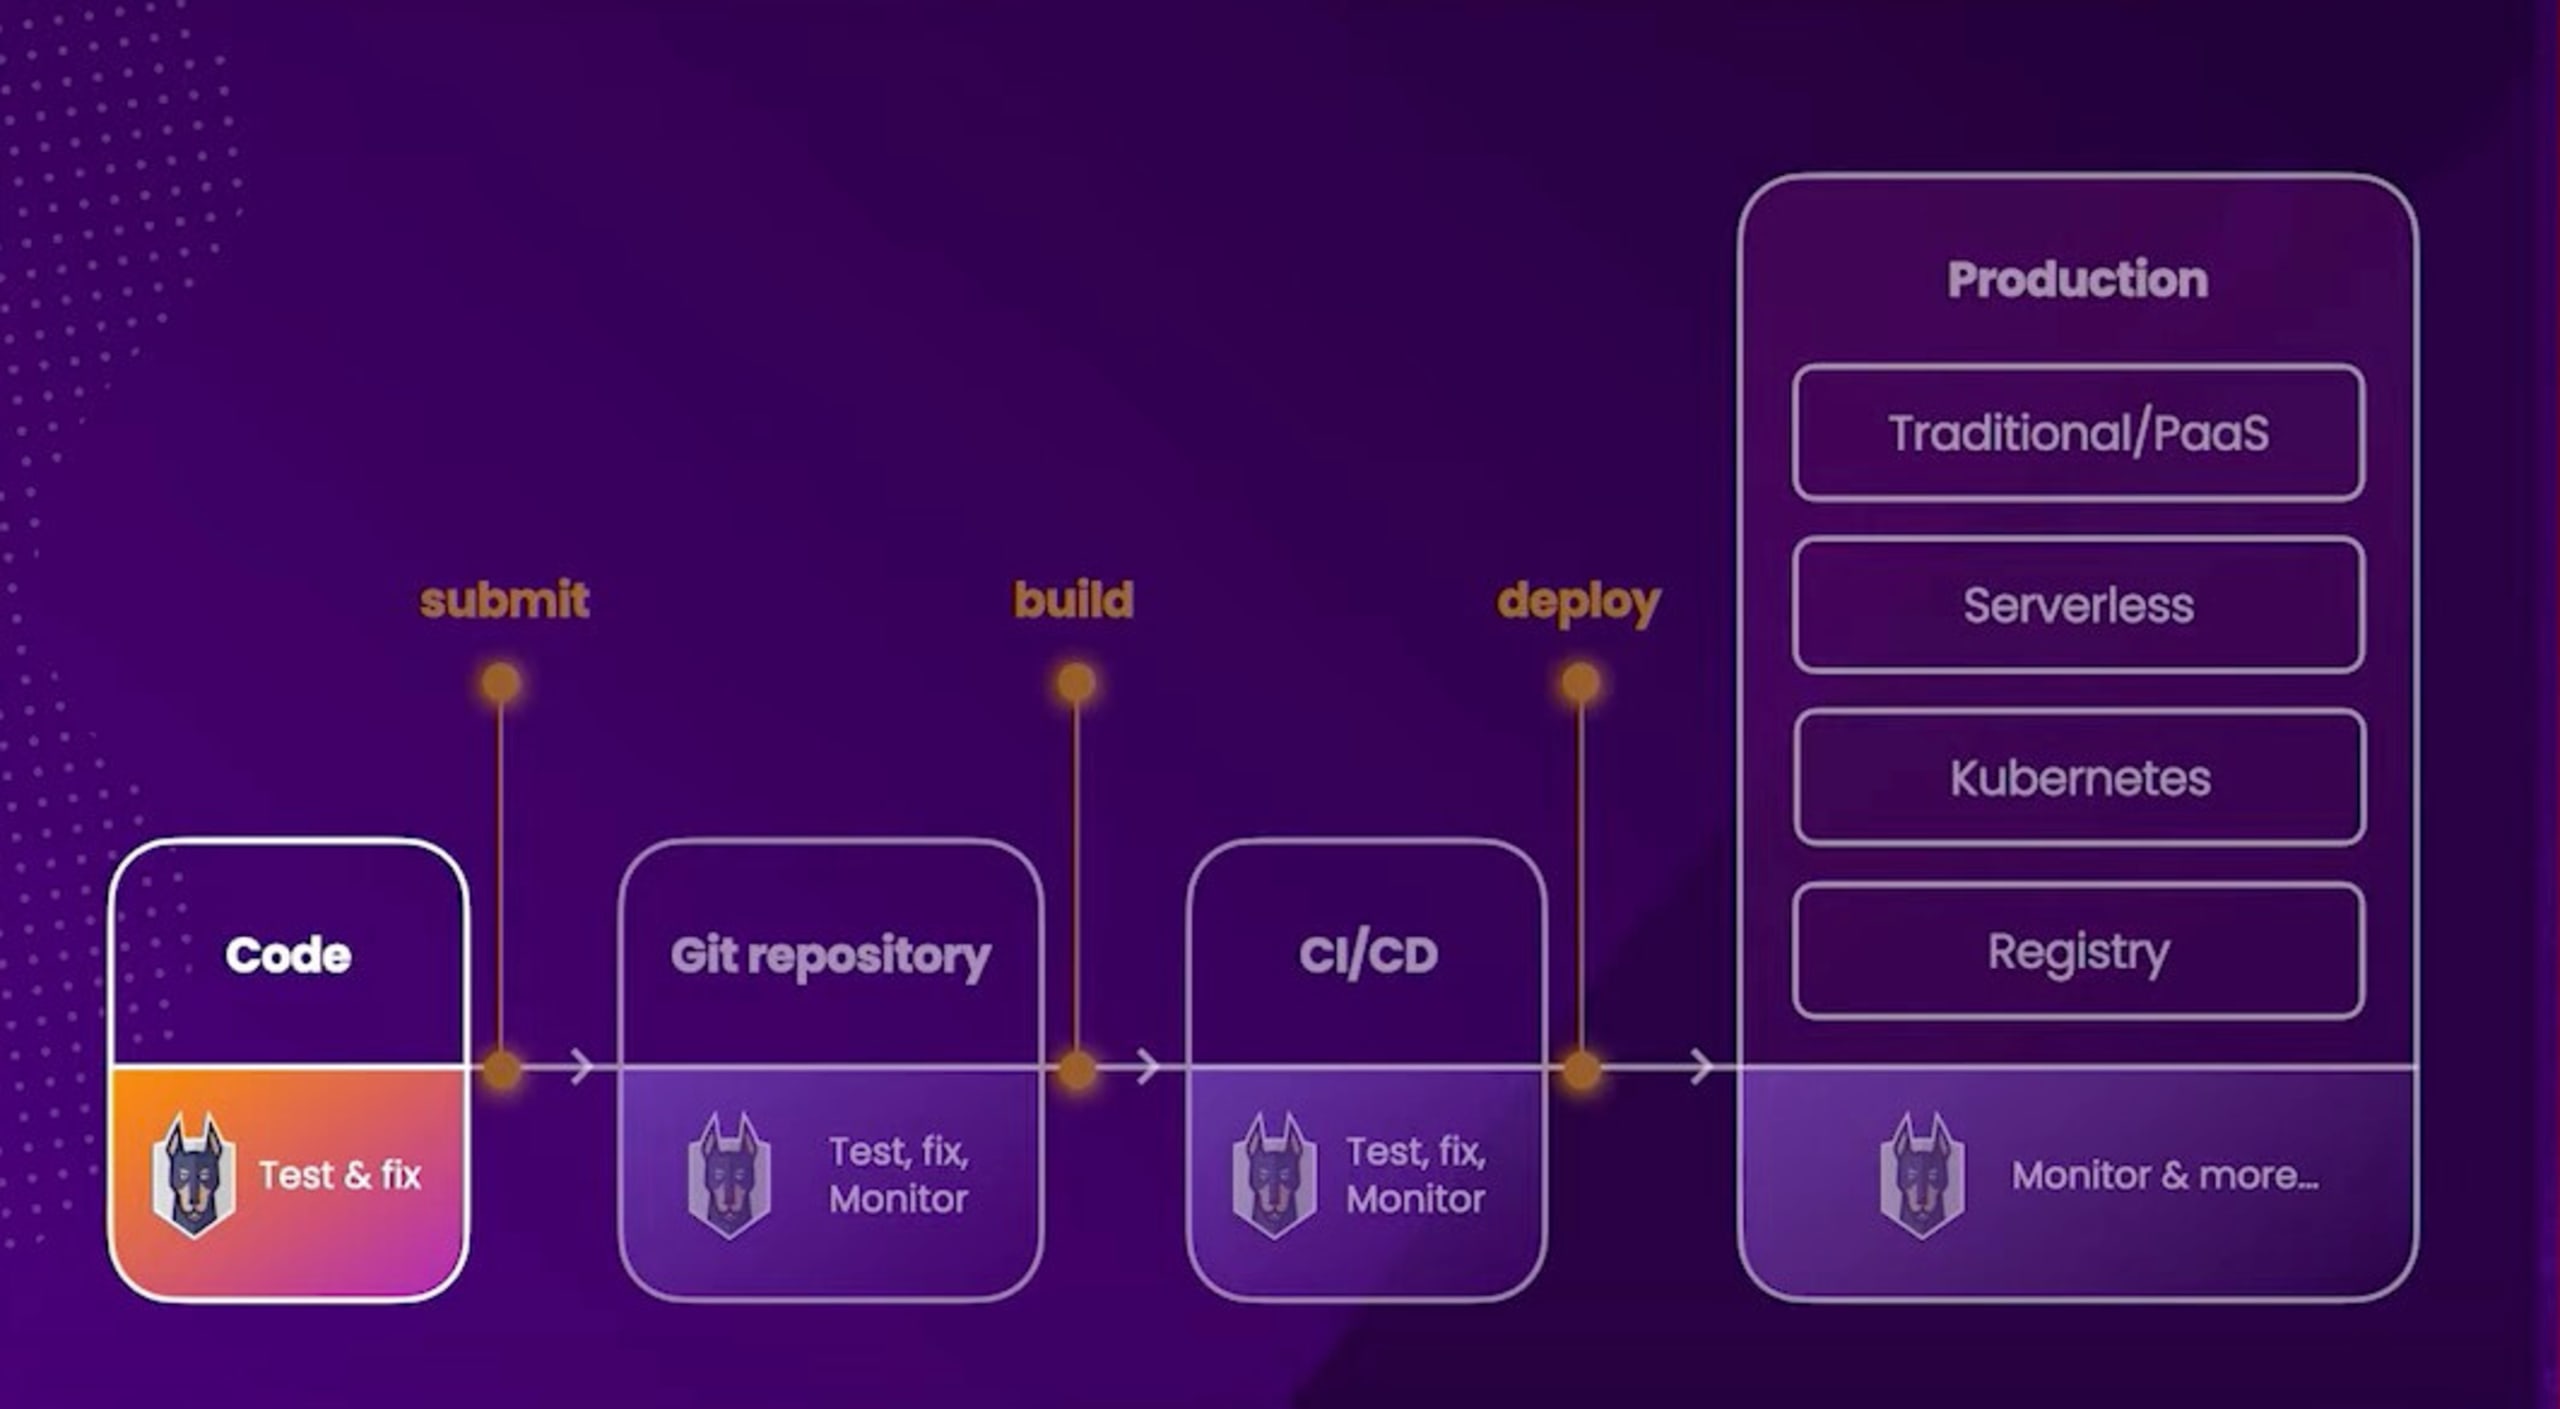
Et comment oublier les partenariats et les intégrations que nous avons mis en place en chemin ? Snyk IaC s’intègre tôt dans le cycle de développement et tout au long de celui-ci, du développement du code et des dépôts Git aux pipelines CI/CD. En 2021, nous avons également étendu nos intégrations à l’espace de travail Terraform.
Aujourd’hui, plus de 39 % de nos clients Snyk utilisent Terraform de HashiCorp pour provisionner et gérer leur infrastructure. Dans le cadre de notre mission, qui consiste à intégrer la sécurité aux processus DevOps et à fournir aux développeurs des conseils avisés en matière de sécurité, nous avons annoncé notre intégration à Terraform Cloud, désormais en bêta. L’association de Snyk et Terraform Cloud aide nos clients à simplifier la correction des problèmes Terraform avant l’étape « Apply », en automatisant l’analyse IaC et en vérifiant chaque exécution « Run » dans Terraform Cloud par rapport à plus de 400 règles et politiques de sécurité de qualité pour AWS, Azure, GCP et Kubernetes. Les développeurs bénéficient ainsi de correctifs faciles à appliquer, accompagnés d’un contexte clair.
Enfin, l’équipe à l’origine de Driftctl, le principal outil open source de détection de dérive, nous a rejoints en octobre à la suite de notre acquisition de CloudSkiff. Nous nous engageons à maintenir Driftctl tel quel — gratuit pour la communauté et open source — et continuerons donc à investir dans cette technologie, à faire grandir sa communauté et à imaginer de nouveaux workflows créatifs. Dans les mois à venir, nous intégrerons également la détection de dérive et la découverte des infrastructures non gérées à Snyk IaC.
Des nouveautés pour Snyk IaC… en 2022
À mesure que la migration vers le cloud et l’adoption des outils IaC progressent, l’importance de la sécurité IaC augmente elle aussi. Si l’Infrastructure as Code a rendu le provisionnement cloud plus rapide et plus efficace, elle a aussi créé de nouvelles possibilités de multiplication des erreurs de configuration, exposant les applications aux attaquants.
La sécurité IaC a retenu l’attention du monde entier en 2021, lorsqu’une erreur de configuration a été identifiée comme le point d’entrée de la fuite de données de Twitch en octobre. Une analyse plus approfondie a révélé que des identifiants de base de données avaient été compromis dans du code Terraform.
Snyk Infrastructure as Code se distingue déjà par sa couverture de Terraform, CloudFormation, Kubernetes, des modèles ARM et d’autres formats IaC. Nous continuerons à investir dans la profondeur de notre sécurité pour détecter toujours plus d’erreurs de configuration uniques dans l’IaC tout au long du cycle de développement, qu’elles proviennent de Snyk ou de politiques personnalisées créées par votre organisation. Pour l’année à venir, nous prévoyons plusieurs nouveautés passionnantes, notamment l’intégration de DriftCTL à notre plateforme et la détection des modifications apportées à vos ressources gérées (et non gérées) !
Nous mettons également plus que jamais l’accent sur l’expérience développeur, avec davantage de workflows adaptés aux exigences et aux préférences de votre équipe. Parmi les améliorations à venir : des évolutions de Snyk CLI, un nouveau plugin pour les IDE JetBrains afin d’intégrer directement des correctifs adaptés aux développeurs dans leurs environnements de développement, ainsi que l’intégration de Snyk à Terraform Cloud (désormais en bêta publique) pour simplifier la sécurisation de Terraform Plan.
2022 s’annonce riche en événements pour Snyk Infrastructure as Code. Suivez-nous sur les réseaux sociaux (@snyksec) ou rejoignez notre communauté DriftCtl sur Discord.
Toute l’équipe Snyk vous souhaite de merveilleuses fêtes de fin d’année et une excellente (et sécurisée) nouvelle année !
Sécurisez votre infrastructure dès la source
Snyk automatise la sécurité et la conformité de l’IaC dans vos workflows, et détecte les ressources dont la configuration a dérivé ou qui sont manquantes.
* Dans Snyk IaC, nous privilégions la qualité — c’est-à-dire le nombre d’erreurs de configuration détectées par notre ensemble de règles — plutôt que le nombre de règles en tant que tel. Ce sont les erreurs de configuration que vous souhaitez détecter et corriger, quelle que soit leur origine : Terraform, ARM, CloudFormation, etc..


