Sécuriser Bitbucket Cloud avec Snyk

Ariel Ornstein

4 avril 2019
0 minutes de lectureNous sommes ravis d’annoncer qu’à partir d’aujourd’hui, les développeurs peuvent importer, tester, corriger et surveiller leurs projets Bitbucket Cloud afin d’y détecter les vulnérabilités open source.
Conçu pour les développeurs, Snyk est la seule solution qui permet de tester et de corriger nativement les dépendances open source dans Bitbucket Cloud. Notre objectif est d’aider les développeurs à prendre en charge la sécurité de leurs projets sans ralentir leur travail, en intégrant la sécurité au processus de développement en cours.
Détectez, corrigez et surveillez les vulnérabilités avec Bitbucket Cloud
Tout d’abord, Snyk vous aide à détecter les vulnérabilités existantes dans vos projets en analysant les dépôts Bitbucket. Il prend en charge tous les langages déjà compatibles avec les intégrations Git existantes de Snyk. Chaque vulnérabilité détectée est présentée avec des informations détaillées sur le contexte de son introduction et la fonction vulnérable au sein du package, ce qui accélère le triage.
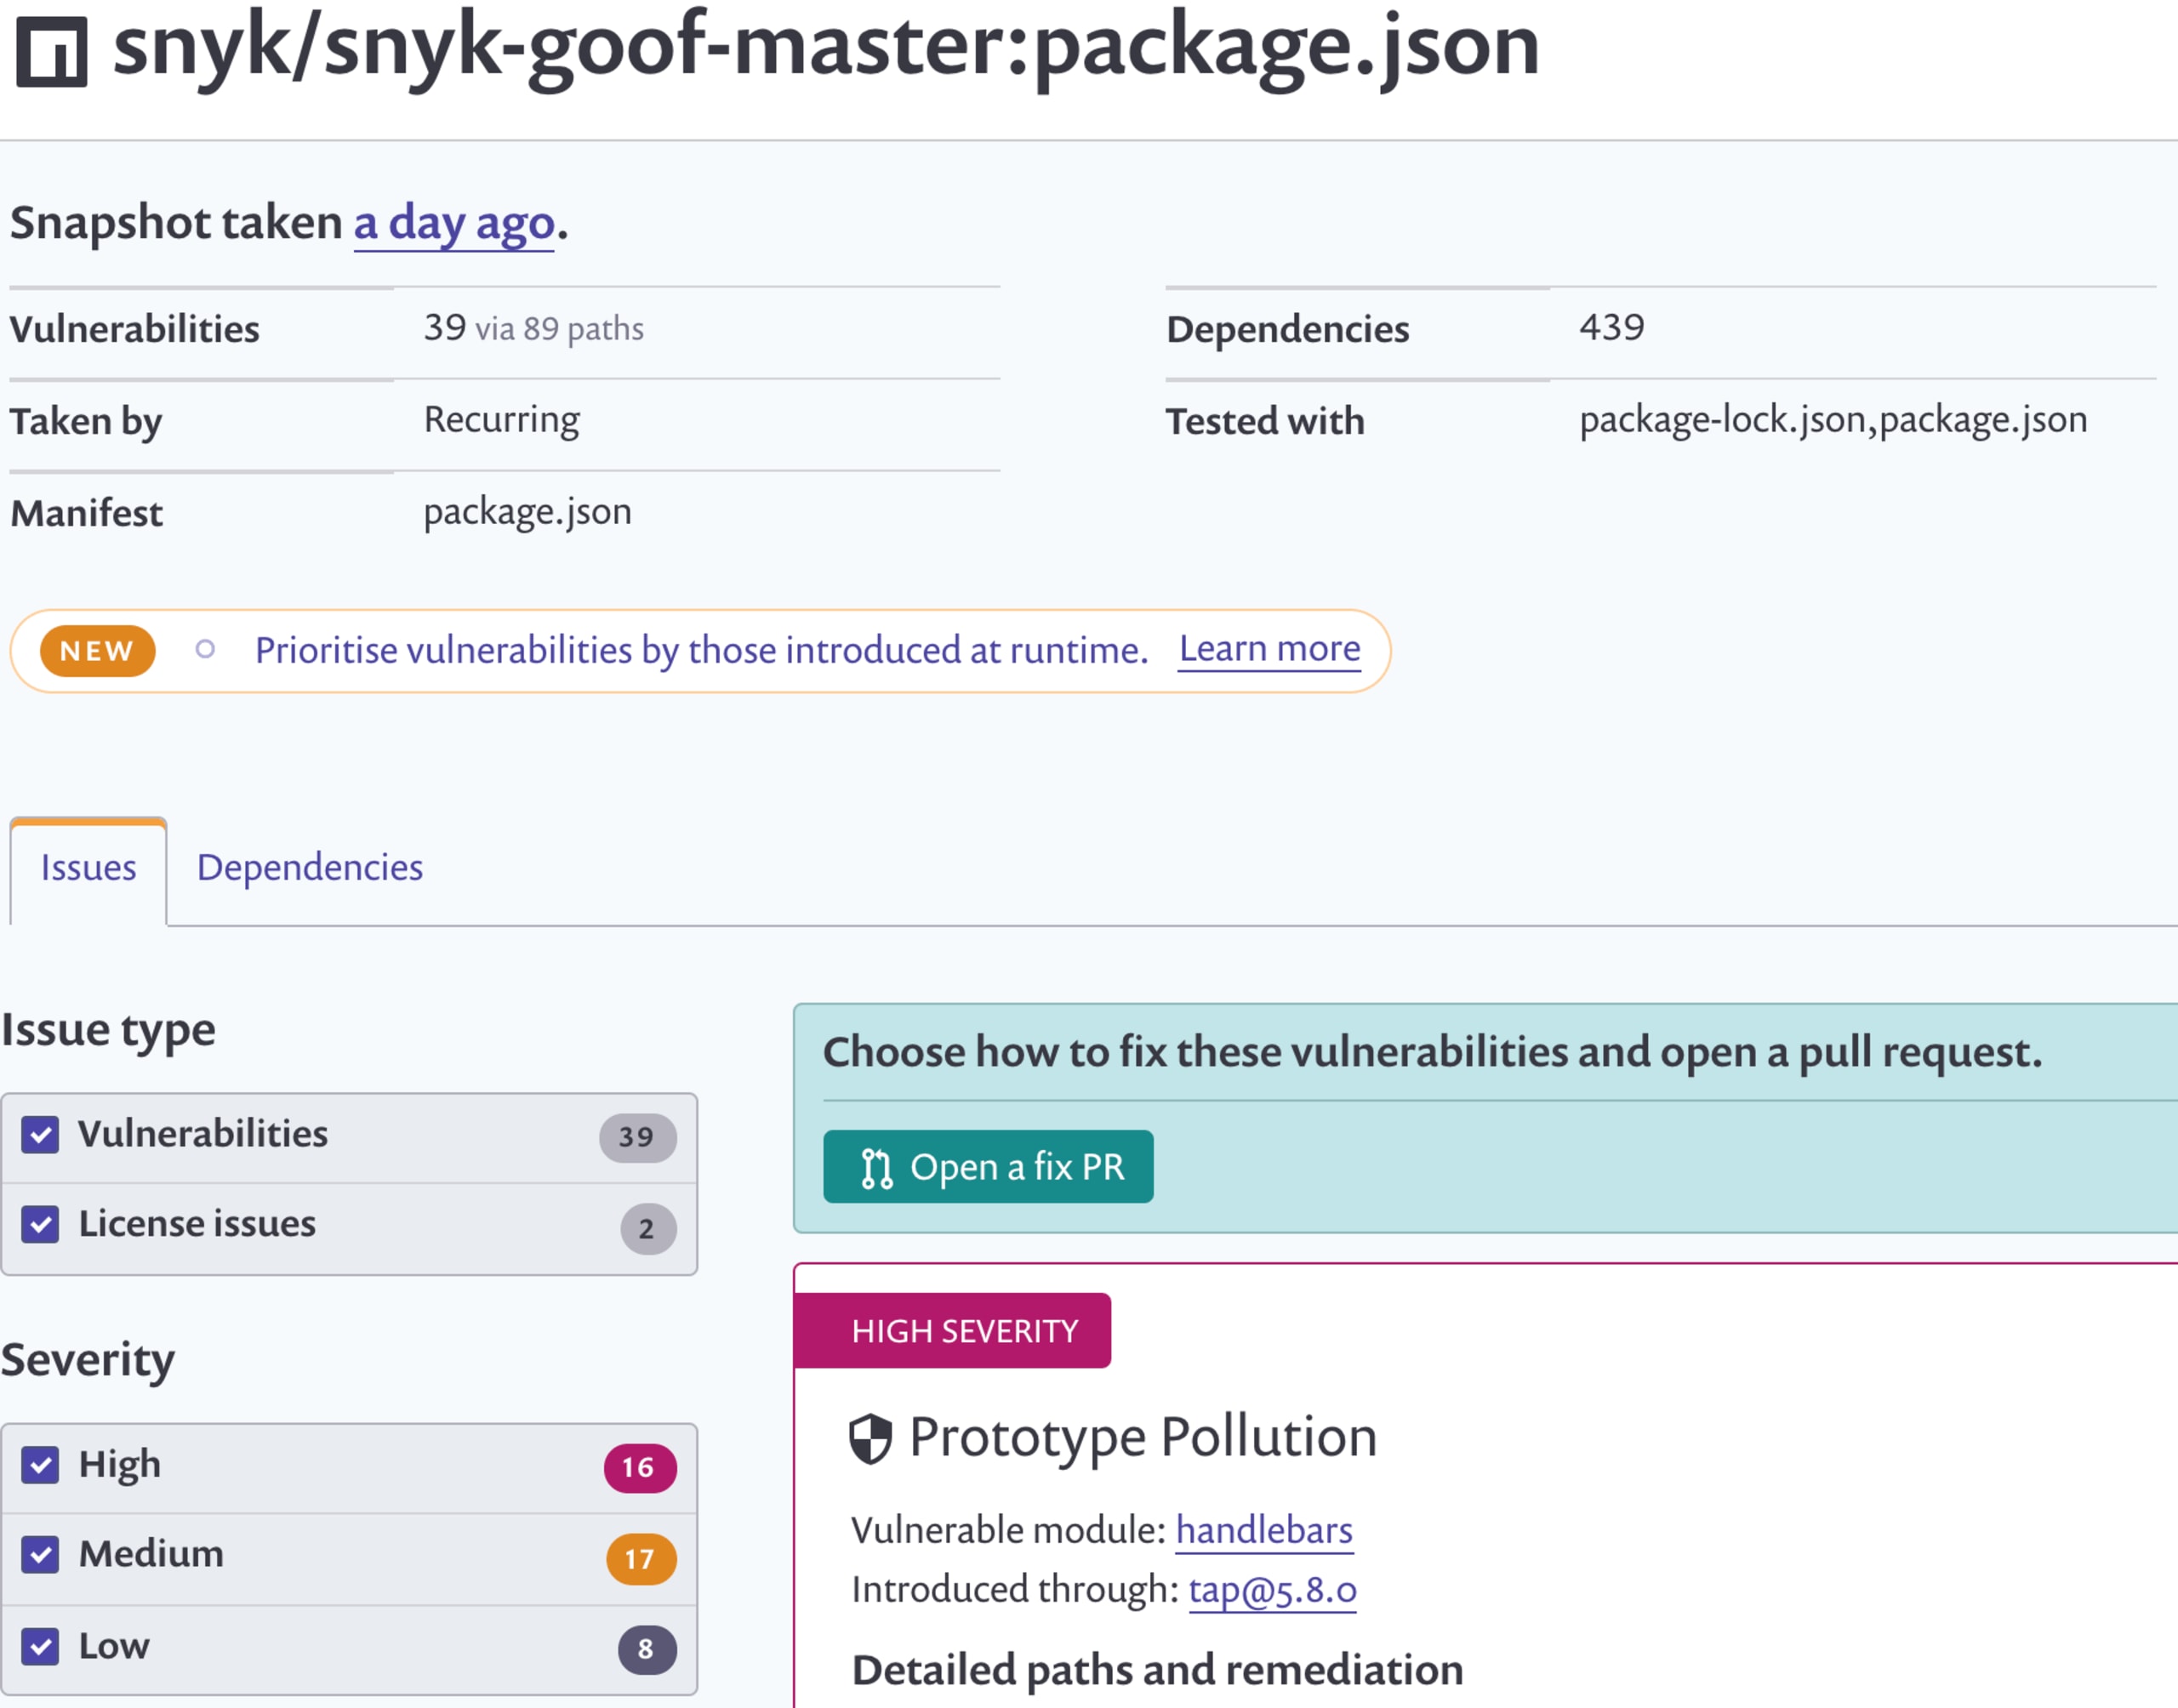
L’image ci-dessous montre un projet Node.js importé depuis Bitbucket Cloud, avec les résultats des tests de vulnérabilités dans notre application :
Snyk veille également à ce que les demandes de pull des développeurs n’introduisent pas de nouvelles vulnérabilités open source. Avant leur fusion, chaque nouvelle demande de pull est analysée dans Bitbucket afin de vérifier qu’elle n’introduit aucune nouvelle vulnérabilité. Vous pouvez définir des règles pour déterminer le niveau de gravité des vulnérabilités qui bloque la fusion.
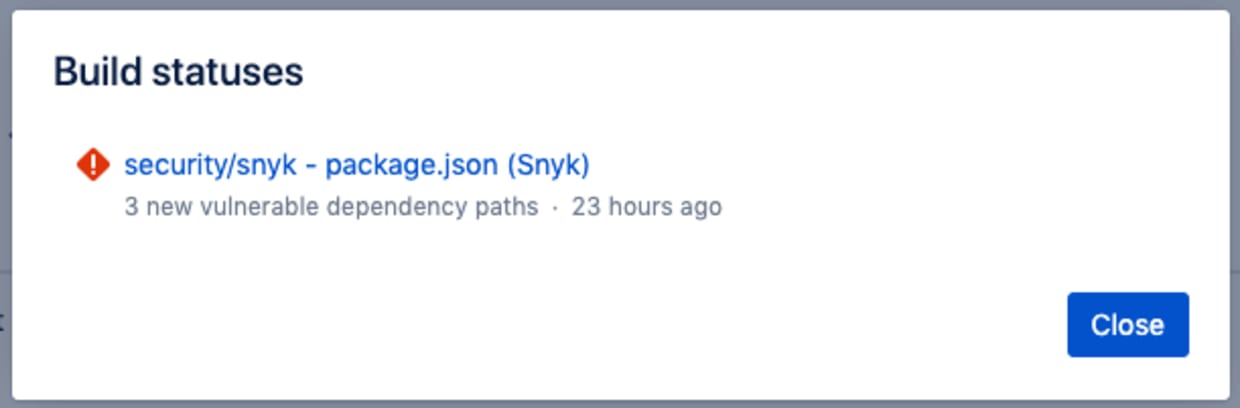
L’image ci-dessous montre une demande de pull rejetée en raison des nouvelles vulnérabilités qu’elle aurait introduites :
La détection des vulnérabilités n’est qu’un début. Nous fournissons aux développeurs des analyses pour faciliter le triage et des correctifs automatisés. Snyk détermine les correctifs nécessaires pour les dépendances directes et transitives, puis crée automatiquement une demande de pull contenant les mises à niveau ou les correctifs requis, directement dans le flux de travail Bitbucket.
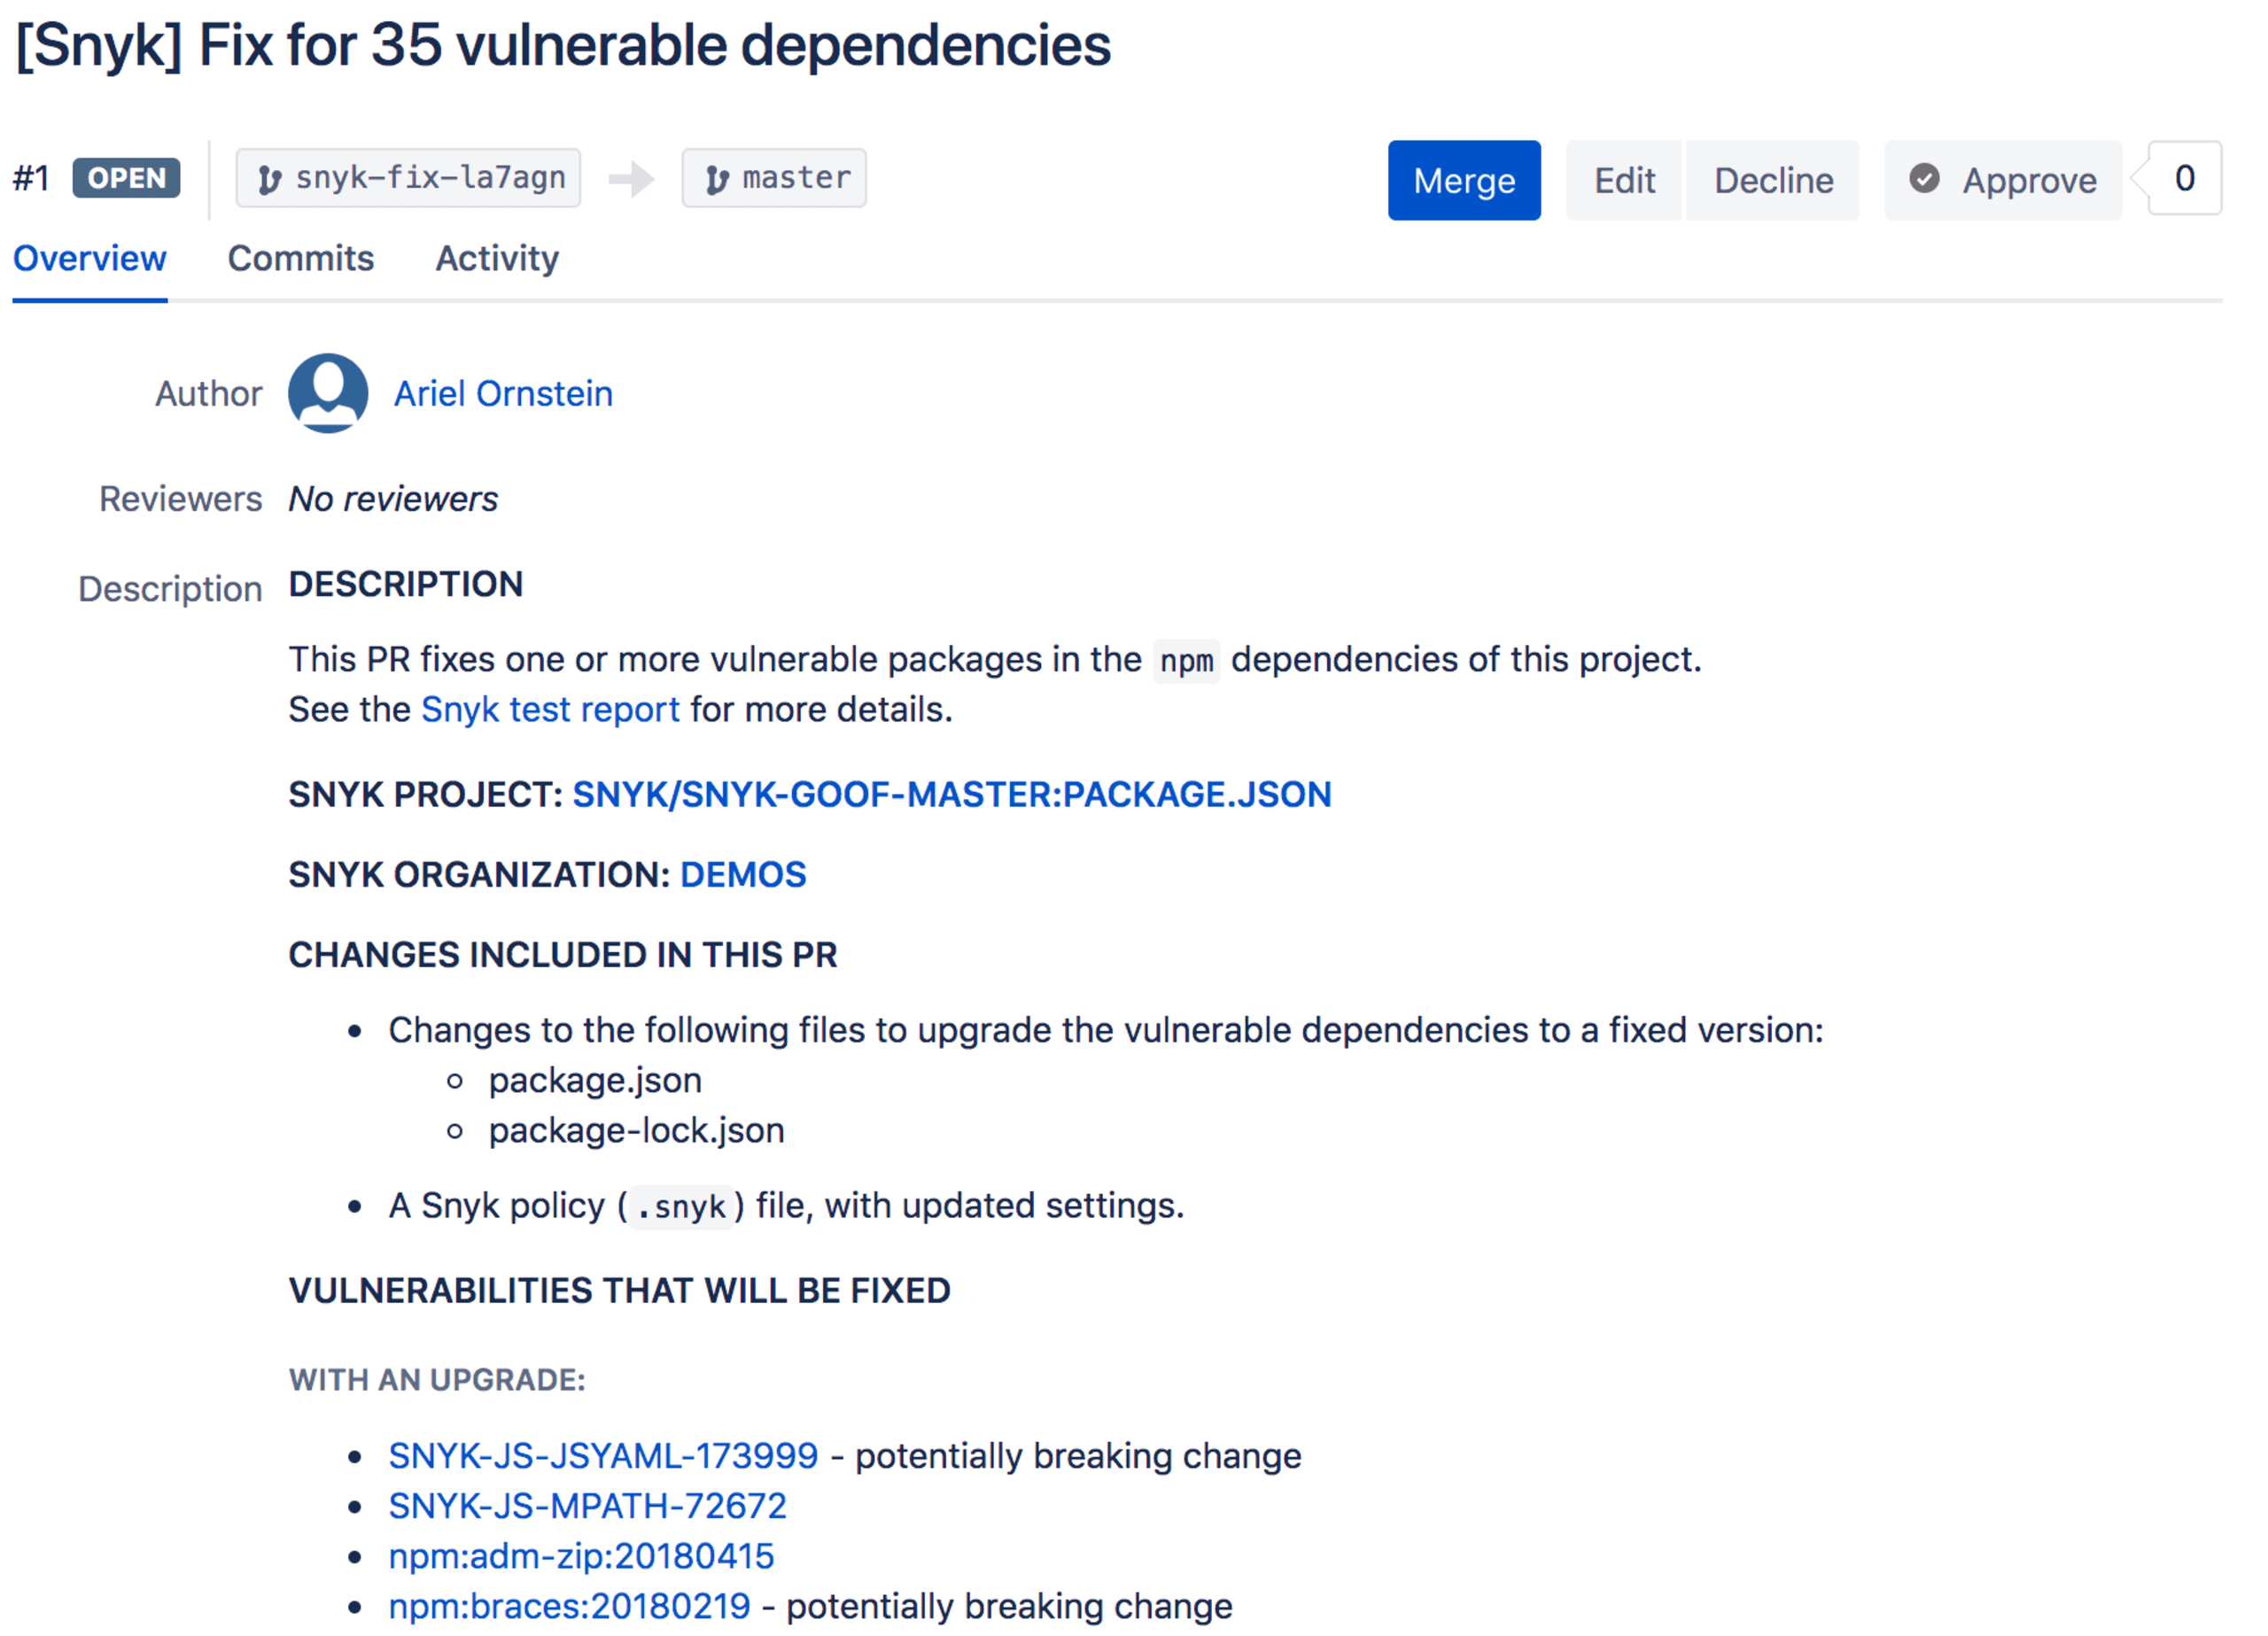
L’image ci-dessous montre une demande de pull de correction créée par Snyk, qui corrige 35 vulnérabilités :
Snyk continue de surveiller les dépôts quotidiennement pour détecter les nouvelles vulnérabilités divulguées et éviter l’introduction de nouveaux risques. La base de données des vulnérabilités de Snyk est régulièrement mise à jour afin d’offrir la couverture la plus complète à nos utilisateurs.
Sécuriser le flux de travail des développeurs Bitbucket de bout en bout
Grâce à la prise en charge de Bitbucket Cloud, Snyk sécurise désormais l’ensemble du flux de travail des développeurs dans Bitbucket en :
S’intégrant à Bitbucket Server et Bitbucket Cloud. Bloquant les vulnérabilités pendant le processus de build, où Snyk Pipe peut être utilisé pour les détecter.
Corrigeant les vulnérabilités des applications et des images Docker, et empêchant leur déploiement en production.
Surveillant les déploiements en continu.
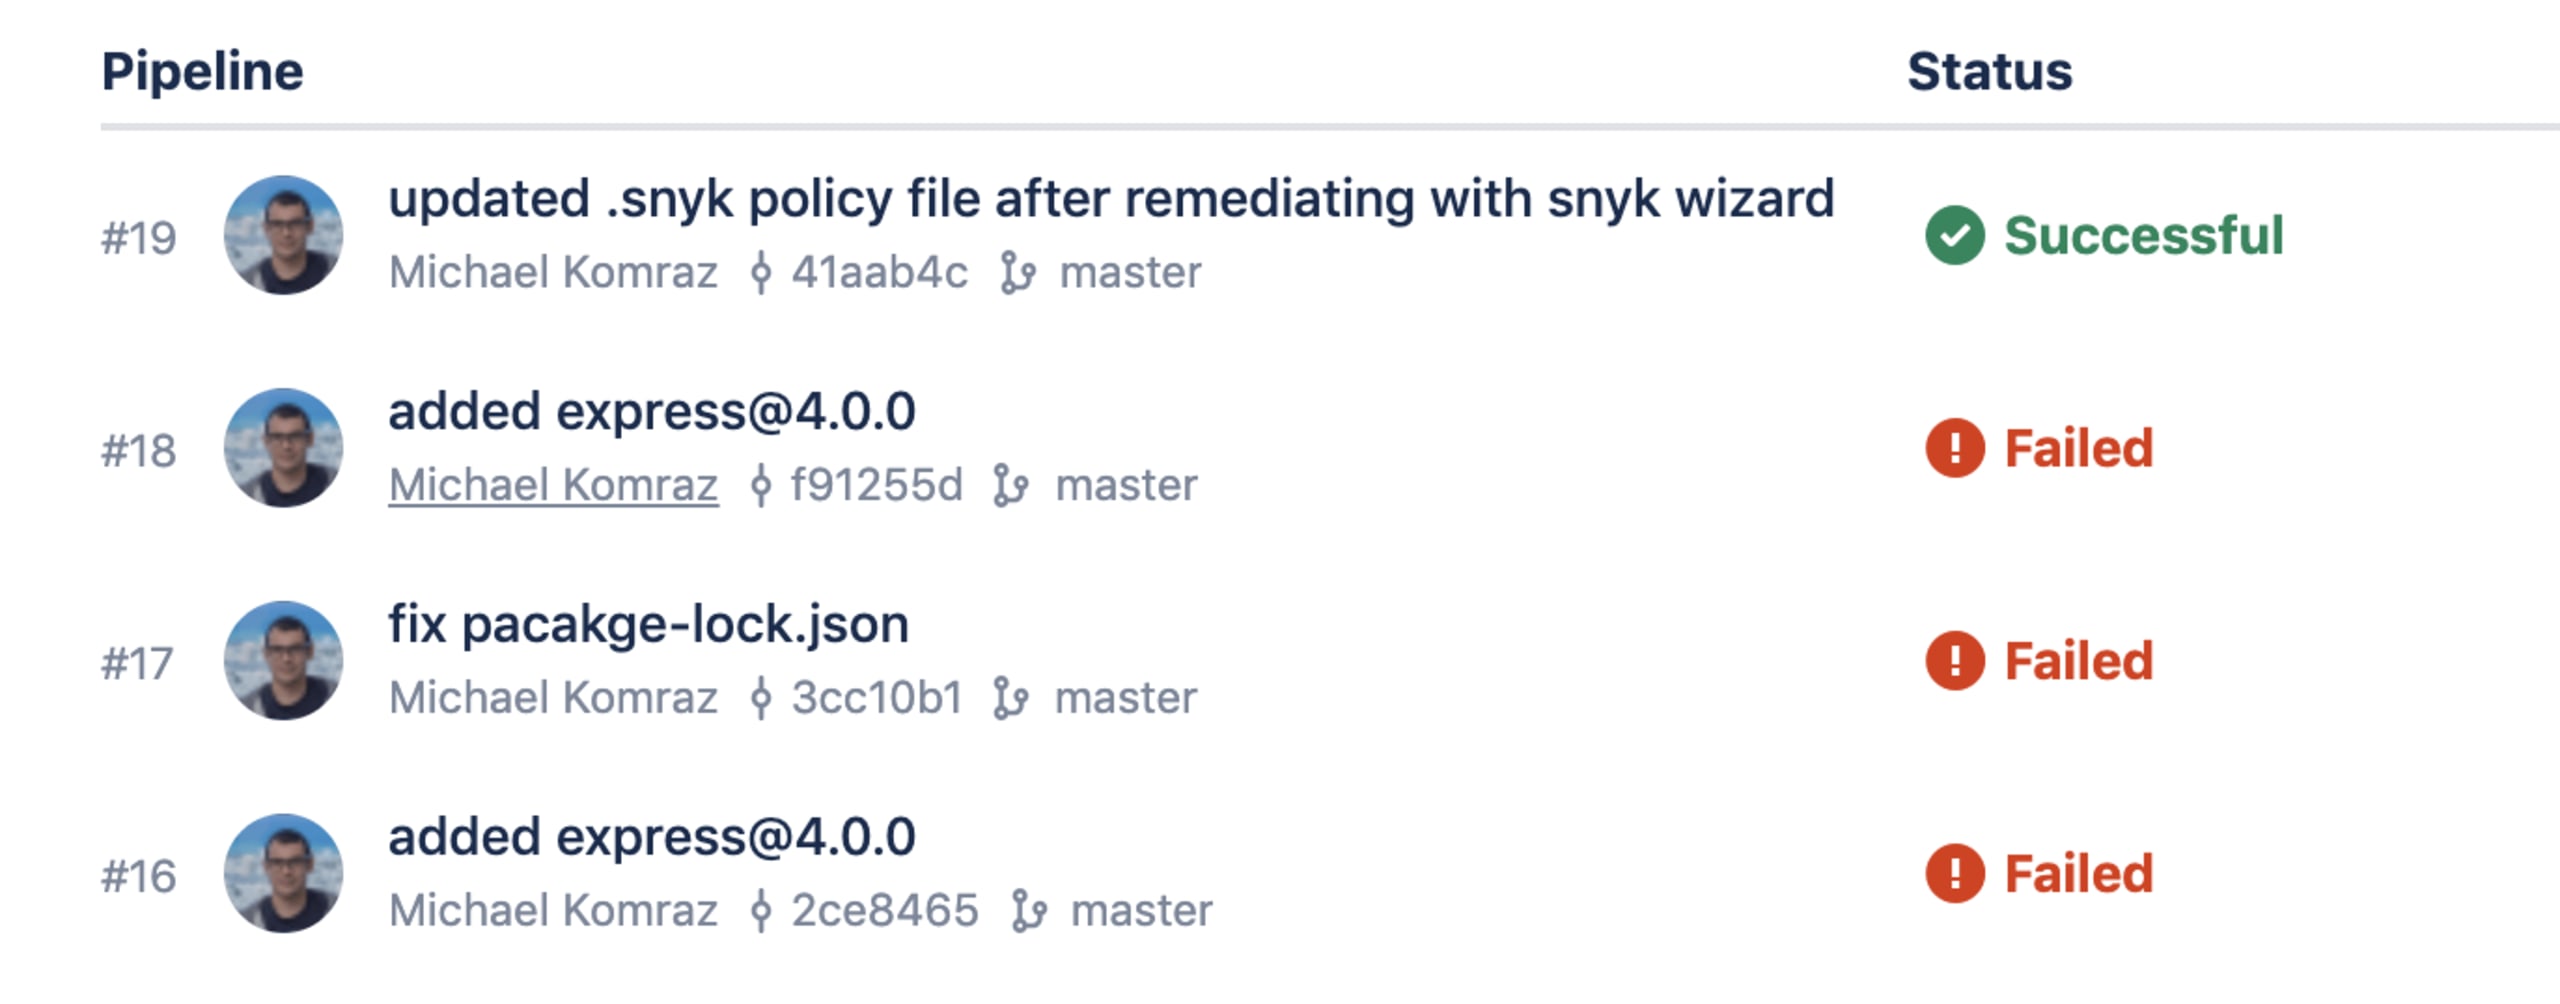
L’image ci-dessous montre les résultats du build du pipeline Bitbucket Cloud avec Snyk Pipe :
Pour commencer
Ajoutez la nouvelle intégration Bitbucket Cloud en consultant notre page Intégrations ou découvrez-en davantage dans notre documentation sur l’intégration Bitbucket Cloud.
Atlassian Summit
Snyk participera au prochain Atlassian Summit (du 9 au 11 avril à Las Vegas) et présentera sa solution complète pour Bitbucket. Venez nous rencontrer sur notre stand 102 ou réservez un rendez-vous ici.
Restez en sécurité !

