Lancez AutoMCP pour booster votre agent IA avec des serveurs MCP de bibliothèques


3 décembre 2025
0 minutes de lectureL’intelligence artificielle (IA) transforme le développement logiciel. Les outils de programmation agentique comme GitHub Copilot et Cursor sont à l’avant-garde de cette évolution. Ils s’appuient sur l’IA pour aider les développeurs à écrire du code, automatiser les tâches répétitives et accélérer le processus de développement.
Cependant, à mesure que l’IA s’intègre davantage à nos environnements de programmation, il est essentiel de vérifier que le code généré est non seulement efficace, mais aussi sécurisé, et que son contexte reflète fidèlement les dépendances open source du projet, afin d’optimiser la génération de code.
Présentation d’AutoMCP et de son rôle dans le développement IA
Découvrez AutoMCP, un outil open source conçu pour améliorer le développement assisté par l’IA en intégrant facilement des serveurs Model Context Protocol (MCP) à votre environnement de programmation.
AutoMCP est un outil en ligne de commande npm qui automatise l’installation de serveurs MCP dans les outils de programmation agentique. En exécutant npx automcp, il détecte votre environnement de programmation, lit le fichier package.json de votre projet et configure le serveur MCP adapté à vos dépendances. Cette automatisation simplifie la configuration de votre environnement de développement et vous permet de vous concentrer sur l’écriture de code.
Avantages des serveurs Model Context Protocol (MCP)
Les serveurs MCP jouent un rôle essentiel dans le développement IA en fournissant un moyen standardisé aux outils d’IA de communiquer avec des plateformes comme Snyk.
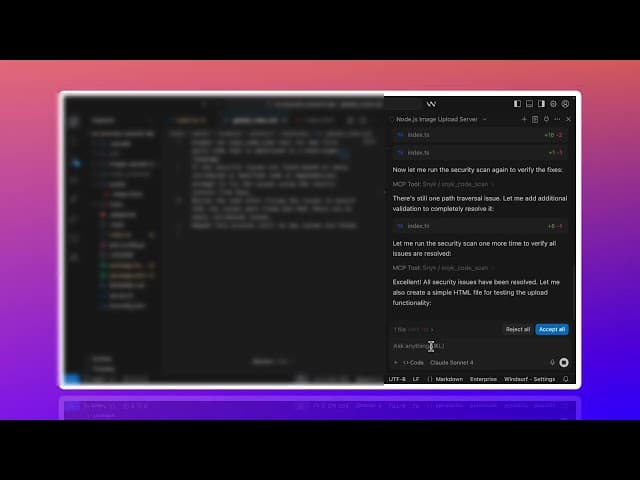
Cette communication est essentielle pour intégrer la sécurité directement aux workflows assistés par l’IA. Grâce aux serveurs MCP, les agents IA peuvent lancer de manière autonome des analyses Snyk afin de détecter les risques de sécurité dans vos applications dès le départ. Cette approche proactive permet de repérer les vulnérabilités rapidement, de réduire le risque de failles de sécurité et de limiter les coûteuses corrections après la mise en production.
En intégrant l’expertise de Snyk en matière de sécurité aux workflows IA, les développeurs peuvent innover rapidement et en toute sécurité. Snyk Studio, qui inclut le serveur MCP de Snyk, permet aux agents IA d’utiliser directement les capacités d’analyse de Snyk. Cette intégration sécurise le code écrit par les humains comme celui généré par l’IA, et fournit ainsi une base solide au développement piloté par l’IA.
Exemple pratique de configuration de serveurs MCP
Pour illustrer les capacités d’AutoMCP, prenons l’exemple d’un projet Node.js avec les dépendances suivantes :
L’exécution de npx automcp dans le répertoire de votre projet détecte automatiquement votre agent de programmation (par exemple, Cursor ou VS Code), trouve les dépôts GitHub de chaque dépendance et met à jour votre fichier de configuration MCP avec les URL des serveurs correspondants :
Grâce à cette intégration fluide des serveurs MCP dans votre environnement de développement, vos agents IA disposent de la documentation et des contrôles de sécurité nécessaires pour vous aider à créer des applications sécurisées et performantes.
Le rôle de Snyk dans le développement IA
Les workflows assistés par l’IA révolutionnent le développement logiciel en automatisant des tâches et en accélérant la génération de code. Cette rapidité entraîne toutefois de nouveaux défis en matière de sécurité. Comme les développeurs humains, les modèles d’IA peuvent générer par inadvertance du code vulnérable, s’appuyer sur des bibliothèques obsolètes ou suggérer des pratiques non sécurisées. Sans contrôles de sécurité adéquats, ces problèmes peuvent se retrouver dans les applications, accroître les risques et mobiliser un temps précieux que les développeurs pourraient consacrer à d’autres tâches.
Snyk relève ces défis en intégrant la sécurité directement aux workflows assistés par l’IA. En intégrant des contrôles de sécurité dès la génération du code, Snyk veille à ce que les vulnérabilités soient détectées et corrigées rapidement, avant qu’elles ne deviennent des problèmes plus importants. Cette approche proactive renforce la sécurité tout en permettant aux développeurs d’innover rapidement et en toute sécurité.
Présentation de Snyk Studio et de ses fonctionnalités
Snyk Studio est une solution complète qui intègre l’expertise de Snyk en matière de sécurité aux workflows IA à l’aide de Model Context Protocol (MCP). MCP est une norme ouverte qui permet aux outils d’IA de communiquer avec des plateformes comme Snyk, d’obtenir le contexte nécessaire et d’effectuer des actions de sécurité.
Snyk Studio intègre le serveur MCP de Snyk au sein de Snyk CLI, ce qui permet aux agents IA de lancer des analyses Snyk de manière autonome. Cette intégration permet aux assistants IA de détecter les vulnérabilités pendant la génération ou la suggestion de code, intégrant ainsi les contrôles de sécurité dès les premières étapes du développement assisté par l’IA. Snyk Studio prend en charge divers workflows axés sur la sécurité et propose des mécanismes pour corriger à grande échelle les problèmes de sécurité existants. Ses options de déploiement sont adaptées aux entreprises et garantissent une gouvernance centralisée et efficace.
Le serveur MCP Snyk fonctionne comme un serveur local et s’appuie sur Snyk CLI pour accéder aux fichiers locaux. Les outils Snyk Studio intègrent plusieurs outils de sécurité Snyk aux systèmes d’IA, notamment :
Analyse Snyk Open Source
Analyse Snyk Code
Analyse Snyk IaC
Analyse Snyk Container
Analyse de fichiers SBOM Snyk
Snyk Studio complète les plugins IDE Snyk existants, qui fournissent un retour en temps réel aux développeurs pendant qu’ils programment. Ensemble, ils garantissent que le code écrit par les humains comme celui généré par l’IA fait l’objet de contrôles de sécurité, établissant ainsi une base sécurisée pour le développement piloté par l’IA.
Commencez dès aujourd’hui
Pour booster votre agent IA avec de solides capacités de sécurité, découvrez Snyk Studio et le serveur MCP Snyk et intégrez nativement la sécurité des applications à votre workflow de programmation agentique. Votre agent disposera ainsi de l’expertise en sécurité nécessaire pour protéger vos applications contre les vulnérabilités.
E-BOOK
Sécuriser l’écosystème des serveurs MCP
Découvrez les nouvelles voies d’attaque et analysez des incidents réels pour apprendre à vous en protéger grâce à des stratégies pratiques et adaptées aux flux.


